Handleiding voor externe verbindingen voor Secure Network Analytics
Inleiding
Gebruik deze handleiding om externe verbindingen te bekijken die nodig zijn om bepaalde functies van Secure Network Analytics snel te laten werken. Deze externe verbindingen kunnen domeinen of eindpunten zijn. Domeinnamen zijn namen die worden gebruikt voor het identificeren van bronnen op het internet, meestal websites of diensten; en eindpunten zijn werkelijke apparaten of knooppunten die communiceren via een netwerk. Omdat de focus voor deze gids webservices is, worden deze weergegeven als URL's. In de tabel staan de URL's van de externe verbinding in alfabetische volgorde.
Externe verbindingen
| URL voor externe verbinding | Doel |
|---|---|
| https:// |
Gebruikt door Secure Network Analytics voor telemetrie-gegevensuitwisseling met Secure Cloud Analytics-services. |
| HTTPS: |
Vereist door Cisco voor gegevensoverdracht naar Amazon Web Services (AWS) voor de regio Azië-Pacific, Japan en China (APJC). Wordt gebruikt bij het doorsturen van waarschuwingen naar Cisco XDR en ook voor klantenservicemetingen. |
| https:// |
Vereist door Cisco voor gegevensoverdracht naar Amazon Web Services (AWS) voor de regio Europa (EU). Wordt gebruikt bij het doorsturen van waarschuwingen naar Cisco XDR en ook voor klantenservicemetingen. |
| https:// |
Vereist door Cisco voor gegevensoverdracht naar Amazon Web Services (AWS) voor de regio Verenigde Staten (VS). Wordt gebruikt bij het doorsturen van waarschuwingen naar Cisco XDR en ook voor maatstaven voor klantenservice/succes. |
| https:// |
Wordt gebruikt door Secure Network Analytics voor de functie Direct Software Downloads. |
| HTTPS: |
Vereist voor het verzenden en verzamelen van klantsuccesstatistieken |
| HTTPS: |
Vereist voor het verzenden en verzamelen van klantsuccesstatistieken |
| HTTPS: |
Vereist voor het verzenden en verzamelen van klantsuccesstatistieken |
| https:// |
Vereist door Threat Feed, die wordt gebruikt voor Secure Network Analytics-waarschuwingen en -waarnemingen, wanneer Analytics is ingeschakeld. |
| https:// |
Wordt gebruikt door Secure Network Analytics voor de functie Direct Software Downloads. |
| https:// |
Vereist door Threat Feed, die wordt gebruikt voor Secure Network Analytics-waarschuwingen en -waarnemingen, wanneer Analytics is ingeschakeld. |
| https:// |
Vereist door Threat Feed, die wordt gebruikt voor Secure Network Analytics-waarschuwingen en -waarnemingen, wanneer Analytics is ingeschakeld. |
| https:// |
Vereist door Secure Network Analytics Threat Intelligence Feed, die wordt gebruikt voor Secure Network Analytics-alarmen en beveiligingsgebeurtenissen. Dit vereist de Secure Network Analytics Threat Intelligence Feed-licentie. |
| HTTPS: |
Vereist voor het verzenden en verzamelen van klantsuccesstatistieken |
| https:// |
Maakt toegang mogelijk tot MITER-informatie voor waarschuwingen wanneer Analytics is ingeschakeld. |
| https:// |
Maakt toegang mogelijk tot MITER-informatie voor waarschuwingen wanneer Analytics is ingeschakeld. |
| https:// |
Hiermee krijgt u toegang tot MITER-informatie voor waarschuwingen wanneer Analytics is ingeschakeld. |
| https:// |
Vereiste bedreigingsfeed, die wordt gebruikt voor waarschuwingen en observaties van Secure Network Analytics, wanneer Analytics is ingeschakeld. |
| https:// |
Vereiste bedreigingsfeed, die wordt gebruikt voor waarschuwingen en observaties van Secure Network Analytics, wanneer Analytics is ingeschakeld. |
| https:// |
Vereist door Cisco voor gegevensoverdracht naar Amazon Web Services (AWS) voor de regio Azië-Pacific, Japan en China (APJC). Wordt gebruikt bij het doorsturen van waarschuwingen naar Cisco XDR en ook voor klantenservicemetingen. |
| https:// |
Vereist door Cisco voor gegevensoverdracht naar Amazon Web Services (AWS) voor de regio Europa (EU). Wordt gebruikt bij het doorsturen van waarschuwingen naar Cisco XDR en ook voor klantenservicemetingen. |
| https:// |
Vereist door Cisco voor gegevensoverdracht naar Amazon Web Services (AWS) voor de regio Verenigde Staten (VS). Wordt gebruikt bij het doorsturen van waarschuwingen naar Cisco XDR en ook voor klantenservicemetingen. |
| https:// |
Wordt gebruikt om toegang te krijgen tot Cisco Smart Software Licensing. Raadpleeg de Smart Licensing Guide voor meer informatie. Alternatieve offline licenties zijn beschikbaar, indien gewenst. Raadpleeg de Release Notes voor meer informatie. |
| https:// |
Wordt gebruikt door Secure Network Analytics voor de functie Direct Software Downloads. |
| https:// |
Wordt gebruikt door Secure Network Analytics voor de functie Direct Software Downloads. |
| https:// |
Vereist voor het Cisco-domein, dat wordt gebruikt voor Smart Licensing, cloudproxy en firewallverbindingstests. |
Aanvullende informatie
Om verder te beoordelen hoe en waarom specifieke domein- en eindpuntverbindingen worden gebruikt, zie:
- Cisco Secured Exchange Service (SSE)
- Direct Software Downloads (bèta)
- MITER ATT&CK® Framework
- dreigingsfeed
Cisco Secured Exchange Service (SSE)
SSE-eindpunten worden gebruikt voor gegevensoverdracht naar Amazon Web Services (AWS), door Cisco voor uw servicemetingen en bij het doorsturen van waarschuwingen naar Cisco XDR. Ze variëren op basis van regio en gastheren. Eindpunten worden dynamisch ontdekt met behulp van een Service Discovery-mechanisme dat wordt geleverd door de SSE-connector. Bij het publiceren van detecties naar Cisco XDR probeert Secure Network Analytics een service te vinden met de titel "xdr-data-platform" en het API-eindpunt "Events".
Regio en hosts
Afhankelijk van de regio in productieomgevingen zijn dit de hosts:
US
- https://
api-sse.cisco.com - https:/
/sensor.ext.obsrvbl.com
EU
- https://
api.eu.sse.itd.cisco.com - https://
sensor.eu-prod.obsrvbl.com
APJC
- https://
api.apj.sse.itd.cisco.com - https://
sensor.anz-prod.obsrvbl.com
Direct Software Downloads (bèta)
De functie Direct Software Downloads maakt gebruik van de volgende verbindingen:
- https://
apix.cisco.com - https://
software.cisco.com - https://
id.cisco.com
Als u deze nieuwe functie wilt gebruiken om software te downloaden en bestanden rechtstreeks naar Update Manager te updaten, moet u zich registreren met uw cisco.com-gebruikersnaam (CCOID).
- Log in bij de manager.
- Selecteer in het hoofdmenu Configureren > Algemeen > Centraal beheer.
- Selecteer het tabblad Updatebeheer.
- Selecteer de link Direct Software Downloads om de registratiepagina te openen.
- Selecteer de knop Registreren om de registratie te starten.
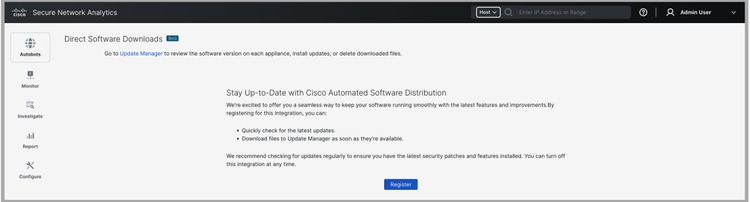
- Klik op de verstrekte link.
- Selecteer op de pagina Activeer uw apparaat de optie Volgende.
- Log in met uw cisco.com gebruikersnaam (CCOID).
- Er verschijnt een bericht "Apparaat geactiveerd" zodra de activering is voltooid.
- Ga terug naar de pagina Direct Software Downloads in uw Manager en selecteer Doorgaan.
- Selecteer de links voor de EULA- en K9-overeenkomsten om de voorwaarden te lezen en te accepteren. Zodra de voorwaarden zijn geaccepteerd, selecteert u Doorgaan.
Neem voor meer informatie over Direct Software Downloads contact op met Cisco Support.
MITER ATT&CK® Framework
Het MITER ATT&CK® Framework is een publiek toegankelijke kennisbasis van tactieken en technieken van tegenstanders op basis van waarnemingen in de echte wereld. Wanneer u Analytics hebt ingeschakeld binnen Secure Network Analytics, helpen MITER-tactieken en -technieken bij cybersecurity-dreigingsintelligentie, -detectie en -respons.
Met de volgende verbindingen heeft Secure Network Analytics toegang tot MITER-informatie voor waarschuwingen:
- https://
raw.githubusercontent.com/mitre/cti/master/ics-attack/ics-attack.json - https://
raw.githubusercontent.com/mitre/cti/master/mobile-attack/mobileattack.json - https://
raw.githubusercontent.com/mitre/cti/master/enterprise-attack/enterpriseattack.json
dreigingsfeed
De Cisco Secure Network Analytics Threat Feed (voorheen Stealthwatch Threat Intelligence Feed) biedt gegevens uit de wereldwijde Threat Feed over bedreigingen voor uw netwerk. De feed wordt regelmatig bijgewerkt en bevat IP-adressen, poortnummers, protocollen, hostnamen en URL's waarvan bekend is dat ze worden gebruikt voor kwaadaardige activiteiten. De volgende hostgroepen zijn opgenomen in de feed: command-and-control servers, bogons en Tors.
Volg de instructies in de Help om Threat Feed in Central Management in te schakelen.
1. Log in bij uw primaire manager.
2. Selecteer Configureren > Algemeen > Centraal beheer.
3. Selecteer het (Help)pictogram en vervolgens Help.
4. Selecteer Toestelconfiguratie > Dreigingsfeed.
Raadpleeg de Systeemconfiguratiehandleiding voor meer informatie over de Threat Feed.
Contact opnemen met support
Voor technische ondersteuning:
- Neem contact op met uw lokale Cisco-partner
- Neem contact op met Cisco Support
- Een kwestie openen bij Cisco Support
- Bel 1-800-553-2447 (VS)
- Vind wereldwijde supportnummers bij Cisco Worldwide Support Contacts
Revisiegeschiedenis
| Revisie | Publicatiedatum | Opmerkingen |
|---|---|---|
1.0 |
29-Oct-2025
|
Eerste vrijgave |

 Feedback
Contact Cisco
- Een ondersteuningscase openen

- (Vereist een Cisco-servicecontract)