Problemen oplossen met multicast-pakketverplaatsing via brugleden zonder BVI-naam
Inhoud
uitgifte
Multicast-pakketten via de interfaces van de bridgegroep worden op de firewall geplaatst met de volgende symptomen:
1. De multicast-pakketten verlaten de beoogde EGRESSE-interface niet:
firewall# show bridge-group
Static mac-address entries:  0 (in use), 16384 (max)
Dynamic mac-address entries: 2 (in use), 16384 (max)

 Bridge Group: 100
 Interfaces:
 GigabitEthernet0/2
 GigabitEthernet0/3

firewall# show nameif
Interface                Name                     Security
..
GigabitEthernet0/2       inside                   100
GigabitEthernet0/3       outside                  0

firewall# show capture
capture capi type raw-data trace interface inside[Capturing - 15642 bytes]
  match udp any host 239.1.1.1
capture capo type raw-data interface outside [Capturing - 0 bytes]
  match udp any host 239.1.1.1
2. De bytes in de output van de betreffende show conn commando output is 0:
firewall# show conn address 239.1.1.1
16 in use, 17 most used

UDP inside  192.0.2.1:50609 outside  239.1.1.1:5555, idle 0:01:03, bytes 0, flags –
3. De inkomende interface van S, G is null:
firewall# show mroute

Multicast Routing Table
Flags: D - Dense, S - Sparse, B - Bidir Group, s - SSM Group,
       C - Connected, L - Local, I - Received Source Specific Host Report,
       P - Pruned, R - RP-bit set, F - Register flag, T - SPT-bit set,
       J - Join SPT
Timers: Uptime/Expires
Interface state: Interface, State

(*, 239.1.1.1), 3d01h/never, RP 198.51.100.100, flags: SCJ
  Incoming interface: rp
  RPF nbr: 198.51.100.100
  Immediate Outgoing interface list:
    outside, Forward, 3d01h/never

(192.0.2.1, 239.1.1.1), 00:02:48/00:00:41, flags: SJ
  Incoming interface: Null
  RPF nbr: 0.0.0.0
  Inherited Outgoing interface list:
    outside, Forward, 3d01h/never
milieu
Topologie
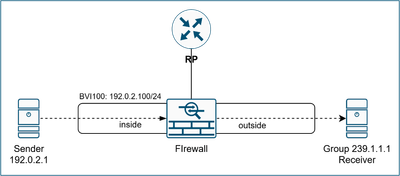
Firepower 4115 met Secure Firewall Threat Defense, andere hardwareplatforms en Security ASA kunnen worden beïnvloed.
FTD versie 7.6.4 en andere softwareversies kunnen worden beïnvloed.
Multicast-routering met de Protocol Independent Multicast (PIM) Sparse Mode (SM) is ingeschakeld.
Het multicast-verkeerspad loopt via leden van de bridgegroep.
De bridge virtual interface (BVI) heeft geen naam.
firewall# show bridge-group
Static mac-address entries:  0 (in use), 16384 (max)
Dynamic mac-address entries: 2 (in use), 16384 (max)

 Bridge Group: 100
 Interfaces:
 GigabitEthernet0/2
 GigabitEthernet0/3

firewall# show nameif
Interface                Name                     Security
..
GigabitEthernet0/2       inside                     100
GigabitEthernet0/3       outside                   0

firewall# show run int bvi100
interface BVI100
no nameif
security-level 0
ip address 192.0.2.100 255.255.255.0
resolutie
analyse
1. De multicast forwarding information base (MFIB) Andere valteller neemt toe:
firewall# show mfib 239.1.1.1
Entry Flags: C - Directly Connected, S - Signal, IA - Inherit A flag,
             AR - Activity Required, K - Keepalive
Forwarding Counts: Pkt Count/Pkts per second/Avg Pkt Size/Kbits per second
Other counts: Total/RPF failed/Other drops
Interface Flags: A - Accept, F - Forward, NS - Negate Signalling
             IC - Internal Copy, NP - Not platform switched
             SP - Signal Present
Interface Counts: FS Pkt Count/PS Pkt Count

(*,239.1.1.1) Flags: C K
   Forwarding: 0/0/0/0, Other: 0/0/0
   rp Flags: A NS
   outside Flags: F NS
     Pkts: 0/0
(192.0.2.1,239.1.1.1) Flags: K
   Forwarding: 0/0/0/0, Other: 2620/0/2620
   OBNS-FWinside Flags: A
   outside Flags: F NS
     Pkts: 0/0

firewall# show mfib 239.1.1.1
…
(192.0.2.1,239.1.1.1) Flags: K
   Forwarding: 0/0/0/0, Other: 2629/0/2629
   rp Flags: A
   outside Flags: F NS
     Pkts: 0/0
2. De MFIB-pakketdebugs geven multicast-pakketdruppels aan:
firewall# debug mfib pak 239.1.1.1
MFIB IPv4 pak debugging enabled
  all MFIB debugging is for 239.1.1.1
MFIB: Pkt (192.0.2.1,239.1.1.1) from inside (PS) dropping
MFIB: Pkt (192.0.2.1,239.1.1.1) from inside (PS) dropping
3. De debug pim commando uitvoer toont RPF opzoeken mislukt voor root 192.0.2.1 berichten:
firewall# debug pim

IPv4 PIM:    RPF lookup failed for root 192.0.2.1
IPv4 PIM:    RPF lookup failed for root 192.0.2.1
4. PIM is ingeschakeld voor leden van de bridgegroep:
firewall# show pim interface

Address          Interface          PIM  Nbr   Hello  DR         DR
                                         Count Intvl  Prior

239.1.1.1      inside             on   0     30     1          this system
239.1.1.1      outside            on   0     30     1          this system
Leden van de Bridge-groep mogen niet deelnemen aan multicast-routeringsprotocollen. Dit probleem wordt bijgehouden in Cisco bug ID: CSCwv23349. De oplossing is om de naam if aan de BVI toe te voegen en vervolgens de naam van de bridge-gebruikersinterface te verwijderen/opnieuw toe te voegen als dat nodig is. Het verwijderen van namen is van invloed en de gebruiker discretie wordt geadviseerd. Deze wijziging wordt alleen aanbevolen tijdens een gecontroleerd onderhoudsvenster.
Oorzaak
Als gevolg van Cisco bug ID: CSCwv23349, als de BVI geen naam heeft, zijn de leden van de bridgegroep die deelnemen aan multicast-routeringsprotocollen (dat wil zeggen PIM en het Internet Group Messaging Protocol (IGMP)) ingeschakeld op deze interfaces. Activering van het multicast routing protocol resulteert in de handhaving van alle protocol level checks, waarvan er één de reverse path forwarding (RPF) check is.
De RPF-controle vergelijkt de multicast-interface (A) met de interface naar de multicast-afzender volgens de unicast-tabel (B). Als de interfaces niet overeenkomen, worden multicast-pakketten verwijderd vanwege RPF-storing. In dit geval is binnenin de interface. In de routeringstabel is er geen unicast route naar de multicast afzender met het IP-adres: 192.0.2.1.
firewall# show route 192.0.2.1

% Network not in table

firewall# show asp table routing address 192.0.2.1
route table timestamp: 46
Aangezien leden van de bridgegroep niet deelnemen aan routering, hebben routeringstabellen geen routes over leden van de bridgegroep. Dit resulteert in mislukte RPF-controles als leden van de bridgegroep deelnemen aan routeringsprotocollen. De versies met de fix van Cisco bug ID: CSCwv23349 vrijstellen deze interfaces van multicast routing protocollen.

Waarschuwing: Dit defect is specifiek te wijten aan de deelname van de leden van de bridgegroep aan multicast-routeringsprotocollen. Het is niet van toepassing op de multicast die door de bridgegroepsleden loopt, dat wil zeggen multicast-connectiviteit tussen upstream-/downstreamapparaten.
Gerelateerde inhoud
Cisco bug ID CSCwv23349
Revisiegeschiedenis
| Revisie | Publicatiedatum | Opmerkingen |
|---|---|---|
2.0 |
29-Oct-2026
|
Bijgewerkte titel, spelling, grammatica voor KCS, herziene/vaste CCW-waarschuwingen. |
1.0 |
06-Jul-2026
|
Eerste vrijgave |

 Feedback
Contact Cisco
- Een ondersteuningscase openen

- (Vereist een Cisco-servicecontract)