Beheerderstoegang configureren op FTD van beheer naar gegevensinterface
Inhoud
Inleiding
Dit document beschrijft het proces voor het wijzigen van de beheerderstoegang op de Firepower Threat Defence (FTD) van een beheer naar een gegevensinterface.
Voorwaarden
Vereisten
Cisco raadt kennis van de volgende onderwerpen aan:
- Firepower Threat Defense (FTD)
- Firepower Management Center (FMC)
Gebruikte componenten
- Firepower Threat Defense Virtual 7.2.5
- Firepower Management Center Virtual 7.4.1
De informatie in dit document is gebaseerd op de apparaten in een specifieke laboratoriumomgeving. Alle apparaten die in dit document worden beschreven, hadden een opgeschoonde (standaard)configuratie. Als uw netwerk live is, moet u zorgen dat u de potentiële impact van elke opdracht begrijpt.
Achtergrondinformatie
Elk apparaat bevat één speciale beheerinterface voor communicatie met het FMC. U kunt het apparaat optioneel configureren om een gegevensinterface te gebruiken voor beheer in plaats van de speciale beheerinterface. De FMC-toegang op een gegevensinterface is handig als u de Firepower Threat Defense op afstand wilt beheren vanaf de externe interface, of als u geen apart beheernetwerk hebt. Deze wijziging moet worden uitgevoerd op het Firepower Management Center for FTD dat wordt beheerd door FMC.
De FMC-toegang vanuit een data-interface heeft een paar beperkingen:
- U kunt alleen beheerderstoegang inschakelen op één fysieke gegevensinterface. U kunt geen subinterface of EtherChannel gebruiken.
- Alleen gerouteerde firewallmodus, met een gerouteerde interface.
- PPPoE wordt niet ondersteund. Als uw ISP PPPoE vereist, moet u een router met PPPoE-ondersteuning tussen de Firepower Threat Defense en de WAN-modem opnemen.
- U kunt geen afzonderlijke beheer- en alleen gebeurtenisinterfaces gebruiken.
Configureren
Doorgaan met interfacemigratie

Opmerking: Het wordt sterk aanbevolen om de nieuwste back-up van zowel FTD als FMC te hebben voordat u doorgaat met wijzigingen.
1. Blader naar Apparaten > Apparaatbeheerpagina, klik op Bewerken voor het apparaat dat u wijzigt.
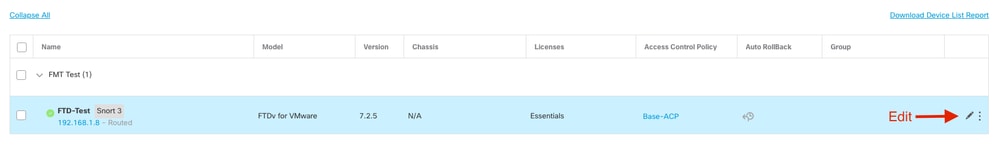
2. Ga naar het gedeelte en klik op de koppeling voor de toegangsinterface van Manager.

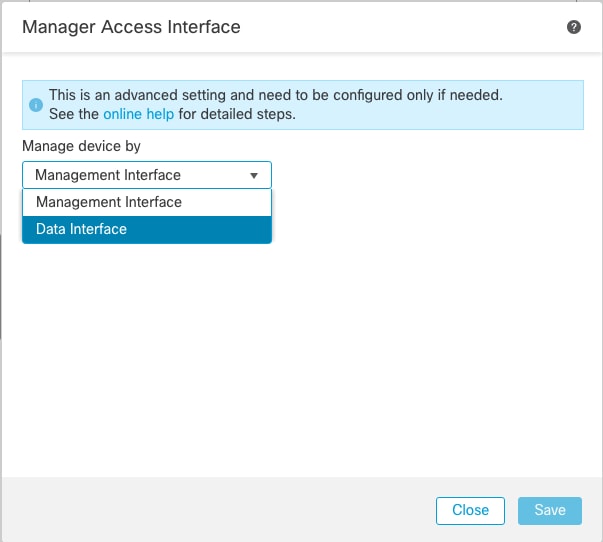
3. In het veld Manager Access Interface wordt de bestaande beheerinterface weergegeven. Klik op de koppeling om het nieuwe interfacetype te selecteren, de optie Data Interface in de vervolgkeuzelijst Apparaat beheren via en klik op Opslaan.
4. U moet nu overgaan tot Beheertoegang inschakelen op een gegevensinterface, navigeren naar Apparaten > Apparaatbeheer > Interfaces > Fysieke interface bewerken > Beheertoegang.
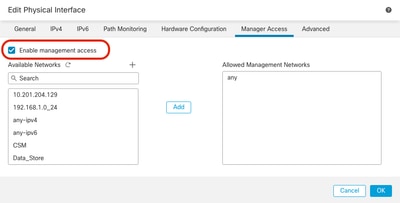
Optioneel: als u een secundaire interface gebruikt voor redundantie, moet u ervoor zorgen dat u de beheertoegang inschakelt op de interface die wordt gebruikt voor redundantiedoeleinden. Als u DHCP gebruikt voor de interface, schakelt u de DDNS-methode van het webtype in in het dialoogvenster Apparaten > Apparaatbeheer > DHCP > DDNS. U kunt DNS configureren in een beleid voor platforminstellingen en dit toepassen op dit apparaat onder Apparaten > Platforminstellingen > DNS.
5. Zorg ervoor dat de beveiliging tegen bedreigingen via de gegevensinterface naar het beheercentrum kan leiden; voeg indien nodig een statische route toe op Apparaten
a. Klik op IPv4 of IPv6, afhankelijk van het type statische route dat u toevoegt.
b. Kies de interface waar deze statische route van toepassing is.
c. Kies in de lijst Beschikbaar netwerk het bestemmingsnetwerk.
d. In het veld Gateway of IPv6 Gateway voert u de gateway router in of kiest u deze als volgende hop voor deze route.
Optioneel: Als u de beschikbaarheid van de route wilt controleren, voert u de naam in van een SLA-monitorobject (Service Level Agreement) dat het monitoringbeleid in het veld Route Tracking definieert.

6. Implementeer de configuratiewijzigingen, aangezien deze updates nu worden geïmplementeerd via de huidige beheerinterface.
7. Stel bij de FTD CLI de beheerinterface in op een statisch IP-adres en de gateway op data-interfaces.
A. Configureer netwerk {IPv4 | IPv6} Handmatige IP_Address netmask data-interfaces
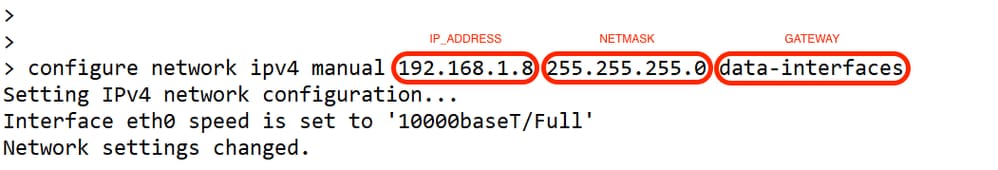
Opmerking: Hoewel u niet van plan bent de beheerinterface te gebruiken, moet u een statisch IP-adres instellen. Bijvoorbeeld een privéadres, zodat u de toegangspoort tot data-interfaces kunt instellen. Dit beheer wordt gebruikt om het beheerverkeer door te sturen naar de gegevensinterface met behulp van de tap_nlp-interface.
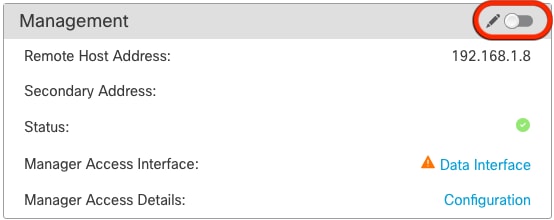
8. Schakel het beheer in het beheercentrum uit. Klik op Bewerken en bijwerken van het IP-adres van de externe host en het (optionele) secundaire adres voor de verdediging van de dreiging in de
SSH inschakelen op platforminstellingen
1. Schakel SSH voor de gegevensinterface in het beleid voor platforminstellingen in en pas deze toe op het apparaat op
3. De hosts of netwerken waarmee u SSH-verbindingen kunt maken. Voeg de zones die de interfaces bevatten toe om SSH-verbindingen toe te staan. Voor interfaces die zich niet in een zone bevinden, typt u de interfacenaam in de lijst Geselecteerde zones/interfaces en klikt u op Toevoegen.
4. Klik op OK. Implementeer de wijzigingen.
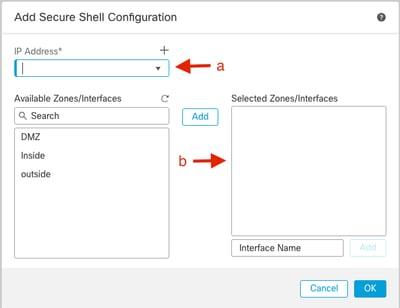
Opmerking: SSH is niet standaard ingeschakeld op de gegevensinterfaces, dus als u de dreigingsverdediging met SSH wilt beheren, moet u dit expliciet toestaan.
Verifiëren
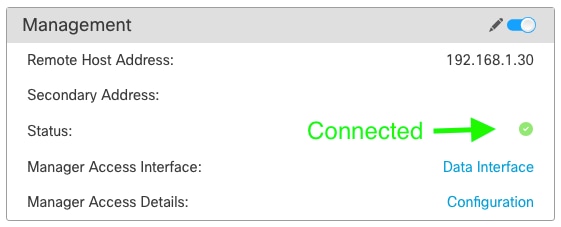
Zorg ervoor dat de beheerverbinding via de gegevensinterface tot stand wordt gebracht.
Verifiëren via FMC Graphical User Interface (GUI)
Controleer in het Beheercentrum de beheerverbindingsstatus op de Apparaten
Controleren vanaf FTD Command Line Interface (CLI)
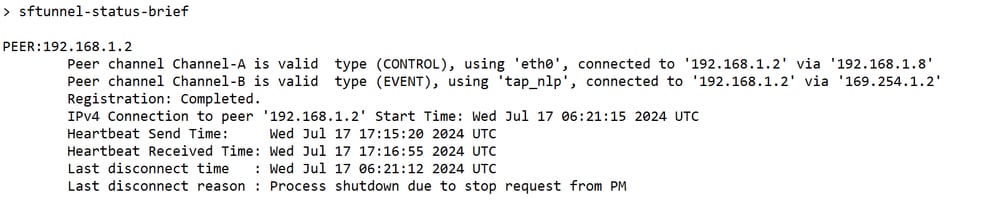
Voer bij de CLI voor bedreigingsverdediging de opdracht sftunnel-status-brief uit om de status van de beheerverbinding te bekijken.
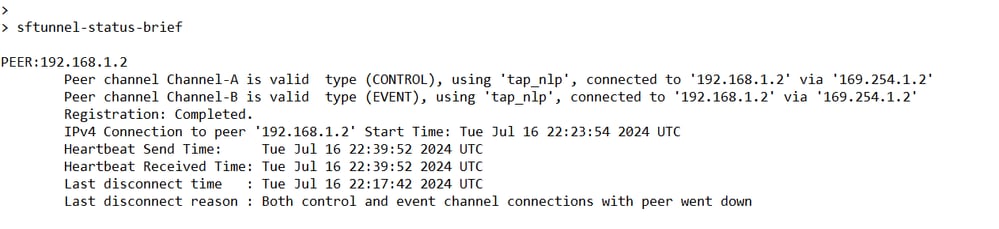
De status toont een succesvolle verbinding voor een data-interface, die de interne tap_nlp-interface toont.
Problemen oplossen
Controleer in het Beheercentrum de verbindingsstatus van het beheer op de Apparaten
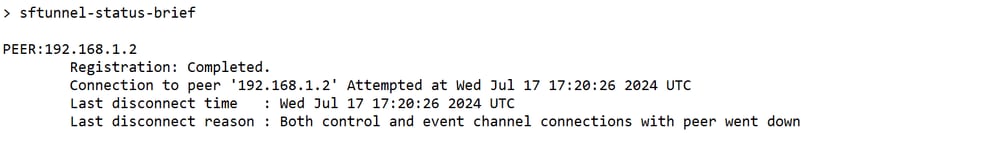
Voer bij de CLI voor bedreigingsverdediging de opdracht sftunnel-status-brief uit om de status van de beheerverbinding te bekijken. U kunt ook sftunnel-status uitvoeren om meer volledige informatie te bekijken.
Status beheerverbinding
werkscenario
niet-werkend scenario
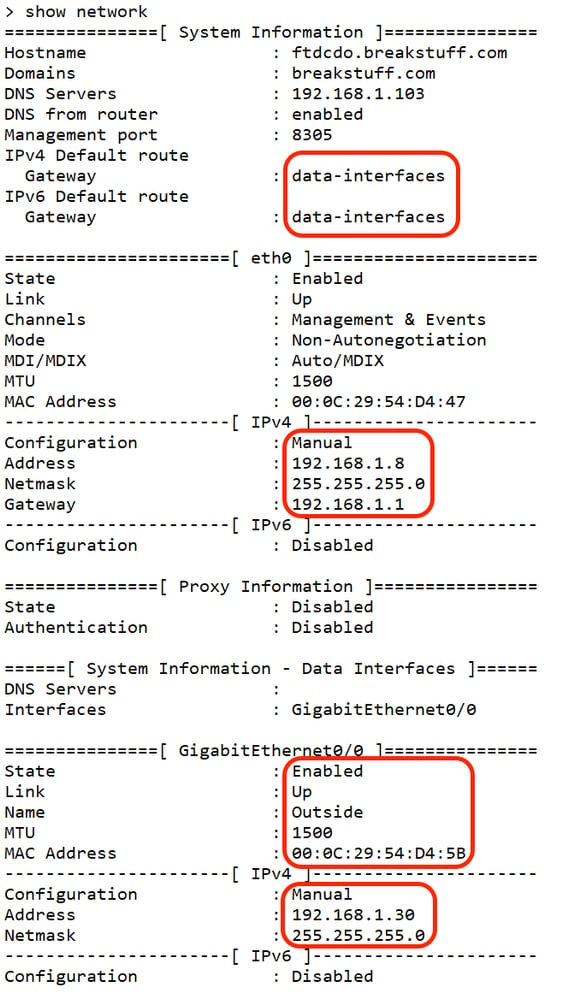
De netwerkinformatie valideren
Bij de CLI voor bedreigingsbeveiliging, bekijkt u de netwerkinstellingen van de beheerdersinterface en de toegangsnetwerkinstellingen van de beheerdersinterface:
> Netwerk weergeven
De status van de beheerder valideren
Bij de CLI threat defense valideren dat de registratie van het beheercentrum is voltooid.
> Toon managers
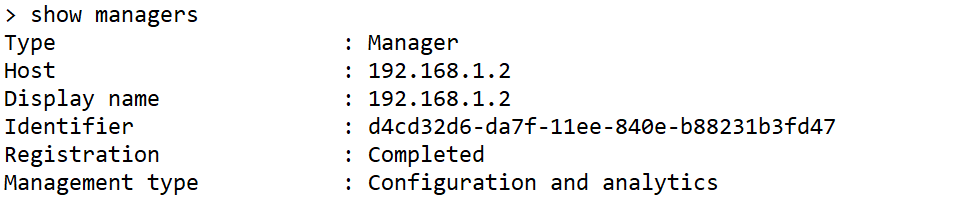
Opmerking: met deze opdracht wordt de huidige status van de beheerverbinding niet weergegeven.
Netwerkconnectiviteit valideren
Ping het Management Center
Voer in de CLI voor bedreigingsverdediging de opdracht uit om het beheercentrum vanaf de gegevensinterfaces te pingen:
> Ping FMC_IP
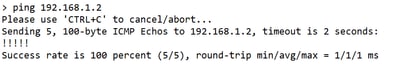
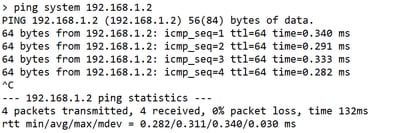
Voer in de CLI voor bedreigingsverdediging de opdracht uit om het beheercentrum van de beheerinterface te pingen, die over de backplane naar de gegevensinterfaces leidt:
> Ping-systeem FMC_IP
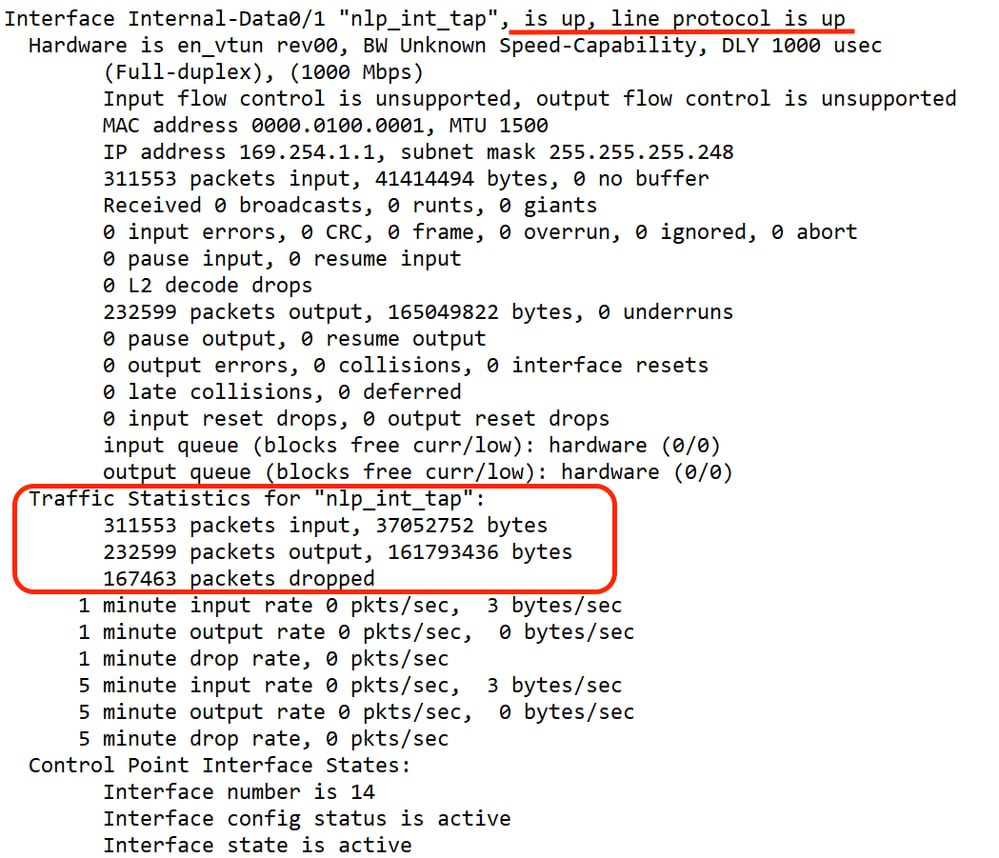
Interfacestatus, statistieken en pakkettelling controleren
Controleer bij de CLI voor bedreigingsverdediging de informatie over de interne backplane-interface, nlp_int_tap:
> Interfacedetails weergeven
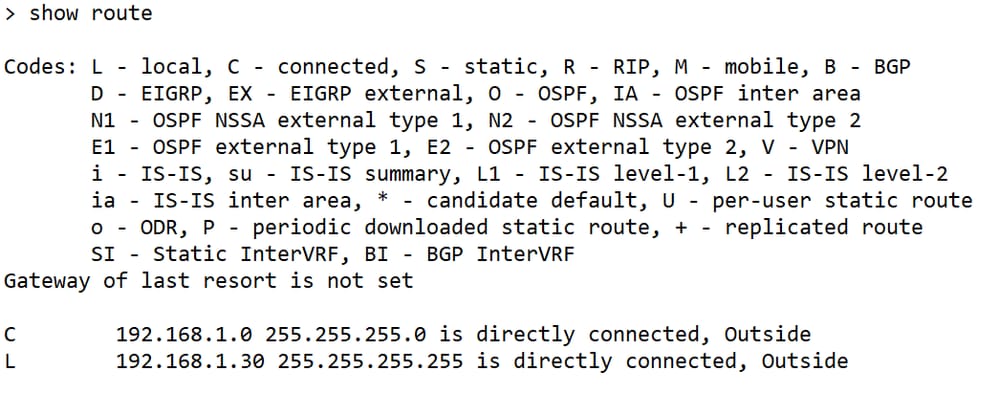
Route op FTD valideren om FMC te bereiken
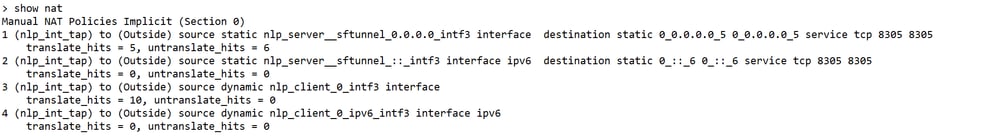
Controleer bij de CLI voor bedreigingsverdediging of de standaardroute (S*) is toegevoegd en of de interne NAT-regels bestaan voor de beheerinterface (nlp_int_tap).
> Route weergeven
> NAT weergeven
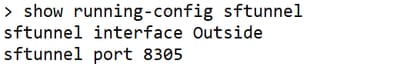
Statistieken van de tunnel en de verbinding controleren
> Run-Config SFTUNNEL tonen

Waarschuwing: Tijdens het proces van het wijzigen van de toegang van de manager, onthoud u van het verwijderen van de manager op de FTD of het niet registreren / dwingen van het verwijderen van de FTD uit FMC.
Gerelateerde informatie
Revisiegeschiedenis
| Revisie | Publicatiedatum | Opmerkingen |
|---|---|---|
3.0 |
05-Oct-2026
|
Bijgewerkte spelling, grammatica, ingevoegde horizontale lijnen naar afzonderlijke secties voor leesbaarheid, vaste CCW-waarschuwingen. |
2.0 |
12-Aug-2025
|
Opmaak bijgewerkt. hercertificering |
1.0 |
18-Jul-2024
|
Eerste vrijgave |

 Feedback
Contact Cisco
- Een ondersteuningscase openen

- (Vereist een Cisco-servicecontract)