Een FTDv-gateway implementeren in Azure met behulp van MCD
Inleiding
In dit document wordt beschreven hoe u de Microsoft Azure-vereisten configureert en een Firewall Threat Defense Virtual (FTDv)-gateway implementeert via MCD.
Voorwaarden
- Een Azure-abonnement dat is aangeschaft en geregistreerd en dat is gekoppeld aan Microsoft Entra ID. Bevestig dit in de lijst met App-registraties in de Azure-portal.
- Een aangepaste rol die is gemaakt voor het Azure-abonnement waarmee Multicloud Defense (MCD) toegang krijgt tot de specifieke bronnen en acties die anders zijn geblokkeerd.
- Een abonnement op het Azure Event Grid, zodat MCD realtime updates kan ontvangen van het Azure-abonnement.
- Het Azure-abonnement is verbonden met de Multicloud Defense Controller vanaf het MCD-dashboard.
- De Cisco Marketplace-voorwaarden worden geaccepteerd in Azure, als dit de eerste keer is dat het Azure-account wordt geactiveerd naar MCD.
- (Optioneel) Een door de gebruiker toegewezen beheerde identiteit is geconfigureerd als u Key Vault- of Blob Storage-toegang nodig hebt.
- Een nieuwe service van VNet. VNets die zijn gemaakt voordat FTDv-gatewayondersteuning werd geïntroduceerd, kunnen niet worden gebruikt voor een FTDv-gatewayimplementatie.
- Een actief abonnement op het Cloud-Delivered Firewall Management Center (cdFMC), dat het toegangscontrolebeleid voor het FTDv-apparaat beheert.
- Ten minste één FTDv-licentie gekocht via uw Cisco-verkoper of -partner.
Vereisten
Cisco raadt kennis van de volgende onderwerpen aan:
- Navigatie van de Microsoft Azure-portal
- Microsoft Entra ID (Azure AD) applicatie registratie en role-based access control (RBAC)
- Cisco Multicloud Defense (MCD)
- Cisco Secure Firewall Threat Defense Virtual (FTDv)
Gebruikte componenten
Dit document is niet beperkt tot specifieke software- en hardware-versies.
De informatie in dit document is gebaseerd op de apparaten in een specifieke laboratoriumomgeving. Alle apparaten die in dit document worden beschreven, hadden een opgeschoonde (standaard)configuratie. Als uw netwerk live is, moet u zorgen dat u de potentiële impact van elke opdracht begrijpt.
Configureren
Gebruik deze procedures om Microsoft Azure voor te bereiden, uw Azure-account aan MCD te koppelen en een FTDv-gateway te implementeren.
Een aanvraag registreren
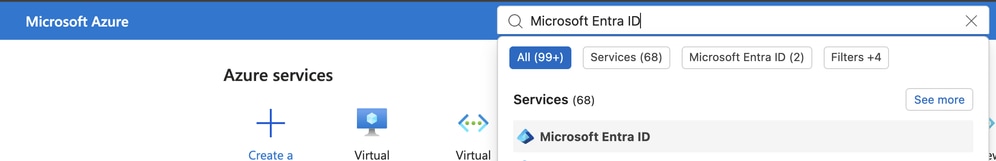
- Navigeer naar Microsoft Entra ID met de zoekbalk van het Azure-portaal.
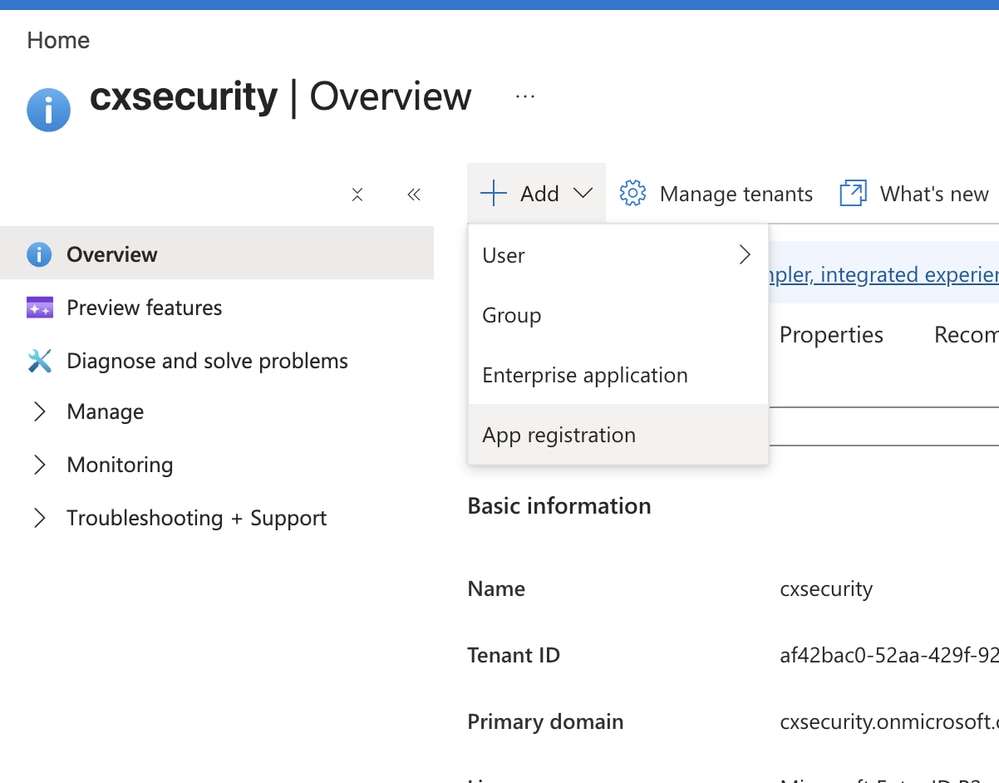
- Klik op Toevoegen en selecteer vervolgens App-registratie.
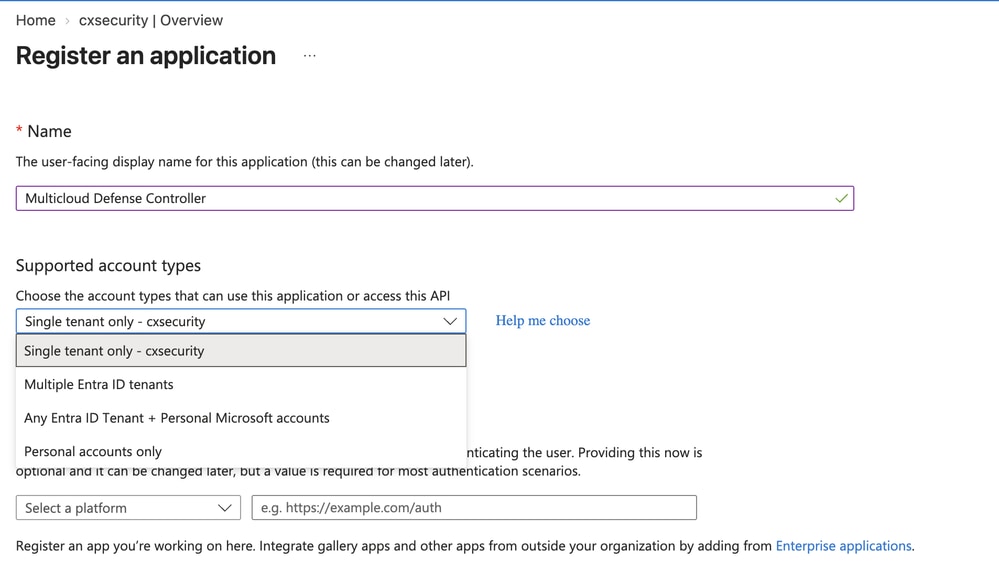
- Voer de volgende waarden in op het aanvraagformulier registreren:
- Naam: Een gemakkelijk identificeerbare naam voor de toepassing.
- Ondersteunde accounttypen: Selecteer de optie die het beste bij uw omgeving past. In dit document wordt alleen gebruikgemaakt van één huurder.
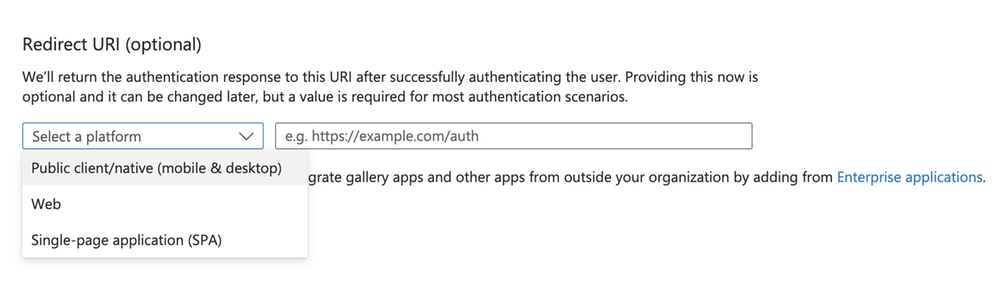
- Kies voor Redirect URI (optioneel) de optie die geschikt is voor uw omgeving. Dit document configureert geen omleidings-URI.
- Klik op Registreren.
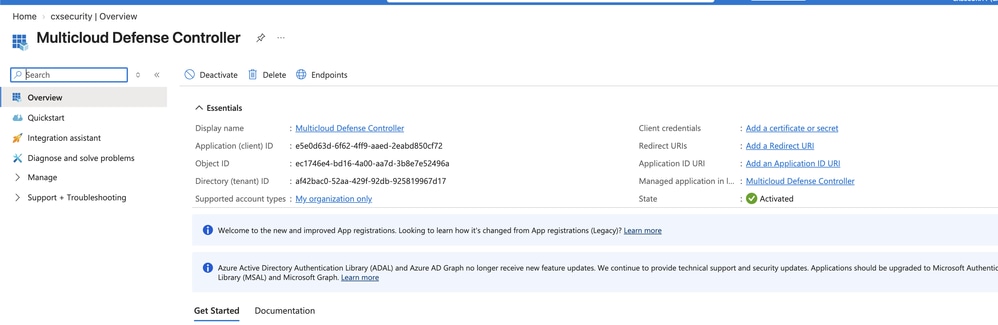
- Nadat u de aanvraag hebt geregistreerd, verschijnt de overzichtspagina. Kopieer en sla de Application (client) ID en de Directory (tenant) ID op een notitieblok.
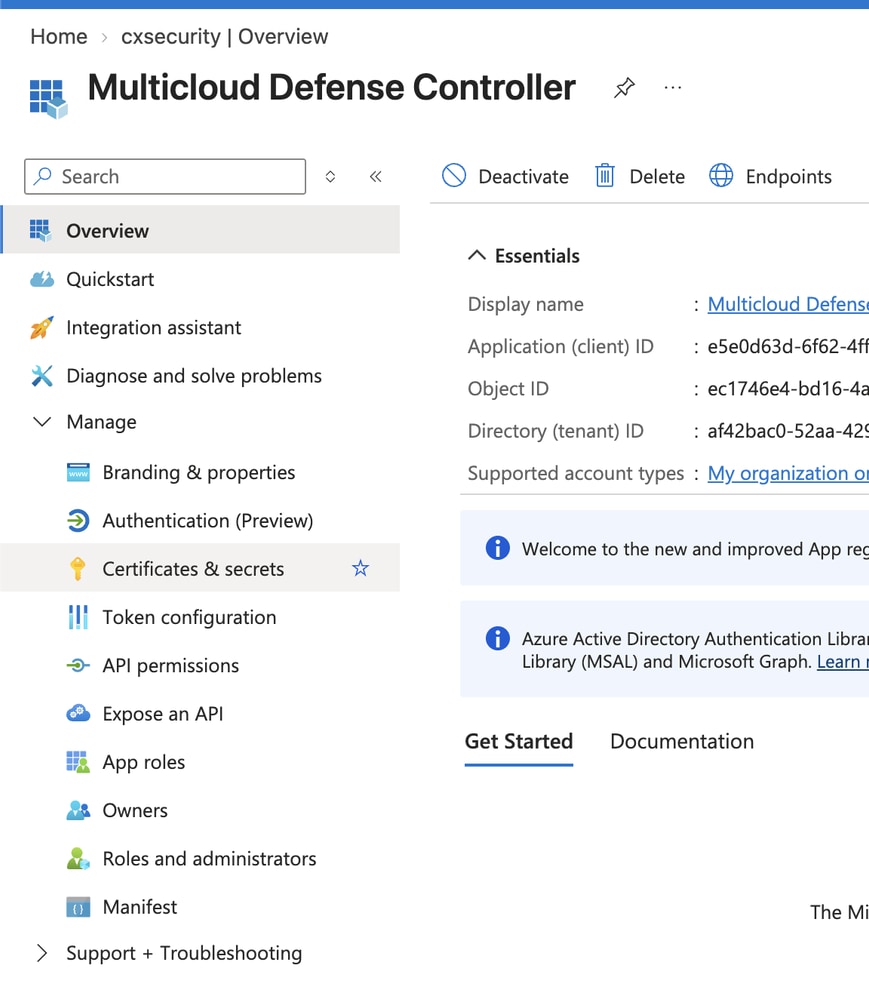
- Ga in de linkernavigatie van de toepassingspagina naar Beheren > Certificaten en geheimen.
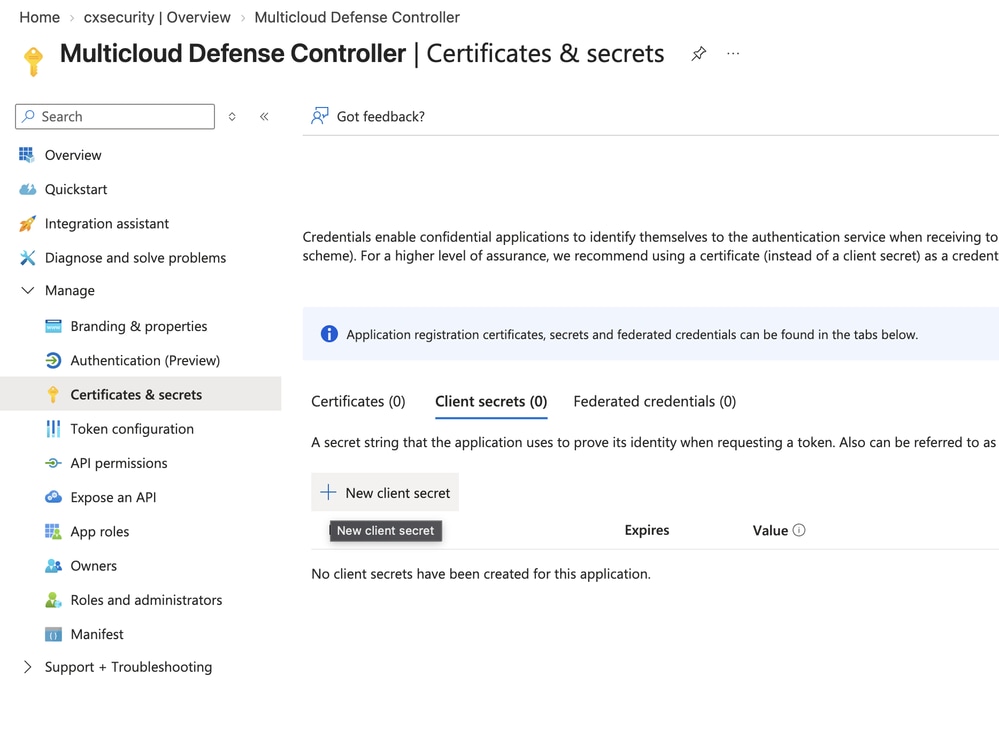
- Klik op Nieuw clientgeheim.
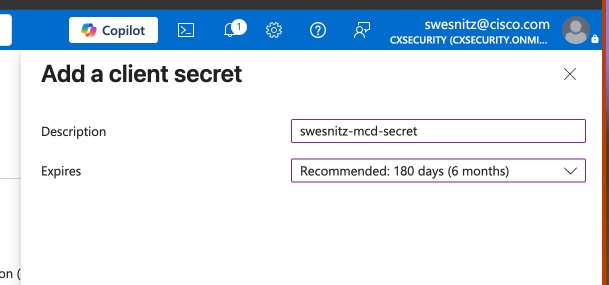
- Voer op de pagina Een clientgeheim toevoegen deze waarden in en klik vervolgens op Toevoegen:
- Beschrijving: Een passende beschrijving voor het cliëntgeheim.
- Verloopt: Kies in het vervolgkeuzemenu de optie die het beste bij uw omgeving past.

Opmerking: u moet een nieuw geheim maken wanneer het huidige geheim verloopt.
- Kopieer en sla zowel de Waarde als de Geheime ID op in een notitieblok.

Waarschuwing: je kunt de geheime waarde alleen bekijken op het moment van creatie.
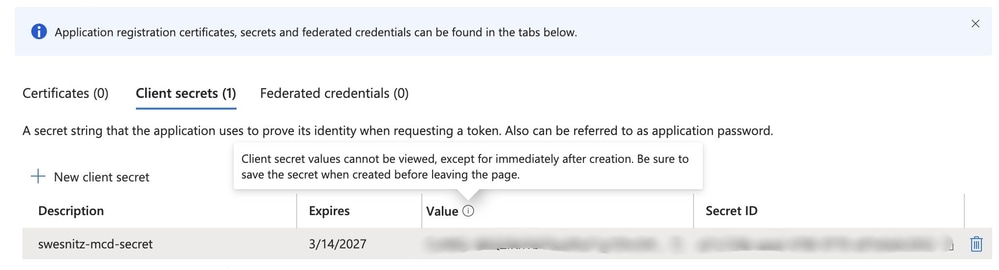

Tip: Het clientgeheim wordt vermeld in de kolom Waarde.
Een aangepaste rol maken
- Navigeer naar Abonnementen met de zoekbalk van het Azure-portaal.
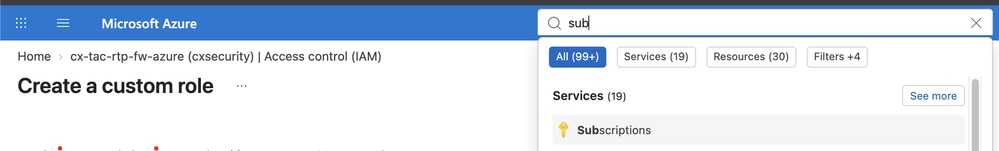
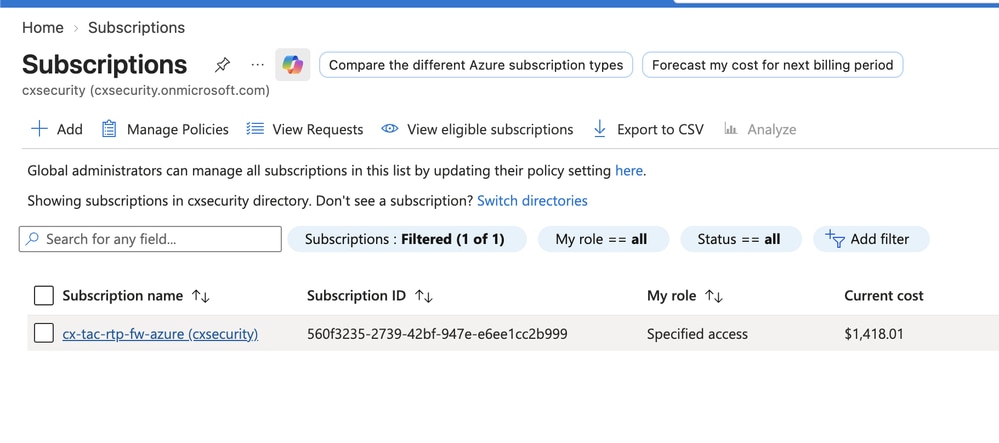
- Klik op je abonnement.
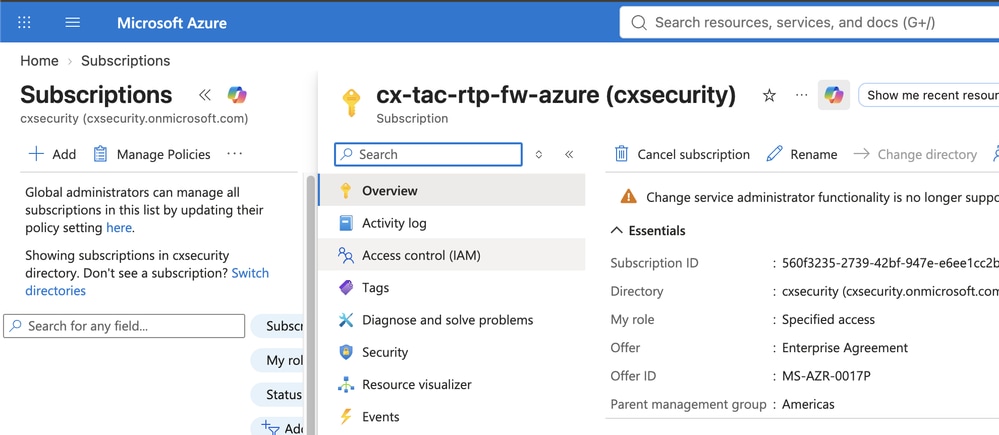
- Klik op Toegangsbeheer (IAM).
- Klik op Toevoegen en selecteer Aangepaste rol toevoegen in het vervolgkeuzemenu.
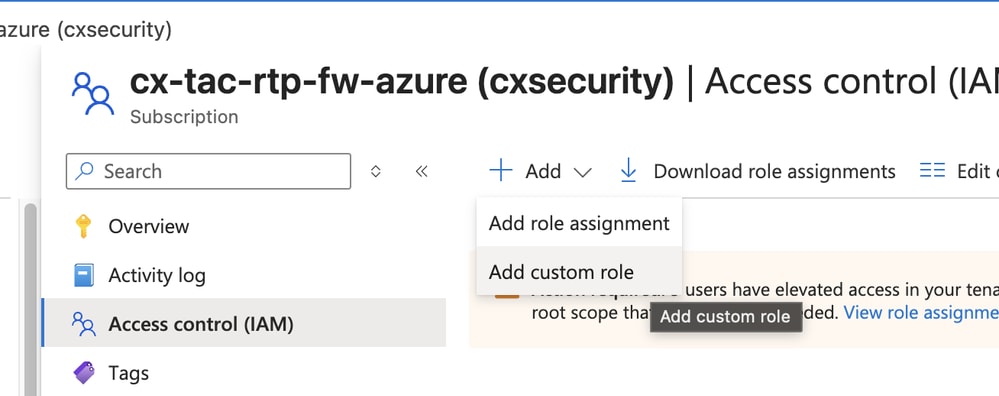
- Voer de volgende waarden in:
- Aangepaste rolnaam: een gemakkelijk identificeerbare naam voor de aangepaste rol.
- Beschrijving: Een beschrijving van de rol.
- Basislijnmachtigingen: Klik op de knop Start from scratch als deze nog niet is geselecteerd.
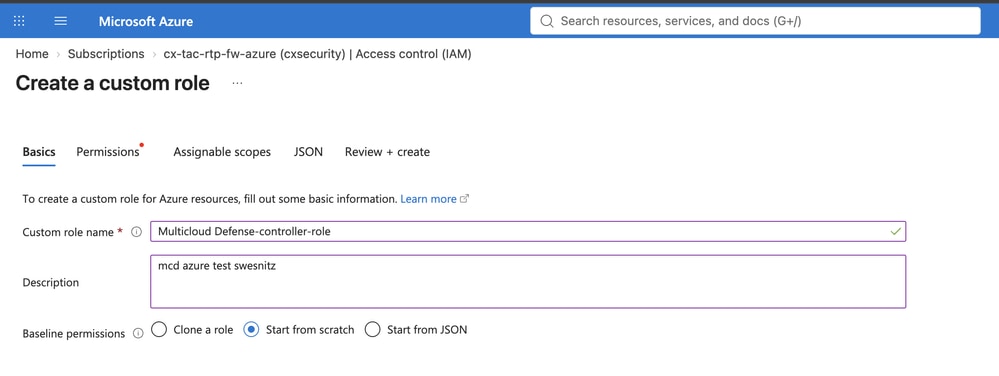
Opmerking: De JSON die u opgeeft, niet het tabblad Rechten, wijst machtigingen toe aan de aangepaste rol.
- Klik op JSON.
- Klik op Edit (Bewerken).
- Plak dit codeblok binnen de vierkante haakjes voor acties:
"Microsoft.ApiManagement/service/*",
"Microsoft.Compute/disks/*",
"Microsoft.Compute/images/read",
"Microsoft.Compute/sshPublicKeys/read",
"Microsoft.Compute/virtualMachines/*",
"Microsoft.ManagedIdentity/userAssignedIdentities/read",
"Microsoft.ManagedIdentity/userAssignedIdentities/assign/action",
"Microsoft.Network/loadBalancers/*",
"Microsoft.Network/natGateways/*",
"Microsoft.Network/networkinterfaces/*",
"Microsoft.Network/networkSecurityGroups/*",
"Microsoft.Network/publicIPAddresses/*",
"Microsoft.Network/routeTables/*",
"Microsoft.Network/virtualNetworks/*",
"Microsoft.Network/virtualNetworks/subnets/*",
"Microsoft.Resources/subscriptions/resourcegroups/*",
"Microsoft.Storage/storageAccounts/blobServices/*",
"Microsoft.Storage/storageAccounts/listkeys/action",
"Microsoft.Network/networkWatchers/*",
"Microsoft.Network/applicationSecurityGroups/*",
"Microsoft.Compute/diskEncryptionSets/read",
"Microsoft.Insights/Metrics/Read",
"Microsoft.Network/locations/serviceTagDetails/read",
"Microsoft.Network/locations/serviceTags/read",
"Microsoft.CognitiveServices/*/read",
"Microsoft.CognitiveServices/accounts/listkeys/action",
"Microsoft.Network/virtualHubs/*",
"Microsoft.Network/virtualHubs/hubRouteTables/*",
"Microsoft.MarketplaceOrdering/offertypes/publishers/offers/plans/agreements/*",
"Microsoft.Authorization/roleAssignments/read",
"Microsoft.Authorization/roleDefinitions/read"
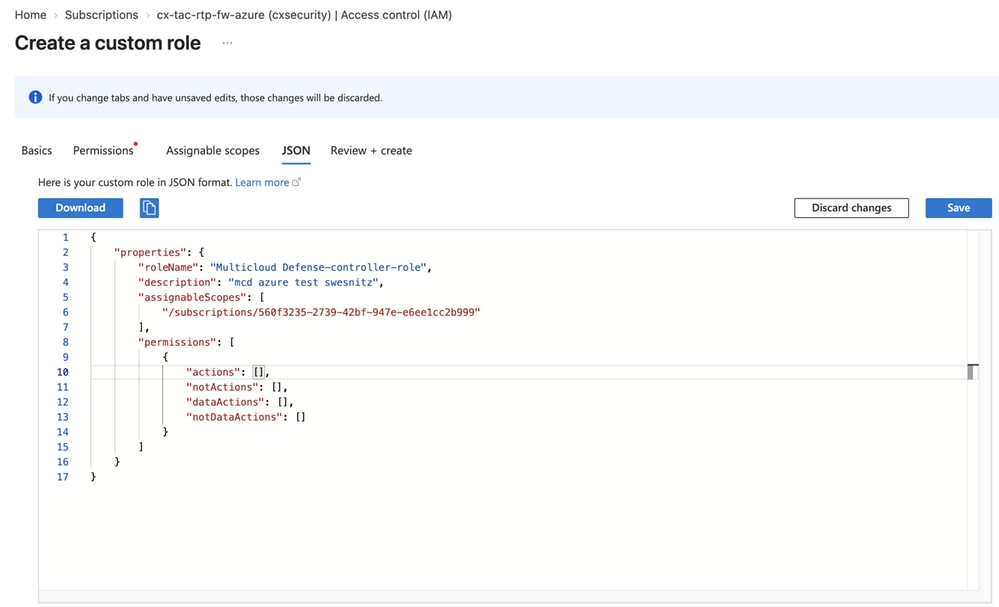
Opmerking: Controleer de juiste afstand en tabbladen voor het JSON-codeblok.
Dit is een voorbeeld van de voltooide roldefinitie:
{
    "id": "/subscriptions/redacted/providers/Microsoft.Authorization/roleDefinitions/redacted",
    "properties": {
        "roleName": "Multicloud Defense-controller-role",
        "description": "mcd azure test swesnitz",
        "assignableScopes": [
            "/subscriptions/redacted"
        ],
        "permissions": [
            {
                "actions": [
                    "Microsoft.ApiManagement/service/*",
                    "Microsoft.Compute/disks/*",
                    "Microsoft.Compute/images/read",
                    "Microsoft.Compute/sshPublicKeys/read",
                    "Microsoft.Compute/virtualMachines/*",
                    "Microsoft.ManagedIdentity/userAssignedIdentities/read",
                    "Microsoft.ManagedIdentity/userAssignedIdentities/assign/action",
                    "Microsoft.Network/loadBalancers/*",
                    "Microsoft.Network/natGateways/*",
                    "Microsoft.Network/networkinterfaces/*",
                    "Microsoft.Network/networkSecurityGroups/*",
                    "Microsoft.Network/publicIPAddresses/*",
                    "Microsoft.Network/routeTables/*",
                    "Microsoft.Network/virtualNetworks/*",
                    "Microsoft.Network/virtualNetworks/subnets/*",
                    "Microsoft.Resources/subscriptions/resourcegroups/*",
                    "Microsoft.Storage/storageAccounts/blobServices/*",
                    "Microsoft.Storage/storageAccounts/listkeys/action",
                    "Microsoft.Network/networkWatchers/*",
                    "Microsoft.Network/applicationSecurityGroups/*",
                    "Microsoft.Compute/diskEncryptionSets/read",
                    "Microsoft.Insights/Metrics/Read",
                    "Microsoft.Network/locations/serviceTagDetails/read",
                    "Microsoft.Network/locations/serviceTags/read",
                    "Microsoft.CognitiveServices/*/read",
                    ...
De aangepaste rol toewijzen
- Klik op de pagina Toegangsbeheer voor abonnementen (IAM) op Roltoewijzing toevoegen.
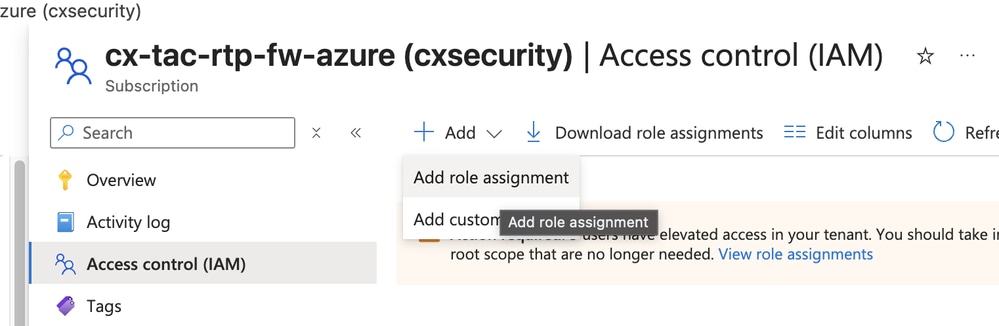
- Zoek naar de rol die u hebt gemaakt in het gedeelte Aangepaste rol maken.
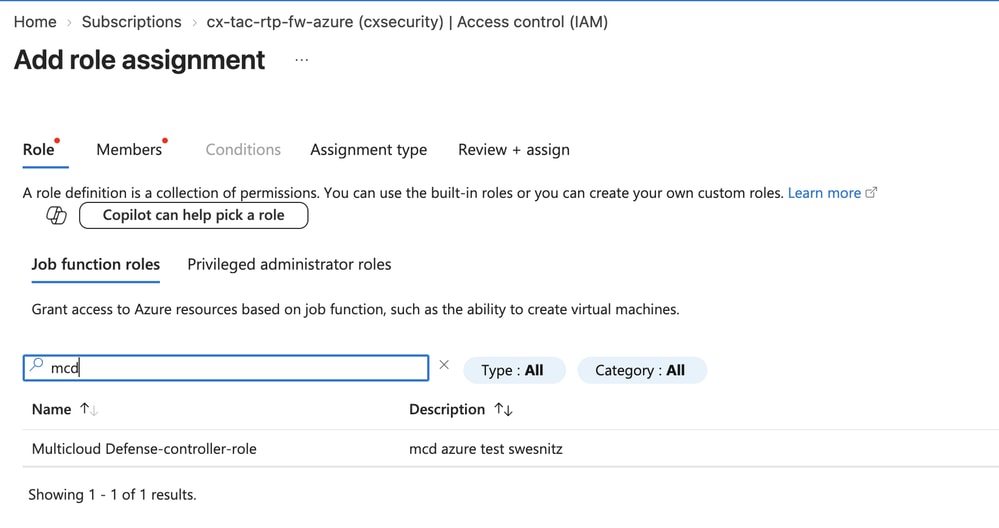
- Klik op Volgende en laat Toegang toewijzen aan ingesteld op Gebruiker, groep of servicepresident.
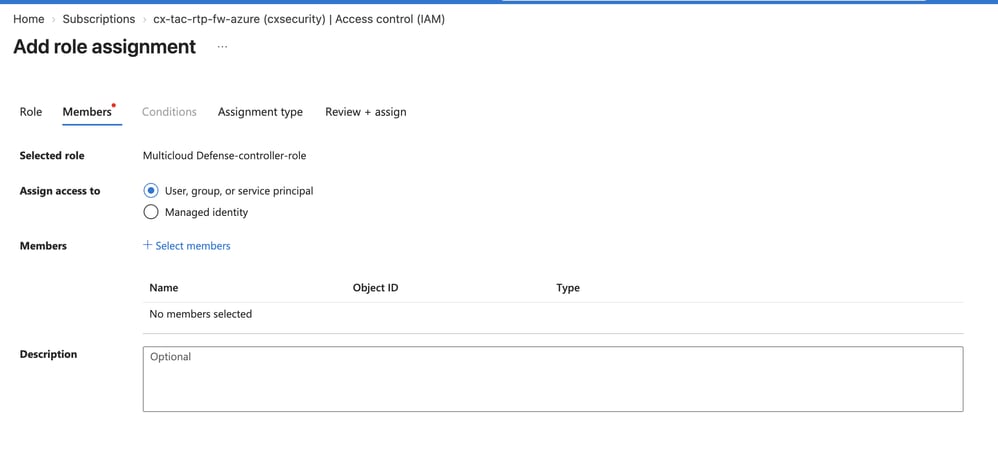
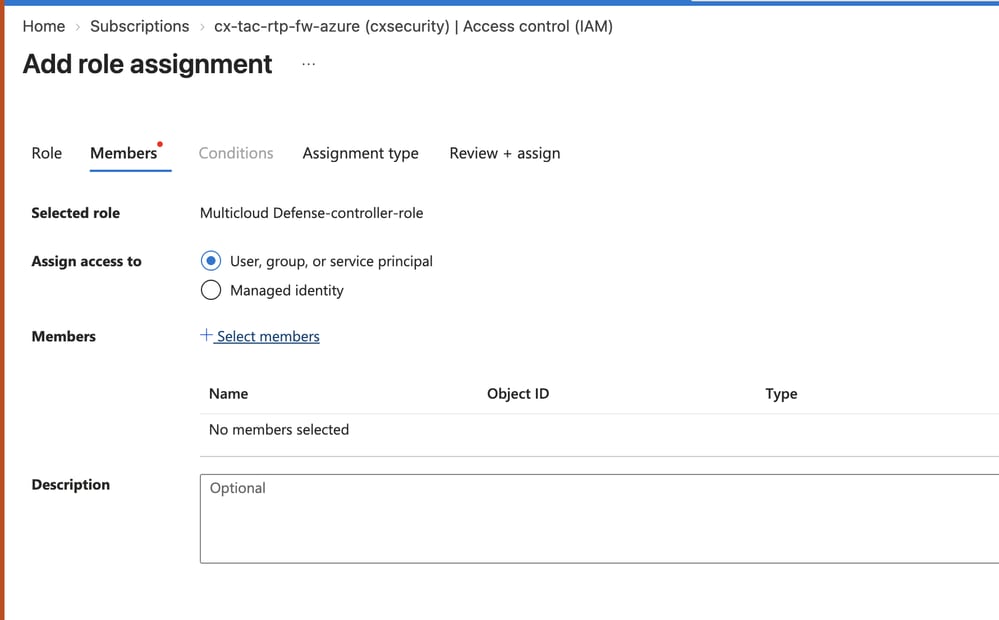
- Klik op Leden selecteren.
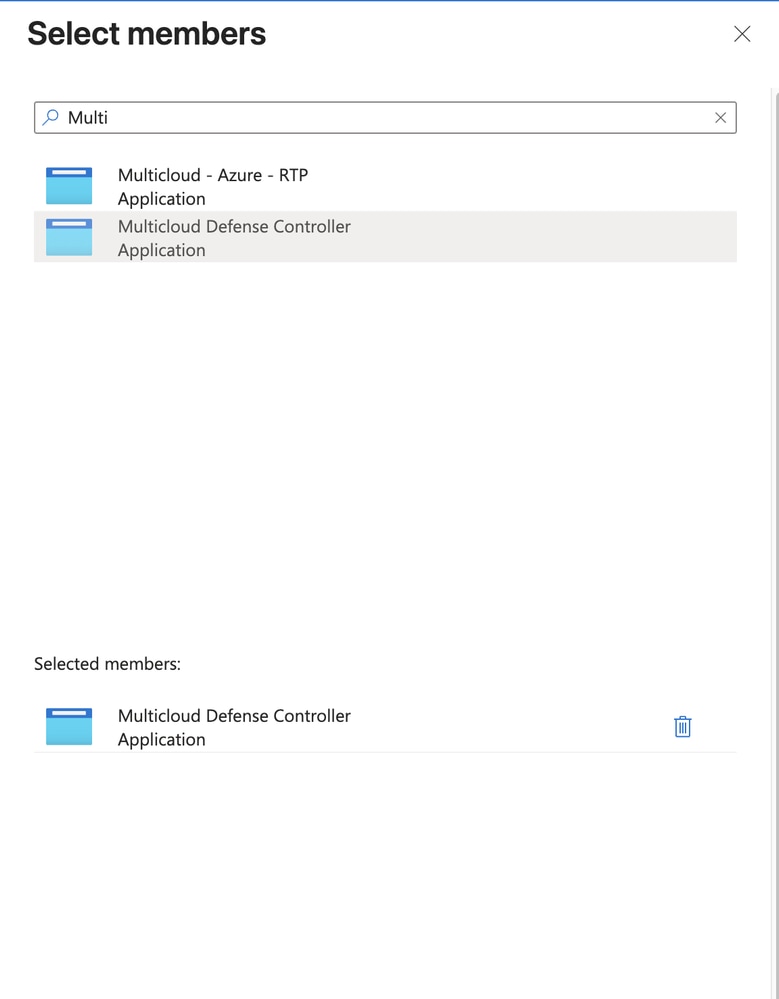
- Voeg de rol toe die u hebt gemaakt in het gedeelte Aangepaste rol maken.
- Klik op Volgende en kopieer de ID van het abonnement.
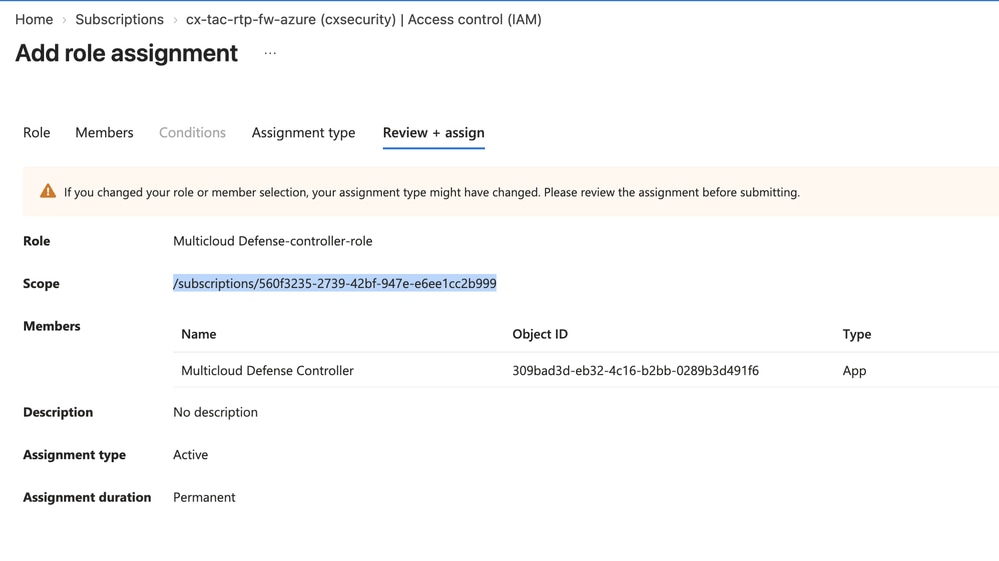
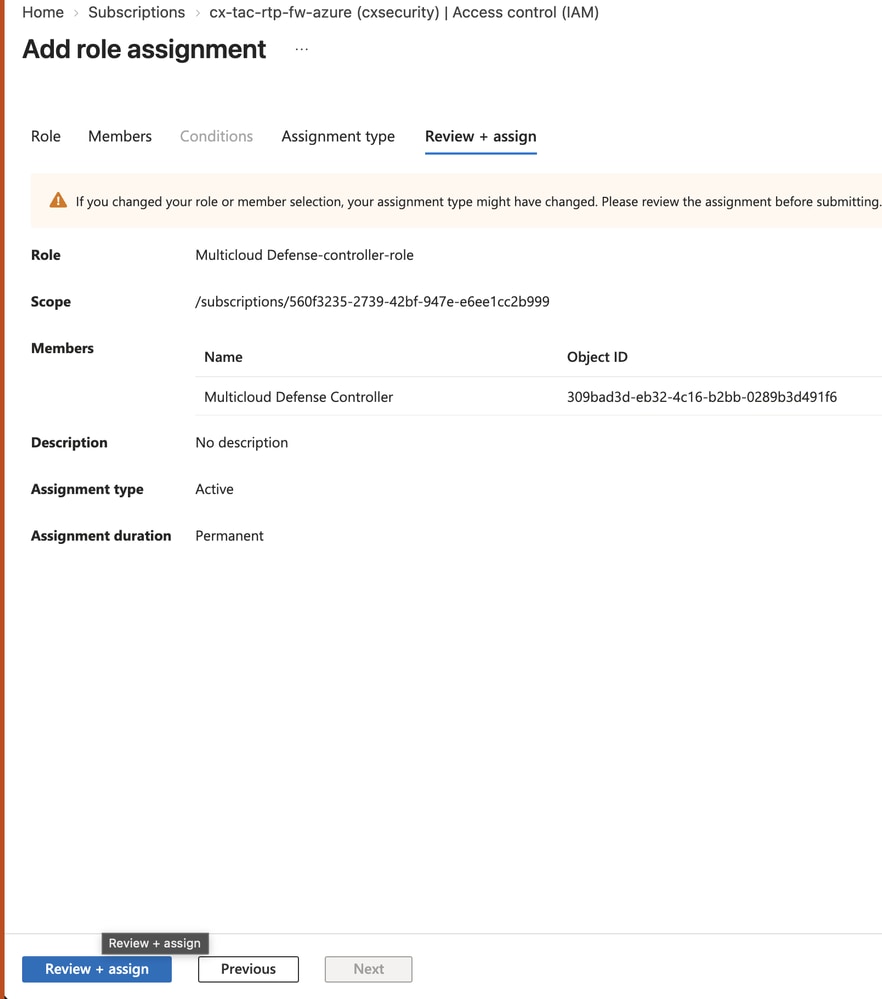
- Klik op Beoordelen + toewijzen.
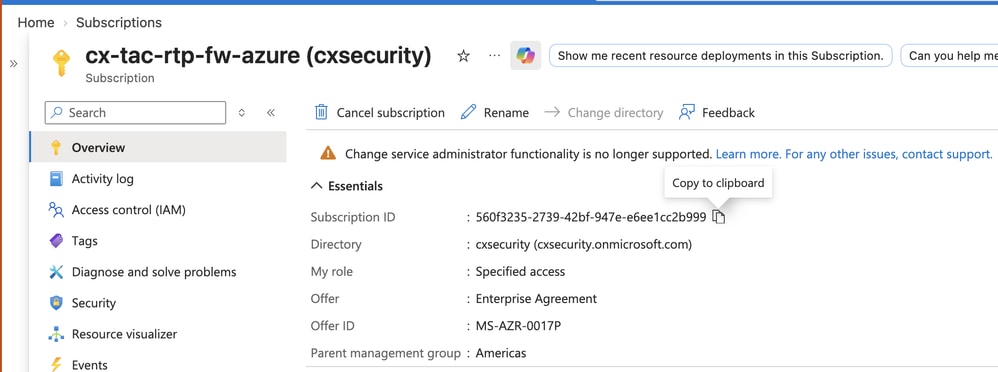
- De overzichtspagina voor het abonnement wordt weergegeven. Ga in het linkermenu naar Overzicht en kopieer de ID van het abonnement.
Hiermee worden de Azure-vereisten voltooid om het Azure-account aan MCD toe te voegen. Deze procedures beschrijven de integratie en implementatie via MCD.
Verbind de Azure-account met MCD
- Navigeer naar SCC > Multicloud Defense.
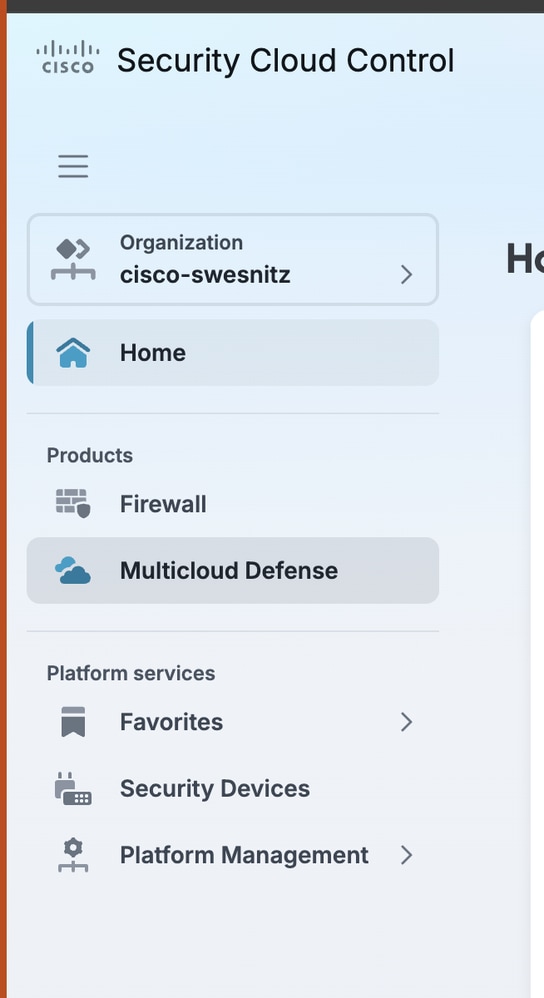
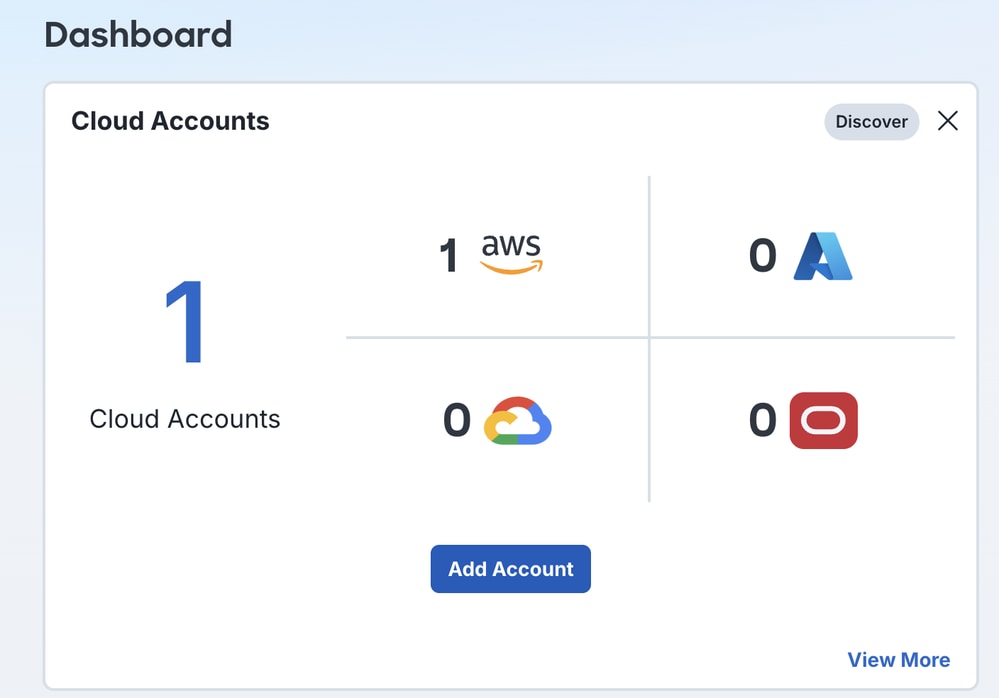
- Klik in het hoofddashboard op Account toevoegen in het deelvenster Cloud Accounts.
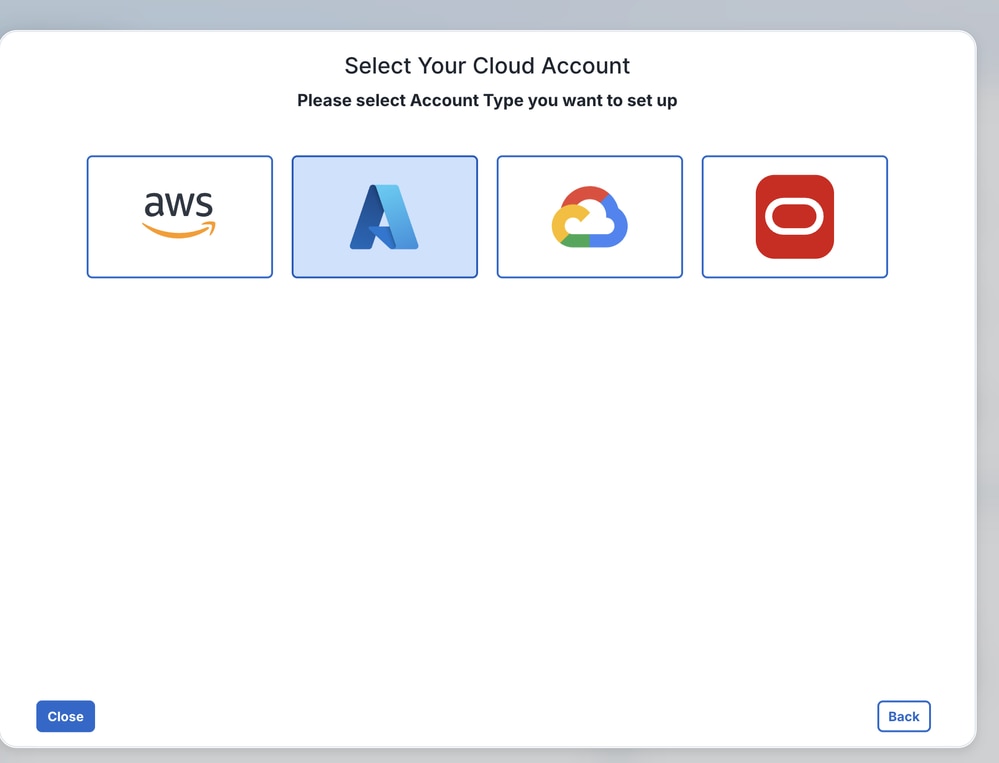
- Klik op het Azure icoon.
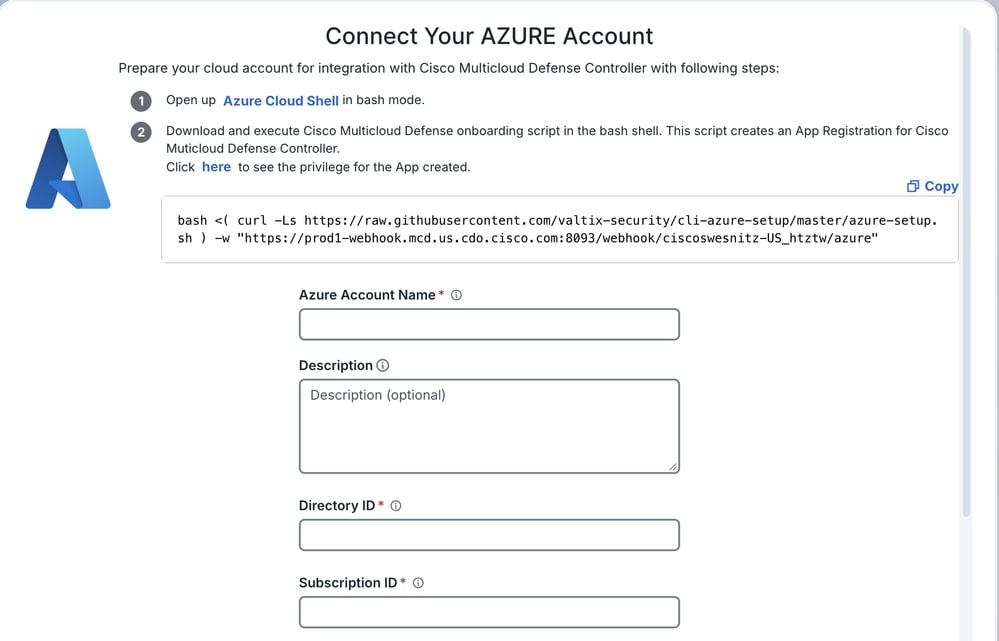
- Voer op de pagina Verbind uw Azure-account de volgende waarden in:
- Azure-accountnaam: de naam van het Azure-account vanuit het MCD-perspectief.
- Directory-ID: de directory-ID die u hebt opgeslagen in het gedeelte Een toepassing registreren.
- Abonnement-ID: de abonnement-ID die u hebt opgeslagen in het gedeelte Aangepaste rol toewijzen.
- Applicatie-ID: de applicatie-ID die u hebt opgeslagen in het gedeelte Een toepassing registreren.
- Clientgeheim: de waarde die u hebt opgeslagen in het gedeelte Een toepassing registreren.
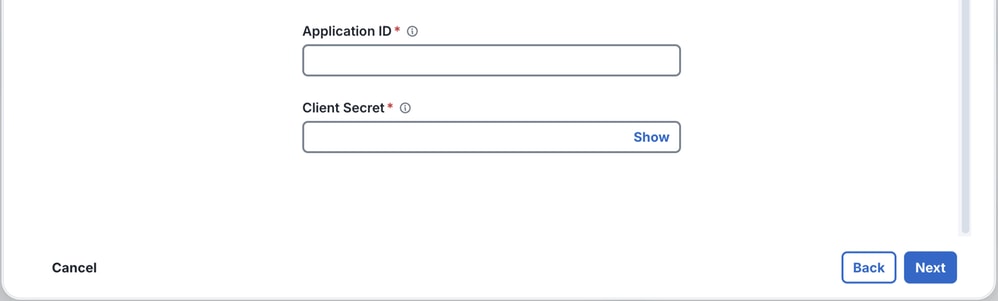
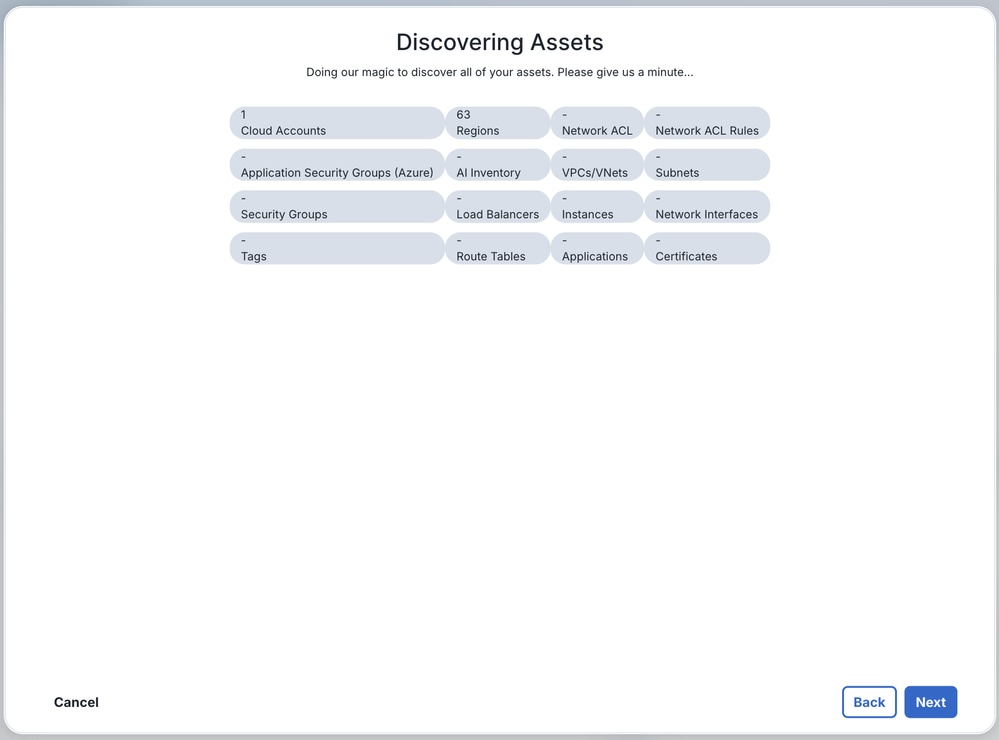
- MCD ontdekt en toont de Azure-elementen. Klik op Next (Volgende).
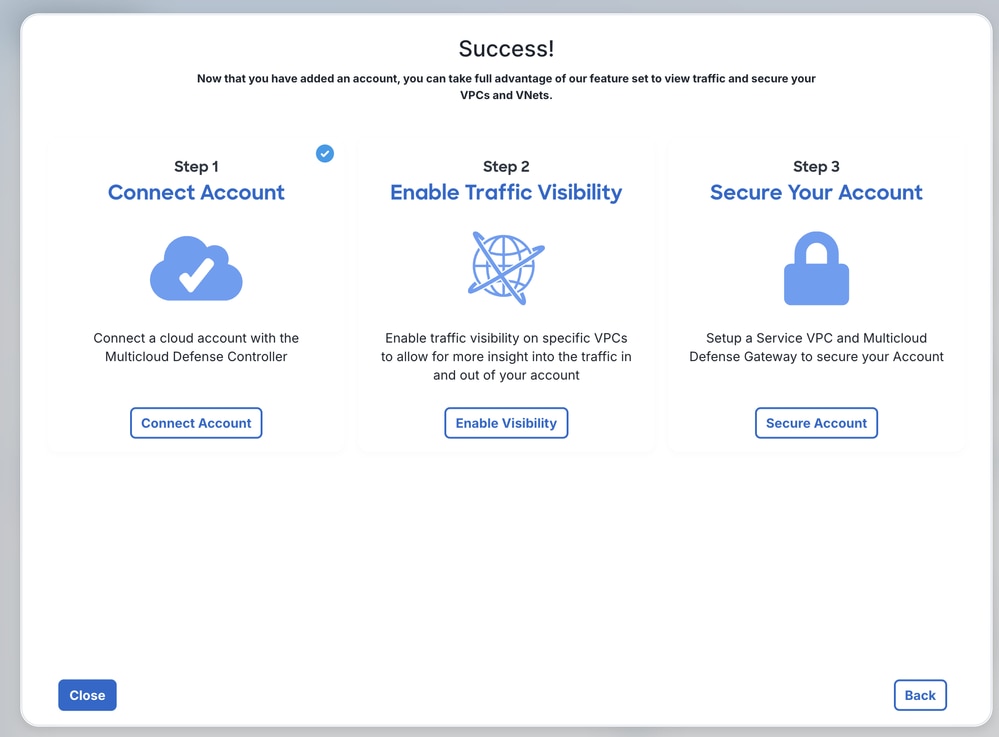
- Klik op Close (Sluiten).
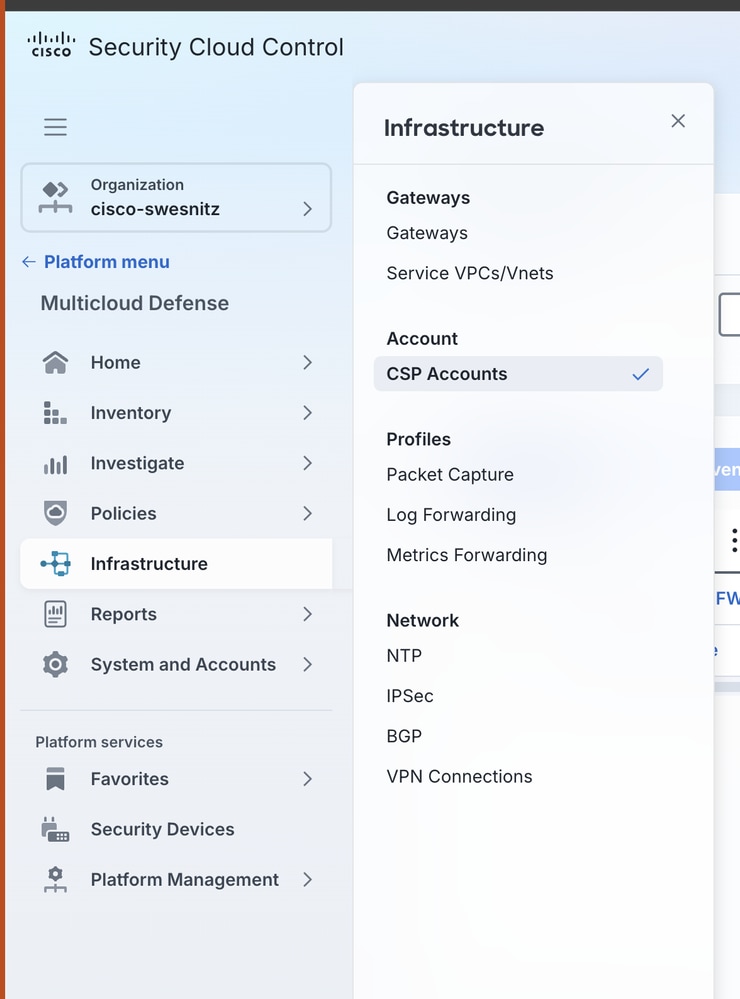
- U kunt de onboarding account nu bekijken vanuit Infrastructure > CSP Accounts.
Een VNet maken
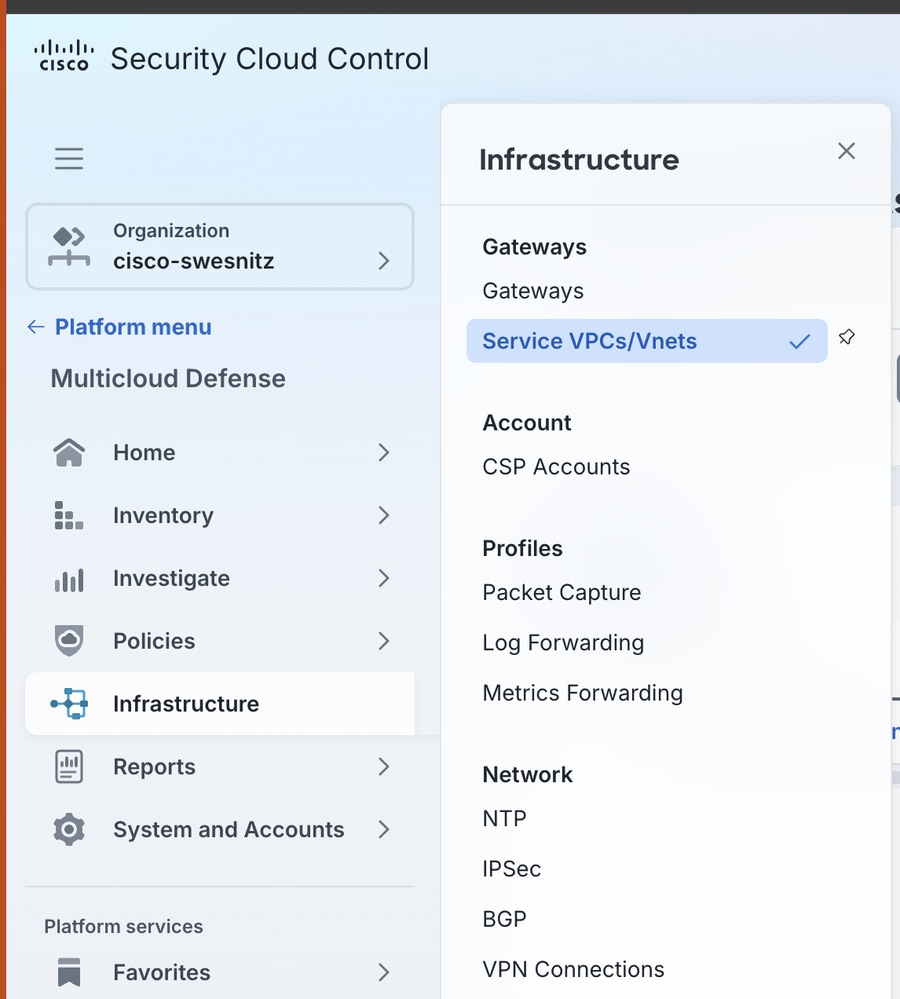
- Navigeer naar Infrastructuur > Service-VPC's/VNets.
- Klik op Maken.
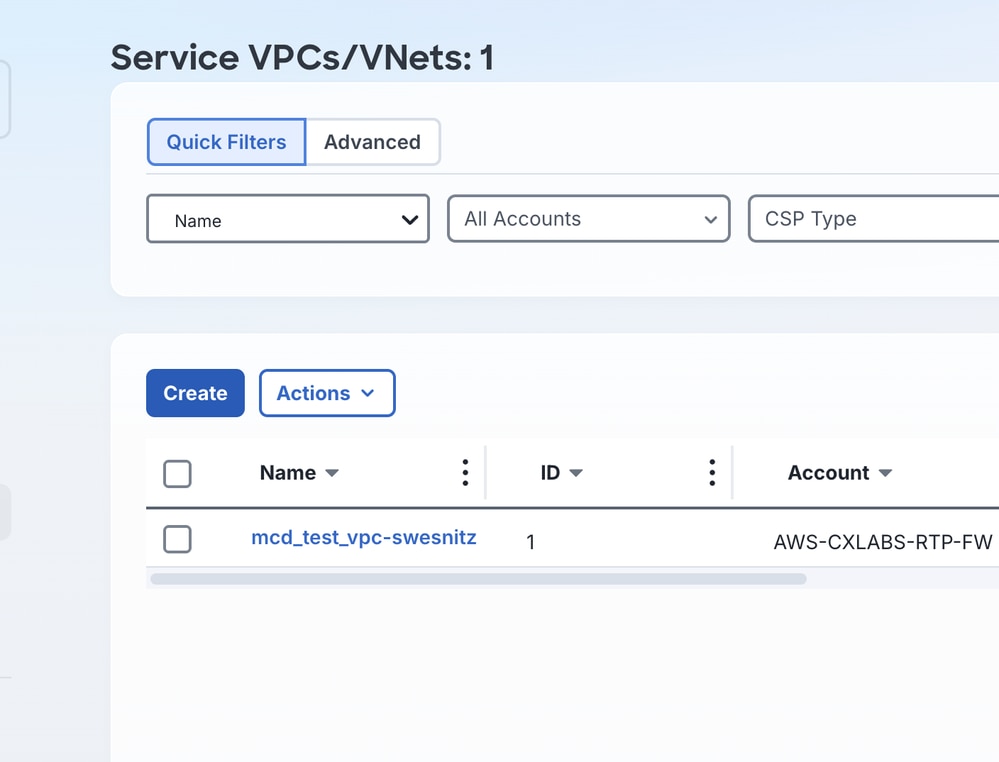
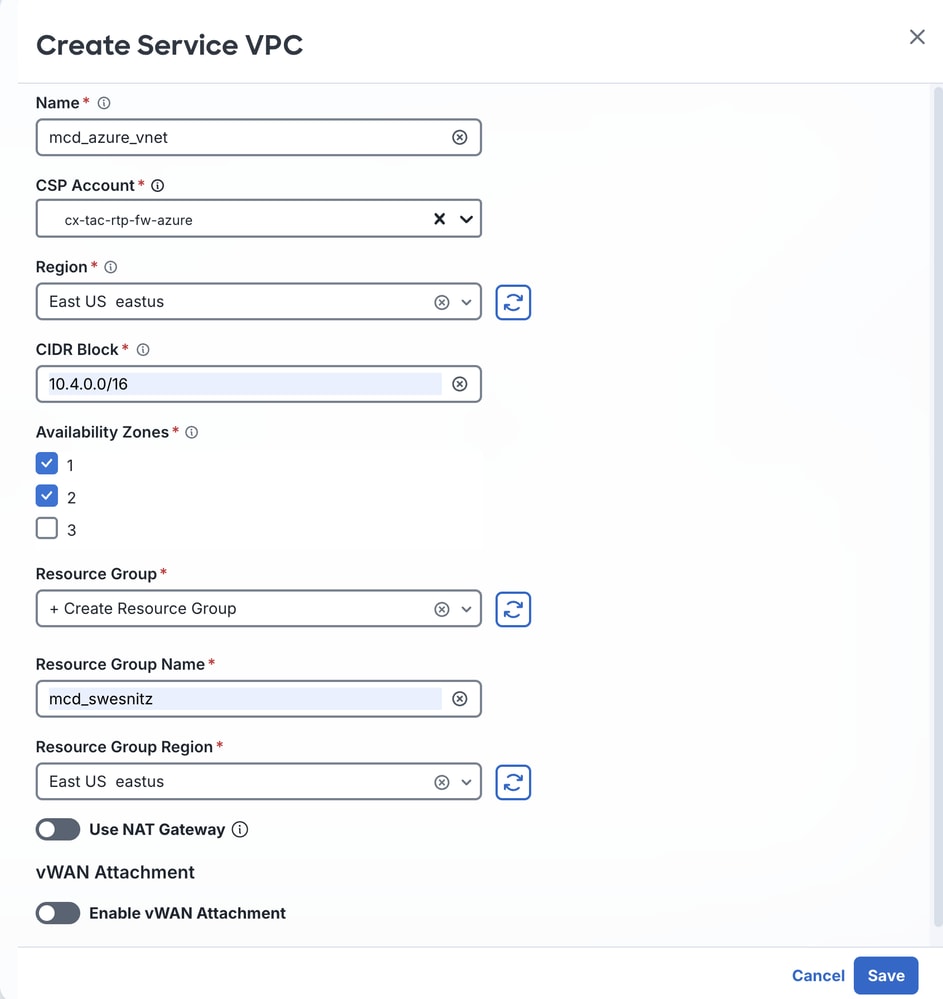
- Voer de volgende waarden in:
- Naam: Een gemakkelijk identificeerbare naam voor de VNet die deze procedure maakt voor de FTDv Gateway.
- CSP-account: de naam die u hebt toegewezen in het gedeelte Azure-account verbinden met MCD.
- Regio: De regio waar de FTDv Gateway wordt geïmplementeerd.
- CIDR-blok: een uniek IP-blok voor de transit-gateway die is gekoppeld aan de VNet.
- Beschikbaarheidszones: Selecteer ten minste twee beschikbaarheidszones voor veerkracht.
- Bronnengroep: Selecteer + Bronnengroep maken in het vervolgkeuzemenu.
- Naam brongroep: een naam voor de brongroep.
- Resource Group Region: De regio die is afgestemd op de regio die u hebt geselecteerd voor Region.
- Er verschijnt een succesbericht.
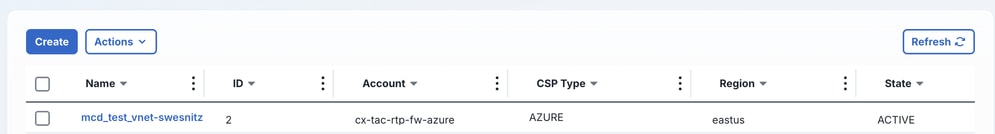
Bevestig de creatie van de VNet vanaf de Azure-kant, navigeer naar Netwerkbasis > Overzicht virtuele netwerken > Virtuele netwerken.
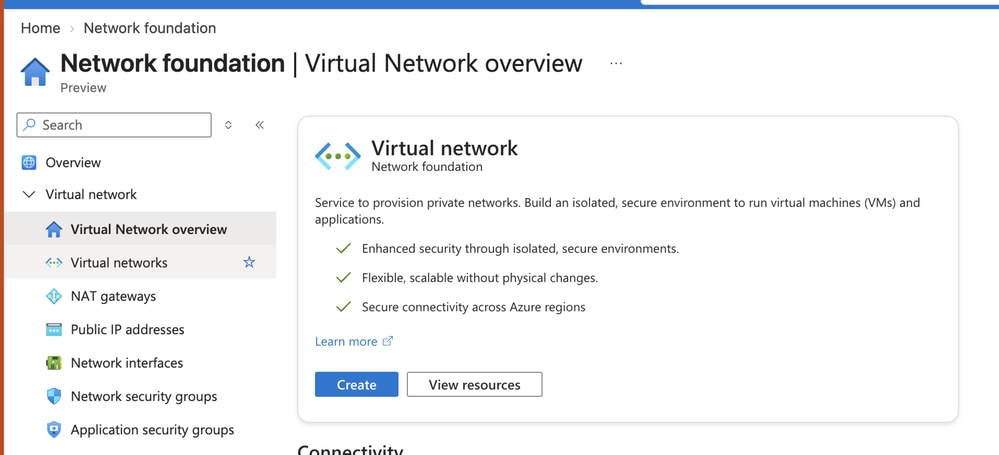
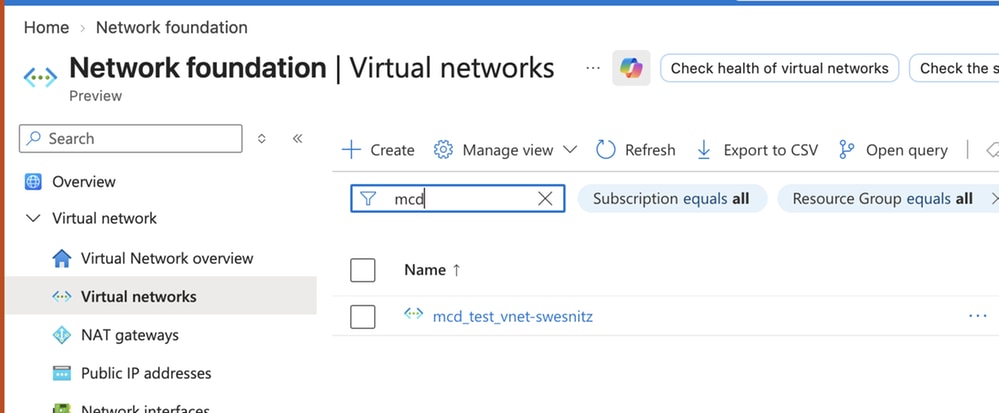
De VNet gaat over naar een actieve staat zodra deze is gemaakt.
De Azure MCD FTDv-gateway maken
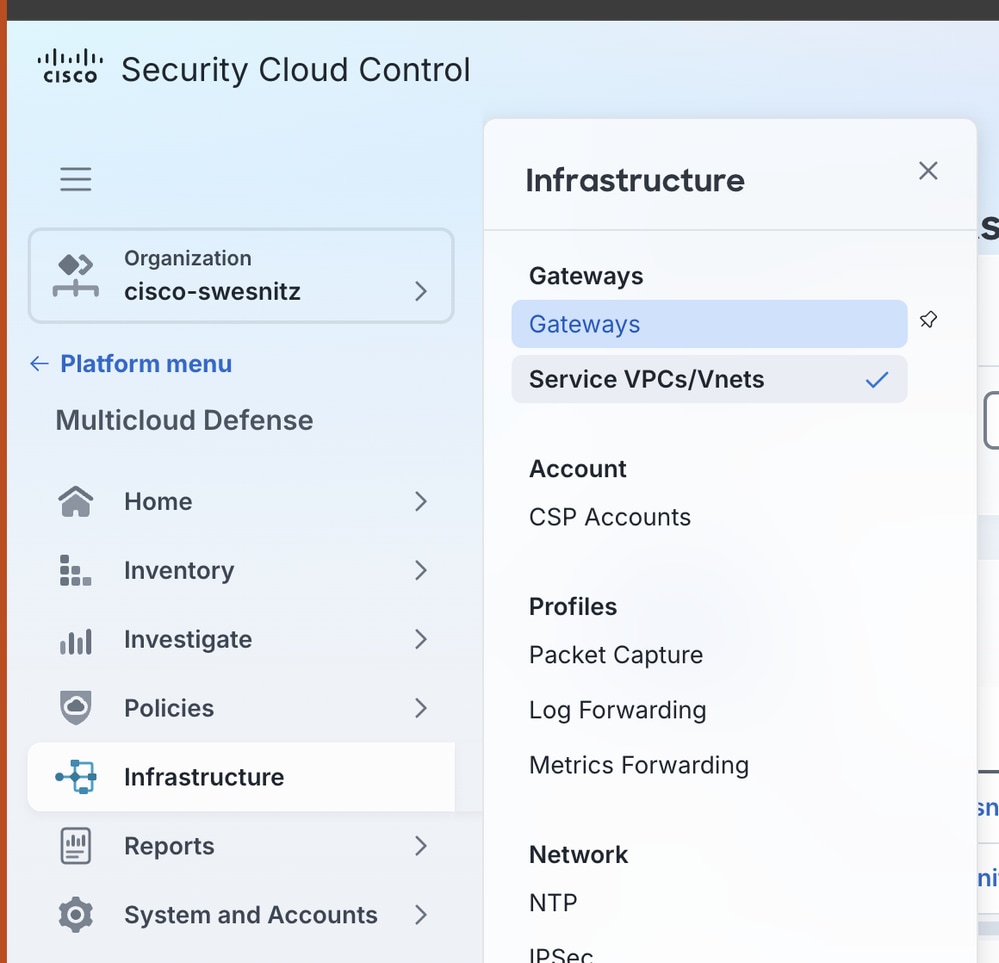
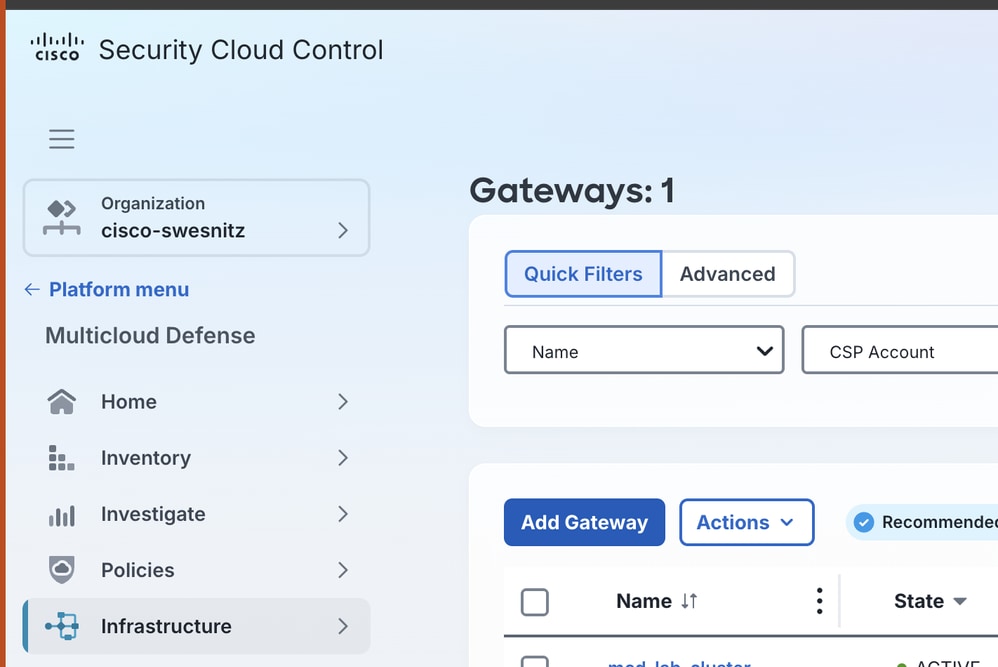
- Navigeer naar Infrastructuur > Gateways.
- Klik op Gateway toevoegen.
- Voer de volgende waarden in:
- Accounts: Selecteer in het vervolgkeuzemenu de Azure-account die u hebt gekoppeld in de sectie De Azure-account verbinden met MCD.
- Type gateway: Selecteer FTDv-gateway.
- Naam: Een gemakkelijk identificeerbare naam voor de FTDv Gateway.
- Instantietype: het instantietype dat geschikt is voor uw omgeving.
- Minimale instanties: selecteer ten minste één instantie in het vervolgkeuzemenu.
- Maximale instanties: het gewenste aantal maximale FTDv-instanties voor uw omgeving. Het maximaal toegestane aantal is 10.
- HealthCheck-poort: de standaardwaarde is 65534. Dit document wijzigt deze waarde niet.
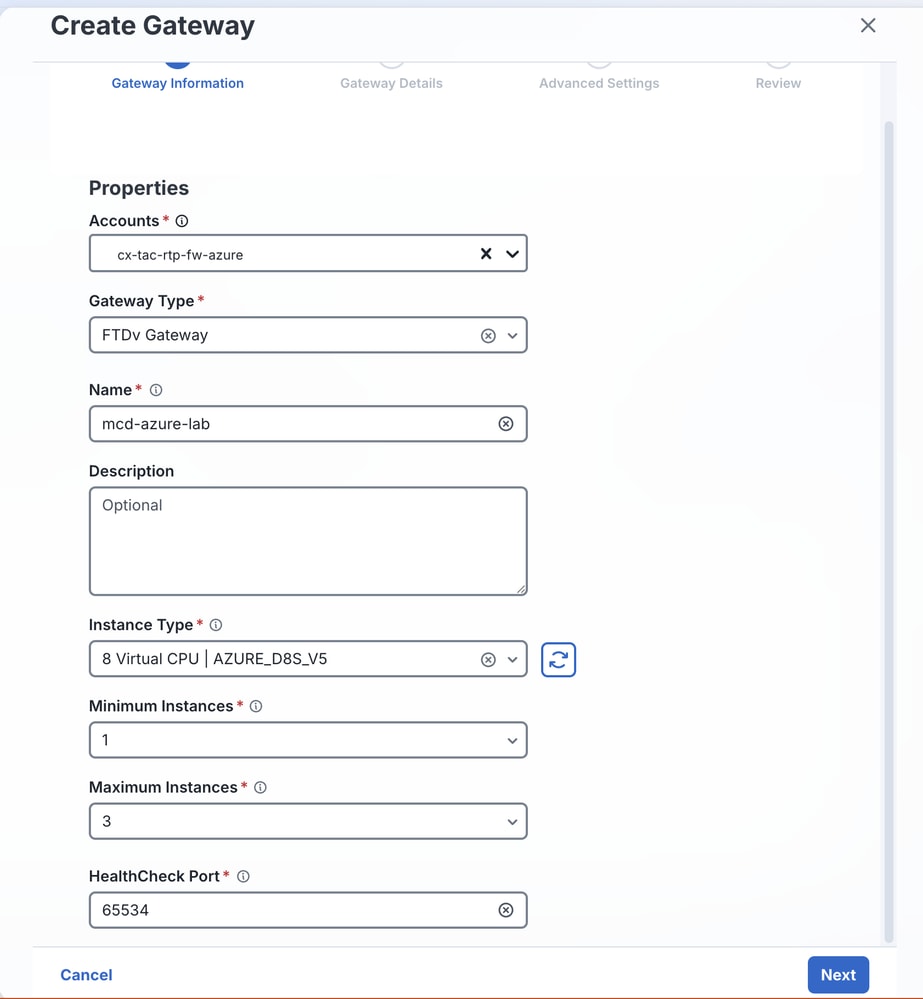
Opmerking: de HealthCheck-poort is het poortnummer dat de Multicloud Defense-taakverdeler gebruikt om de status van de instanties te controleren. De beveiligingsgroepen voor het gegevenspad die aan de instanties zijn toegewezen, moeten verkeer op deze poort toestaan.
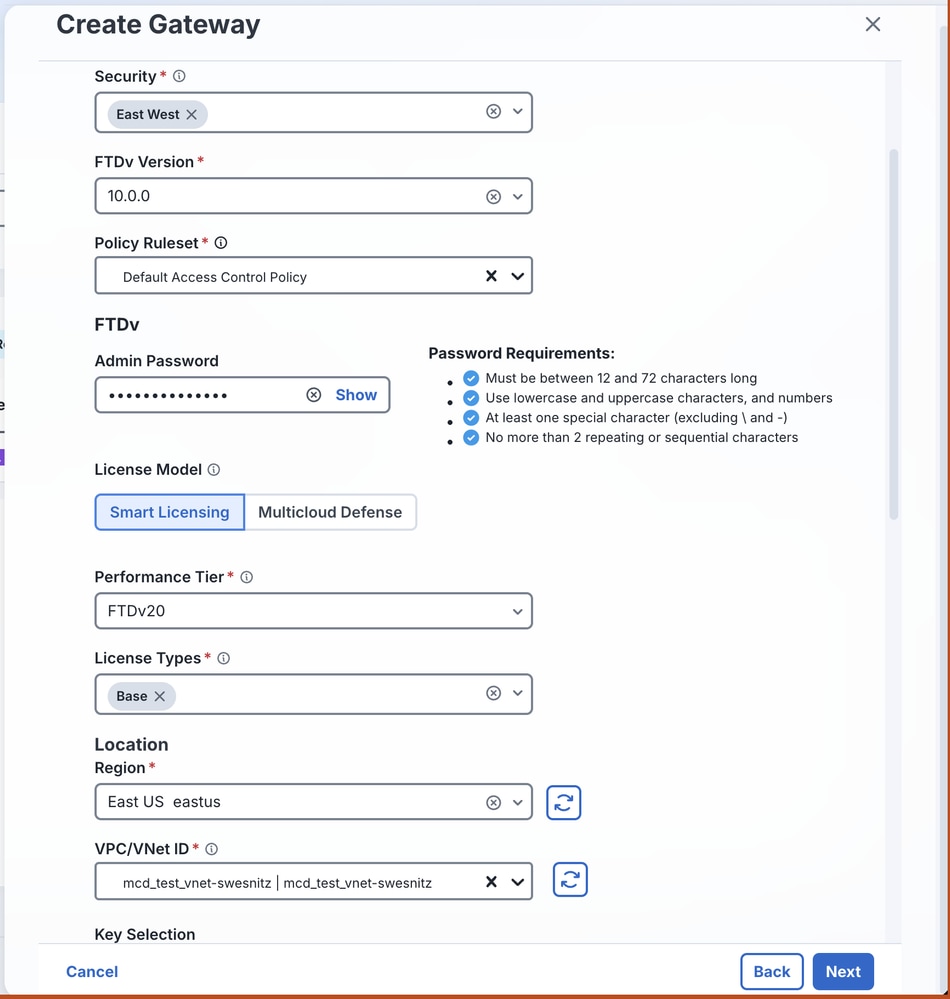
- Voer de volgende waarden in:
- Eigenschappen: Selecteer Egress of Oost-West.
- FTDv-versie: de softwareversie die het meest geschikt is voor de omgeving.
- Beleidsregels: Het toegangscontrolebeleid (ACS) dat van toepassing is op dit FTDv-cluster.
- Wachtwoord: Een wachtwoord voor de FTDv-instanties.
- Licentiemodel: het gewenste licentiemodel.
- Prestatielaag: de laag die geschikt is voor de verwachte doorvoer van het apparaat.
- Licentietypen: de licentietypen die voor deze implementatie zijn gekocht.
- Regio: De regio waar deze FTDv-instanties worden geïmplementeerd.
- VPC/VNet-ID: De service VNet die u hebt gemaakt in de sectie Een VNet maken.
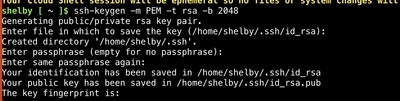
- Maak een public key pair. Raadpleeg Een SSH-sleutelpaar maken op Windows voor richtlijnen.
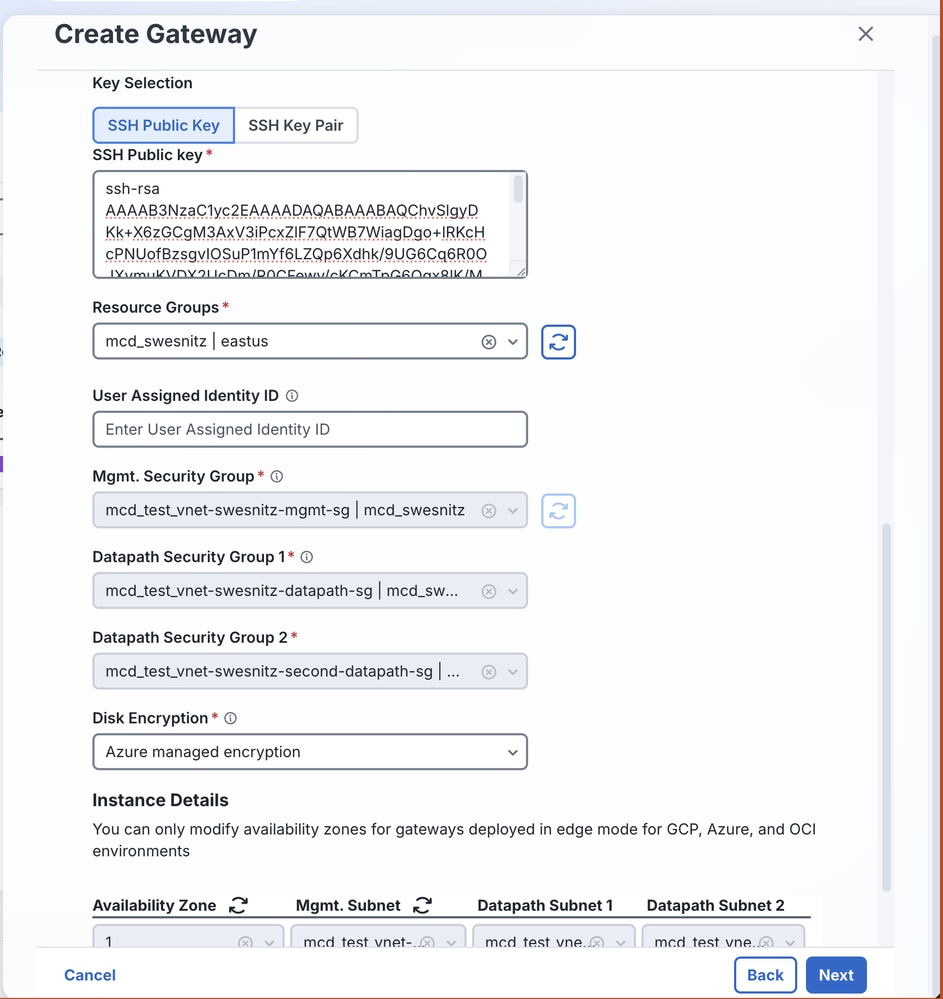
- Voer de waarden in voor SSH Public Key en Resource Groups.
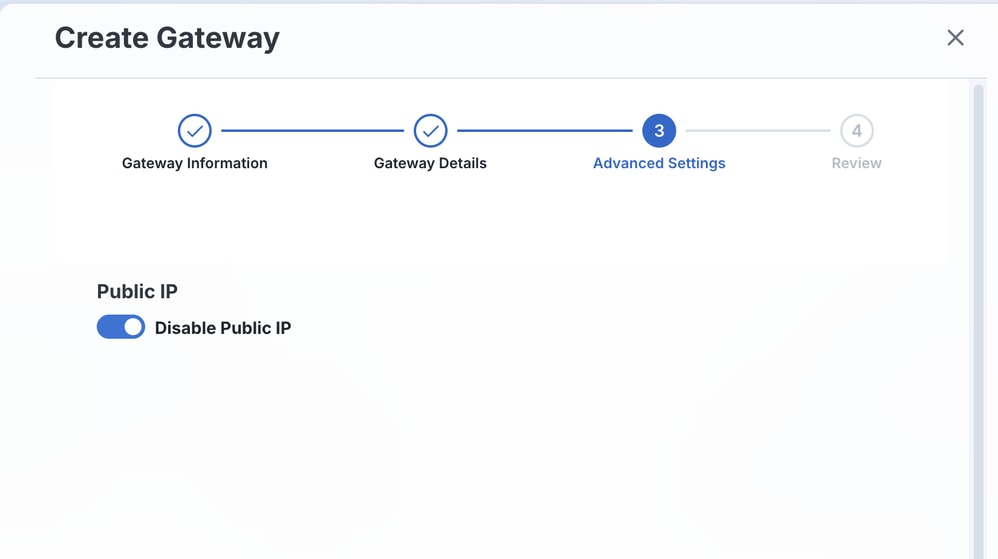
- Schakel het openbare IP uit en klik op Volgende.
- Bekijk alle waarden die u hebt opgegeven.
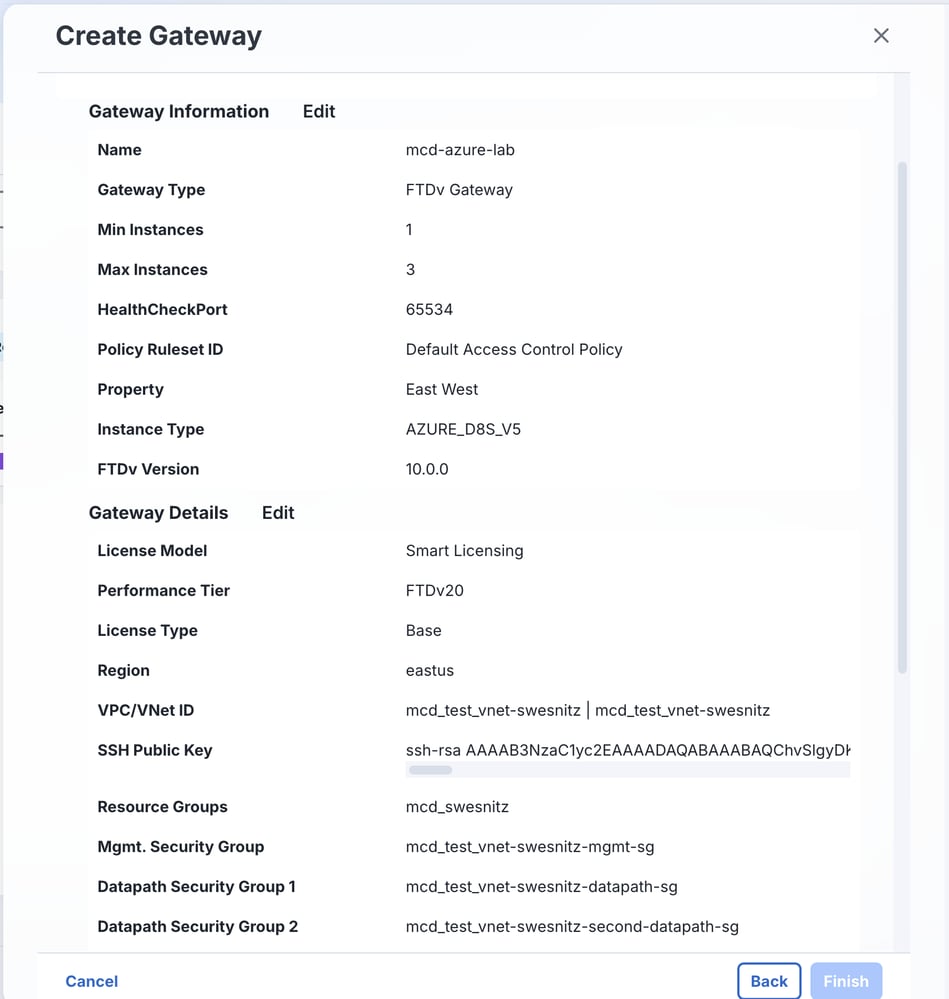
- Nadat u de waarden hebt bekeken en de bronnen zijn geladen, klikt u op Voltooien.
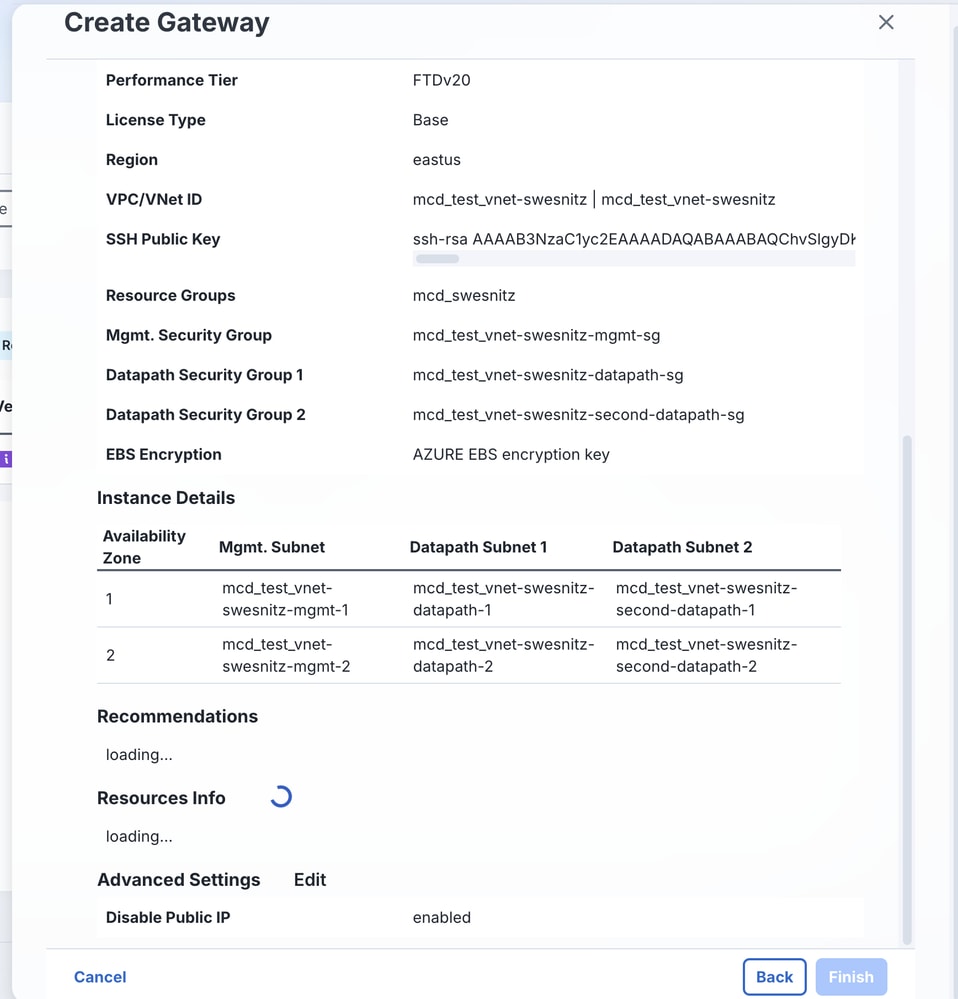
Dashboardweergave zodra de bronnen zijn geladen.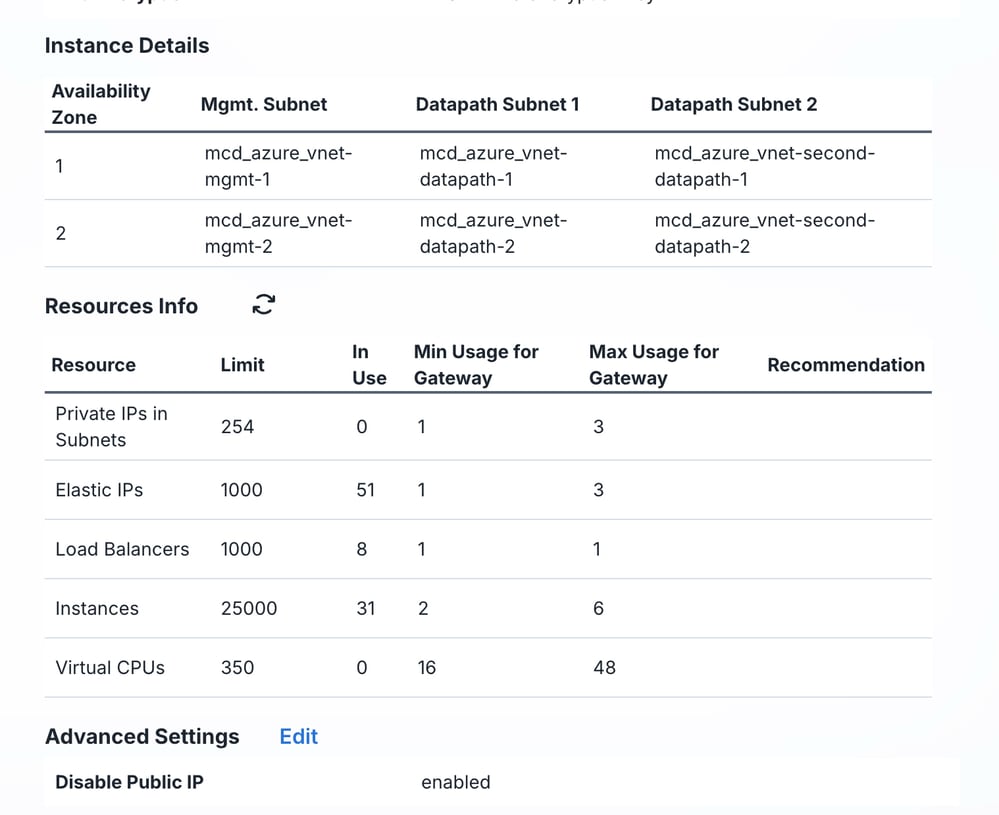
Dashboardweergave van gateway-implementatie.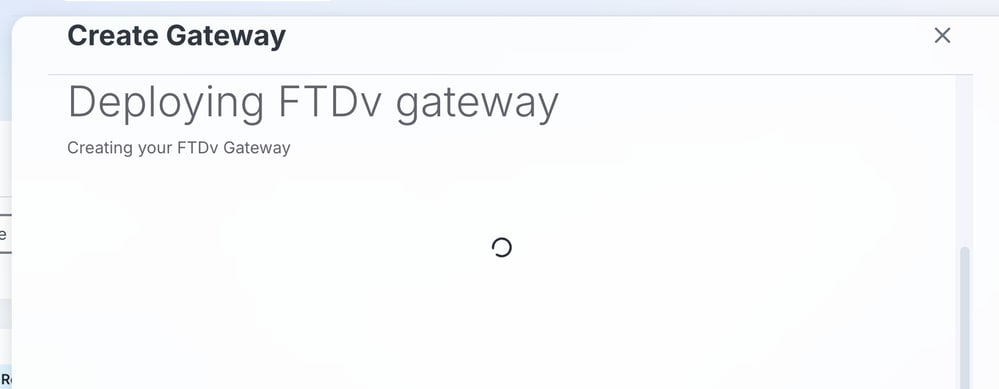
- Nadat de gateway is gemaakt, verschijnt er een succesbericht. Klik op OK.
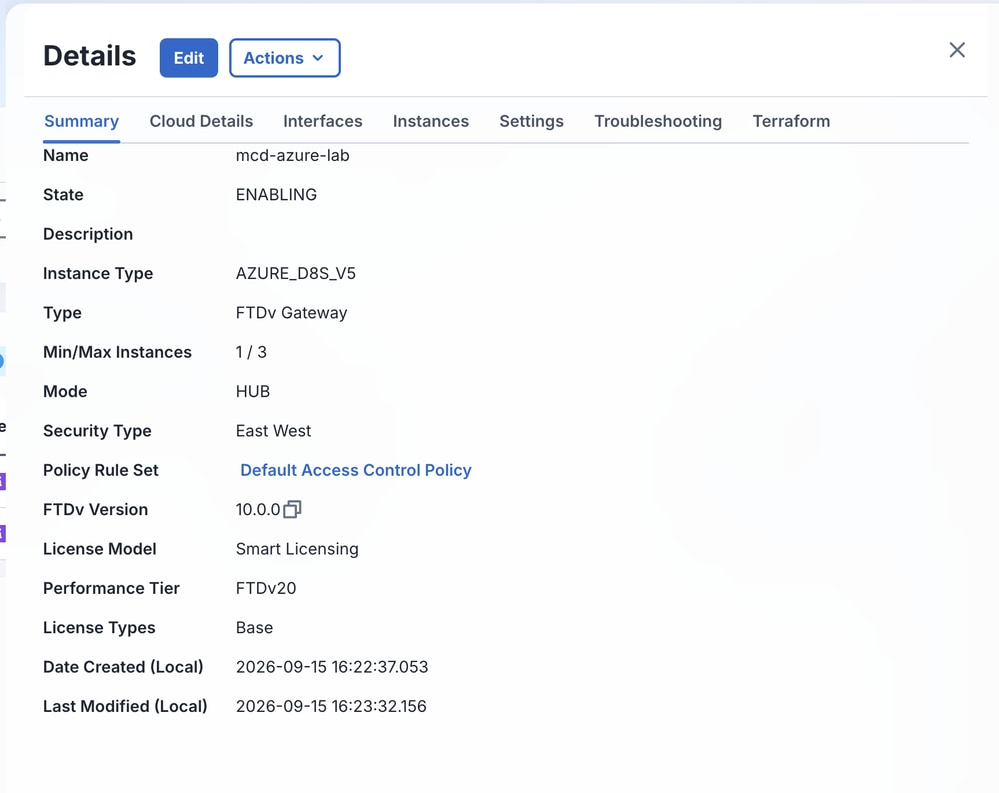
Vanaf het MCD-dashboard wordt de status ENABLING (INSCHAKELEN) weergegeven.

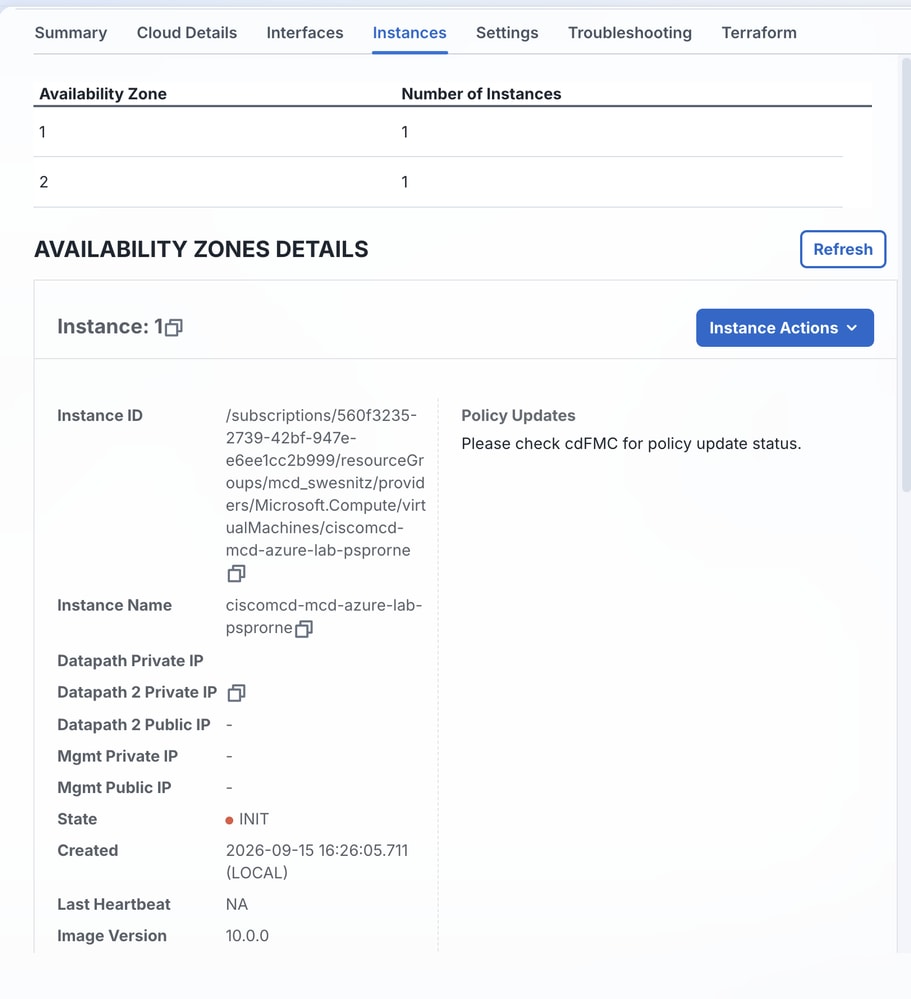
Controleer de status via de tabbladen Overzicht en instanties.
Verifiëren
Gebruik deze sectie om te controleren of uw configuratie goed werkt.
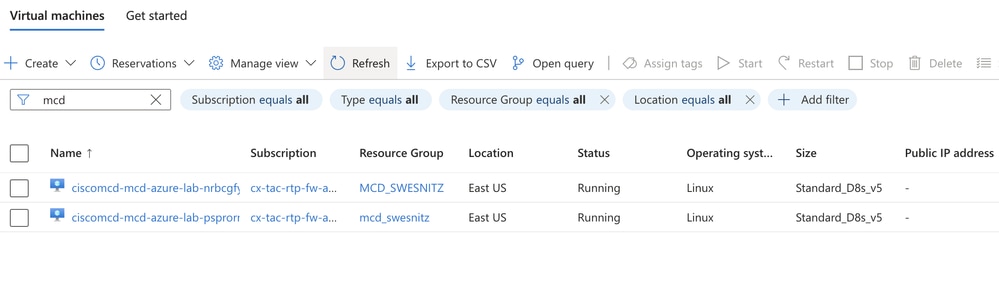
- Onder Compute > Virtuele machines in Azure controleert u de FTDv-instanties. De status verandert van Aanmaken naar Uitvoeren.
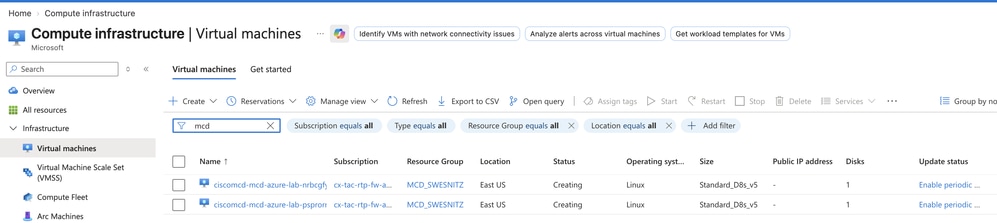
- Bevestig de gateway-status vanaf het MCD-dashboard.
Gerelateerde informatie
- Een service-VPC of VNet maken
- FTDv-integratieprocedure
- Gateway-vereisten configureren
- Multicloud Defense voor Azure Overzicht
- Maak en gebruik een SSH publiek-privaat sleutelpaar voor Linux VM's in Azure
- Technische ondersteuning en documentatie – Cisco Systems
Revisiegeschiedenis
| Revisie | Publicatiedatum | Opmerkingen |
|---|---|---|
2.0 |
15-Oct-2026
|
Bijgewerkte titel van cluster naar gateway om verwarring over technologie te elimineren. |
1.0 |
09-Oct-2026
|
Eerste vrijgave |

 Feedback
Contact Cisco
- Een ondersteuningscase openen

- (Vereist een Cisco-servicecontract)