PBR configureren met HTTP-padmonitor op FMC

Downloadopties
Inclusief taalgebruik
De documentatie van dit product is waar mogelijk geschreven met inclusief taalgebruik. Inclusief taalgebruik wordt in deze documentatie gedefinieerd als taal die geen discriminatie op basis van leeftijd, handicap, gender, etniciteit, seksuele oriëntatie, sociaaleconomische status of combinaties hiervan weerspiegelt. In deze documentatie kunnen uitzonderingen voorkomen vanwege bewoordingen die in de gebruikersinterfaces van de productsoftware zijn gecodeerd, die op het taalgebruik in de RFP-documentatie zijn gebaseerd of die worden gebruikt in een product van een externe partij waarnaar wordt verwezen. Lees meer over hoe Cisco gebruikmaakt van inclusief taalgebruik.
Over deze vertaling
Cisco heeft dit document vertaald via een combinatie van machine- en menselijke technologie om onze gebruikers wereldwijd ondersteuningscontent te bieden in hun eigen taal. Houd er rekening mee dat zelfs de beste machinevertaling niet net zo nauwkeurig is als die van een professionele vertaler. Cisco Systems, Inc. is niet aansprakelijk voor de nauwkeurigheid van deze vertalingen en raadt aan altijd het oorspronkelijke Engelstalige document (link) te raadplegen.
Inhoud
Inleiding
In dit document wordt beschreven hoe u Policy-Based Routing (PBR) configureert met HTTP Path Monitoring in het Cisco Secure Firewall Management Center (FMC).
Voorwaarden
Vereisten
Cisco raadt kennis van de volgende onderwerpen aan:
- PBR basiskennis
- Basiservaring met Cisco Secure Management Center
- Cisco Secure Firewall Threat Defense (FTD)
Gebruikte componenten
De informatie in dit document is gebaseerd op de volgende software- en hardware-versies:
- Cisco Secure Firewall Management Center Virtual (FMCv) VMware met versie 7.4
- Cisco Secure Firewall Threat Defense Virtual Appliance (FTDv) VMware met versie 7.4
De informatie in dit document is gebaseerd op de apparaten in een specifieke laboratoriumomgeving. Alle apparaten die in dit document worden beschreven, hadden een opgeschoonde (standaard)configuratie. Als uw netwerk live is, moet u zorgen dat u de potentiële impact van elke opdracht begrijpt.
Achtergrondinformatie
Bij traditionele routering worden pakketten gerouteerd op basis van het IP-adres van de bestemming, maar het is moeilijk om de routering van het opgegeven verkeer in een bestemmingsgebaseerd routeringssysteem te wijzigen. PBR geeft u meer controle over routering door de bestaande mechanismen van routeringsprotocollen uit te breiden en aan te vullen.
Met PBR kan de IP-prioriteit worden ingesteld. Het maakt het ook mogelijk om een pad voor bepaald verkeer te specificeren, zoals prioritair verkeer over een dure verbinding. Met PBR is routering gebaseerd op andere criteria dan het bestemmingsnetwerk, zoals bronpoort, bestemmingsadres, bestemmingspoort, protocoltoepassingen of een combinatie van deze objecten. PBR kan worden gebruikt om het netwerkverkeer te classificeren op basis van toepassing, gebruikersnaam, groepslidmaatschap en associatie met beveiligingsgroepen. Deze routeringsmethode is van toepassing in situaties waarin tal van apparaten toegang hebben tot toepassingen en gegevens in een grote netwerkimplementatie. Traditioneel hebben grote implementaties topologieën die al het netwerkverkeer naar een hub terugvoeren als gecodeerd verkeer in een routeerde VPN. Deze topologieën resulteren vaak in problemen zoals pakketlatentie, verminderde bandbreedte en pakketval.
PBR wordt alleen ondersteund in de gerouteerde firewallmodus en wordt niet toegepast voor embryonale verbindingen. HTTP-gebaseerde applicatie wordt ondersteund op fysieke, poort-kanaal, subinterfaces en status tunnel interfaces. Het wordt niet ondersteund op clusterapparaten.
Wanneer geconfigureerde interfaces metrics afleiden zoals retourtijd (RTT), jitter, gemiddelde opiniescore (MOS) en pakketverlies per interface, worden ze gebruikt om het beste pad te bepalen voor het routeren van PBR-verkeer. Path Monitoring berekent flexibele metrics voor meerdere externe peers per interface. Om het beste pad voor meerdere toepassingen te bewaken en te bepalen via een beleid voor een filiaalfirewall, heeft HTTP om deze redenen de voorkeur boven ICMP:
- HTTP-ping kan de prestatiemetingen van het pad afleiden naar de applicatielaag van de server, waar de applicatie wordt gehost.
- De noodzaak om de firewallconfiguratie te wijzigen wanneer het IP-adres van de toepassingsserver wordt gewijzigd, wordt verwijderd omdat het toepassingsdomein wordt gevolgd in plaats van het IP-adres.
Configureren
Netwerkdiagram
Overweeg een typisch bedrijfsnetwerkscenario waarbij al het filiaalnetwerkverkeer wordt verzonden via een routegebaseerde VPN van het bedrijfsnetwerk en afwijkt van het extranet wanneer dit nodig is. De volgende topologie toont een filiaalnetwerk dat is verbonden met het bedrijfsnetwerk via een routegebaseerde VPN. Traditioneel is de corporate threat defense geconfigureerd om zowel het interne als externe verkeer van het filiaal af te handelen. Met het PBR-beleid is de beveiliging tegen branchebedreigingen geconfigureerd met een beleid dat specifiek verkeer naar het WAN-netwerk in plaats van de virtuele tunnels leidt. De rest van het verkeer stroomt zoals gebruikelijk via de routegebaseerde VPN.
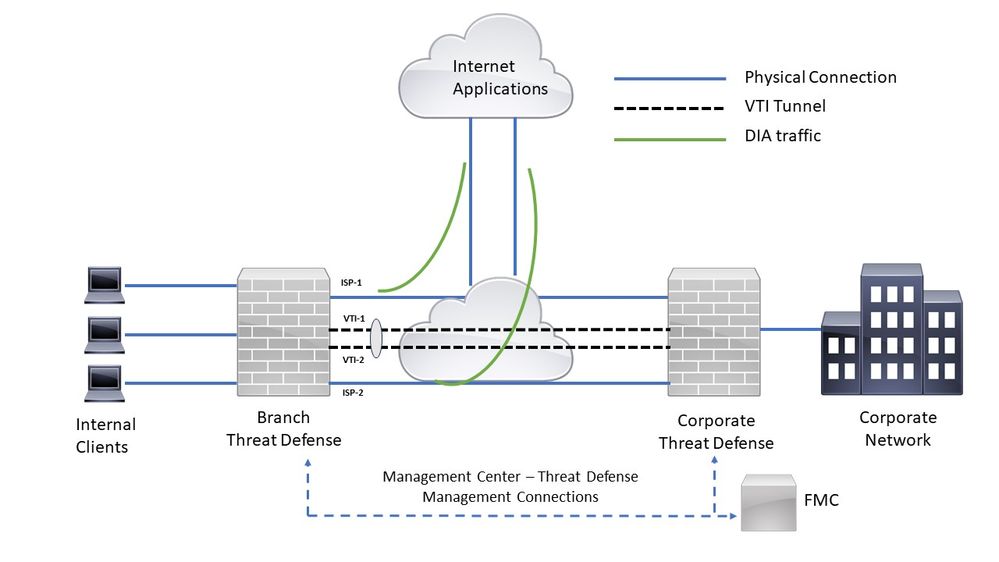 Netwerktopologie
In het gedeelte Configureren wordt ervan uitgegaan dat de ISP- en VTI-interfaces al zijn geconfigureerd voor de beveiliging van de branch threat in de Secure FMC.
PBR configureren voor HTTP Path Monitoring
In deze configuratiesectie wordt de configuratie voor padbewaking weergegeven op ISP-1- en ISP-2-interfaces.
Stap 1. Maak een uitgebreide toegangslijst voor bewaakte toepassingen. Navigeer naar Objects > Object Management
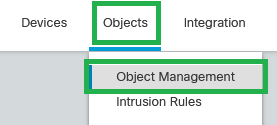 Objecten - Objectenbeheer
Stap 2. Navigeer naar Access-list > Extended
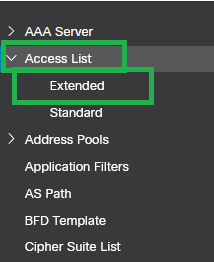 Toegangslijst - Uitgebreid
Stap 3. Klik op de knop . Add Extended Access List
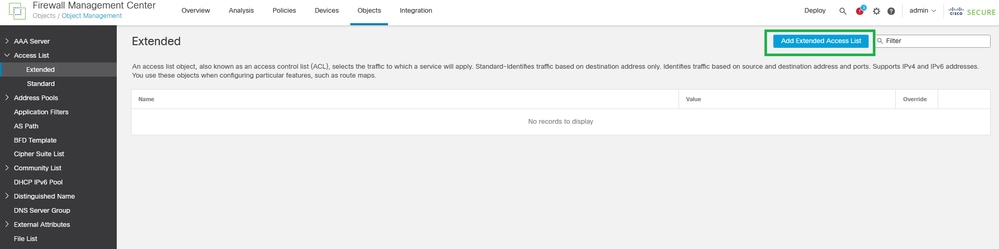 Lijst met uitgebreide toegang toevoegen
Stap 4. Stel een naam in de lijst met uitgebreide toegang in en klik op Add.
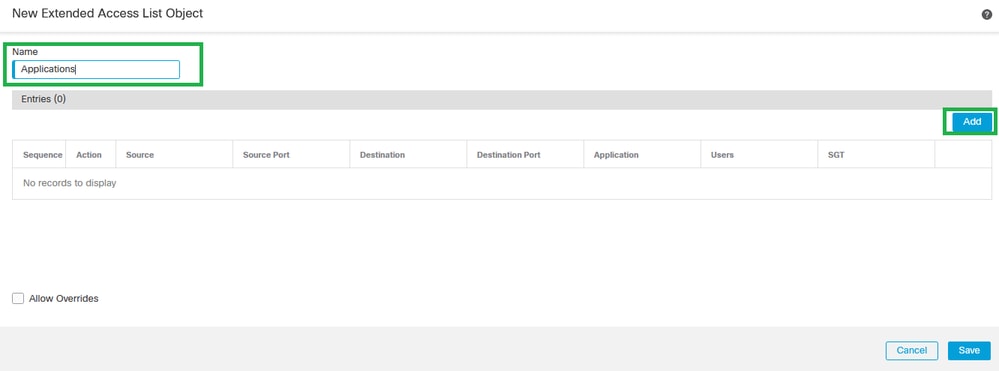 Nieuw object met uitgebreide toegangslijst
Stap 5. Klik op ApplicationAdd.
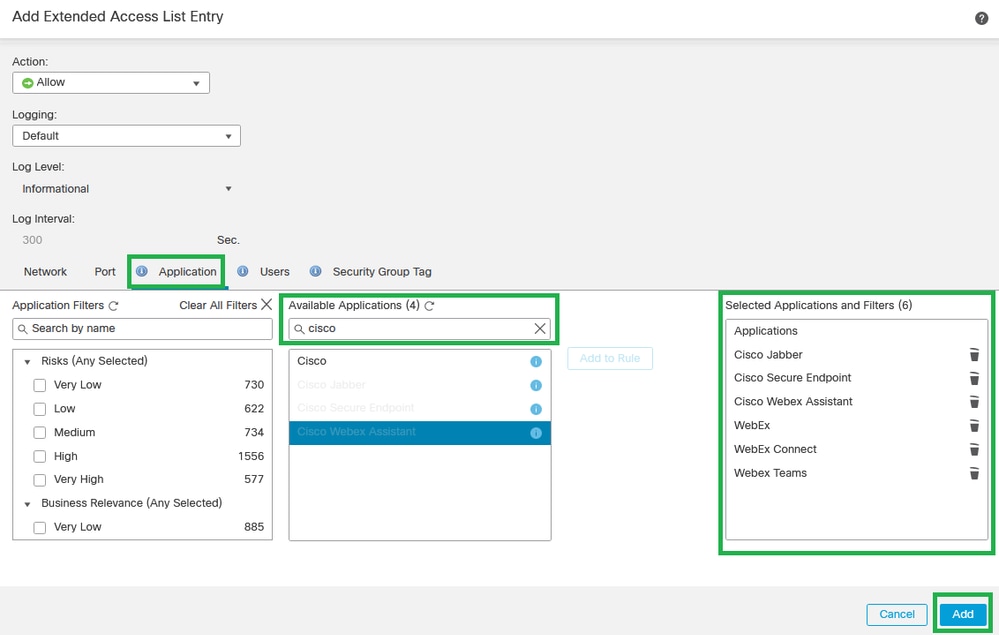 Toevoeging uitgebreide toegangslijst

Opmerking: de uitgebreide toegangslijst kan worden geconfigureerd met IP-adressen en poorten van de bron/bestemming om het specifieke verkeer af te stemmen op de gewenste toepassingen. U kunt meerdere uitgebreide toegangscontrolelijsten maken om toe te passen op de PBR-configuratie.
Stap 6. Valideer de configuratie van de uitgebreide toegangslijst en klik op Save.
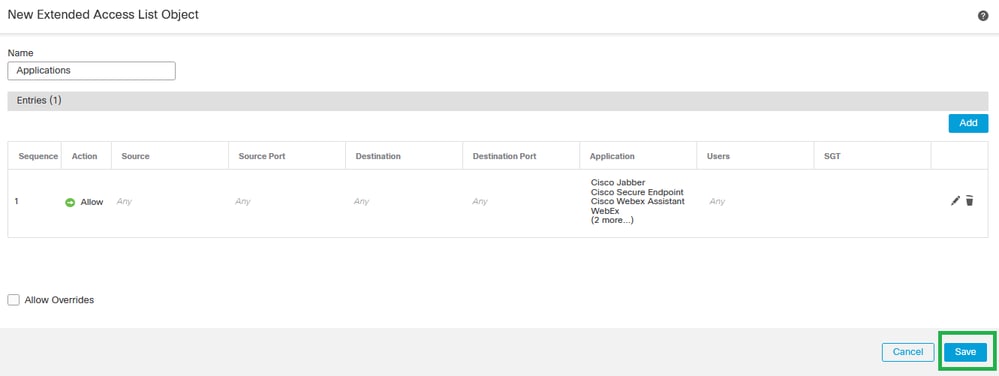 Object uitgebreide toegangslijst opslaan
Stap 7. Navigeer naar Devices > Device Management
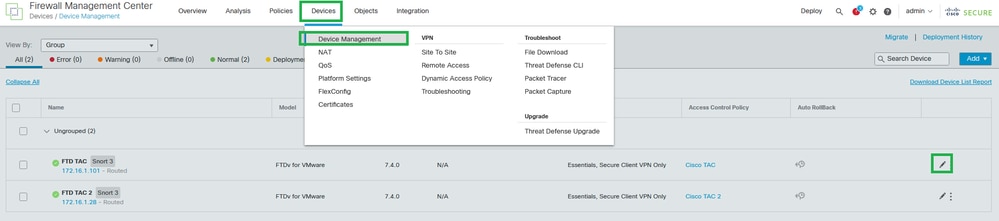 Apparaat - Apparaatbeheer
Stap 8. Navigeer naar Routing > Policy-Based Routing
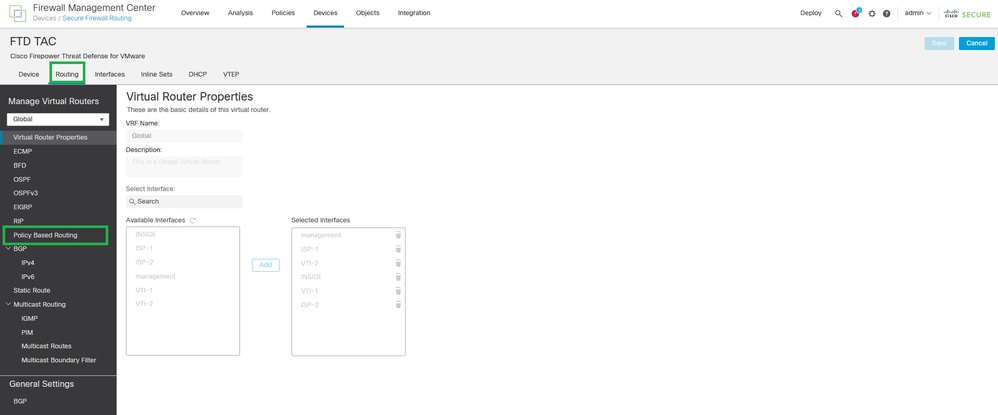 Routering - Beleidsgebaseerde routering
Stap 9. Klik op de knop . Add
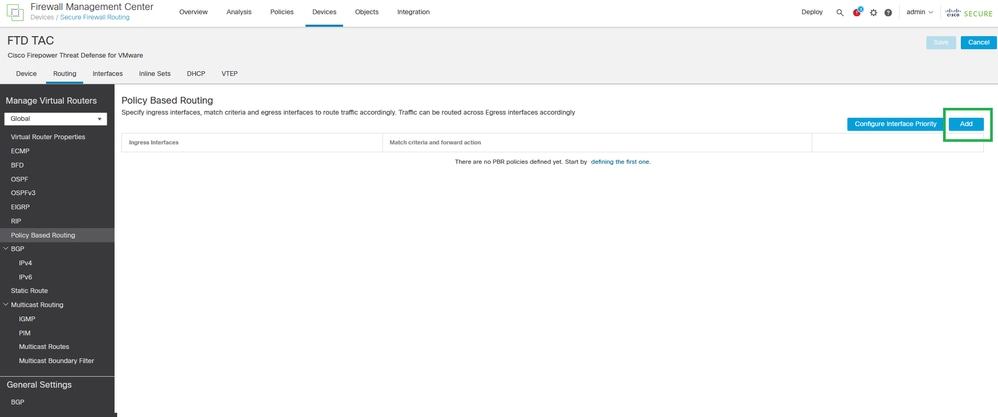 Beleidsgebaseerde routering toevoegen
Stap 10. Voeg de interface voor PBR-configuratie (INSIDE in dit voorbeeld) toe en klik vervolgens op Add.
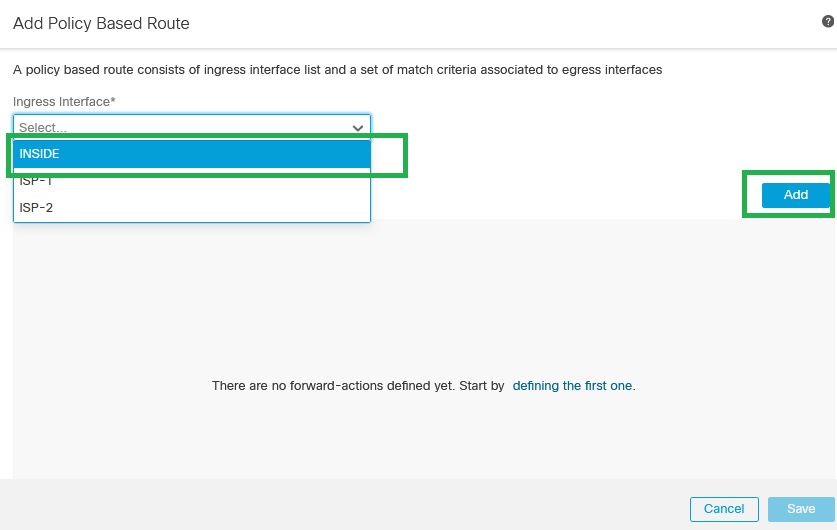 Beleidsgebaseerde route toevoegen
Stap 11. Definieer matchcriteria (met de uitgebreide toegangslijst die in de eerdere stappen is gemaakt), Egress-interfaces en interfacebestelling.
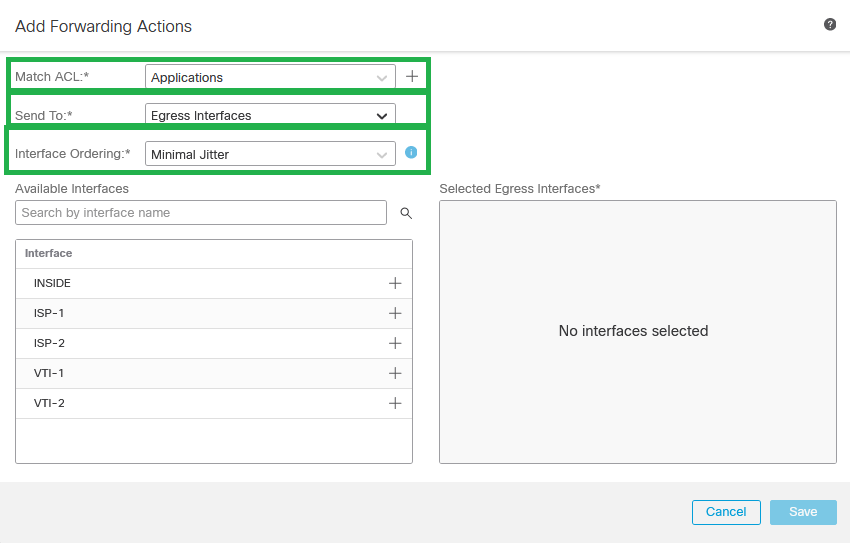 Doorstuuracties toevoegen
Opmerking: voor deze configuratiehandleiding zijn Egress Interfaces en Minimal Jitter gekozen. Bekijk de officiële PBR-documentatie om meer te weten te komen over de andere opties.
Stap 12. Kies de Egress-interfaces (ISP-1 en ISP-2 voor dit voorbeeld) en klik vervolgens op Save.
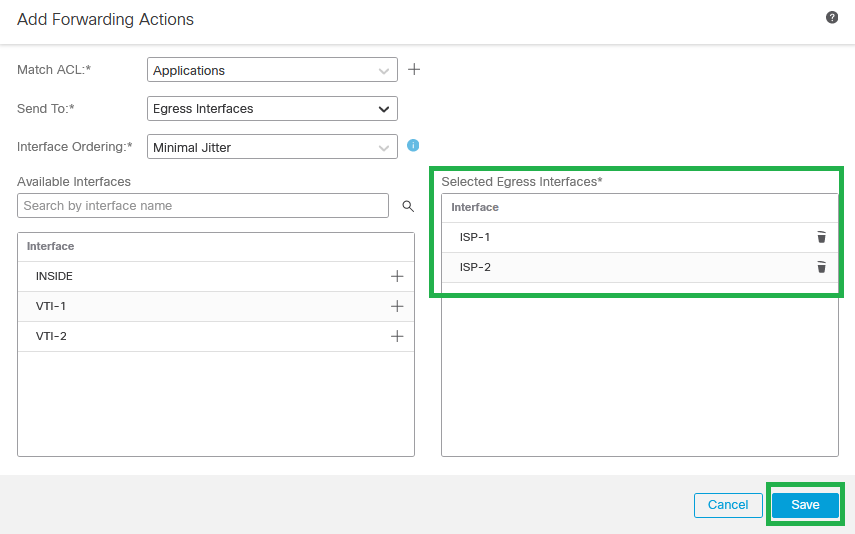 Geselecteerde EGRESSE-interfaces
Stap 13. Valideer de PBR-configuratie en klik op Save.
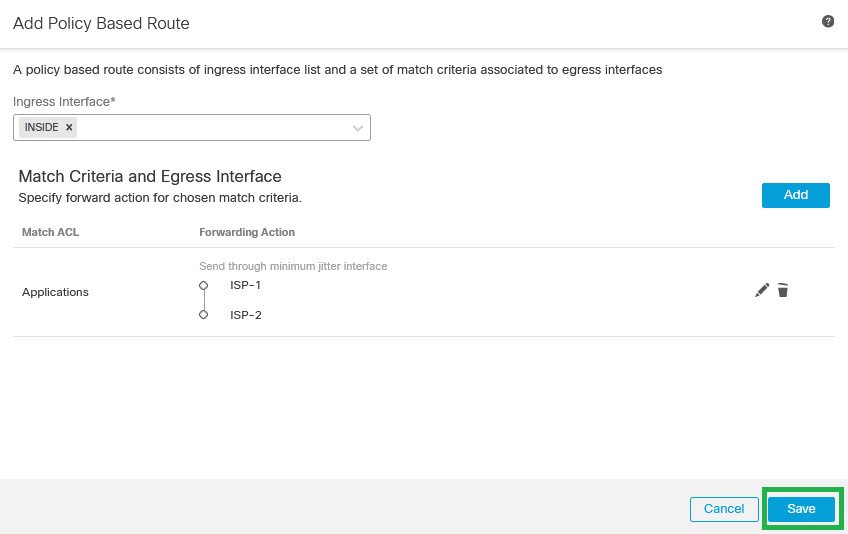 Beleidsgebaseerde routeringsvalidatie
Stap 14. (Optioneel) Herhaal stap 9, 10, 11, 12 en 13 als er meer uitgebreide toegangscontrolelijsten zijn gemaakt of als er meer broninterfaces zijn waarop de PBR-configuratie moet worden toegepast.
Stap 15. Wijzigingen opslaan en implementeren vanuit FMC.
Equal-cost-multi-path (ECMP) configureren
Stap 1. Navigeer naar Devices > Device Managementen bewerk de dreigingsverdediging.
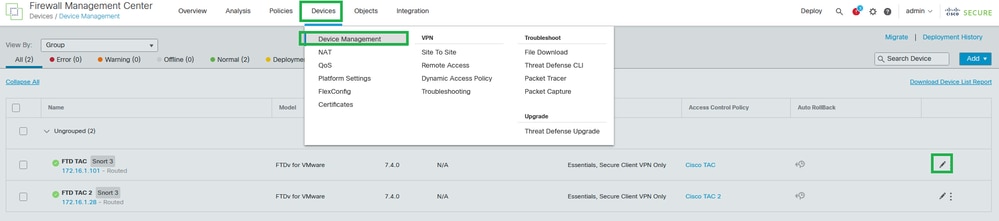 Apparaat - Apparaatbeheer
Stap 2. Navigeer naar Routing > ECMP.
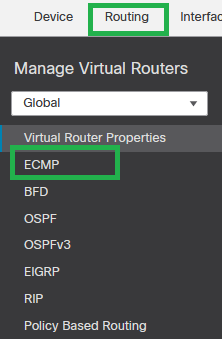 Routering - ECMP
Stap 3. Klik op Add om een ECMP te maken tussen de VTI's en WAN-interfaces (ISP-1 en ISP-2 voor deze configuratiehandleiding).
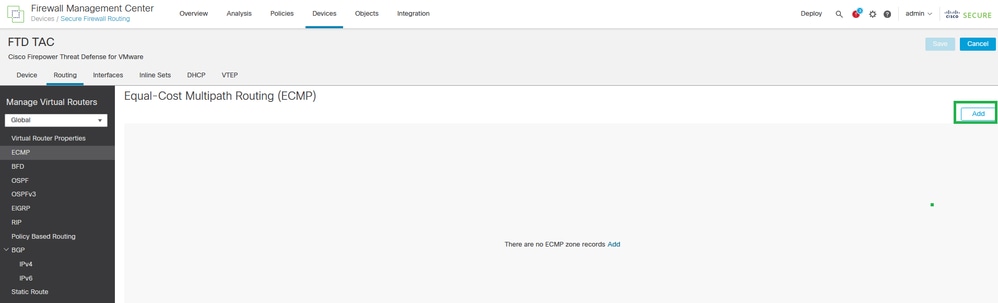 Equal-Cost Multipath Routing (ECMP)
Stap 4. Stel de ECMP-naam in en kies alle VTI-interfaces en klik vervolgens op Add.
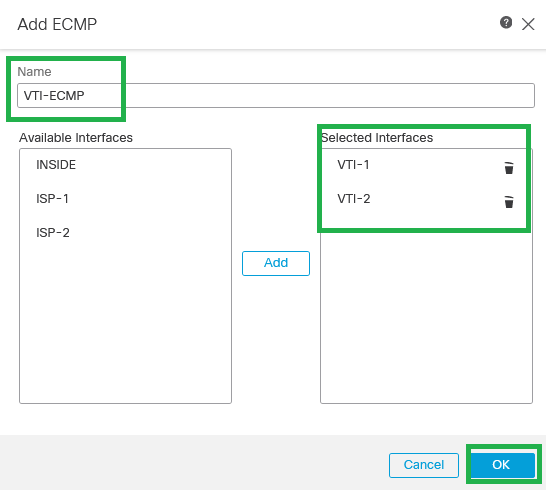 ECMP voor VTI's
Stap 5. Herhaal stap 3 en 4 om ECMP te maken tussen WAN-interfaces (ISP-1 en ISP-2 voor deze configuratiehandleiding).
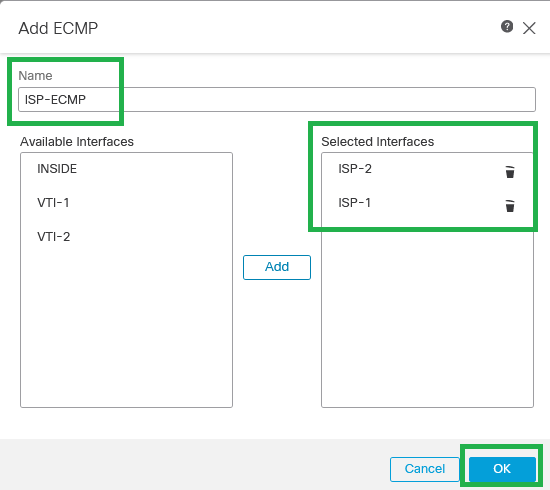 ECMP voor ISP-interfaces
Stap 6. De ECMP-configuratie opslaan.
Stap 7. Configureer de statische routes voor de zone-interfaces om de lastbalans te bepalen. Navigeer naar Routing > Static Route.
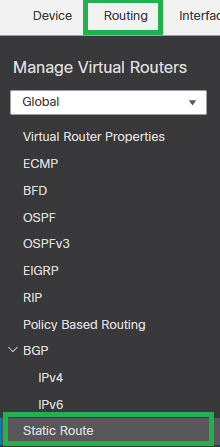 Routering - statische route
Stap 8. Klik op de knop . + Add Route
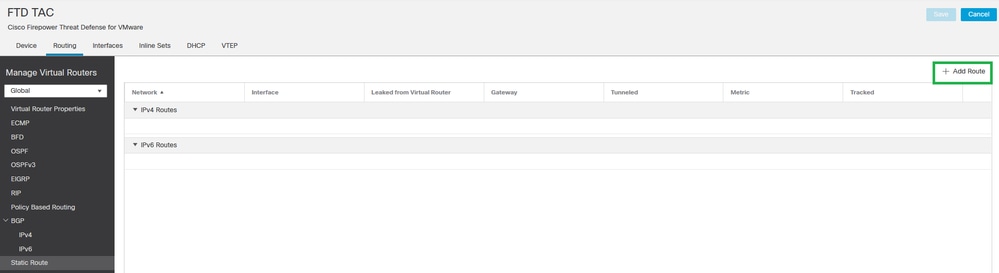 + Route toevoegen
Stap 9. Maak een standaard statische route voor de VTI-interface(s) (VTI-1 voor deze configuratiehandleiding) met 1 als metrische waarde en klik vervolgens op OK.
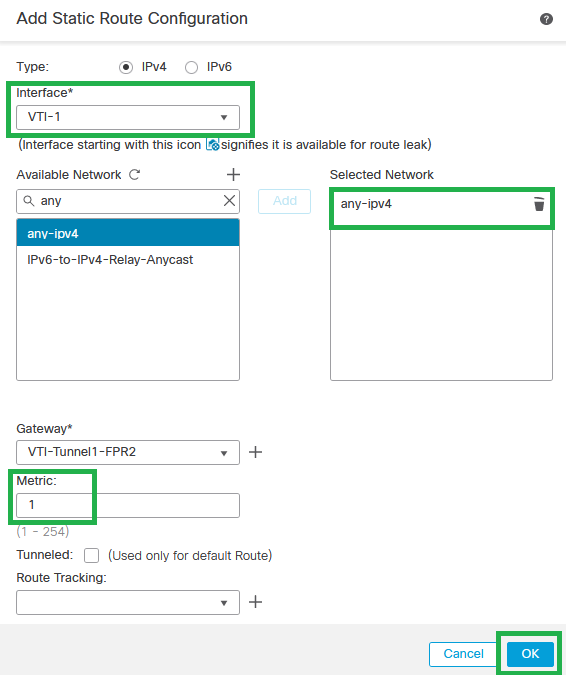 Standaard statische route voor VTI-1
Stap 10. Herhaal stap 8. als er meer VTI-interfaces zijn geconfigureerd.
Opmerking: maak een standaardroute voor elke geconfigureerde VTI-interface.
Stap 11. Maak een standaard statische route voor de WAN/ISP-interface(s) (ISP-1 voor deze configuratiehandleiding) met een grotere metrische waarde dan VTI en klik vervolgens op OK.
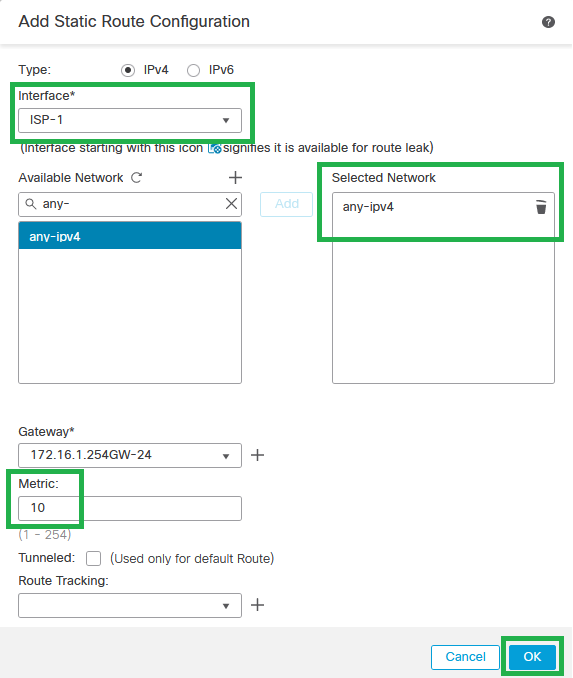 Standaard statische route voor ISP-1
Stap 12. Herhaal stap 10. als er meer WAN/ISP-interfaces zijn geconfigureerd.
Opmerking: maak een standaardroute voor elke WAN/ISP-interface die is geconfigureerd.
Stap 13. Valideer de standaardrouteneconfiguratie en klik op OK.
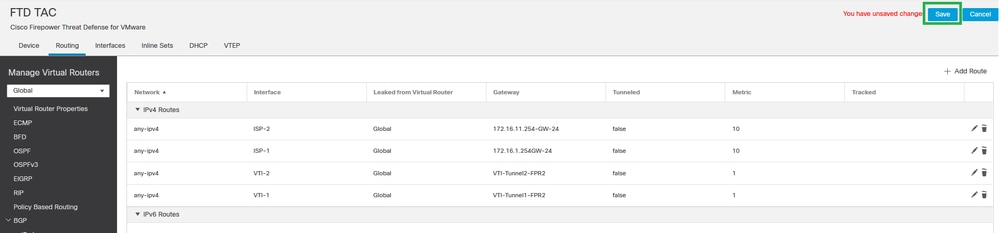 statische routeconfiguratie
Vertrouwde DNS configureren voor beveiligde FTD
Stap 1. Navigeer naarDevices > Platform Settings.
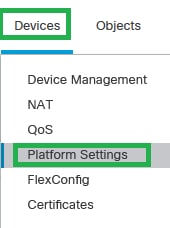 Apparaten - Platforminstellingen
Stap 2. Een bestaand beleid voor platforminstellingen maken of bewerken.
Opmerking: zorg ervoor dat het beleid voor platforminstellingen wordt toegepast op beveiligde dreigingsverdedigingsapparaten.
Stap 3. Klik op de knop . DNS
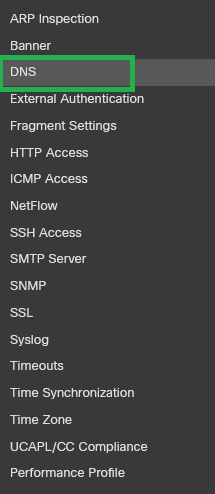 DNS-platforminstellingen
Stap 4. Schakel DNS name resolution by deviceen klik op Add of kies een bestaande DNS-groep. Kies Make as defaulten klik op OK.
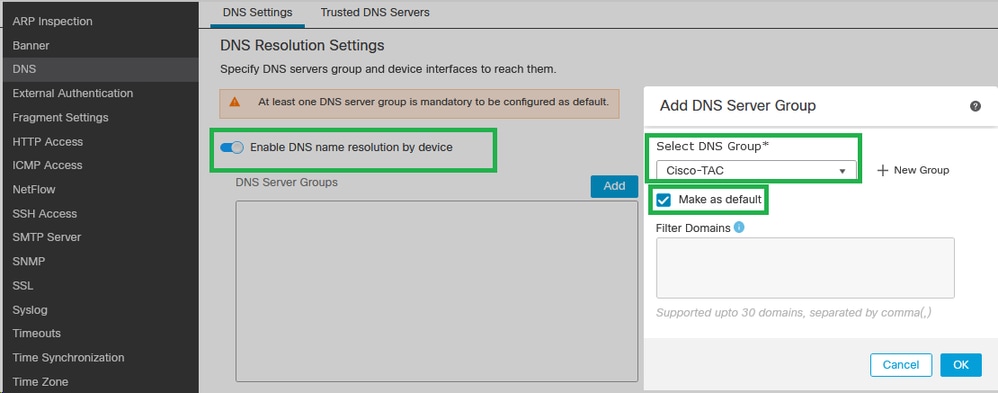 DNS-servergroep toevoegen
Opmerking: als u meer wilt weten over de DNS-configuratie in het beleid voor platforminstellingen, raadpleegt u de documentatie met officiële platforminstellingen.
Stap 5. Kies de WAN/ISP-interfaces onder het Interface Objects gedeelte.
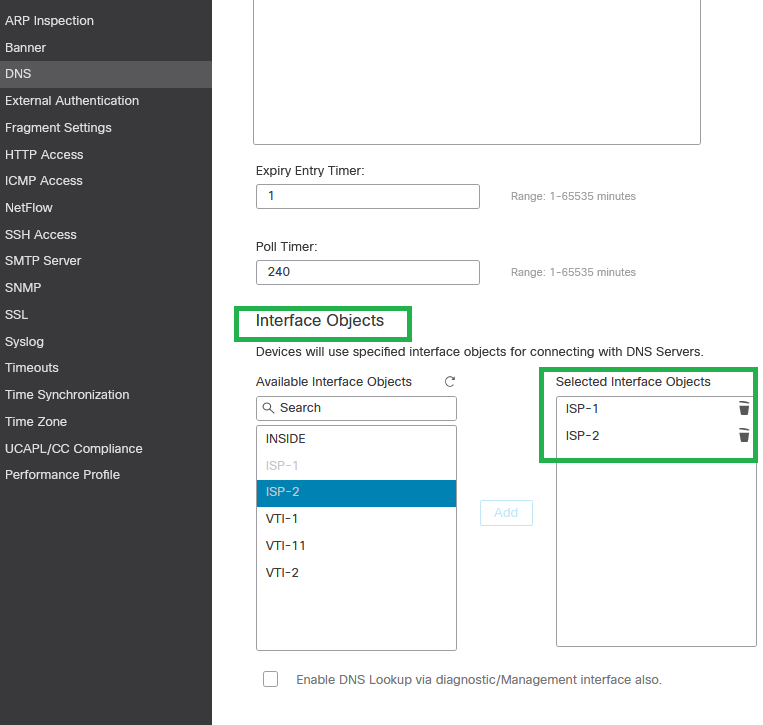 DNS-interfaceconfiguratie
Stap 6. Sla de wijzigingen op.
Stap 7. Navigeer naar de Trusted DNS Servers en geef de vertrouwde DNS-servers op.
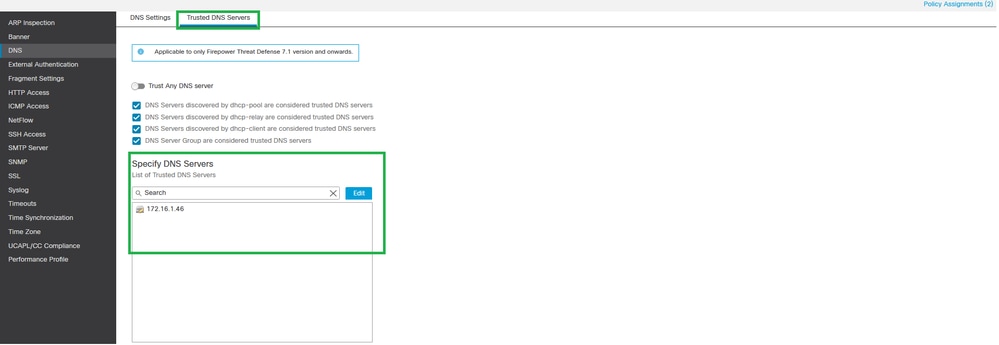 Vertrouwde DNS-servers
Stap 8. Klik op Save en implementeer de wijzigingen.
Padbewaking inschakelen
Stap 1. Navigeer naar Devices > Device Managementen bewerk de dreigingsverdediging.
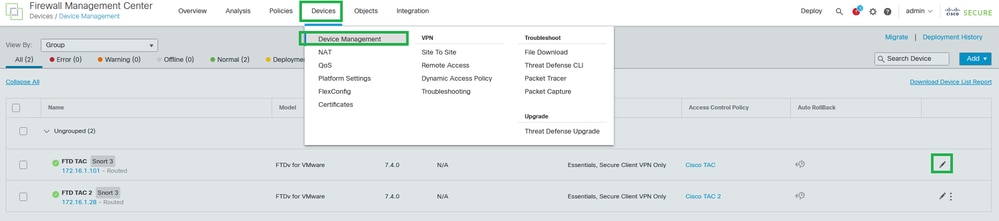 Apparaat - Apparaatbeheer
Stap 2. Bewerk onder het tabblad Interfaces de interface WAN/ISP-interfaces (ISP-1 en ISP-2 voor deze configuratiehandleiding).
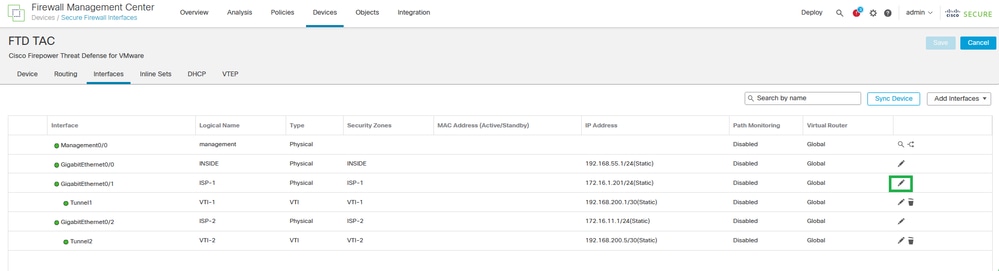 Interface-configuratie
Stap 3. Klik op het tabblad Path MonitoringEnable IP Monitoring en schakel het HTTP-based Application Monitoring in. Klik vervolgens op Save.
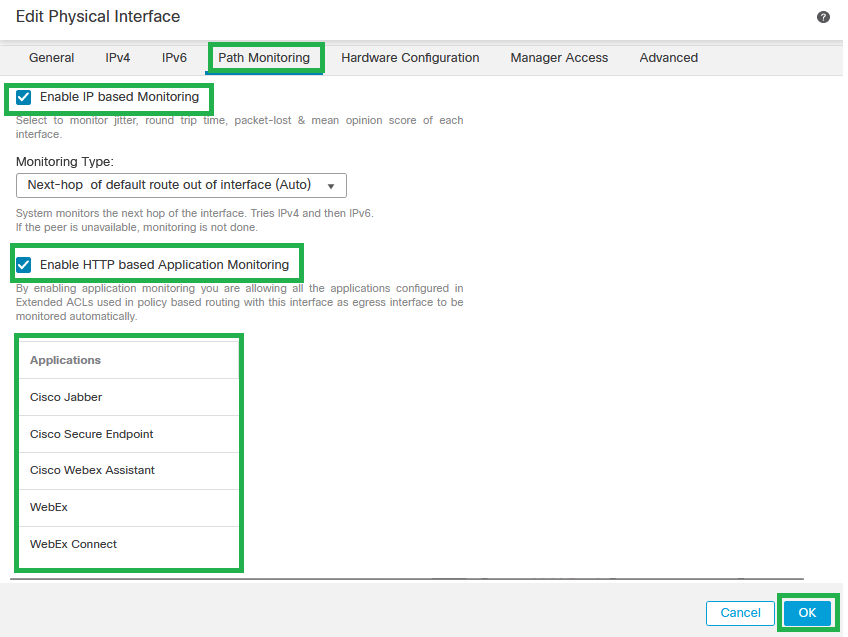 Configuratie voor bewaking van interfacepaden

Waarschuwing: de toepassingen die in de sectie Eerdere configuratie zijn geconfigureerd, moeten worden vermeld.
Opmerking: voor deze configuratiegids is 'Type bewaking' gekozen. Controleer de instellingen voor padbewaking in de officiële configuratiehandleiding voor meer informatie over andere opties.
Stap 4. Herhaal stap 2 en 3 voor alle geconfigureerde WAN/ISP-interfaces.
Stap 5. Klik op Save en implementeer de wijzigingen.
Bewakingsdashboard toevoegen
Stap 1. Navigeer naar System > Health > Monitor.
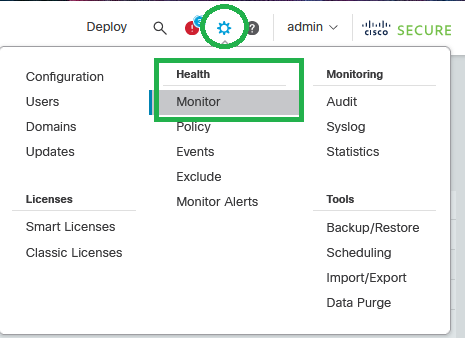 Systeem - Gezondheid - Monitor
Stap 2. Kies het Secure FTD-apparaat en klik op Add New Dashboard.
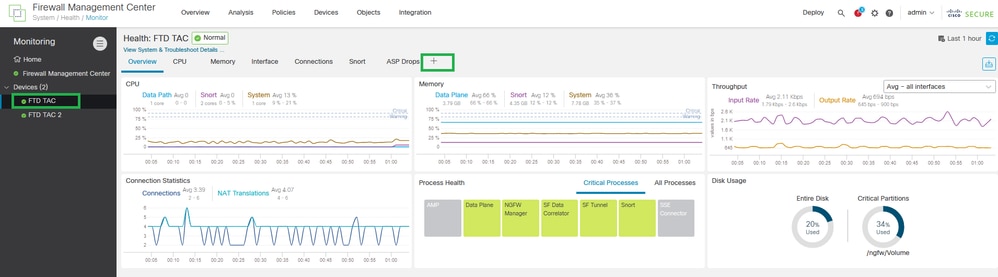 Nieuw dashboard toevoegen
Stap 3. Stel de naam van het dashboard in en kies in het Correlate Metrics dialoogvenster in de vervolgkeuzelijst Interface - Path Metrics. Klik vervolgens op Add Dashboard.
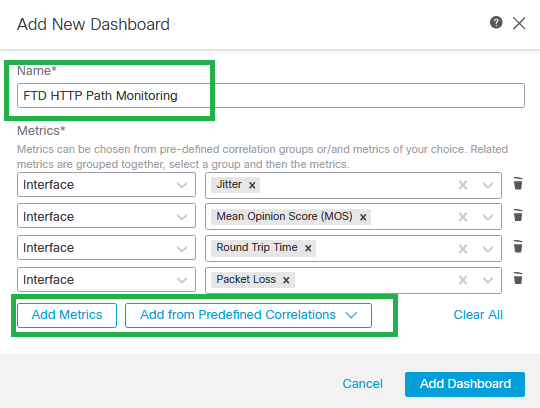 Nieuw dashboard toevoegen met padstatistieken
Verifiëren
In dit gedeelte wordt beschreven hoe u de zwevende statische routes, ECMP, objectgroep met toepassingen en PBR-configuraties kunt verifiëren.
Controleer de standaardroutes en de configuratie van zwevende statische routes:
firepower# show run route
route VTI-1 0.0.0.0 0.0.0.0 192.168.200.1 1
route VTI-2 0.0.0.0 0.0.0.0 192.168.200.5 1
route ISP-1 0.0.0.0 0.0.0.0 172.16.1.254 10
route ISP-2 0.0.0.0 0.0.0.0 172.16.11.254 10
Controleer de ECMP-configuratie:
firepower# sh run | i ecmp
zone ECMP-VTI ecmp
zone ECMP-ISP ecmp
Controleer of het verkeer wordt gebalanceerd door de ECMP, op de routeringstabel. De routeringstabel moet beide routes op de Secure FTD-routeringstabel installeren.
firepower# show route static

Codes: L - local, C - connected, S - static, R - RIP, M - mobile, B - BGP
D - EIGRP, EX - EIGRP external, O - OSPF, IA - OSPF inter area
N1 - OSPF NSSA external type 1, N2 - OSPF NSSA external type 2
E1 - OSPF external type 1, E2 - OSPF external type 2, V - VPN
i - IS-IS, su - IS-IS summary, L1 - IS-IS level-1, L2 - IS-IS level-2
ia - IS-IS inter area, * - candidate default, U - per-user static route
o - ODR, P - periodic downloaded static route, + - replicated route
SI - Static InterVRF, BI - BGP InterVRF
Gateway of last resort is 172.16.11.254 to network 0.0.0.0

S* 0.0.0.0 0.0.0.0 [1/0] via 192.168.200.5, VTI-2
[1/0] via 192.168.200.1, VTI-1
Configuratie PBR-routekaart verifiëren:
firepower# show run route-map
!
route-map FMC_GENERATED_PBR_1694885402369 permit 5
match ip address Applications
set adaptive-interface cost ISP-1 ISP-2
!
Controleer de ACL die is toegewezen aan de PBR-configuratie (controleer de ACL-naam op de routekaartconfiguratie):
firepower# show run access-list | i Applications
access-list Applications extended permit ip any object-group-network-service FMC_NSG_639950173988
Controleer de objectgroep met toepassingen die zijn toegewezen aan de toegangslijst (controleer de naam van de objectgroep in de ACL-configuratie):
firepower# show run object-group
object-group network-service FMC_NSG_639950173988
network-service-member "Cisco Jabber"
network-service-member "Cisco Secure Endpoint"
network-service-member "Cisco Webex Assistant"
network-service-member "WebEx"
network-service-member "WebEx Connect"
network-service-member "Webex Teams"
Controleer de beleidsroute die is toegewezen aan de gegevensinterfaces die worden gebruikt in de PBR-configuratie:
interface GigabitEthernet0/0
nameif INSIDE
cts manual
propagate sgt preserve-untag
policy static sgt disabled trusted
security-level 0
ip address 172.16.35.1 255.255.255.0
policy-route route-map FMC_GENERATED_PBR_1694885402369
!
interface GigabitEthernet0/1
nameif ISP-1
cts manual
propagate sgt preserve-untag
policy static sgt disabled trusted
security-level 0
zone-member ECMP-ISP
ip address 172.16.1.202 255.255.255.0
policy-route path-monitoring auto
!
interface GigabitEthernet0/2
nameif ISP-2
security-level 0
zone-member ECMP-ISP
ip address 172.16.11.2 255.255.255.0
policy-route path-monitoring auto
!
Verifieer en controleer Jitter, MOS, Round Trip Time en Packet Loss-statistieken op basis van de HTTP Path Monitoring Dashboard-informatie.
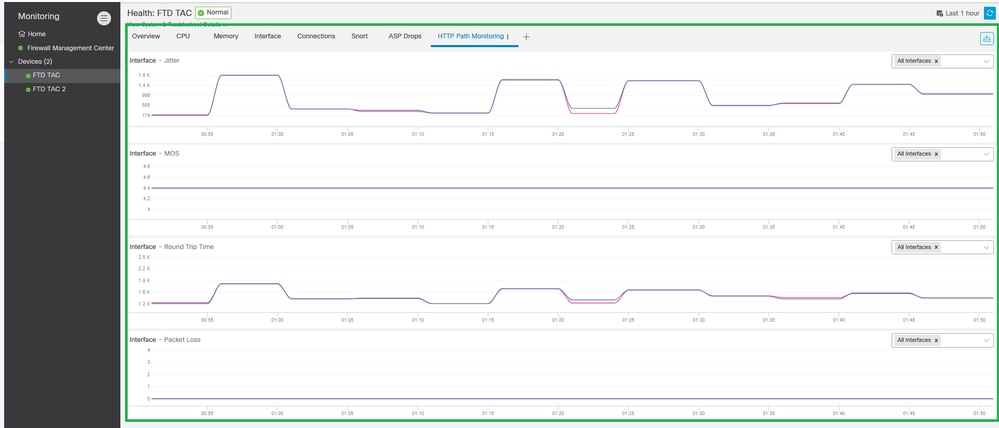 HTTP-padcontrole-dashboard verifiëren
Problemen oplossen
In het geval van een Path Monitoring-fout, waarbij IP-gebaseerde monitoring is ingeschakeld, worden WAN/ISP-interfaces geconfigureerd om ICMP-probe-pakketten naar de gateway te sturen die op statische routes is geconfigureerd. Configureer ingress/egress-opnames op WAN/ISP-interfaces om te controleren of ICMP werkt.
Ingress en egress capture:
firepower# cap in interface ISP-1 trace match icmp any any
firepower# cap in2 interface isP-2 trace match icmp any any
Ingress capture:
firepower# show cap in

12 packets captured
1: 00:08:28.073604 172.16.1.202 > 172.16.1.254 icmp: echo request
2: 00:08:28.074672 172.16.1.254 > 172.16.1.202 icmp: echo reply
3: 00:08:29.150871 172.16.1.202 > 172.16.1.254 icmp: echo request
4: 00:08:29.151832 172.16.1.254 > 172.16.1.202 icmp: echo reply
5: 00:08:30.217701 172.16.1.202 > 172.16.1.254 icmp: echo request
6: 00:08:30.218876 172.16.1.254 > 172.16.1.202 icmp: echo reply
7: 00:08:31.247728 172.16.1.202 > 172.16.1.254 icmp: echo request
8: 00:08:31.248980 172.16.1.254 > 172.16.1.202 icmp: echo reply
9: 00:08:32.309005 172.16.1.202 > 172.16.1.254 icmp: echo request
10: 00:08:32.310317 172.16.1.254 > 172.16.1.202 icmp: echo reply
11: 00:08:33.386622 172.16.1.202 > 172.16.1.254 icmp: echo request
12: 00:08:33.387751 172.16.1.254 > 172.16.1.202 icmp: echo reply
12 packets shown
Inname van uitgangen:
firepower# show cap in2

12 packets captured

1: 00:08:28.073543 172.16.11.2 > 172.16.11.254 icmp: echo request
2: 00:08:28.074764 172.16.11.254 > 172.16.11.2 icmp: echo reply
3: 00:08:29.150810 172.16.11.2 > 172.16.11.254 icmp: echo request
4: 00:08:29.151954 172.16.11.254 > 172.16.11.2 icmp: echo reply
5: 00:08:30.217640 172.16.11.2 > 172.16.11.254 icmp: echo request
6: 00:08:30.218799 172.16.11.254 > 172.16.11.2 icmp: echo reply
7: 00:08:31.247667 172.16.11.2 > 172.16.11.254 icmp: echo request
8: 00:08:31.248888 172.16.11.254 > 172.16.11.2 icmp: echo reply
9: 00:08:32.308913 172.16.11.2 > 172.16.11.254 icmp: echo request
10: 00:08:32.310012 172.16.11.254 > 172.16.11.2 icmp: echo reply
11: 00:08:33.386576 172.16.11.2 > 172.16.11.254 icmp: echo request
12: 00:08:33.387888 172.16.11.254 > 172.16.11.2 icmp: echo reply
12 packets captured
Let op: zorg ervoor dat u opnames configureert met IP-adressen van bron en bestemming, omdat opnames de prestaties op de doos aanzienlijk kunnen verhogen.

Tip: Als ping niet werkt, lost u de directe verbinding met de standaardgateway op, controleert u de ARP-tabel of neemt u contact op met Cisco TAC.
Om te controleren of PBR werkt, kunt u de pakkettracer-tool gebruiken om ervoor te zorgen dat toepassingsverkeer wordt gerouteerd met PBR.
firepower# packet-tracer input insIDE tcp 172.16.35.2 54352 'PUBLIC-IP-ADDRESS-FOR-WEBEX' $
---
[Output omitted]
---
Phase: 3
Type: PBR-LOOKUP
Subtype: policy-route
Result: ALLOW
Config:
route-map FMC_GENERATED_PBR_1694885402369 permit 5
match ip address Applications
set ip next-hop 172.16.1.254
Additional Information:
Matched route-map FMC_GENERATED_PBR_1694885402369, sequence 5, permit
Found next-hop 172.16.1.254 using egress ifc ISP-1
---
[Output omitted]
---
Result:
input-interface: INSIDE
input-status: up
input-line-status: up
output-interface: ISP-1
output-status: up
output-line-status: up
Action: allow
Opmerking: als u meer wilt weten over de IP-adressen van de toepassing voor de netwerkservice die is geconfigureerd voor objectgroepen, gebruikt u de show object-group network-service detail.
Gerelateerde informatie
Aanvullende documenten met betrekking tot PBR met HTTP Path Monitoring zijn hier te vinden:
- Beleidsgebaseerde routeringsconfiguratie op de apparaatconfiguratiehandleiding van het Secure Firewall Management Center
- Padcontrole bij op beleid gebaseerde routeringsconfiguratie op de apparaatconfiguratiehandleiding van het Secure Firewall Management Center
- Beleidsgebaseerd routeringsbeleid configureren
- Configuratievoorbeeld voor beleidsgebaseerde routering
- Voorbeeld configureren voor PBR Path Monitoring
- Padmonitoring-dashboard toevoegen
- Configuratie van DNS-platforminstellingen op de apparaatconfiguratiehandleiding van het Secure Firewall Management Center
- Cisco Technical Support en downloads
Revisiegeschiedenis
| Revisie | Publicatiedatum | Opmerkingen |
|---|---|---|
1.0 |
10-Oct-2023
|
Eerste vrijgave |
Bijgedragen door Cisco-engineers
- Juan Carlos Carvente JuarezCisco TAC Engineer
 Feedback
Contact Cisco
- Een ondersteuningscase openen

- (Vereist een Cisco-servicecontract)