Secure Email Threat Defense: multifactor-verificatie en toegangscontroles
Inleiding
Dit document beschrijft de mogelijkheden die Cisco Email Threat Defense (ETD) biedt om de toegang van de beheerder tot de beheerconsole te beheren.
Voorwaarden
Vereisten
Cisco raadt u aan kennis te hebben van deze onderwerpen om ETD-verificatie met Duo te configureren:
- Een Cisco ETD-abonnement
- Cisco Security Cloud Control (SCC)
- Een authenticatieoplossing voor verbeterde beveiliging, in dit geval Cisco Duo.
Gebruikte componenten
Dit document is beperkt tot e-mailbeveiliging en beveiligde cloudcontrole.
De informatie in dit document is gebaseerd op de apparaten in een specifieke laboratoriumomgeving. Alle apparaten die in dit document worden beschreven, hadden een opgeschoonde (standaard)configuratie. Als uw netwerk live is, moet u zorgen dat u de potentiële impact van elke opdracht begrijpt.
Achtergrondinformatie
Dit document richt zich op hoe Cisco ETD Cisco SCC gebruikt en integreert met Cisco Duo om veilige verificatie en granulaire toegangscontrole te leveren.
In moderne cloudgebaseerde oplossingen is toegangscontrole een van de meest cruciale componenten bij het waarborgen van gegevensbeveiliging, naleving van regelgeving en operationele integriteit. Ongeautoriseerde toegang, met name tot beheerdersaccounts, kan ernstige gevolgen hebben, zoals gecompromitteerde systemen, datalekken en onderbrekingen van de service.
Cisco biedt robuuste beveiligingsmogelijkheden in zijn cloudportfolio, waaronder Multifactor Authentication (MFA)-technologie, die een integraal onderdeel is van services zoals Cisco ETD. MFA voegt een kritische verificatiestap toe die verder gaat dan traditionele wachtwoorden, waarbij gebruikers moeten verifiëren via een extra factor, zoals een goedkeuring van een mobiele toepassing, beveiligingstoken of biometrische verificatie.
Om het verificatieproces voor beheerders te stroomlijnen en te versterken, maakt ETD gebruik van Cisco SCC, een gecentraliseerde service voor verificatie en beleidsbeheer.
Via SCC krijgt ETD toegang tot een breed scala aan beveiligingsfuncties, waaronder:
- MFB-handhaving om risico's van geloofsdiefstal te beperken.
- Integratie met externe identiteitsproviders zoals Cisco Duo, Microsoft Entra ID, Okta en anderen om flexibele verificatieworkflows en federatie van bedrijfsidentiteiten te ondersteunen.
- Gecentraliseerde beleidsadministratie, waardoor consistente toegangsregels voor alle cloudservices van Cisco mogelijk zijn.
Cisco Duo breidt deze mogelijkheden uit door het toevoegen van geavanceerd beleidsgebaseerd toegangsbeheer. Met SCC als integratiekanaal kan ETD granulaire besturingselementen van Duo toepassen, zoals bronbeperkingen voor IP-adressen, gezondheidscontroles van apparaten en regels op basis van gebruikersgroepen, rechtstreeks op beheerderstoegang.
Organisaties kunnen bijvoorbeeld een beleid definiëren dat alleen toegang vanuit specifieke vertrouwde netwerkbereiken toestaat. Elke verbindingspoging buiten de geautoriseerde IP-lijst kan automatisch worden geblokkeerd, zoals wordt geïllustreerd in de bijbehorende diagrammen. Deze combinatie van MFA + contextueel beleid maakt een diepgaande defensieaanpak mogelijk, die ervoor zorgt dat zelfs als de inloggegevens worden aangetast, aanvallers nog steeds geen toegang hebben tot het systeem, tenzij ze ook voldoen aan aanvullende beveiligingscriteria.
Door Cisco ETD, Cisco SCC en Cisco Duo te verenigen, kunnen bedrijven een veilig, schaalbaar en gebruiksvriendelijk toegangscontrolemodel implementeren, dat is afgestemd op de best practices van de sector en tegelijkertijd de bescherming van kritieke cloudservices verbetert.
scenario's
Met ETD kunnen verschillende scenario's voor verificatie en toegangscontrole worden geïmplementeerd om de administratieve toegang te beveiligen:
- Ingebouwde MFA – Gebruik de ingebouwde MFA van Cisco of integreer Microsoft MFA.
- Cisco SCC met Cisco Duo – Combineer de gecentraliseerde authenticatie van Cisco SCC met de geavanceerde MFA-mogelijkheden van Duo.
- Cisco SCC met een externe identiteitsprovider (bijvoorbeeld Microsoft Entra ID) – Vergroot het verificatiebeleid door te integreren met oplossingen voor bedrijfsidentiteit.
Dit document beschrijft de configuratiestappen voor Scenario 2: Cisco SCC met Cisco Duo, hoewel het proces kan worden aangepast voor andere technologieën.

Opmerking: Dit document biedt een overzicht van de basisstappen die nodig zijn om toegangscontrole in te schakelen in E-mail Threat Defense (ETD) met behulp van de multifactor-authenticatiemogelijkheden van Cisco Duo. De implementatie van Duo-integratie helpt de beveiliging te verbeteren door ervoor te zorgen dat alleen geautoriseerde gebruikers toegang hebben tot het platform. Voor uitgebreide richtlijnen, configuratieopties en geavanceerde implementatiescenario's raadpleegt u Cisco Security Cloud Control voor gecentraliseerd beveiligingsbeleid en toegangsbeheer en Cisco Duo voor gedetailleerde instructies over de installatie van multifactorverificatie en best practices.
Cisco SCC-configuratie
Om Cisco ETD te integreren met Cisco Duo, is de eerste stap het configureren van het verificatiedomein in Cisco SCC. Dit stelt de vertrouwensrelatie vast waarmee Cisco SCC kan samenwerken met externe identiteits- en MFA-providers.
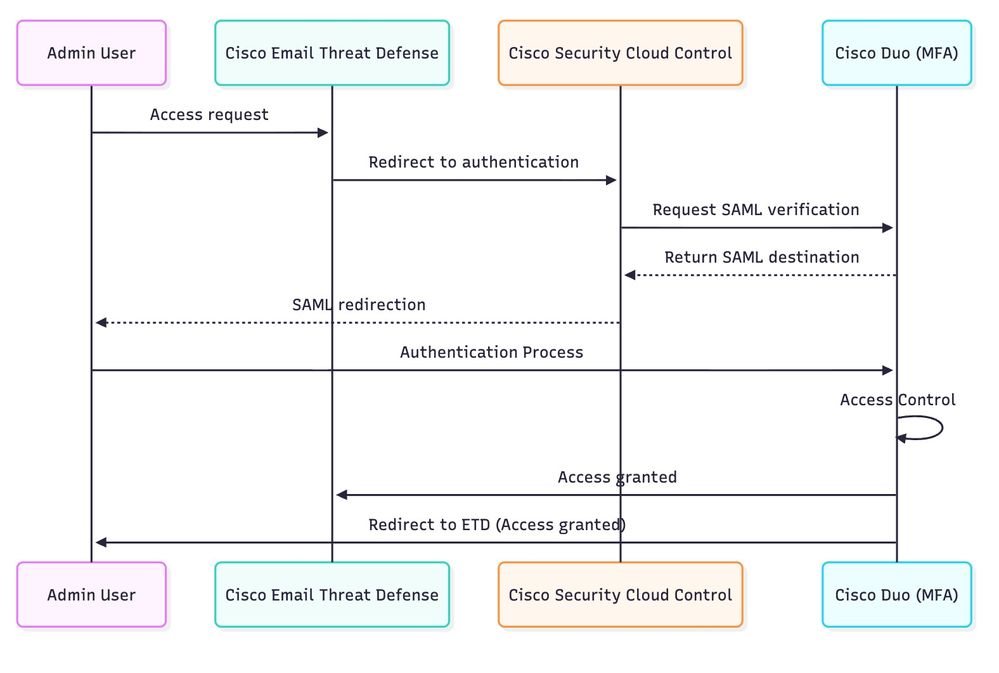 Diagram
Stap 1. Toegang tot de Cisco SCC-console.
Meld u aan bij het Cisco SCC-portaal https://security.cisco.com/.
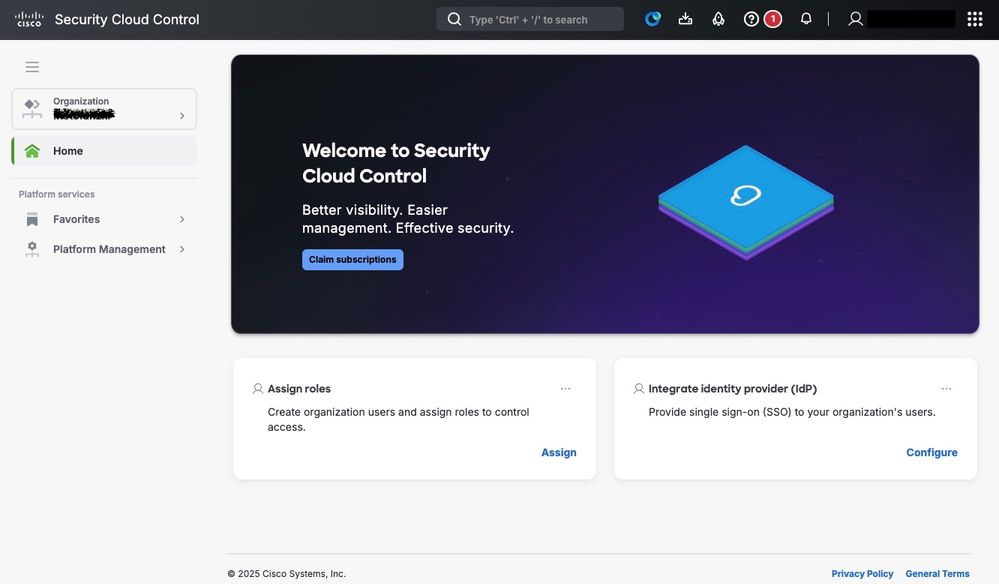
Stap 2. Navigeer naar Domeinbeheer.
Ga in het hoofdmenu naar Platform Management > Domeinen.
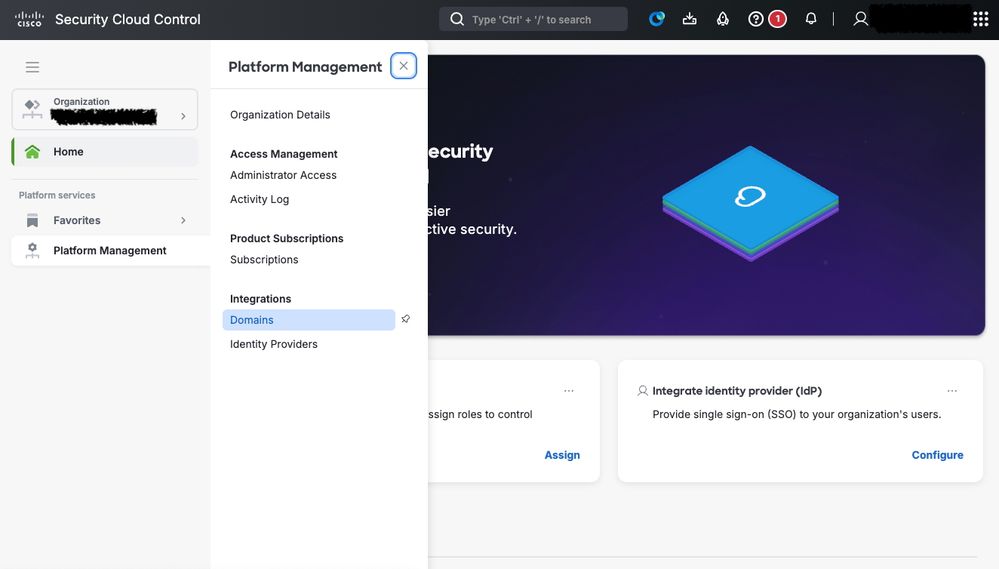 Secure Cloud Control Domain-configuratie
Stap 3. Voeg een nieuw domein toe.
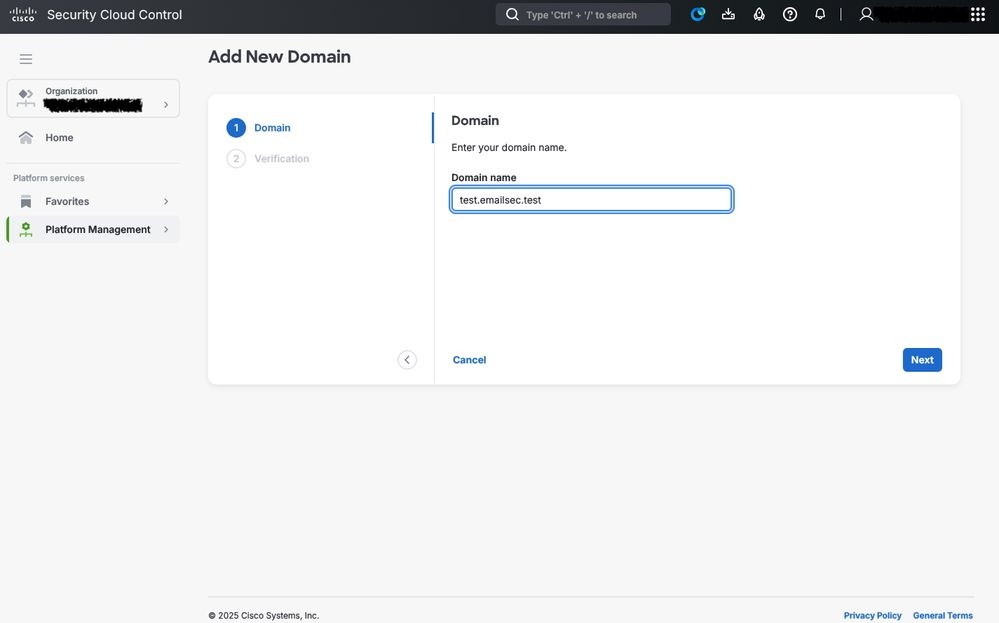
Klik op Domein toevoegen om het proces van registratie van uw verificatiedomein te starten.
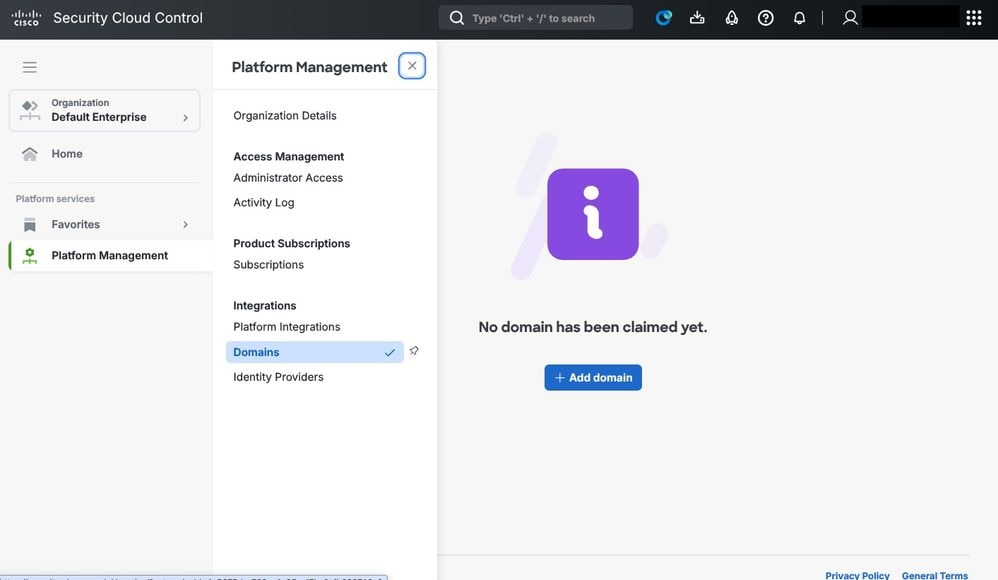 Beveiligingscloudcontrole: domein
Stap 4. Verstrek de domeininformatie.
Vul het formulier in met de details van het domein dat wordt gebruikt voor verificatie. Dit omvat doorgaans:
- De domeinnaam (bijvoorbeeld test.emailsec.test)
- Contactgegevens (administratief en technisch)
- Verificatieparameters, afhankelijk van de gekozen identiteitsprovider
Stap 5. Domeinverificatie via DNS.
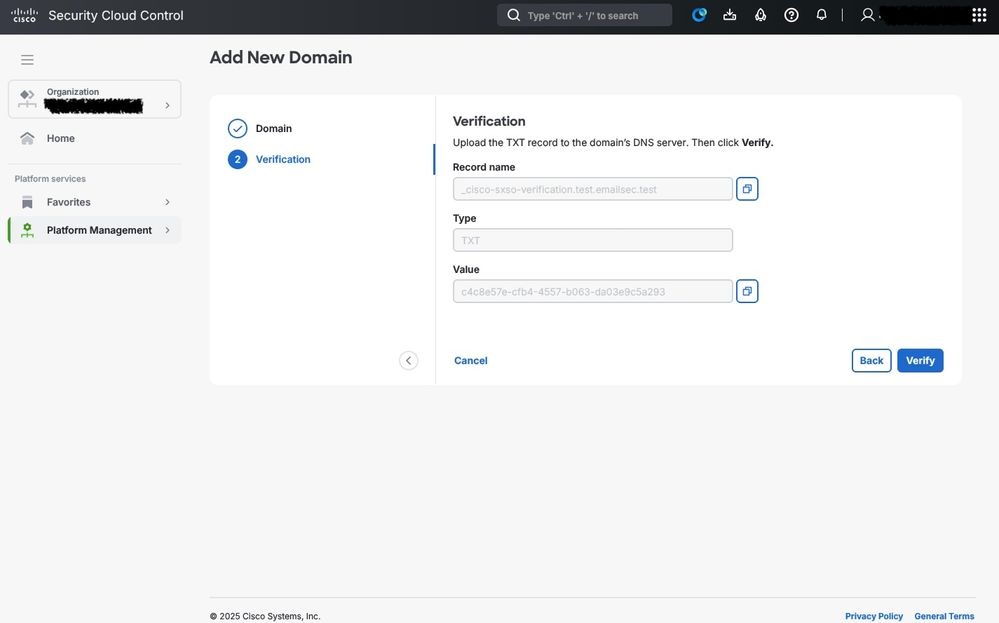
Zodra het domein is geregistreerd, vereist Cisco een bewijs van eigendom.
- Een verificatierecord wordt verstrekt door CSCC
- Deze record moet worden toegevoegd aan de DNS-configuratie van uw domein (meestal als een TXT-record)
- Cisco Secure Cloud valideert automatisch de DNS-invoer om te bevestigen dat het domein bij uw organisatie hoort

Let op: het verificatieproces moet met succes zijn voltooid voordat u verder kunt gaan met de integratie. Afhankelijk van de DNS-propagatie duurt de validatie enkele minuten tot enkele uren.
ETD verbinden met Cisco Duo met Cisco SCC
Zodra het domein van de beheerder met succes is geconfigureerd (wat de basis vormt voor het toepassen van strengere toegangscontroles en het beheren van privileges), is de volgende stap het integreren van de gecontracteerde MFB-service.
In dit scenario wordt Cisco Duo geïmplementeerd als de primaire oplossing voor toegangscontrole, veilige aanmelding en MFA-verificatie. Deze integratie verbetert de beveiligingspositie van de omgeving door van beheerders te eisen dat zij hun identiteit verifiëren via meerdere verificatiestappen, waardoor het risico van ongeoorloofde toegang wordt verminderd en de naleving van het beveiligingsbeleid van de organisatie wordt gewaarborgd.
Integratie van Cisco Duo en Cisco Cloud Control
Stap 1. Toegang tot de Cisco SCC-console.
Meld u aan bij de Cisco Security Cloud Control portal https://security.cisco.com/.
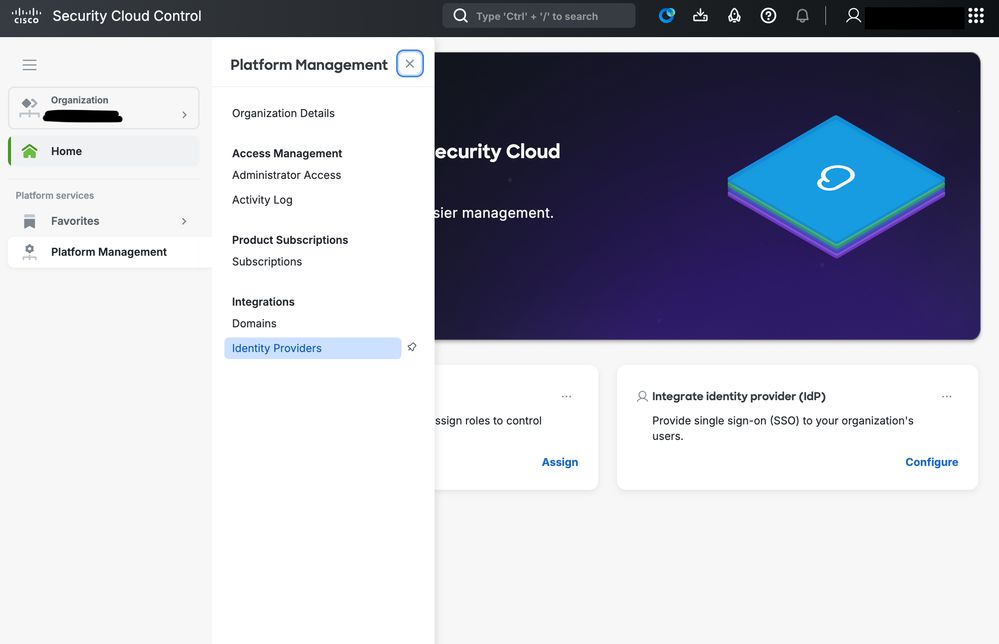
Navigeer naar Platform Management en klik op Identity Providers.
 SCC IDP-configuratie
Gebruik een aangepaste naam om de aanbieder van de identiteit te identificeren.
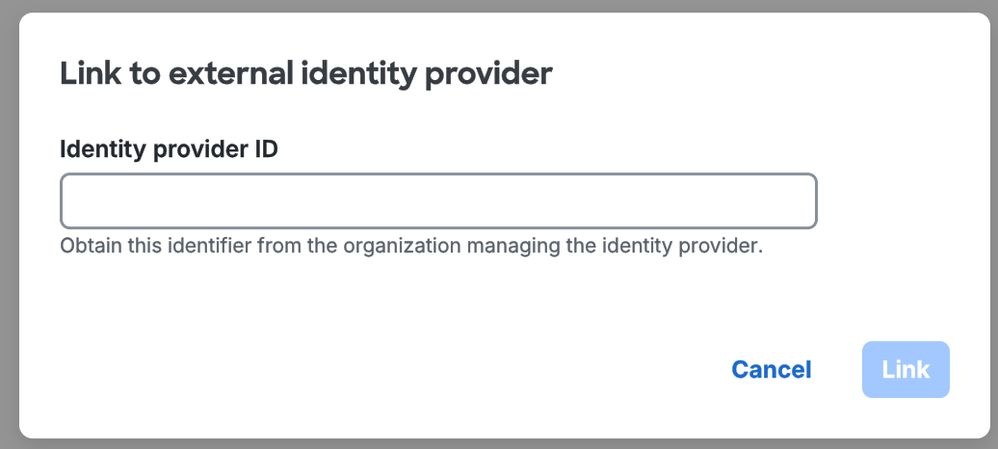
Nu begint de setup. Op dit moment krijg je toegang tot Cisco SCC en Cisco Duo.
Stap 2. Schakel in SCC DUO-gebaseerde MFA inschakelen in Security Cloud Sing On uit, zoals in de afbeelding wordt weergegeven, en klik op Volgende.
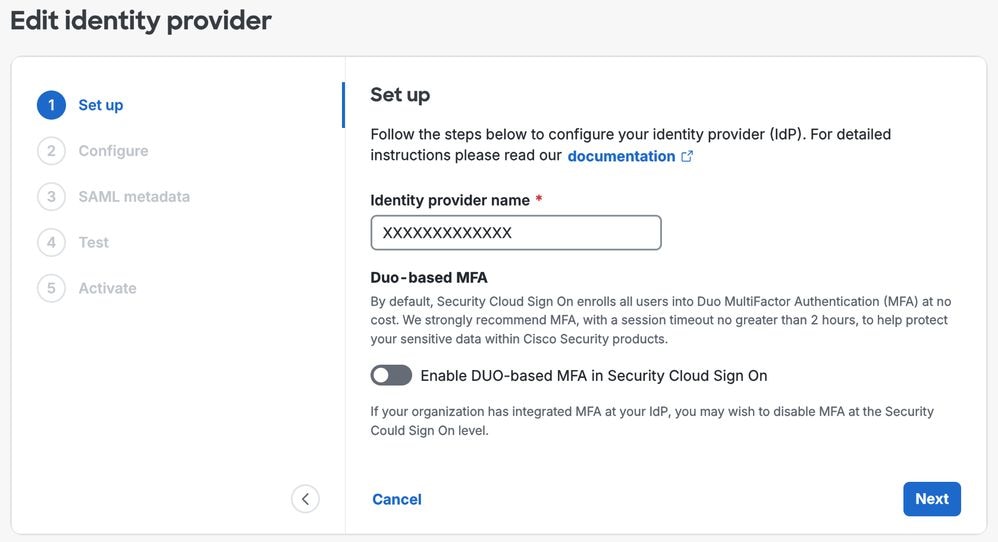 Configuratie van identiteitsprovider
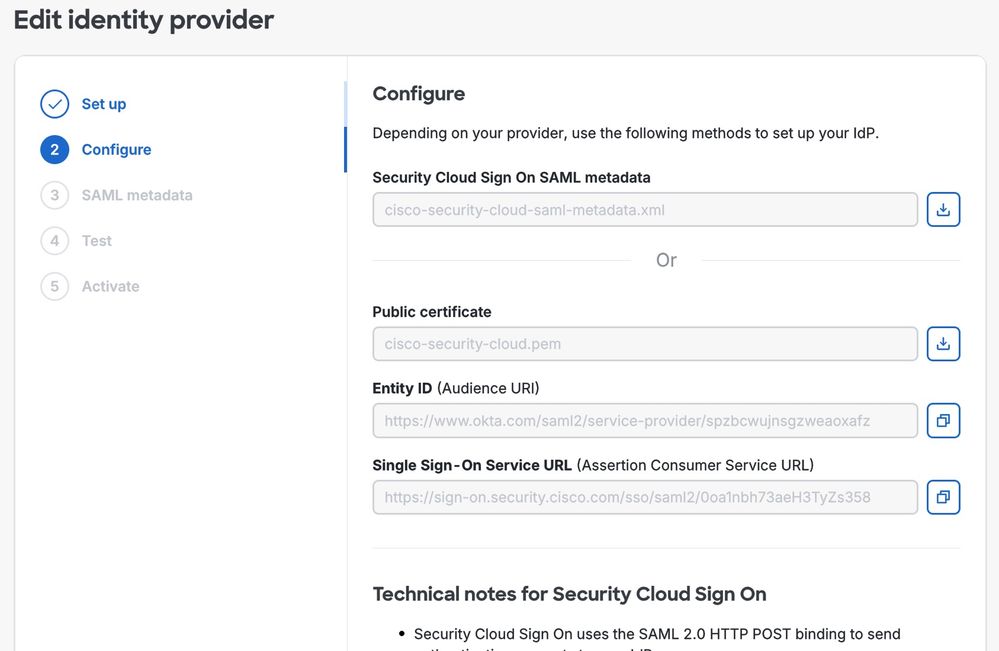
Stap 3. De relevante gegevens worden gemaakt en deze worden gebruikt tijdens de Cisco Duo-configuratie. Zorg ervoor dat u alle vereiste waarden en bijbehorende gegevens kopieert en op een veilige locatie opslaat. Deze gegevens zijn essentieel voor toekomstige integratiestappen, dus zorg ervoor dat ze alleen toegankelijk zijn voor geautoriseerd personeel en beschermd zijn in overeenstemming met het beveiligingsbeleid van uw organisatie.
Stap 4. Open Cisco Duo, navigeer naar het gedeelte Toepassingen en klik op Toepassing toevoegen.
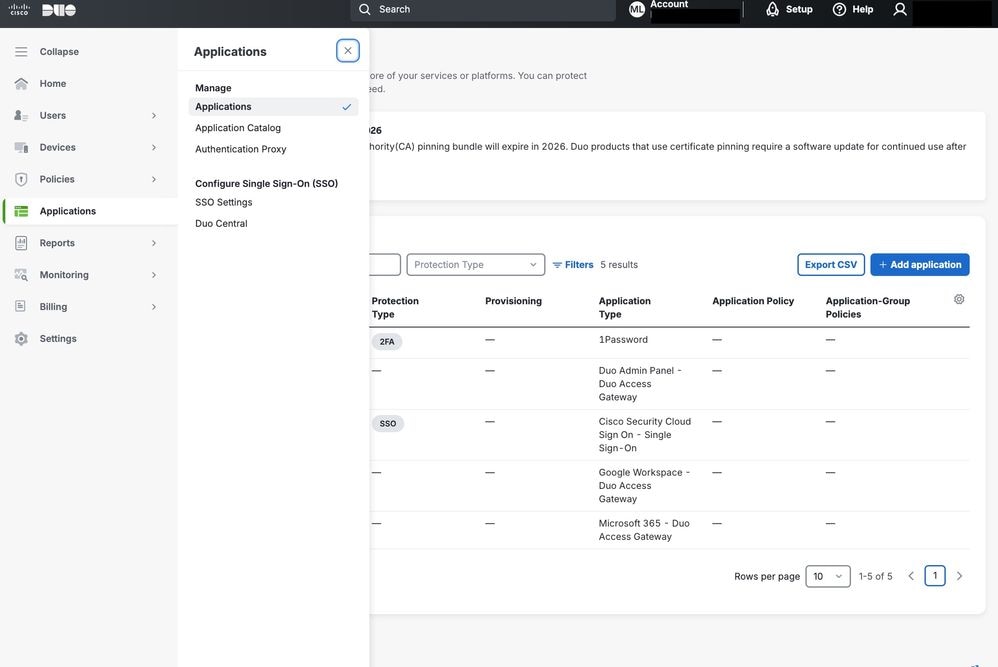 Cisco DUO-toepassingen
Zoek in het menu naar Cisco Security Cloud en klik op Toevoegen om de integratie te starten.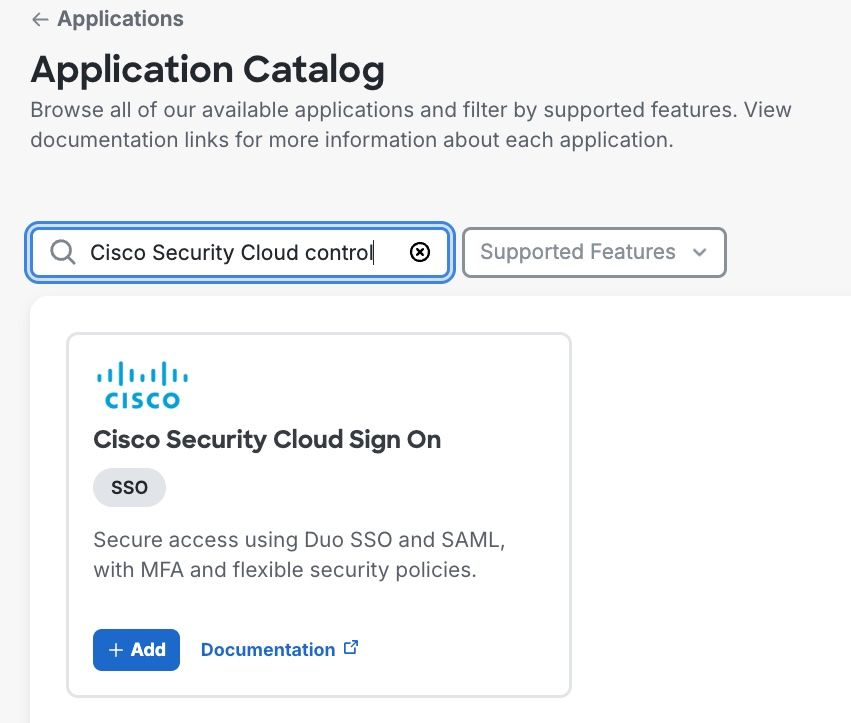
Stap 5. Configureer de relevante informatie in de Cisco Duo-toepassing.
Kopieer de entiteit-ID en de aanmeldingsservice-URL van Cisco SCC naar Cisco Duo.
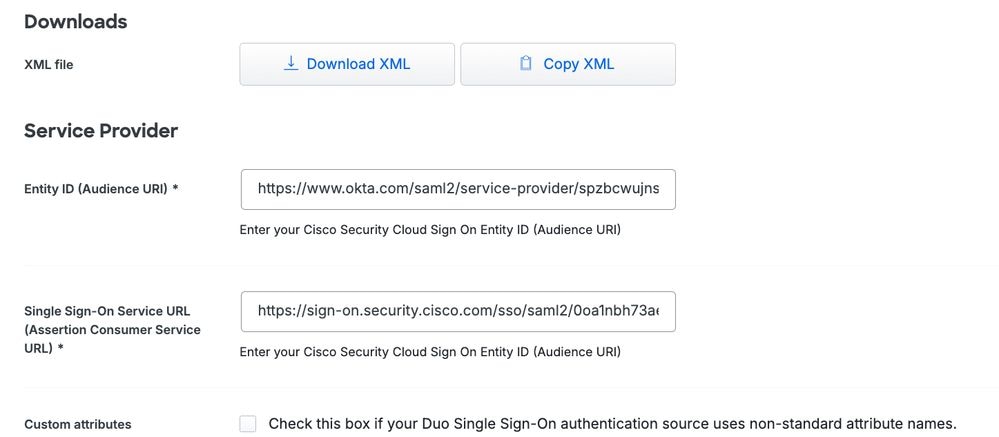
Stap 6. Download de XML en upload het bestand naar Cisco SCC.
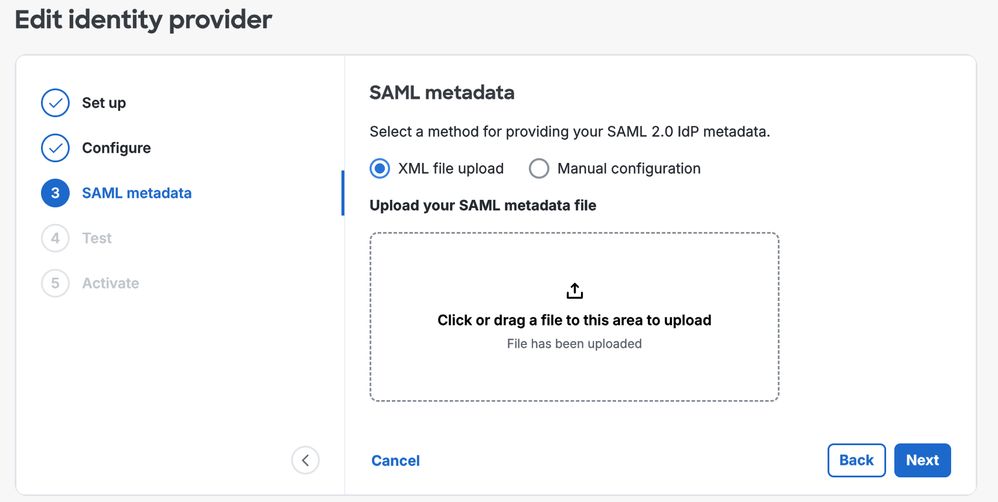
Opmerking: de resterende parameters die in de toepassing kunnen worden geconfigureerd vanaf de Cisco Duo-console, moeten worden aangepast aan uw specifieke vereisten. Gedetailleerde uitleg voor elk van deze instellingen is te vinden in de officiële Cisco Duo-documentatie. Voorbeelden van configureerbare parameters zijn de toegewezen toepassingsnaam, de set gebruikers waarop het beleid van toepassing is en andere aanpassingsopties die de beveiligingscontroles kunnen aanpassen om aan de behoeften van uw organisatie te voldoen.
Beleidsconfiguratie in Cisco Duo voor Cisco ETD
In dit stadium zijn alle componenten verbonden en de volgende stap is het configureren van een beleid dat van toepassing is op het verificatieproces van de beheerder binnen de Cisco ETD-console.
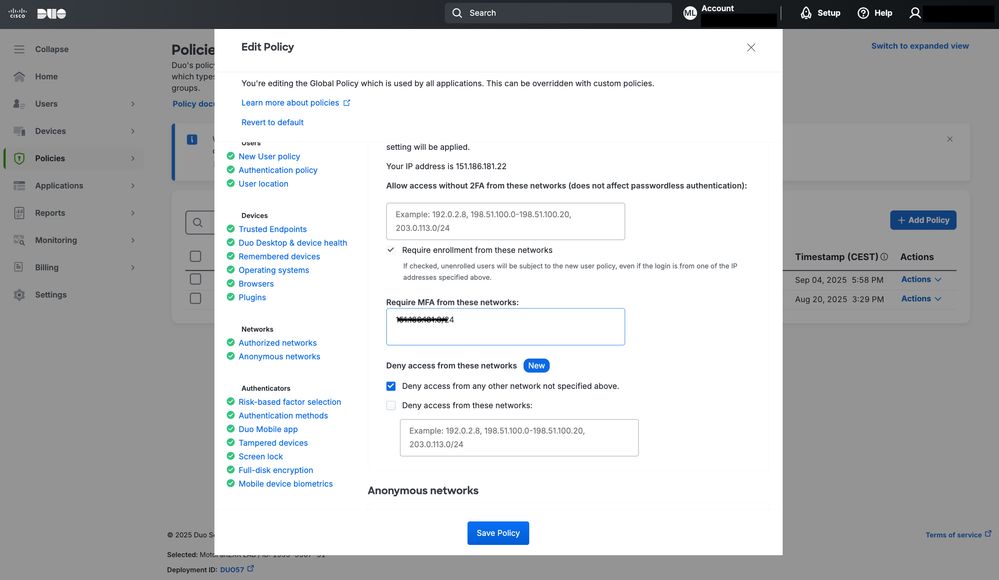
In dit voorbeeld ligt de nadruk specifiek op toegangscontrole op basis van IP-adres. Cisco Duo biedt echter veel andere toegangsbeheeropties.
Er kan een nieuw beleid worden gemaakt en aan de toepassing worden toegewezen, waardoor de gewenste verificatieregels en beveiligingsbeperkingen voor aanmeldingen door beheerders kunnen worden gehandhaafd.
Raadpleeg de officiële documentatie van Cisco Duo voor meer informatie over alle beschikbare besturingselementen en configuratieopties in Cisco Duo.
Deze bron biedt uitgebreide richtlijnen voor installatie, aanpassing en best practices om het beveiligingsbeleid te helpen optimaliseren.
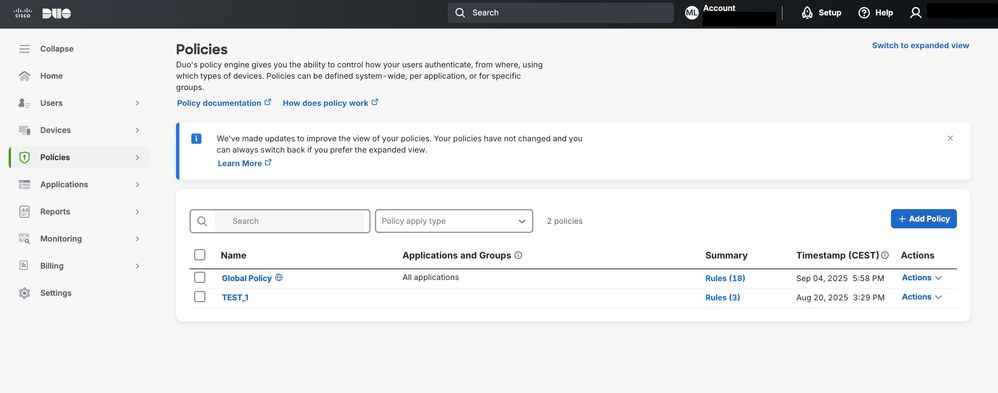
Door naar de sectie Beleid in Cisco Duo te navigeren, kan een beleid worden gemaakt en toegewezen aan de Cisco ETD-verbinding via Cisco Duo.
Dit beleid kan per gebruiker of groep worden toegepast, afhankelijk van de toegangsvereisten.
 Cisco Duo
In dit voorbeeld, zoals weergegeven in de afbeelding, wordt IP-toegangscontrole van de bron ingeschakeld door de sectie Geautoriseerde netwerken te configureren.
Deze configuratie maakt alleen toegang mogelijk vanaf gespecificeerde vertrouwde IP-bereiken, waardoor de beveiliging voor Cisco ETD wordt verbeterd.
 Configuratie van Cisco Duo-beleid
conclusies
Cisco ETD biedt flexibele opties om de toegang van beheerders te beschermen via MFA en integratie met identiteitsproviders.
Door Cisco SCC te combineren met Cisco Duo kunnen organisaties een sterker verificatiebeleid implementeren, het risico op ongeoorloofde toegang verminderen en zich aanpassen aan de best practices in de branche voor veilig beheer van cloudservices.
Naast MFA kunnen beheerders gebruikmaken van beleidsgebaseerde controles van Cisco Duo om de toegang te beperken op basis van specifieke criteria, zoals het bron-IP-adres. Zoals wordt geïllustreerd in de volgende afbeelding, wordt een toegangspoging van een IP-adres buiten het toegestane bereik automatisch geblokkeerd door het systeem. Dit zorgt ervoor dat alleen verzoeken afkomstig van vertrouwde netwerken zijn toegestaan, waardoor een extra beschermingslaag tegen potentiële aanvallen wordt toegevoegd.
Door IP-gebaseerde toegangscontrole samen met MFA te implementeren, bereiken organisaties een diepgaande defensiebenadering - waarbij identiteitsverificatie wordt gecombineerd met netwerklocatievalidatie om kritieke beheerinterfaces in de cloud te beveiligen.
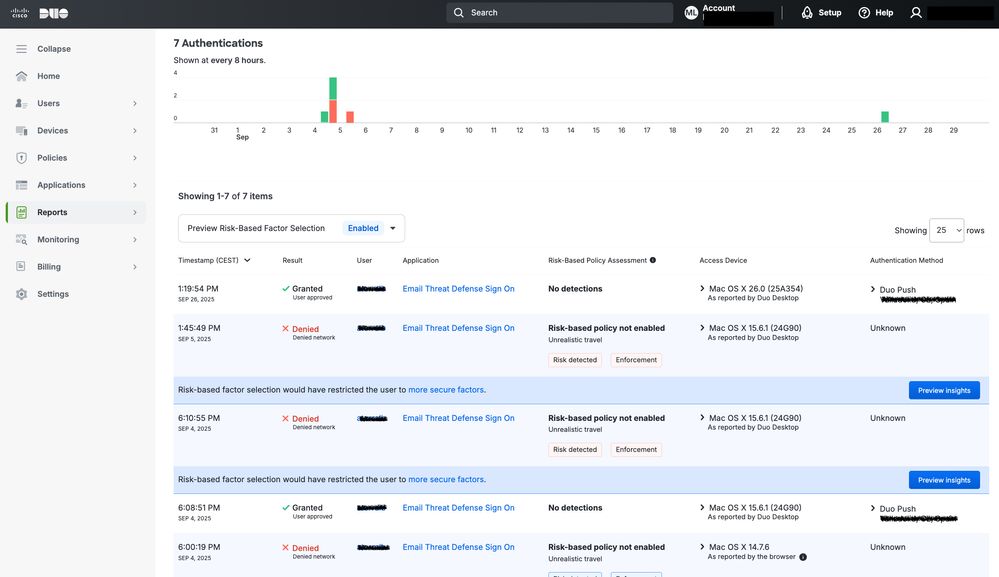 Cisco Duo-rapporten
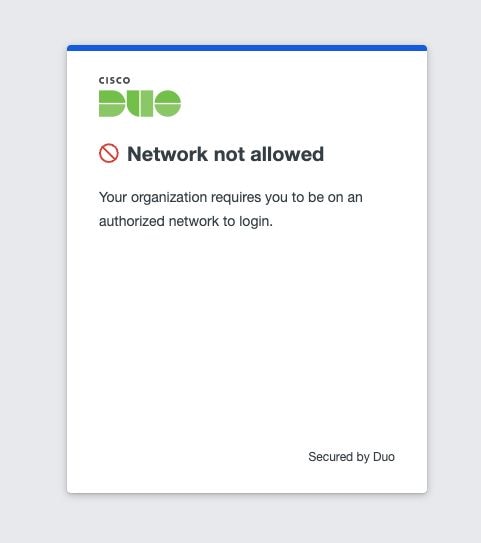 Netwerkcontroleresultaat

Waarschuwing: Het is belangrijk om te begrijpen dat deze wijziging van invloed is op alle toepassingen die hetzelfde verificatiedomein gebruiken; niet alleen ETD, maar ook andere producten die afhankelijk zijn van hetzelfde verificatieproces, zoals toegang tot de Cisco Secure Access-console.
Revisiegeschiedenis
| Revisie | Publicatiedatum | Opmerkingen |
|---|---|---|
1.0 |
06-Mar-2026
|
Eerste vrijgave |
 Feedback
Contact Cisco
- Een ondersteuningscase openen

- (Vereist een Cisco-servicecontract)