Site-to-site connectiviteit met overlappende subnetten in Cisco Secure Access
Inleiding
Dit document beschrijft de overlappende subnetoplossing in Cisco Secure Access.
Voorwaarden
Vereisten
Cisco raadt kennis van de volgende onderwerpen aan:
- Cisco Secure Access-beheer
Cisco raadt u aan om:
- Administratieve toegang tot Cisco Secure Access
Gebruikte componenten
Dit document is niet beperkt tot specifieke software- en hardware-versies.
De informatie in dit document is gebaseerd op de apparaten in een specifieke laboratoriumomgeving. Alle apparaten die in dit document worden beschreven, hadden een opgeschoonde (standaard)configuratie. Als uw netwerk live is, moet u zorgen dat u de potentiële impact van elke opdracht begrijpt.
Voordat u begint
In dit voorbeeld zijn er twee filialen die hetzelfde IP-subnet gebruiken, 192.168.200.0/24, en zijn verbonden met Cisco Secure Access via twee afzonderlijke IPsec-tunnels.
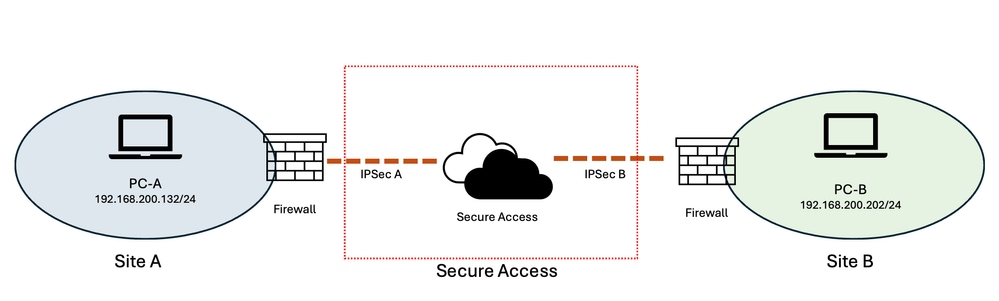 Afbeelding - Netwerkdiagram
Het doel is dat gebruikers van Site A toegang hebben tot bronnen in Site B en vice versa.
Voorbereiding en planning
Omdat beide sites hetzelfde IP-subnet gebruiken (192.168.200.0/24), voorkomt de overlappende adresruimte directe communicatie tussen de twee sites. Om deze overlapping op te lossen, worden twee niet-overlappende virtuele subnetten toegewezen om de bronnen op elke site weer te geven.
Voor dit voorbeeld:
-
Site A: 10.30.30.0/24
-
Site B: 10.40.40.0/24
-
Werkelijk subnet op beide sites: 192.168.200.0/24
De virtuele subnetten bieden unieke adresruimten voor elke site, terwijl de werkelijke bronnen hun bestaande 192.168.200.0/24-adressen blijven gebruiken.
Wanneer een gebruiker op Site A toegang krijgt tot een bron in Site B, krijgt de gebruiker toegang via het virtuele subnet van Site B (10.40.40.0/24) in plaats van rechtstreeks de overlappende adresruimte van 192.168.200.0/24 te gebruiken.
Cisco Secure Access biedt een One-to-One Destination NAT (D-NAT) -functie die de virtuele adressen kan vertalen naar de bijbehorende echte adressen. Het D-NAT-adresbereik heeft dezelfde grootte als het oorspronkelijke subnet. In dit voorbeeld zijn zowel de virtuele als de werkelijke netwerken 24/subnetten, die een één-op-één-toewijzing tussen de virtuele en echte IP-adressen bieden.
Voorbeeld:
10.40.40.202 → 192.168.200.202
Daarom wordt een verzoek van Site A bestemd voor 10.40.40.202 door D-NAT vertaald naar 192.168.200.202, waardoor het verzoek de overeenkomstige bron op Site B kan bereiken, ondanks dat beide sites hetzelfde onderliggende IP-subnet gebruiken.
Deze aanpak creëert effectief een virtuele, niet-overlappende adresruimte voor elke site met behoud van de bestaande IP-adressering van de bronnen. Het biedt ook een consistente één-op-één relatie tussen de virtuele en echte adressen, waardoor de configuratie gemakkelijker te begrijpen, beheren en oplossen van problemen.
Configuratiestappen
De configuratie bestaat daarom uit twee secties:
-
Bestemming NAT (D-NAT) configureren in Cisco Secure Access voor één netwerktunnel. (In dit voorbeeld, site B)
-
Statische routering configureren in Cisco Secure Access voor andere netwerktunnels. (In dit voorbeeld Site A)
Cisco Secure Access configureren
Stap 1: Navigeer vanuit het Cisco Secure Access-beheerportaal naar Verbinding > Netwerkverbindingen en selecteer het tabblad Netwerktunnelgroepen.
Stap 2: Bewerk de netwerktunnelgroep die is gekoppeld aan de IPsec-tunnel voor de site die het overlappende subnet gebruikt.
In dit voorbeeld:
-
IPsec-A = Netwerktunnelgroep voor site A
-
IPsec-B = Netwerktunnelgroep voor site B
Stap 3: Klik op het driepuntmenu naast de vereiste Netwerktunnelgroep en selecteer Bewerken.
Stap 4: Configureer voor Site B de NAT-bestemmingskaarten,
Stap 4-1: Selecteer in het linkermenu het tabblad Routering en schakel Network Address Translation (NAT) in als dit nog niet is ingeschakeld.
Stap 4-2: Onder Bestemming NAT Toewijzingen, klikt u op Toewijzingen toevoegen.
Stap 4-3: Gebruik deze tabel om de D-NAT-toewijzingen voor de Netwerktunnelgroep te configureren.
Stap 4-4: Sla de wijzigingen op.
Stap 5: Configureer voor Site A de statische routering,
Stap 5-1: Selecteer in het linkermenu het tabblad Routering en schakel Statische routering in als deze nog niet is ingeschakeld.
Stap 5-2: Voer de subnetten en het virtuele subnet in IP-adresbereiken, sectie.
Stap 5-3: Gebruik deze tabel om de routering voor de Netwerktunnelgroep te configureren.
Stap 5-4: Sla de wijzigingen op.
| Site A - IPsec-tunnel |
Site B - IPsec-tunnel |
|
| Bestemming NAT-1 |
N.v.t. |
Site → Veilige toegang Oorspronkelijke CIDR: 192.168.200.0/24 Vertaald CIDR: 10.40.40.0/24 |
| Bestemming NAT-2 |
N.v.t. |
Veilige toegang → Site Oorspronkelijke CIDR: 192.168.200.0/24 Vertaald CIDR: 10.30.30.0/24 |
| routering |
IP-adresbereiken: 10.40.40.0/24 192.168.200.0/24 |
N.v.t. |
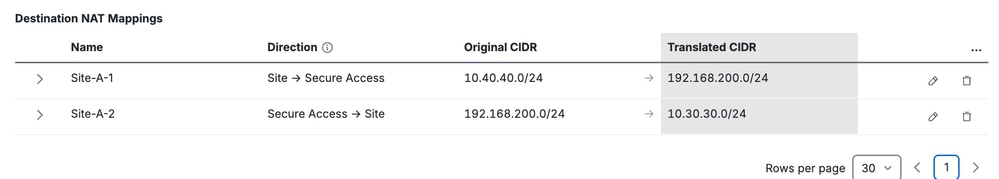 IPsec Tunnel Site A - Statische routeringsconfiguratie |
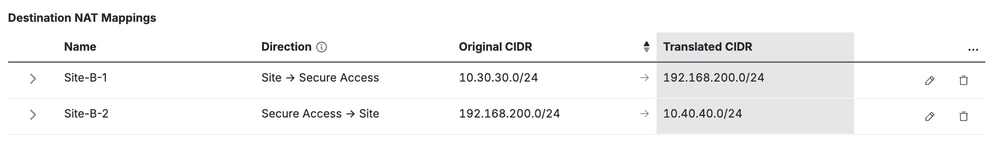 IPsec Tunnel Site B - D-NAT-configuratie |
Gerelateerde inhoud
Cisco Secure Access NAT-toewijzing/configuratie netwerktunnelgroep
Cisco Secure Access Network Tunnel Group Configuration and Routing Reference
Cisco Secure Access-handleiding voor probleemoplossing en verzameling van basisgegevens
Revisiegeschiedenis
| Revisie | Publicatiedatum | Opmerkingen |
|---|---|---|
2.0 |
29-Oct-2026
|
Hercertificering - bijgewerkte opmaak |
1.0 |
13-Aug-2026
|
Eerste vrijgave |

 Feedback
Contact Cisco
- Een ondersteuningscase openen

- (Vereist een Cisco-servicecontract)