Een FTDv-gateway implementeren in AWS met MCD
Inhoud
Inleiding
In dit document wordt beschreven hoe u uw AWS-account kunt inbouwen bij Cisco Multicloud Defense (MCD) en FTDv-gateways kunt implementeren met behulp van de Cisco MCD-controller.
Voorwaarden
- Een in de cloud geleverd Firewall Management Center (cdFMC) dat is ingericht voor de SCC-tenant.
- Een AWS EC2 Key Pair is beschikbaar in de regio die voor implementatie is bedoeld.
- Een AWS-account met voldoende IAM-machtigingen om een CloudFormation-stack te implementeren.
- Een actief Cisco Multicloud Defense-abonnement/recht op de SCC-huurder, samen met de toepasselijke FTDv-licentietypen en prestatielaagrechten.
- Beheerderstoegang van SCC met rechten voor het beheer van platformabonnementen en Multicloud Defense-infrastructuur.
- AWS Console-toegang met machtigingen om CloudFormation-stacks en EC2-bronnen te maken en te bewaken.
Vereisten
Cisco raadt kennis van de volgende onderwerpen aan:
- Cisco Security Cloud Control (SCC)-navigatie
- Basisconcepten voor AWS-netwerken (VPC, CIDR, Transit Gateway, Beschikbaarheidszones)
- Implementatie en beoordeling van AWS CloudFormation-stack
Gebruikte componenten
- Cisco Security Cloud Control (SCC)
- Cisco Multicloud Defense (MCD)
- Cisco Secure Firewall Threat Defense Virtual (FTDv)
- Door de cloud geleverd Firewall Management Center (cdFMC)
- Amazon Web Services (AWS) – CloudFormation, EC2, VPC, Transit Gateway
De informatie in dit document is gebaseerd op de apparaten in een specifieke laboratoriumomgeving. Alle apparaten die in dit document worden beschreven, hadden een opgeschoonde (standaard)configuratie. Als uw netwerk live is, moet u zorgen dat u de potentiële impact van elke opdracht begrijpt.
Achtergrondinformatie
Dit document behandelt een eerste MCD-implementatie in één AWS-account en -regio met behulp van een Transit Gateway (TGW)-netwerktype. AWS Cloud WAN-netwerktypen en ingress gateway-implementaties vallen buiten het bereik van dit document, omdat ingress gateways momenteel niet worden ondersteund door MCD.

Opmerking: Ingress-gateways worden momenteel niet ondersteund door Multicloud Defense. In dit document wordt alleen ingegaan op de implementatie van de Egress/East-West-gateway.
Opmerking: als de eerste poging tot registratie van cdFMC mislukt of uitvalt, wordt dit verwacht gedrag. Geef het cluster extra tijd om de registratie automatisch opnieuw uit te voeren voordat het probleem verder wordt opgelost.
Configureren
Cisco Multicloud Defense inschakelen op de SCC-tenant
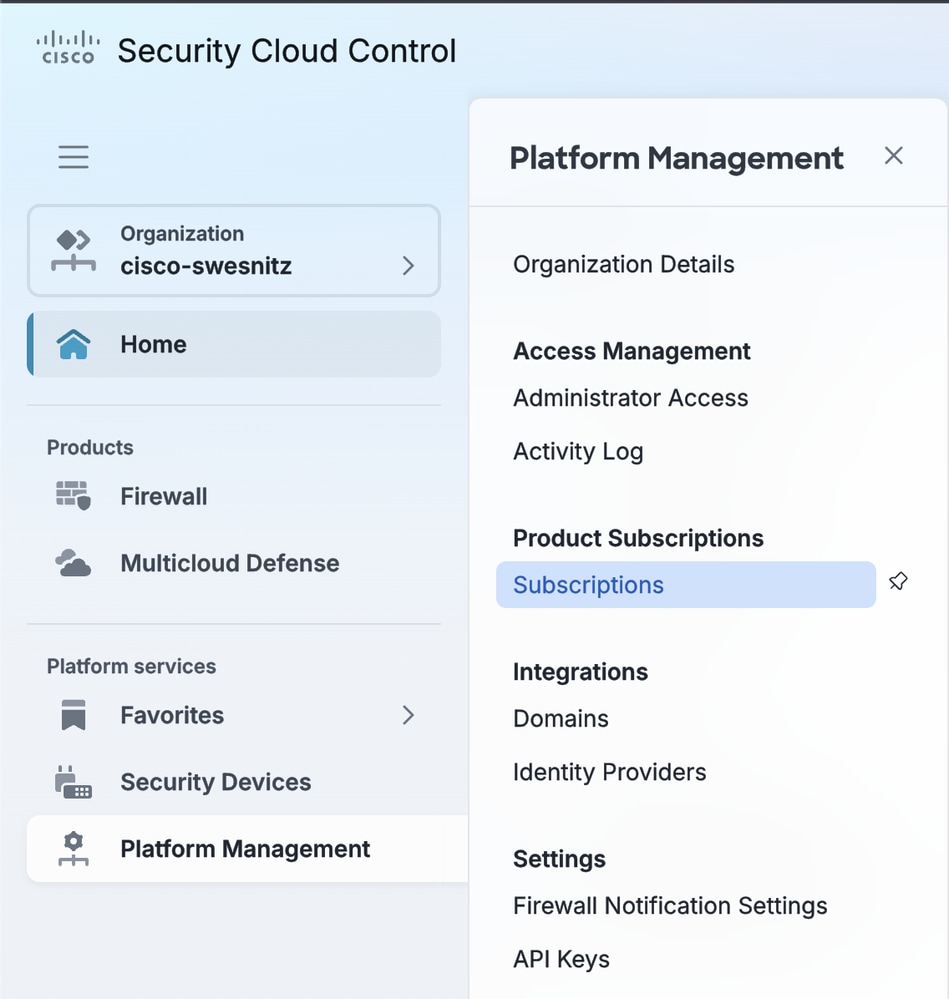
- Ga in de Cisco Security Cloud Control (SCC)-console naar Home > Platform Management > Abonnementen.
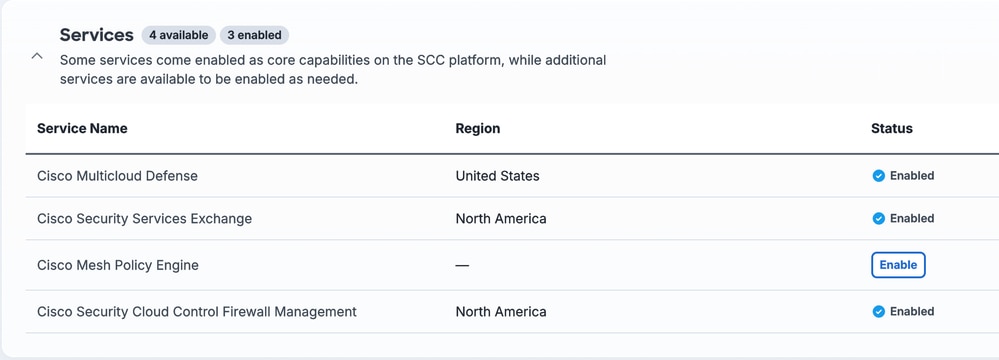
- Schakel het Multicloud Defense-abonnement voor de huurder in.
Een AWS-account (CSP-account)
Deze stap verbindt een AWS-account met de Multicloud Defence Controller, zodat MCD namens haar middelen kan implementeren en beheren. In dit voorbeeld wordt AWS gebruikt als de Cloud Service Provider (CSP).
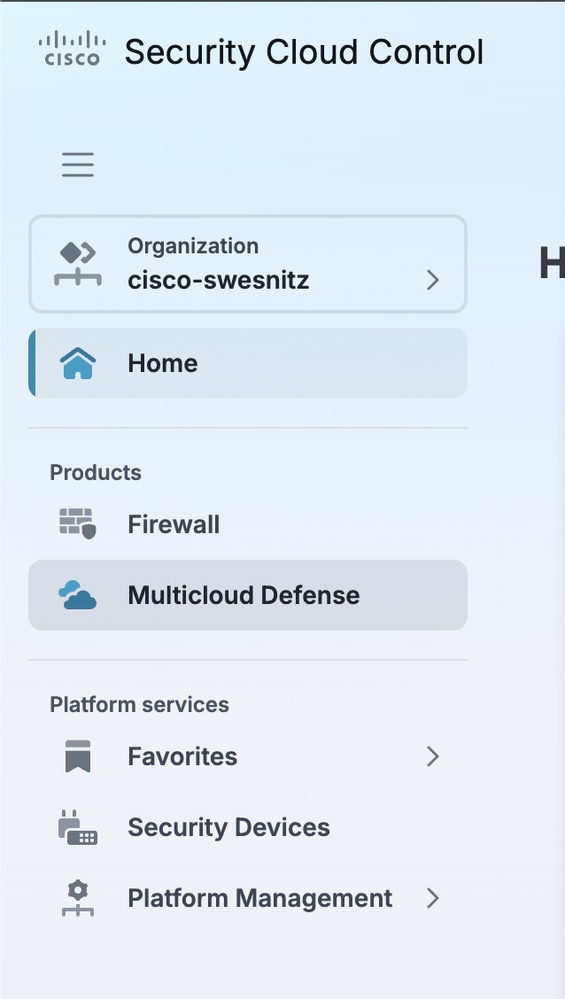
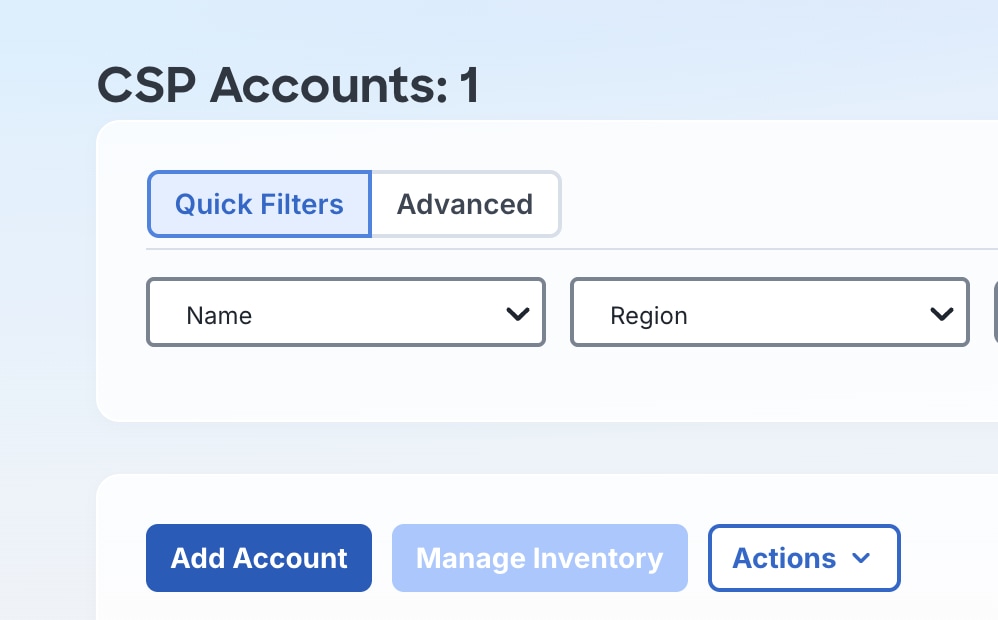
- Selecteer Multicloud Defense in het linkernavigatiedeelvenster van SCC.
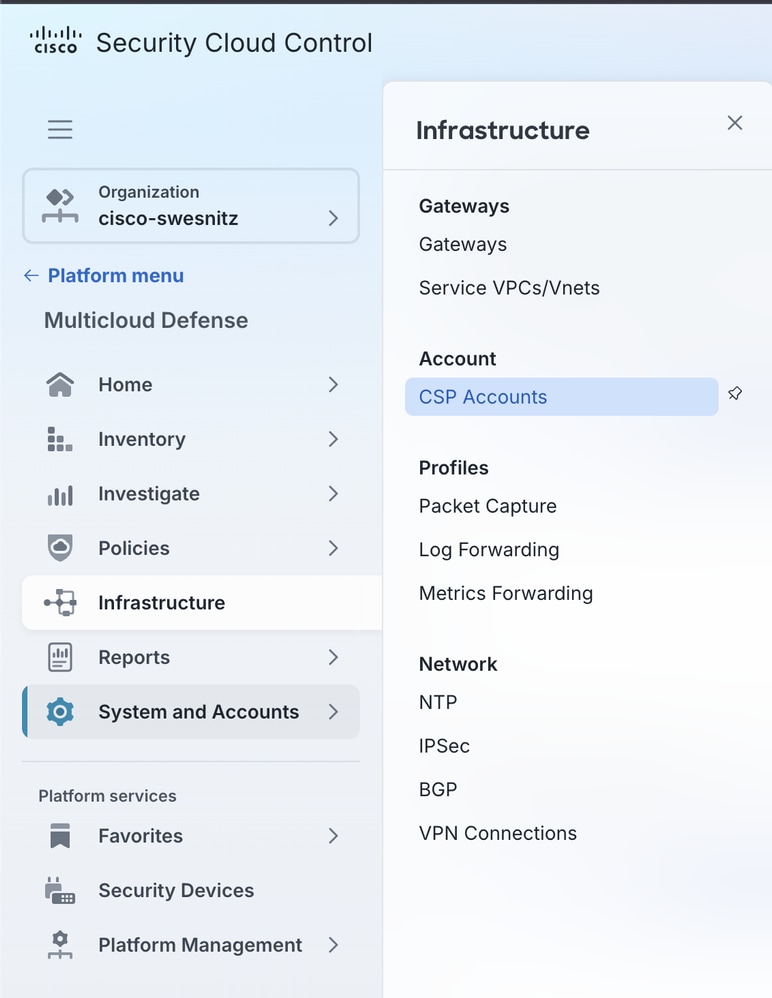
- Navigeer naar Infrastructuur > CSP-accounts.
- Selecteer Account toevoegen.
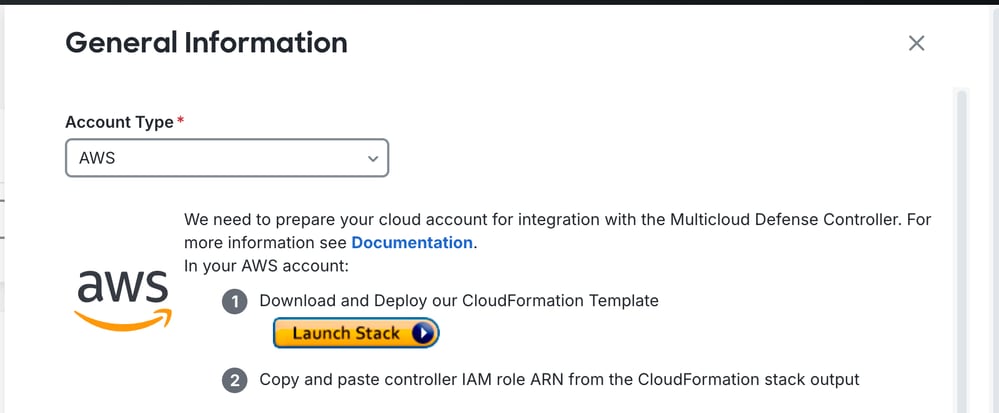
- Selecteer AWS in de vervolgkeuzelijst Accounttype.
- Selecteer Stack starten. Dit opent een nieuw browsertabblad en start een AWS CloudFormation-stack die de IAM-rollen en -bronnen implementeert die nodig zijn voor MCD om te integreren met het AWS-account.
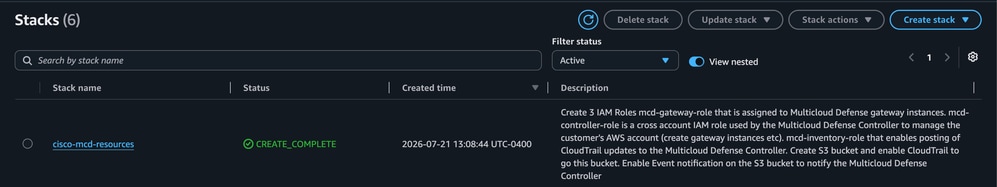
- Bevestig in de AWS-console dat de CloudFormation-stack met succes is voltooid.
- Open het tabblad Uitgangen van de CloudFormation-stack. Deze waarden zijn vereist in de volgende stap.
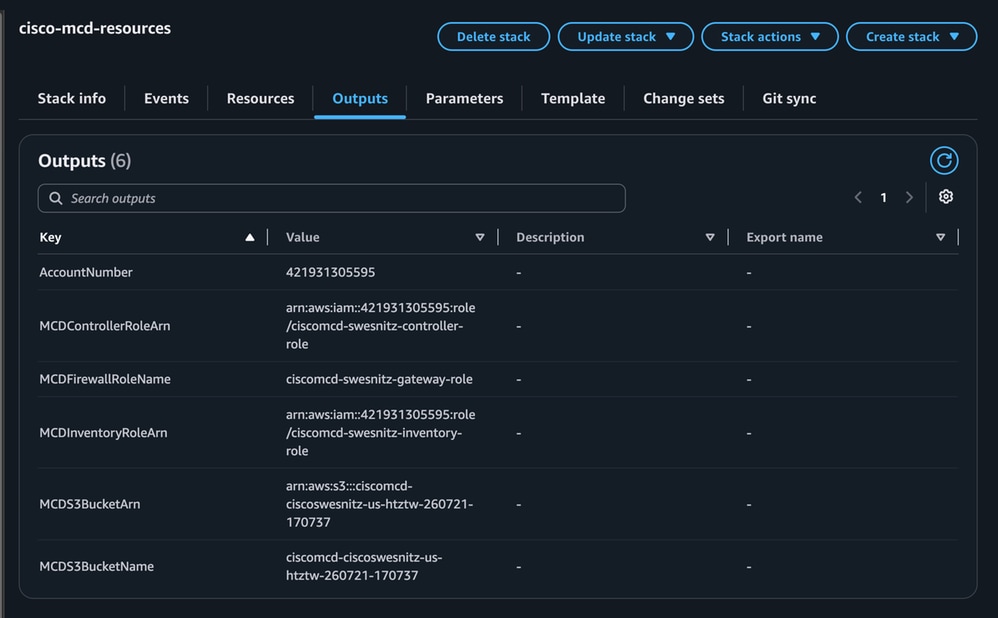
- Voer in het formulier MCD-account toevoegen de volgende waarden in:
AWS-accountnummer: hetaccountnummer datwordt uitgevoerd vanuit de CloudFormation-stack.
AWS-accountnaam: Een vriendelijke, identificeerbare naam voor dit AWS-account binnen MCD.
Controller IAM Rol: DeMCDControllerRoleArnuitvoer van de CloudFormation stack.
Voorraadmonitorrol: deMCDInventoryRoleArn-uitvoer van de CloudFormation-stack.
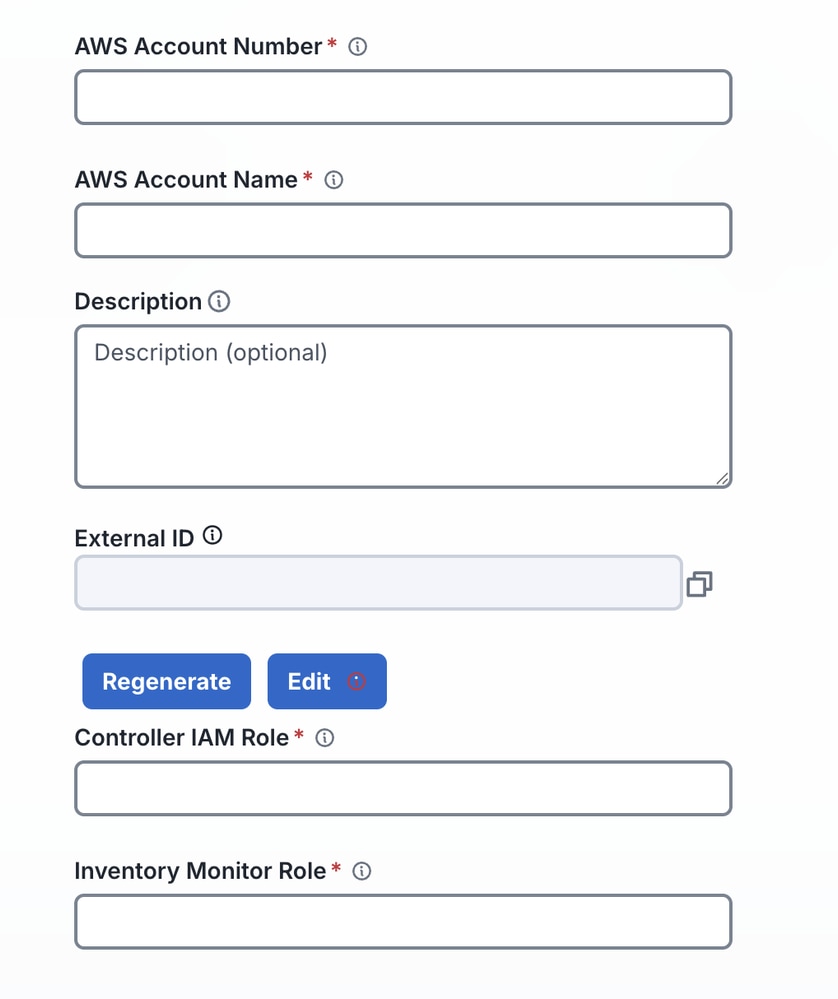
9. Sla het account op. Het AWS-account is onboarding naar MCD.
Een service-VPC maken
De Service VPC host de netwerkinfrastructuur (subnetten, routetabellen, Transit Gateway) die wordt gebruikt door de FTDv-gateway.
- Navigeer naar Multicloud Defense > Infrastructure > Service VPC's/VNets.
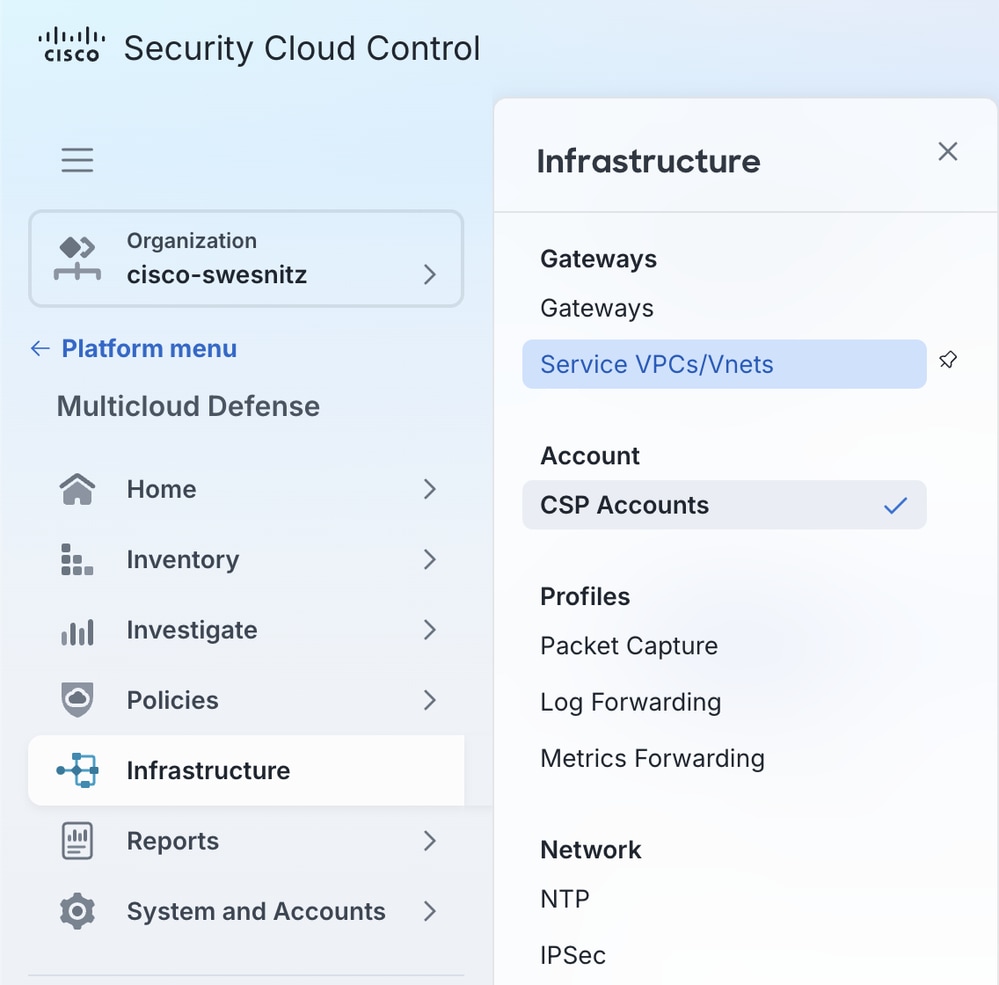
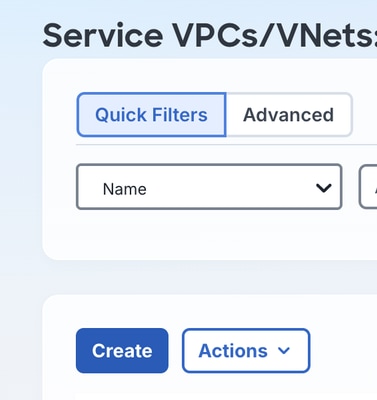
- Selecteer Maken.
- De VPC-instellingen configureren:
Naam: Een unieke, gemakkelijk identificeerbare naam voor de VPC.
CSP-account: het AWS-account is geïntegreerd in stap 2.
Regio: De AWS-regio waar het FTDv-cluster wordt gelanceerd.
CIDR-blok: een CIDR-bereik dat is toegewezen aan deze MCD-implementatie (mag niet overlappen met bestaande VPC's).
Beschikbaarheidszones: Ten minste één AZ; twee worden aanbevolen voor redundantie.
Type netwerk: Selecteer Transit Gateway (TGW). CloudWAN is een apart netwerktype dat specifiek wordt gebruikt voor AWS Cloud WAN-implementaties en is buiten het bereik van dit document.
Transit Gateway: Selecteer create_new, met een unieke naam voor de nieuwe Transit Gateway.
NAT-gateway (optioneel): hiermee kan al het uitstapverkeer door een NAT-gateway worden geleid. Niet ingeschakeld in dit voorbeeld; de configuratie van de NAT-gateway valt buiten het bereik van dit document.
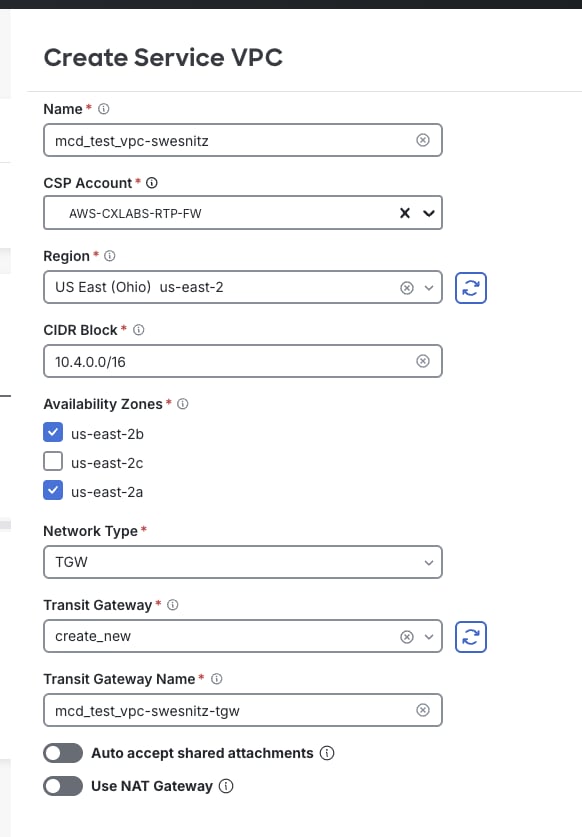
4. Selecteer Opslaan.
De wizard FTDv-gateway starten
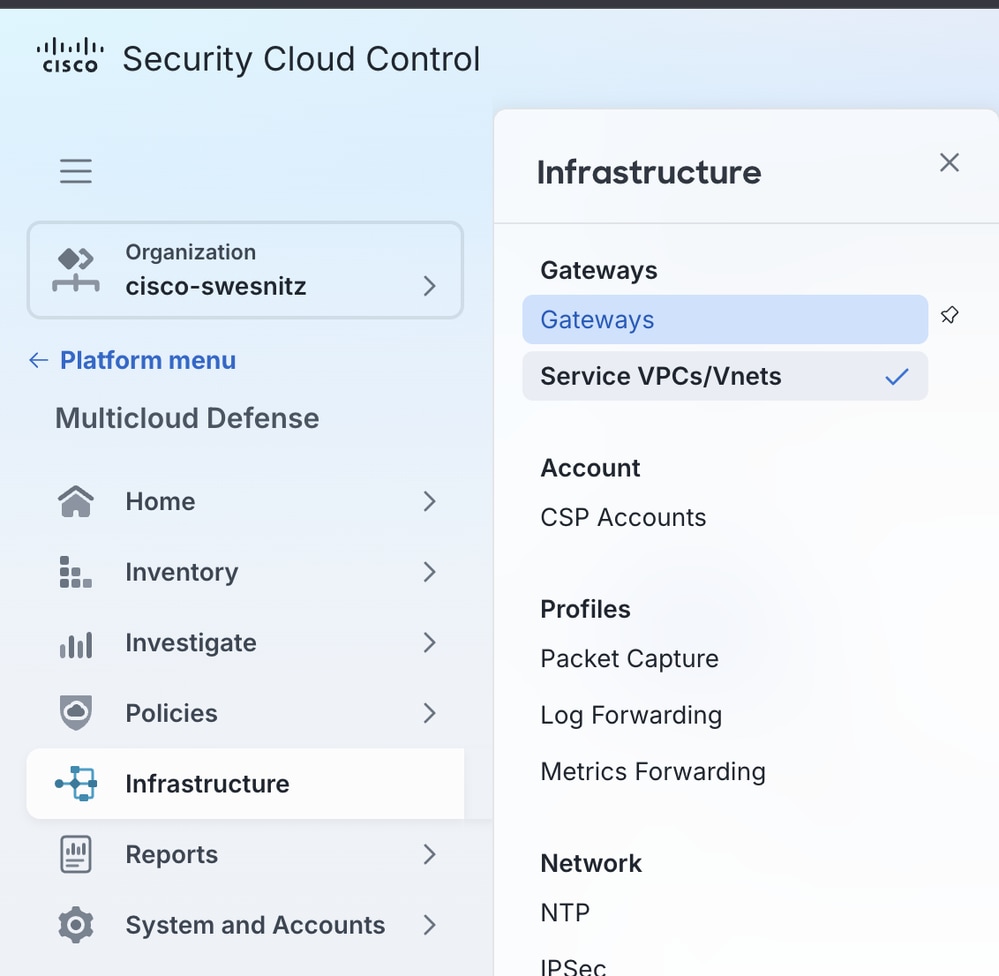
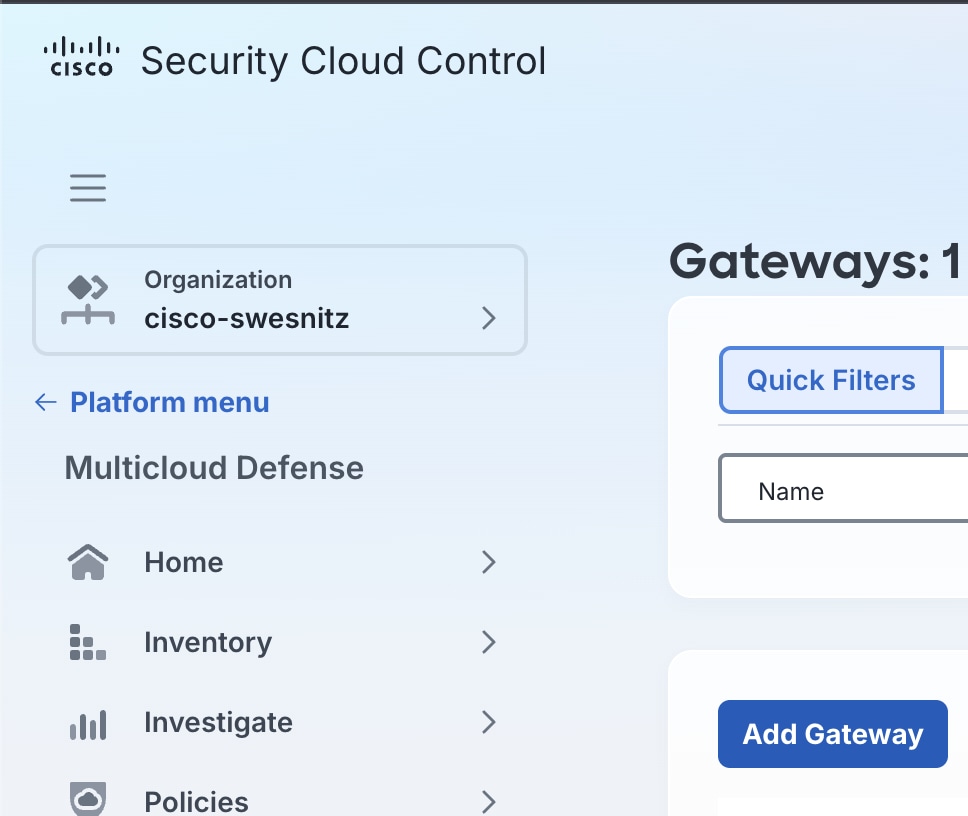
- Navigeer naar Multicloud Defense > Infrastructure > Gateways.
- Selecteer Gateway toevoegen.
- De initiële instellingen configureren:
Accounts: De CSP-account geïntegreerd in stap 2.
Type gateway: Selecteer FTDv-gateway.
Naam: De weergavenaam voor dit cluster in MCD.
Instantietype: de instantiegrootte die overeenkomt met de vereiste doorvoer en prestatiebehoeften. In dit voorbeeld wordt het minimaal ondersteunde typeC5_XLARGE gebruikt.
Minimum/Maximum Instances: Het gewenste schaalbereik. Minimaal is 1 instantie; maximaal is 10.
HealthCheck-poort: standaard is 65534; alleen wijzigen als een andere poort is opgegeven voor de MCD-taakverdeler. Als de poort wordt gewijzigd, moet deze worden toegestaan in alle beveiligingsgroepen van het gegevenspad die aan de FTDv-instanties zijn gekoppeld.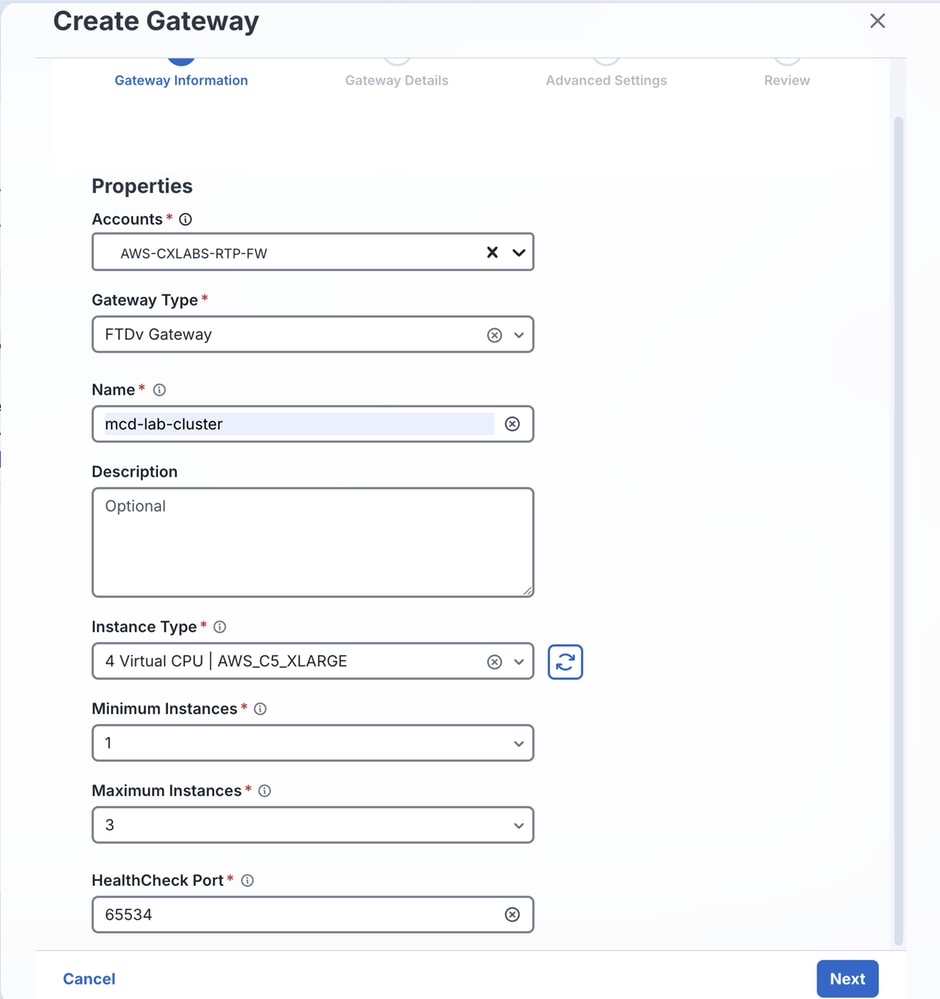
- Volgende selecteren.
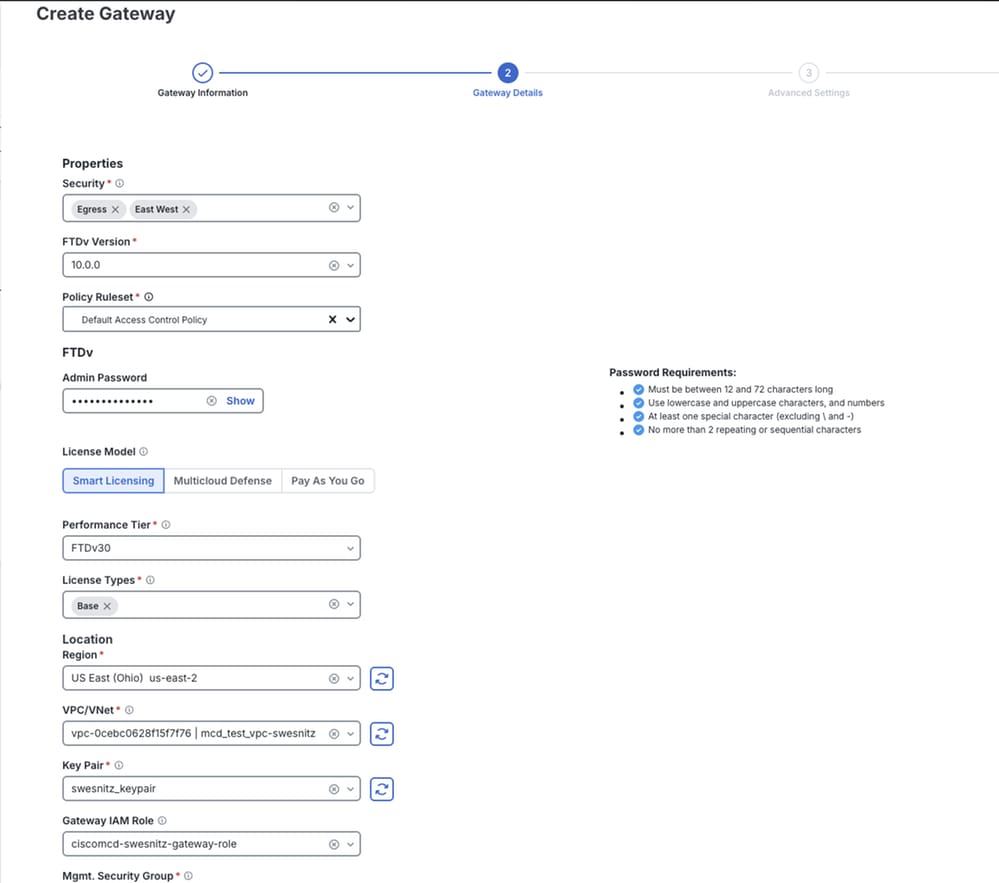
Gateway-eigenschappen configureren
Eigenschappen: Selecteer Egress/Oost-West. Ingress gateways worden momenteel niet ondersteund.
FTDv-versie: De software versie is het meest geschikt voor de omgeving.
Beleidsregels: Het toegangscontrolebeleid (ACS) dat van toepassing is op dit FTDv-cluster.
wachtwoord: Een wachtwoord voor de FTDv-instanties.
licentiemodel: Het gewenste licentiemodel.
prestatielaag: De laag die geschikt is voor de verwachte doorvoer van het apparaat.
Licentietypen: De licentietypen die voor deze implementatie zijn gekocht.
regio: De regio waar deze FTDv-instanties worden geïmplementeerd.
ID VPC/VNet: De Service VPC die in stap 3 is gemaakt.
sleutelpaar: Een bestaand AWS-sleutelpaar.
Gateway IAM-rol: de rol met gateway in de naam, die overeenkomt met de MCDFirewallRoleName waarde uit de CloudFormation-stack in stap 2. Als u deze rol selecteert, worden automatisch de bijbehorende beveiligingsgroepen gevuld.
EBS-codering: AWS-beheerde codering is standaard geselecteerd. Amazon EBS versleutelt automatisch en transparant opslagvolumes, gegevens in transit en momentopnamen.
1. Selecteer Volgende.
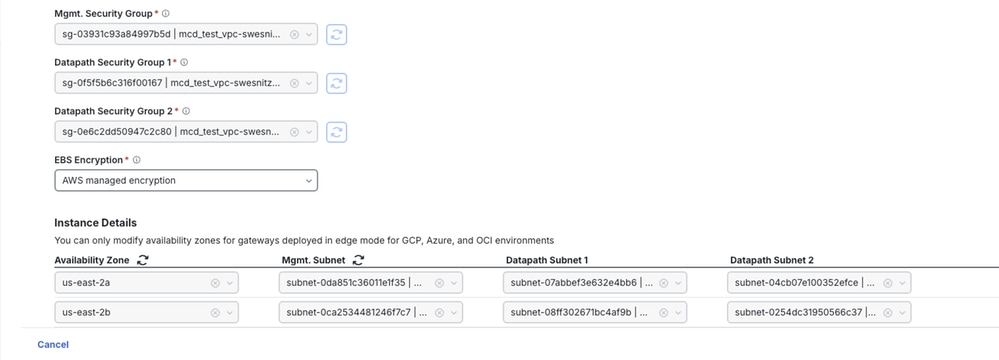
Geavanceerde instellingen configureren (optioneel)
Geavanceerde instellingen maken configuratie van opties mogelijk, zoals het uitschakelen van openbare IP-adressen voor de FTDv-instanties. Geavanceerde instellingen worden in dit voorbeeld niet geconfigureerd.
Herzien en implementeren
- Controleer alle geconfigureerde instellingen op nauwkeurigheid.
- Selecteer Voltooien om de implementatie te starten.
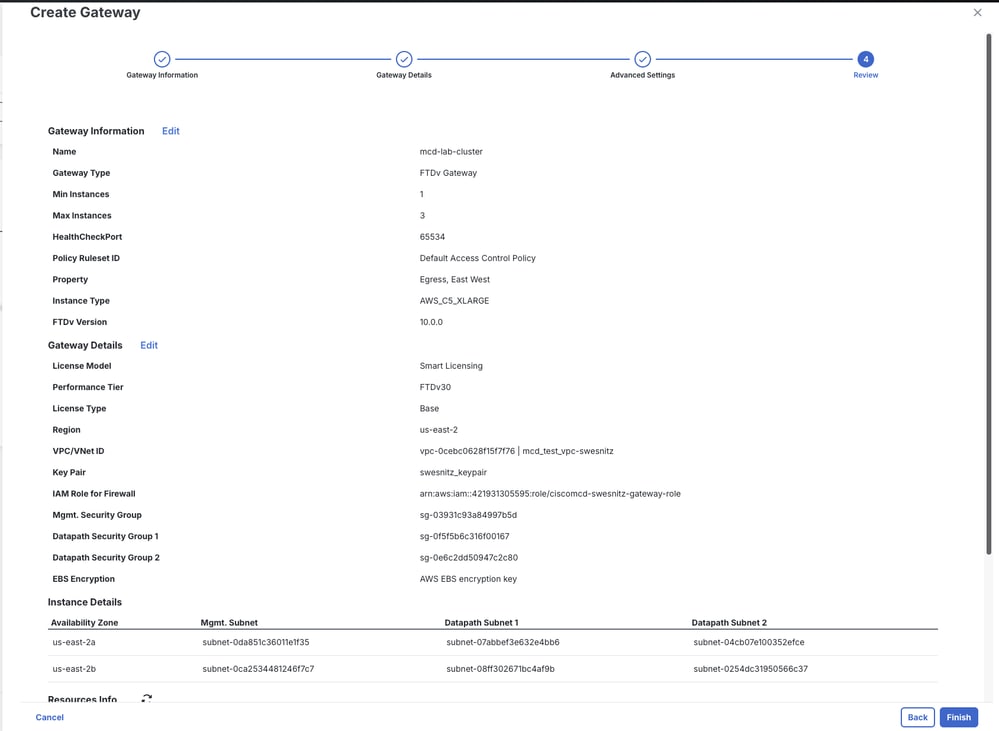
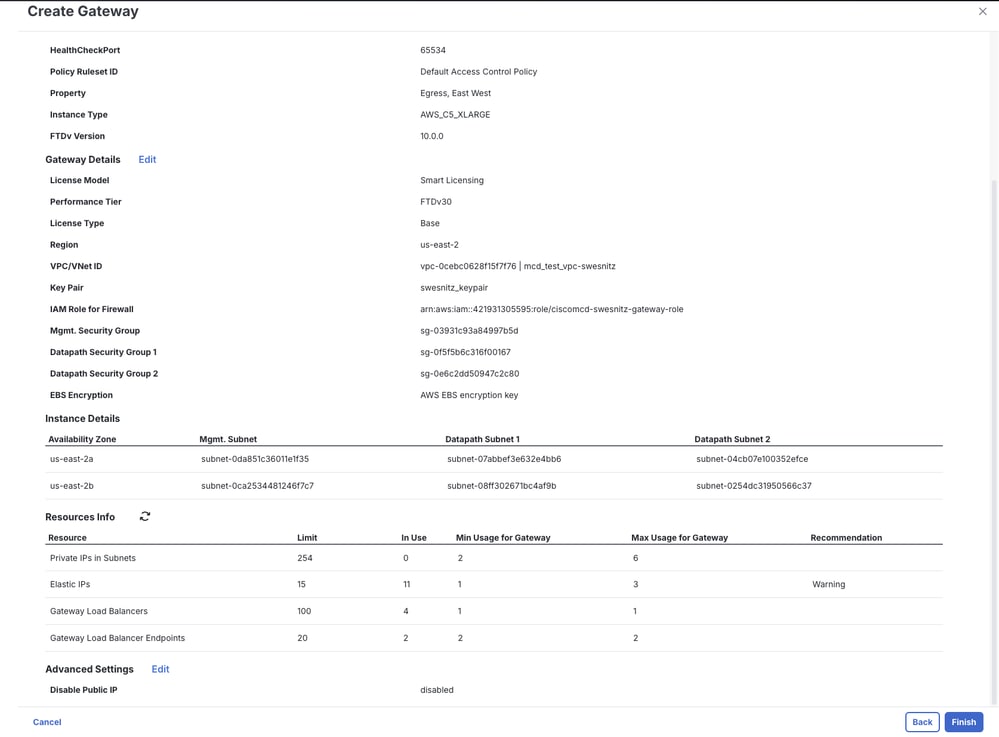
Opmerking: de implementatie kan maximaal 30 minuten duren. Gedurende deze periode worden het opgegeven aantal FTDv-instanties door MCD's geclusterd en geregistreerd bij cdFMC.
Verifiëren
Gebruik deze sectie om te controleren of uw configuratie goed werkt.
Het succes van de implementatie en registratie kan op verschillende locaties worden bevestigd:
- cdFMC: Onmiddellijk nadat u Voltooien hebt geselecteerd, verschijnt het nieuwe cluster (in een wachtende toestand) in cdFMC onder Apparaten > Apparaatbeheer.
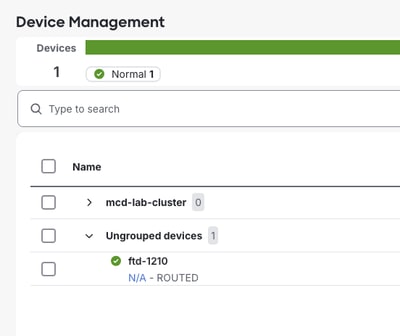
- MCD Gateway Details: Als u de naam van de gateway selecteert, wordt een detailvenster geopend met de voortgang van de start.
Selecteer de opgegeven naam en klik op het tabblad Instanties.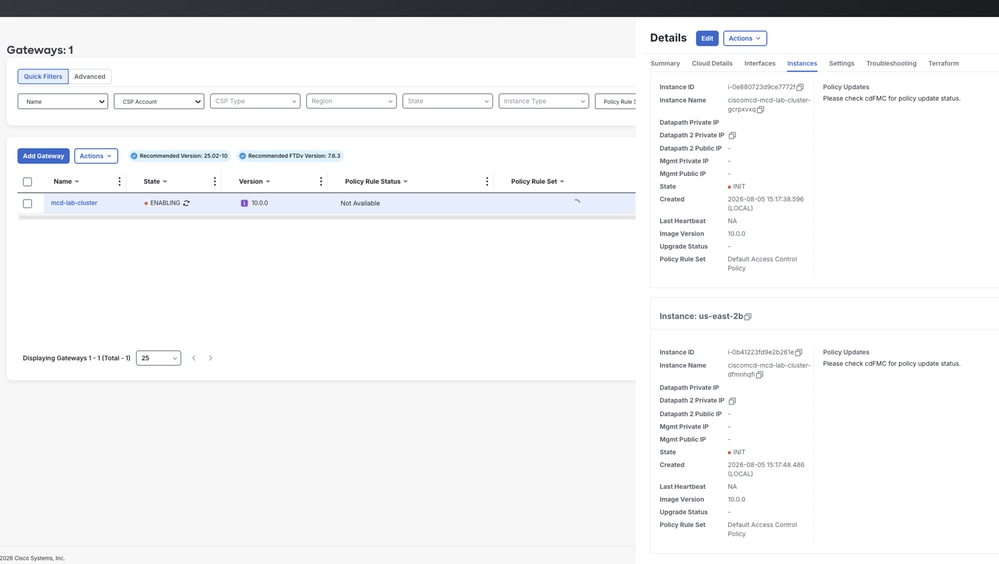
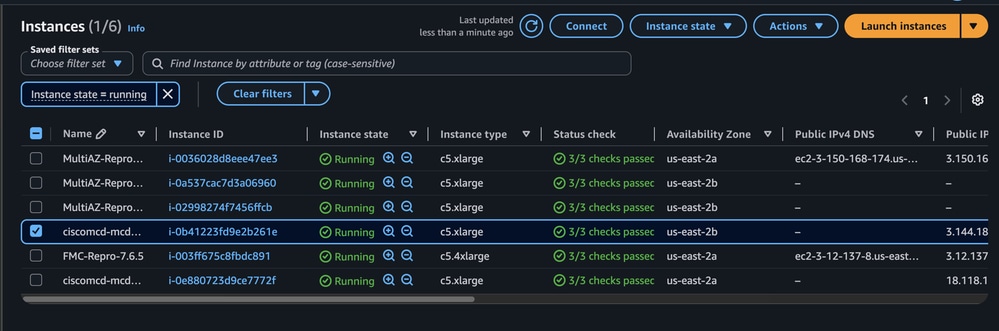
- AWS EC2 Console: de status van de individuele instantie kan rechtstreeks worden gecontroleerd in EC2 > Instances.
- cdFMC-tabblad Taken: de voortgang van de registratie wordt hier bijgehouden:
Inschrijving wordt voortgezet:
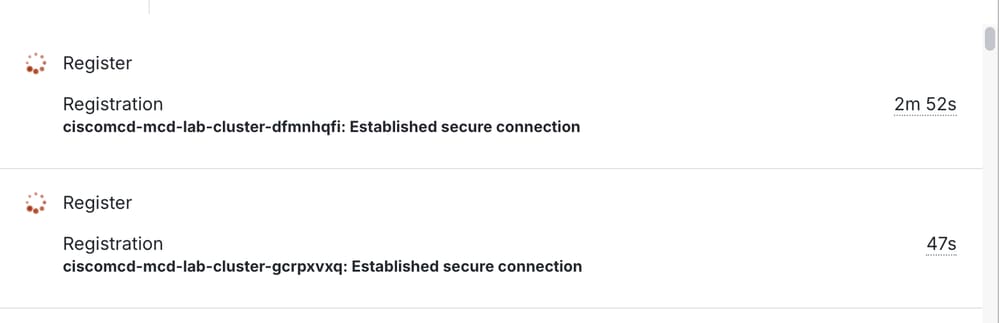
Inschrijvingssucces:
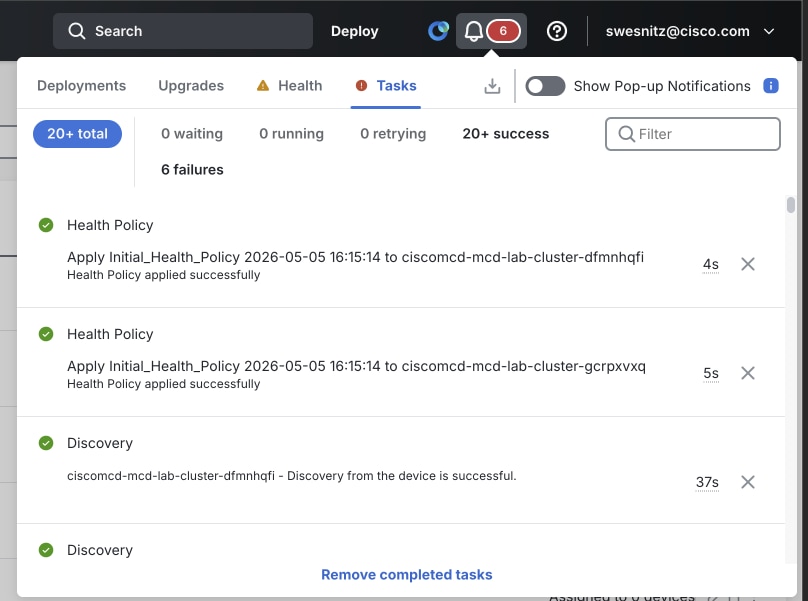
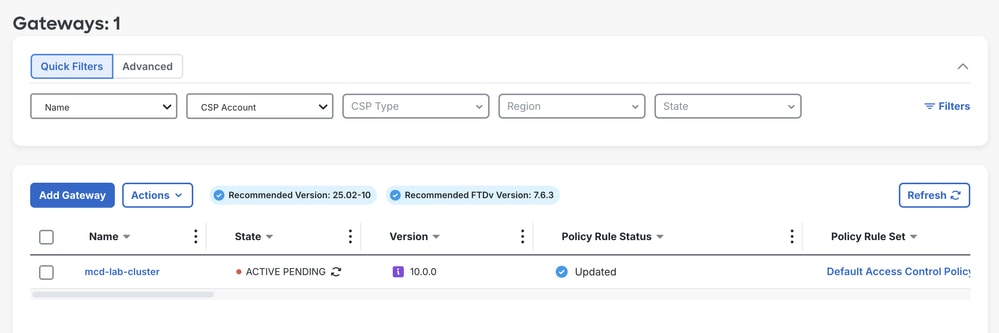
- Eindtoestand: na succesvolle registratie toont de gateway een actieve status - In behandeling voordat wordt overgeschakeld naar volledig actieve, waarmee wordt bevestigd dat het cluster is geïmplementeerd en operationeel is.
Problemen oplossen
Deze sectie bevat informatie die u kunt gebruiken om problemen met de configuratie te troubleshooten.
- Eerste registratiepoging mislukt of time-out in het tabblad cdFMC-taken – Verwacht gedrag bij de eerste registratiepoging. Geef het cluster extra tijd om de registratie automatisch opnieuw uit te voeren voordat het probleem verder wordt opgelost.
- CloudFormation-stack is niet voltooid – Controleer of de AWS IAM-gebruiker/rol die de stack implementeert voldoende rechten heeft en bekijk het tabblad Gebeurtenissen voor de specifieke reden van de storing.
- De Gateway IAM-rol of beveiligingsgroepen worden niet ingevuld in de Gateway-wizard – Bevestig dat de CloudFormation-stack in stap 2 met succes is voltooid en dat de juiste CSP-account en -regio zijn geselecteerd.
Samenvatting
Het afronden van deze procedure resulteert in:
- Multicloud Defense ingeschakeld op de SCC-huurder.
- AWS-account onboarding via CloudFormation.
- Service-VPC gemaakt met een Transit Gateway.
- Geclusterde FTDv-gateway geïmplementeerd en geregistreerd bij cdFMC.
De FTDv-gateway is actief en klaar voor beleidsconfiguratie en verkeersinspectie.
Gerelateerde informatie
Revisiegeschiedenis
| Revisie | Publicatiedatum | Opmerkingen |
|---|---|---|
1.0 |
19-Oct-2026
|
Eerste vrijgave |

 Feedback
Contact Cisco
- Een ondersteuningscase openen

- (Vereist een Cisco-servicecontract)