Externe Syslog-server configureren op ISE
Inleiding
In dit document wordt beschreven hoe u Externe Syslog Server op ISE configureert.
Voorwaarden
Vereisten
Cisco raadt kennis van de volgende onderwerpen aan:
- Identity Services Engine (ISE)
- Syslog-servers
Gebruikte componenten
De informatie in dit document is gebaseerd op de volgende software- en hardware-versies:
- Identity Services Engine (ISE) versie 3.3.
- Kiwi Syslog Server v1.2.1.4
De informatie in dit document is gebaseerd op de apparaten in een specifieke laboratoriumomgeving. Alle apparaten die in dit document worden beschreven, hadden een opgeschoonde (standaard)configuratie. Als uw netwerk live is, moet u zorgen dat u de potentiële impact van elke opdracht begrijpt.
Achtergrondinformatie
.
Syslog-berichten van ISE worden verzameld en opgeslagen door logboekverzamelaars. Deze log collectors worden toegewezen aan Monitoring nodes zodat MnT de verzamelde logs lokaal opslaat.
Om logs extern te verzamelen, configureert u externe syslog-servers, die doelen worden genoemd. Logs worden geclassificeerd in verschillende vooraf gedefinieerde categorieën.
U kunt de logboekuitvoer aanpassen door de categorieën te bewerken met betrekking tot hun doelen, prioriteitsniveau, enzovoort.
Configuratie
U kunt de webinterface gebruiken om externe syslog-serverdoelen te maken waarnaar systeemlogberichten worden verzonden. Logberichten worden verzonden naar de externe syslog-serverdoelen in overeenstemming met de syslog-protocolstandaard (zie RFC-3164).
Doel voor externe logboekregistratie configureren (UDP-syslog)
Klik in de Cisco ISE GUI op het pictogram Menu ( ) en kies Beheer klik vervolgens op Add.

Opmerking: dit configuratievoorbeeld is gebaseerd op een schermafbeelding met de naam Configuring Remote Logging Target.
- Naam als Remote_Kiwi_Syslog, hier kunt u de naam van de Remote Syslog-server invoeren, deze wordt gebruikt voor beschrijvende doeleinden.
- Doeltype als UDP-syslog, in dit configuratievoorbeeld wordt UDP-syslog gebruikt; u kunt echter meer opties configureren in de vervolgkeuzelijst Doeltype:
UDP Syslog: Wordt gebruikt voor het verzenden van syslog-berichten via UDP, geschikt voor lichtgewicht en snelle logging.
TCP Syslog: Wordt gebruikt voor het verzenden van syslog-berichten via TCP, wat betrouwbaarheid biedt met foutcontrole en hertransmissiemogelijkheden.
Secure Syslog: het verwijst naar syslog-berichten die via TCP worden verzonden met TLS-codering, waardoor de integriteit en vertrouwelijkheid van gegevens worden gewaarborgd.
- Status als ingeschakeld, moet u ingeschakeld kiezen uit de vervolgkeuzelijst Status.
-
Omschrijving, optioneel kunt u een korte beschrijving van het nieuwe doel invoeren.
- Host / IP-adres, hier voert u het IP-adres of de hostnaam van de bestemmingsserver in die de logs opslaat. Cisco ISE ondersteunt IPv4- en IPv6-formaten voor logboekregistratie.
Opmerking: Het is essentieel om te vermelden dat als u een syslog-server met FQDN gaat configureren, u DNS-caching moet instellen om impact op de prestaties te voorkomen. Zonder DNS-caching zoekt ISE naar DNS-server telkens wanneer een syslog-pakket moet worden verzonden naar het externe logboekdoel dat is geconfigureerd met FQDN. Dit heeft een grote impact op de prestaties van ISE.
Gebruik deservice cache enableopdracht in alle PSN's van de implementatie om dit te verhelpen:
Voorbeeld
ise/admin(config)# service cache enable hosts ttl 180 - Poort als 514, in dit configuratievoorbeeld luistert de Kiwi Syslog Server naar poort 514, de standaardpoort voor UDP-syslogberichten. Gebruikers kunnen dit poortnummer echter wijzigen in een waarde tussen 1 en 65535.Zorg ervoor dat de gewenste poort niet wordt geblokkeerd door een firewall.
- Facility Code als LOCAL6, kunt u de syslog faciliteit code die moet worden gebruikt voor het loggen kiezen, uit de vervolgkeuzelijst. Geldige opties zijn Lokaal0 tot en met Lokaal7.
- Maximale lengte 1024. Hier kunt u de maximale lengte van de doelberichten van het externe logboek invoeren. De maximale lengte is standaard ingesteld op 1024 ISE 3.3 versie, waarden zijn van 200 tot 8192 bytes.
Opmerking: om te voorkomen dat u verkorte berichten naar uw externe doel verzendt, kunt u de maximale lengte als 8192 wijzigen. U kunt afgekapte berichten identificeren door een opname te maken.
- Alarmen opnemen voor dit doel. Om het eenvoudig te houden, is in dit configuratievoorbeeld Inclusief alarmen voor dit doel niet aangevinkt; wanneer u dit selectievakje aanvinkt, worden er echter ook alarmberichten naar de externe server verzonden.
- Voldoen aan RFC 3164 is aangevinkt, wanneer u dit selectievakje aanvinkt, worden de scheidingstekens (,; { } \) in de syslog-berichten die naar de externe servers worden verzonden, niet ontsnapt, zelfs niet als een backslash (\) wordt gebruikt.
-
Zodra de configuratie is voltooid, klikt u op Opslaan.
-
Zodra u het systeem opslaat, wordt deze waarschuwing weergegeven: u hebt ervoor gekozen om een onveilige (TCP / UDP) verbinding met de server te maken. Weet u zeker dat u wilt doorgaan?, klik op Ja.
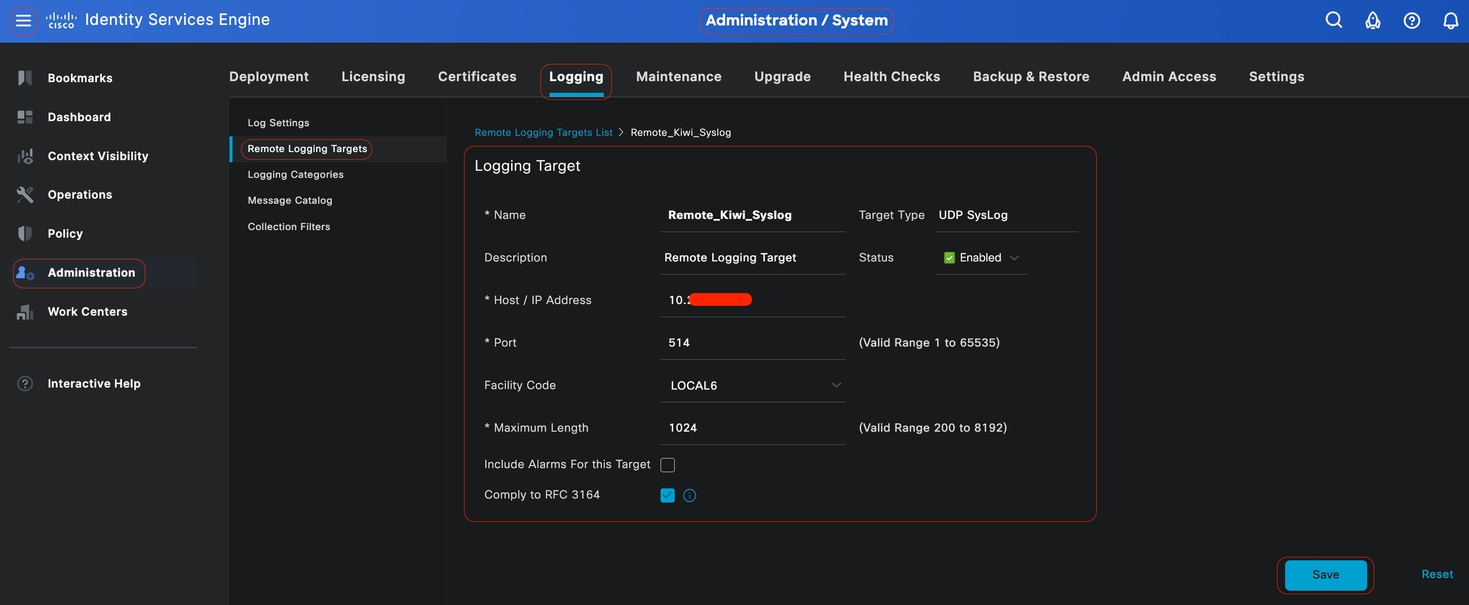 Extern doel configureren
 onder Logboekcategorieën
Cisco ISE stuurt controleerbare gebeurtenissen naar het doel van de syslog. Nadat u uw externe logboekdoel hebt geconfigureerd, moet u het externe logboekdoel toewijzen aan de beoogde categorieën om de controleerbare gebeurtenissen door te sturen.
De logboekdoelen kunnen vervolgens worden toegewezen aan elk van deze logboekcategorieën. Gebeurtenislogboeken uit deze logcategorieën worden alleen gegenereerd vanuit PSN-knooppunten en kunnen worden geconfigureerd om de relevante logboeken naar de externe Syslog-server te verzenden, afhankelijk van de services die op die knooppunten zijn ingeschakeld:
-
AAA-audit
-
AAA-diagnostiek
-
Accounting
-
Extern MDM
-
Passieve ID
-
Controle van houding en clientprovisioning
-
Diagnostiek voor houding en clientprovisioning
-
profiler
Gebeurtenislogboeken uit deze logcategorieën worden gegenereerd vanuit alle knooppunten in de implementatie en kunnen worden geconfigureerd om de relevante logboeken naar de externe Syslog-server te verzenden:
-
Administratieve en operationele audit
-
Systeemdiagnose
-
Systeemstatistieken
In dit configuratievoorbeeld gaat u Remote Target configureren onder vier Logging Categories, deze 3 om verificatieverkeerslogs te verzenden: Passed Authentications, Failed Attempts en Radius Accounting, - en deze categorie voor ISE Administrator-logboekverkeer:
Opmerking: dit configuratievoorbeeld is gebaseerd op een schermafbeelding met de naam Configuring Remote Logging Target
Klik in de Cisco ISE GUI op het pictogram Menu ( ) en kies en klik op de vereiste categorie (Verificaties geslaagd, mislukte pogingen en Radiusadministratie).
Stap 1 - Logprioriteitsniveau: Een gebeurtenisbericht is gekoppeld aan een prioriteitsniveau, waarmee een beheerder de berichten kan filteren en prioriteren. Selecteer indien nodig het log-prioriteitsniveau. Voor sommige logcategorieën is deze waarde standaard ingesteld en kunt u deze niet bewerken. Voor sommige logcategorieën kunt u een van de volgende prioriteitsniveaus kiezen uit een vervolgkeuzelijst:
-
FATAAL: Noodsituatie. Dit niveau betekent dat u Cisco ISE niet kunt gebruiken en u onmiddellijk de nodige actie moet ondernemen.
-
FOUT: Dit niveau geeft een kritieke foutvoorwaarde aan.
-
WAARSCHUWING: Dit niveau duidt op een normale maar significante toestand. Dit is het standaardniveau dat is ingesteld voor veel logcategorieën.
-
INFO: Dit niveau geeft een informatief bericht aan.
-
DEBUG: Dit niveau geeft een diagnostische foutmelding aan.
Stap 2 - Lokale logboekregistratie: Met dit selectievakje kunt u het lokale logboekgenereren. Dit betekent dat de logs die door de PSN's worden gegenereerd, ook worden opgeslagen op de specifieke PSN die het log genereert. We raden u aan de standaardconfiguratie te behouden
Stap 3 - Doelstellingen: Dit gebied kunt u de doelen voor een logging categorie te kiezen door het overbrengen van de doelen tussen de Beschikbare en de Geselecteerde gebieden met behulp van de linker en rechter pijl pictogrammen.
Het beschikbare gebied bevat de bestaande logboekdoelen, zowel lokaal (vooraf gedefinieerd) als extern (door de gebruiker gedefinieerd).
Het geselecteerde gebied, dat in eerste instantie leeg is, geeft vervolgens de doelen weer die voor de categorie zijn gekozen.
Stap 4 - Herhaal van stap 1 tot stap 3 om extern doel toe te voegen onder Mislukte pogingen en categorieën voor radiusboekhouding.
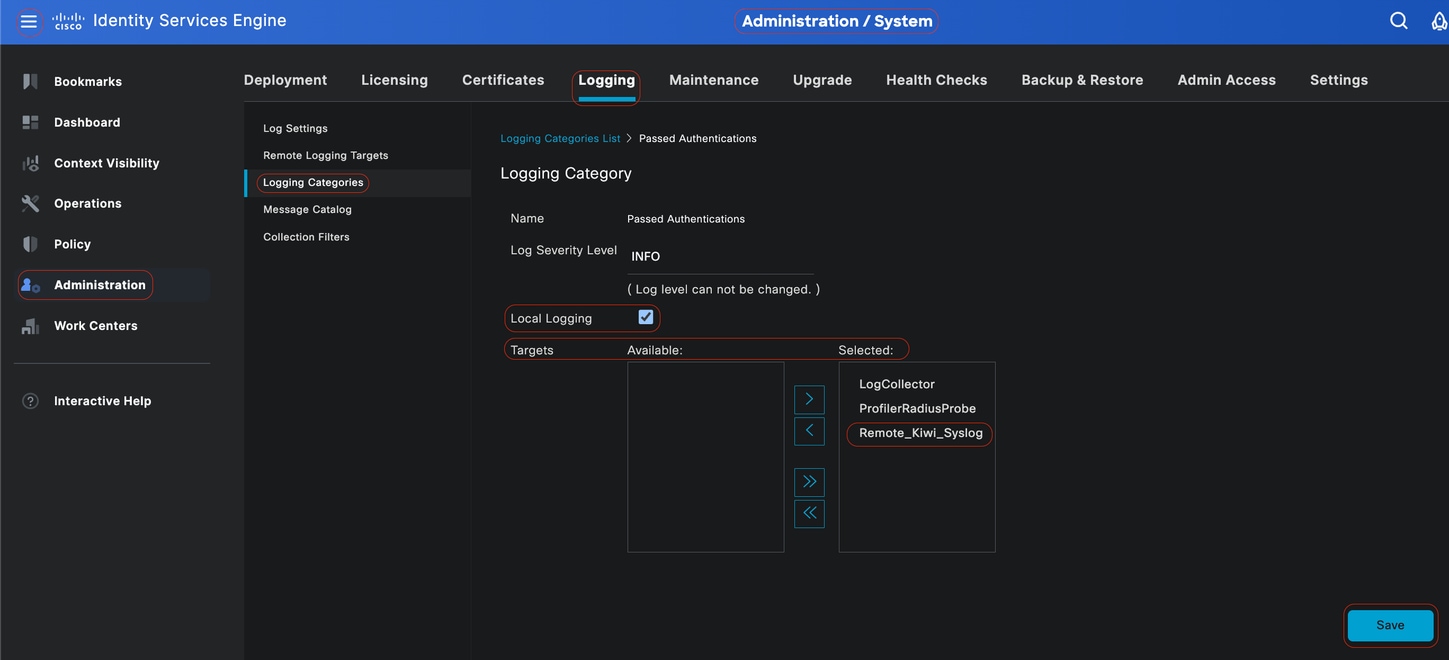 Externe doelen toewijzen aan beoogde rubrieken
Stap 5 - Controleer of uw externe doel onder de vereiste categorieën valt. U moet het externe doel dat u zojuist hebt toegevoegd, kunnen zien.
In deze schermafbeelding ziet u het externe doel Remote_Kiwi_Syslog toegewezen aan de vereiste categorieën.
 Categorieën verifiëren
Categorieën begrijpen
Een bericht wordt gegenereerd wanneer een gebeurtenis plaatsvindt. Er zijn verschillende soorten gebeurtenisberichten die worden gegenereerd vanuit meerdere faciliteiten, zoals de kernel, e-mail, gebruikersniveau, enzovoort.
Deze fouten worden gecategoriseerd in de Berichtencatalogus en deze evenementen zijn ook hiërarchisch georganiseerd in categorieën. Deze categorieën hebben bovenliggende categorieën die een of meer categorieën bevatten.
|
bovenliggende rubriek
|
categorie
|
|---|---|
| AAA-audit |
AAA-audit Mislukte pogingen Verificatie geslaagd |
| AAA-diagnostiek |
AAA-diagnostiek Verificatie en autorisatie van beheerders Authentication Flow Diagnostics Diagnostiek voor identiteitsopslag Beleidsdiagnose radiusdiagnostiek gast |
| Accounting |
Accounting radiusboekhouding |
| Administratieve en operationele audit |
Administratieve en operationele audit |
| Controle van houding en clientprovisioning |
Controle van houding en clientprovisioning |
| Diagnostiek voor houding en clientprovisioning |
Diagnostiek voor houding en clientprovisioning |
| profiler |
profiler |
| Systeemdiagnose |
Systeemdiagnose gedistribueerd beheer interne bedrijfsdiagnostiek |
| Systeemstatistieken |
Systeemstatistieken |
In deze screenshot kun je zien dat Gast een Berichtenklasse is en gecategoriseerd is als Gastcategorie. Deze gastcategorie heeft een bovenliggende categorie met de naam AAA Diagnostics.
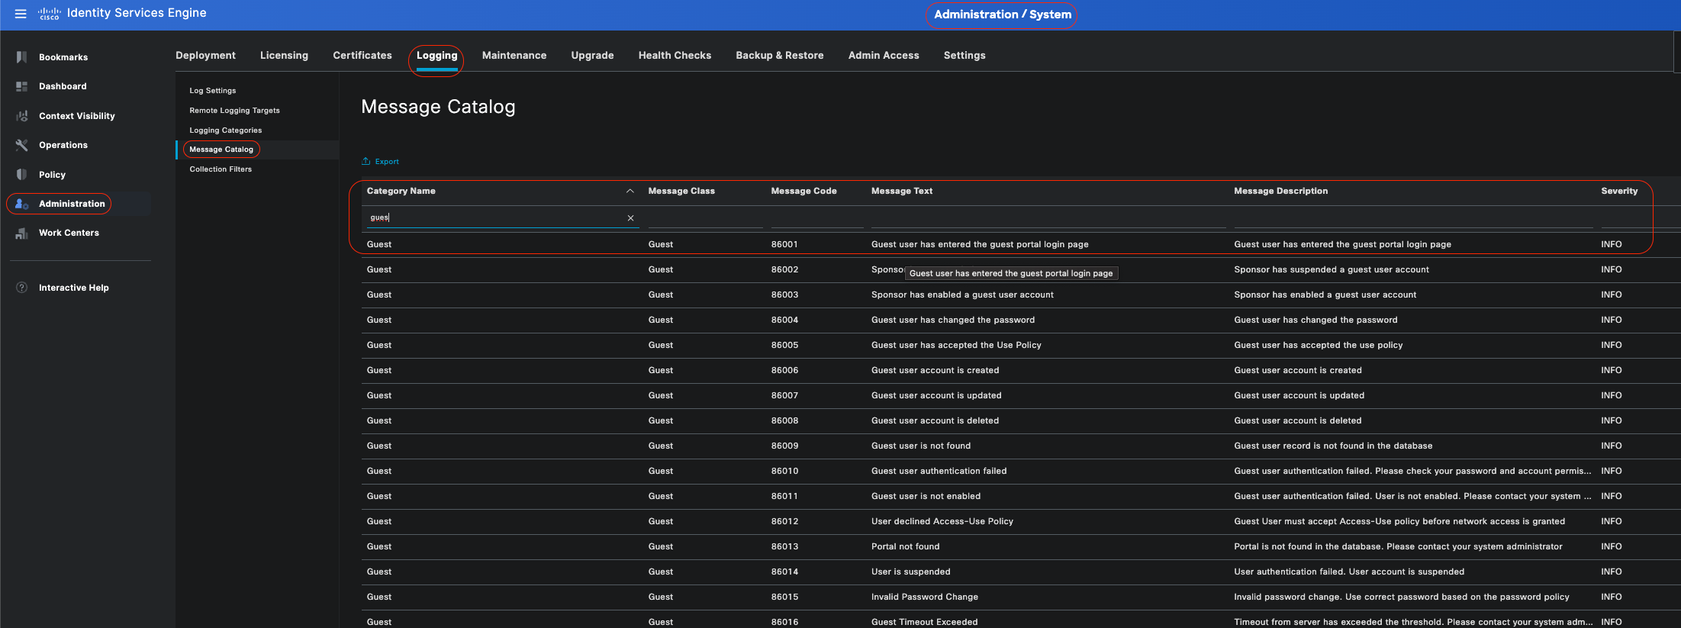 berichtencatalogus
Controleren en problemen oplossen
Het nemen van een TCP-dump tegen het doel voor externe logboekregistratie is de snelste stap voor het oplossen en verifiëren van problemen om te bevestigen of logboekgebeurtenissen worden verzonden.
Opname moet worden gemaakt vanuit het PSN dat de gebruiker verifieert, omdat PSN logberichten gaat genereren en deze berichten naar het externe doel worden verzonden
Klik in de Cisco ISE GUI op het pictogram Menu ( ) en kies Troubleshoot
 TCP-dump
In deze schermafbeelding kunt u zien hoe ISE Syslog-berichten verzendt voor ISE Administrator-logboekverkeer.
 Syslog-verkeer
Revisiegeschiedenis
| Revisie | Publicatiedatum | Opmerkingen |
|---|---|---|
2.0 |
15-Sep-2026
|
Hercertificering - bijgewerkte alt-tekst en opmaak. |
1.0 |
26-Jul-2024
|
Eerste vrijgave |

 Feedback
Contact Cisco
- Een ondersteuningscase openen

- (Vereist een Cisco-servicecontract)