Configuratie van AnyConnect NVM en Splunk voor CESA
Downloadopties
Inclusief taalgebruik
De documentatie van dit product is waar mogelijk geschreven met inclusief taalgebruik. Inclusief taalgebruik wordt in deze documentatie gedefinieerd als taal die geen discriminatie op basis van leeftijd, handicap, gender, etniciteit, seksuele oriëntatie, sociaaleconomische status of combinaties hiervan weerspiegelt. In deze documentatie kunnen uitzonderingen voorkomen vanwege bewoordingen die in de gebruikersinterfaces van de productsoftware zijn gecodeerd, die op het taalgebruik in de RFP-documentatie zijn gebaseerd of die worden gebruikt in een product van een externe partij waarnaar wordt verwezen. Lees meer over hoe Cisco gebruikmaakt van inclusief taalgebruik.
Over deze vertaling
Cisco heeft dit document vertaald via een combinatie van machine- en menselijke technologie om onze gebruikers wereldwijd ondersteuningscontent te bieden in hun eigen taal. Houd er rekening mee dat zelfs de beste machinevertaling niet net zo nauwkeurig is als die van een professionele vertaler. Cisco Systems, Inc. is niet aansprakelijk voor de nauwkeurigheid van deze vertalingen en raadt aan altijd het oorspronkelijke Engelstalige document (link) te raadplegen.
Inhoud
Inleiding
In dit document wordt beschreven hoe u de Cisco AnyConnect Network Visibility Module (NVM) installeert en configureert op een eindgebruikerssysteem waarop AnyConnect 4.7.x of hoger wordt uitgevoerd, en hoe u de bijbehorende Splunk Enterprise-componenten en NVM Collector installeert en configureert.
Voorwaarden
Vereisten
Cisco raadt kennis van de volgende onderwerpen aan:
- AnyConnect 4.7.x of hoger met NVM
- Licentie voor AnyConnect
- Adaptive Security Device Manager (ASDM) 7.5.1 of hoger
- Bekendheid met Splunk Enterprise en hoe u Splunk-apps en add-ons installeert
Gebruikte componenten
De informatie in dit document is gebaseerd op de volgende software- en hardware-versies:
-
Cisco AnyConnect Security Mobility Client 4.7.x of hoger
-
Cisco AnyConnect-profieleditor
-
Cisco Adaptive Security Appliance (ASA), versie 9.5.2
-
Cisco Adaptive Security Device Manager (ASDM), versie 7.5.1
-
Splunk Enterprise 7.x of hoger (geïnstalleerd als alles-in-één op elk ondersteund Linux-platform; CentOS heeft de voorkeur)
-
Elke ondersteunde Linux-installatie als verzamelapparaat
Opmerking: een collector kan op dezelfde server worden uitgevoerd. Raadpleeg de Cisco Endpoint Security Analytics (CESA) Built on Splunk Quickstart POV Kit & Deployment Guide voor meer informatie.
De informatie in dit document is gebaseerd op de apparaten in een specifieke laboratoriumomgeving. Alle apparaten die in dit document worden beschreven, hadden een opgeschoonde (standaard)configuratie. Als uw netwerk live is, moet u zorgen dat u de potentiële impact van elke opdracht begrijpt.
Achtergrondinformatie
De Cisco AnyConnect NVM biedt een continue feed van hoogwaardige endpoint-telemetrie waarmee organisaties endpoint- en gebruikersgedrag op hun netwerk kunnen zien. NVM verzamelt stromen van eindpunten zowel on- als off-premise, samen met waardevolle contexten zoals gebruikers, applicaties, apparaten, locaties en bestemmingen. Splunk Enterprise verbruikt de telemetriegegevens en biedt de analysemogelijkheden en rapporten.
Deze technische notitie is een configuratievoorbeeld voor AnyConnect NVM met Splunk Enterprise als onderdeel van de nieuwe Cisco Endpoint Security Analytics (CESA)-oplossing.
- Voor een compleet overzicht van proof-of-value (POV) van CESA met Splunk, raadpleegt u de Cisco Endpoint Security Analytics (CESA) Built on Splunk Quickstart POV Kit & Deployment Guide.
- Voor een handleiding voor het CESA NVM Dashboard op Splunk, raadpleegt u Cisco Endpoint Security Analytics (CESA) Dashboard Overzicht en Veelgestelde vragen.
- Voor meer informatie over de oplossing raadpleegt u Cisco Endpoint Security Analytics Built on Splunk.
Deze componenten vormen de oplossing:
- Cisco AnyConnect Secure Mobility Client met Network Visibility Module (NVM) ingeschakeld
- Cisco Endpoint Security Analytics (CESA)-app voor Splunk
- Cisco Endpoint Security Analytics (CESA) add-on voor Splunk
- NVM Collector (gebundeld in een zip-bestand met de NVM TA-invoegtoepassing)
Cisco AnyConnect Secure Mobility Client - Meer dan alleen VPN
Cisco AnyConnect is een geïntegreerde agent die meerdere beveiligingsservices levert om de onderneming te beschermen. AnyConnect wordt meestal gebruikt als een enterprise VPN-client, maar het ondersteunt ook extra modules die inspelen op verschillende aspecten van bedrijfsbeveiliging. De extra modules maken beveiligingsfuncties mogelijk, zoals postuur-evaluatie, webbeveiliging, malwarebescherming, netwerkzichtbaarheid en meer.
Deze technische notitie gaat over NVM, die integreert met Cisco AnyConnect om beheerders de mogelijkheid te bieden om het gebruik van eindpunttoepassingen te bewaken. Raadpleeg voor meer informatie over Cisco AnyConnect de Cisco AnyConnect Secure Mobility Client Administrator Guide, versie 4.7.
Internet Protocol Flow Information Export (IPFIX)
IPFIX is een IETF-protocol dat een standaard definieert voor de export van IP-flow informatie voor verschillende doeleinden, zoals boekhouding, audit en beveiliging. IPFIX is gebaseerd op het Cisco NetFlow-protocol v9, hoewel ze niet direct compatibel zijn. Cisco nvzFlow is een protocolspecificatie die gebaseerd is op het IPFIX-protocol. IPFIX is een uitbreidbaar protocol waarmee u nieuwe parameters kunt definiëren om informatie over te brengen. Het Cisco nvzFlow-protocol breidt de IPFIX-standaard uit en definieert nieuwe informatie-elementen. Het protocol definieert ook een standaardset van IPFIX-sjablonen die worden overgebracht als onderdeel van de telemetrie die door AnyConnect NVM wordt gebruikt.
Raadpleeg voor meer informatie over IPFIX de volgende RFC's:
IPFIX NVM Collector
Een collector is een server die IPFIX-gegevens ontvangt en opslaat. Deze gegevens kunnen vervolgens worden doorgegeven aan Splunk.
Cisco levert een collector die speciaal is ontworpen voor het nvzFlow-protocol en is gebundeld met de CESA TA Add-On voor Splunk. De collector kan op dezelfde doos (alles-in-één) worden geïnstalleerd met de Splunk-server, op de heavy forwarder of op een standalone Linux-doos.
Voor meer gedetailleerde informatie over de collector raadpleegt u Cisco Network Visibility (NVM) Collector.
Splunk Enterprise
Splunk Enterprise is een krachtige tool die diagnostische gegevens verzamelt en analyseert om nuttige informatie over de IT-infrastructuur te geven. Het biedt een one-stop locatie voor beheerders om gegevens te verzamelen die hen helpen de gezondheid van het netwerk te begrijpen.
Splunk is een Cisco-partner en de CESA-oplossing is in samenwerking met hen ontwikkeld. Raadpleeg voor meer informatie Cisco Endpoint Security Analytics Built on Splunk.
Overzicht van implementatie
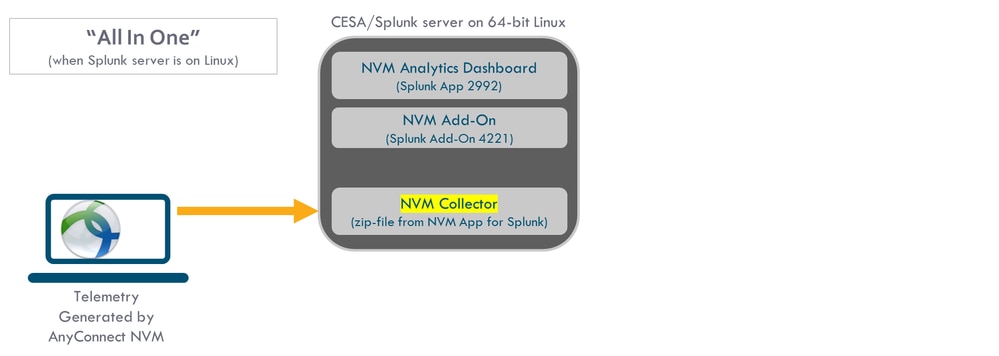
Dit document biedt een overzicht op hoog niveau van de implementatie in zijn eenvoudigste vorm. Dit is een alles-in-één configuratie die draait op 64-bit Linux.
Dit diagram toont de configuratie die voor de meeste demonstraties wordt gebruikt. Deze configuratie is ook handig bij een kleine productie-implementatie.
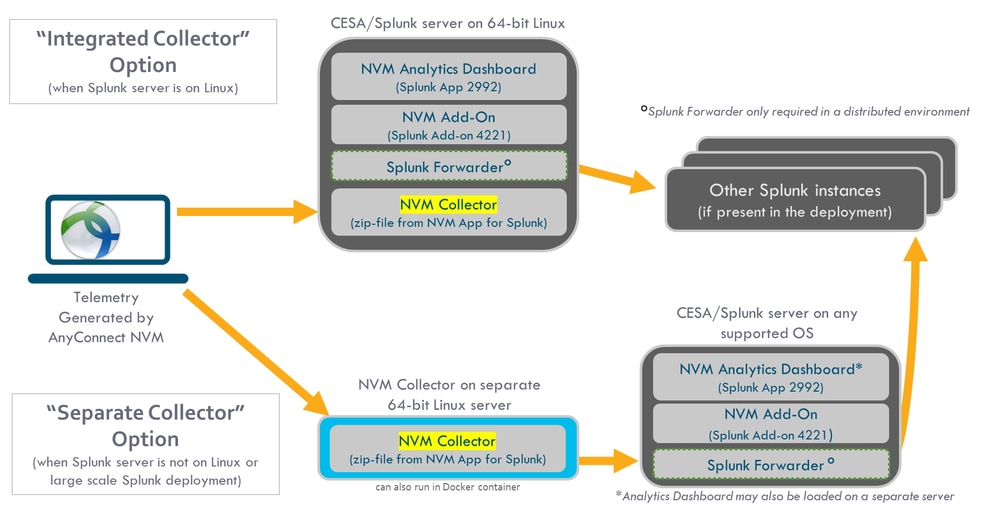
Dit diagram toont een uitgebreidere reeks opties die beschikbaar zijn voor implementatie. Doorgaans wordt een productie-installatie gedistribueerd en heeft deze verschillende Splunk Enterprise-knooppunten.
Topologie
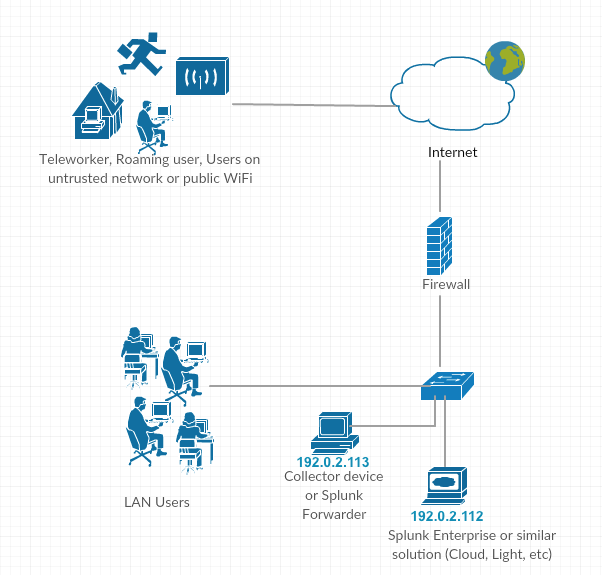
IP-adresconventies in deze technische notitie:
- IP-adres verzamelaar: 192.0.2.123
- Splunk IP-adres: 192.0.2.113
Configureren
Deze sectie behandelt de configuratie van Cisco NVM-componenten. Raadpleeg ook Hoe de AnyConnect Network Visibility Module wordt geïmplementeerd voor een overzicht van de implementatie van AnyConnect NVM en het configuratieprofiel.
NVM configureren voor DTLS-ondersteuning
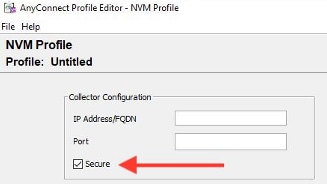
NVM kan nu worden geconfigureerd om gegevens veilig via DTLS naar de verzamelaar te verzenden. Deze modus kan worden geconfigureerd in de NVM-profieleditor. Als het selectievakje 'Beveiligen' is ingeschakeld, gebruikt NVM DTLS als transport. Als u de DTLS-verbinding wilt doorlopen, moet het DTLS-servercertificaat worden vertrouwd door het eindpunt. Niet-vertrouwde certificaten worden stilzwijgend afgewezen. DTLS 1.2 is de minimaal ondersteunde versie. De collector als onderdeel van CESA Splunk App v3.1.2 of hoger is vereist voor DTLS-ondersteuning. De collector werkt alleen in één modus: veilig of onveilig.
Certificaatvereisten
- Het verzamelaarscertificaat moet door de klant worden vertrouwd. (Zorg ervoor dat de certificaatketen vertrouwd is omdat er geen configuratie op AnyConnect is.)
- Het certificaat moet in PEM-formaat zijn.
- Ondersteunt geen wachtwoord voor de certificaatsleutel. Opmerking: Cisco Identity Services Engine (ISE) interne certificeringsinstantie (CA) vereist een.
- Elk certificaat kan op de verzamelaar worden gebruikt zolang de AnyConnect-clientmachine erop vertrouwt (interne Public Key Infrastructure (PKI), bekend, enzovoort).
- Nadat het configuratiebestand is bijgewerkt, moet de AnyConnect NVM-service opnieuw worden opgestart (voor tests met één client). Voor profielen die worden gepusht vanuit ISE of Adaptive Security Appliance (ASA), moet het clientsysteem de verbinding met het netwerk verbreken en vervolgens opnieuw verbinding maken.
-
De configuratie van de AnyConnect NVM-profielverzamelaar moet worden ingesteld op IP of FQDN. Deze keuze is afhankelijk van de waarde die wordt gebruikt in de gemeenschappelijke naam (GN) van het certificaat. De Fully Qualified Domain Name (FQDN) heeft altijd de voorkeur bij wijzigingen in het IP-adres.
- Als u een IP-adres gebruikt, moet het verzamelaarscertificaat CN of Subject Alternative Name (SAN) dat IP hebben.
- Als u de FQDN als de CN in het certificaat hebt, moet het NVM-profiel hetzelfde FQDN hebben als een verzamelaar.
AnyConnect-configuratie (4.9.3043 en hoger)
Voor het NVM-profiel is er een nieuw selectievakje met de naam "Beveiligd" onder IP/poort van de verzamelaar.
Standalone AnyConnect NVM-module
Voor de zelfstandige module is AnyConnect 4.8.01090 of hoger vereist. Raadpleeg Cisco AnyConnect Secure Mobility Client Administrator Guide, versie 4.9. Raadpleeg ook deze zelfstandige handleiding: Hoe implementeert u de AnyConnect Network Visibility Module.
Als u geen AnyConnect-implementatie hebt of als u een andere VPN-oplossing gebruikt, kunt u het zelfstandige NVM-pakket installeren voor uw NVM-behoeften. Dit pakket werkt onafhankelijk, maar biedt hetzelfde niveau van stroomverzameling vanaf een eindpunt als de huidige AnyConnect NVM-oplossing. Als u de zelfstandige NVM installeert, geven de actieve processen (zoals de Activity Monitor op het Macintosh-besturingssysteem (macOS)) het gebruik aan.
Standalone NVM is geconfigureerd met de NVM Profile Editor, en Trusted Network Detection (TND)-configuratie is verplicht. NVM gebruikt de TND-configuratie om te bepalen of het eindpunt zich op het bedrijfsnetwerk bevindt en past vervolgens het juiste beleid toe.
Problemen oplossen en vastleggen worden nog steeds gedaan door AnyConnect Diagnostic and Reporting Tools (DART), die kunnen worden geïnstalleerd vanuit het AnyConnect-pakket.
Voordat de standalone-optie beschikbaar was, moest de Core VPN-module worden geïnstalleerd om te kunnen profiteren van TND. De kern-VPN-tegel was zichtbaar in de gebruikersinterface (UI), wat de eindgebruikers in verwarring zou kunnen brengen, vooral als ze een VPN-oplossing van een andere leverancier gebruiken.
Wanneer u de standalone-optie gebruikt, gebruikt u het kern-VPN-profiel niet om TND te configureren. Het NVM-profiel kan nu rechtstreeks voor TND worden geconfigureerd.
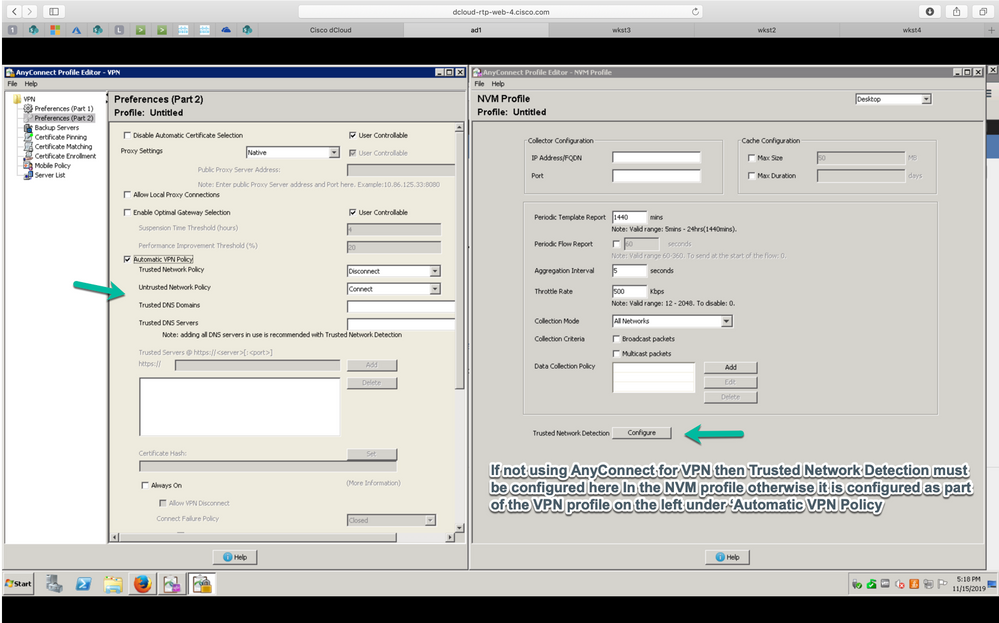
AnyConnect NVM-clientprofiel
De AnyConnect NVM-configuratie wordt opgeslagen in een XML-bestand met informatie over het IP-adres en poortnummer van de verzamelaar en andere informatie. Het IP-adres van de verzamelaar en een poortnummer moeten correct worden geconfigureerd op het NVM-clientprofiel.
Voor een correcte werking van de NVM-module moet het XML-bestand in deze directory worden geplaatst:
- Voor Windows 7 en hoger: %ALLUSERSPROFILE%\Cisco\Cisco\AnyConnect Secure Mobility Client\NVM
- Voor Mac OSX: /opt/cisco/anyconnect/nvm
Als het profiel aanwezig is op Cisco ASA/ISE, wordt het automatisch geïmplementeerd samen met de AnyConnect NVM-implementatie.
Voorbeeld van XML-profiel:
<?xml version="1.0" encoding="UTF-8"?>
-<NVMProfile xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance" xsi:noNamespaceSchemaLocation="NVMProfile.xsd">
-<CollectorConfiguration>
<CollectorIP>192.0.2.123</CollectorIP>
<Port>2055</Port>
</CollectorConfiguration>
<Anonymize>false</Anonymize>
<CollectionMode>all</CollectionMode>
</NVMProfile>
Met deze tools kan een NVM-profiel worden gemaakt:
- Cisco ASDM
- AnyConnect-profieleditor
- ISE
NVM-clientprofiel configureren via ASDM
Deze methode heeft de voorkeur als AnyConnect NVM wordt geïmplementeerd via Cisco ASA:
-
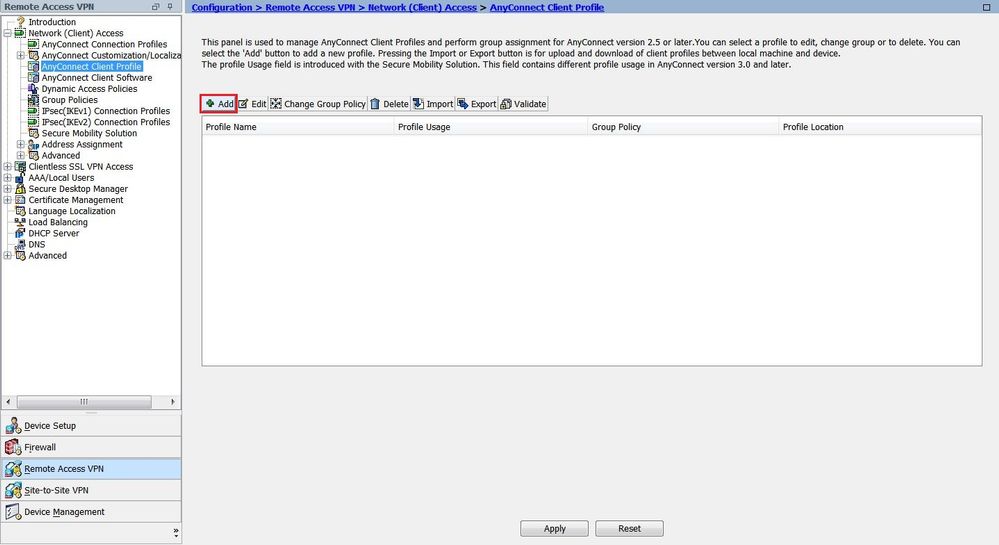
Navigeer naar Configuration > Access VPN verwijderen > Network (Client) Access > AnyConnect Client Profile.
-
Klik op Toevoegen, zoals weergegeven in de afbeelding.
-
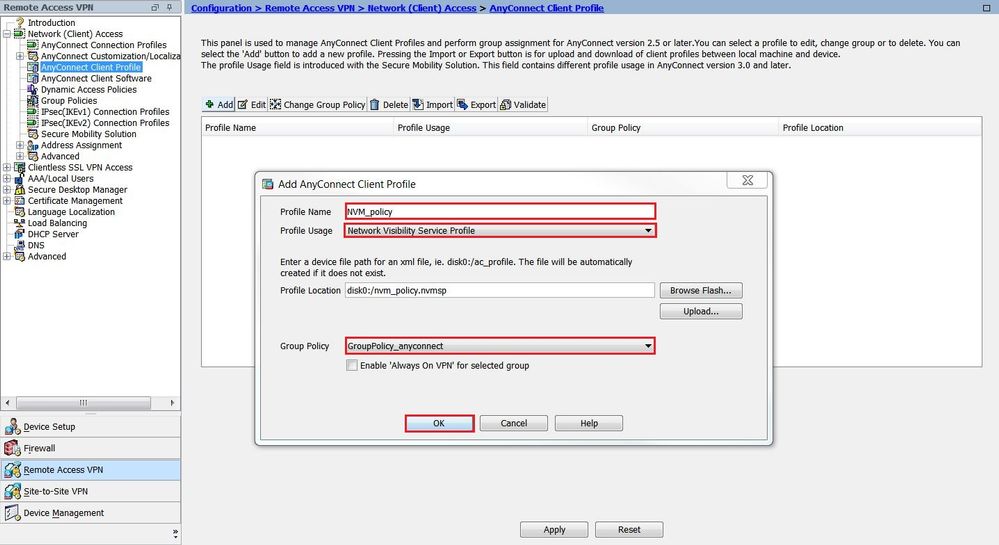
Geef het profiel een naam. Selecteer in Profielgebruik de optie Profiel zichtbaarheidsservice netwerk.
-
Wijs het profiel toe aan het groepsbeleid dat momenteel door AnyConnect-gebruikers wordt gebruikt en klik op OK, zoals weergegeven in de afbeelding.
-
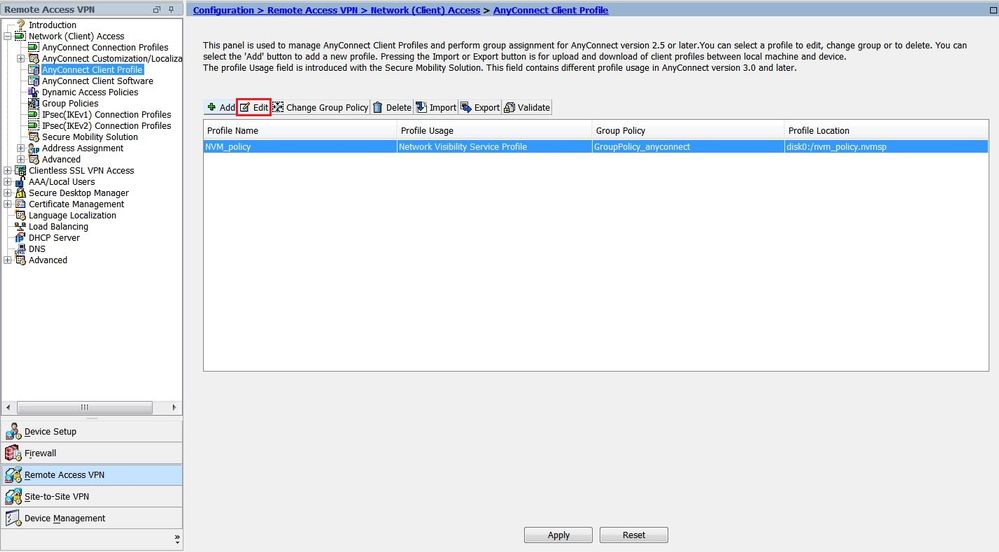
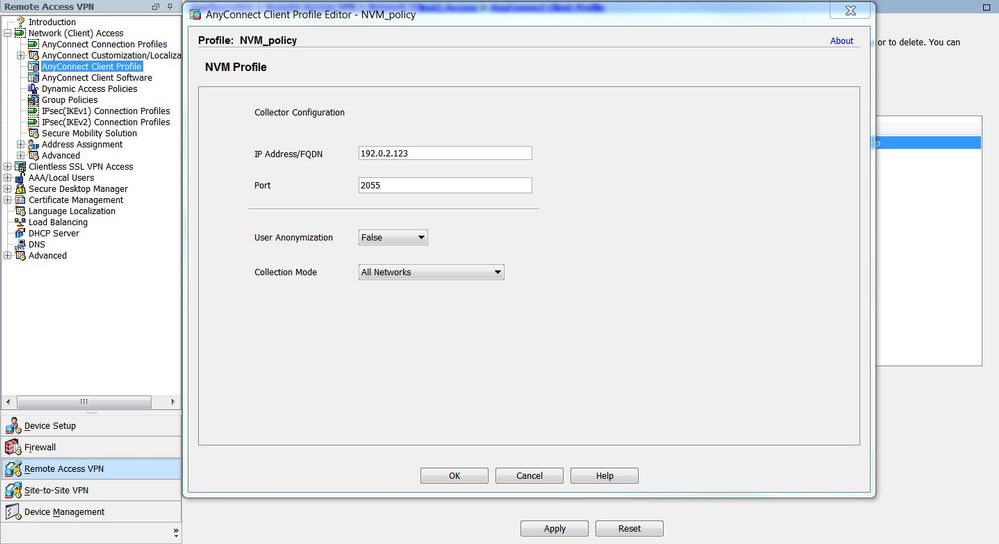
Nadat het nieuwe beleid is gemaakt, klikt u op Bewerken, zoals weergegeven in de afbeelding.
-
Voer de informatie in over het IP-adres en poortnummer van de Collector en klik vervolgens op OK.
-
Klik op Toepassen, zoals weergegeven in de afbeelding.
NVM-clientprofiel configureren via AnyConnect-profieleditor
Deze tool is een standalone tool die beschikbaar is op Cisco.com. Deze methode heeft de voorkeur als AnyConnect NVM wordt geïmplementeerd via Cisco ISE. Het NVM-profiel dat via deze tool wordt gemaakt, kan worden geüpload naar Cisco ISE of rechtstreeks naar eindpunten worden gekopieerd.
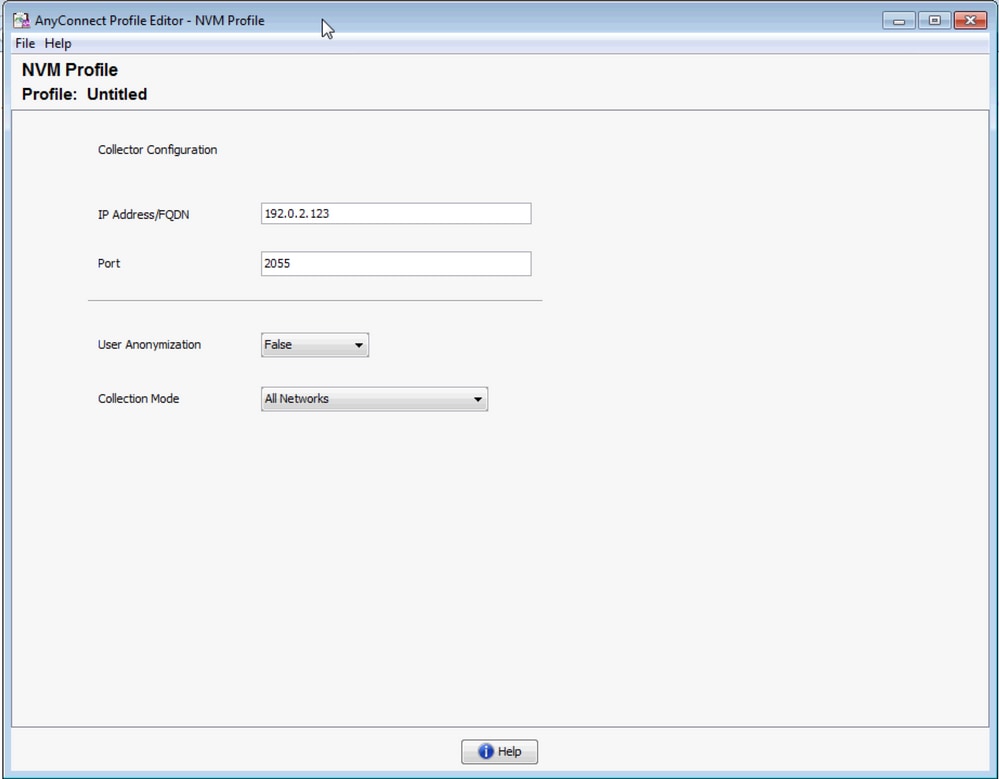
Raadpleeg AnyConnect Profile Editor voor gedetailleerde informatie over de AnyConnect-profieleditor.
Webimplementatie configureren op Cisco ASA
In deze technische notitie wordt ervan uitgegaan dat AnyConnect al is geconfigureerd op de ASA en dat u alleen de configuratie van de NVM-module hoeft toe te voegen. Raadpleeg voor gedetailleerde informatie over de ASA AnyConnect-configuratie ASDM Book 3: Cisco ASA Series VPN ASDM Configuration Guide, 7.16.
Voer de volgende stappen uit om de AnyConnect NVM-module op Cisco ASA in te schakelen:
-
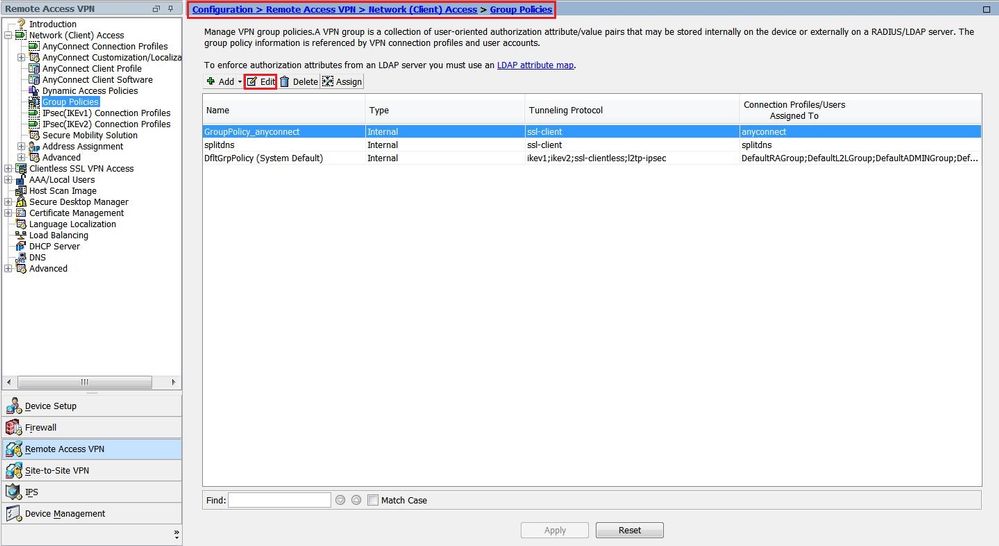
Navigeer naar Configuration > Remote Access VPN > Network (Client) Access > Groepsbeleid.
-
Selecteer het relevante groepsbeleid en klik op Bewerken, zoals weergegeven in de afbeelding.
-
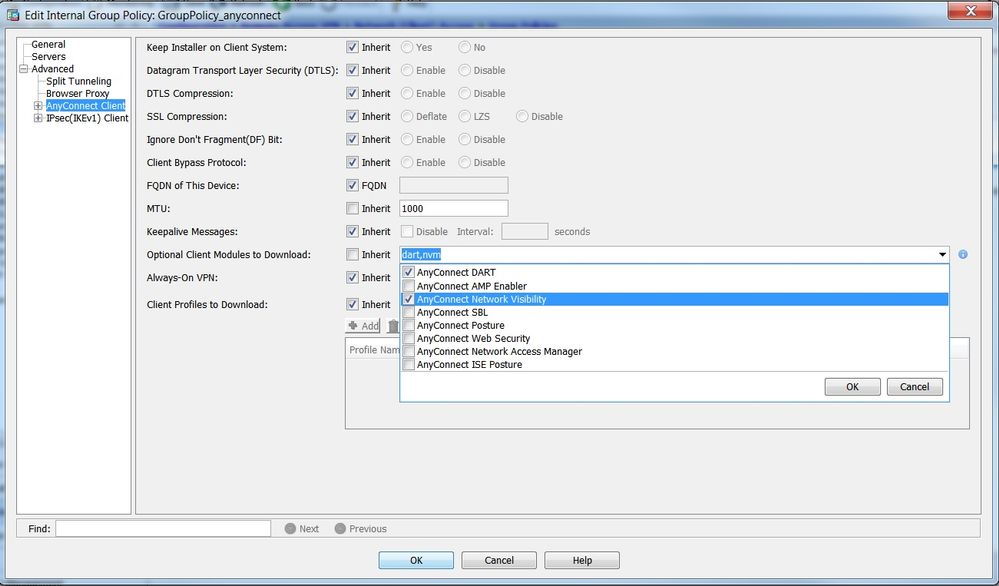
Ga in het pop-upvenster Groepsbeleid naar Geavanceerd > AnyConnect Client.
-
Vouw de optionele clientmodules uit om AnyConnect Network Visibility te downloaden en te selecteren.
-
Klik op OK en pas wijzigingen toe.
Webimplementatie configureren op Cisco ISE
In deze sectie schakelen we AnyConnect-clientmodules, profielen, aanpassings-/taalpakketten en de Opswat-pakketten in.
Voer de volgende stappen uit om de Cisco ISE voor AnyConnect Web-Deployment te configureren:
-
Ga in de Cisco ISE GUI naar Beleid > Beleidselementen > Resultaten.
-
Vouw Client Provisioning uit om Bronnen weer te geven; selecteer vervolgens Bronnen.
-
De AnyConnect-afbeelding toevoegen:
-
Selecteer Toevoegen > Agentbronnen en upload het AnyConnect-pakketbestand.
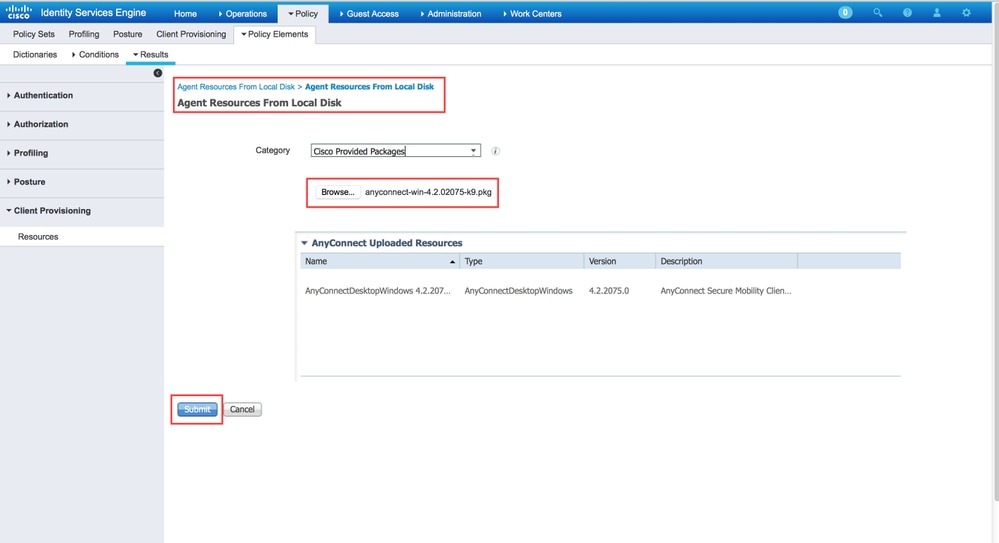
-
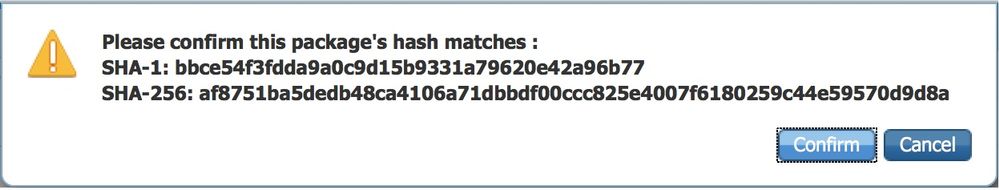
Bevestig de hash van het pakket in de pop-up.
De file-hash kan geverifieerd worden via de Cisco.com download pagina of via een third-party tool.
Deze stap kan worden herhaald om meerdere AnyConnect-images toe te voegen (bijvoorbeeld voor Mac OSX en Linux OS).
-
-
Voeg het profiel van de AnyConnect NVM toe:
-
Selecteer Toevoegen > Agent Resources en upload het NVM-clientprofiel.
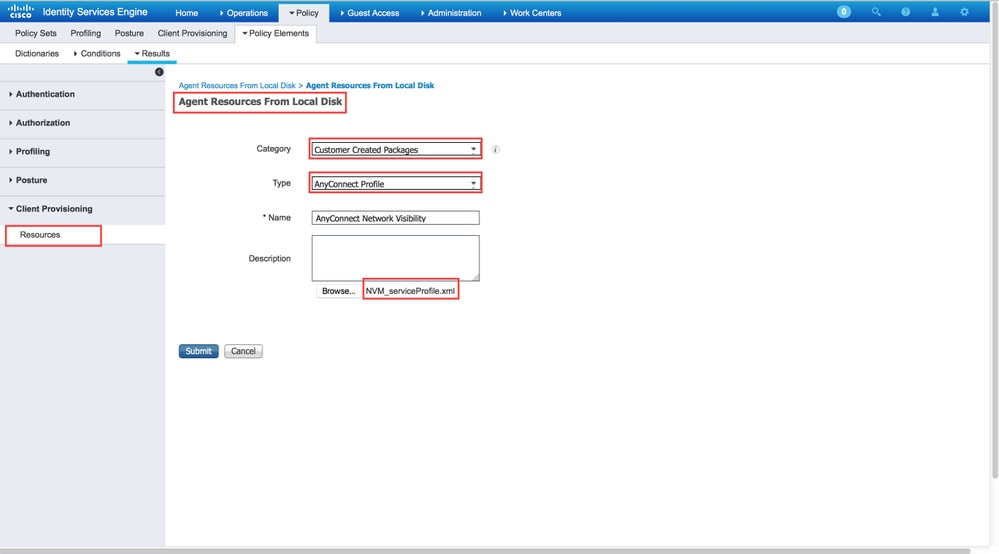
-
-
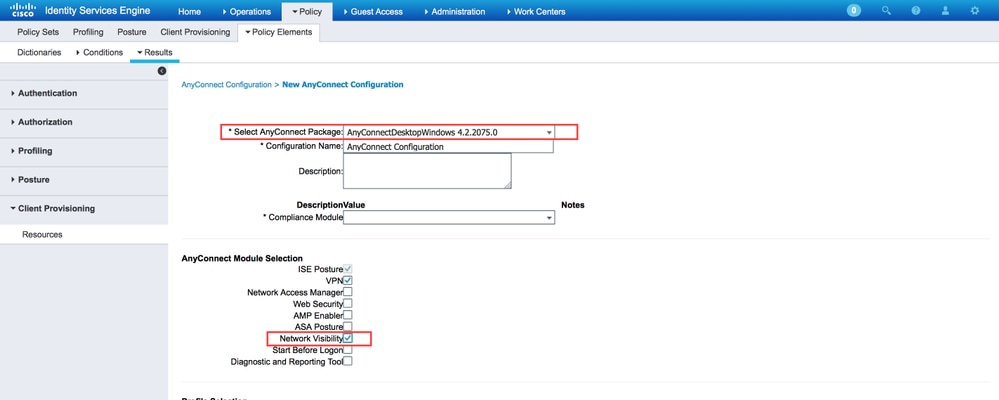
Voeg het configuratiebestand van AnyConnect toe:
-
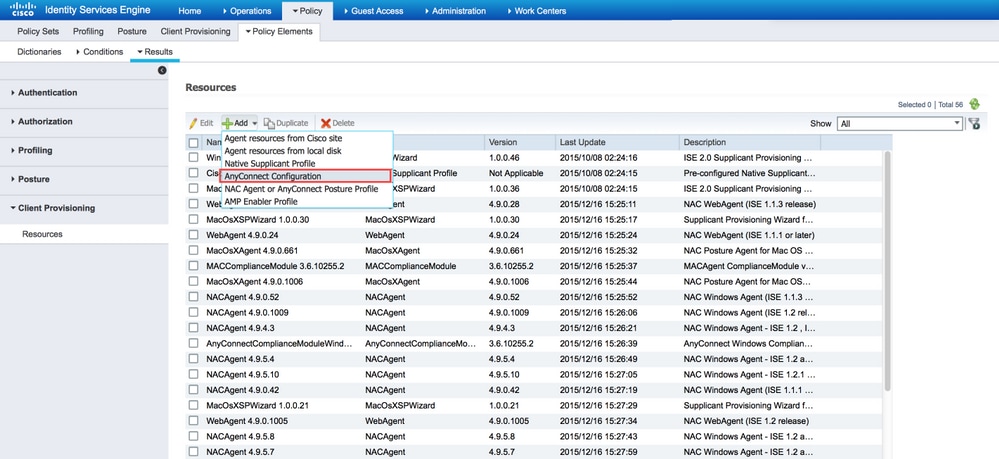
Klik op Toevoegen en kies AnyConnect-configuratie.
Selecteer het pakket dat u in de vorige stap hebt geüpload.
-
Schakel NVM in de AnyConnect-moduleselectie in, samen met het vereiste beleid.
-
Raadpleeg AnyConnect voor meer informatie over de configuratie van de webimplementatie op Cisco ISE.
Betrouwbare netwerkdetectie
AnyConnect NVM verzendt alleen stroominformatie wanneer deze zich op een vertrouwd netwerk bevindt. Het maakt gebruik van de TND-functie van de AnyConnect-client om te weten of het eindpunt zich in een vertrouwd netwerk bevindt of niet.
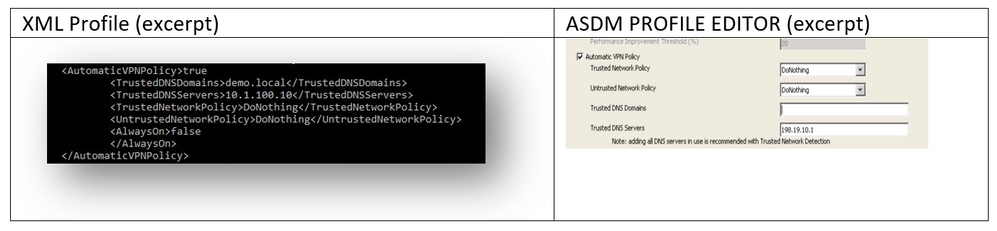
Trusted Network Detection (TND) is geconfigureerd in het AnyConnect Client Profile (XML) dat wordt gebruikt voor VPN, ongeacht of de VPN-component momenteel in de omgeving wordt gebruikt of niet. TND is ingeschakeld via configuratie van het gedeelte Automatisch VPN-beleid in het profiel. Er moet minimaal één vertrouwd DNS-domein of vertrouwde DNS-server worden ingevuld. De acties die AnyConnect onderneemt wanneer de client heeft vastgesteld dat het zich op een vertrouwd netwerk bevindt, kunnen via de pull-down voor het vertrouwde en niet-vertrouwde netwerkbeleid worden ingesteld op de modus Niets doen.
Raadpleeg Informatie over vertrouwde netwerkdetectie voor meer informatie over de TND-configuratie.
Implementeren
Voor de implementatie van de AnyConnect NVM-oplossing zijn de volgende stappen vereist:
-
AnyConnect NVM configureren op Cisco ASA/ISE.
-
De component IPFIX Collector instellen (NVM Collector op Linux - Verpakt in de TA-invoegtoepassing).
-
Stel Splunk in met de CESA-app en de TA-invoegtoepassing.
Stap 1. AnyConnect NVM configureren op Cisco ASA/ISE
Deze stap wordt in detail behandeld in het gedeelte Configureren van dit document.
Nadat NVM is geconfigureerd op Cisco ISE/ASA, kan deze automatisch worden geïmplementeerd op client-eindpunten.
Stap 2. De IPFIX Collector Component (AnyConnect NVM Collector) instellen
De Collector Component is verantwoordelijk voor het verzamelen en vertalen van alle IPFIX-gegevens van de eindpunten en voor het doorsturen van de gegevens naar de Cisco Endpoint Security Analytics (CESA) Add-On voor Splunk. De NVM collector draait op 64-bit Linux. CentOS-, Ubuntu- en Docker-configuratiescripts zijn inbegrepen. De CentOS-installatiescripts en configuratiebestanden kunnen ook worden gebruikt in Fedora- en Redhat-distributies.
In een typische gedistribueerde Splunk Enterprise-implementatie moet de collector worden uitgevoerd op een zelfstandig 64-bits Linux-systeem of een Splunk Forwarder-knooppunt dat op 64-bits Linux wordt uitgevoerd. De collector kan ook worden geïnstalleerd op een standalone server zonder Splunk-componenten.
Opmerking: de oplossing kan ook worden uitgevoerd op één 64-bits Linux-systeem dat de NVM-collector en Splunk Enterprise-componenten bevat voor gebruik in een kleine implementatie of voor demonstratiedoeleinden. De all-in-one is het gemakkelijkst voor maximaal 10.000 eindpunten. Raadpleeg Real Client POV voor informatie over de POV-grootte.
Hoe de collector te installeren
-
Kopieer het bestand acnvmcollector.zip, dat zich bevindt in de directory /opt/splunk/etc/apps/TA-Cisco-NVM/appserver/addon/ (meegeleverd bij de TA-invoegtoepassing), naar het systeem waar u het wilt installeren.
-
Pak het bestand acnvmcollector.zip uit om de bestanden te extraheren.
Het wordt aanbevolen om het $PLATFORM$_README-bestand in de .zip-bundel te lezen voordat het install.sh-script wordt uitgevoerd. Het bestand $PLATFORM$_README geeft informatie over de relevante configuratie-instellingen die moeten worden geverifieerd en aangepast (indien nodig) voordat het install.sh-script wordt uitgevoerd. U moet ten minste het adres configureren van de Splunk-instantie waarnaar u gegevens doorstuurt. Als u het systeem niet goed configureert, kan de collector onjuist werken.
Opmerking: zorg ervoor dat de firewalls van uw netwerk en host zodanig zijn geconfigureerd dat het UDP-verkeer voor de bron- en bestemmingsadressen en -poorten wordt toegestaan. De firewalls moeten het binnenkomende IPFIX-verkeer (CFLOW) van de AnyConnect-clients naar de verzamelaar en de uitgaande UDP-gegevens naar Splunk toestaan.
Een enkele NVM-collectorinstantie kan minimaal 5000 stromen per seconde verwerken op een systeem van de juiste grootte, of tot 35.000 tot 40.000 eindpunten. De collector moet geconfigureerd en actief zijn voordat de Splunk NVM en TA-Add-on App kunnen worden gebruikt.
De collector ontvangt standaard stromen van AnyConnect NVM-eindpunten op UDP-poort 2055.
Daarnaast produceert de collector drie datafeeds voor Splunk:
- Per Flow Data op UDP-poort 20519
- Eindpunt Identiteitsgegevens op UDP-poort 20520
- Endpoint Interface DataOn UDP-poort 20521
De ontvangst- en datafeed poorten kunnen worden gewijzigd. Wijzig hiervoor het bestand acnvm.conf en start de instantie collector opnieuw op. Zorg ervoor dat alle host-/netwerkfirewalls tussen eindpunten en de collector of tussen de collector en het/de Splunk-systeem(en) open zijn voor de geconfigureerde UDP-poorten en -adressen. Zorg er ook voor dat de configuratie van de AnyConnect NVM overeenkomt met de configuratie van de verzamelaar.
Nadat alle componenten zijn geïnstalleerd en actief zijn, raadpleegt u de sectie Help-bestanden vanuit de Splunk-toepassing voor gedetailleerde informatie over de vooraf geconfigureerde rapporten, het gegevensmodel en de informatie-elementen die door de oplossing zijn gemaakt.
U kunt een van uw AnyConnect-eindpunten opnieuw opstarten en bevestigen dat er verkeer naar de oplossing wordt verzonden. U kunt bijvoorbeeld youtube.com gebruiken om een gestage stroom gegevens uit te voeren.
Deze informatie moet worden geconfigureerd in het configuratiebestand acnvm.conf:
- syslog_server_ip (forwarder of Splunk-instantie): Kan verwijzen naar 127.0.0.1 (gebruik LOCALHOST niet) als het zich in hetzelfde vak bevindt.
- Luisterpoort voor de verzamelaar (inkomende IPFIX-gegevens): De standaardwaarde is OK.
Opmerking: netflow_collector_ip wordt weggelaten uit het configuratiebestand. Het maakt gebruik van de standaard openbare interface en mag alleen worden gewijzigd om de standaardwaarde met een specifiek lokaal IP te overschrijven.
De gegevenspoort per stroom, de identiteitspoort van het eindpunt, de interfacegegevens van het eindpunt en de verzamelpoort zijn vooraf geconfigureerd voor standaardinstellingen in het configuratiebestand. U moet deze waarden wijzigen als u niet-standaardpoorten gebruikt.
Deze informatie wordt toegevoegd in het configuratiebestand: /opt/acnvm/conf/acnvm.conf
DTLS-ondersteuning
Opmerking: Zie NVM configureren voor DTLS-ondersteuning in dit document voor meer informatie.
Voer de volgende stappen uit in het vak waarin de verzamelaar wordt gehost:
-
Maak deze directory: /opt/acnvm/certs.
-
Om het certificaat op de verzamelaar toe te passen, slaat u het certificaat en de sleutel op in de directory /opt/acnvm/certs.
-
Wijzig de eigenaar en de groep van de map in acnvm:acnvm met deze opdracht:
sudo chown -R acnvm:acnvm certs/: -
Deze sectie voor acnvm.conf moet worden geconfigureerd met het certificaat en de sleutel.
-
Start de collector opnieuw op nadat de configuratie en het certificaat zijn geplaatst:
sudo systemctl restart acnvm.service -
Controleer de status van de verzamelaar:
sudo systemctl status acnvm.service{ "security" :{ "dtls_enabled": true, "server_certificate":"/opt/acnvm/certs/public.cer", "server_pkey":"/opt/acnvm/certs/private.key" },Hier is de rest van de configuratie:
"syslog_server_ip" : "192.0.2.113",
"syslog_flowdata_server_port" : 20519,
"syslog_sysdata_server_port" : 20520,
"syslog_intdata_server_port" : 20521,
"netflow_collector_port" : 2055
}
-
Voer het install.sh script uit met superuser privileges (
sudo ./install.sh).Opmerking: de account heeft sudo-machtigingen of root nodig om het install.sh-script uit te voeren en machtigingen voor de acnvm-serviceaccount.
Raadpleeg voor meer informatie de Cisco Endpoint Security Analytics (CESA) App for Splunk (details).
Stap 3. Splunk instellen met CESA-dashboard en TA-invoegtoepassing
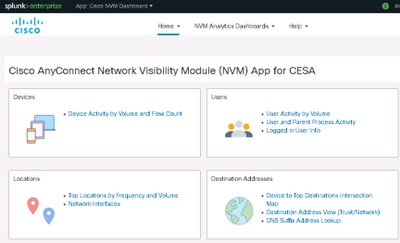
Cisco AnyConnect NVM App for Splunk is beschikbaar op Splunkbase. Deze app biedt vooraf gedefinieerde rapporten en dashboards die IPFIX (nvzFlow)-gegevens van eindpunten presenteren in bruikbare rapporten die het gedrag van gebruikers en eindpunten helpen correleren.
Opmerking: voor cloud-implementaties worden beide apps in de cloud geïnstalleerd. Alleen de TA wordt on-premise geïnstalleerd (met de expediteur). De collector wordt on-premise geïnstalleerd met de forwarder of op een aparte Linux/Docker box.
Voor een on-premise installatie kunt u alle componenten en apps op één doos of op afzonderlijke dozen installeren. (Zie de diagrammen in het gedeelte Implementatieoverzicht van dit document.)
Download deze bestanden:
- Cisco Endpoint Security Analytics (CESA)-app voor Splunk
- Cisco Endpoint Security Analytics (CESA) add-on voor Splunk
Installeren
-
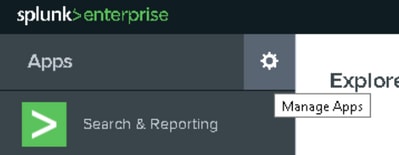
Navigeer naar Splunk > Apps. Klik op de versnelling en installeer het tar.gz-bestand dat is gedownload van de Splunkbase of zoek in de sectie Apps.
-
Installeer de add-on met hetzelfde proces.
-
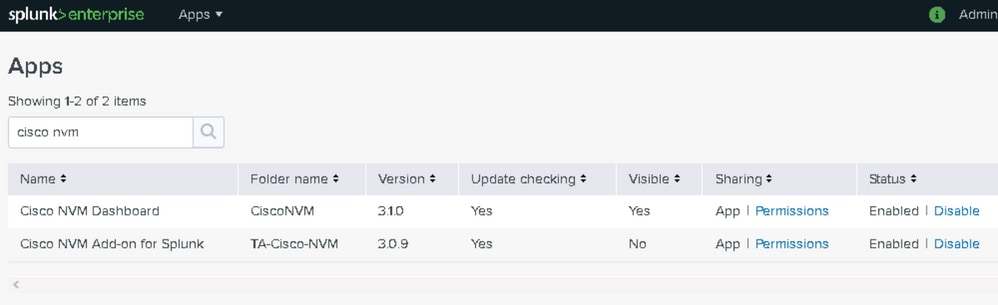
Bekijk de pagina Splunk Apps om te bevestigen dat zowel het Cisco NVM-dashboard als de Cisco NVM-invoegtoepassing voor Splunk zijn geïnstalleerd.
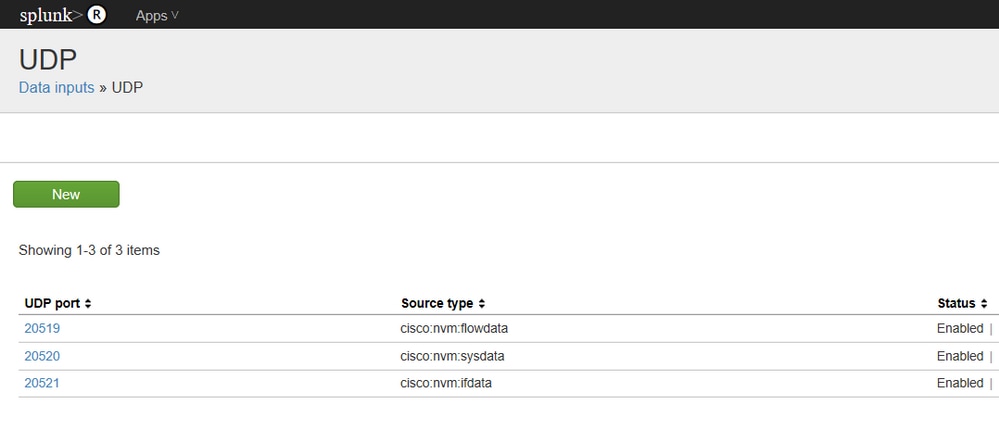
De standaardconfiguratie ontvangt drie datafeeds voor Splunk (zie UDP-ingangen inschakelen via de Splunk Management UI in dit document).
- Per gegevensstroom op UDP-poort 20519
- Eindpunt Identiteitsgegevens op UDP-poort 20520
- Endpoint Interface Data on UDP port 20521
De add-on koppelt deze datafeeds vervolgens aan Splunk-brontypen, respectievelijk cisco:nvm:flowdata, cisco:nvm:sysdata en cisco:nvm:ifdata.
UDP-ingangen inschakelen via de gebruikersinterface van Splunk Management
Opmerking: U kunt ook UDP-ingangen inschakelen via een input.conf-bestand. Deze methode wordt uitgelegd in de Cisco NVM Dashboard-app GUI (onder Help).
U hoeft de Splunk-software niet opnieuw op te starten.
-
Navigeer naar Splunk > Instellingen > Gegevensinvoer > UDP.
-
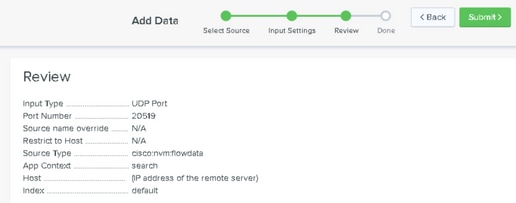
Klik op Nieuwe lokale UDP > Poort invoeren # ontbrekend > Klik op Volgende > Selecteer het corresponderende brontype > Klik op Beoordelen > Klik op Verzenden.
-
Herhaal dit voor de andere twee poorten. (Je kunt een kloon gebruiken.)
Verifiëren
De installatie van de AnyConnect NVM valideren
Na een geslaagde installatie moet de zichtbaarheidsmodule van het netwerk worden vermeld in Geïnstalleerde modules, in het gedeelte Informatie van AnyConnect Secure Mobility Client.
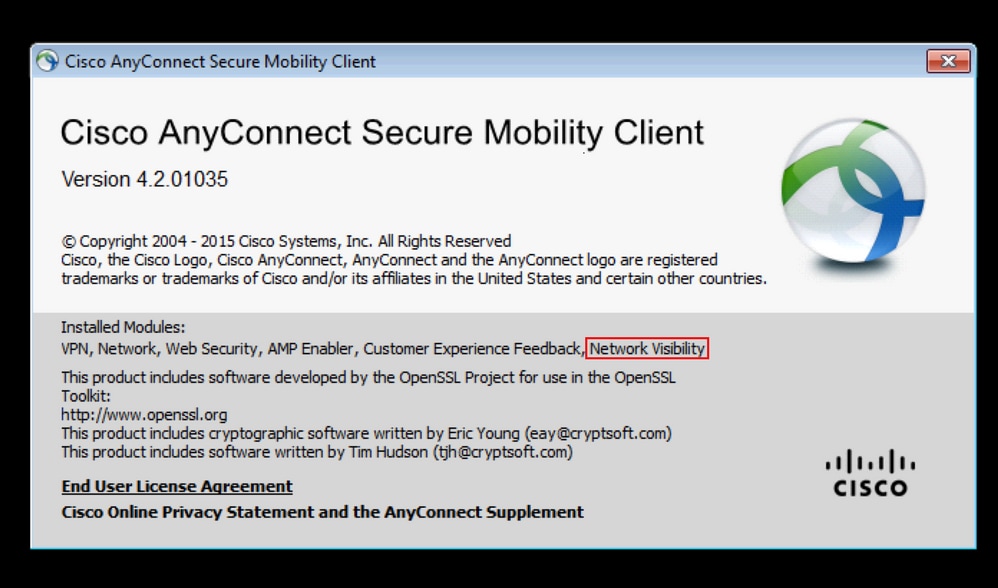
Controleer ook of de nvm-service op het eindpunt wordt uitgevoerd en of het profiel aanwezig is in de vereiste directory.
De verzamelaarstatus valideren
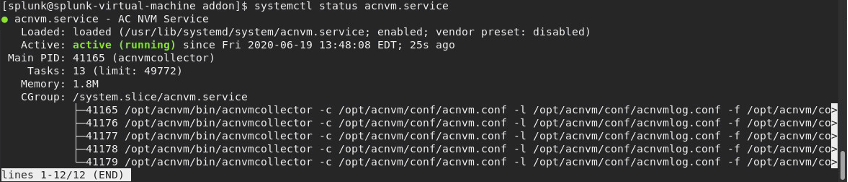
Controleer of de status van de verzamelaar "actief (actief)" is. Deze status zorgt ervoor dat de collector te allen tijde IPFIX/cflow van de eindpunten ontvangt. Als de verzamelaarstatus niet actief is, moet u ervoor zorgen dat het bestand met de machtigingen van de acnvm-account kan worden uitgevoerd:
-
/opt/acnvm/bin/acnvmcollector
root@ubuntu-splunkcollector:~$ /etc/init.d/acnvmcollectord status
 * acnvmcollector is running
root@ubuntu-splunkcollector:~$
-
/opt/splunk/etc/apps/TA-Cisco-NVM/appserver/addon/
Splunk valideren - CESA-dashboard
Zorgen dat Splunk en de relevante diensten worden uitgevoerd. Raadpleeg de website van Splunk voor documentatie over het oplossen van problemen met Splunk.
De dashboards voor CESA worden pas vijf minuten na ontvangst van de eerste gegevens bijgewerkt, vanwege een automatiseringsscript. U kunt echter onmiddellijk een handmatige zoekopdracht uitvoeren om te bevestigen dat er gegevens worden ontvangen:
-
Klik in het hoofddashboard van Splunk op Zoeken en rapporteren.
-
Stel in het volgende scherm het juiste bereik in om de gewenste gegevens te vullen.
-
Voer in het zoekveld het volgende in:
sourcetype="cisco:nvm:flowdata"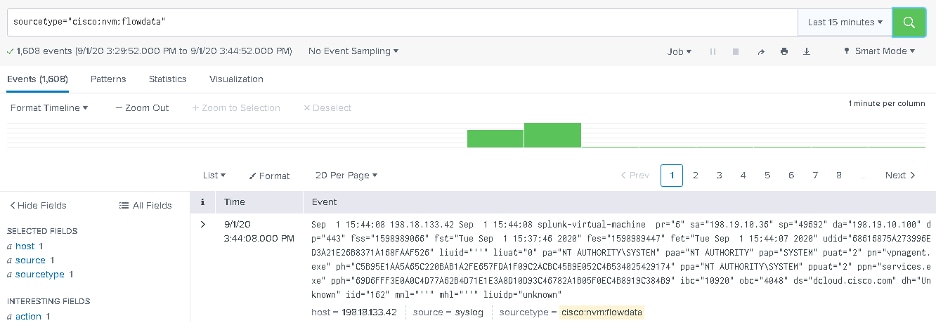
Controleer na de eerste vijf minuten of het CESA-dashboard gegevens ontvangt:
- Klik in het hoofddashboard van Splunk op Cisco Endpoint Security Analytics Dashboard.
-
Klik op Apparaatactiviteit op volume en stroomtelling als u de huidige instellingen wilt behouden.
- Klik op Verzenden. Het dashboard geeft gegevens en afbeeldingen weer.
Pakketstroom
-
IPFIX-pakketten worden gegenereerd op client-eindpunten door de AnyConnect NVM-module.
-
De client-eindpunten sturen IPFIX-pakketten door naar het IP-adres van de Collector.
-
De verzamelaar verzamelt de informatie en stuurt deze door naar Splunk.
-
De collector stuurt verkeer naar Splunk op drie verschillende stromen: Per Flow Data, Endpoint Data en Interface Data.
Alle verkeer is UDP-gebaseerd, dus er is geen erkenning in de pakketstroom dat de gegevens zijn ontvangen.
Standaardpoorten voor verkeer:
- IPFIX-gegevens 2055
- Per stroomgegevens 20519
- Eindpuntgegevens 20520
- Interfacegegevens 20521
De NVM-module bewaart IPFIX-gegevens en stuurt deze naar een verzamelaar wanneer deze zich in een vertrouwd netwerk bevindt. Dit gedrag treedt op wanneer de laptop is verbonden met het bedrijfsnetwerk (on-prem) of wanneer deze is verbonden via VPN.
U kunt bevestigen dat de verzamelaar pakketten ontvangt van de NVM-module. Voer hiervoor een pakketopname uit op specifieke UDP-poorten, volgens uw configuratie, om te controleren of de pakketten worden ontvangen. Deze validatie zou worden gedaan via het Splunk-systeem Linux OS.
Stroomsjablonen
IPFIX-stroomsjablonen worden aan het begin van de IPFIX-communicatie naar de verzamelaar verzonden. Deze sjablonen helpen de verzamelaar de IPFIX-gegevens te begrijpen.
De verzamelaar laadt ook sjablonen voor om ervoor te zorgen dat de gegevens kunnen worden geparseerd, zelfs als de client de sjablonen niet heeft verzonden. Als een nieuwere versie van de client wordt uitgebracht met protocolwijzigingen, gebruikt de verzamelaar de nieuwe sjablonen die door de client worden verzonden.
Een template wordt onder deze voorwaarden verzonden:
- Er is een wijziging in het NVM-clientprofiel.
- Er is een netwerk change event.
- De innovatieservice wordt opnieuw opgestart.
- Het eindpunt wordt opnieuw opgestart/opnieuw opgestart.
- Periodiek (standaard=24 uur), zoals geconfigureerd in het NVM-profiel.
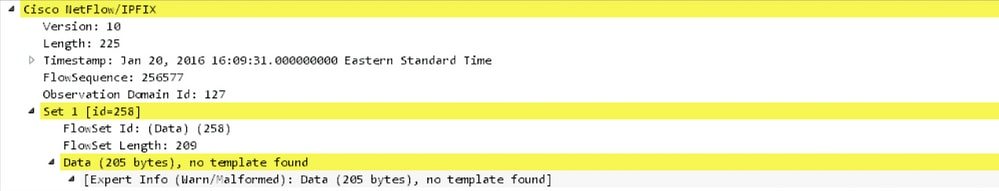
In zeldzame gevallen kan de verzamelaar geen sjabloon vinden. Als deze situatie zich voordoet, zult u een van deze symptomen zien:
- Ofwel geen sjabloon gevonden in een pakketopname op het eindpunt
- Of geen sjablonen voor flowset in de collectorlogboeken
Om dit probleem op te lossen, start u een van de eindpunten opnieuw.
Problemen oplossen
Dit zijn de basisstappen om problemen op te lossen:
- Zorg voor netwerkconnectiviteit tussen het client-eindpunt en de collector.
- Zorg voor netwerkconnectiviteit tussen de collector en Splunk.
- Zorg ervoor dat de NVM correct is geïnstalleerd op het client-eindpunt.
- Breng opnames toe op het eindpunt om te zien of IPFIX-verkeer wordt gegenereerd.
- Breng opnames op een verzamelaar om te zien of het IPFIX-verkeer ontvangt en of het verkeer doorstuurt naar Splunk.
- Pas opnames toe op Splunk om te zien of het verkeer ontvangt.
- Voor DTLS:
- Bevestig dat AnyConnect-clients het verzamelaarscertificaat vertrouwen.
- Bevestig dat de optie "veilig" is ingeschakeld voor het NVM-profiel.
- Bevestig dat de collector is geconfigureerd voor certificaten.
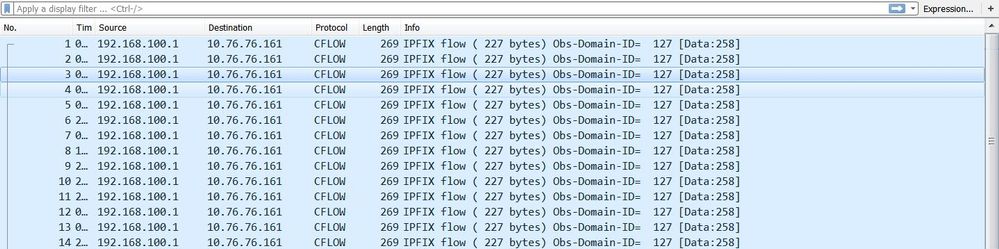
IPFIX-verkeer zoals te zien in Wireshark:
Opmerking: Als u DTLS tussen de client en de collector uitvoert, moet u DTLS-verkeer filteren.
AnyConnect-client (NVM-module)
Gegevens worden niet gerapporteerd aan de verzamelaar en gegevenspakketten worden niet verzonden vanaf het eindpunt
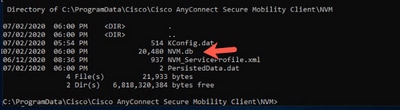
Blijft de grootte van het NVM-databasebestand (NVM.db) toenemen in de directory C:\%ProgramData%\Cisco\Cisco\Cisco AnyConnect Secure Mobility Client\NVM? Dat gedrag geeft aan dat de AnyConnect NVM-client geen gegevenspakketten naar de verzamelaar verzendt.
Opmerking: Voor informatie over cacheprocessen en de beschikbare cachebesturingselementen raadpleegt u de Cisco AnyConnect Secure Mobility Client Administrator Guide, versie 4.9.
Trusted Network Detection (TND)
Start de AnyConnect-gebruikersinterface en zorg ervoor dat deze zich op een vertrouwd netwerk bevindt. NVM vertrouwt op TND om te detecteren wanneer het eindpunt zich binnen een vertrouwd netwerk bevindt. Een onjuiste TND-configuratie veroorzaakt problemen met NVM. NVM heeft een eigen TND-configuratie, die werkt op de TLS-certificaatvingerafdruk van de geconfigureerde server. De NVM TND kan worden geconfigureerd in de NVM Profile Editor.
Als NVM TND niet is geconfigureerd, vertrouwt NVM op de TND-configuratie van de VPN-module. De TND van de VPN-module werkt op basis van informatie die wordt ontvangen via DHCP: domeinnaam en DNS-server (Domain Name System). Als de DNS-server en/of domeinnaam overeenkomen met de geconfigureerde waarden, wordt het netwerk geacht vertrouwd te zijn. VPN ondersteunt ook TND-detectie op basis van TLS-certificaten.
-
Controleer of de TND-configuratie correct is. NVM exporteert alleen wanneer het zich op een vertrouwd netwerk bevindt.
Opmerking: als de TND-configuratie onjuist is, exporteert NVM de gegevens niet. Als u bijvoorbeeld drie DNS-servers op de client hebt geconfigureerd, maar alle drie de DNS-servers niet in de TND-configuratie zijn ingesteld, exporteert NVM de gegevens niet.
-
Verwijder het vertrouwde domein uit de TND VPN-configuratie.
-
Netwerkproblemen:
-
Voor split tunneling moet u altijd het IP-adres van de verzamelaar opnemen in de "split include"-configuratie voor de VPN. Als het IP-adres van de verzamelaar geen deel uitmaakt van de vertrouwde configuratie van de gesplitste tunnel, worden de gegevens naar de openbare interface verzonden.
-
-
Zorg ervoor dat de CollectieMode is geconfigureerd om te verzamelen op het huidige netwerk (vertrouwd/niet vertrouwd).
-
Controleer of de bestanden VPN.xml en NVM_ServiceProfile.xml in de juiste mappen staan en start deze opnieuw op.
-
Start-stop alle AnyConnect-services.
-
Stuiteren van het netwerk verbonden met de binnenkant die een verbinding met DNS-server heeft.
Packet capture:
Diagnostische en rapportagehulpmiddelen voor AnyConnect (DART)
Voer DART uit op de NVM-onderdelen om problemen met AnyConnect-acties op te lossen. Raadpleeg AnyConnect-problemen oplossen.
-
Alle logs die nodig zijn voor NVM worden afgehandeld door DART. DART verzamelt logbestanden, configuratie, enzovoort.
-
Windows-logboeken: gebeurtenissen bevinden zich niet op één plaats. Er is een apart blad in de gebeurtenisviewer voor NVM onder AnyConnect.
-
macOS/Linux: Filter logs door nvmagent.
Collector (op Linux/Docker-machine: alles-in-één of zelfstandig)
canvmcollector kan niet worden geïnstalleerd
Tijdens het installeren van de collector en het uitvoeren van het installatiescript (Sudo ./install_ubuntu.sh ),
Deze fout treedt op in de /var/log/syslog: "Acnvm.conf error: line number 17 : expected key string"
Dit probleem kan worden veroorzaakt door een extra komma of door een komma in een ongeldige positie.
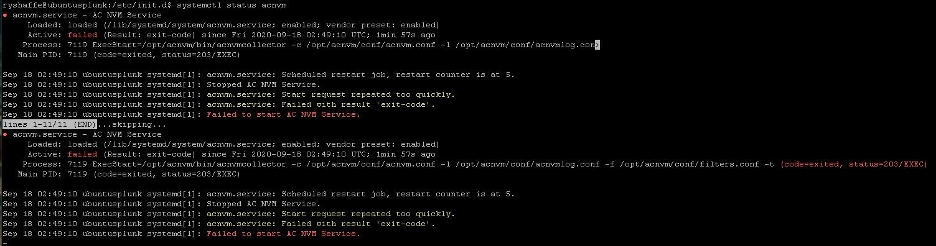
canvmcollector start niet
Dit probleem was een probleem op Ubuntu (maar mogelijk voor alle Linux). De code is niet uitgevoerd op het bestand acnvmcollector: /opt/acnvm/bin/acnvmcollector.
De acvnm-gebruiker en -groep hadden geen eXecute voor de acvmcollector.
Collector Logs - Waar kan ik de Debug instellen?
U kunt het logniveau instellen in het bestand ACMNVMLOG.conf. Het logniveau maakt deel uit van de configuratie die bij het opstarten naar de collector wordt verzonden. Na een wijziging start u de collector opnieuw op.
log4cplus.rootLogger=DEBUG, STDOUT, NvmFileAppender
Jan 20 12:48:54 csaxena-ubuntu-splunkcollector NVMCollector: no templates
for flowset 258 for 10.150.176.167 yet
Jan 20 12:48:55 csaxena-ubuntu-splunkcollector NVMCollector:
HandleReceivedIPFIX: exporter=10.150.176.167 bytes_recvd=234 totlength=234
Jan 20 12:48:55 csaxena-ubuntu-splunkcollector NVMCollector:
=================> flowsetid=258 flowsetlen=218
Jan 20 12:48:55 csaxena-ubuntu-splunkcollector NVMCollector: no templates
for flowset 258 for 10.150.176.167 yet
Hoe kan ik het versienummer van de verzamelaar vinden?
Voer de opdracht acnvmcollector uit met de -v vlag om de verzamelaarsversie te vinden:
Voorbeeld 1:
./opt/acnvm/bin/acnvmcollector -v
Voorbeeld 2:
/opt/acnvm/bin
[root@splunk-virtual-machine bin]# ./acnvmcollector -v
Uitvoer:
Cisco AnyConnect Network Visibility Module Collector (version 4.10.02086 release)
Copyright (C) 2004-2021 All Rights Reserved.
DTLS-problemen
- Het bericht "DTLS niet geconfigureerd" betekent dat DTLS niet is geconfigureerd in het bestand acnvm.conf.
- Het bericht "Serversleutel is ongeldig" wordt weergegeven wanneer een combinatie van een wachtwoordsleutel niet wordt ondersteund.
Splunk Console (CESA-dashboard) toont geen gegevens
AnyConnect-client
- Gebruik youtube.com om gegevens te genereren. U kunt ook bladeren naar een paar websites.
- Kan de AnyConnect-client informatie via UDP 2055 naar de verzamelaarsserver verzenden? (Met andere woorden, zijn er firewalls tussen de AnyConnect-client en de collectorserver?)
- Probeer van de clientmachine naar de verzamelmachine te telenteren.
- Voer wireshark uit om te bevestigen dat de client verkeersgegevens (2055 CFLOW) naar de verzamelaar verzendt.
collectorkist
-
Valideren dat het verzamelvak AnyConnect NVM-verkeer ontvangt:
-
Voer een tcpdump uit en bevestig dat u pakketten van de client naar de server ziet op 25001 tot 2055. Deze opdracht toont bijvoorbeeld de eerste 100 pakketten die afkomstig zijn van het IP-adres van de clienthost:
Sudo tcpdump -I any -c100 -nn host 10.1.110.7Opmerking: Raadpleeg Hoe kan ik alle UDP-pakketten vastleggen met tcpdump voor meer informatie?
-
Controleer of de AnyConnect NVM-collector actief is (zie DTLS-ondersteuning in dit document).
-
Controleer het bestand acnvm.conf op opmaakfouten, ontbrekende aanhalingstekens, komma's, enzovoort.
-
Splunk UI - TA - Zijn de UDP-gegevensinvoer en brontypen ingesteld op de Splunk GUI of via input.conf?
-
Start Splunk opnieuw onder de gebruikersinterface > instellingen > serverbesturingselementen.
-
Veelgestelde vragen (FAQ's)
Hoe kunt u gegevens van AnyConnect NVM naar meerdere bestemmingen verzenden?
Dit scenario wordt gebruikt voor situaties met hoge beschikbaarheid of voor het verzenden naar meerdere platforms (bijvoorbeeld Splunk en Stealthwatch).
Raadpleeg de Cisco Endpoint Security Analytics (CESA) Built on Splunk Quickstart POV Kit & Deployment Guide voor meer informatie.
Waar bewaart u het certificaat voor AnyConnect NVM DTLS?
Deze situatie kan zich voordoen in laboratoriumtests waarbij u geen bekend certificaat op de collector hebt geïnstalleerd.
-
Windows: Installeer het verzamelaarscertificaat in de Windows Trusted Certificates.
-
Mac OSX: Gebruik het standaardproces om het basiscertificaat via de sleutelhanger te installeren. U kunt het sleutelhangergereedschap gebruiken om het certificaat te importeren en toe te voegen als een vertrouwd certificaat.
-
Linux RHEL: Volg deze RHEL Root CA importstappen:
-
Kopieer het ca cert naar /etc/pki/ca-trust/source/anchors.
-
sudo update-ca-trust enable -
sudo update-ca-trust extract
-
-
Linux Ubuntu: Volg deze stappen voor het importeren van Ubuntu Root CA:
-
Converteer het .cer bestand naar het .crt bestand met deze opdracht:
openssl x509 -inform PEM -in RootCA.cer -out rootCa.crt -
Kopieer het .crt-bestand naar de directory /usr/local/share/ca-certificates.
-
Voer de opdracht uit:
sudo update-ca-certificates
-
XML-bestandsnamen
Wanneer u de lokale profieleditor gebruikt, maakt de kern-VPN-module XML-profielnaam niet uit. U moet het serviceprofiel echter opslaan als NVM_ServiceProfile.xml. Als u een andere naam gebruikt voor het serviceprofiel, kan NVM geen gegevens verzamelen en verzenden.
Collector (AnyConnect NVM)
Cisco Endpoint Security Analytics (CESA) App voor Splunk (details)
-
Kan een leveranciersmap worden gemaakt onder root en vervolgens het eigendom worden verstrekt aan een ander account?
U kunt eerst maken /opt/acnvm zolang het installatiescript toestemming heeft om bestanden naar het te kopiëren.
-
Bestandsmachtigingen: Het install.sh-bestand heeft toestemming nodig om als root uit te voeren.
-
Serviceaccounts:
-
De
useradd -ropdracht en de-s /bin/falseopdracht zijn vereist omdat een serviceaccount een niet-interactieve account is die geen hoofddirectory heeft. -
Het is geen vereiste voor een niet-interactief account om een home directory te hebben, en het is standaard praktijk voor de service account om geen home directory schoon te houden.
-
Alle gebruikers hebben uid / guid, of ze nu een home directory hebben of niet.
-
-
Collector OS: De collector draait op CentOS of Ubuntu; het kan ook op RedHat draaien omdat RedHat het CentOS-script gebruikt.
-
U kunt het installatiescript indien nodig wijzigen:
-
Het installatiescript moet worden uitgevoerd als root of met SUDO-rechten, omdat het een nieuwe gebruiker maakt die acnvm wordt genoemd en alles in de /opt/acnvm-directory plaatst.
Opmerking: U kunt ook een aangepast script maken om de juiste acties uit te voeren op basis van uw vereisten. Dit script kan een andere gebruiker gebruiken die al op het systeem bestaat, maar deze gebruiker moet SUDO-rechten hebben om de installatie uit te voeren.
-
Voer deze opdracht uit met de
-vvlag om de verzamelaarsversie te vinden:./opt/acnvm/bin/acnvmcollector -v
Aanbevolen release
We raden u altijd aan de nieuwste beschikbare softwareversie van AnyConnect te gebruiken. Raadpleeg Release Notes for Cisco AnyConnect Secure Mobility Client v4.x voor meer informatie.
Gerelateerde informatie
- Cisco Endpoint Security Analytics (CESA) gebouwd op Splunk Quickstart POV Kit & Deployment Guide
- Cisco Endpoint Security Analytics (CESA) Dashboard Overzicht en veelgestelde vragen
- Cisco Endpoint Security Analytics (CESA)-app voor Splunk
- Cisco Endpoint Security Analytics (CESA) App voor Splunk (documentatie)
- Clientbeheerdershandleidingen voor Cisco AnyConnect Secure Mobility Client v4.x
- Releaseopmerkingen voor Cisco AnyConnect Secure Mobility Client v4.x
- Technische ondersteuning en documentatie – Cisco Systems
-
Revisiegeschiedenis
| Revisie | Publicatiedatum | Opmerkingen |
|---|---|---|
3.0 |
22-Oct-2021
|
Het pad voor het configuratiebestand is bijgewerkt. |
2.0 |
20-Oct-2021
|
Geredigeerd voor duidelijkheid. Geconsolideerde "Achtergrondinformatie" in één sectie. Bijgewerkte links en nomenclatuur. |
1.0 |
27-Aug-2021
|
Eerste vrijgave |
Bijdrage van
- Chirag SaxenaCisco Engineering
- Jason KunstCisco Engineering
 Feedback
Contact Cisco
- Een ondersteuningscase openen

- (Vereist een Cisco-servicecontract)