Analyseer macOS Secure Endpoint Diagnostic Bundle voor een hoge CPU
Inhoud
Inleiding
In dit document worden de stappen beschreven voor het analyseren van een diagnostische bundel van Secure Endpoint Public Cloud op macOS-apparaten om problemen met een hoog CPU-gebruik op te lossen.
Voorwaarden
Vereisten
Cisco raadt kennis van de volgende onderwerpen aan:
- Basisnavigatie in de Secure Endpoint Console
- Navigatie van de macOS terminal
Gebruikte componenten
De informatie in dit document is gebaseerd op de volgende software- en hardware-versies:
- Secure Endpoint Console v5.4.20260915
- macOS: 27,0
- Secure Endpoint Connector 1.27
De informatie in dit document is gebaseerd op de apparaten in een specifieke laboratoriumomgeving. Alle apparaten die in dit document worden beschreven, hadden een opgeschoonde (standaard)configuratie. Als uw netwerk live is, moet u zorgen dat u de potentiële impact van elke opdracht begrijpt.
Achtergrondinformatie
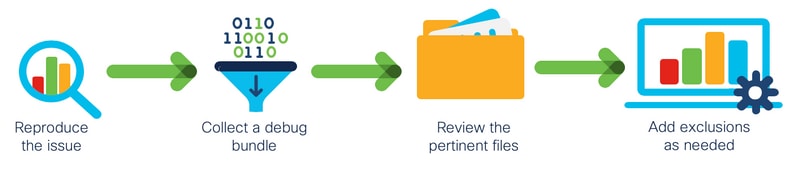
De Secure Endpoint Connector scant alle actieve bestanden (bestanden die zichzelf verplaatsen, kopiëren en/of wijzigen) op een machine, tenzij expliciet wordt gezegd dat ze dat niet moeten doen, wat onvermijdelijk prestatieproblemen oplevert als er te veel processen en bewerkingen worden uitgevoerd terwijl de Connector wordt uitgevoerd, wat leidt tot een hoog CPU-gebruik, vertragingen of crashes. Bovendien kan de Secure Endpoint Connector bestanden blokkeren op basis van hun cloudreputatie, die soms onjuist (fout-positief) kan zijn. De oplossing voor beide problemen is om deze paden en processen uit te sluiten.
De stroom van problemen met de prestaties wordt weergegeven in de afbeelding.
Problemen oplossen
In dit gedeelte vindt u de informatie die u kunt gebruiken om problemen met uw configuratie op te lossen.
Controleer of er een andere antivirus op het systeem is geïnstalleerd
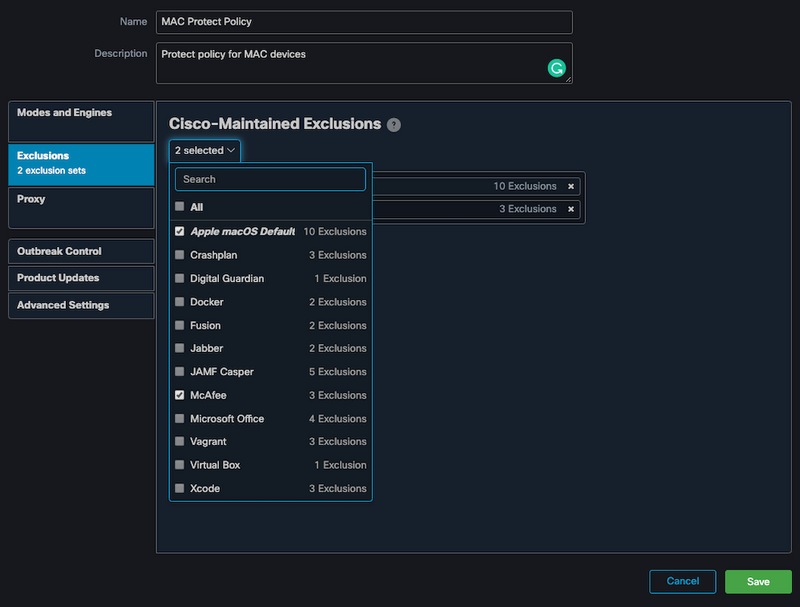
Om de lijsten te bekijken die beschikbaar zijn in de sectie met door Cisco onderhouden uitsluitingen op de Secure Endpoint-console:
- Navigeer naar Beheer > Beleid.
- Zoek het beleid en klik op Bewerken.
- Klik in het venster Beleidsinstellingen op Uitsluitingen.
Selecteer degene die uw eindpunt nodig zou hebben volgens de software die momenteel op het systeem is geïnstalleerd en sla vervolgens het beleid op, zoals weergegeven in de afbeelding.
Identificeer de hoge CPU wanneer een specifieke toepassing in gebruik is
Identificeer of het probleem zich voordoet terwijl een of enkele toepassingen worden uitgevoerd als u het probleem kunt repliceren en helpt bij het proces om mogelijke uitsluitingen te identificeren.
Verzamel een diagnostische bundel voor analyse
Om een bruikbare diagnostische bundel te verzamelen, moet het foutopsporingslogniveau zijn ingeschakeld.
Foutopsporingsniveau in eindpunt
Als u het probleem kunt repliceren en toegang hebt tot het eindpunt, is dit de beste procedure om de diagnostische bundel vast te leggen.
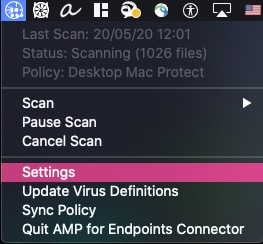
- Selecteer in de menubalk van macOS het pictogram Veilig eindpunt.
- Selecteer Instellingen:
- Selecteer Info.
- Als u de foutopsporingsmodus wilt inschakelen, klikt u op het Secure Endpoint-logo:
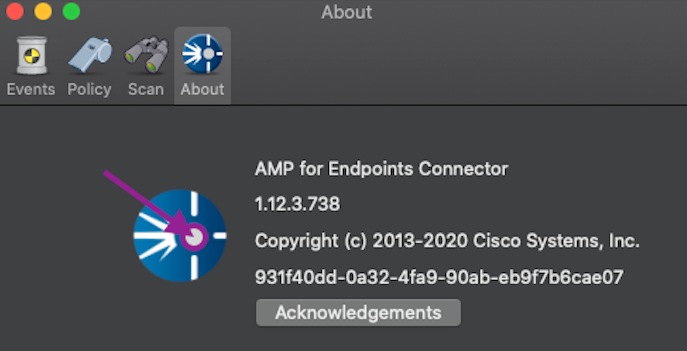
Een melding geeft aan dat de Secure Endpoint Connector zich in de foutopsporingsmodus bevindt.
Deze procedure maakt debug log niveau tot de volgende beleid hartslag interval.
Foutopsporingsniveau in de CLI (Secure Endpoint Command Line Interface)
- Een terminal openen
- Ampcli uitvoeren
/opt/cisco/amp/ampcli
- Op de CLI voor beveiligd eindpunt de foutopsporingsmodus inschakelen
ampcli>debuglevel 1
Dit proces maakt debug log niveau tot het volgende beleid hartslag interval.
Foutopsporingsniveau in het beleid
Als u geen toegang hebt tot het eindpunt of als het probleem niet consistent kan worden gereproduceerd, moet het debug-logniveau in het beleid worden ingeschakeld.
U schakelt het foutopsporingslogniveau als volgt in:
- Selecteer Beheer > Beleid.
- Zoek het beleid en klik op Bewerken.
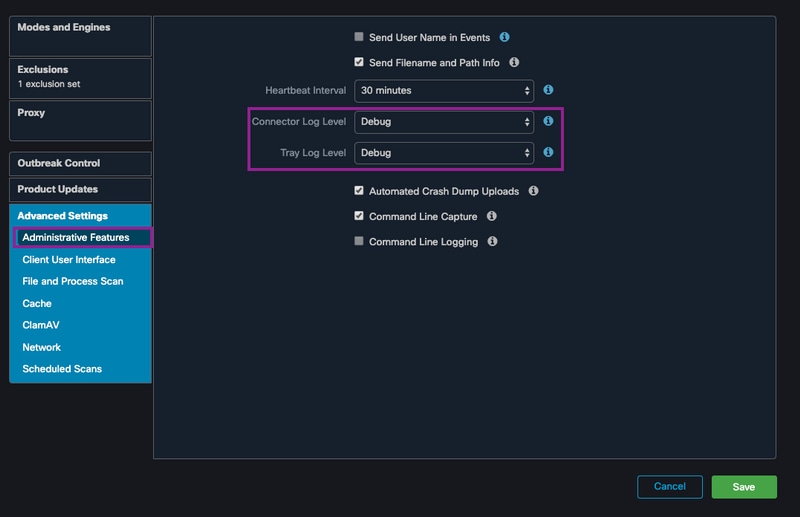
- Selecteer Geavanceerde instellingen > Beheerfuncties.
- Configureer Connector Log Level en Tray Log Level om het beleid te debuggen en op te slaan, zoals weergegeven in de afbeelding
Veilig eindpunt uitsluiten van andere antivirusoplossingen
Volgens de gebruikershandleiding moeten antivirusproducten de volgende mappen en alle bestanden, mappen en uitvoerbare bestanden daarin uitsluiten om compatibel te zijn met de Secure Endpoint Connector voor macOS. De uit te sluiten mappen zijn:
- /Applications/Cisco Secure Endpoint/Secure Endpoint Service.app
Het probleem reproduceren en een diagnostische bundel verzamelen
Wanneer het debugniveau is geconfigureerd, wacht u tot de status van de hoge CPU op het systeem optreedt of reproduceert u handmatig de eerder geïdentificeerde omstandigheden en verzamelt u vervolgens de diagnostische bundel.
U verzamelt de debugbundel als volgt:
- Een terminal openen
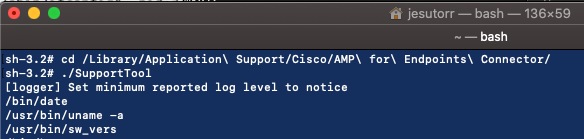
- Gebruik de opdracht
sudo /Applications/Cisco\ Secure\ Endpoint/Secure\ Endpoint\ Service.app/Contents/MacOS/SupportTool
De foutopsporingsbundel wordt opgeslagen in de map ~/Desktop als een .zip-bestandsextensie.
Analyse van hoge CPU-prestaties
De diagnostische foutopsporingsbundel is opslag op het bureaublad om de analyse te starten:
- De diagnostische bundel decomprimeren
- Er zijn 2 bestanden om te bekijken
- Bestandsuitvoeringen: execs.txt
- Bestandsbewerkingen: fileops.txt
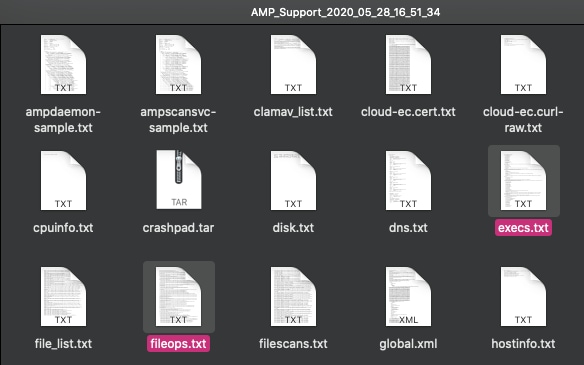
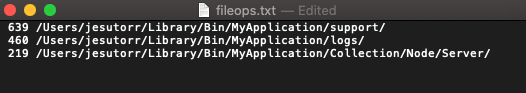
- De fileops.txt werkt als het belangrijkste hulpmiddel om problemen op te lossen. Het geeft alle huidige actieve bewerkingen op uw eindpunt weer terwijl de Connector wordt uitgevoerd, het wordt gelezen als:
<Nummerscans uitgevoerd op het pad wanneer de bundel wordt verzameld> / <Pad gescand>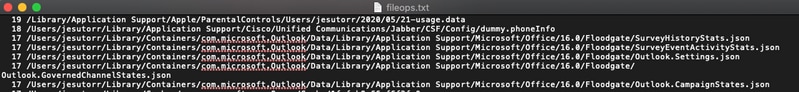
Als u bijvoorbeeld een homebrew-toepassing hebt, toont fileops.txt de volgende actieve bewerkingen:
639 /Users/user/Library/Bin/MyApplication/support/
460 /Users/user/Library/Bin/MyApplication/logs/
219 /Users/user/Library/Bin/MyApplication/Collection/Node/Server/ - Als het proces is geïdentificeerd, maakt u een uitsluiting: selecteer Beheer > Uitsluitingen.
- Selecteer de uitsluitingsset en vervolgens Bewerken.
- Voeg de uitsluiting toe:
- Het bestand Execs.txt bevat alle opdrachten die worden gebruikt door processen die worden uitgevoerd terwijl de Connector bundels verzamelt. De paden die hier worden vermeld, mogen niet worden uitgesloten in het Secure Endpoint-beleid, omdat dit binaries (/bin) en system binaries (/sbin) zijn die alle processen gebruiken, maar op de Execs.text kan het hoofdproces worden geleverd dat wordt uitgevoerd.
Bijvoorbeeld als het bestand Execs.txt de volgende logs toont.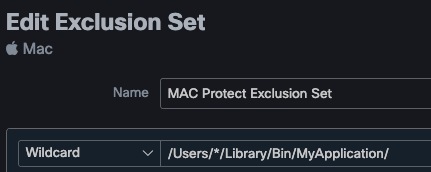
Aangezien de homebrew-applicatie bash gebruikt, kunt u bevestigen dat de applicatie de oorzaak is van de hoge CPU.
Gerelateerde informatie
- Veilige uitsluitingen van eindpunten configureren en identificeren
- Technische ondersteuning en documentatie
Revisiegeschiedenis
| Revisie | Publicatiedatum | Opmerkingen |
|---|---|---|
2.0 |
29-Sep-2026
|
Vernieuwd voor macOS Golden Gate |
1.0 |
01-Jun-2020
|
Eerste vrijgave |

 Feedback
Contact Cisco
- Een ondersteuningscase openen

- (Vereist een Cisco-servicecontract)