Met een apparaatbeheerlicentie kunt u TACACS+-services gebruiken op een beleidsserviceknooppunt. In een standalone implementatie met hoge beschikbaarheid (HA) kunt u met een apparaatbeheerlicentie TACACS+-services gebruiken op één Policy Service-knooppunt in het HA-paar.
Configureer TACACS+ via TLS 1.3 op een IOS XR-apparaat met ISE
Inhoud
Inleiding
In dit document wordt een voorbeeld beschreven voor TACACS+ via TLS met Cisco Identity Services Engine (ISE) als server en een Cisco IOS® XR-apparaat als client.
Overzicht
Met het protocol Terminal Access Controller Access-Control System Plus (TACACS+) [RFC8907] kan een gecentraliseerd apparaatbeheer voor routers, netwerktoegangsservers en andere netwerkapparaten via een of meer TACACS+-servers worden uitgevoerd. Het biedt authenticatie-, autorisatie- en boekhouddiensten (AAA), die specifiek zijn afgestemd op gevallen van gebruik van apparaatbeheer.
TACACS+ over TLS 1.3 [RFC8446] versterkt het protocol door een veilige transportlaag te introduceren, waarbij zeer gevoelige gegevens worden beschermd. Deze integratie garandeert vertrouwelijkheid, integriteit en authenticatie voor de verbinding en het netwerkverkeer tussen TACACS+-clients en -servers.
Deze gids gebruiken
Deze handleiding verdeelt de activiteiten in twee delen om ISE in staat te stellen beheerderstoegang te beheren voor op Cisco IOS XR gebaseerde netwerkapparaten.
· Deel 1 – Configureer ISE voor Apparaatbeheer
· Deel 2 - Configureer Cisco IOS XR voor TACACS+ via TLS
Voorwaarden
Vereisten
Vereisten voor het configureren van TACACS+ via TLS:
- Een certificeringsinstantie (CA) die het door TACACS+ via TLS gebruikte certificaat ondertekent om de certificaten van ISE en netwerkapparatuur te ondertekenen.
- Het basiscertificaat van de Certificate Authority (CA).
-
Netwerkapparaten en ISE hebben DNS-bereikbaarheid en kunnen hostnamen oplossen.
Gebruikte componenten
De informatie in dit document is gebaseerd op de volgende software- en hardware-versies:
- ISE VMware virtueel apparaat, versie 3.4 patch 2
- Cisco 8201 Router en Cisco NCS 5508/55A1 Router, release 25.3.1
De informatie in dit document is gebaseerd op de apparaten in een specifieke laboratoriumomgeving. Alle apparaten die in dit document worden beschreven, hadden een opgeschoonde (standaard)configuratie. Als uw netwerk live is, moet u zorgen dat u de potentiële impact van elke opdracht begrijpt.
vergunning
Certificaatondertekeningsaanvraag voor TACACS+-serververificatie genereren
Stap 1. Meld u aan bij het ISE-beheerdersportaal met een van de ondersteunde browsers.
Standaard gebruikt ISE een zelfondertekend certificaat voor alle services. De eerste stap is het genereren van een Certificate Signing Request (CSR) om het te laten ondertekenen door onze Certificate Authority (CA).
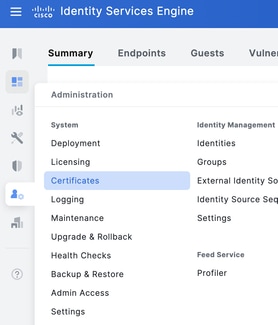
Stap 2. Navigeer naar Beheer > Systeem > Certificaten.
Stap 3. Klik onder Aanvragen voor certificaatondertekening op Aanvraag voor certificaatondertekening genereren.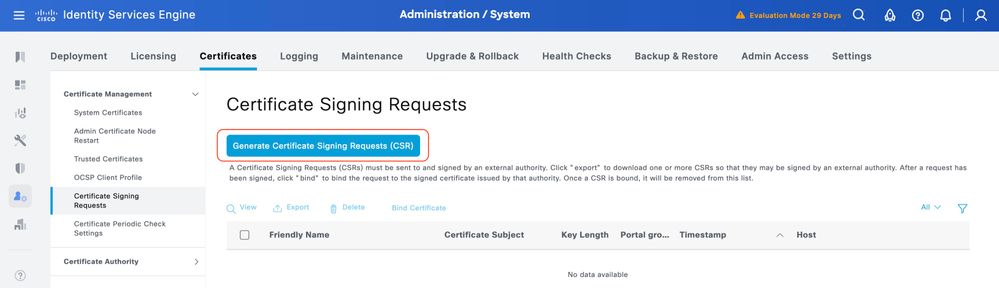
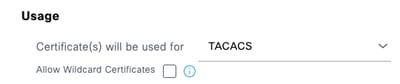
Stap 4. Selecteer TACACS in gebruik.
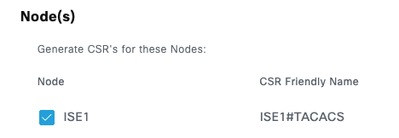
Stap 5. Selecteer de PSN's waarvoor TACACS+ is ingeschakeld.
Stap 6. Vul de velden Onderwerp met de juiste informatie.
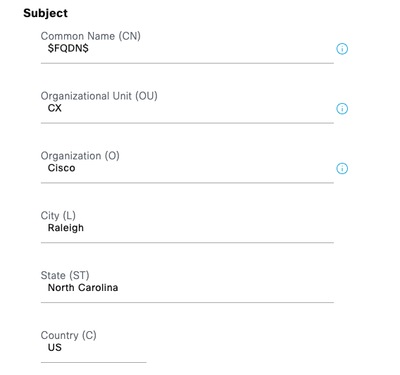
Stap 7. Voeg de DNS-naam en het IP-adres toe onder Alternatieve onderwerpnaam (SAN).
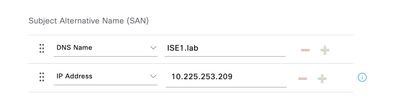
Stap 8. Klik op Genereren en vervolgens op Exporteren.
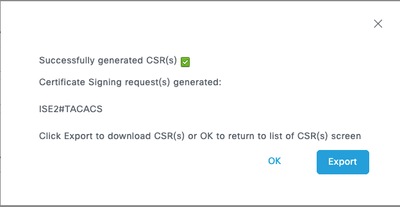
Nu kunt u het certificaat (CRT) laten ondertekenen door uw certificeringsinstantie (CA).
CA-basiscertificaat voor TACACS+-serververificatie uploaden
Stap 1. Navigeer naar Beheer > Systeem > Certificaten. Klik onder Vertrouwde certificaten op Importeren.
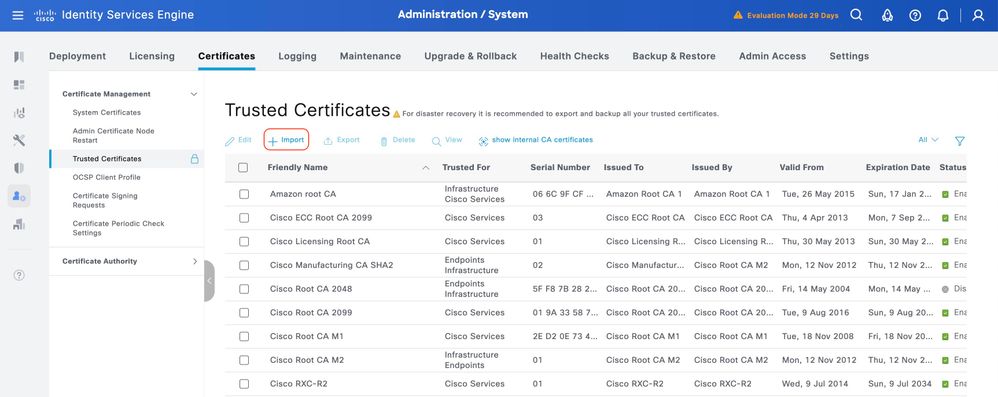
Stap 2. Selecteer het certificaat dat is afgegeven door de certificeringsinstantie (CA) die uw TACACS-certificaatondertekeningsaanvraag (CSR) heeft ondertekend. Zorg ervoor dat de selectievakjes Vertrouwen voor verificatie binnen ISE, Vertrouwen voor clientverificatie en Vertrouwen voor op certificaten gebaseerde verificatie van beheerders zijn ingeschakeld.
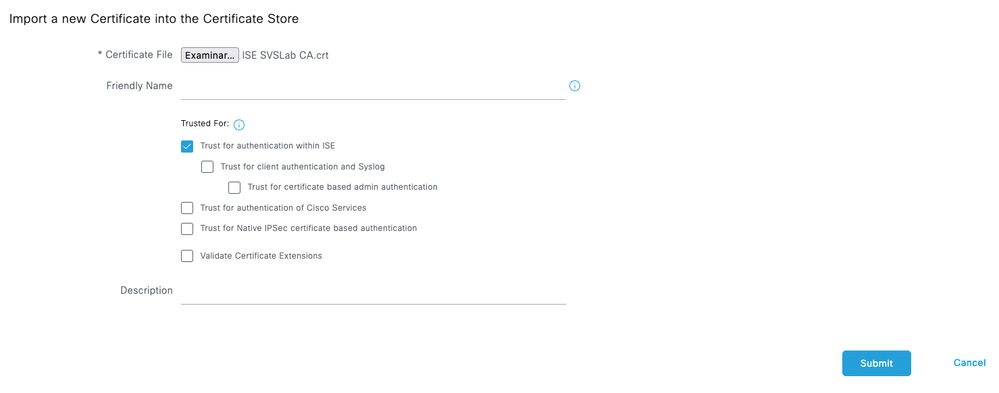
Klik op Verzenden. Het certificaat moet nu worden weergegeven onder Trusted Certificates.
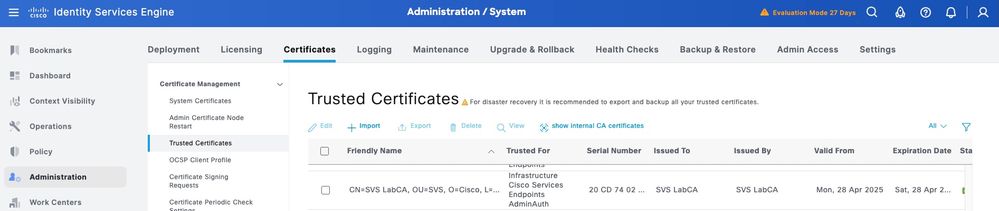

Opmerking: Als er root- en ondergeschikte CA-certificaten zijn, voert u de vorige oefening uit voor beide certificaten.
Het ondertekende certificaatondertekeningsverzoek (CSR) aan ISE binden
Zodra het Certificate Signing Request (CSR) is ondertekend, kunt u het ondertekende certificaat installeren op ISE.
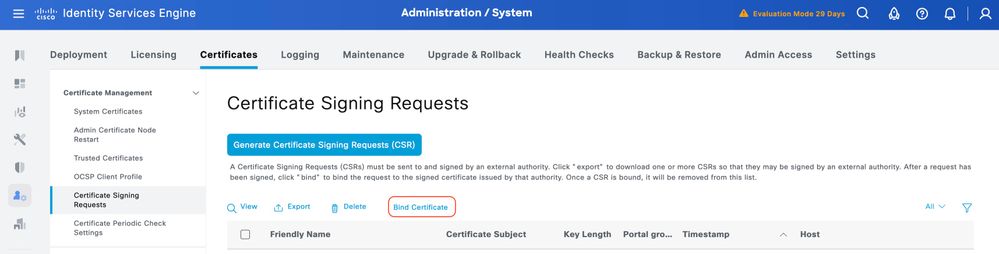
Stap 1. Navigeer naar Beheer > Systeem > Certificaten. Selecteer onder Aanvragen voor certificaatondertekening de TACACS-CSR die in de vorige stap is gegenereerd en klik op Certificaat binden.
Stap 2. Selecteer het ondertekende certificaat en zorg ervoor dat het selectievakje TACACS onder Gebruik geselecteerd blijft.
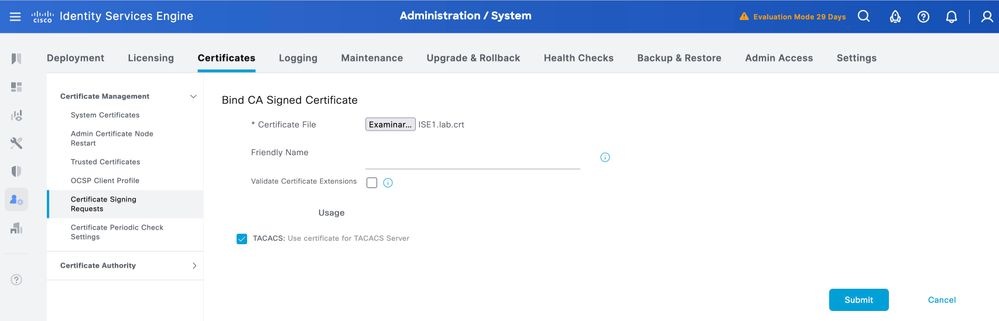
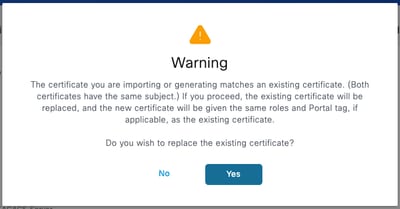
Stap 3. Klik op Verzenden. Als u een waarschuwing ontvangt over het vervangen van het bestaande certificaat, klikt u op Ja om verder te gaan.
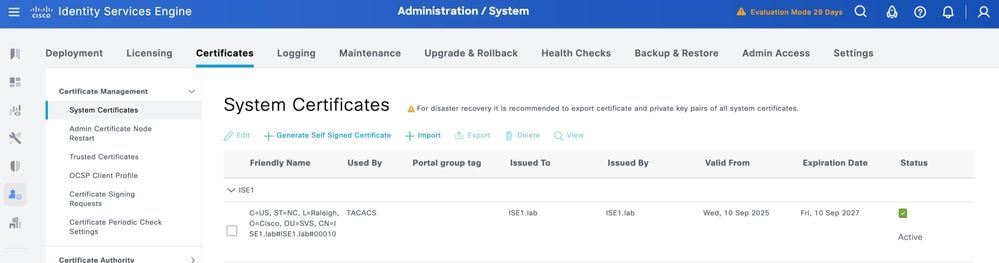
Het certificaat moet nu correct worden geïnstalleerd. U kunt dit controleren onder Systeemcertificaten.
TLS 1.3 inschakelen
TLS 1.3 is niet standaard ingeschakeld in ISE 3.4.x. Het moet handmatig worden ingeschakeld.
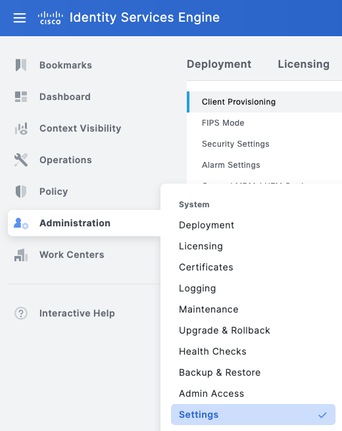
Stap 1. Ga naar Beheer > Systeem > Instellingen.
Stap 2. Klik op Beveiligingsinstellingen, selecteer het selectievakje naast TLS1.3 onder TLS Versie-instellingen en klik vervolgens op Opslaan.
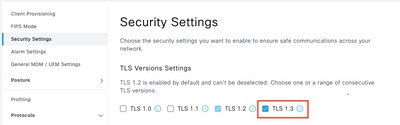

Waarschuwing: wanneer u de TLS-versie wijzigt, wordt de Cisco ISE-toepassingsserver opnieuw opgestart op alle Cisco ISE-implementatiemachines.
Apparaatbeheer inschakelen op ISE
De service Apparaatbeheer (TACACS+) is standaard niet ingeschakeld op een ISE-node. TACACS+ inschakelen op een PSN-knooppunt:
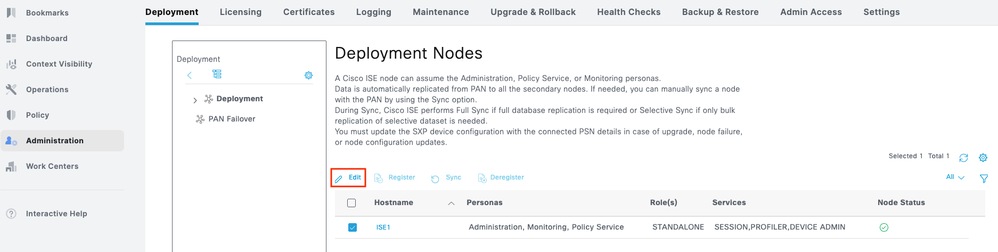
Stap 1. Ga naar Beheer > Systeem > Implementatie. Schakel het selectievakje in naast de ISE-node en klik op Bewerken.
Stap 2. Onder Algemene instellingen bladert u omlaag en schakelt u het selectievakje in naast Apparaatbeheerservice inschakelen.
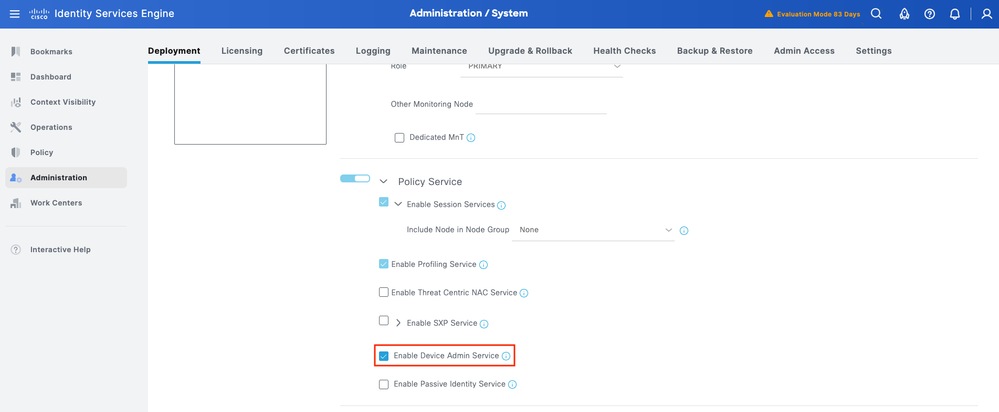
Stap 3. Sla de configuratie op. Device Admin Service is nu ingeschakeld op ISE.
TACACS via TLS inschakelen
Stap 1. Navigeer naar Work Centers > Apparaatbeheer > Overzicht.
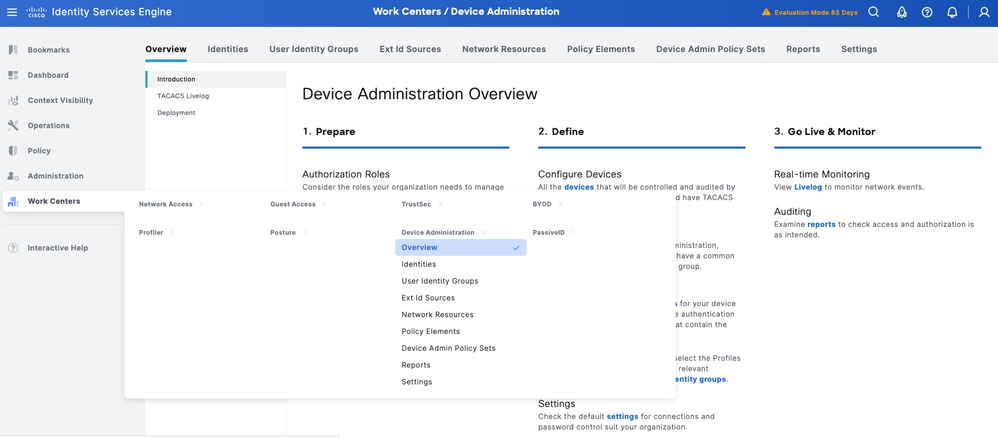
Stap 2. Klik op Implementatie. Selecteer de PSN-knooppunten waar u TACACS via TLS wilt inschakelen.
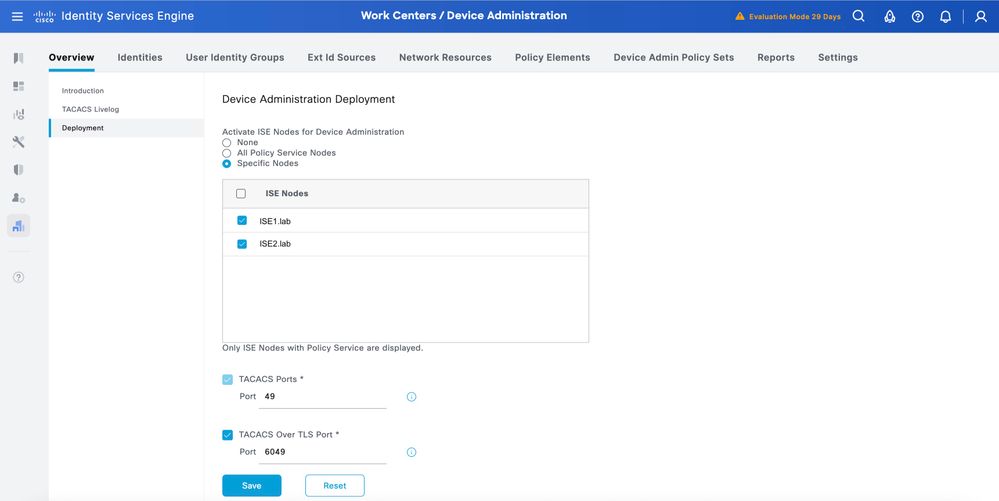
Stap 3. Houd de standaardpoort 6049 of geef een andere TCP-poort voor TACACS op via TLS en klik vervolgens op Opslaan.
ISE-vereisten en diverse taken
Netwerkapparaatgroepen en netwerkapparaatgroepen maken
ISE biedt krachtige apparaatgroepering met meerdere apparaatgroephiërarchieën. Elke hiërarchie vertegenwoordigt een afzonderlijke en onafhankelijke classificatie van netwerkapparaten.
Stap 1. Navigeer naar Werkcentra > Apparaatbeheer > Netwerkbronnen. Klik op Netwerkapparaatgroepen en maak een groep met de naam IOS XR.
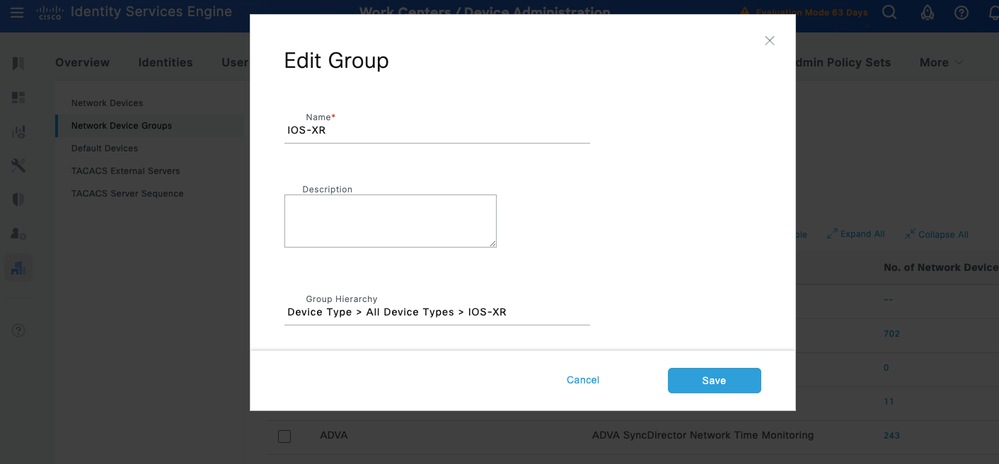

Tip: Alle apparaattypen en alle locaties zijn standaardhiërarchieën die door ISE worden verstrekt. U kunt uw eigen hiërarchieën toevoegen en de verschillende componenten definiëren bij het identificeren van een netwerkapparaat dat later in de beleidsvoorwaarde kan worden gebruikt
Stap 2. Voeg nu een Cisco IOS XR-apparaat toe als een netwerkapparaat. Navigeer naar Werkcentra > Apparaatbeheer > Netwerkbronnen > Netwerkapparaten. Klik op Toevoegen om een nieuw netwerkapparaat toe te voegen.
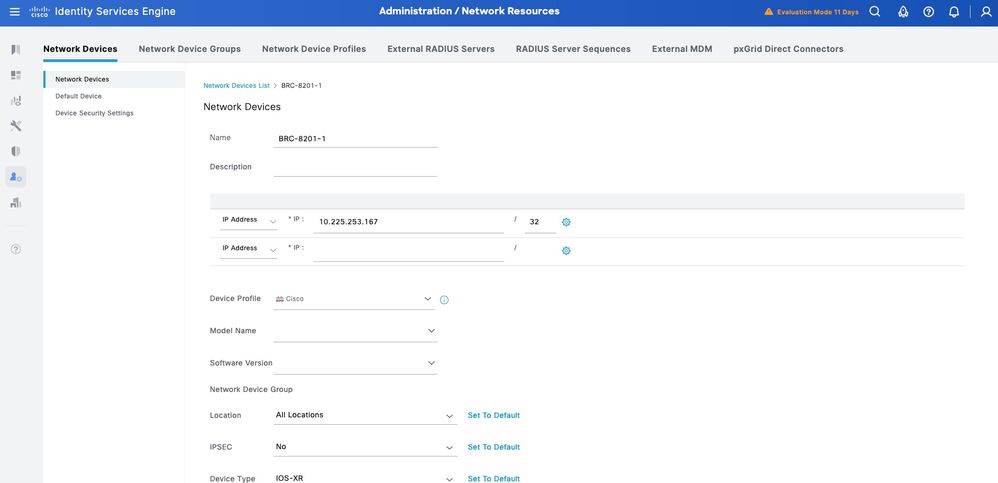
Stap 3. Voer het IP-adres van het apparaat in en zorg ervoor dat u de locatie en het apparaattype (IOS XR) voor het apparaat toewijst. Schakel ten slotte de TACACS+ via TLS-verificatie-instellingen in.
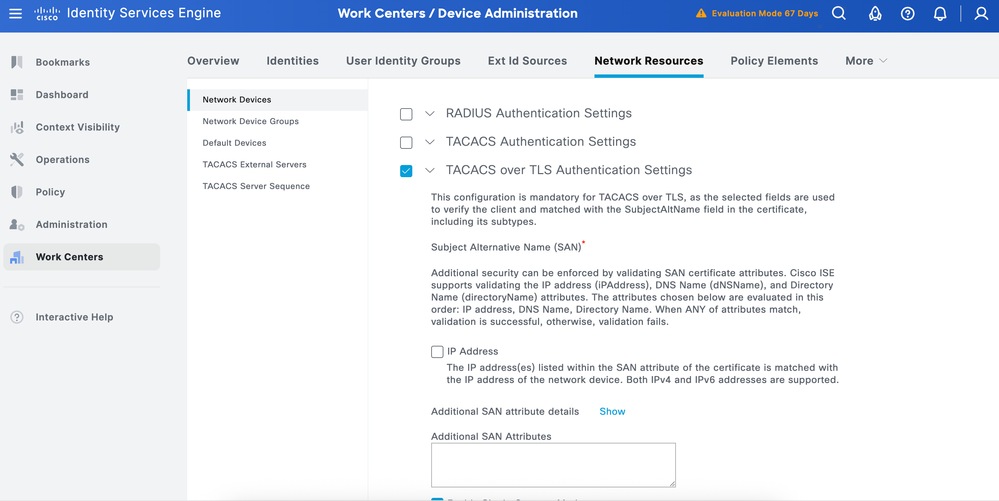
Tip: het wordt aanbevolen de modus voor eenmalige verbinding in te schakelen om te voorkomen dat de TCP-sessie opnieuw wordt gestart telkens wanneer een opdracht naar het apparaat wordt verzonden.
Identiteitswinkels configureren
In deze sectie wordt een Identity Store gedefinieerd voor de apparaatbeheerders, die de interne gebruikers van ISE en alle ondersteunde externe identiteitsbronnen kunnen zijn. Hier wordt Active Directory (AD) gebruikt, een externe identiteitsbron.
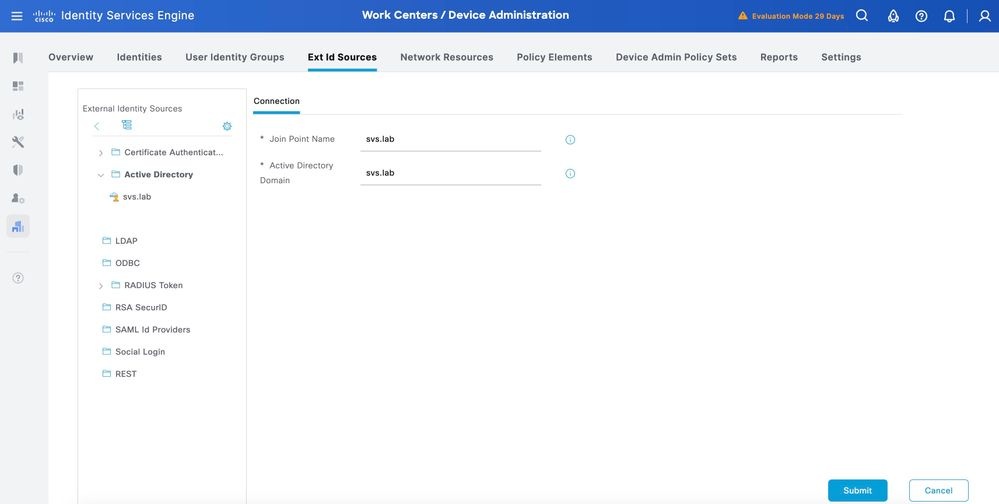
Stap 1. Navigeer naar Beheer > Identiteitsbeheer > Externe identiteitswinkels > Active Directory. Klik op Toevoegen om een nieuw AD Joint Point te definiëren.
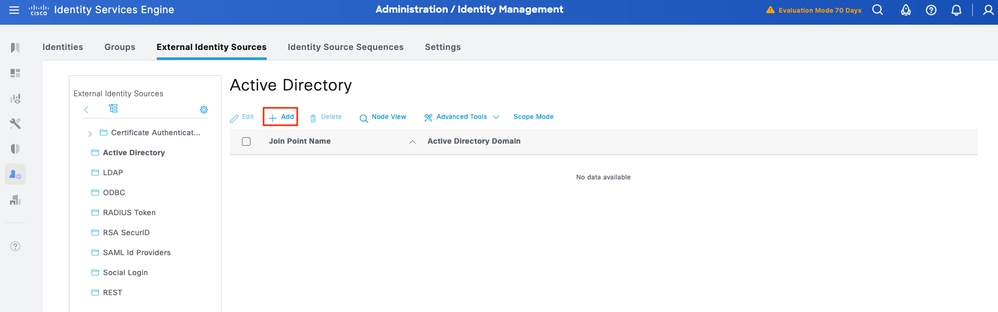
Stap 2. Geef de naam van het aanmeldpunt en de AD-domeinnaam op en klik op Indienen.
Stap 3. Klik op Ja als u daarom wordt gevraagd. Wilt u zich bij alle ISE-nodes aansluiten bij dit Active Directory-domein?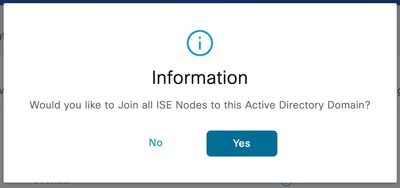
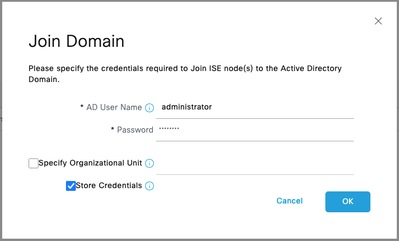
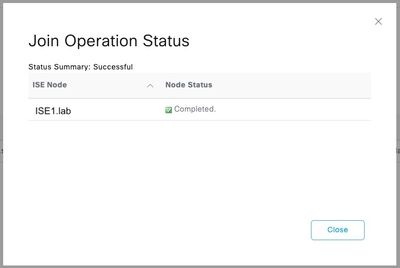
Stap 4. Voer de referenties in met AD join-bevoegdheden en Join ISE naar AD. Controleer de status om te controleren of deze operationeel is.
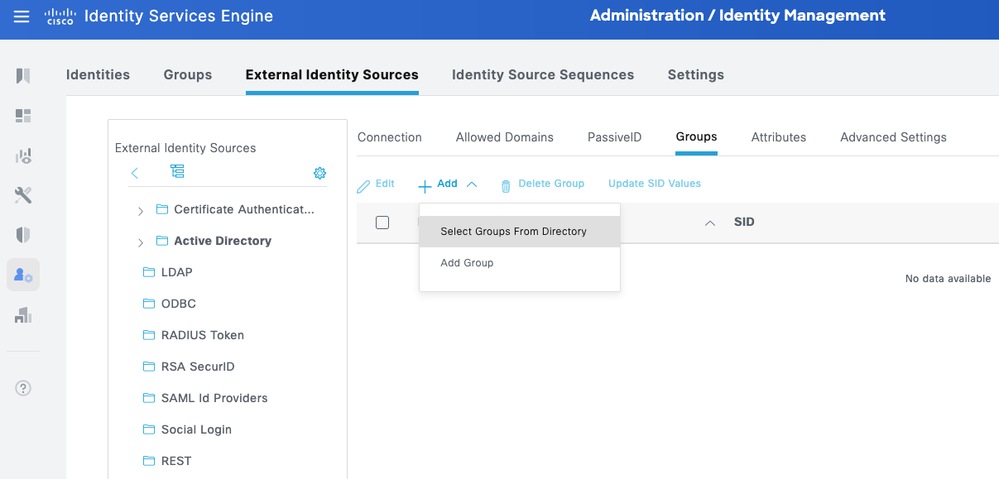
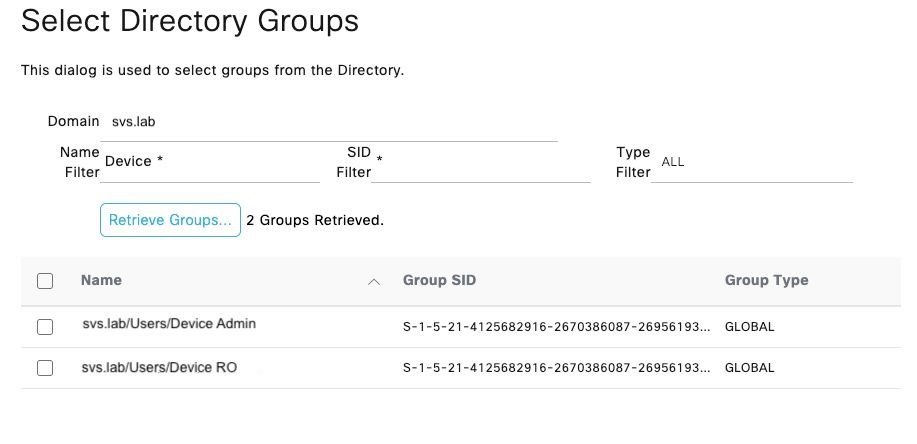
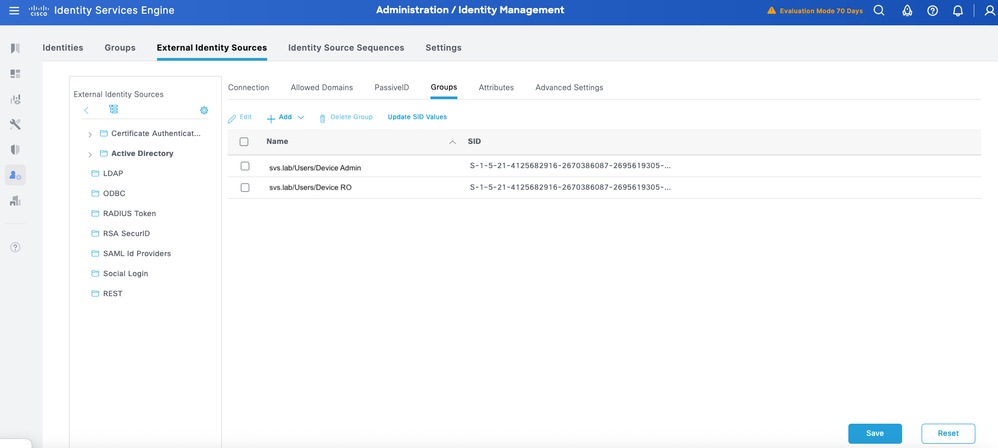
Stap 5. Navigeer naar het tabblad Groepen en klik op Toevoegen om alle groepen op te halen die nodig zijn op basis waarvan de gebruikers zijn geautoriseerd voor de apparaattoegang. In dit voorbeeld worden de groepen weergegeven die in het machtigingsbeleid worden gebruikt.
TACACS+-profielen configureren
De TACACS+-profielen toewijzen aan gebruikersrollen op de Cisco IOS XR-apparaten. In dit voorbeeld worden deze gedefinieerd:
- Root System Administrator – Dit is de meest geprivilegieerde rol in het apparaat. De gebruiker met de hoofdsysteembeheerdersrol heeft volledige administratieve toegang tot alle systeemopdrachten en configuratiemogelijkheden.
- Operator – Deze rol is bedoeld voor gebruikers die alleen-lezen toegang tot het systeem nodig hebben voor monitoring en probleemoplossing.
Definieer twee TACACS+-profielen: IOSXR_RW en IOSXR_RO.
IOS XR_RW - Beheerdersprofiel
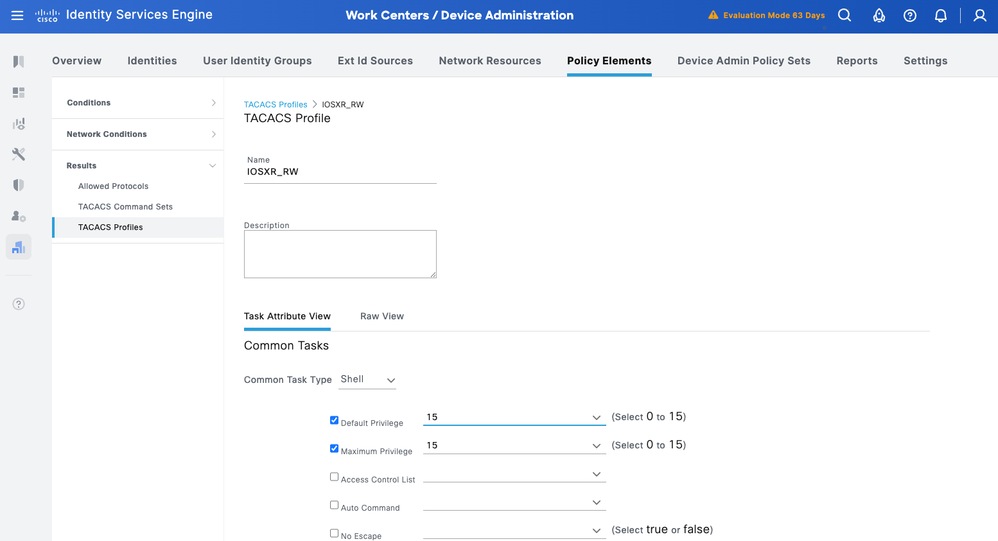
Stap 1. Navigeer naar Werkcentra > Apparaatbeheer > Beleidselementen > Resultaten > TACACS-profielen. Voeg een nieuw TACACS-profiel toe en noem het IOSXR_RW.
Stap 2. Controleer en stel het standaardvoorrecht en het maximumvoorrecht in op 15.
Stap 3. Bevestig de configuratie en sla op.
IOS XR_RO - Operatorprofiel
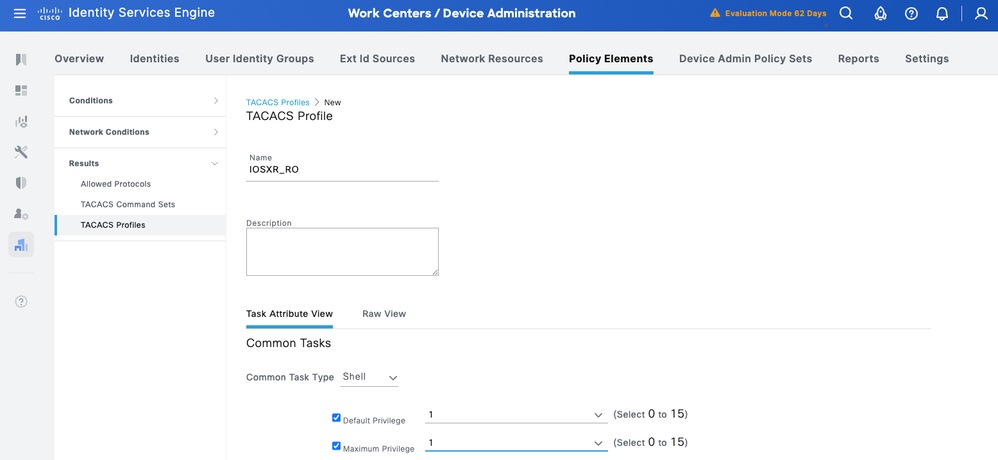
Stap 1. Navigeer naar Werkcentra > Apparaatbeheer > Beleidselementen > Resultaten > TACACS-profielen. Voeg een nieuw TACACS-profiel toe en noem het IOSXR_RO.
Stap 2. Controleer en stel het standaardvoorrecht en het maximumvoorrecht in op 1.
Stap 3. Bevestig de configuratie en sla op.
TACACS+-opdrachtsets configureren
Definieer de TACACS+-opdrachtensets: In dit voorbeeld worden deze gedefinieerd als CISCO_IOSXR_RW en CISCO_IOSXR_RO.
CISCO IOS XR RW - Beheerdersopdrachtset
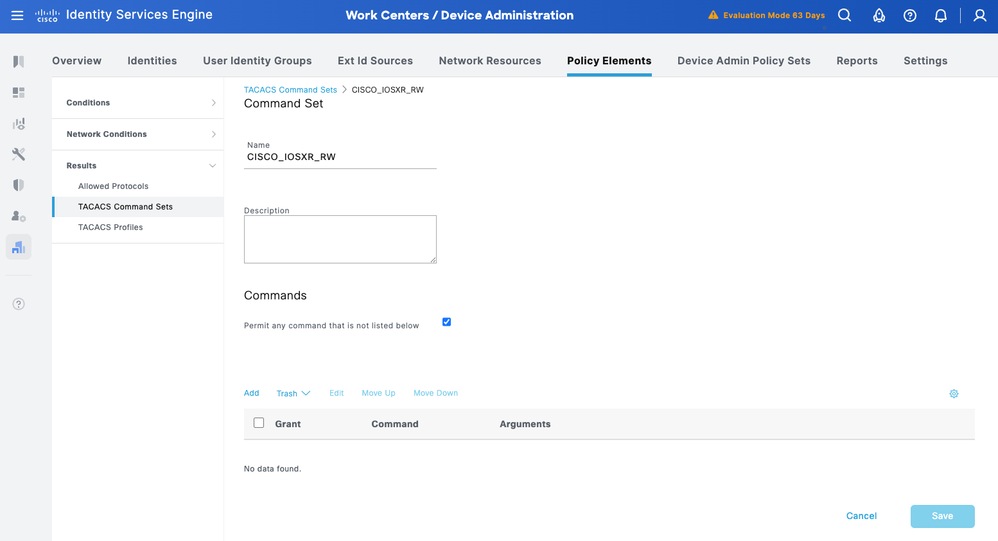
Stap 1. Navigeer naar Werkcentra > Apparaatbeheer > Beleidselementen > Resultaten > TACACS-opdrachtsets. Voeg een nieuwe TACACS-opdrachtset toe en noem deze CISCO_IOSXR_RW.
Stap 2. Schakel het selectievakje Opdracht toestaan voor een opdracht die niet wordt vermeld in (hiermee wordt een opdracht voor de beheerdersrol toegestaan) in en klik op Opslaan.
CISCO IOS XR RO - Operator Command Set
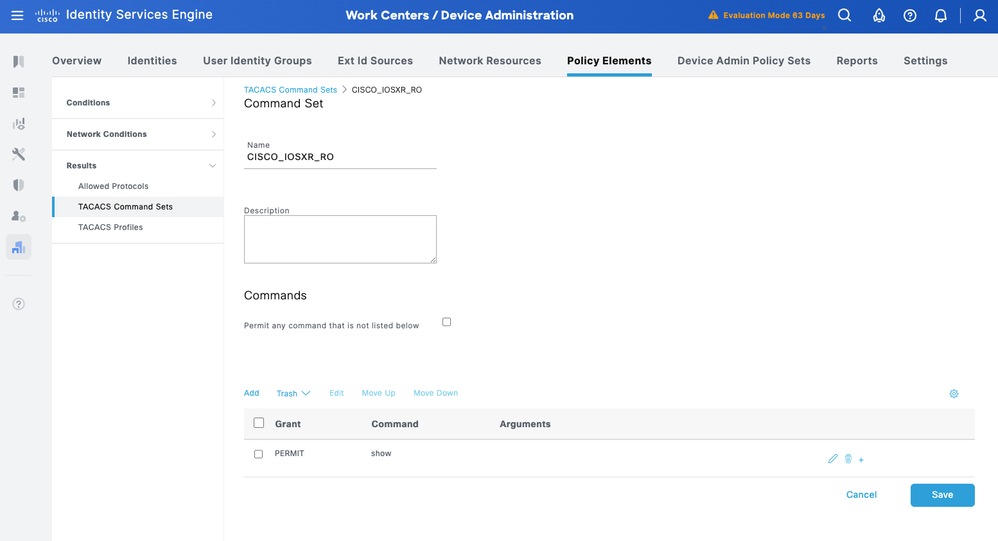
Stap 1. Navigeer vanuit ISE UI naar Work Centers > Apparaatbeheer > Beleidselementen > Resultaten > TACACS-opdrachtsets. Voeg een nieuwe TACACS-opdrachtset toe en noem deze CISCO_IOSXR_RO.
Stap 2. Voeg in de sectie Opdrachten een nieuwe opdracht toe.
Stap 3. Selecteer Permit in de vervolgkeuzelijst voor de kolom Grant en voer show in de kolom Command in; en klik op de pijlcheckʼdeze.
Stap 4. Bevestig de gegevens en klik op Opslaan.
Beleidssets apparaatbeheer configureren
Beleidssets zijn standaard ingeschakeld voor Apparaatbeheer. Beleidssets kunnen beleid verdelen op basis van de apparaattypen, zodat de toepassing van TACACS-profielen wordt vergemakkelijkt.
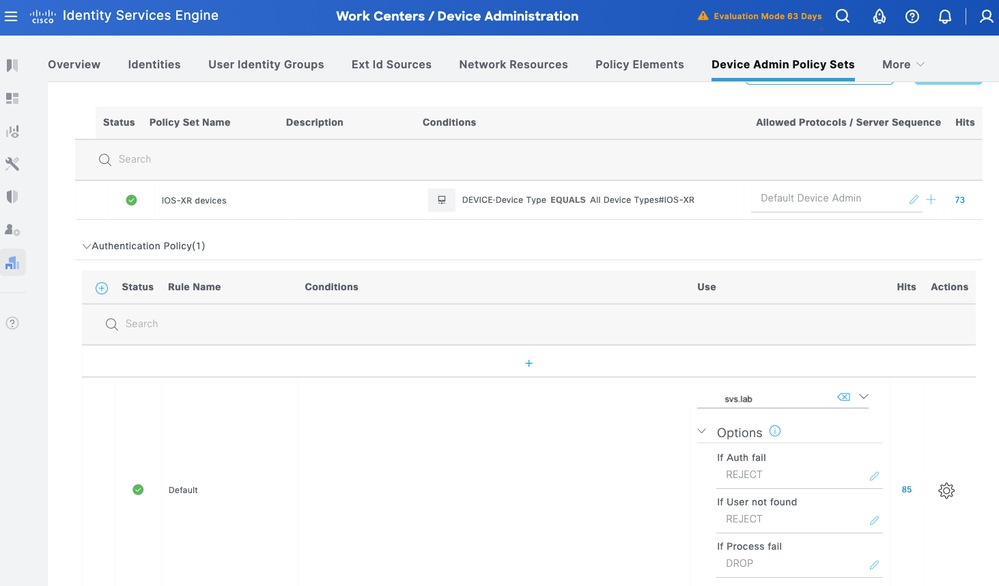
Stap 1. Navigeer naar Werkcentra > Apparaatbeheer > Beleidssets voor Apparaatbeheer. Voeg een nieuwe beleidsset toe voor IOS XR-apparaten. Onder voorwaarde APPARAAT opgeven: Apparaattype IS GELIJK AAN alle apparaattypen#IOS XR. Selecteer onder Toegestane protocollen de optie Standaardapparaatbeheer.
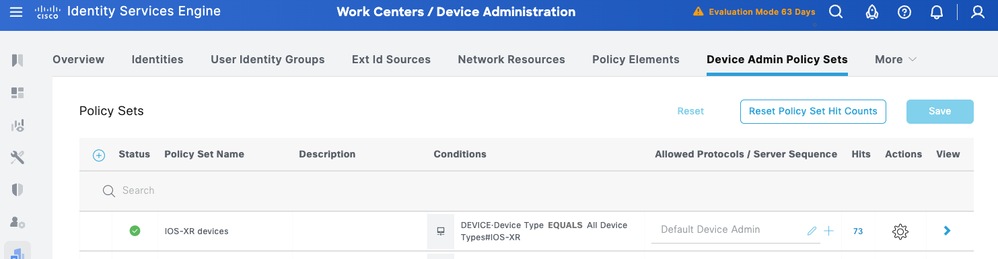
Stap 2. Klik op Opslaan en klik op de rechterpijl om deze beleidsset te configureren.
Stap 3. Maak het verificatiebeleid. Voor verificatie gebruikt u de advertentie als de ID Store. Laat de standaardopties onder Als Aut mislukt, Als gebruiker niet gevonden en Als proces mislukt.
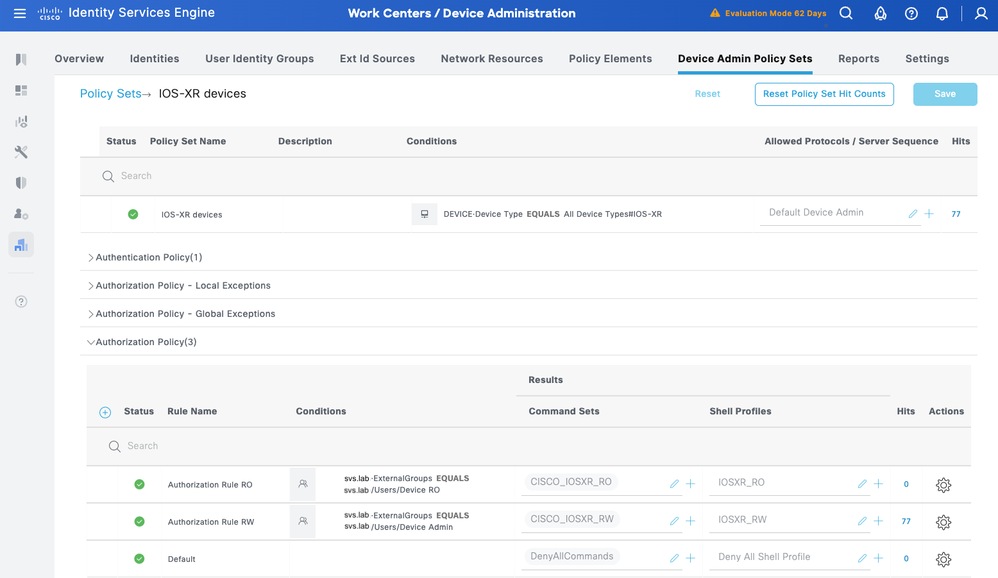
Stap 4. Definieer het autorisatiebeleid.
Maak het autorisatiebeleid op basis van gebruikersgroepen in Active Directory (AD).
Voorbeeld:
- Gebruikers in de AD-groep Apparaat RO krijgen de CISCO_IOSXR_RO-opdrachtset en het IOSXR_RO-schelpprofiel toegewezen.
- Gebruikers in de AD-groep Apparaatbeheer krijgen de CISCO_IOSXR_RW-opdrachtset en het IOSXR_RW-schelpprofiel toegewezen.
Deel 2 - Configureer Cisco IOS XR voor TACACS+ via TLS 1.3
Opmerking: Raadpleeg voor meer informatie de IOS XR Security Configuration Guide: System Security Configuration Guide for Cisco 8000 Series Routers, IOS XR Release 25.1.x, 25.2.x, 25.3.x, 25.4.x
Softwareversie verifiëren
TACACS via TLS wordt ondersteund door XR release 25.3.1. Zorg ervoor dat het apparaat voldoet aan de minimaal vereiste softwareversie.
RP/0/RP0/CPU0:SVS-LAB-8201-1#sho ver
Cisco IOS XR Software, Version 25.3.1 LNT
Copyright (c) 2013-2025 by Cisco Systems, Inc.

Build Information:
Built By : swtools
Built On : Thu Sep 25 07:51:19 UTC 2025
Build Host : iox-lnx-153
Workspace : /auto/srcarchive12/prod/25.3.1/8000/ws
Version : 25.3.1

Let op: zorg ervoor dat de consoleverbinding bereikbaar is en goed werkt.
Tip: Het wordt aanbevolen om een tijdelijke gebruiker te configureren en de AAA-verificatie- en autorisatiemethoden te wijzigen om lokale referenties te gebruiken in plaats van TACACS tijdens het aanbrengen van configuratiewijzigingen, om te voorkomen dat het apparaat wordt vergrendeld.
Beginconfiguraties
Stap 1. Zorg ervoor dat de naam-server (DNS) is geconfigureerd en dat de router met succes Frequently Qualified Domain Names (FQDN's) kan oplossen, met name de ISE-server FQDN.
domain vrf mgmt name svs.lab
domain vrf mgmt name-server 10.225.253.247
no domain vrf mgmt lookup disable

RP/0/RP0/CPU0:SVS-LAB-8201-1#ping vrf mgmt ise1.svs.lab
Type escape sequence to abort.
Sending 5, 100-byte ICMP Echos to 10.225.253.209 timeout is 2 seconds:
!!!!!
Success rate is 100 percent (5/5), round-trip min/avg/max = 1/2/4 ms
Stap 2. Verwijder alle oude/ongebruikte vertrouwensrelaties en certificaten. Zorg ervoor dat er geen oude vertrouwenspunten en certificaten aanwezig zijn. Als u oude vermeldingen ziet, verwijdert/verwijdert u deze.
show crypto ca trustpoint
show crypto ca certificates

(config)# no crypto ca trustpoint <tp-name>
# clear crypto ca certificates <tp-name>
Opmerking: u kunt handmatig een nieuw RSA-toetsenpaar maken en onder trustpoint bevestigen. Als u er geen maakt, wordt het standaardsleutelpaar gebruikt. Het definiëren van een ECC-sleutelpaar onder trustpoint wordt momenteel niet ondersteund.
Trustpoint configureren
Stap 1. Keypair configuratie (optioneel).
Opmerking: u kunt handmatig een nieuw RSA-toetsenpaar maken en onder trustpoint bevestigen. Als u er geen maakt, wordt een standaardsleutelpaar gebruikt.
Let op: het definiëren van een ECC-sleutelpaar onder trustpoint wordt niet ondersteund in de XR 25.3.1-versie.
RP/0/RP0/CPU0:SVS-LAB-8201-1(config)#crypto key generate rsa <key-label> 4096
RP/0/RP0/CPU0:SVS-LAB-8201-1(config)#crypto ca trustpoint <tp-name>
RP/0/RP0/CPU0:SVS-LAB-8201-1(config-trustp)#rsakeypair <key-label>
Stap 2. Maak een vertrouwenspunt.
Tip: alternatieve onderwerpnaam (SAN) is optioneel (indien ingeschakeld op ISE), maar wordt aanbevolen.
RP/0/RP0/CPU0:SVS-LAB-8201-1(config)#crypto ca trustpoint svs
RP/0/RP0/CPU0:SVS-LAB-8201-1(config-trustp)#vrf mgmt
RP/0/RP0/CPU0:SVS-LAB-8201-1(config-trustp)#crl optional
RP/0/RP0/CPU0:SVS-LAB-8201-1(config-trustp)#subject-name C=US,ST=NC,L=RTP,O=Cisco,OU=SVS,CN=SVS-LAB-8201-1.svs.lab
RP/0/RP0/CPU0:SVS-LAB-8201-1(config-trustp)#subject-alternative-name IP:10.225.253.167,DNS:SVS-LAB-8201-1.svs.lab
RP/0/RP0/CPU0:SVS-LAB-8201-1(config-trustp)#enrollment url terminal
RP/0/RP0/CPU0:SVS-LAB-8201-1(config-trustp)#rsakeypair svs-4096
RP/0/RP0/CPU0:SVS-LAB-8201-1(config-trustp)#commit
Opmerking: Als u speciale tekens in de velden O of OU wilt gebruiken, moet u een backslash (\) gebruiken vóór het speciale teken. Bijvoorbeeld: O=Cisco Systems\, Inc.
Stap 3. Verifieer Trustpoint door het CA-certificaat te installeren.
RP/0/RP0/CPU0:SVS-LAB-8201-1#crypto ca authenticate svs

Enter the base64/PEM encoded certificate/certificates.
Please note: for multiple certificates use only PEM.
End with a blank line or the word "quit" on a line by itself

-----BEGIN CERTIFICATE-----
MIIFlDCCA3ygAwIBAgIIIM10AsTaN/UwDQYJKoZIhvcNAQELBQAwajELMAkGA1UE
BhMCVVMxFzAVBgNVBAgTDk5vcnRoIENhcm9saW5hMRAwDgYDVQQHEwdSYWxlaWdo
MQ4wDAYDVQQKEwVDaXNjbzEMMAoGA1UECxMDU1ZTMRIwEAYDVQQDEwlTVlMgTGFi
Q0EwHhcNMjUwNDI4MTcwNTAwWhcNMzUwNDI4MTcwNTAwWjBqMQswCQYDVQQGEwJV
UzEXMBUGA1UECBMOTm9ydGggQ2Fyb2xpbmExEDAOBgNVBAcTB1JhbGVpZ2gxDjAM
BgNVBAoTBUNpc2NvMQwwCgYDVQQLEwNTVlMxEjAQBgNVBAMTCVNWUyBMYWJDQTCC
AiIwDQYJKoZIhvcNAQEBBQADggIPADCCAgoCggIBAJvZUOyn2vIn6gKbx3M7vaRq
2YjwZlzSH6EkEvxnJTy+kksiFD33GyHQepk7vfp4NFU5OtQ4HC7t/A0v9grDa3QW
VwvV4MBbJhFM3s0J/ejgDYcMZhIAaPy0Zo5WLboOkXEiKjPLatkXojB8FVrhLF3O
jMBSqwa4/Wlniy5S+7s4FFxsCf20COWfBAsnrs0tatIIhmcnx+VLJP7MRm8f0w4m
mutNo7IhbJSrgAFXmjlbBjMmgspObULo/wxMHdTbtPBf11HRHTkNIo3qy04UADL2
WpoGhgT/FaxxBo2UBcnYVaP+jjRE0NYT973MCbVAAxtNVU6bEBR0z+LWniACzupm
+qh23SL43uW5A3iSw/BuU1E9p7B0e8oDNKU6gXlojKyLP/gC7j8AeP03ir+KZui8
b8X4iYn/67SbzZFhwxn3chkW4JYhQ4AImW1An2Q1+DMoZL7zRtSqQ3g9ZqRIMzQN
gJ+kQXe7QtT/u6m1MrtjE3gAEVpL334rTIxy9hpKZIkB86t2ZA3JX8CLsbCa13sA
z1XCoONX+6a1ekmXuAOI+t3c1sNbN2AtFi4cJovTA01xh60I4QnK+MNQKpTjt/E4
ydHl0rrurXsZummj9QBnkX4pqY7cDLHhdMKpbjDwg7jVLl783nTc9wYptQEPi5sw
83g9EMgKV0ARIiVUa/qlAgMBAAGjPjA8MAwGA1UdEwQFMAMBAf8wEQYJYIZIAYb4
QgEBBAQDAgAHMBkGCWCGSAGG+EIBDQQMFgpTVlMgTGFiIENBMA0GCSqGSIb3DQEB
CwUAA4ICAQAIT308oL2L6j/7Kk9VdcouuaBsN9o2pNEk3KXeZ8ykarNoxa87sFYr
AwXIwfAtk8uEHfnWu1QcZ3LkEJM9rHVCZuKsYd3D6qojo54HTpxRLgo5oKOdGayi
iSEkSSX9qyfLfINHR2JSVqJU6jLsy86X7q7RmIPMS7XfHzuddFNI4YDoXRX67X+v
O+ja6zTQqjO6lqJhmrSkyFbYf/ZTpe4d1OzJsZjNsNOr8bF9nOA/7qNZLp3Z3cpU
PU0KdbiSvRqnPw3e8TfITVmAzcx8COI2SrYFMSUazolVBvDy+xRKxyAtMbneGz6n
YdykCimThCKoKwp/pWpYBEqIEOf5ay1PKURO/8aj/B7aluJapXkmnj5qPeGhN0pB
Q9r14reov4so2EspkXS7CrH9yGfpIyTprokz1UvZBZ8vloI7YZmjFmem+5rT6Gnk
eU/lX7nV61SYG5W5K+I8uaKuyBHOMn7Amy3DYL5c5GJBqxpSZERbLXV+Q1tIgRU8
8ggzlPOdsS/i6Lo7ypYX0eB9HgVDCkzQsLXQuHGj/2WsgPgdRcjkvnyURk4Jx+Ib
xDrmo7e0XPpSW4l72a6Kl8CR3U2Cr4wsuvndPEq/qd2NRSBWffF0XE/AJHQG7STT
HaXLU9r2Ko603oecu8ysGTwLlIt/9T1/FOb0xZRugWcpJrVoTgDGuA==
-----END CERTIFICATE-----

quit
   Serial Number : AB:CD:87:FD:41:12:C3:FE:FD:87:D5
   Subject:
      CN=SVS LabCA,OU=SVS,O=Cisco,L=Raleigh,ST=North Carolina,C=US
   Issued By :
      CN=SVS LabCA,OU=SVS,O=Cisco,L=Raleigh,ST=North Carolina,C=US
   Validity Start : 17:05:00 UTC Mon Apr 28 2025
   Validity End : 17:05:00 UTC Sat Apr 28 2035
RP/0/RP0/CPU0:May 9 14:52:20.961 UTC: pki_cmd[66362]: %SECURITY-PKI-6-LOG_INFO_DETAIL : Fingerprint: 2A38FF1D7BA0D2782EE9926699C7F81BA9EBC77C8D01153C62D7A6BE09E7DA78
   SHA1 Fingerprint:
      0EB181E95A3ED7803BC5A8059A854A95C83AC737
Do you accept this certificate? [yes/no]: yes
RP/0/RP0/CPU0:May 9 14:52:23.437 UTC: cepki[153]: %SECURITY-CEPKI-6-INFO : certificate database updated
Opmerking: als u een ondergeschikt CA-systeem hebt, moet u zowel Root CA- als Sub CA-certificaten importeren. Gebruik dezelfde opdracht met Sub CA bovenaan en Root CA onderaan.
Stap 4. Certificate Signing Request (CSR) genereren.
RP/0/RP0/CPU0:SVS-LAB-8201-1#crypto ca enroll svs
Fri May 9 14:52:44.030 UTC
% Start certificate enrollment ...
% Create a challenge password. You will need to verbally provide this
password to the CA Administrator in order to revoke your certificate.
% For security reasons your password will not be saved in the configuration.
% Please make a note of it.

Password:
Re-enter Password:

% The subject name in the certificate will include: C=US,ST=NC,L=RTP,O=Cisco,OU=SVS,CN=10.225.253.167
% The subject name in the certificate will include:SVS-LAB-8201-1.svs.lab
% Include the router serial number in the subject name? [yes/no]: yes
% The serial number in the certificate will be: 4090843b
% Include an IP address in the subject name? [yes/no]: yes
Enter IP Address[] 10.225.253.167
Fingerprint: 36354532 38324335 43434136 42333545
Display Certificate Request to terminal? [yes/no]: yes
Certificate Request follows:

-----BEGIN CERTIFICATE REQUEST-----
MIIDQTCCAikCAQAwcjELMAkGA1UEBhMCVVMxCzAJBgNVBAgMAk5DMQwwCgYDVQQH
DANSVFAxDjAMBgNVBAoMBUNpc2NvMQwwCgYDVQQLDANTVlMxFzAVBgNVBAMMDjEw
LjIyNS4yNTMuMTY3MREwDwYDVQQFEwg0MDkwODQzYjCCASIwDQYJKoZIhvcNAQEB
BQADggEPADCCAQoCggEBALwx9w4DnTtrloDH9iOZxPvEDARwN0t4WrPEjaQclZUA
6ax6Cxq/0JlQiUf2+eQv+4rKZqAZ1xDhiaiMGqETnO0LKpwmtx10IqXL7UYMHHwF
9vRII52zomkWA8a63Wx66UkExaXoeXaf5HkLoqDu68X83U7LPvMe1sMwvmq7Rmy2
DAu30HB/JfYlQCHmTVFz3M5fBt86xx4t1nxTFU/4lRWMC73UdL5YdKJLjMpBT2tN
E3piZ+kL4p1c9U4RIBkU8/G4drzFbGvHCIkWkwI0cb1X2HgtbVQdCXTAwJDmr2O9
zd2ZCa5enTbOKHbNXuHjpy0k8MewKOV2muwxVcQbej8CAwEAAaCBiTAYBgkqhkiG
9w0BCQcxCxMJQzFzY28uMTIzMG0GCSqGSIb3DQEJDjFgMF4wDgYDVR0PAQH/BAQD
AgWgMCAGA1UdJQEB/wQWMBQGCCsGAQUFBwMBBggrBgEFBQcDAjAJBgNVHRMEAjAA
MB8GA1UdEQQYMBaCDjEwLjIyNS4yNTMuMTY3hwQK4f2nMA0GCSqGSIb3DQEBBQUA
A4IBAQBBXOeWF5ZUz701GFjuQHBBDgYb+3lhFOxbYm9psIWfv1uwjkKoL297tGHv
Iux7nMyrDVkSJ81i5BSTdd9FE6AbSFswjlYpO+IxkUM971Ejwg2rj+jABDR7I8SU
06Y06mS9x2ZJYqImeq8xwIr19Hi+7tyaLe6apfTIljdgVxB+Xyz0FJMckI05US3j
T/3aw/115RcXerdrh36oMUHEepUjIx/15u9s1c7e1mxACoQE6f9OA+fdg2zYt0ME
Z6VAw64cY+YF6iLbYv7c4lizO5Zj2NJbUKpeqijkFAkY/1rIxTHypzH/p2ma4zuS
46a+kLXsVHZ716ZMB3WrUzB2ZN0O
-----END CERTIFICATE REQUEST-----
---End - This line not part of the certificate request---
Redisplay enrollment request? [yes/no]: no
Stap 5. CA-ondertekend certificaat importeren.
RP/0/RP0/CPU0:SVS-LAB-8201-1#crypto ca import svs certificate
Fri May 9 15:00:35.426 UTC


Enter the base64/PEM encoded certificate/certificates.
Please note: for multiple certificates use only PEM.
End with a blank line or the word "quit" on a line by itself

-----BEGIN CERTIFICATE-----
MIIE3zCCAsegAwIBAgIINL1NAUzx14UwDQYJKoZIhvcNAQELBQAwajELMAkGA1UE
BhMCVVMxFzAVBgNVBAgTDk5vcnRoIENhcm9saW5hMRAwDgYDVQQHEwdSYWxlaWdo
MQ4wDAYDVQQKEwVDaXNjbzEMMAoGA1UECxMDU1ZTMRIwEAYDVQQDEwlTVlMgTGFi
Q0EwHhcNMjUwNTA5MTQ1NzAwWhcNMjYwNTA5MTQ1NzAwWjByMQswCQYDVQQGEwJV
UzELMAkGA1UECAwCTkMxDDAKBgNVBAcMA1JUUDEOMAwGA1UECgwFQ2lzY28xDDAK
BgNVBAsMA1NWUzEXMBUGA1UEAwwOMTAuMjI1LjI1My4xNjcxETAPBgNVBAUTCDQw
OTA4NDNiMIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEAvDH3DgOdO2uW
gMf2I5nE+8QMBHA3S3has8SNpByVlQDprHoLGr/QmVCJR/b55C/7ispmoBnXEOGJ
qIwaoROc7QsqnCa3HXQipcvtRgwcfAX29EgjnbOiaRYDxrrdbHrpSQTFpeh5dp/k
eQuioO7rxfzdTss+8x7WwzC+artGbLYMC7fQcH8l9iVAIeZNUXPczl8G3zrHHi3W
fFMVT/iVFYwLvdR0vlh0okuMykFPa00TemJn6QvinVz1ThEgGRTz8bh2vMVsa8cI
iRaTAjRxvVfYeC1tVB0JdMDAkOavY73N3ZkJrl6dNs4ods1e4eOnLSTwx7Ao5Xaa
7DFVxBt6PwIDAQABo4GAMH4wHgYJYIZIAYb4QgENBBEWD3hjYSBjZXJ0aWZpY2F0
ZTAOBgNVHQ8BAf8EBAMCBaAwIAYDVR0lAQH/BBYwFAYIKwYBBQUHAwEGCCsGAQUF
BwMCMAkGA1UdEwQCMAAwHwYDVR0RBBgwFoIOMTAuMjI1LjI1My4xNjeHBArh/acw
DQYJKoZIhvcNAQELBQADggIBAARpS5bEck+ojO12106WxedDQ8VduObBtrnOH+Nt
94EA1co7HEe4USf1FiASAX7rNveLpY3ICmLh+tQZYTZrQ93tb9mMTZg7exqN89ZU
VlXoB2UOTri5Kl0/+izEGgyNq42/ytAP8YO07HR/2jf7gfhoRvwcR5QNOEHv4o6l
Zma5Xio1sBbkA7JB2mpzzZg4ZjsyV8lRGXxxgyt1mwNmb7EiAc8lodRcgyp7FNh3
F/k9cMMMr5lM4Ysvoltx1k9AeLjzb2syv5/fG6QuOZdWwTaaQh0Y2h/cVDiV97wg
0DlmEfdSv6QrxQSujZr22RzVyKKHltuiV2B74pthUuGRBtfHS5XFy7uTTbfGX8M6
ZJw8rX1SADr8tDplrf1ZIrPmv3ZPP7woTB22yWzyd0use+5Ialb0w70twN4t/IIw
8CJu6HfnDXLDPZ0jsC8steffrSlopwGccp3j6aZKPFz+I/Purb44a9WxEWa2TA7H
+rloynBcGMetOHxVLnptlsC7Q4mN/MDXeGyW+OTNCirNEG/gqcu+dn9EnNKkE2WV
oF5370w+uNHoK8Bdt8mqadUT4OoUSqY8ArV0BomO5tzbemreVPmQAZ/IahZ7TqKo
3dGNonTAfFTESM1iujQ81iRKsikDHySnwcCM2nilCKZrhVq5IB8NK6jKRJZ0eQAX
vMt1
-----END CERTIFICATE-----
quit
Serial Number : C2:F4:AB:34:02:D2:76:74:65:34:FE:D5
Subject:
serialNumber=4090843b,CN=10.225.253.167,OU=SVS,O=Cisco,L=RTP,ST=NC,C=US
Issued By :
CN=SVS LabCA,OU=SVS,O=Cisco,L=Raleigh,ST=North Carolina,C=US
Validity Start : 14:57:00 UTC Fri May 09 2025
Validity End : 14:57:00 UTC Sat May 09 2026
SHA1 Fingerprint:
21E4DA0B02181D08B6E51F0CC754BCE5B815C792
Stap 6. Controleer of het routeridentiteitsbewijs is geregistreerd.
RP/0/RP0/CPU0:SVS-LAB-8201-1#show crypto ca trustpoint svs detail

Trustpoint        :svs-new
=========================================================
KeyPair Label: the_default
CRL:optional
enrollment: terminal
subject name: C=US,ST=NC,L=RTP,O=Cisco,OU=SVS,CN=SVS-LAB-8201-1.svs.lab

RP/0/RP0/CPU0:SVS-LAB-8201-1#show crypto ca certificates svs
Wed May 14 14:55:58.173 UTC

Trustpoint       : svs-new
==================================================
CA certificate
  Serial Number  : 20:01:20:1F:B6:9D:C3:FE:43:78:FF:64
  Subject:
        CN=SVS LabCA,OU=SVS,O=Cisco,L=Raleigh,ST=North Carolina,C=US
  Issued By      :
        CN=SVS LabCA,OU=SVS,O=Cisco,L=Raleigh,ST=North Carolina,C=US
  Validity Start : 17:05:00 UTC Mon Apr 28 2025
  Validity End   : 17:05:00 UTC Sat Apr 28 2035
  SHA1 Fingerprint:
         0EB181E95A3ED7803BC5A8059A854A95C83AC737
Router certificate
  Key usage      : General Purpose
  Status         : Available
  Serial Number  : FD:AC:20:1F:B6:9D:C3:FE:98:43:ED
  Subject:
        serialNumber=4090843b,CN=brc-8201-1.svs.lab,OU=SVS,O=Cisco,L=RTP,ST=NC,C=US
  Issued By      :
        CN=SVS LabCA,OU=SVS,O=Cisco,L=Raleigh,ST=North Carolina,C=US
  Validity Start : 19:59:00 UTC Fri May 09 2025
  Validity End   : 19:59:00 UTC Sat May 09 2026
  SHA1 Fingerprint:
         AC17E4772D909470F753BDBFA463F2DF522CC2A6
Associated Trustpoint: svs
TACACS & AAA configureren met TLS
Waarschuwing: voer de configuratiewijzigingen uit via de console met lokale referenties.
Stap 1. Configureer TACACS Server en AAA-groep.
tacacs source-interface MgmtEth0/RP0/CPU0/0 vrf mgmt
aaa group server tacacs+ tac_tls_sc
 vrf mgmt
 server-private 10.225.253.209 port 6049
  timeout 10
  tls
   trustpoint svs
  !
  single-connection
  single-connection-idle-timeout 30
Stap 2. Configureer AAA.
aaa accounting exec default start-stop group tac_tls_sc
aaa accounting system default start-stop group tac_tls_sc
aaa accounting network default start-stop group tac_tls_sc
aaa accounting commands default stop-only group tac_tls_sc
aaa authorization exec default group tac_tls_sc local
aaa authorization commands default group tac_tls_sc none
aaa authentication login default group tac_tls_sc local
Certificaatverlengingsproces
In deze sectie wordt het proces voor het vernieuwen van certificaten beschreven wanneer de geconfigureerde certificaten moeten worden vervangen of bijna verlopen zijn.
Opmerking: Vertrouwenspunt hoeft niet uit de TACACS+-configuratie te worden verwijderd tijdens de verlenging.
Stap 1. Controleer de huidige geldigheidsdata van het certificaat.
RP/0/RP0/CPU0:SVS-LAB-8201-1#show crypto ca certificates svs-new
Thu Aug 14 15:13:37.465 UTC

Trustpoint : svs-new
==================================================
CA certificate
  Serial Number : 30:A2:10:14:C9:5E:B0:E0:07:CE:0A:24:16:69:90:ED:D1:34:B5:9B
  Subject:
        CN=Test Drive Sub CA G1,OU=Certification Authorities,O=Keyfactor Command,C=US
  Issued By :
        CN=Test Drive Root CA G1,OU=Certification Authorities,O=Keyfactor Command,C=US
  Validity Start : 22:12:45 UTC Thu Jun 26 2025
  Validity End : 22:12:44 UTC Tue Jun 25 2030

  CRL Distribution Point

http://svs.lab:8080/ejbca/publicweb/crls/search.cgi?iHash=m9uBlQsZDYy6wxomiFWB5Gv0AZM

  SHA1 Fingerprint:
        EA8FB276563B927FCAF0174D9FD1C58F3E8B5FF2
Trusted Certificate Chain
  Serial Number : 1F:A6:6E:2E:F8:AB:CE:B4:9C:B8:07:5A:9F:2B:32:02:B4:56:5C:96
  Subject:
        CN=Test Drive Root CA G1,OU=Certification Authorities,O=Keyfactor Command,C=US
  Issued By :
        CN=Test Drive Root CA G1,OU=Certification Authorities,O=Keyfactor Command,C=US
  Validity Start : 22:13:17 UTC Thu Jun 26 2025
  Validity End : 22:13:16 UTC Sun Jun 24 2035
  SHA1 Fingerprint:
        E225647FF9BDA176D2998D5A3A9770270F37D2A7
Router certificate
  Key usage : General Purpose
  Status : Available
  Serial Number : 7A:13:EB:C0:6A:8D:66:68:09:0B:32:C7:0C:D8:05:BD:81:72:9B:4E
  Subject:
        CN=brc-8201-1.svs.lab,OU=SVS,O=Cisco,L=RTP,ST=NC,C=US
  Issued By :
        CN=Test Drive Sub CA G1,OU=Certification Authorities,O=Keyfactor Command,C=US
  Validity Start : 16:38:36 UTC Wed Jul 30 2025
  Validity End : 16:38:35 UTC Thu Jul 30 2026
  CRL Distribution Point

http://svs.lab:8080/ejbca/publicweb/crls/search.cgi?iHash=X4as2q+6I9Bd4QglQa8g1xoH8GY
  SHA1 Fingerprint:
        B562F3CF507CE7F97893F28BC896794CFF6995C1
Associated Trustpoint: svs-new
Stap 2. Bestaande Trustpoint-certificaat verwijderen.
RP/0/RP0/CPU0:SVS-LAB-8201-1#clear crypto ca certificates KF_TP
Thu Aug 14 15:25:26.286 UTC
certificates cleared for trustpoint KF_TP
RP/0/RP0/CPU0:Aug 14 15:25:26.577 UTC: cepki[382]: %SECURITY-CEPKI-6-INFO : certificate database updated
RP/0/RP0/CPU0:BRC-8201-1#
RP/0/RP0/CPU0:BRC-8201-1#
RP/0/RP0/CPU0:BRC-8201-1#show crypto ca certificates KF_TP
Thu Aug 14 15:25:37.270 UTC
RP/0/RP0/CPU0:BRC-8201-1#
Stap 3. Verifieer het vertrouwenspunt opnieuw en schrijf het in, zoals beschreven in de stappen onder Trustpoint Configuration.
Stap 4. Controleer of de geldigheidsdata van het certificaat zijn bijgewerkt.
RP/0/RP0/CPU0:SVS-LAB-8201-1#show crypto ca certificates KF_TP
Thu Aug 14 15:31:28.309 UTC

Trustpoint : KF_TP
==================================================
CA certificate
  Serial Number : 30:A2:10:14:C9:5E:B0:E0:07:CE:0A:24:16:69:90:ED:D1:34:B5:9B
  Subject:
CN=Test Drive Sub CA G1,OU=Certification Authorities,O=Keyfactor Command,C=US
  Issued By :
        CN=Test Drive Root CA G1,OU=Certification Authorities,O=Keyfactor Command,C=US
  Validity Start : 22:13:17 UTC Thu Jun 26 2025
  Validity End : 22:13:16 UTC Tue Jun 25 2030

  CRL Distribution Point

http://svs.lab:8080/ejbca/publicweb/crls/search.cgi?iHash=m9uBlQsZDYy6wxomiFWB5Gv0AZM
  SHA1 Fingerprint:
        EA8FB276563B927FCAF0174D9FD1C58F3E8B5FF2
Trusted Certificate Chain
  Serial Number : 1F:A6:6E:2E:F8:AB:CE:B4:9C:B8:07:5A:9F:2B:32:02:B4:56:5C:96
  Subject:
        CN=Test Drive Root CA G1,OU=Certification Authorities,O=Keyfactor Command,C=US
  Issued By :
        CN=Test Drive Root CA G1,OU=Certification Authorities,O=Keyfactor Command,C=US
  Validity Start : 22:13:17 UTC Thu Jun 26 2025
  Validity End : 22:13:16 UTC Sun Jun 24 2035
  SHA1 Fingerprint:
        E225647FF9BDA176D2998D5A3A9770270F37D2A7
Router certificate
  Key usage : General Purpose
  Status : Available
  Serial Number : 1F:B0:AE:44:CF:8E:24:62:83:42:2F:34:BF:D0:82:07:DF:E4:49:0B
  Subject:
        CN=brc-8201-1.svs.lab,OU=SVS,O=Cisco,L=RTP,ST=NC,C=US
  Issued By :
        CN=Test Drive Sub CA G1,OU=Certification Authorities,O=Keyfactor Command,C=US
  Validity Start : 15:17:29 UTC Thu Aug 14 2025
  Validity End : 15:17:28 UTC Fri Aug 14 2026

  CRL Distribution Point

http://svs.lab:8080/ejbca/publicweb/crls/search.cgi?iHash=X4as2q+6I9Bd4QglQa8g1xoH8GY
  SHA1 Fingerprint:
        D3CE0AEB51C5E8009F626A1A9FD633FB9AFA96DE
Associated Trustpoint: KF_TP
Controleren en problemen oplossen
De configuratie verifiëren.
show crypto ca certificates [detail]
show crypto ca trustpoint detail
show tacacs details
Debug voor TACACS+.
debug tacacs tls
TLS debuggen.
debug ssl error
debug ssl events
Test de externe gebruiker voordat u de AAA-verificatie configureert.
test aaa group tacacs2 <username> <password>
user has been authenticated
Wis de certificaten (hiermee worden alle certificaten verwijderd die zijn gekoppeld aan een vertrouwenspunt).
clear crypto ca certificate <trustpoint name>
TACACS-proces opnieuw opstarten (indien nodig)
process restart tacacsd
Revisiegeschiedenis
| Revisie | Publicatiedatum | Opmerkingen |
|---|---|---|
5.0 |
20-Oct-2026
|
Hercertificering - bijgewerkte SEO, Alt-test en machinevertaling. |
4.0 |
24-Apr-2026
|
Toegevoegde technische inhoud en bijgewerkte opmaak. |
1.0 |
30-Sep-2025
|
Eerste vrijgave |

 Feedback
Contact Cisco
- Een ondersteuningscase openen

- (Vereist een Cisco-servicecontract)