TACACS+ Device Administration configureren op Palo Alto met ISE

Inhoud
Inleiding
Dit document beschrijft de TACACS+-configuratie op Palo Alto met Cisco ISE.
Voorwaarden
Cisco raadt kennis van de volgende onderwerpen aan:
- Cisco ISE en TACACS+ protocol.
- Palo Alto firewall.
Gebruikte componenten
De informatie in dit document is gebaseerd op de volgende software- en hardware-versies:
- Palo Alto Firewall versie 10.1.0
- Cisco Identity Services Engine (ISE) versie 3.3 Patch 4
De informatie in dit document is gebaseerd op de apparaten in een specifieke laboratoriumomgeving. Alle apparaten die in dit document worden beschreven, hadden een opgeschoonde (standaard)configuratie. Als uw netwerk live is, moet u zorgen dat u de potentiële impact van elke opdracht begrijpt.
Netwerkdiagram
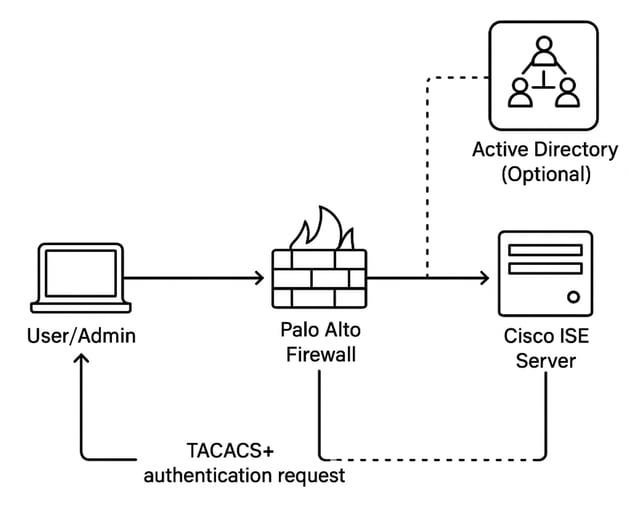
verificatiestroom
1. De beheerder logt in op de Palo Alto-firewall.
2. Palo Alto stuurt een TACACS+-verificatieverzoek naar Cisco ISE.
3. Cisco ISE:
- Als AD is geïntegreerd, zoekt het AD naar authenticatie en autorisatie.
- Als er geen advertentie is, gebruikt het lokale identiteitswinkels of -beleid.
- Cisco ISE stuurt een autorisatierespons naar Palo Alto op basis van het geconfigureerde beleid.
- De beheerder krijgt toegang met het juiste rechtenniveau.
Configureren
Sectie 1: Palo Alto Firewall configureren voor TACACS+
Stap 1. Voeg een TACACS+-serverprofiel toe.
Het profiel bepaalt hoe de firewall verbinding maakt met de TACACS+-server.
- Selecteer Apparaat > Serverprofielen > TACACS+ of Panorama > Serverprofielen > TACACS+ op Panorama en voeg een profiel toe.
- Voer een profielnaam in om het serverprofiel te identificeren.
- (Optioneel) Selecteer Beheerder Alleen gebruiken om de toegang tot beheerders te beperken.
- Voer een time-outinterval in in seconden waarna een verificatieverzoek uitvalt (standaard is 3; bereik is 1-20).
- Selecteer het verificatieprotocol (standaard is CHAP) dat de firewall gebruikt om te verifiëren op de TACACS+-server.
Het standaard TACACS+-verificatieprotocol van Palo Alto is CHAP (CHAP/MD5).
Wanneer ISE gebruikers verifieert aan de hand van een externe identiteitsopslag zoals Active Directory, kan CHAP/MD5 niet worden gebruikt omdat AD ISE niet de omkeerbare wachtwoordinformatie biedt die vereist is voor CHAP-validatie. Configureer daarom voor verificatie met AD-back het Palo Alto TACACS+-serverprofiel om PAP te gebruiken, niet CHAP
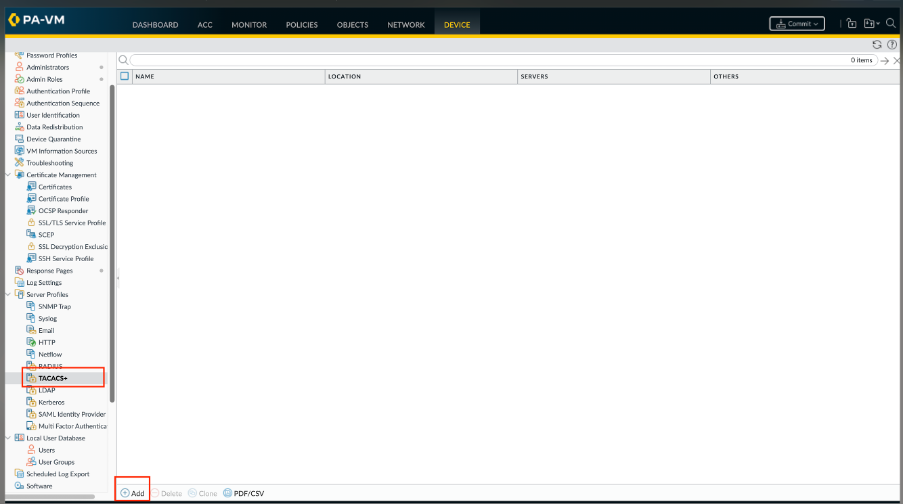
- Voeg elke TACACS+-server toe en voer de volgende stappen uit:
- Een naam om de server te identificeren.
- Het IP-adres van de TACACS+-server of het FQDN. Als u een FQDN-adresobject gebruikt om de server te identificeren en u vervolgens het adres wijzigt, moet u de wijziging vastleggen om het nieuwe serveradres van kracht te laten worden.
- Een geheim en een geheim bevestigen om gebruikersnamen en wachtwoorden te versleutelen.
- De serverpoort voor verificatieverzoeken (standaard is 49). Klik op OK om het serverprofiel op te slaan.
7. Klik op OK om het serverprofiel op te slaan.
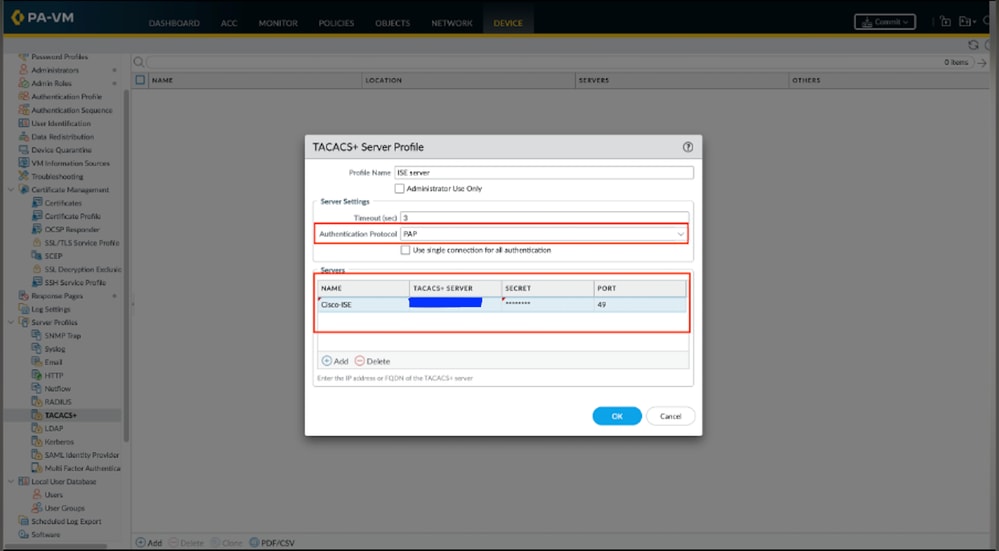

Tip: Selecteer PAP bij het gebruik van Active Directory of een andere externe identiteitsopslag.
De CHAP-optie van Palo Alto maakt gebruik van CHAP/MD5. Cisco ISE kan CHAP/MD5-referenties niet valideren met Active Directory omdat AD niet het vereiste wachtwoordmateriaal weergeeft. Gebruik PAP voor TACACS+-beheerdersverificatie met AD-back. CHAP kan alleen worden gebruikt als de geselecteerde ISE-identiteitsbron deze ondersteunt (bijvoorbeeld correct geconfigureerde interne gebruikers).
Stap 2. Wijs het TACACS+-serverprofiel toe aan een verificatieprofiel.
Het verificatieprofiel definieert de verificatie-instellingen die gemeenschappelijk zijn voor een reeks gebruikers.
- Selecteer Apparaat > Verificatieprofiel en voeg een profiel toe.
- Voer een naam in om het profiel te identificeren
- Stel het type in op TACACS+.
- Selecteer het geconfigureerde serverprofiel.
- Selecteer Gebruikersgroep ophalen uit TACACS+ om gebruikersgroepgegevens te verzamelen van VSA's die op de TACACS+-server zijn gedefinieerd.
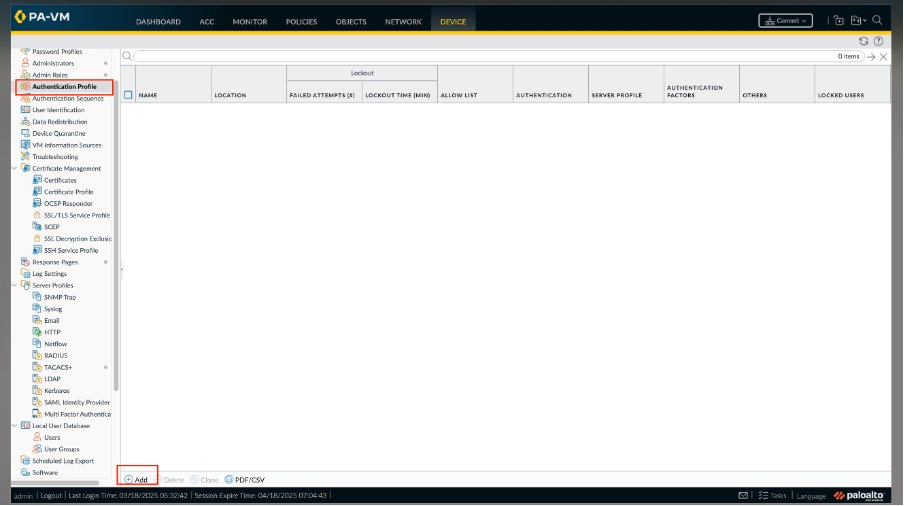
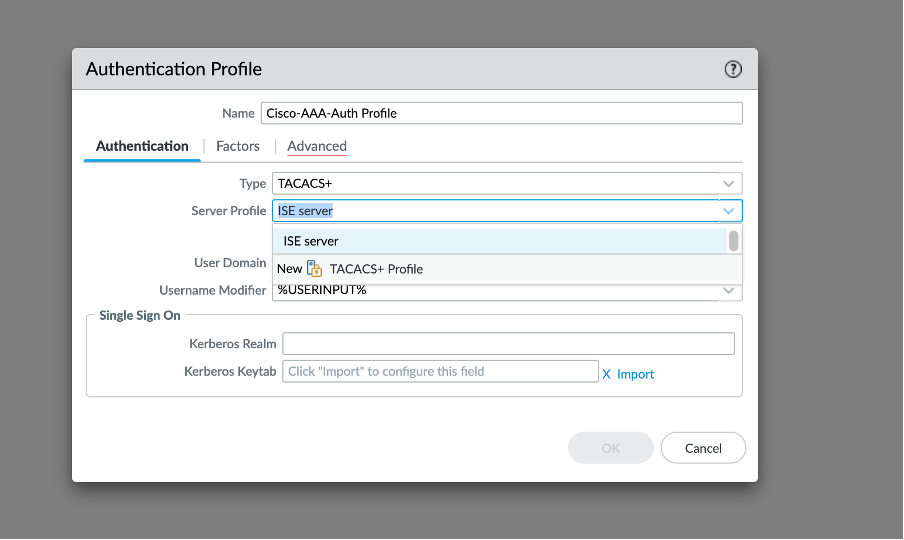
De firewall komt overeen met de groepsgegevens met de groepen die u opgeeft in de lijst Toestaan van het verificatieprofiel.
- Selecteer Geavanceerd en Voeg in de lijst Toestaan de gebruikers en groepen toe die met dit verificatieprofiel kunnen worden geverifieerd.
- Klik op OK om het verificatieprofiel op te slaan.
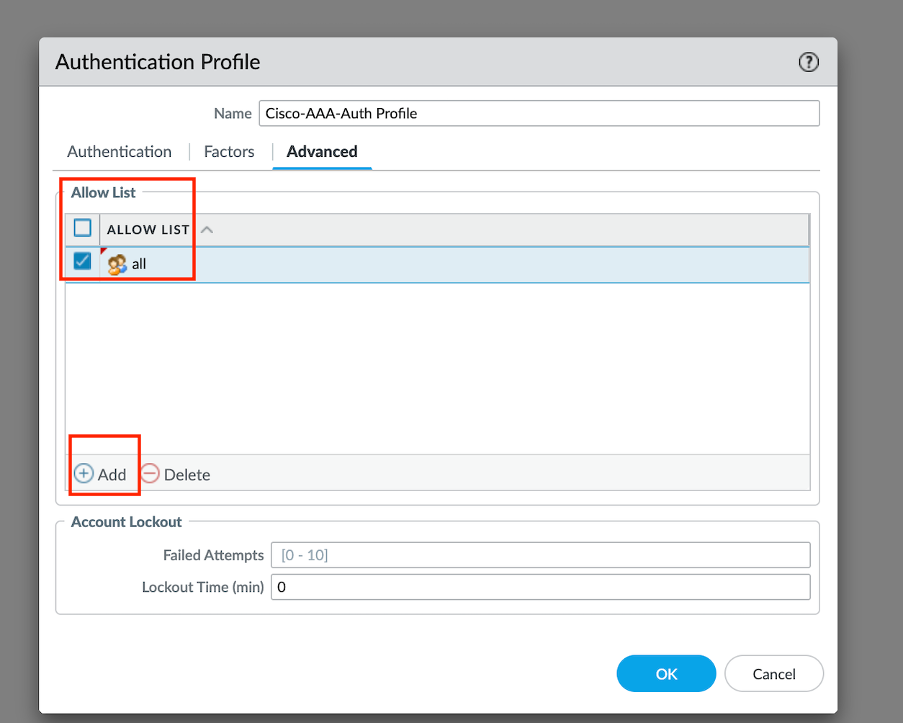
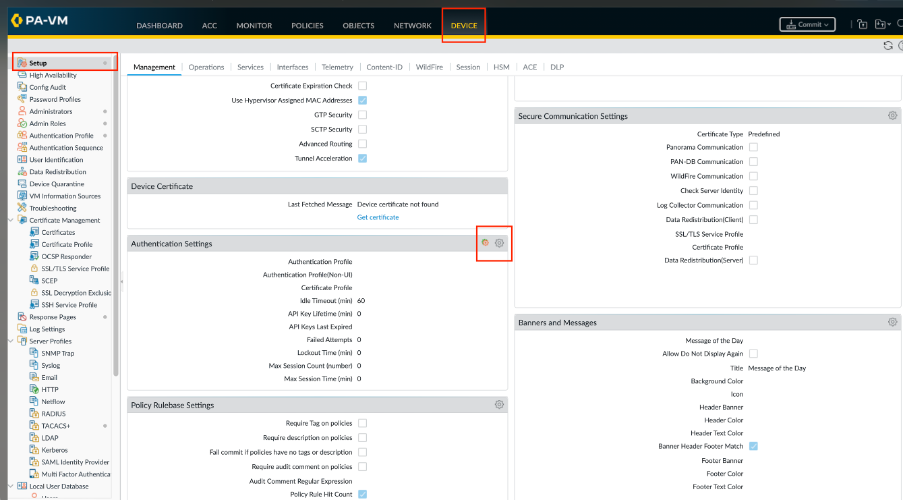
Stap 3. Configureer de firewall om het verificatieprofiel voor alle beheerders te gebruiken.
- Selecteer Apparaat > Instelling > Beheer en bewerk de verificatie-instellingen.
- Selecteer het verificatieprofiel dat u hebt geconfigureerd en klik op OK.
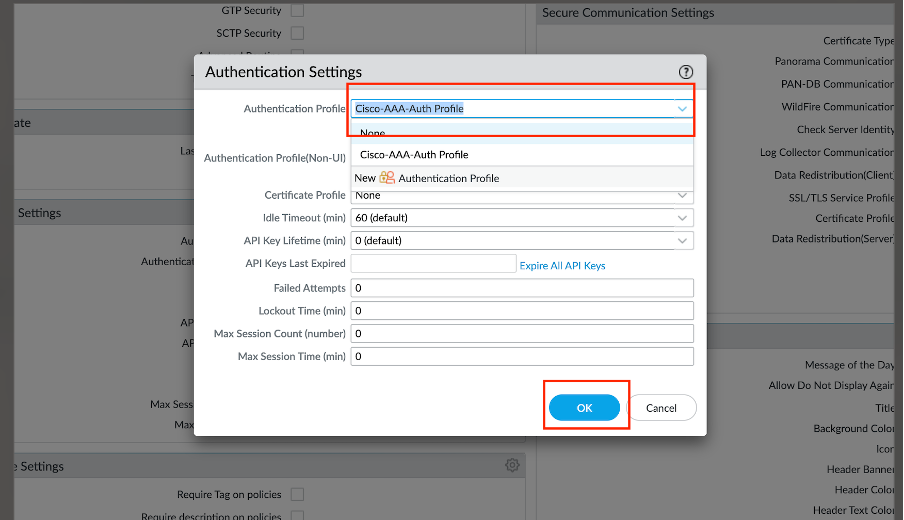
Stap 4. Configureer een beheerdersrolprofiel.
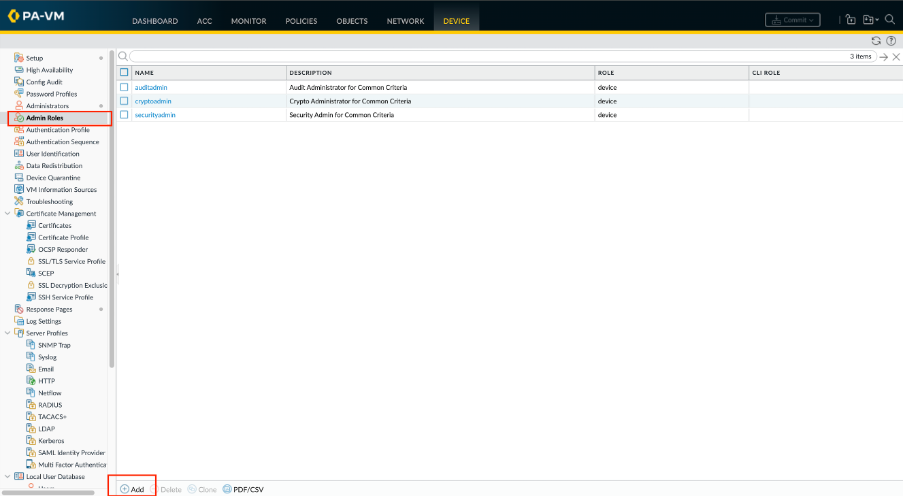
Selecteer Apparaat > Beheerdersrollen en klik op Toevoegen. Voer een naam in om de rol te identificeren.
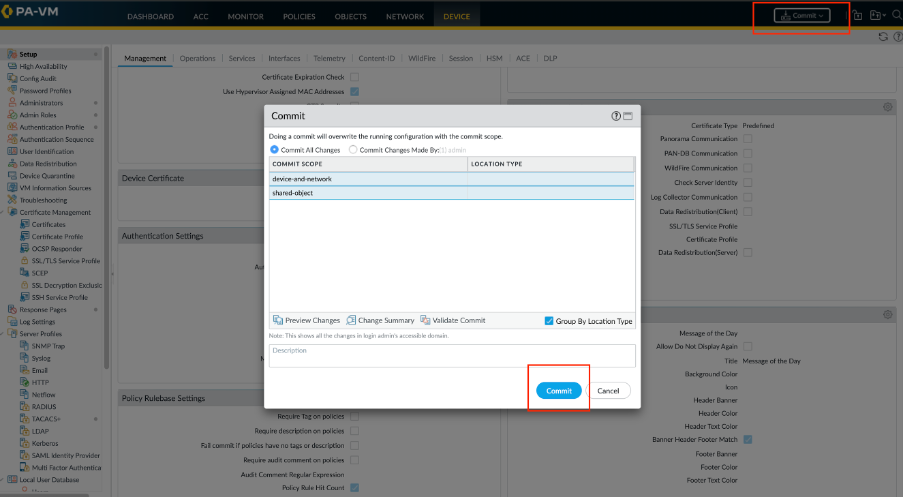
Stap 5. Voer uw wijzigingen in om ze te activeren op de firewall.
Afdeling 2: TACACS+-configuratie op ISE
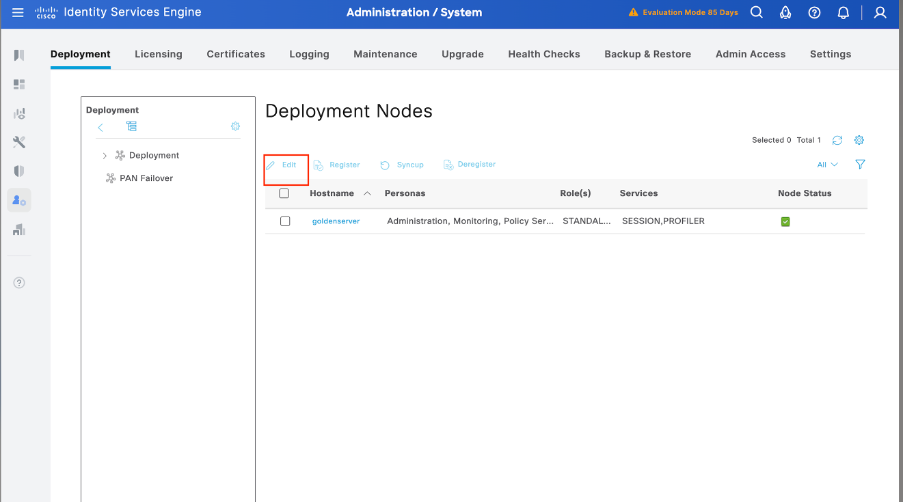
Stap 1. De eerste stap is om te controleren of Cisco ISE over de nodige mogelijkheden beschikt om TACACS+-verificatie te verwerken. Bevestig hiervoor dat de functie Apparaatbeheer is ingeschakeld voor het gewenste serviceknooppunt voor beleidsservices (PSN). Navigeer naar Beheer > Systeem > Implementatie, selecteer het juiste knooppunt waar ISE TACACS+-verificatie verwerkt en klik op Bewerken om de configuratie te controleren.
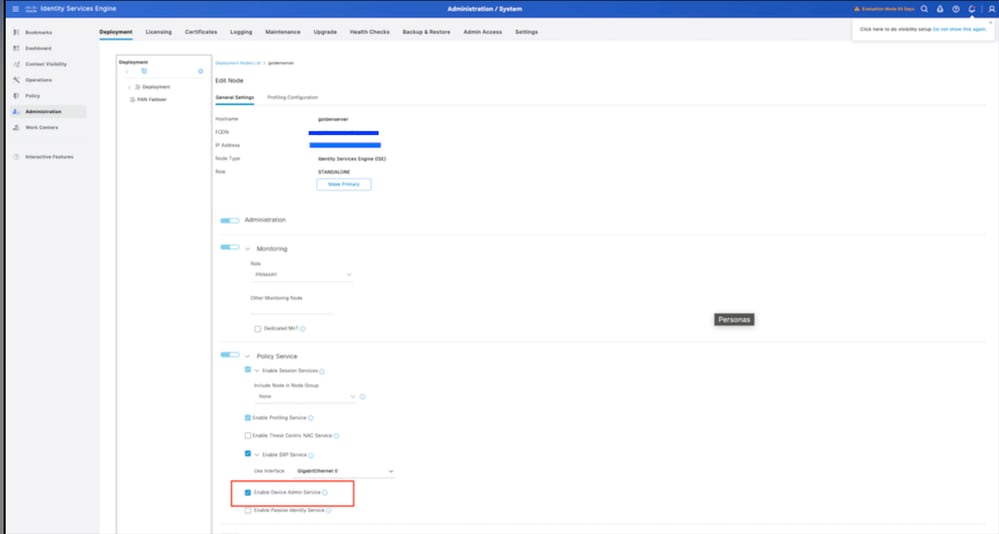
Stap 2. Blader omlaag om de functie Apparaatbeheer te zoeken. Merk op dat voor het inschakelen van deze functie de Policy Service-persona actief moet zijn op de node, samen met de beschikbare TACACS+-licenties in de implementatie. Schakel het selectievakje in om de functie in te schakelen en sla de configuratie op.
Stap 3. Configureer het Palo Alto Network Device Profile voor Cisco ISE.
Ga naar Beheer > Netwerkbronnen > Netwerkapparaatprofiel. Klik op Toevoegen en vermeld de naam (Palo Alto) en schakel TACACS+ in onder ondersteunde protocollen.
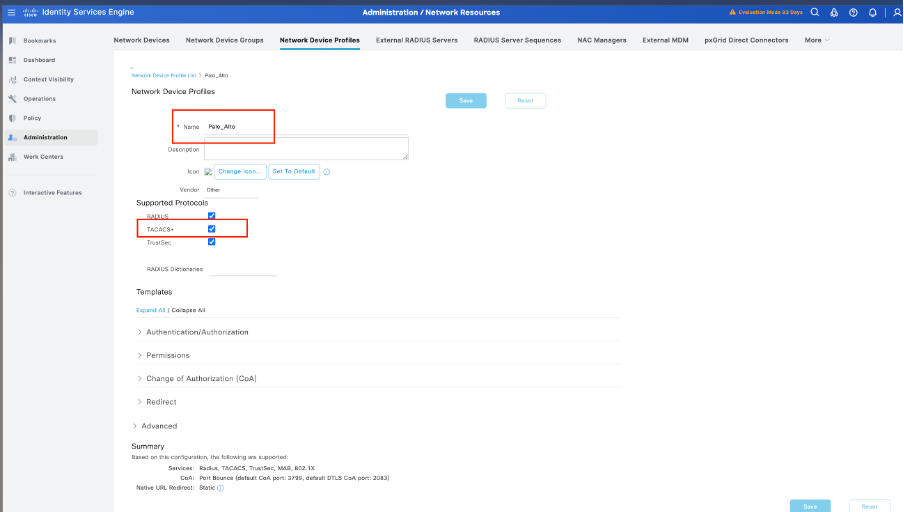
Stap 4. Palo Alto toevoegen als netwerkapparaat.
- Navigeer naar Beheer > Netwerkbronnen > Netwerkapparaten > +Toevoegen.
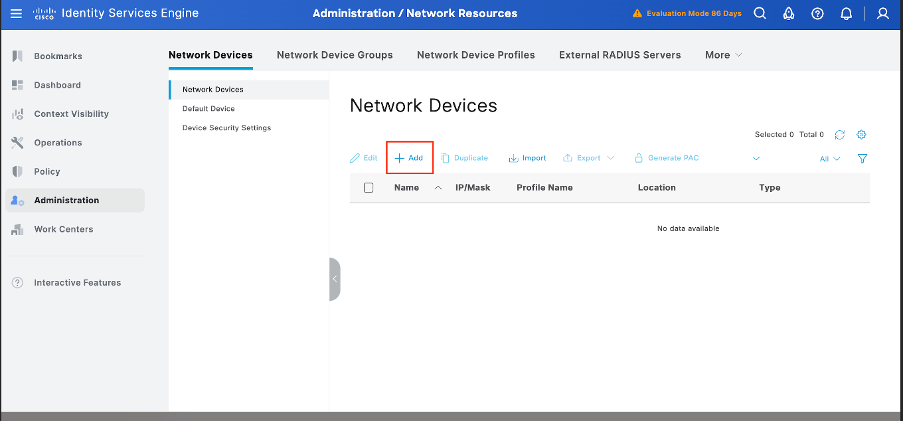
2. Klik op Toevoegen en voer de volgende gegevens in:
Naam: Palo-Alto
IP-adres: <Palo-Alto IP>
Netwerkapparaatprofiel: Palo Alto selecteren
Instellingen voor TACACS-verificatie:
TACACS+-verificatie inschakelen
Voer het gedeelde geheim in (moet overeenkomen met de Palo Alto-configuratie)
Klik op Save (Opslaan).
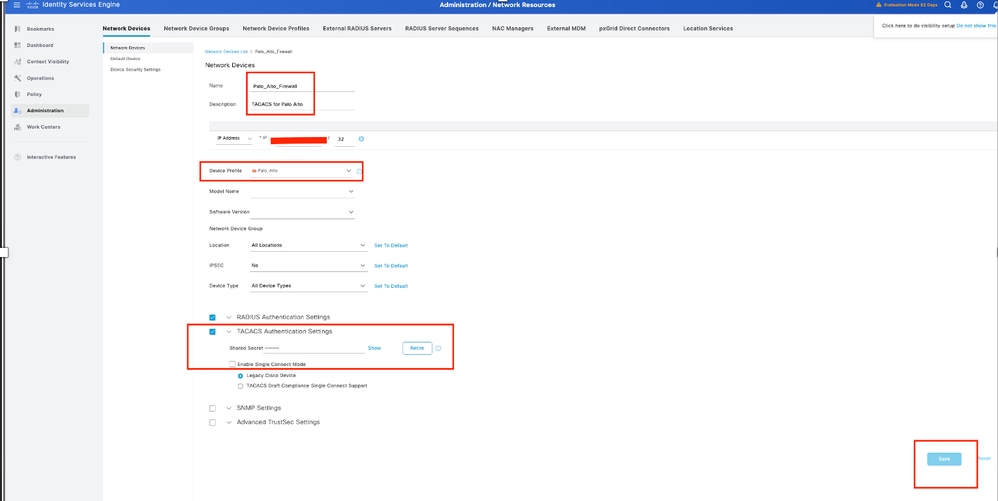
Stap 5. Gebruikersidentiteitsgroepen maken.
Navigeer naar Werkcentra > Apparaatbeheer > Gebruikersidentiteitsgroepen, klik vervolgens op Toevoegen en geef de naam voor de gebruikersgroep op.
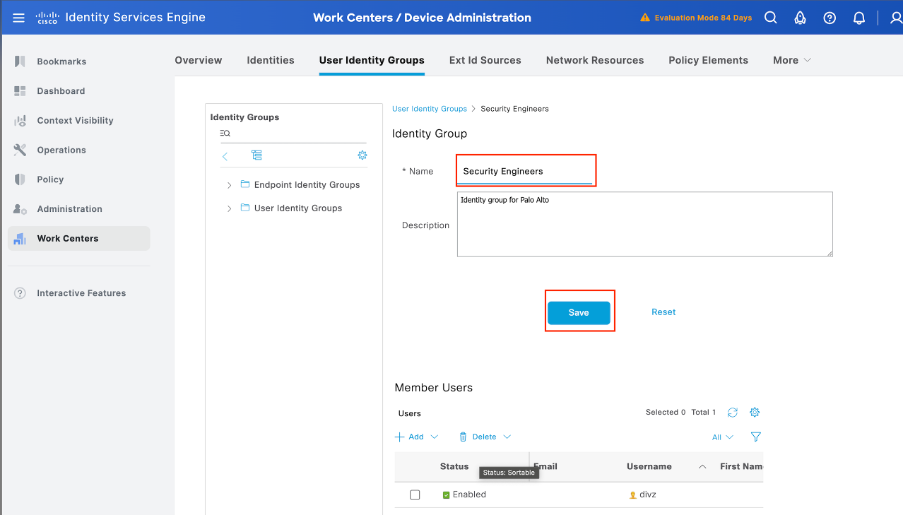
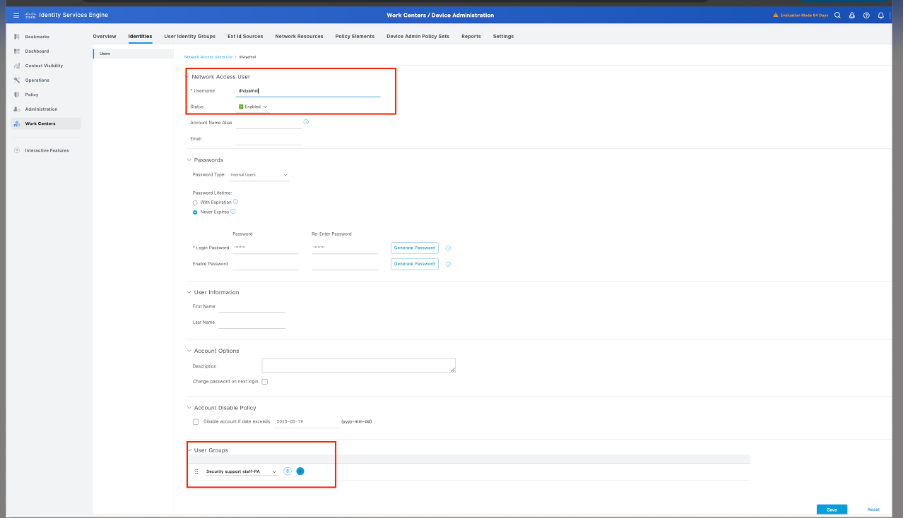
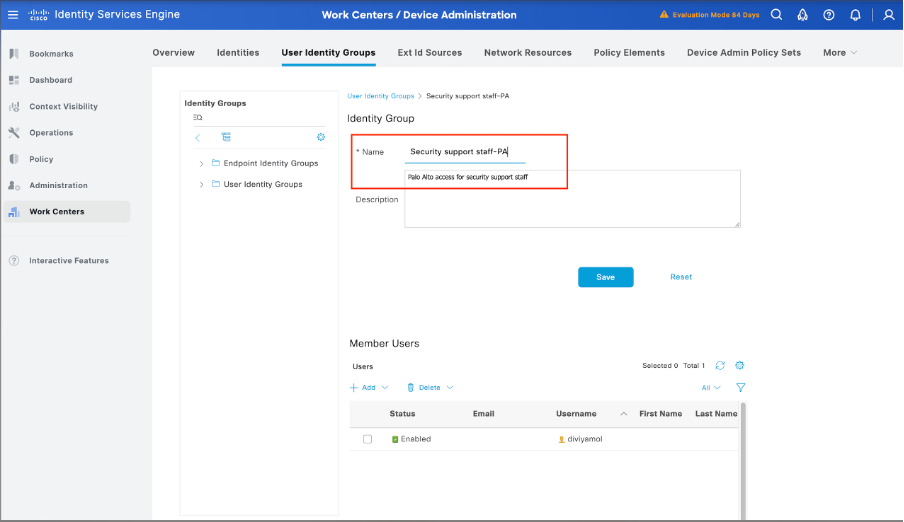
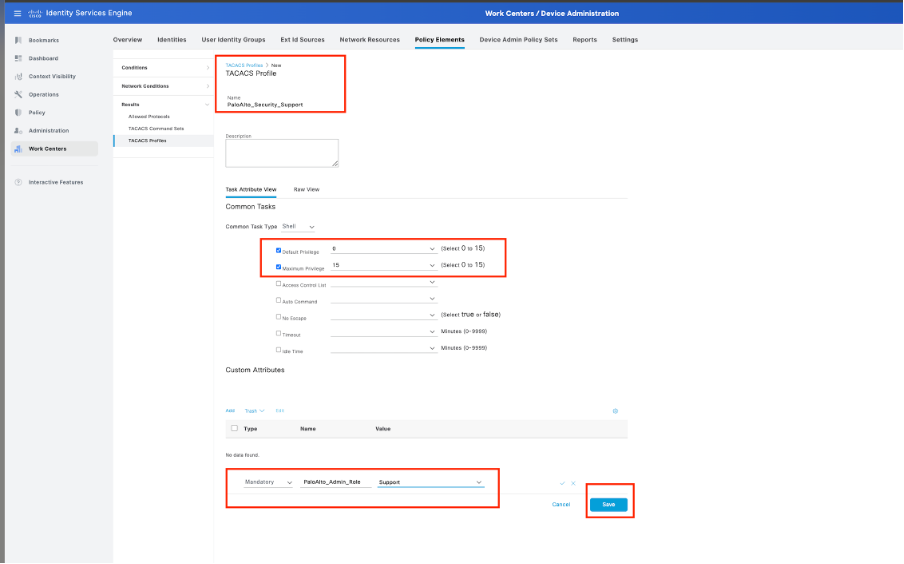
Stap 6. Een TACACS-profiel configureren.
De volgende stap is het configureren van een TACACS-profiel, waar u instellingen zoals Privilege Level en time-out instellingen kunt configureren. Navigeer naar Werkcentra > Apparaatbeheer -> Beleidselementen -> Resultaten -> TACACS-profielen.
Klik op Toevoegen om een nieuw TACACS-profiel te maken. Geef het profiel een goede naam.
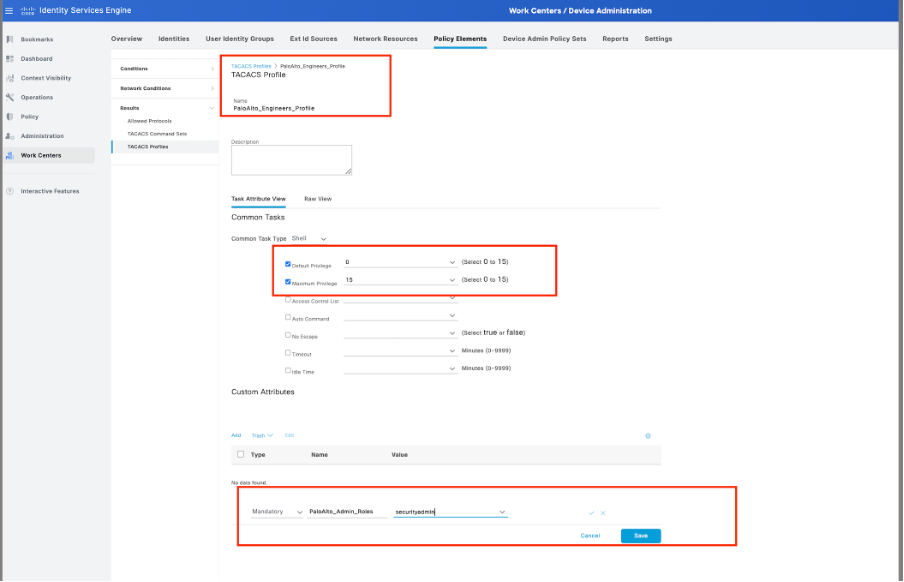
Stap 6. TACACS-opdrachtsets configureren.
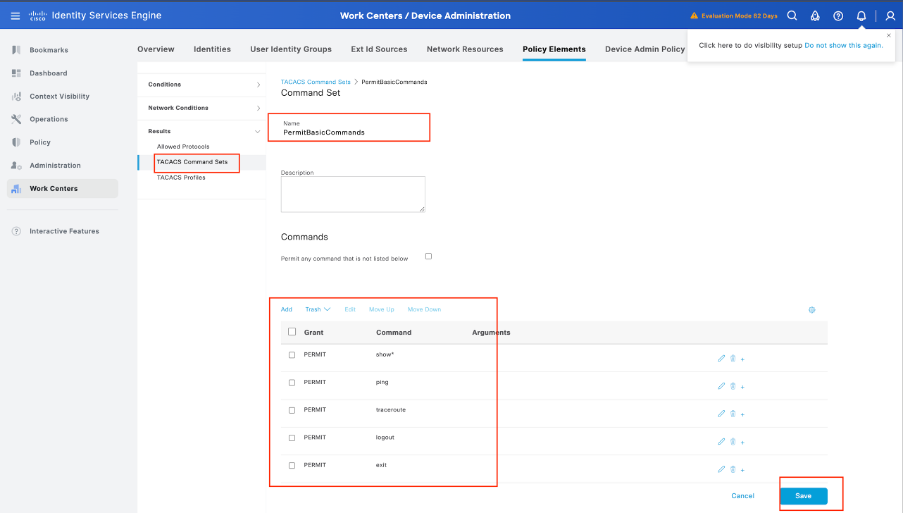
Nu is het tijd om te configureren welke commando's gebruikers mogen gebruiken. Aangezien u beide use cases het Privilege Level 15 kunt verlenen, dat toegang geeft tot elk beschikbaar commando, gebruikt u TACACS Command Sets om te beperken welke commando's kunnen worden gebruikt.
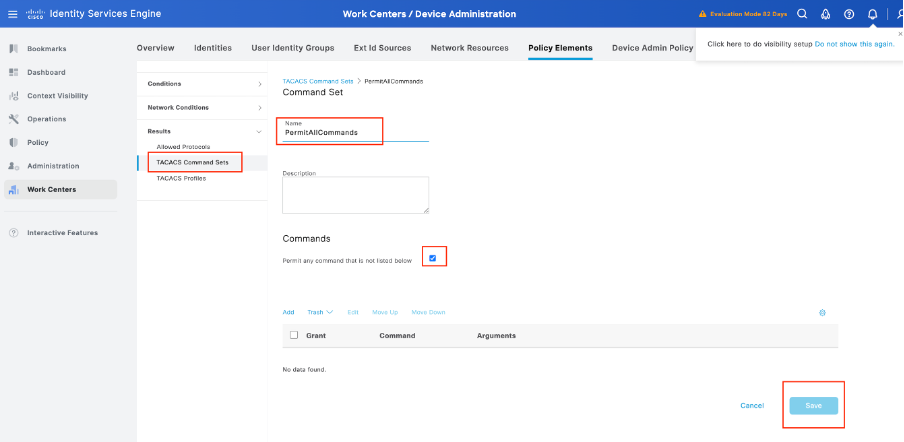
Navigeer naar Werkcentra > Apparaatbeheer > Beleidselementen > Resultaten -> TACACS-opdrachtsets. Klik op Toevoegen om een nieuwe TACACS-opdrachtset te maken en geef deze de naam PermitAllCommands. Pas deze TACACS-opdrachtset toe voor beveiligingsondersteuning.
Het enige dat u in deze TACACS-opdrachtset moet configureren, is het aanvinken van het selectievakje voor een opdracht toestaan die hieronder niet wordt vermeld.
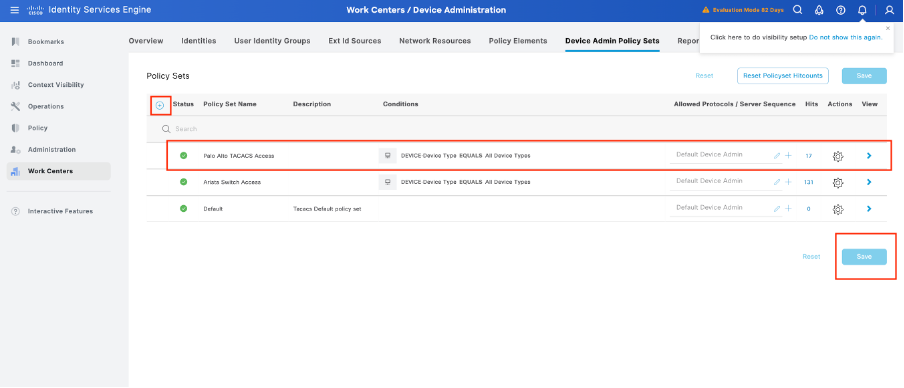
Stap 7. Maak een apparaatbeheerbeleidsset die voor uw Palo Alto moet worden gebruikt, blader door het menu Werkcentra > Apparaatbeheer > Beleidssets voor apparaatbeheer, klik op het pictogram Toevoegen +.
Stap 8. Geef deze nieuwe beleidsset een naam, voeg voorwaarden toe afhankelijk van de kenmerken van de TACACS+-verificaties die worden uitgevoerd vanuit de Palo Alto Firewall en selecteer Toegestane protocollen > Standaardapparaatbeheer. Sla uw configuratie op.
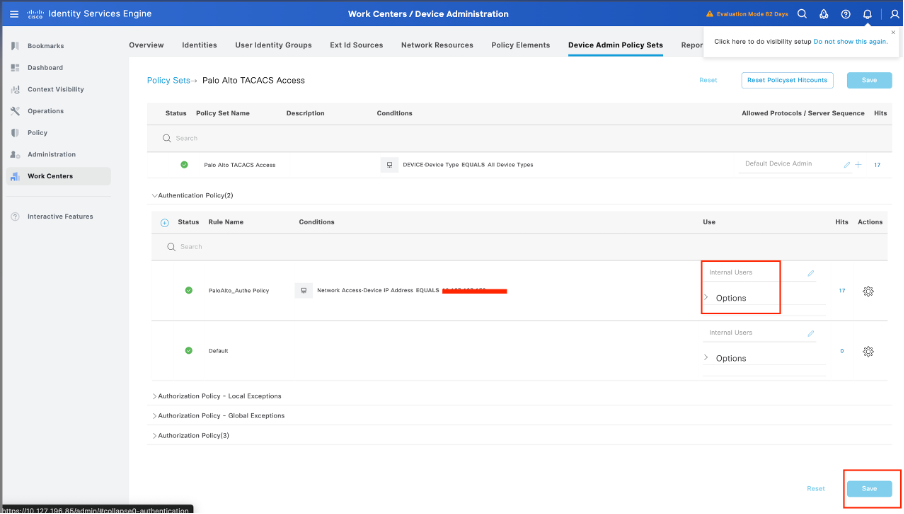
Stap 9. Selecteer in de optie > Weergave en selecteer vervolgens in het gedeelte Verificatiebeleid de externe identiteitsbron die Cisco ISE gebruikt om de gebruikersnaam en referenties voor verificatie op de Palo Alto Firewall te bevragen. In dit voorbeeld komen de referenties overeen met interne gebruikers die zijn opgeslagen binnen ISE.
Stap 10. Scroll naar beneden tot het gedeelte met de naam Autorisatiebeleid tot het Standaardbeleid, selecteer het tandwielpictogram en voeg één regel hierboven in.
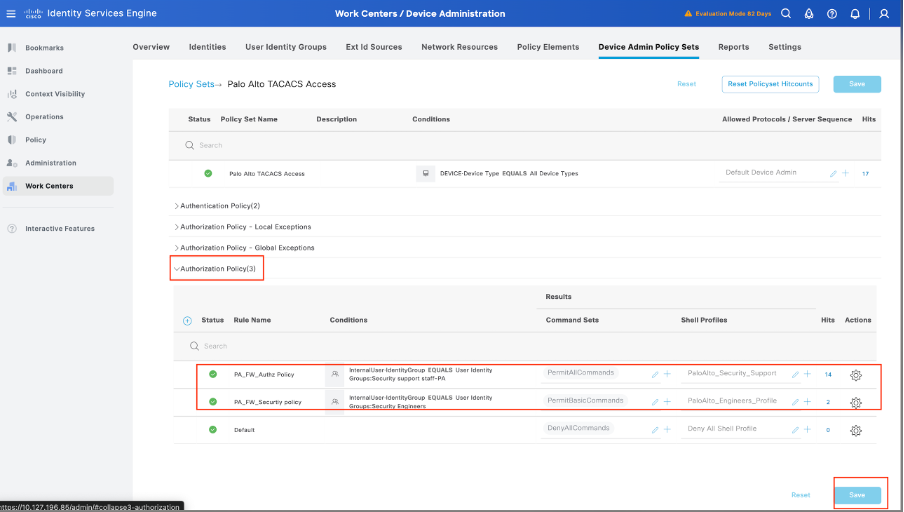
Stap 11. Noem de nieuwe autorisatieregel, voeg voorwaarden toe voor de gebruiker die al als groepslid is geverifieerd en voeg in het gedeelte Shell-profielen het eerder geconfigureerde TACACS-profiel toe en sla de configuratie op.
Verifiëren
ISE-beoordeling
Stap 1. Controleer of de TACACS+-serviceability actief is, dit kan worden ingecheckt in:
- GUI: Controleer of de node is vermeld met de service DEVICE ADMIN in Administration -> System -> Deployment.
- CLI: Voer de opdracht show ports uit | neem 49 op om te bevestigen dat er verbindingen in de TCP-poort zijn die bij TACACS+ horen

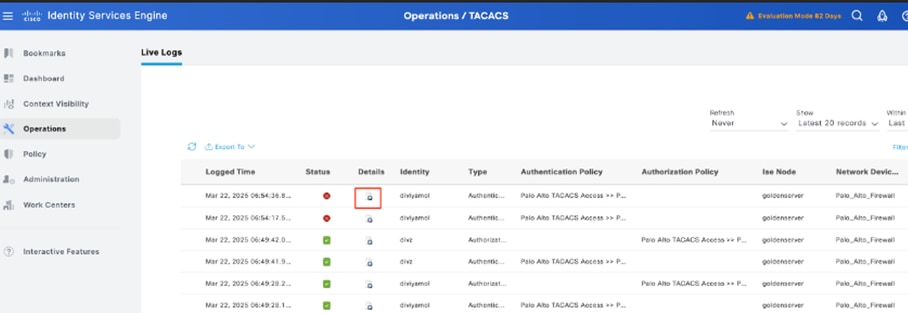
Stap 2. Bevestig of er live-logs zijn met betrekking tot TACACS+-verificatiepogingen: dit kan worden gecontroleerd in het menu Bewerkingen -> TACACS -> Live-logs.
Afhankelijk van de reden van de storing kunt u uw configuratie aanpassen of de oorzaak van de storing aanpakken.
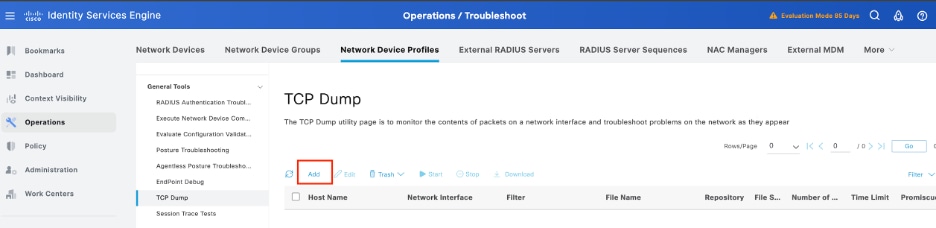
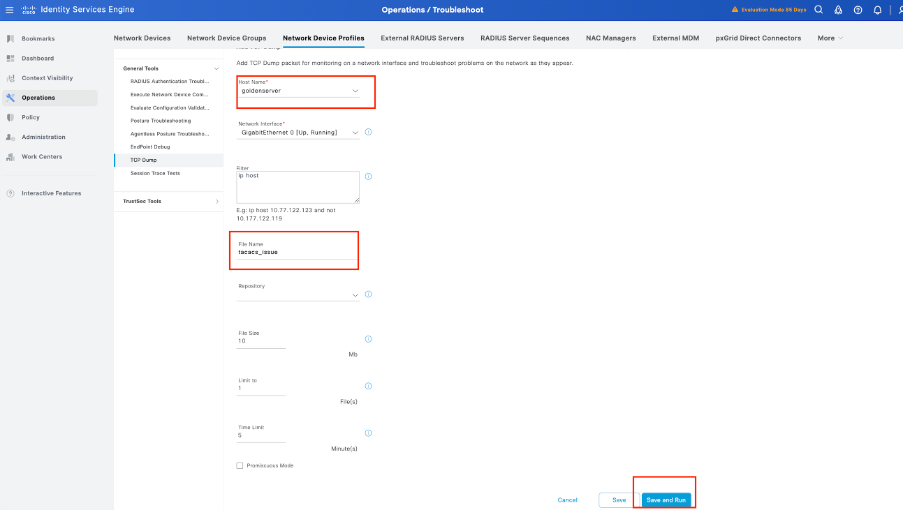
Stap 3. Als u geen live log ziet, gaat u verder met het vastleggen van pakketten en navigeert u naar het menu Bewerkingen > Problemen oplossen > Diagnostische hulpprogramma's > Algemene hulpprogramma's > TCP Dump, selecteert u Toevoegen.
Stap 4. Schakel de component runtime-AAA in debug in binnen het PSN van waaruit de verificatie wordt uitgevoerd in Operations > Troubleshoot > Debug Wizard > Debug log configuratie, selecteer PSN node, selecteer vervolgens Next in edit knop.
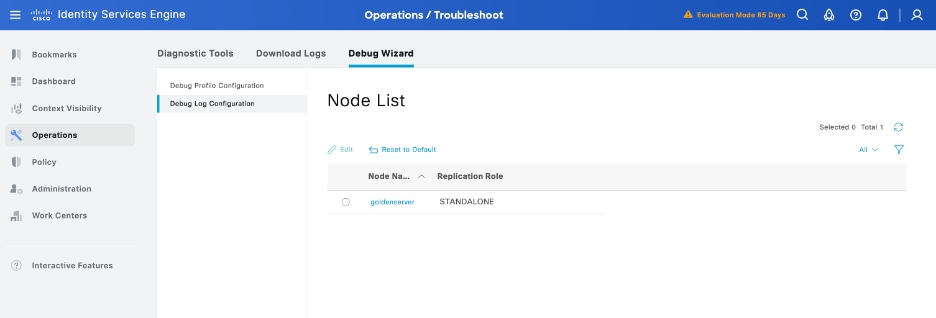
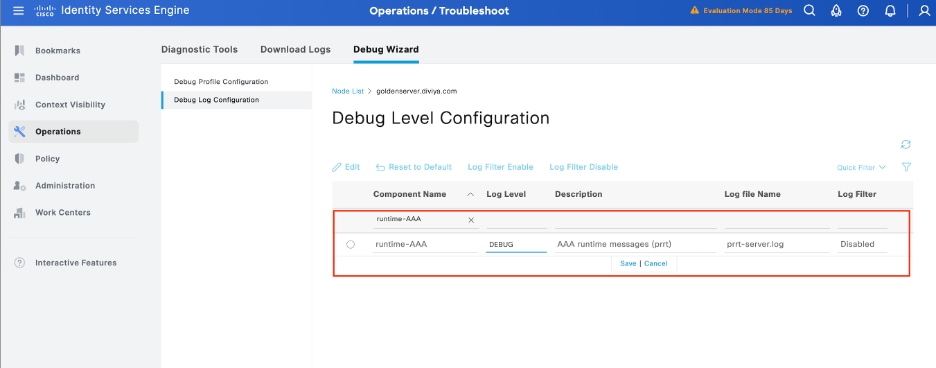
Identificeer de runtime-AAA-component, stel het logniveau in op debuggen, reproduceer het probleem en analyseer de logs voor verder onderzoek.
Probleemoplossing
1 TACACS: Ongeldig TACACS+-aanvraagpakket – mogelijk niet-overeenkomende gedeelde geheimen
Probleem
De TACACS+-verificatie tussen de Cisco ISE en de Palo Alto-firewall (of een ander netwerkapparaat) mislukt met de foutmelding:
"Ongeldig TACACS+-aanvraagpakket - mogelijk niet-overeenkomende gedeelde geheimen"
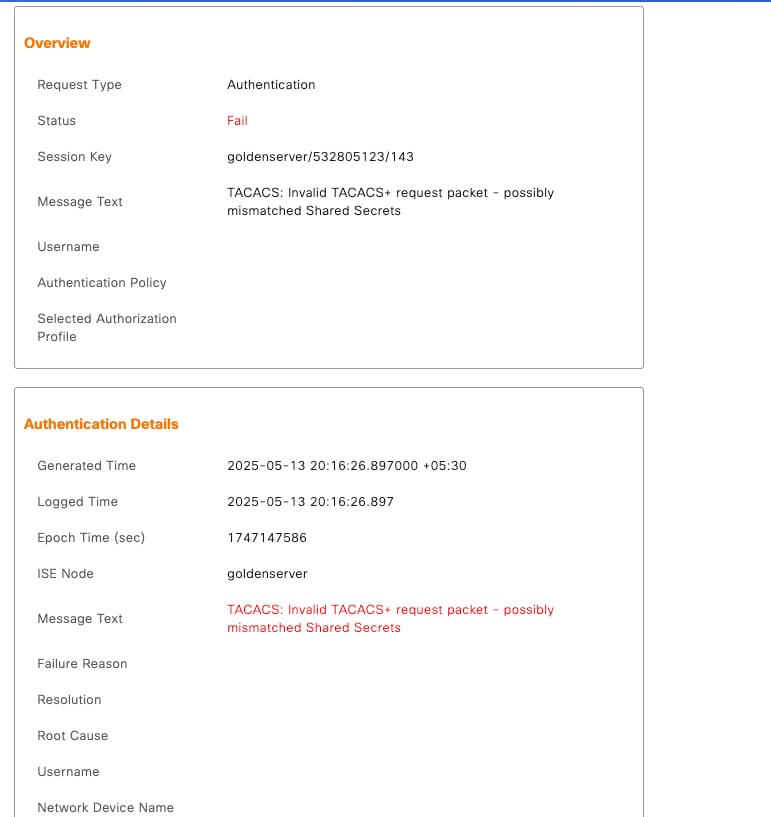
Dit voorkomt succesvolle pogingen tot administratieve aanmelding en kan invloed hebben op de toegangscontrole van het apparaat door middel van gecentraliseerde verificatie.
Mogelijke oorzaken
-
Een mismatch in het gedeelde geheim geconfigureerd op Cisco ISE en de Palo Alto firewall of netwerkapparaat.
-
Onjuiste TACACS+-serverconfiguratie op het apparaat (zoals een verkeerd IP-adres, poort of protocol).
Oplossing
Er zijn verschillende mogelijke oplossingen voor dit probleem:
1. Controleer het gedeelde geheim:
-
Over Cisco ISE:
Navigeer naar Beheer > Netwerkbronnen > Netwerkapparaten, selecteer het betreffende apparaat en bevestig het gedeelde geheim. -
Over de Palo Alto-firewall:
Ga naar Apparaat > Serverprofielen > TACACS+ en controleer of het gedeelde geheim exact overeenkomt, inclusief hoofdletters en speciale tekens.
2. Controleer de TACACS+-serverinstellingen:
-
Controleer of het juiste IP-adres en de juiste poort (standaard is 49) van Cisco ISE zijn geconfigureerd in het TACACS+-profiel van de firewall.
-
Bevestig dat het protocoltype TACACS+ (niet RADIUS) is.
2.No ISE TACACS Live Log
·Controleer de firewallroutering/broninterface en de TCP/49-connectiviteit met het geconfigureerde PSN.
·Valideren dat de firewall de beoogde ISE IP/FQDN gebruikt.
·Bevestig dat de service Apparaatbeheer is ingeschakeld op het doelPSN.
Revisiegeschiedenis
| Revisie | Publicatiedatum | Opmerkingen |
|---|---|---|
2.0 |
21-Sep-2026
|
Hercertificering. |
1.0 |
30-Jul-2025
|
Eerste vrijgave |
 Feedback
