ASR1000-codering configureren via OTV Unicast

Downloadopties
Inclusief taalgebruik
De documentatie van dit product is waar mogelijk geschreven met inclusief taalgebruik. Inclusief taalgebruik wordt in deze documentatie gedefinieerd als taal die geen discriminatie op basis van leeftijd, handicap, gender, etniciteit, seksuele oriëntatie, sociaaleconomische status of combinaties hiervan weerspiegelt. In deze documentatie kunnen uitzonderingen voorkomen vanwege bewoordingen die in de gebruikersinterfaces van de productsoftware zijn gecodeerd, die op het taalgebruik in de RFP-documentatie zijn gebaseerd of die worden gebruikt in een product van een externe partij waarnaar wordt verwezen. Lees meer over hoe Cisco gebruikmaakt van inclusief taalgebruik.
Over deze vertaling
Cisco heeft dit document vertaald via een combinatie van machine- en menselijke technologie om onze gebruikers wereldwijd ondersteuningscontent te bieden in hun eigen taal. Houd er rekening mee dat zelfs de beste machinevertaling niet net zo nauwkeurig is als die van een professionele vertaler. Cisco Systems, Inc. is niet aansprakelijk voor de nauwkeurigheid van deze vertalingen en raadt aan altijd het oorspronkelijke Engelstalige document (link) te raadplegen.
Inhoud
Inleiding
Dit document beschrijft de basisset configuraties die worden gebruikt om Overlay Transport Virtualization (OTV) met IPSec-codering te introduceren. Voor codering via OTV zijn geen extra configuraties van het OTV-uiteinde vereist. Je hoeft alleen maar te begrijpen hoe OTV en IPSEC naast elkaar bestaan.
Als u codering via OTV wilt toevoegen, moet u een ESP-header (Encapsulating Security Payload) bovenop de OTV-PDU toevoegen. U kunt codering op de ASR1000 Edge Devices (ED) op twee manieren bereiken: (i) IPSec (ii) GETVPN.
Voorwaarden
Vereisten
Er zijn geen specifieke vereisten van toepassing op dit document.
Gebruikte componenten
De informatie in dit document is gebaseerd op de volgende software- en hardware-versies:
- ASR1000-routers voor Edge-apparaten (ED)
- Core (ISP Cloud)
- Catalyst 2960-switches als switch op beide locaties
De informatie in dit document is gebaseerd op de apparaten in een specifieke laboratoriumomgeving. Alle apparaten die in dit document worden beschreven, hadden een opgeschoonde (standaard)configuratie. Als uw netwerk live is, moet u zorgen dat u de potentiële impact van elke opdracht begrijpt.
Achtergrondinformatie
Basisfunctionaliteit en configuraties van OTV worden verondersteld bekend te zijn bij de gebruikers van dit document.
U kunt deze documenten ook voor hetzelfde volgen:
Configureren
Netwerkdiagram
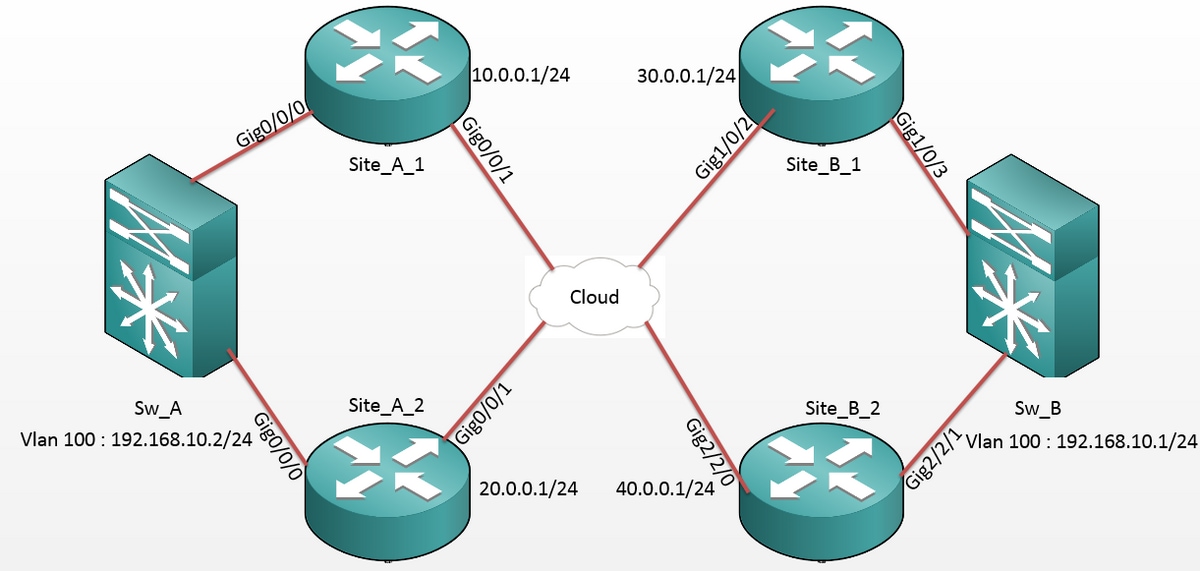
Configuraties
Site A: ED-configuraties:
Site_A_1#show run |
Site_A_2#show run |
Site B: ED-configuraties:
Site_B_1#sh run |
Site_B_2#sh run |
Verifiëren
Gebruik deze sectie om te controleren of uw configuratie goed werkt.
- Controleer of het MAC-adres van de interne VLAN-host (in dit geval de SVI op de 2960-katalysatortabellen) is geleerd op de OTV-routetabellen.
- Controleer of de crypto encap’s en decap’s worden uitgevoerd voor het Overlay (OTV) verkeer.
Zodra de OTV verschijnt nadat u de crypto-kaart op de join-interface hebt geconfigureerd, controleert u de actieve forwarder voor de lokale VLAN's (in dit geval VLAN 100 en 101). Hieruit blijkt dat Site_A_1 en Site_B_2 de actieve expediteurs zijn voor de zelfs VLAN's, omdat u de versleuteling van het verkeer test voor pings die zijn gestart van VLAN 100 op Site A naar VLAN 100 op Site B:
Site_A_1#show otv vlan

Key:  SI - Service Instance, NA - Non AED, NFC - Not Forward Capable.

Overlay 99 VLAN Configuration Information

 Inst VLAN BD   Auth ED              State                Site If(s)

 0    100  100  *Site_A_1            active              Gi0/0/0:SI100

 0    101  101   Site_A_2            inactive(NA)        Gi0/0/0:SI101

 0    200  200  *Site_A_1            active              Gi0/0/0:SI200

 0    201  201   Site_A_2            inactive(NA)        Gi0/0/0:SI201

 Total VLAN(s): 4
Site_B_2#show otv vlan

Key:  SI - Service Instance, NA - Non AED, NFC - Not Forward Capable.


Overlay 99 VLAN Configuration Information

 Inst VLAN BD   Auth ED              State                Site If(s)

0    100  100  *Site_B_2            active              Gi2/2/1:SI100

 0    101  101   Site_B_1            inactive(NA)        Gi2/2/1:SI101

 0    200  200  *Site_B_2            active              Gi2/2/1:SI200

 0    201  201   Site_B_1            inactive(NA)        Gi2/2/1:SI201

 Total VLAN(s): 4
Om te controleren of de pakketten inderdaad worden ingekapseld en ontkapseld op een van beide ED, moet u controleren of de IPSec-sessie actief is en de tegenwaarden in de crypto-sessies om te bevestigen dat de pakketten inderdaad worden versleuteld en ontsleuteld. Om te controleren of de IPSec-sessie actief is, omdat deze alleen actief wordt als er verkeer doorheen stroomt, controleert u de uitvoer van show crypto isakmp sa. Hier worden alleen de uitgangen voor de actieve forwarders gecontroleerd, maar dit zou de actieve status op alle ED's moeten tonen voor OTV over encryptie om te werken.
Site_A_1#show crypto isakmp sa

IPv4 Crypto ISAKMP SA

dst             src             state          conn-id status

10.0.0.1        30.0.0.1        QM_IDLE           1008 ACTIVE

10.0.0.1        40.0.0.1        QM_IDLE           1007 ACTIVE

Site_B_2#sh crypto isakmp sa

IPv4 Crypto ISAKMP SA

dst             src             state          conn-id status

20.0.0.1        40.0.0.1        QM_IDLE           1007 ACTIVE

10.0.0.1        40.0.0.1        QM_IDLE           1006 ACTIVE
Nu, om te bevestigen of de pakketten worden gecodeerd en gedecodeerd, moet u eerst weten wat u kunt verwachten in de uitgangen van tonen crypto sessie detail. Dus, wanneer u het ICMP-echopakket van de Sw_A-switch naar de Sw_B initieert, wordt dit verwacht:
- Terwijl de ICMP-echo vertrekt van de Site_A_1 ED, de actieve expediteur voor de VLAN 100, moet deze de OTV-payload (ICMP Echo + MPLS + GRE) inkapselen
- Zodra de ICMP-echo de Site_B_2 ED bereikt, de actieve expediteur voor VLAN 100, moet deze de OTV-payload (ICMP Echo + MPLS + GRE) ontcijferen
- Nu, zodra de Site_B_2 ED het ICMP Echo Reply van Sw_B ontvangt, zou het opnieuw de OTV-payload moeten inkapselen (ICMP Echo + MPLS + GRE)
- En zodra het ICMP Echo Reply de Site_A_1 ED bereikt, zou ik opnieuw de OTV-payload (ICMP Echo + MPLS + GRE) moeten ontcijferen
Na de succesvolle pings van Sw_A naar Sw_B, verwacht een toename van 5 tellers te zien onder "enc" en "dec" sectie van de show crypto sessie detail output op zowel de actieve expediteur ED's.
Controleer hetzelfde bij de ED's:
Site_A_1(config-if)#do show crypto session detail | section enc

K - Keepalives, N - NAT-traversal, T - cTCP encapsulation

        Outbound: #pkts enc'ed 0 drop 0 life (KB/Sec) 4608000/3345

        Outbound: #pkts enc'ed 10 drop 0 life (KB/Sec) 4607998/3291 <<<< 10 counter before ping
Site_A_1(config-if)#do show crypto session detail | section dec

        Inbound:  #pkts dec'ed 0 drop 0 life (KB/Sec) 4608000/3343

        Inbound:  #pkts dec'ed 18 drop 0 life (KB/Sec) 4607997/3289 <<<< 18 counter before ping
Site_B_2(config-if)#do show crypto session detail | section enc

K - Keepalives, N - NAT-traversal, T - cTCP encapsulation

        Outbound: #pkts enc'ed 18 drop 0 life (KB/Sec) 4607997/3295 <<<< 18 counter before ping

        Outbound: #pkts enc'ed 9 drop 0 life (KB/Sec) 4607999/3295
Site_B_2(config-if)#do show crypto session detail | section dec

        Inbound:  #pkts dec'ed 10 drop 0 life (KB/Sec) 4607998/3293 <<<< 10 counter before ping

        Inbound:  #pkts dec'ed 1 drop 0 life (KB/Sec) 4607999/3293
Sw_A(config)#do ping 192.168.10.1 source vlan 100


Type escape sequence to abort.

Sending 5, 100-byte ICMP Echos to 192.168.10.1, timeout is 2 seconds:

Packet sent with a source address of 192.168.10.2

!!!!!

Success rate is 100 percent (5/5), round-trip min/avg/max = 1/3/10 ms

Sw_A(config)#
Site_A_1(config-if)#do show crypto session detail | section enc

K - Keepalives, N - NAT-traversal, T - cTCP encapsulation

        Outbound: #pkts enc'ed 0 drop 0 life (KB/Sec) 4608000/3339

        Outbound: #pkts enc'ed 15 drop 0 life (KB/Sec) 4607997/3284 <<<< 15 counter after ping (After ICMP Echo)
Site_A_1(config-if)#do show crypto session detail | section dec

        Inbound:  #pkts dec'ed 0 drop 0 life (KB/Sec) 4608000/3338

        Inbound:  #pkts dec'ed 23 drop 0 life (KB/Sec) 4607997/3283 <<<< 23 counter after ping (After ICMP Echo Reply)
Site_B_2(config-if)#do show crypto session detail | section enc

K - Keepalives, N - NAT-traversal, T - cTCP encapsulation

        Outbound: #pkts enc'ed 23 drop 0 life (KB/Sec) 4607997/3282 <<<< 23 counter after ping (After ICMP Echo Reply)

        Outbound: #pkts enc'ed 9 drop 0 life (KB/Sec) 4607999/3282
Site_B_2(config-if)#do show crypto session detail | section dec

        Inbound:  #pkts dec'ed 15 drop 0 life (KB/Sec) 4607997/3281 <<<< 15 counter after ping (After ICMP Echo)

        Inbound:  #pkts dec'ed 1 drop 0 life (KB/Sec) 4607999/3281
Deze configuratiehandleiding kan de vereiste configuratiedetails overbrengen met het gebruik van IPSec voor de Unicast-core dual homed-installatie.
Problemen oplossen
Er is momenteel geen specifieke troubleshooting-informatie beschikbaar voor deze configuratie.
Bijgedragen door Cisco-engineers
- Vipin VargheseCisco TAC Engineer
 Feedback
Contact Cisco
- Een ondersteuningscase openen

- (Vereist een Cisco-servicecontract)