Kan SAML-gebruikers niet beheren via Splunk UI.
toepasbaarheid
Splunk Cloud Splunk EnterpriseBeschrijving
Beheerders zijn niet in staat om SAML-gebruikers zo te beheren als ze kunnen met lokaal gemaakte accounts via de gebruikersinterface van gebruikers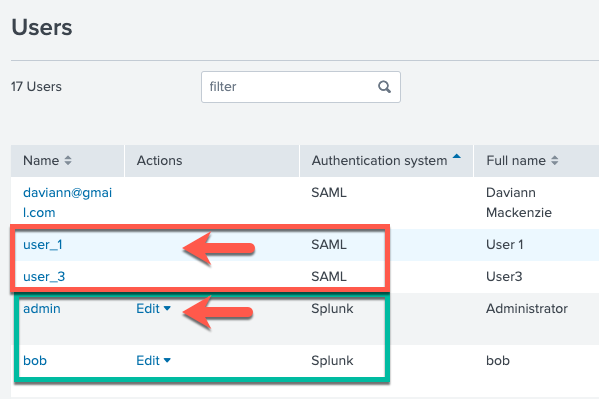 .
resolutie
De gebruikers die worden geleverd via SAML-integratie kunnen alleen worden beheerd met behulp van twee mechanismen:
1. IdP (Identity Provider): De IdP stuurt de Splunk-instantie tijdens het aanmelden de "Rollen" die zijn gekoppeld aan het aanmelden van de gebruiker. Als rollen moeten worden toegevoegd of verwijderd voor een gebruiker, wordt dit gedaan via IdP of via LDAP als de IdP gebruikers van daar ophaalt.
2. SAML-groepen (toewijzing): https://<Splunk-instantie>/nl-GB/manager/launcher/saml
Vanuit deze interface kan gebruikersrol afkomstig van de IdP worden toegewezen aan Splunk-rollen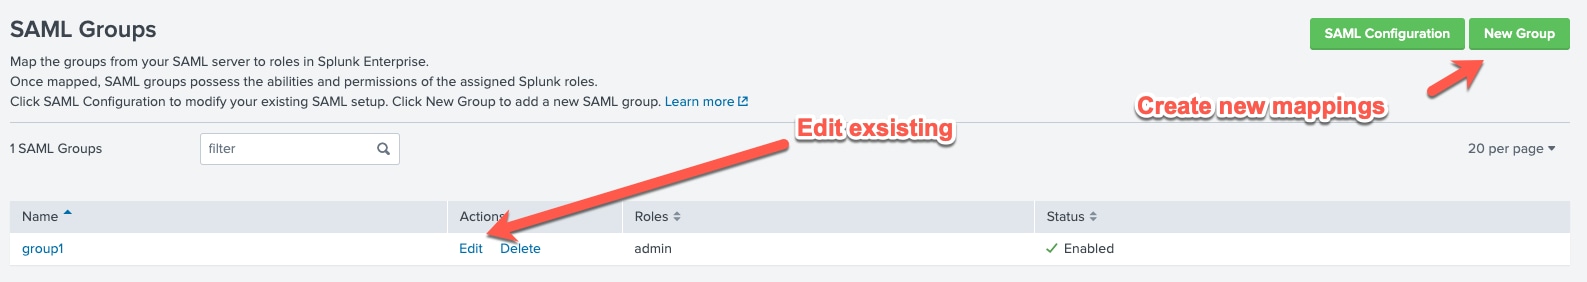
De documentatie Roltoewijzing wijzigen of verwijderen omvat deze opties
Als u SAML-gebruikers wilt verwijderen, moet dit eerst op IdP/LDAP-niveau worden gedaan door de bijbehorende rollen te verwijderen (gebruikt in de Groepen-toewijzing in Splunk). Zodra dit is gedaan, kunnen de gebruiker(s) worden verwijderd in de Splunk-instantie.
Als u Splunk Cloud gebruikt, bekijk dan dit artikel Oude SAML-gebruikers in Splunk verwijderen
Als u een Splunk-instantie op locatie gebruikt, bekijkt u deze communityoplossing Oude SAML-gebruikers verwijderen
Revisiegeschiedenis
| Revisie | Publicatiedatum | Opmerkingen |
|---|---|---|
1.0 |
28-Sep-2026
|
Eerste vrijgave |
 Feedback
Contact Cisco
- Een ondersteuningscase openen

- (Vereist een Cisco-servicecontract)