SAML Configuration for Microsoft Azure AD bevat geen toewijzingsgroepen.
toepasbaarheid
splunkwolkBeschrijving
De SAML-verificatie is geconfigureerd volgens de Splunk-documentatie:SSO configureren met Microsoft Azure AD of AD FS als uw identiteitsprovider
De permissies zijn echter niet goed in kaart gebracht.
onderzoek
De volgende fout wordt waargenomen wanneer een gebruiker probeert in te loggen vanaf de Splunk Web UI:
'no valid role found in local mapping'
De toewijzingsgroepen in Splunk Cloud komen niet overeen, de groepsnaam komt niet overeen met de ObjectId van de Azure AD-groep, Splunk-toewijzingsgroepen moeten worden aangeroepen met de Azure AD ObjectId van de groep die moet worden toegewezen in Splunk, bijvoorbeeld, wordt het volgende verwacht:
Azure AD ObjectId van de groep die moet worden toegewezen: 99fvd7-fvddfv999-99999njhb
Splunk mapping groepsnaam: 99fvd7-fvddfv999-99999njhb
Als u de groepen wilt valideren die een gebruiker heeft wanneer hij inlogt, schakelt u foutopsporing in voor SAML in de Splunk GUI in:
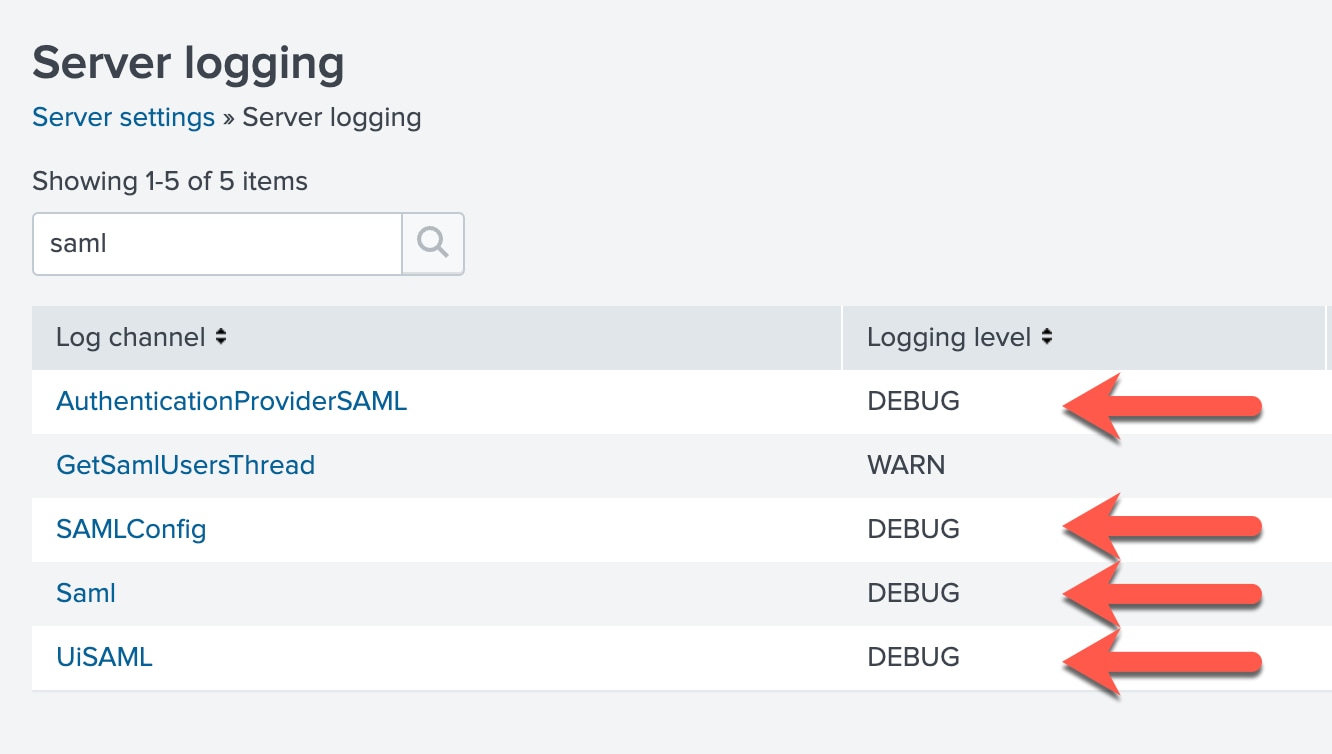
Laat de gebruiker vervolgens opnieuw inloggen en voer de volgende SPL uit om de groepen te bekijken die worden geretourneerd:
index=_internal sourcetype=splunkd samlpVanaf hier kun je zien of de saml mappings in splunk overeenkomen met wat de IdP terugstuurt.
resolutie
In dit scenario moesten de bestaande toewijzingsgroepen worden verwijderd en opnieuw worden gemaakt, zodat de configuratie wordt bijgewerkt en overeenkomt met wat wordt geretourneerd door de IdP Azure AD-groep. Zodra de gebruikers van de toegewezen Azure AD-groep zich aanmelden bij Splunk Cloud, verschijnt de gebruiker in het gedeelte Verificatie, in Instellingen > Toegangsbeheer > Gebruikers met SAML-verificatietype.
Gerelateerde links
SSO configureren met Microsoft Azure AD of AD FS als uw identiteitsproviderRevisiegeschiedenis
| Revisie | Publicatiedatum | Opmerkingen |
|---|---|---|
1.0 |
28-Sep-2026
|
Eerste vrijgave |
 Feedback
Contact Cisco
- Een ondersteuningscase openen

- (Vereist een Cisco-servicecontract)