Splunk Instance heeft geen "LOGOUT"-knop.
toepasbaarheid
Spunk CloudBeschrijving
De uitloglink is standaard uitgeschakeld bij gebruik van SAML. Deze wordt aangestuurd door de instelling idpSLOUrl in authentication.conf.
De definitie van deze instelling is vastgelegd in SAML SSO configureren met behulp van configuratiebestanden op Splunk Enterprise
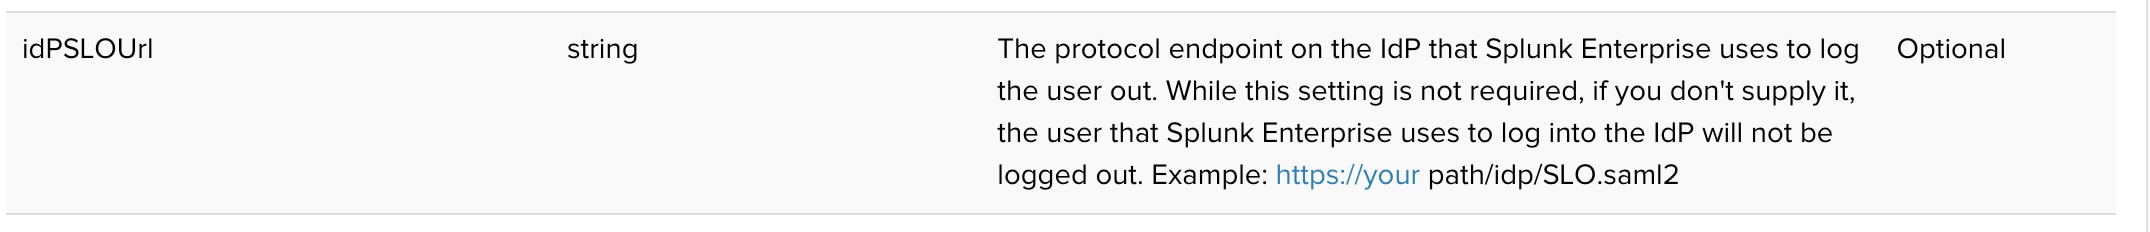
Opmerking: dit document is alleen beschikbaar voor Splunk Enterprise. De instelling is echter ook van toepassing op Splunk Cloud.
onderzoek
Deze waarde kan worden gecontroleerd met behulp van de gebruikersinterface door te navigeren in de SAML-configuratie-instelling in Splunk Web.
- Instellingen> Verificatiemethoden
- Klik op de link SAML_settings
- klik op de knop SAML Configuration
- Waarde weergeven in "Single Log Out (SLO) URL"
De waarde kan ook worden gecontroleerd via opdrachtregelonderzoek van het bestand authentication.conf en het zoeken naar de instelling idpSLOUrl. ( Het pad van deze resultaten is ingesteld op het voorbeeld dat in de documentatie wordt gebruikt )
splunk@sh-node:~$ splunk btool authentication list --debug | grep idpSLOUrl
/opt/splunk/etc/system/local/authentication.conf            idpSLOUrl = https://yourpath/idp/SSO.saml2
Configureer basis-SSO met SAML met het authentication.conf_file
resolutie
Wanneer de "Single Log Out (SLO) URL" ( idpSLOUrl in authentication.conf ) niet is opgegeven, is de uitlogknop niet beschikbaar, zoals te zien is in een typische sso-configuratie.
Om de uitloglink in te schakelen, moet een vermelding worden gemaakt in het veld Single Log Out (SLO) URL onder SAML-configuratie.
- Instellingen> Verificatiemethoden
- Klik op de link SAML_settings
- klik op de knop SAML Configuration
- Stel de waarde in "Single Log Out (SLO) URL" in als het uitlogprotocol/de werkstroom van de IdP. (Deze waarde is vaak zeer vergelijkbaar met de "Single Sign On (SSO) URL" , het is zeer onwaarschijnlijk dat deze twee waarden exact met elkaar overeenkomen.)
Belangrijke opmerking: om gebruikers in staat te stellen uit te loggen bij de IdP en Splunk, moet deze waarde worden ingesteld op het uitlogprotocol/de werkstroom van de IdP, anders wordt de gebruiker niet uitgelogd bij de IdP of Splunk. Als het uitlogprotocol/de workflow-URL van de Idp niet wordt gebruikt, wordt de uitloglink weergegeven, maar wanneer deze wordt ingedrukt, wordt de gebruiker NIET uitgelogd bij de IdP of Splunk.
Gerelateerde links
Basisversie van de SSO configureren met SAML in het bestand authentication.conf
Revisiegeschiedenis
| Revisie | Publicatiedatum | Opmerkingen |
|---|---|---|
1.0 |
28-Sep-2026
|
Eerste vrijgave |
 Feedback
Contact Cisco
- Een ondersteuningscase openen

- (Vereist een Cisco-servicecontract)