Problemen met SAML oplossen op ASA en FTD

Inhoud
Inleiding
In dit document worden de meest voorkomende problemen beschreven die zich voordoen bij het oplossen van SAML-problemen op Cisco ASA- en FTD-apparaten.
Voorwaarden
Vereisten
Cisco raadt kennis van de volgende onderwerpen aan:
- Cisco Secure Client AnyConnect VPN
- Configuratie van SAML Identity Provider (IdP)
- Configuratie van Cisco Secure ASA Firewall- of Firepower Threat Defense (FTD)-objecten met eenmalige aanmelding
Gebruikte componenten
De handleidingen voor best practices zijn gebaseerd op deze hardware- en softwareversies:
- Cisco ASA 9.x
- Firepower Threat Defense 7.x / FMC 7.x
De informatie in dit document is gebaseerd op de apparaten in een specifieke laboratoriumomgeving. Alle apparaten die in dit document worden beschreven, hadden een opgeschoonde (standaard)configuratie. Als uw netwerk live is, moet u zorgen dat u de potentiële impact van elke opdracht begrijpt.
Achtergrondinformatie
SAML (Security Assertion Markup Language) is een op XML gebaseerd framework voor het uitwisselen van authenticatie- en autorisatiegegevens tussen beveiligingsdomeinen. Het creëert een vertrouwenscirkel tussen de gebruiker, een serviceprovider (SP) en een identiteitsprovider (IdP), waardoor de gebruiker zich in één keer kan aanmelden voor meerdere services. SAML kan worden gebruikt voor VPN-verificatie voor externe toegang voor Cisco Secure Client-verbindingen met ASA- en FTD-VPN-koppen, waarbij de ASA of FTD de SP-entiteit in de vertrouwenscirkel is.
De meeste SAML-problemen kunnen worden opgelost door de configuratie op de gebruikte IdP en ASA/FTD te verifiëren. In gevallen waarin de oorzaak niet duidelijk is, bieden debugs meer duidelijkheid en de voorbeelden in deze gids zijn afgeleid van de debug webvpn saml 255-opdracht.
Het doel van dit document is om een snelle referentie te zijn voor bekende SAML-problemen en mogelijke oplossingen.
gemeenschappelijke problemen
Probleem 1: Entiteit-ID komt niet overeen
Dit betekent over het algemeen dat de saml idp [entityID] opdracht onder de firewall webvpn configuratie niet overeenkomt met de IdP Entity ID gevonden in de metadata van de IdP zoals weergegeven in het volgende voorbeeld.
Voorbeeld van debug:
Sep 05 23:54:02 [SAML] consume_assertion: The identifier of a provider is unknown to #LassoServer. To register a provider in a #LassoServer object, you must use the methods lasso_server_add_provider() or lasso_server_add_provider_from_buffer().
Van IDP:
<EntityDescriptor ID="_7e53f3f3-7c79-444a-b42d-d60ae13f0948" entityID="https://sts.example.net/69c69fff-03f6-4c9c-be73-9ed4f5f894c/">
Van ASA/FTD:
saml idp https://sts.example.net/69c69fff-03f6-4c9c-be73-9ed4f5f894 >>>> The entity ID is missing characters at the end
Oplossing:
Controleer de entiteit-ID van het metagegevensbestand van de IdP en wijzig de opdracht saml idp [entiteit-id] om deze exact aan te passen; inclusief eventuele backslash (/)-tekens.
Probleem 2: bewering niet geldig
verklaring
De firewall kan de bewering van de IdP niet valideren omdat de klok van de firewall buiten de geldigheid van de bewering valt.
Voorbeeld van debug:
[SAML] consume_assertion: assertion is expired or not valid
Voorbeeld:
[SAML] NotBefore:2022-06-21T09:52:10.759Z NotOnOrAfter:2022-06-21T10:57:10.759Z timeout: 0    >>>>> Validity of the saml assertion provided by the IDP
Jun 21 15:20:46 [SAML] consume_assertion: assertion is expired or not valid
firepower# show clock
15:26:49.240 UTC Tue Jun 21 2022   >>>> Current time on the firewall
In het vorige voorbeeld kunt u zien dat de bewering alleen geldig is tussen 09:52:10.759 UTC en 10:57:10.759 UTC en dat de tijd op de firewall buiten het validiteitsvenster valt.

Opmerking: De geldigheidsduur die in de bewering wordt gezien, is in UTC. Als de klok op de firewall in een andere tijdzone is geconfigureerd, wordt de tijd in UTC vóór validatie geconverteerd.
Oplossing
Configureer de juiste tijd op de firewall handmatig of met behulp van een NTP-server en controleer of de huidige tijd van de firewall binnen de geldigheid van de bewering in UTC valt. Als de firewall is geconfigureerd in een andere tijdzone dan UTC, zorg er dan voor dat de tijd wordt geconverteerd naar UTC voordat u de geldigheid van de bewering controleert.
Probleem 3: handtekening verifieert niet
verklaring
Wanneer de firewall de handtekening van de SAML-bewering die van de IdP is ontvangen, niet verifieert vanwege een onjuiste IdP-certificaatconfiguratie onder de firewall-webvpn met de opdracht idp <trustpoint>.
Voorbeeld van debug:
[Lasso] func=xmlSecOpenSSLEvpSignatureVerify:file=evp_signatures.c:line=372:obj=rsa-sha256:subj=unknown:error=18:data do not match:details=EVP_VerifyFinal: signature does not verify
Oplossing
Download en installeer het certificaat van de IdP op de firewall en wijs het nieuwe vertrouwenspunt toe onder de webvpn-configuratie van de firewall. Het IdP-ondertekeningscertificaat is meestal te vinden in de metagegevens van de IdP of de gedecodeerde SAML-respons.
Probleem 4: onjuiste URL voor bewering Consumentenservice
verklaring
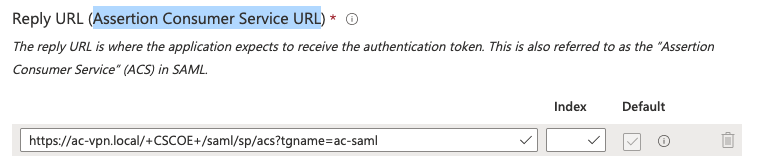
IdP is geconfigureerd met de onjuiste antwoord-URL (Assertion Consumer Service URL).
Voorbeelden
Voorbeeld: er worden geen foutmeldingen weergegeven nadat het eerste verificatieverzoek is verzonden. Gebruiker kan geen referenties invoeren, maar nadat die verbinding is mislukt, worden er geen foutmeldingen afgedrukt.
Van IDP:
Van FW- of SP-metagegevens:
<AssertionConsumerService index="0" isDefault="true" Binding="urn:oasis:names:tc:SAML:2.0:bindings:HTTP-POST" Location="https://ac-vpn.local/+CSCOE+/saml/sp/acs?tgname=acvpn" />
In dit voorbeeld kunt u zien dat de "Assertion Consumer Service URL" op IdP niet overeenkomt met de locatie op de metagegevens van SP.
Oplossing
Wijzig de URL van de Assertion Consumer Service op de IdP zoals weergegeven in de metagegevens van de SP. De metagegevens van de SP kunnen worden verkregen met de opdracht show saml metadata <tunnel-group-name>.
Probleem 5: Beweringsdoelgroep is ongeldig
verklaring
Wanneer de IdP een verkeerde bestemming verzendt in de SAML-respons, zoals de verkeerde tunnelgroep.
Voorbeeld van debug:
[SAML] consume_assertion: assertion audience is invalid
Van SAML trace:
<samlp:Response ID="_36585f72-f813-471b-b4fd-3663fd24ffe8"
Version="2.0"
IssueInstant="2022-06-21T11:36:26.664Z"
Destination="https://ac-vpn.local/+CSCOE+/saml/sp/acs?tgname=acvpn1"

Recipient="https://ac-vpn.local/+CSCOE+/saml/sp/acs?tgname=acvpn1"

<AudienceRestriction> <Audience>https://ac-vpn.local/saml/sp/metadata/acvpn</Audience> </AudienceRestriction>
Van Firewall- of SP-metagegevens:
<AssertionConsumerService index="0" isDefault="true" Binding="urn:oasis:names:tc:SAML:2.0:bindings:HTTP-POST" Location="https://ac-vpn.local/+CSCOE+/saml/sp/acs?tgname=acvpn" />
Oplossing
Corrigeer de configuratie op de IdP als bestemming en ontvanger. De SAML-respons moet overeenkomen met de locatie zoals weergegeven in de firewall/SP-metagegevens in de show saml-metagegevens <tunnel-group-name>-uitvoer.
Probleem 6: wijzigingen in SAML-configuratie worden niet van kracht
verklaring
Na elke wijziging met SAML-configuratie onder webvpn, wordt voorgesteld om de saml identity-provider <IDP-Entity-ID> opdracht onder de tunnelgroep te verwijderen en opnieuw toe te voegen.
Oplossing
Verwijder en voeg de saml identity-provider <IDP-Entity-ID> opdracht opnieuw toe onder de tunnelgroep.
Probleem 7: Dezelfde IDP gebruiken onder Meerdere tunnelgroepen/verbindingsprofielen
verklaring
Als u SAML-verificatie wilt configureren om dezelfde IdP SSO-toepassing voor meerdere tunnelgroepen te gebruiken, bekijkt u de onderstaande configuratiestappen.
Oplossingen
Optie 1 voor ASA 9.16 en eerder, FDM managed FTD, of FMC/FTD 7.0 en eerder:
- Maak afzonderlijke SSO-toepassingen op de IdP, één voor elk tunnelgroep/verbindingsprofiel.
- Maak een CSR met behulp van de standaard CN die door de IDP wordt gebruikt.
- Onderteken de CSR van een interne/externe CA.
- Installeer hetzelfde ondertekende identiteitscertificaat op de toepassingen die moeten worden gebruikt voor afzonderlijke tunnelgroepen of verbindingsprofielen.
Optie 2 voor ASA 9.17.1 en hoger of FTD/FMC 7.1 en hoger:
- Maak afzonderlijke SSO-toepassingen op de IdP, één voor elk tunnelgroep/verbindingsprofiel.
- Download de certificaten van elke toepassing en upload op de ASA of FTD.
- Wijs het vertrouwenspunt toe dat overeenkomt met de IdP-toepassing voor elk tunnelgroepverbindingsprofiel.
Probleem 8: Verificatie mislukt vanwege probleem bij het ophalen van de cookie voor eenmalige aanmelding
verklaring
Dit is om meerdere redenen te zien op de Secure Client-software op het clientapparaat, waaronder maar niet beperkt tot:
- De geldigheid van de bewering valt buiten de huidige tijd van de FW.
- De entiteit-ID of de URL van de consumentenserviceverklaring is onjuist gedefinieerd op de IDP.
Oplossing
- Voer foutmeldingen uit op de FW en controleer op specifieke fouten.
- Verifieer de entiteit-ID en de URL van de consumentenservicebevestiging die op de IDP zijn geconfigureerd, aan de hand van de metagegevens die uit de FW zijn verkregen.
Probleem 9: Relay-state Hash-mismatch
toelichting
- De parameter RelayState dient als doel om IdP de gebruiker terug te laten leiden naar de oorspronkelijke bron die is aangevraagd na succesvolle SAML-verificatie. De RelayState-informatie op de bewering moet overeenkomen met de RelayState-informatie aan het einde van de URL van het verificatieverzoek.
- Dit kan een indicatie zijn van een MitM-aanval, maar kan ook worden veroorzaakt door wijzigingen in de RelayState aan de IdP-kant.
Voorbeeld van debug:
[SAML] relay-state hash mismatch.
Oplossing
- Ga naar een vaste release zoals beschreven in Cisco bug ID CSCwf85757
- Controleer of de IdP de RelayState-informatie niet wijzigt.
Verdere probleemoplossing
Hoewel de meeste SAML-probleemoplossing kan worden uitgevoerd met de uitvoer van de webvpn SAML-debug, zijn er momenten waarop extra debugs nuttig kunnen zijn bij het vaststellen van de oorzaak van een probleem.
firepower# debug webvpn saml 255
firepower# debug webvpn 255
firepower# debug webvpn session 255
firepower# debug webvpn request 255
Gerelateerde informatie
- Cisco technische ondersteuning en downloads
- Gidsen voor ASA-configuratie
- Configuratiehandleidingen FMC/FDM
Revisiegeschiedenis
| Revisie | Publicatiedatum | Opmerkingen |
|---|---|---|
2.0 |
12-Oct-2026
|
Bijgewerkte spelling, grammatica, spatiëring, ingevoegde horizontale lijnen naar afzonderlijke secties, vaste CCW-waarschuwingen. |
1.0 |
01-Aug-2025
|
Eerste vrijgave |
 Feedback
