Configuratie per apparaat configureren voor Catalyst 9800 WLC in Catalyst Center
Inhoud
Inleiding
In dit document wordt beschreven hoe u de configuratie per apparaat in Catalyst Center kunt gebruiken voor het beheer van een bestaande Catalyst 9800 Wireless LAN-controller.
Voorwaarden
Vereisten
Cisco raadt kennis van de volgende onderwerpen aan:
- Configuratiemodel Catalyst 9800 (profielen voor draadloos LAN (WLAN), beleidsprofielen en tags voor beleid, locatie en radiofrequentie (RF))
- Cisco Catalyst Center-inventaris, sitehiërarchie en provisioning van apparaten
Voordat u begint, zorg ervoor dat:
- Catalyst Center draait versie 2.3.7.9 of hoger.
- De Catalyst 9800 draait op Cisco IOS XE Release 10.12 of hoger.
- De Catalyst 9800 bevindt zich in de Catalyst Center-inventaris (handmatig toegevoegd via Discovery, door middel van import van CSV-bestanden (comma-separated values) of met de Prime Data Migration Tool) en de status wordt beheerd.
- Netwerkconfiguratieprotocol (NETCONF) is ingeschakeld op de Catalyst 9800 (netconf-yang, TCP-poort 830) en de NETCONF-referenties zijn geconfigureerd in Catalyst Center.
- De hiërarchie van de site bestaat.
- De controller is niet voorzien van intent-based provisioning (netwerkprofiel). Als dit het geval is, wordt de configuratie per apparaat geopend in de modus Alleen-lezen.
Gebruikte componenten
De informatie in dit document is gebaseerd op de volgende software- en hardware-versies:
- Cisco Catalyst Center versie 3.2.3
- Cisco Catalyst 9800-CL draadloze controller, Cisco IOS XE Release 17.18.4a
- Cisco-toegangspunten in lokale modus 9178I
De informatie in dit document is gebaseerd op de apparaten in een specifieke laboratoriumomgeving. Alle apparaten die in dit document worden beschreven, hadden een opgeschoonde (standaard)configuratie. Als uw netwerk live is, moet u zorgen dat u de potentiële impact van elke opdracht begrijpt.
Verwante producten
Dit document kan ook worden gebruikt voor de volgende hardware- en softwareversies:
- Cisco Catalyst Center Release 3.1.x. De configuratiefuncties zijn gegroepeerd onder verschillende menunamen, zoals beschreven in Configureerbare gebieden.
- Catalyst 9800-reeks draadloze LAN-controllers die Cisco IOS XE Release 10.12 of hoger uitvoeren
Achtergrondinformatie
Catalyst Center beheert traditioneel draadloze controllers met intent-based provisioning: u definieert het draadloze ontwerp op locatieniveau (service set identifiers (SSID's), netwerkprofielen, RF-profielen en modelconfiguraties) en Catalyst Center genereert en duwt de controllerconfiguratie. Voor controllers die al een productieconfiguratie uitvoeren, vereist deze aanpak dat de configuratie opnieuw wordt gemaakt of in het ontwerp wordt geleerd.
In Catalyst Center Release 2.3.7.9 werd de workflow voor apparaatconfiguratie leren afgekeurd en werd per apparaat configuratie voor Catalyst 9800-serie draadloze LAN-controllers (WLC's) geïntroduceerd. Met Configuratie per apparaat kunt u configuratieobjecten op één controller rechtstreeks vanuit Catalyst Center maken, bewerken, klonen en verwijderen, op een manier die vergelijkbaar is met de webinterface van de controller. Hiermee kan Cisco Catalyst Center een bestaande (brownfield) controller beheren zonder de configuratie te verplaatsen naar op intenties gebaseerde netwerkprofielen. De functie is standaard uitgeschakeld en is per controller ingeschakeld.
Configuratie per apparaat versus intent-based provisioning
| Configuratie per apparaat |
Intent-based provisioning |
|
| Bron van de configuratie |
De objecten die op de controller aanwezig zijn |
Ontwerp op locatie (netwerkprofielen, netwerkinstellingen, modelconfiguraties) |
| beste pasvorm |
Brownfield-controllers, controller-specifieke instellingen |
Greenfield-implementaties, gestandaardiseerde ontwerpen voor meerdere locaties |
| Herontwerp vereist |
Nee |
Voor bestaande controllers |
| Software-Defined Access (SD-Access) draadloos |
Niet ondersteund |
ondersteund |
| Coëxistentie op dezelfde controller |
Niet ondersteund. Een controller met intent-based provisioning toont de configuratie per apparaat in de alleen-lezen modus |
- |
Configureerbare gebieden
In versie 3.2.3 groepeert het tabblad Configuratie van het venster Apparaatdetails de controllerfuncties zoals weergegeven in deze tabel. De menunamen worden weergegeven zoals ze worden weergegeven in de GUI. De beschikbare opties zijn afhankelijk van de Cisco IOS XE-release die op de controller wordt uitgevoerd.
| menu |
Kenmerken |
| SSID |
WLAN-profielen, beleidsprofielen, externe LAN-profielen, beleid voor externe LAN's, beleidslabels, 802.11be-profielen |
| RF |
RF-profielen, radioprofielen, RF-tags, multibSSID-profielen, URWB-netwerkprofiel, RF-standaardinstellingen |
| AP |
AP Join-profielen, mesh, energieprofielen, flexprofielen, sitetags, agendaprofielen |
| Tag mapping |
AP Priming, Tag Mapping (tagprioriteit, statische, locatiegebaseerde en regelgebaseerde toewijzing) |
| Beveiliging |
AAA, AAA-beleid, ACL, EAP, URL-filters, gastgebruiker, webauteur, TrustSec, WPP, LSC, AP-certificeringsbeleid |
| Wereldwijde draadloze verbinding |
CleanAir, hoge doorvoer, mediaparameters, ATF, netwerkparameters, wereldwijde parameters, RRM, geavanceerd, mDNS, multicast, locatie, land, Cisco DNA-integratie-instellingen, AP-beleid, draadloze geolocatie |
| Diensten |
Lokaal beleid, QoS, AVC, EoGRE, Media Stream, gastnetwerk, uitgesloten clients |
| Laag 2 |
VLAN, interfaces, opsporingsprotocollen |
| Netwerkinstellingen |
DNS, DHCP-Pools, HTTP/HTTPS, SNMP, NTP |
| Laag 3 |
routering |
| administratie |
Apparaat, gebruikersbeheer, configuratie van upgrades voor toegangspunt |
| mobiliteit |
mobiliteit |

Opmerking: De menu's zijn gereorganiseerd in versie 3.2.2. In Releases 2.3.7.x en 3.1.x zijn dezelfde functies gegroepeerd onder WLAN, RF, AP Join, Flex-profielen, Tags, Security, Global Radio, Global Wireless, Other, Layer 2, Network Settings, Layer 3 en Administration.
Functiegeschiedenis
| Catalyst Center-release |
verandering |
| 2.3.7.9 |
Configuratie per apparaat geïntroduceerd. Apparaatconfiguratie afgekeurd leren. |
| 2.3.7.11 |
802.11be-verbeteringen voor Cisco IOS XE 17.18.1 |
| 3.1.3 |
Extra parameters. Configure Access Points voegt een VLAN-tag (Virtual LAN), DNS (Domain Name System), LAN-poort en BSS-kleur (Basic Service Set) toe. Profielen over controllers klonen. AP-priming. Catalyst 9800-CL op Microsoft Azure. |
| 3.2.2 |
Menu reorganisatie. Cisco TrustSec (CTS) via HTTPS, SGT Exchange Protocol (SXP) via IPv6, MACsec. Ondersteuning voor Cisco IOS XE 17.18.2 en 26.1.1. Waarschuwingen voor onveilige opties zoals het Lightweight Extensible Authentication Protocol (LEAP). |
Beperkingen
- Configuratie per apparaat en intent-based provisioning kunnen niet samen op dezelfde controller worden gebruikt.
- SD-Access (fabric) draadloze verbinding wordt niet ondersteund.
- AI-Enhanced Radio Resource Management (RRM) wordt alleen ondersteund met de optie Enable Without Device Provisioning (Inschakelen zonder apparaatprovisioning) en wordt alleen ondersteund voor de gebruikssituatie voor assurance.
- Statische Layer 3-routes worden ondersteund zonder virtuele routering en forwarding (VRF).
- Bij IPv6-implementaties blijft Configuratie per apparaat IPv4-configuraties ondersteunen (versie 3.2.3).
- Nadat Configuratie per apparaat is ingeschakeld op een controller, kan deze niet worden uitgeschakeld. Configuratieobjecten die ermee zijn gemaakt, kunnen op elk moment worden bewerkt of verwijderd.
Configureren
Netwerkdiagram
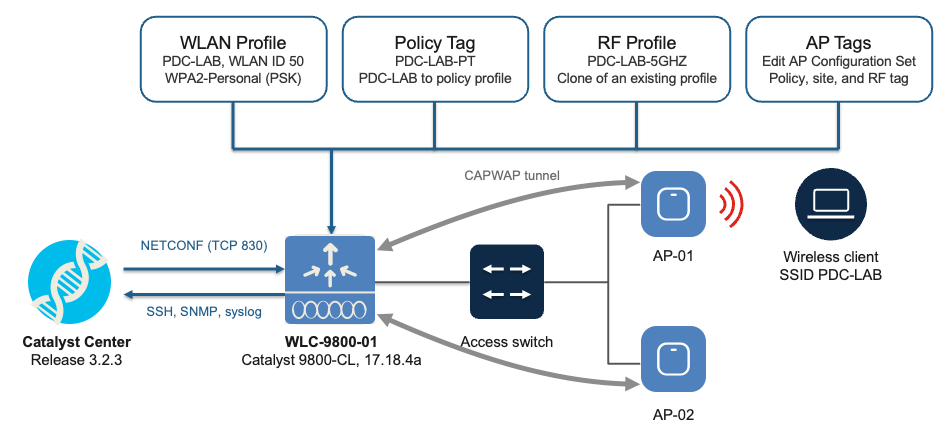
Deze afbeelding toont de topologie die in dit voorbeeld wordt gebruikt. Catalyst Center beheert de controller met NETCONF, en de toegangspunten sluiten zich aan bij de controller met Control and Provisioning of Wireless Access Points (CAPWAP).
Configuraties
In dit voorbeeld voert de controller al WLAN's, tags en profielen uit, zoals bij een implementatie in een brownfield. Configuratie per apparaat wordt gebruikt om een WLAN toe te voegen, een voorbeeld te bekijken en te implementeren, het toe te wijzen aan een beleidsprofiel in een beleidstag, een RF-profiel te klonen en tags toe te wijzen aan de toegangspunten. Elke wijziging in de configuratie per apparaat maakt gebruik van dezelfde stroom Review en Provision, Preview en Deploy, die in stap 5 in detail wordt weergegeven.
Stap 1. De Catalyst 9800 voor het Catalyst Center voorbereiden
Catalyst Center gebruikt NETCONF om de configuratie van de controller te lezen en te schrijven. Controleer of NETCONF is ingeschakeld op de controller:
WLC# configure terminal
WLC(config)# netconf-yang
WLC(config)# end
Opmerking: NETCONF vereist aaa-nieuw model en een gebruiker op privilegeniveau 15 die is geautoriseerd door de gebruikte lijsten met authenticatie, autorisatie en boekhouding (AAA). Wijzig op een productiecontroller de bestaande lijsten met AAA-methoden niet zonder controle, omdat dit de toegang van de beheerder kan beïnvloeden.
Controleer of de NETCONF-processen worden uitgevoerd:
WLC# show platform software yang-management process
confd: uitvoeren
nesd: uitvoeren
gesynchroniseerd: uitvoeren
NCSSHD: uitvoeren
dmiauthd: uitvoeren
nginx: uitvoeren
ndbmand: uitvoeren
pubd: uitvoeren
gnmib: niet actief
Stap 2. De controller toewijzen aan een site en opnieuw synchroniseren
- Navigeer naar Voorziening > Voorraad.
- Selecteer de controller en kies Acties > Voorziening > Apparaat toewijzen aan site. Selecteer het gebouw dat de controller bedient en klik op Toewijzen en wacht tot de controller Beheerd en Bereikbaar toont.
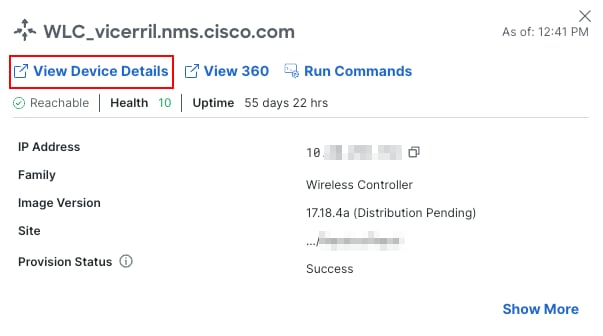
- Klik op de naam van de controller om het venster Apparaatgegevens te openen en selecteer Apparaatgegevens weergeven.
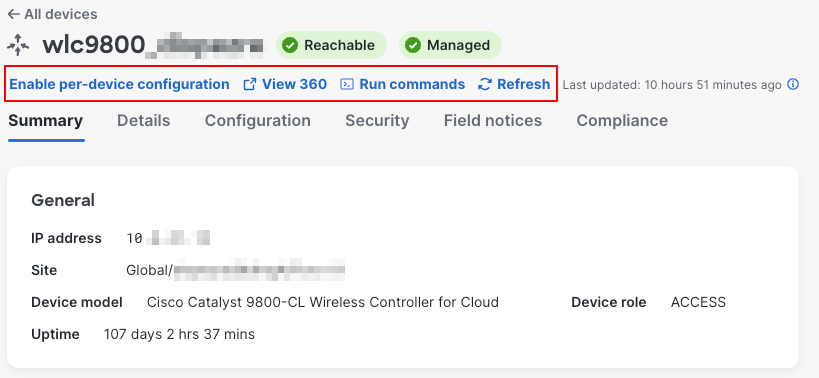
- De pagina Apparaatdetails wordt geopend en het menu toont de status van de controller en de configuratie per apparaat inschakelen, View 360, Run commando's, en Refresh opties.
Stap 3. Configuratie per apparaat inschakelen
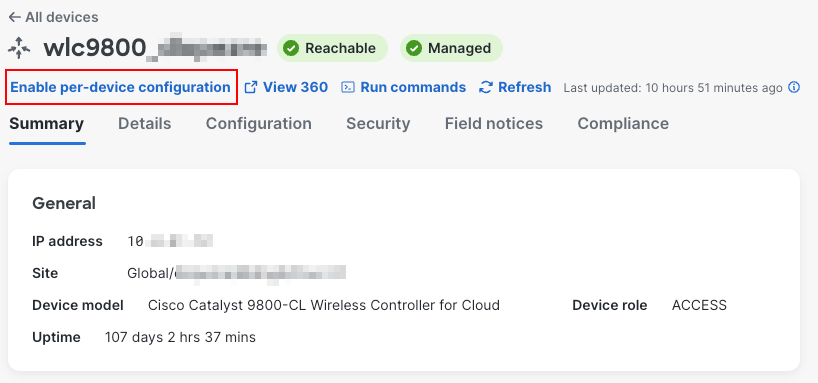
- Configuratie per apparaat voor de controller inschakelen en bevestigen
- Synchroniseer de controller opnieuw (Acties > Inventaris > Apparaat opnieuw synchroniseren) zodat Catalyst Center de huidige configuratie leest.
- Een nieuwe optie in de apparaatgegevens toont het aantal toegangspunten dat door die WLC wordt beheerd en geregistreerd
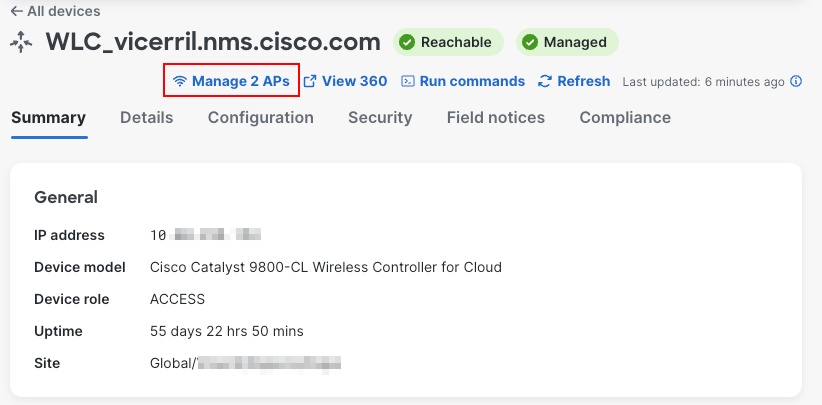
- Klik in het venster Apparaatdetails van de controller op het tabblad Configuratie.
Nadat de synchronisatie is hersteld, toont het tabblad Configuratie het label Per apparaatconfiguratie en geeft de bestaande objecten van de controller weer. Het linkermenu groepeert de functies (SSID, RF, AP, Tag Mapping, Security, Global Wireless, Services, Layer 2, Network Settings, Layer 3, Administration en Mobility) en elke tabel biedt Add and Clone van een andere WLC.
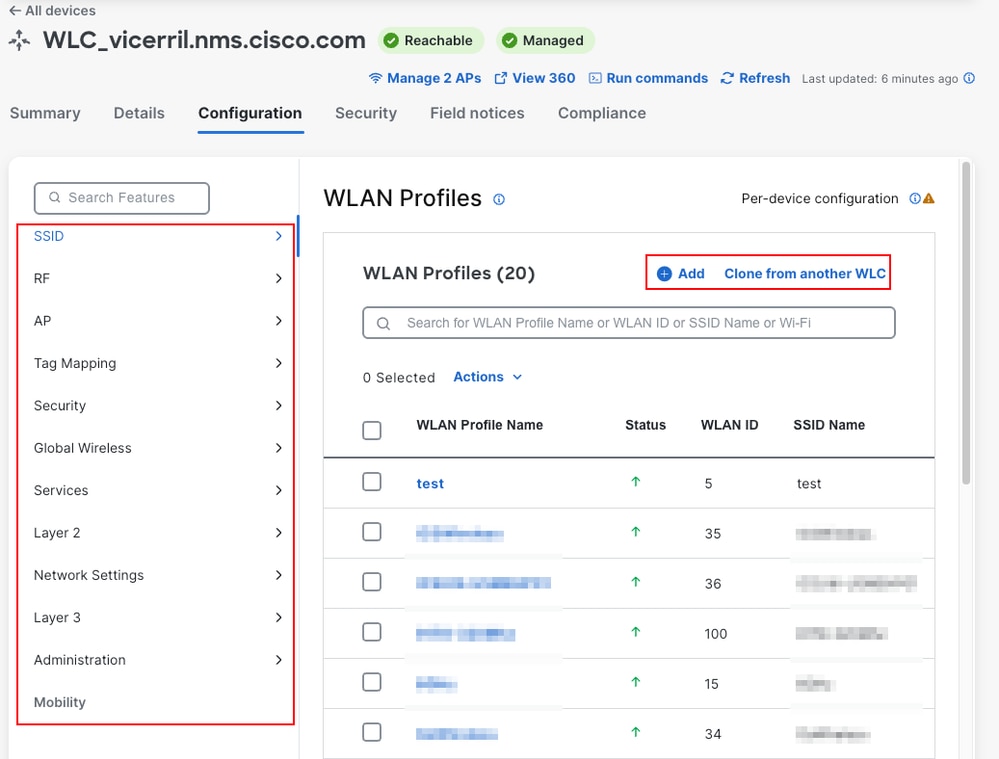
Het informatiepictogram naast het label wordt weergegeven: Configuratie per apparaat maakt het mogelijk om wijzigingen aan te brengen door de configuratie rechtstreeks op deze pagina te bewerken.
Opmerking: de configuratie per apparaat kan niet worden uitgeschakeld nadat deze is ingeschakeld.
Stap 4. Een WLAN-profiel maken
- Kies op het tabblad Configuratie SSID > WLAN-profielen en klik op Toevoegen.
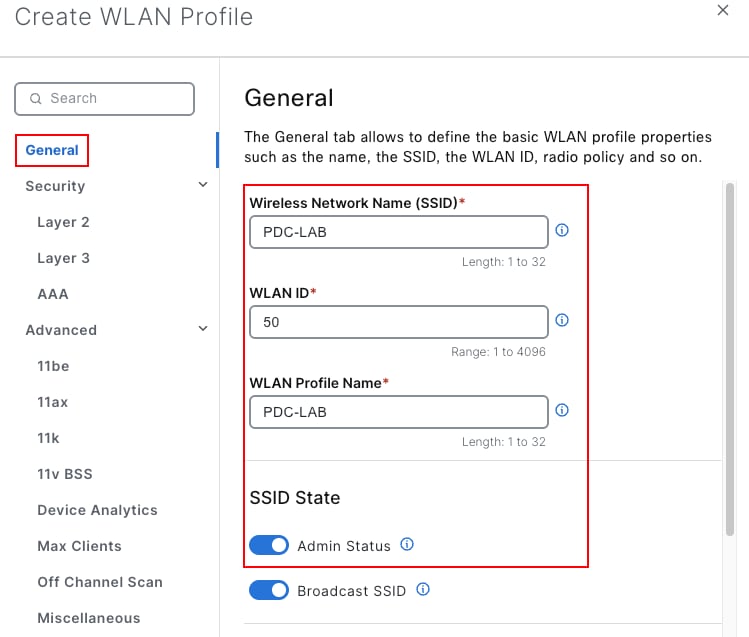
- Configureer in het algemeen:
- Naam draadloos netwerk (SSID): PDC-LAB
- WLAN-ID: 50 (bereik 1 tot 4096; gebruik een ID die niet op de controller wordt gebruikt)
- Naam WLAN-profiel: PDC-LAB
- SSID-status: beheerderstatus ingeschakeld
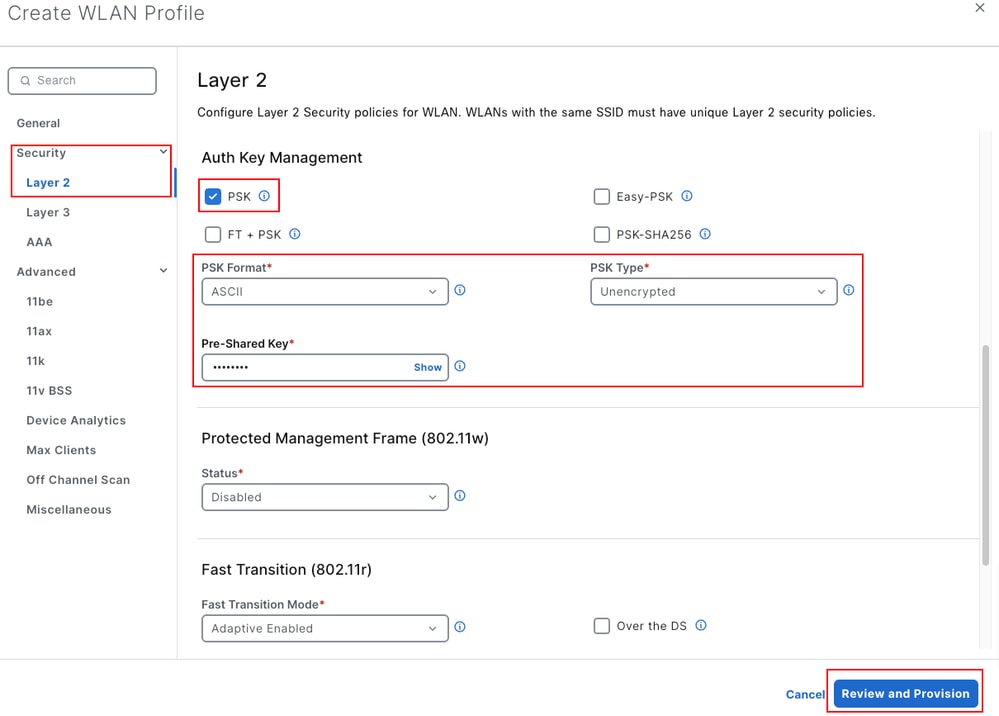
- In Beveiliging > Laag 2, kiest u Persoonlijk, en houdt u WPA2 (Wi-Fi Protected Access 2), AES (CCMP128), en de PSK (pre-shared key) authenticatie sleutel management (AKM). Stel de PSK-indeling in op ASCII en voer de vooraf gedeelde sleutel in. De standaardoptie voor laag 2 is Enterprise. Geavanceerd bevat de 11be-, 11ax-, 11k- en 11v-instellingen.
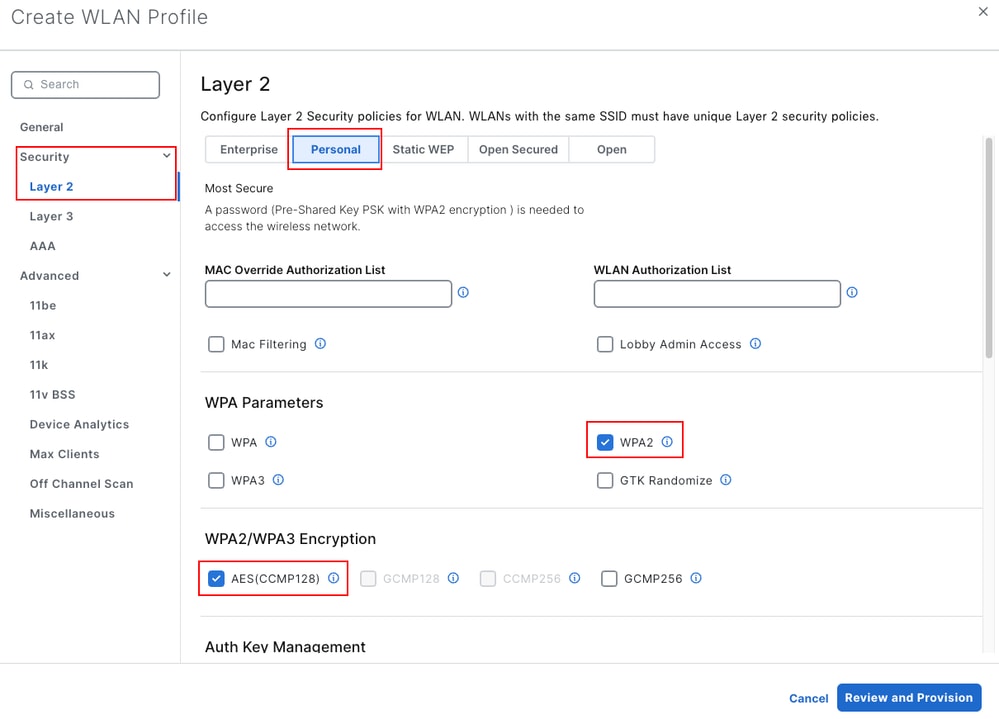
- Klik op Review and Provision.
Stap 5. Voorbeeld van de wijziging bekijken en implementeren
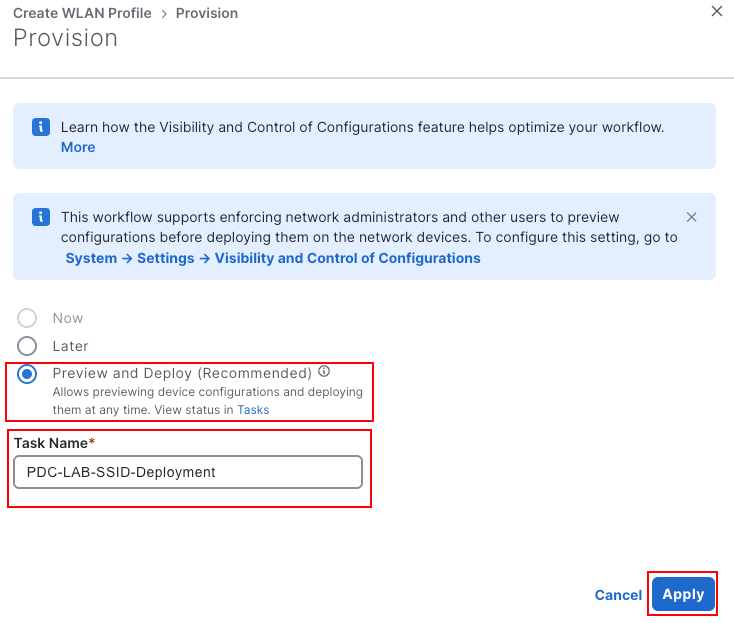
- Kies in het deelvenster Voorzieningen hoe u het volgende wilt implementeren:
- Wordt nu onmiddellijk uitgerold. Het is niet beschikbaar wanneer Systeem > Instellingen > Zichtbaarheid en controle van configuraties een voorbeeld afdwingt vóór implementatie, zoals in dit lab.
- Later wordt de implementatie gepland.
- Preview and Deploy (Recommended) bereidt de configuratie voor, zodat u deze kunt bekijken zonder dat dit gevolgen heeft voor het actieve netwerk en deze later kunt implementeren.
- Kies Voorvertoning en implementatie, voer een taaknaam in (in dit voorbeeld wordt PDC-Create-WLAN-PDC-LAB gebruikt) en klik op Toepassen.
- Catalyst Center toont stap 2 van 3: Apparaten en configuratiemodellen voorbereiden terwijl de configuratie wordt berekend. Als u het later wilt bekijken, klikt u op Afsluiten en Later bekijken. Het werkitem blijft in Activiteiten > Taken.
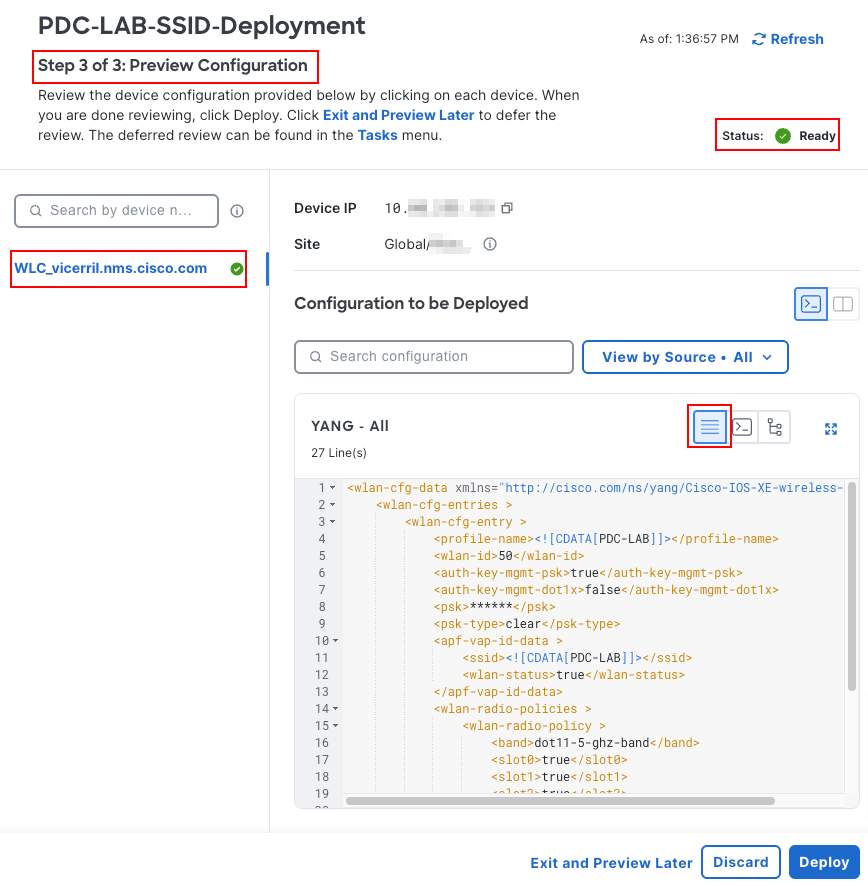
- In stap 3 van 3: Configuratie bekijken, klikt u op de controllernaam. De te implementeren configuratie toont de NETCONF-payload die is gebaseerd op de YANG (Yet Another Next Generation)-gegevensmodellen (STANDAARDweergave). Voor een WLAN gebruikt de payload het Cisco-IOS-XE-wireless-wlan-cfg-model.
- Klik op YANG_TO_CLI om de gegenereerde CLI te zien, wat het CLI-equivalent is van de YANG-payload. Zoals in het venster staat, is deze CLI alleen een voorbeeld en mag deze niet rechtstreeks op het apparaat worden toegepast.
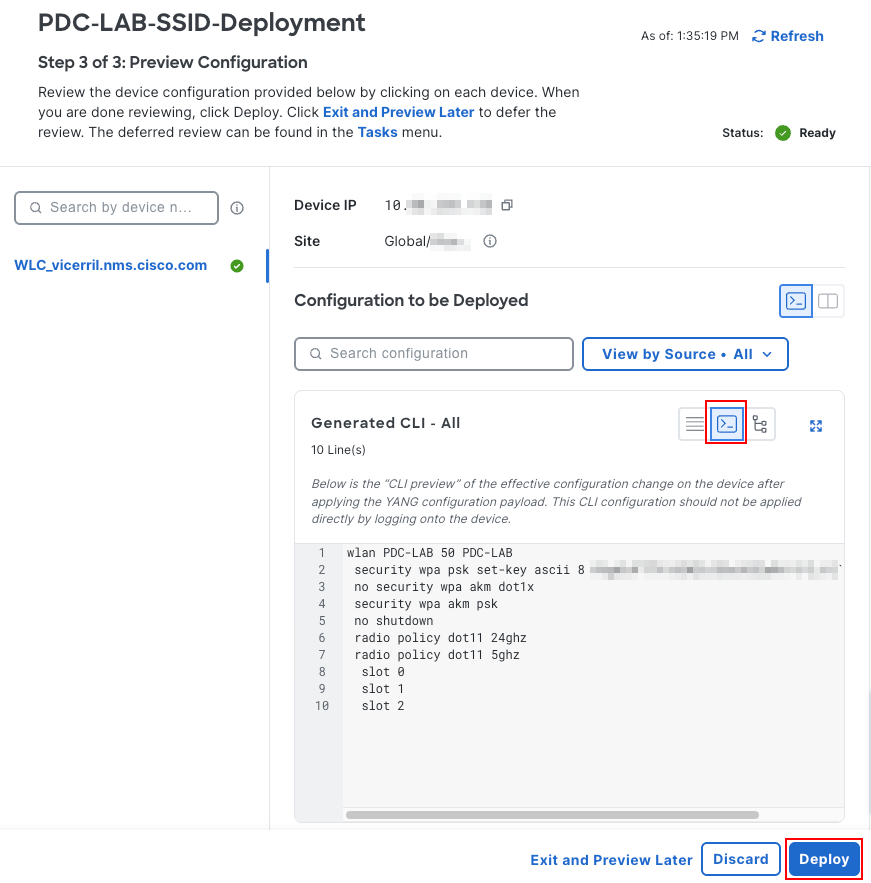
De gegenereerde CLI voor dit voorbeeld is:
wlan PDC-LAB 50 PDC-LAB
 security wpa psk set-key ascii 8 <encrypted-key>
 no security wpa akm dot1x
 security wpa akm psk
 radio policy dot11 24ghz
 radio policy dot11 5ghz
  slot 0
  slot 1
  slot 2
- Klik op Implementeren. Kies in het deelvenster Implementeren Nu (of Later), bevestig de taaknaam en klik op Verzenden.
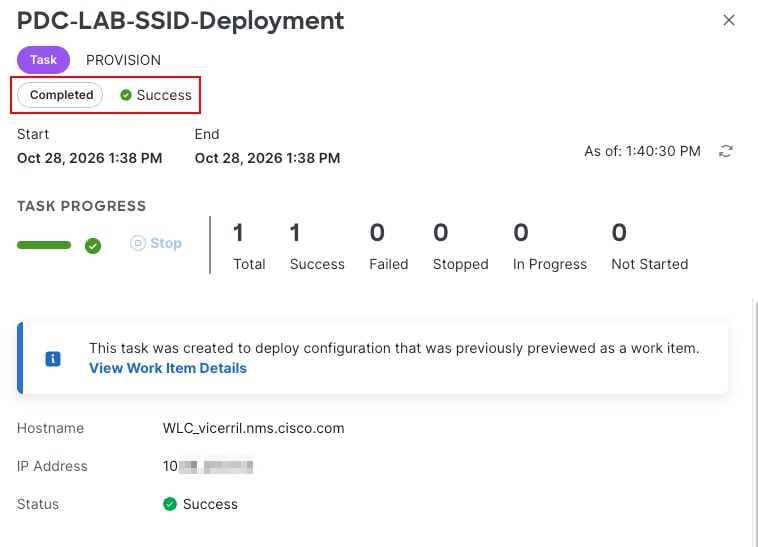
- Navigeer naar Activiteiten > Taken en open de taak. Het taaktype is PROVISION, en de status verandert in Success wanneer de controller de configuratie accepteert.
Stap 6. De WLAN toewijzen aan een beleidsprofiel in een beleidstag
- Als het WLAN een specifiek beleidsprofiel nodig heeft (bijvoorbeeld met een ander VLAN), maakt u dit eerst in SSID > Beleidsprofielen met Toevoegen. In dit voorbeeld wordt het bestaande standaardbeleidsprofiel gebruikt.
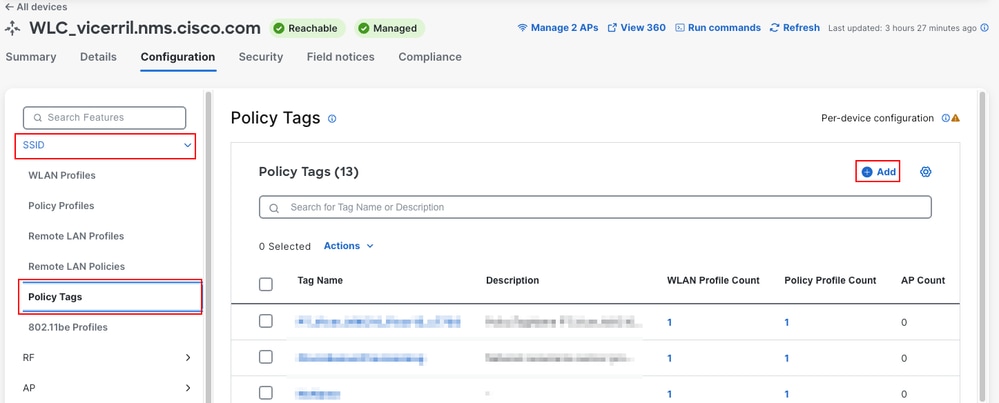
- Kies SSID > Beleidstags en klik op Toevoegen.
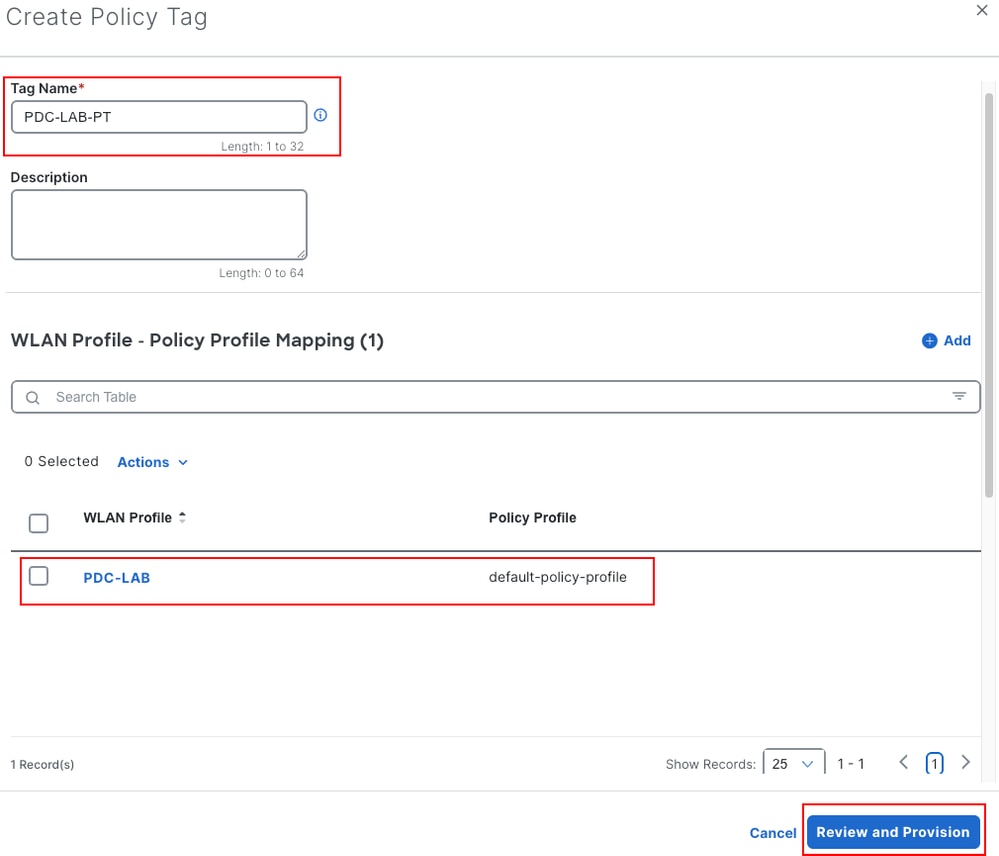
- Voer in Beleidstag maken de naam PDC-LAB-PT in.
- Klik in Toewijzing van WLAN-profiel - Beleidsprofiel op Toevoegen, selecteer het WLAN-profiel PDC-LAB en het beleidsprofiel en sla de toewijzing op.
- Klik op Beoordelen en leveren en voltooi de implementatie zoals beschreven in stap 5.
Stap 7. Een bestaand RF-profiel klonen
Klonen hergebruikt een bestaand object van de controller als uitgangspunt.
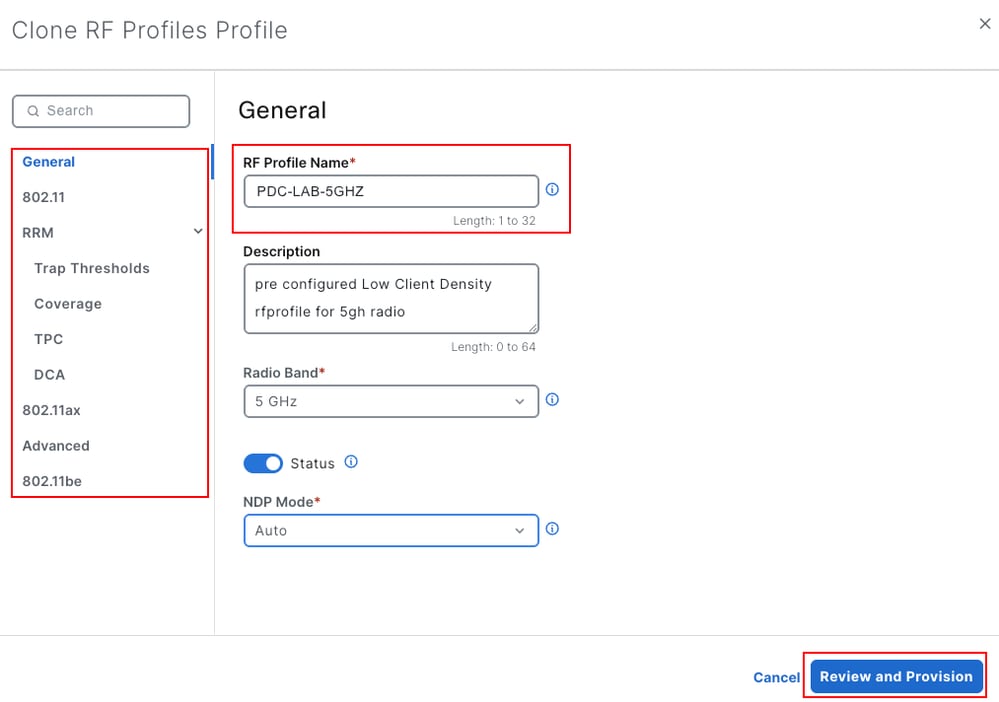
- Kies RF > RF-profielen, selecteer een bestaand profiel (bijvoorbeeld Low_Client_Density_rf_5gh) en kies Acties > Klonen.
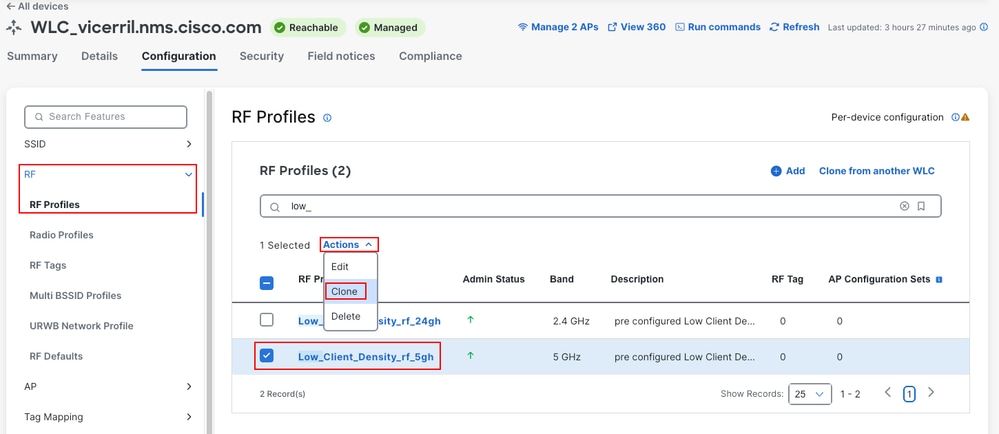
- Voer in het algemeen de profielnaam van de RF in PDC-LAB-5GHZ en pas de parameters aan in de secties 802.11, RRM, 802.11ax, Advanced en 802.11be, indien nodig.
- Klik op Beoordelen en leveren en voltooi de implementatie zoals beschreven in stap 5.

Tip: Als u objecten wilt kopiëren van een andere Catalyst 9800 die door hetzelfde Catalyst Center wordt beheerd, gebruikt u Klonen van een andere WLC in de tabel van het objecttype.
Stap 8. Tags toewijzen aan de toegangspunten
- Klik in de koptekst van het venster Apparaatdetails op Toegangspunten beheren. De tabel met operationele toegangspunten toont de beleidstag, sitetag, RF-tag en tagbron van elk toegangspunt. In deze tabel wordt de status van het netwerk weergegeven nadat de laatste controller opnieuw is gesynchroniseerd.
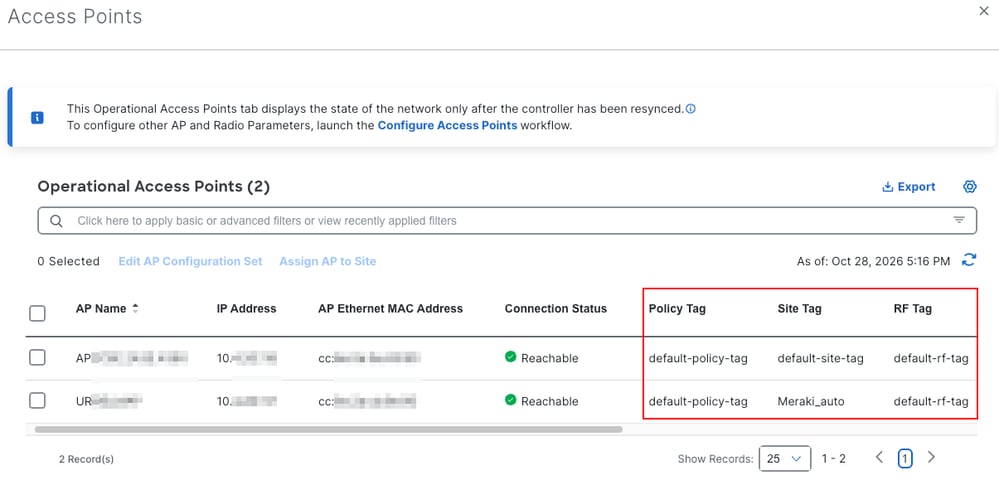
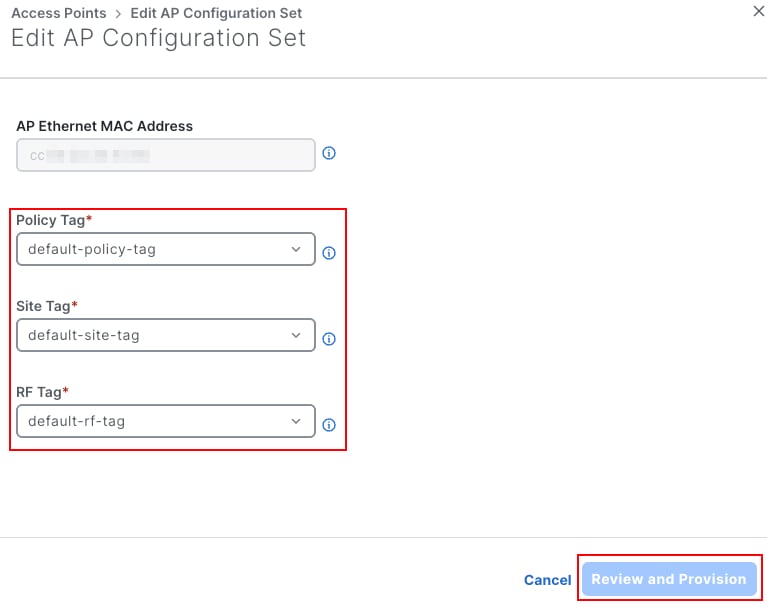
- Selecteer het toegangspunt en klik op AP-configuratieset bewerken.
- Selecteer de Beleidstag (bijvoorbeeld PDC-LAB-PT), Sitetag en RF-tag.
- Klik op Beoordelen en leveren en voltooi de implementatie zoals beschreven in stap 5.

Waarschuwing: een tag-wijziging kan ervoor zorgen dat het toegangspunt zich opnieuw aansluit bij de controller of de radio's opnieuw instelt, waardoor de clients worden losgekoppeld. Wijzigen van tag plannen voor productie-AP's in een onderhoudsvenster. Voordat u de tags wijzigt, neemt u de huidige tags van de toegangspunten op, zodat u ze kunt terugzetten.
Stap 9. Een configuratieobject verwijderen
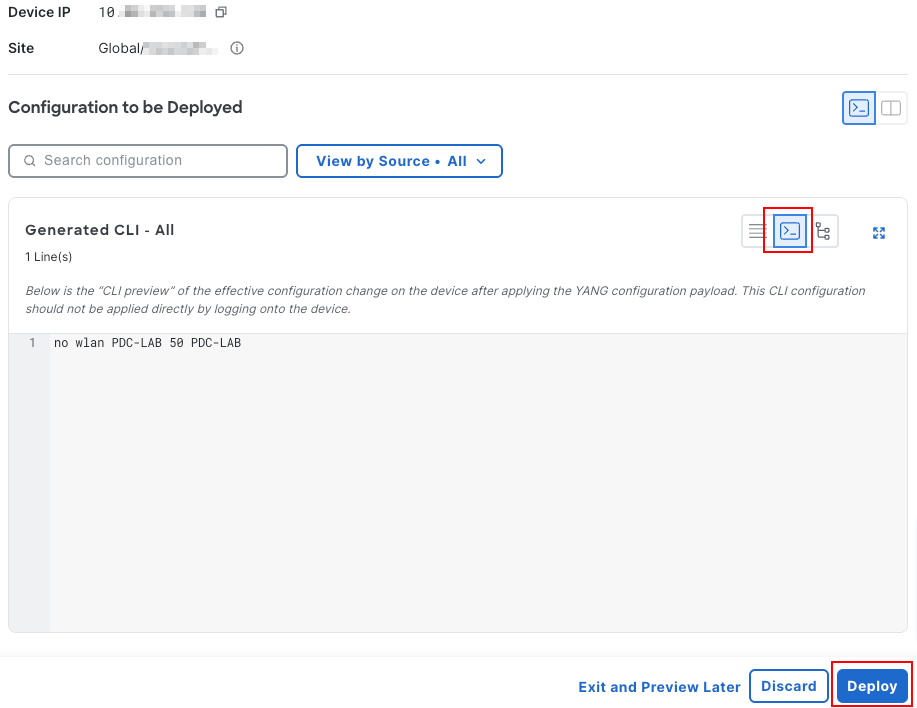
Per-Device Configuration verwijdert ook objecten van de controller met dezelfde preview- en implementatiestroom. In dit voorbeeld wordt het WLAN PDC-LAB verwijderd:
- Kies SSID > WLAN-profielen, selecteer PDC-LAB en kies Acties > Verwijderen.
- Bevestig de waarschuwing Weet u zeker dat u de geselecteerde WLAN-profielen wilt verwijderen? met Ja.
- Voltooi de implementatie zoals beschreven in stap 5. De YANG-payload gebruikt de verwijderbewerking op het WLAN-item en de gegenereerde CLI is:
no wlan PDC-LAB 50 PDC-LAB
Verifiëren
Gebruik deze sectie om te controleren of uw configuratie goed werkt.
Over het Catalyst Center
- De provisioningtaak toont Succes in Activiteiten > Taken (Afbeelding 8).
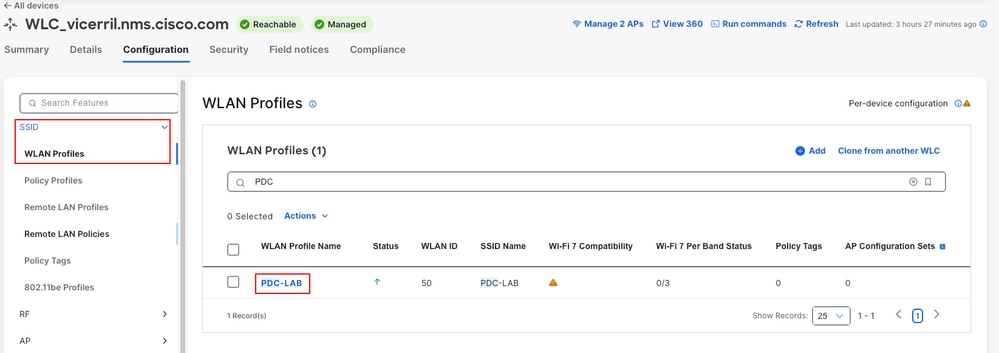
- Op het tabblad Configuratie van de controller wordt het nieuwe object weergegeven. In dit voorbeeld worden in SSID > WLAN-profielen PDC-LAB met WLAN ID 50 vermeld, zoals wordt weergegeven in afbeelding 14. Het WLAN is nog niet toegewezen aan een beleidstag, dus het aantal beleidstags is 0.
- In AP's beheren, toont de tabel met operationele toegangspunten de tags die aan elk AP zijn toegewezen (afbeelding 11).
Op de Catalyst 9800
U kunt deze opdrachten uitvoeren op de CLI van de controller of vanuit Opdrachten uitvoeren (Command Runner) in de koptekst van het venster Apparaatgegevens.
- show running-config | section wlan PDC-LAB - Geeft de WLAN-configuratie weer die Catalyst Center heeft ingedrukt.
- WLAN-overzicht weergeven - Hier vindt u een overzicht van de WLAN's die op de controller zijn geconfigureerd en de status ervan.
- gedetailleerde beschrijving van het beleid voor draadloze tags weergeven PDC-LAB-PT - Toont de WLAN-naar-beleidsprofieltoewijzingen van de beleidstag.
- ap-tagoverzicht weergeven - Geeft de beleids-, site- en RF-tags van elk AP en de bron van de tags weer.
- logboekregistratie weergeven | DMI-5-AUTH_PASSED|NDBMAN-5-CONFIG_I opnemen - Geeft de NETCONF-sessies en configuratiewijzigingen weer die zijn aangebracht door Catalyst Center.
- samenvatting van draadloze client weergeven - hiermee worden de bijbehorende clients en de status ervan weergegeven.
Dit is de WLAN-configuratie op de controller na de implementatie:
WLC# show running-config | section wlan PDC-LAB
wlan PDC-LAB 50 PDC-LAB
 radio policy dot11 24ghz
 radio policy dot11 5ghz
  slot 0
  slot 1
  slot 2
 security wpa psk set-key ascii 8 xxxxxxxx
 no security wpa akm dot1x
 security wpa akm psk
Uit de controllerlogboeken blijkt dat Catalyst Center (10.X.X.X) een NETCONF-sessie heeft geopend en de draadloze functie heeft geconfigureerd:
WLC# show logging | include DMI-5-AUTH_PASSED|NDBMAN-5-CONFIG_I
Oct 27 21:22:58.653: %DMI-5-AUTH_PASSED: Chassis 1 R0/0: dmiauthd: User 'USERX'
 authenticated successfully from 192.168.10.10:62453  for netconf over ssh.
 External groups: PRIV15
Oct 27 21:24:13.977: %NDBMAN-5-CONFIG_I: Chassis 1 R0/0: ndbmand: Configured
 feature 'wireless' from 192.168.10.10:62453 via NETCONF user dnac
 session 5311, transaction-id 5924
Het bericht %NDBMAN-5-CONFIG_I toont de geconfigureerde functie, het Catalyst Center-adres en de NETCONF-gebruikersnaam.
Nadat de toegangspunten de beleidstag hebben gebruikt, sluit u een client aan op PDC-LAB en bevestigt u met de samenvatting van de draadloze client weergeven dat de client de uitvoerstatus heeft bereikt.
Veranderingen buiten de band
Catalyst Center detecteert wijzigingen die buiten Catalyst Center worden aangebracht, bijvoorbeeld vanuit de controller-CLI of webinterface. Zoals wordt uitgelegd op het waarschuwingspictogram naast het label Configuratie per apparaat (afbeelding 15), worden deze wijzigingen geïmporteerd bij de volgende inventarissynchronisatie en kunnen er conflicten ontstaan. Gebruik Catalyst Center voor alle ondersteunde configuraties om de configuratie consistent te houden.
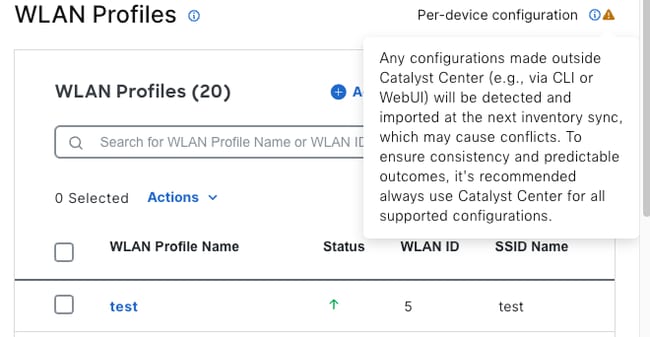 Afbeelding 15. Waarschuwing over configuraties die buiten het Catalyst Center zijn gemaakt
Vanaf versie 3.1.3 synchroniseert een gebeurtenis voor configuratiewijzigingen alleen de controller opnieuw. Als u AP-gegevens wilt vernieuwen, voert u een volledige hersynchronisatie uit met Acties > Inventaris > Apparaat opnieuw synchroniseren.
Problemen oplossen
Deze sectie bevat informatie waarmee u problemen met de configuratie kunt oplossen.
De optie Configuratie per apparaat inschakelen wordt niet weergegeven
- Bevestig dat Catalyst Center versie 2.3.7.9 of hoger uitvoert.
- Bevestig dat de controller een Catalyst 9800 Series-controller is met Cisco IOS XE Release 10.12 of hoger.
- Bevestig dat de controller in de inventaris Beheerd en Bereikbaar is. Synchroniseer het indien nodig.
- Configuratie per apparaat wordt niet ondersteund voor SD-Access (fabric) draadloze verbindingen.
Configuratie per apparaat wordt geopend in modus Alleen-lezen
Dit wordt verwacht wanneer de controller al was voorzien van intent-based (netwerkprofiel) provisioning. De twee modellen kunnen niet op dezelfde controller worden gecombineerd. Op het tabblad Configuratie van het venster Apparaatdetails wordt het label Beheerd via Site-gebaseerde netwerkprofielen weergegeven en wordt het informatiepictogram weergegeven: Dit apparaat wordt beheerd met behulp van site-gebaseerde netwerkprofielen. Alle configuraties bevinden zich in de modus Alleen-lezen. Wijzigingen kunnen alleen worden doorgevoerd via het netwerkprofiel.
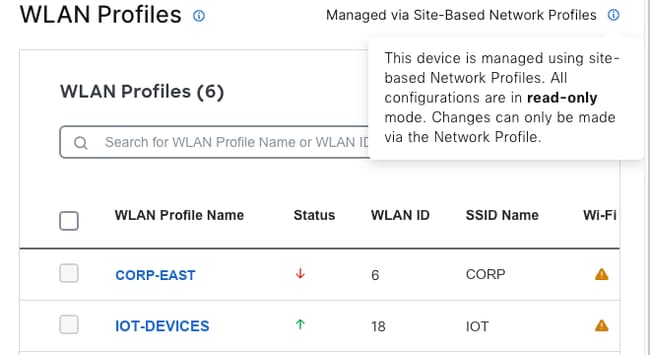 Afbeelding 16. Controller beheerd door site-gebaseerde netwerkprofielen in alleen-lezen modus
De provisioningtaak mislukt
- Open de mislukte taak in Activiteiten > Taken en bekijk de foutgegevens.
- Synchroniseer de controller opnieuw en probeer het opnieuw.
- Controleer op de controller of NETCONF:
- tonen platform software yang-management proces - Alle processen moeten tonen Running.
- netconf-yang-sessies weergeven - Hier worden de actieve NETCONF-sessies weergegeven, inclusief de sessie vanuit Catalyst Center.
- Bevestig dat de referenties NETCONF (TCP 830) en Secure Shell (SSH) in Catalyst Center geldig zijn en dat geen enkele firewall de verbinding tussen Catalyst Center en de controller blokkeert.
Wijzigingen die op de controller zijn aangebracht, worden niet weergegeven in Catalyst Center
Synchroniseer de controller opnieuw met Acties > Inventaris > Apparaat opnieuw synchroniseren. Vanaf versie 3.1.3 wordt bij een gebeurtenis voor de configuratiewijziging alleen de controller opnieuw gesynchroniseerd, niet de toegangspunten, dus is een volledige hersynchronisatie vereist om de toegangspunten te vernieuwen.
Revisiegeschiedenis
| Revisie | Publicatiedatum | Opmerkingen |
|---|---|---|
1.0 |
29-Oct-2026
|
Eerste vrijgave |
 Feedback
Contact Cisco
- Een ondersteuningscase openen

- (Vereist een Cisco-servicecontract)