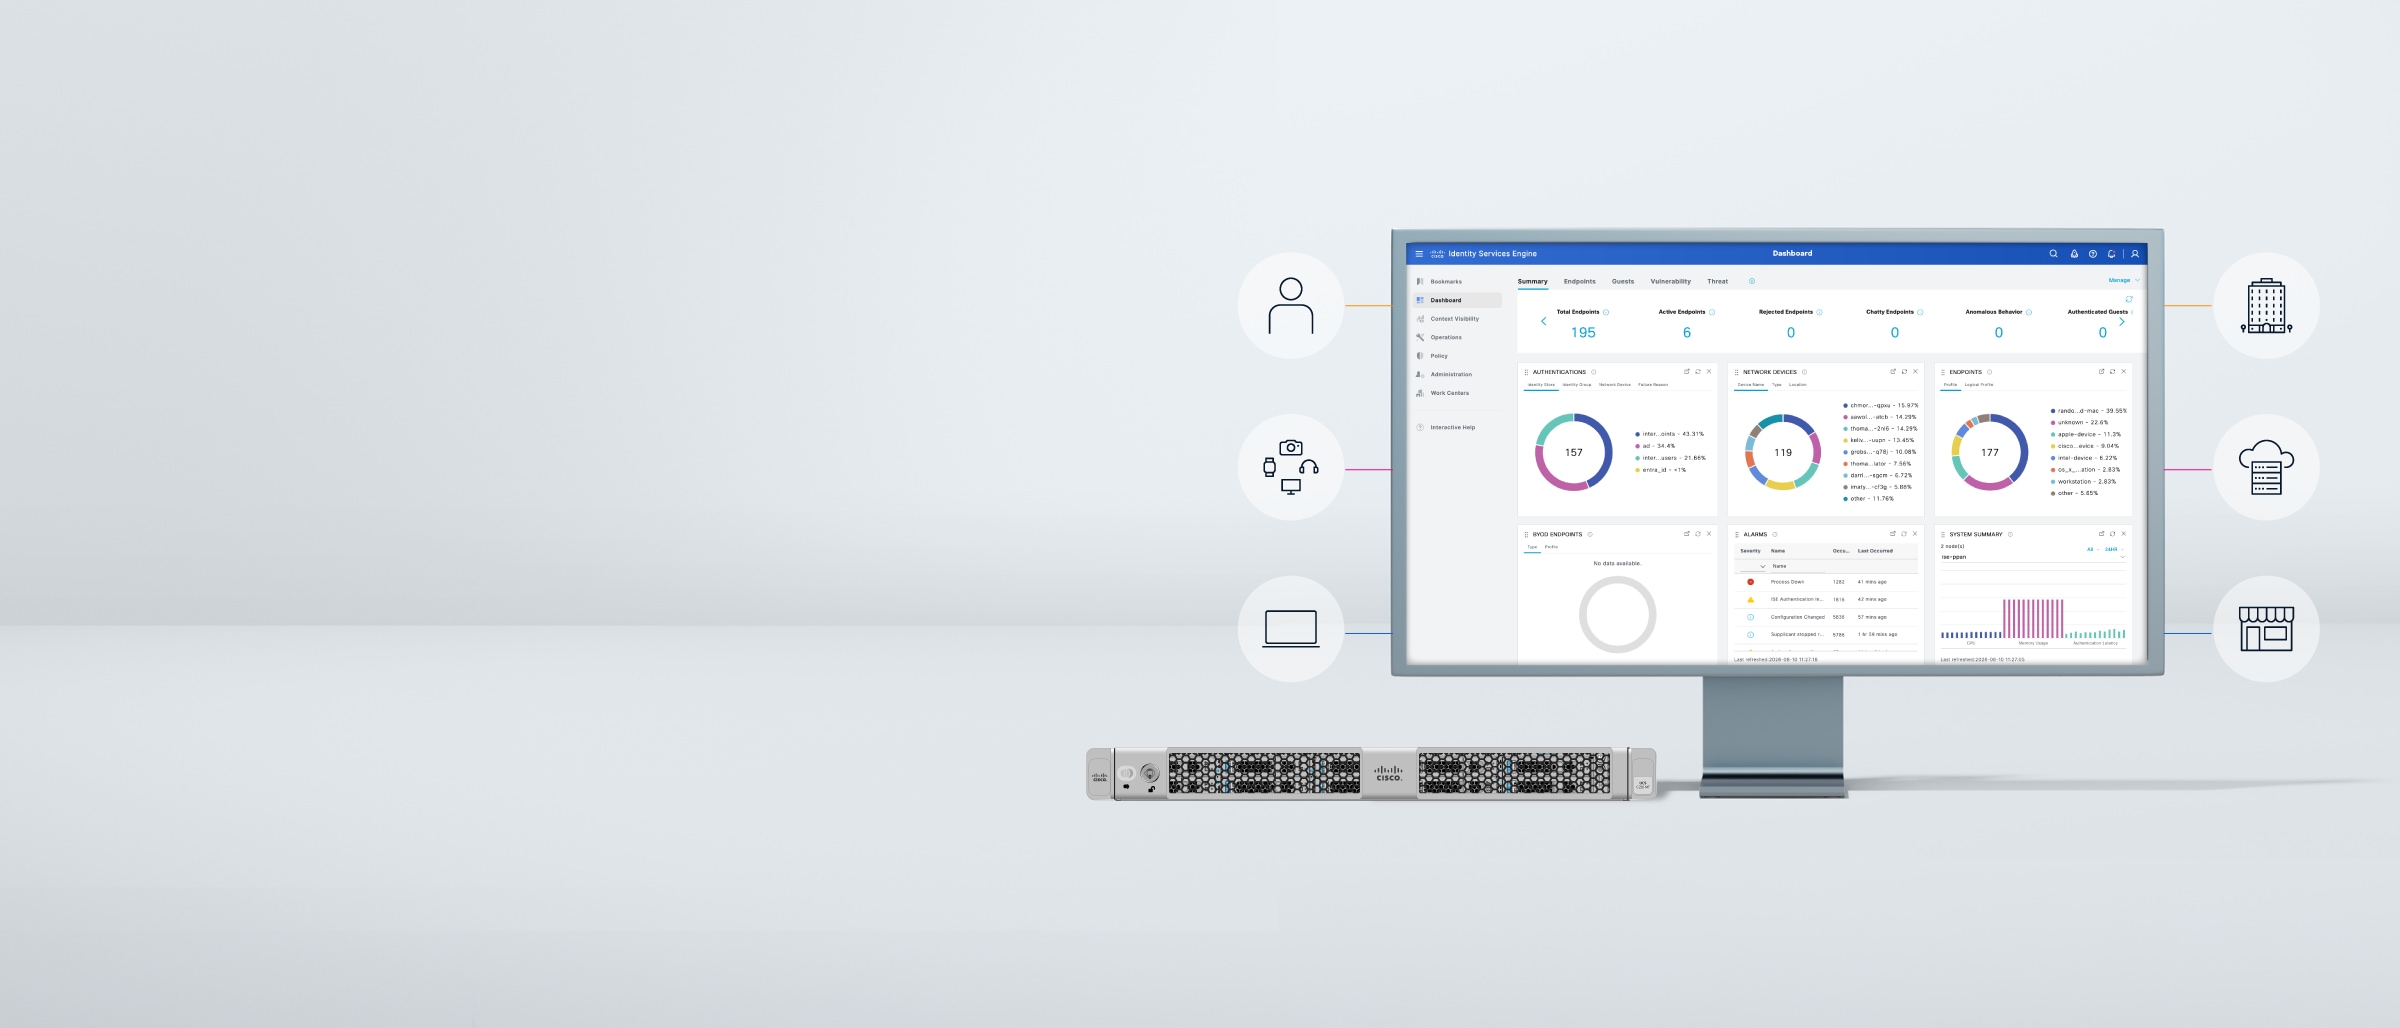
Vertrauenswürdige Identitätskontrolle auf globaler Ebene
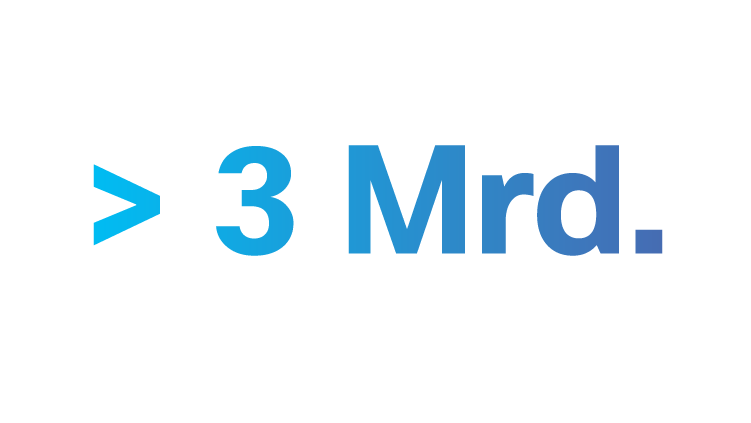
bislang authentifizierte Endpunkte
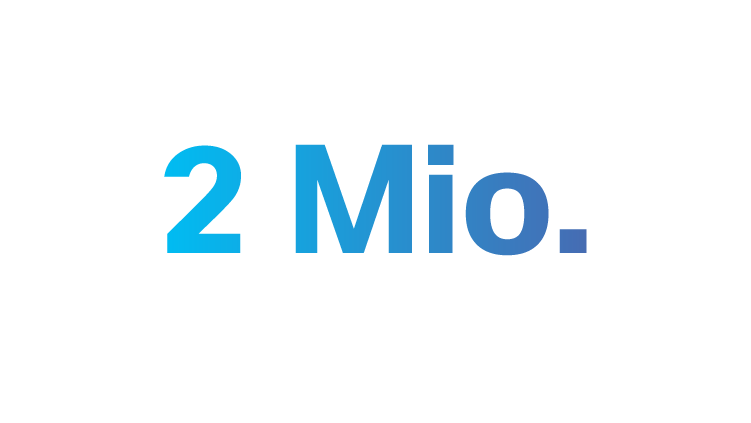
gleichzeitig unterstützte aktive Endpunkte pro Bereitstellung
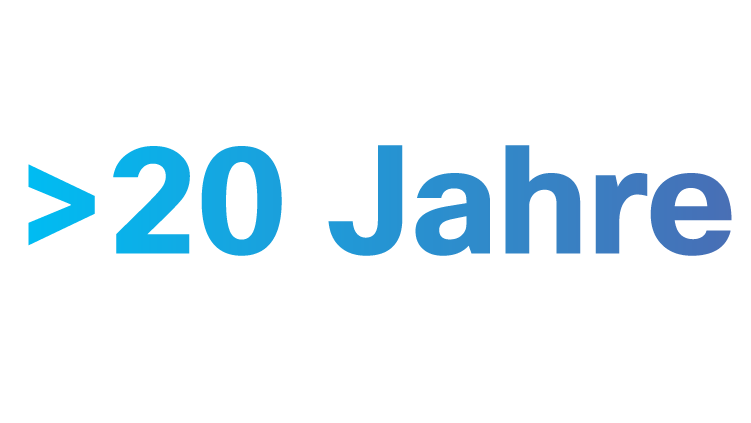
Marktreife und Marktführerschaft
Von der Zugriffskontrolle zur Netzwerkkontrolle
Cisco ISE vereint Identität, Transparenz und Durchsetzung, sodass Teams die Vertrauenswürdigkeit verifizieren, den Zugriff segmentieren und Bedrohungen in hybriden Netzwerken eindämmen können.
Transparenz sämtlicher Verbindungen
Ermitteln Sie verwaltete und nicht verwaltete IoT- und OT-Endpunkte in kabelgebundenen, Wireless-, VPN- und per Cloud verbundenen Umgebungen und erstellen Sie entsprechende Profile.
Berücksichtigung des Kontexts
Nutzen Sie Informationen zu Identität, Status, Geräten, Verhalten und Ecosystem als Grundlage für präzisere Zugriffsentscheidungen.
Kommunikationskontrolle
Damit User und Geräte nur über zulässige Verbindungen kommunizieren, implementieren Sie Zugriff und Segmentierung nach dem Least-Privilege-Prinzip.
Automatische Eindämmung von Bedrohungen
Um risikobehaftete Endpunkte zu isolieren und Bedrohungen schneller einzudämmen, nutzen Sie Richtlinienautomatisierung und Integrationen.
Mehr als statische Network Admission Control (NAC)
Ersetzen Sie die standortbasierten Regeln im Netzwerk durch identitätsgesteuerte Richtlinien, die Usern und Geräten in allen Umgebungen folgen.
Mehr als Zero Trust Network Access (ZTNA)
Kontrollieren Sie die gesamte Kommunikation von Usern und Geräten im Netzwerk, nicht nur während des Zugriffs, sondern auch vor und nach der Zugriffsgewährung.
Mehr als Transparenz und Erkennung
Setzen Sie auf kontextabhängige Durchsetzung. ISE nutzt den Identitätskontext aus dem gesamten Ecosystem, sodass Sicherheitssignale in domänenübergreifende Richtlinien einfließen können.
ISE-Software
Bleiben Sie mit Softwareversionen, Patch-Anleitungen, Upgrade-Hinweisen und Evaluierungsoptionen für Cisco ISE auf dem Laufenden.
ISE 3.5 Release
Mit dem neuesten Patch im Cisco ISE 3.5 Release Train stehen Ihnen neue Funktionen und Korrekturen zur Verfügung.
ISE bis zu 90 Tage lang kostenlos testen
Jede neue Cisco ISE-Installation beinhaltet eine 90-Tage-Evaluierungslizenz für bis zu 100 Endpunkte, damit Teams vor dem Kauf umfassend testen können.
ISE-Lizenzierung
Sie können die Cisco ISE-Lizenzstufen basierend auf den für Ihr Netzwerk benötigten Funktionen vergleichen.
ISE Essentials
Hier erhalten Sie grundlegende Informationen zu Usern, Geräten und Endpunkten im gesamten Netzwerk sowie wichtige Funktionen zur Netzwerkzugriffskontrolle.
ISE Advantage
Schützt vielfältige User und Geräte mithilfe identitätsbasierter Segmentierung und ermöglicht den Austausch von Daten zum Identitätskontext mit Lösungen von Cisco und anderen Anbietern.
ISE Premier
Bietet durchgängige Gerätevertrauensstellung, Compliance-Durchsetzung und automatisierte Bedrohungseindämmung.
ISE in jeder Umgebung
ISE bietet Teams für das Unternehmen, die Zweigstelle, die Cloud und das IIoT eine konsistente Möglichkeit, die Vertrauenswürdigkeit zu verifizieren und Richtlinien durchzusetzen.
Unternehmen, Campus und Zweigstelle
Die ISE setzt konsistenten identitätsbasierten Zugriff für kabelgebundene, Wireless- und VPN-User durch und segmentiert vertrauliche Ressourcen.
Rechenzentrum und Cloud
Erweitern Sie die identitätsbasierte Segmentierung und konsistente Richtlinien für Anwendungsumgebungen und kritische Ressourcen.
Industrial IoT
Erkennen, klassifizieren und kontrollieren Sie Geräte, die keine Agents unterstützen können, einschließlich betrieblicher und spezialisierter Endpunkte.
ISE-Integrationen
Durch die Verbindung von Identitäts- und Endpunktkontext der ISE mit sämtlichen Cisco Produkten, Cisco Managementplattformen und Partner-Ecosystems lassen sich Reaktionen automatisieren.
ISE-Integration in Cisco Produkte und Lösungen
Der ISE-Kontext ist in der gesamten Cisco Netzwerk- und Sicherheitsinfrastruktur für den Zugriff, die Segmentierung und die Reaktion auf Identitätsbasis verfügbar.
ISE-Integration in Partnertools
Tauschen Sie Kontextdaten über pxGrid und offene APIs mit mehr als 70 Sicherheits-, Identitäts-, Mobilitäts-, Ressourcen- und Betriebstools von Drittanbietern aus.
ISE-Rezensionen
Hier können Sie die Ansichten unabhängiger BranchenkollegInnen zur Bewertung von Cisco ISE durch IT- und Sicherheitsteams in Bezug auf Zugriffskontrolle, Transparenz, Segmentierung und Richtliniendurchsetzung nachlesen.
Rezensionen bei Gartner Peer Insights
Lesen Sie die Ansichten von BranchenkollegInnen und die Meinungen von Kunden, die Cisco ISE für die Netzwerkzugriffskontrolle bewerten.
Rezensionen von PeerSpot
Hier finden Sie praxisorientierte Rezensionen, Produktvergleiche und Implementierungsberichte von IT- und Sicherheitsteams.
Verwandte Architekturen und Lösungen
Cisco Secure Networking
Mit konsistenten ISE-gesteuerten Richtlinien für Campus-, Zweigstellen-, IoT-, Cloud- und hybride Arbeitsumgebungen sorgen Sie für identitätsbasierte Netzwerke.
Cisco Hybrid Mesh Firewall
Indem Sie auf der Grundlage des ISE-Identitätskontexts Richtlinien für Rechenzentrums-, Cloud- und Campus-Umgebungen definieren, durchsetzen und anpassen, stärken Sie die Segmentierung.
Cisco Zero Trust Access
Richten Sie mit ISE, Cisco Secure Access und Duo einen vertrauenswürdigen Zugriff ein, um User, Geräte und Anwendungsumgebungen zu verifizieren, bevor Zugriff gewährt wird.