Cisco Wireless로 6GHz 및 Wi-Fi 7로 마이그레이션

목차
소개
이 문서에서는 Wi-Fi 7의 성능을 최적화하고 6GHz 스펙트럼을 완전히 활용하기 위한 설계 및 구성 지침에 대해 설명합니다.
CX 설계 가이드
CX 설계 가이드는 Cisco CX의 전문가가 다른 부서의 엔지니어와 협력하여 작성하며 Cisco의 전문가가 동료 검토를 수행합니다. 이 가이드는 Cisco의 선도적인 사례뿐만 아니라 수년 동안 수많은 고객 구현으로 얻은 지식과 경험을 바탕으로 합니다. 이 문서의 권장 사항에 따라 설계 및 구성된 네트워크는 일반적인 위험을 방지하고 네트워크 운영을 개선하는 데 도움이 됩니다.
6GHz 및 Wi-Fi를 사용해야 하는 이유 7
6GHz 대역은 2020년에 WLAN 운영에 사용할 수 있게 되었으며 Wi-Fi 6E 인증에 필요했습니다. Wi-Fi 6은 2.4GHz 및 5GHz 대역에서 작동하지만, Wi-Fi 6E는 동일한 IEEE 802.11ax 표준을 사용하지만 특정 요구 사항이 충족될 경우 6GHz 대역까지 기능을 확장합니다.
새로운 Wi-Fi 7 인증은 IEEE 802.11be 표준을 기반으로 하며 2.4GHz, 5GHz 및 6GHz 대역에서의 작동을 지원합니다. Wi-Fi 7도 이전 인증 대비 새로운 기능과 향상된 기능을 제공합니다.
6GHz 대역 및/또는 Wi-Fi 7을 지원하려면 특정 요구 사항이 수반되며, 특히 Wi-Fi 6을 사용하는 2.4GHz 및 5GHz 대역의 기존 관행과 비교할 때 새로운 구성과 RF 설계가 필요한 경우가 많습니다.
예를 들어, 오래된 WEP 보안을 사용하면 802.11a/b/g를 초과하는 802.11 표준을 채택할 수 없는 것처럼, 새로운 표준은 더 안전한 네트워크를 구축할 수 있도록 더 엄격한 보안 전제 조건을 부과합니다.
이와 달리 6GHz 대역이 도입됨에 따라 더 깨끗한 주파수에 액세스하고, 성능을 개선하며, 새로운 활용 사례를 지원할 수 있게 되었습니다. 또한 음성 및 비디오 컨퍼런싱과 같은 기존 애플리케이션을 더욱 원활하게 구현할 수 있습니다.
6GHz 작동 및 Wi-Fi 7에 대한 기본 요구 사항
이는 6GHz 및 Wi-Fi 7 운영 인증에 명시된 보안 요구 사항입니다.
6GHz 대역 요구 사항
6GHz 대역은 WPA3 또는 Enhanced Open WLAN만 허용합니다. 이는 다음 보안 옵션 중 하나를 의미합니다.
- 802.1X 인증을 사용하는 WPA3-엔터프라이즈
- WPA3 SAE(Simultaneous Authentication of Equals)(즉, WPA3-Personal)에 암호를 입력합니다. SAE-FT(Fast Transition을 사용하는 SAE)는 또 다른 가능한 AKM이며 SAE 핸드셰이크가 사소한 것이 아니므로 FT를 사용하면 더 긴 교환을 건너뛸 수 있으므로 권장됩니다.
- Enhanced Open with Opportunational Wireless Encryption(OWE)
WPA3 v3.4 사양(섹션 11.2)에는 Enhanced Open 전환 모드가 6GHz에서 지원되지 않는다고 명시되어 있지만, 많은 공급업체(최대 IOS® XE 17.18까지 Cisco 포함)에서는 아직 이 제한을 적용하지 않습니다. 따라서 기술적으로 5GHz의 Open SSID와 5GHz 및 6GHz의 해당 Enhanced Open SSID를 구성할 수 있으며, 둘 다 변환 모드가 활성화되어 있고 표준 사양을 준수하지 않습니다. 그러나 이러한 시나리오에서는 6GHz에서만 사용할 수 있는 전환 모드 없이 Enhanced Open SSID를 대신 구성합니다(일반적으로 6GHz를 지원하는 클라이언트는 Enhanced Open도 지원함). 이와 동시에 5GHz에서도 일반 Open SSID를 유지하면서 전환 모드를 사용하지 않습니다.
802.11w/PMF(Protected Management Frame) 적용 외에 WPA3-Enterprise에 대한 새로운 특정 암호 또는 알고리즘 요구 사항은 없습니다. Cisco를 포함한 많은 공급업체는 802.1X-SHA256 또는 "FT + 802.1X"(SHA256 및 빠른 전환이 포함된 802.1X)만 WPA3 규정을 준수하는 것으로 간주합니다. 일반 802.1X(SHA1 사용)는 WPA2의 일부로 간주되므로 6GHz에 적합하지 않거나 지원되지 않습니다.
Wi-Fi 7 요건
802.11be 표준의 Wi-Fi 7 인증을 통해 Wi-Fi Alliance는 보안 요건을 강화했습니다. 이러한 요구 사항 중 일부에서는 802.11be 데이터 속도 및 프로토콜 개선을 사용할 수 있으며, 다른 요구 사항은 MLO(Multi-Link Operations)를 지원하여 호환되는 장치(클라이언트 및/또는 AP)가 동일한 연결을 유지하면서 여러 주파수 대역을 사용할 수 있도록 합니다.
일반적으로 Wi-Fi 7에는 다음 보안 유형 중 하나가 필요합니다.
- AES(CCMP128) 및 802.1X-SHA256 또는 FT + 802.1X가 있는 WPA3-엔터프라이즈(SHA256은 이름에 명시적이지 않더라도 계속 사용). 최신 WPA3 사양(v3.4)은 클라이언트가 AES128을 계속 사용할 수 있는 경우에도 "AP가 GCMP256 알고리즘을 제공해야 함"으로 요구 사항을 변경합니다. 이로 인해 클라이언트 동작에 차이가 발생합니다. 일부 클라이언트는 AES128과 함께 Wi-Fi 7 Enterprise를 사용하려고 하지만 다른 클라이언트는 이미 GCMP256을 예상합니다.
- GCMP256 및 SAE-EXT-KEY 및/또는 FT + SAE-EXT-KEY(AKM 24 또는 25)를 사용하는 WPA3-개인 Wi-Fi 6E는 일반 AES(CCMP128)를 사용하는 WPA3 SAE 및/또는 FT + SAE를 의무화하며, 추가 확장 키 사용은 없습니다. 이는 Wi-Fi 7에 대해 새로운 암호가 구체적으로 도입되었다는 것을 의미한다.
- GCMP256을 통한 Enhanced Open/WISE. 동일한 SSID에서 AES(CCMP128)를 구성할 수 있지만 AES 128을 사용하는 클라이언트는 Wi-Fi 7을 지원하지 않습니다. Wi-Fi 7 이전에는 Enhanced Open을 지원하는 대부분의 클라이언트가 AES 128만 사용했기 때문에 이는 새롭고 더 강력한 요구 사항입니다. 6GHz 지원에서는 전환 모드가 허용되지 않습니다.
선택한 보안 유형에 관계없이 WLAN에서 Wi-Fi 7을 지원하려면 PMF(Protected Management Frames) 및 비컨 보호(Beacon Protection)가 필요합니다.
Wi-Fi 7은 이 문서를 작성할 당시에도 최신 인증이므로 많은 벤더가 처음부터 이러한 모든 보안 요구 사항을 시행하지 않았습니다.
최근에는 Cisco에서 Wi-Fi 7 인증을 준수하도록 구성 옵션을 점진적으로 적용하고 있습니다. 다음은 버전별 동작입니다.
IOS XE 17.15.3 이상 17.15.x 버전
이 브랜치에서는 보안 설정과 상관없이 전역적으로 Wi-Fi 7이 활성화된 경우 모든 WLAN이 Wi-Fi 7 SSID로 브로드캐스트됩니다.
클라이언트는 Wi-Fi 7 지원 디바이스로 연결할 수 있으며, WLAN에서 지원하는 경우 사용하는 보안 방법에 관계없이 Wi-Fi 7 데이터 속도를 달성할 수 있습니다. 그러나 엄격한 Wi-Fi 7 보안 요구 사항을 충족하는 경우에만 클라이언트가 MLO 지원(하나 이상의 밴드에서)으로 연결할 수 있습니다. 그렇지 않으면 거부됩니다.
이 경우 GCMP256과 같이 더 안전한 암호를 지원하지 않는 초기 Wi-Fi 7 클라이언트가 Wi-Fi 7 요구 사항을 충족하지 않는 보안 설정이 있는 WLAN과의 MLO 연결을 시도할 때 문제가 발생할 수 있습니다. 이러한 상황에서는 유효하지 않은 보안 설정 때문에 클라이언트가 거부됩니다. WLAN에서 이러한 설정을 구성할 수 있는 경우에도 마찬가지입니다.
IOS XE 17.18.1/17.18.2
WLAN이 Wi-Fi 7을 준수하는 경우 확인란의 활성화 여부와 상관없이 비컨 보호가 자동으로 활성화됩니다.
Cisco IOS XE 17.18.1 이상 릴리스는 WLAN 설정에서 적절한 보안 요구 사항이 활성화된 경우에만 WLAN을 Wi-Fi 7 및 MLO 지원으로 광고합니다. 예를 들어, SAE-EXT가 아닌 WLAN 광고 전용 SAE는 MLO 불능으로 브로드캐스트됩니다.
17.18 브랜치에는 WLAN 프로필에 연결할 수 있는 802.11be 프로필이 도입되어 SSID별 또는 무선별로 Wi-Fi 7 활성화를 제어할 수 있습니다.
"default-dot11be-profile"이라는 사전 구성된 802.11be 프로필은 기본적으로 새 Configuration(구성) > Tags & Profiles(태그 및 프로필) > 802.11be 메뉴에서 사용할 수 있습니다.
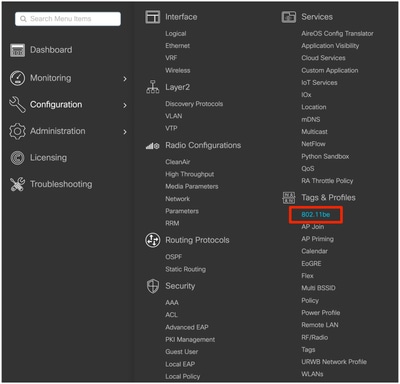
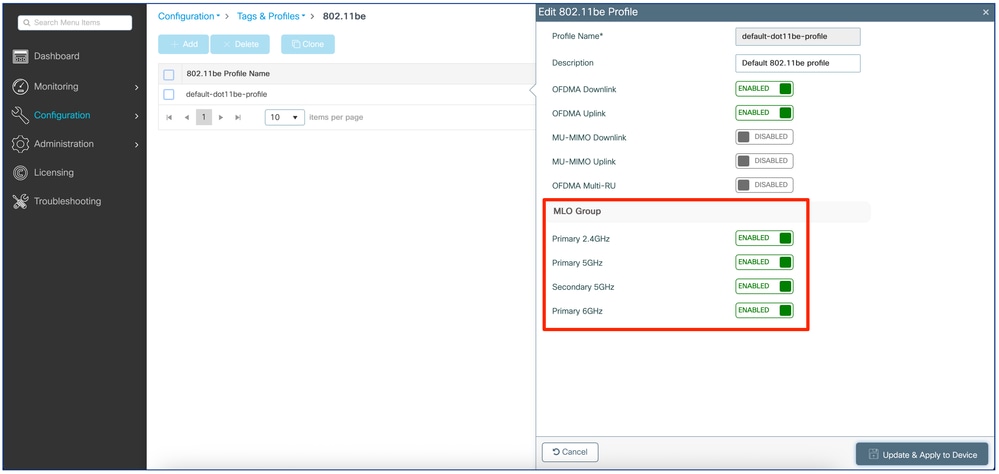
Wi-Fi 7의 활성화 또는 비활성화를 위한 4가지 기본 설정은 "MLO Group(MLO 그룹)" 섹션에 있습니다. 4가지 설정을 모두 비활성화하면 802.11be 프로파일이 연결된 WLAN 프로파일의 모든 대역에서 Wi-Fi 7이 비활성화됩니다. 일부 또는 전체를 활성화하면 연결된 WLAN 프로파일의 해당 대역/무선 장치에서 Wi-Fi 7이 활성화됩니다.
"default-dot11be-profile"은 모든 무선 장치에서 MLO 및 Wi-Fi 7을 활성화하며, 기본적으로 모든 WLAN 프로파일에 연결됩니다.
모든 "MLO 그룹" 설정이 비활성화된 새 802.11be 프로파일을 생성하고 이를 특정 WLAN 프로파일에 연결하면, 예를 들어 일부 SSID에 대해 Wi-Fi 7을 선택적으로 비활성화할 수 있습니다.
각 WLAN 프로필의 "Advanced(고급)" 설정 탭에 해당하는 802.11be 프로필이 첨부됩니다.
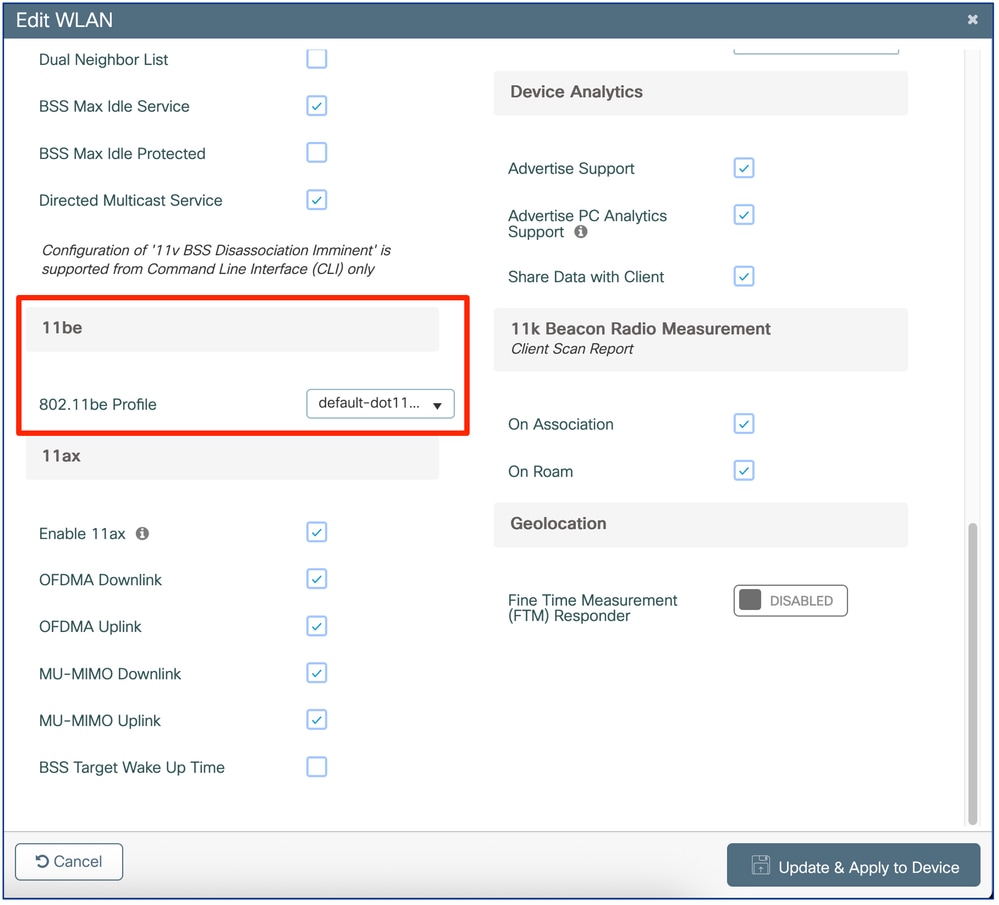
예제에서 볼 수 있듯이 "default-dot11be-profile"은 기본적으로 모든 WLAN 프로필에 연결됩니다.

참고: Wi-Fi 7이 컨트롤러에서 전역적으로 활성화되지 않은 경우, 나중에 설명하는 것처럼 Wi-Fi 7은 모든 WLAN 프로필에 대해 비활성화되고 802.11be 프로필은 적용되지 않습니다.
17.18.2에는 WLAN 편집 페이지에 WLAN이 Wi-Fi 7 규정을 준수하는지 여부를 시각화하고 누락된 항목을 표시하는 데 도움이 되는 작은 마법사가 포함되어 있습니다.
 17.18.2 보안 마법사
IOS XE 17.18.3 이상
IOS 17.18.3에서는 이전 버전에서는 불가능했던 802.1X Enterprise SSID에 대한 GCMP256 암호를 구성할 수 있습니다. 이는 AES128 암호와 함께 GCMP256을 제공하기 위한 Wi-Fi 7 Enterprise SSID에 대한 일부 클라이언트의 요구 사항을 충족하며 WPA3 v3.4 사양을 준수합니다.
업그레이드 전에 SSID가 Wi-Fi 7을 준수하는 경우 GCMP256이 자동으로 컨피그레이션에 추가되므로 17.18.3으로 업그레이드한 후 GCMP256이 활성화되지 않은 경우 Wi-Fi 6E SSID로 저하되지 않습니다.
6GHz 커버리지에 대한 무선 설계 고려 사항
사이트 설문조사에 대한 완전한 규범적 가이드가 되려 하지 않고, 이 섹션에서는 6GHz 커버리지를 설계할 때, 특히 기존 2.4/5GHz 설치를 Wi-Fi 6E 또는 7로 마이그레이션할 때 몇 가지 기본적인 고려 사항에 대해 간략하게 설명합니다.
2.4GHz 및/또는 5GHz 대역의 새로운 Wi-Fi 구축과 마찬가지로, 새로운 6GHz 무선 프로젝트에는 전용 6GHz 사이트 설문조사도 포함되어야 합니다.
Wi-Fi 6E/7 이전 AP가 특정 5GHz 커버리지 요구 사항을 충족하도록 이미 배치된 경우, Wi-Fi 6E/7 지원 AP로 대체하고 여전히 6GHz에서 우수한 커버리지를 확보하는 것을 기대할 수 있습니다. 이러한 방식으로 작동하려면 기존 AP에서 최소 3~4개의 전송 전력 레벨을 최대 이하로 유지하면서 의도된 요구 사항(데이터 전용, 음성, 특정 애플리케이션 등)에 대해 5GHz 커버리지를 충분히 제공해야 합니다. AP는 일반적으로 7 내지 8개의 전력 레벨을 가지며, 각각의 연속적인 전력 레벨은 전송 전력의 절반이다. 따라서 편안한 작동 지점은 허용된 송신 전력 범위의 중간에 가깝습니다.
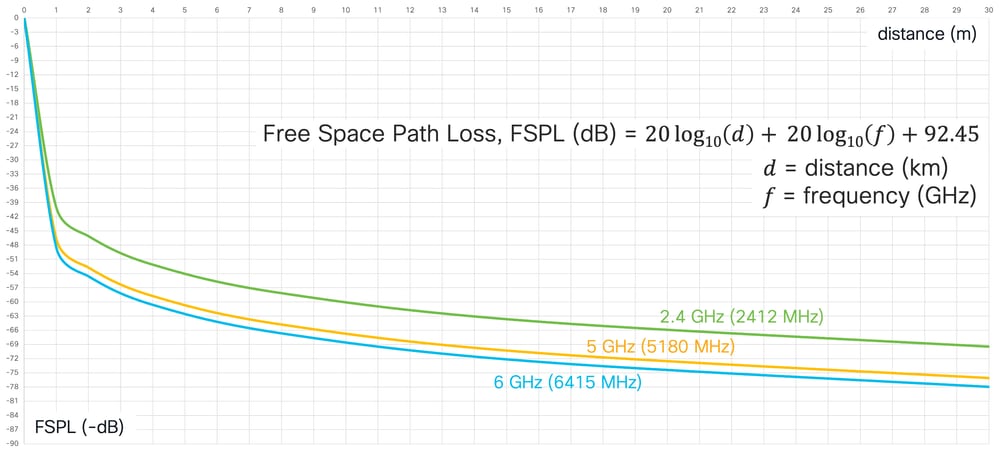
자유 공간 손실 계산에 따르면, 6GHz 신호는 5GHz 신호보다 2dB 더 많은 감쇠를 경험한다. 또한 6GHz 신호는 5GHz에 해당하는 신호보다 장애물의 영향을 더 많이 받을 수 있습니다.
Cisco AP는 전송 전력을 한 단계 높이거나 낮출 때 3dB의 "점프"로 전송합니다. 예를 들어, AP가 전송 전력이 11dBm인 전력 레벨 4에서 전력 레벨 3으로 이동하면 AP의 전송 전력은 14dBm으로 증가합니다. 전력 레벨 4의 경우 11dBm, 전력 레벨 3의 경우 14dBm의 값은 일반적인 예이며, 서로 다른 AP 모델 및 세대는 동일한 전력 레벨 번호에 대해 dBm에서 약간 다른 전송 전력 값을 가질 수 있습니다.
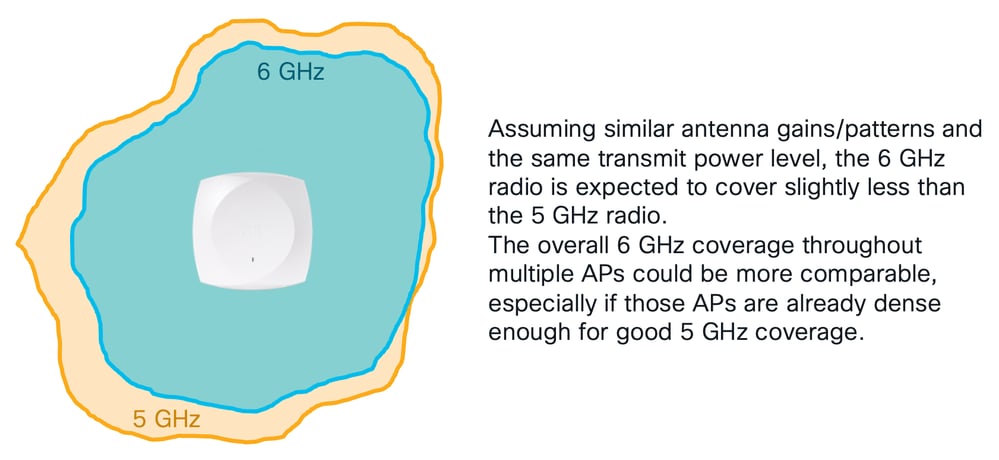
예를 들어, Pre-Wi-Fi 6E/7 AP가 이미 전력 레벨 4에서 5GHz에서 커버리지가 우수한 경우, 유사한 5GHz 무선 패턴을 가진 최신 Wi-Fi 6E/7 AP가 기존 5GHz 네트워크에 큰 영향을 미치지 않고 이전 AP를 대체할 수 있습니다.
또한 새로운 Wi-Fi 6E/7 AP의 6GHz 무선 장치는 1개의 송신 전력 레벨(3dB)을 더 높게 작동시켜 5GHz 무선 장치와 유사한 커버리지를 제공할 수 있습니다.
AP 5GHz 무선 장치가 최대 전력 레벨보다 3-4개 낮은 전력 레벨에서 적절한 5GHz 커버리지를 이미 제공하는 경우, 해당 6GHz 무선 장치는 비교 가능한 커버리지에 대해 최대 전력 레벨보다 2-3개 낮은 전력 레벨로 설정될 수 있습니다. 구축 국가의 규정에서 6GHz 무선 장치 및 EIRP 레벨이 5GHz보다 높은 전력을 사용하도록 허용하는 경우 이러한 가정이 적용됩니다. 채널 통합 및 특정 AP 모델도 고려해야 합니다. 국가별 정보는 각 AP 모델 전원 설정 표를 참조하십시오.
또한 6GHz 무선 장치가 이미 최대 전력 수준보다 2~3개 낮은 적절한 커버리지를 제공하는 경우, 인접한 AP 장애, 예고 되지 않은 장애물, 새로운 RF 요구 사항 등으로 인해 발생하는 일시적인 예기치 않은 커버리지 허점을 해결하기 위해 예외적인 상황에서 몇 가지 수준까지 증가할 수 있습니다.
Wi-Fi 6E/7 이전 버전과 Wi-Fi 6E/7 이전 버전 AP 간의 로밍 동작
서로 다른 세대의 AP가 "소금 및 후추" 방식으로 설치된 경우(즉, 동일한 영역에서 혼합된 경우), 특히 동일한 커버리지 영역에서 서로 다른 표준 및/또는 주파수 대역을 지원하는 AP를 구축하는 것은 권장되지 않았습니다.
무선 컨트롤러는 여러 AP 모델 그룹에 대한 작업(예: 동적 채널 할당, 전송 전력 제어, PMK 캐시 배포 등)을 처리할 수 있지만, 서로 다른 표준과 주파수 대역 사이에서 이동하는 클라이언트는 이러한 전환을 제대로 처리하지 못해 로밍 문제가 발생할 수 있습니다.
또한 Wi-Fi 6E/7 AP는 WPA3에 대해 GCMP256 암호를 지원하지만 일부 Wi-Fi 6 및 이전 AP 모델에서는 항상 그렇지는 않습니다. AES(CCMP128) 및 GCMP256 암호가 모두 필요한 암호/WPA3-개인 및 향상된 개방형/WISE SSID의 경우, 특정 Wi-Fi 6 AP(예: 9105, 9115, 9120 시리즈 및 802.11ac Wave 2 x800 시리즈 AP)는 GCMP256을 지원하지 않으며 Wi-Fi 6E/7 지원 클라이언트를 비롯한 연결된 클라이언트에 AES(CCMP128)만 제공할 수 있습니다. 이러한 Wi-Fi 6E/7 클라이언트가 GCMP256을 지원하는 인접한 Wi-Fi 6E/7 AP 간에 로밍해야 하는 경우, AES(CCMP128)와 GCMP256 간의 암호 재협상은 투명 로밍에 지원되지 않으므로 새 연결을 완료해야 합니다. 또한 동일한 영역에서 서로 다른 기능을 제공하는 AP를 사용하는 것은 일반적으로 최적이지 않습니다. 이러한 구축에서는 이동 중에 클라이언트가 이러한 기능을 안정적으로 사용할 수 없으며 고착성 또는 연결 해제가 발생할 수 있습니다.
이 시나리오는 매우 중요한 경우이지만, WLAN에 GCMP256 암호가 구성되어 있으면 9105/9115/9120 AP와 9130/9124/916x/917x AP 간의 Wi-Fi 6E/7 클라이언트 로밍이 불가능할 수 있습니다. 후자의 경우 GCMP256과 GCMP256을 지원하지 않기 때문입니다.
6GHz에서 40MHz 이상의 채널 폭은 6GHz 지원 클라이언트에 대한 고착성을 유발할 수 있으며, 이는 다른 대역에서 재결합을 거부할 수 있습니다. 동일한 로밍 영역에서 6GHz 지원 AP와 6GHz 지원 AP가 아닌 AP를 혼합하지 않는 또 다른 이유입니다.
Wi-Fi 7을 전역적으로 활성화
IOS XE에서 Wi-Fi 7 전역 활성화
Wi-Fi 7을 지원하는 IOS XE 버전으로 설치 또는 업그레이드할 경우 Wi-Fi 7에 대한 지원이 기본적으로 전역적으로 비활성화됩니다.
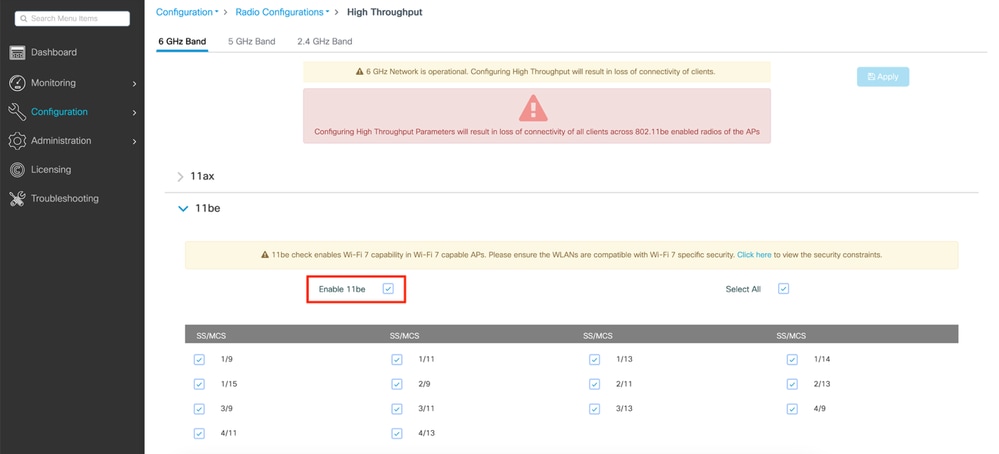
이를 활성화하려면 각 2.4/5/6GHz 대역에 대한 High Throughput 컨피그레이션 메뉴로 이동하여 11be를 활성화하는 확인란을 선택해야 합니다.

또는 터미널 컨피그레이션 모드에서 SSH 또는 콘솔을 통해 다음 3가지 명령을 실행합니다.
ap dot11 24ghz dot11be
ap dot11 5ghz dot11be
ap dot11 6ghz dot11be
경고 노트에서 언급한 것처럼, 이러한 설정을 수정하려고 할 때 802.11be 지원 상태를 변경하면 Wi-Fi 7 AP의 무선 전반에서 모든 클라이언트의 연결이 잠시 끊깁니다. 여러 밴드에 동시에 연결하는 클라이언트를 의미하는 MLO를 수행하려면 클라이언트가 연결할 모든 밴드에서 11be를 활성화해야 합니다. 모든 밴드를 활성화할 필요는 없지만, 단순히 성능을 위해 권장됩니다.
Cisco Meraki 대시보드에서 전역적으로 Wi-Fi 7 활성화
Wi-Fi 7 지원 AP(예: CW9178I 또는 CW9176I/D1)를 Cisco Meraki Dashboard 네트워크에 처음으로 추가할 경우 802.11be 작동 지원이 기본 RF 프로파일에서 활성화됩니다.
활성화하려면 Wireless(무선) > Radio Settings(무선 설정)로 이동하여 RF Profile(RF 프로파일) 탭을 클릭하고 AP에 할당된 프로파일을 선택합니다(기본값은 실내 AP의 'Basic Indoor Profile').
이 스크린샷과 같이 General(일반) 섹션에서 802.11be(on)를 활성화합니다.
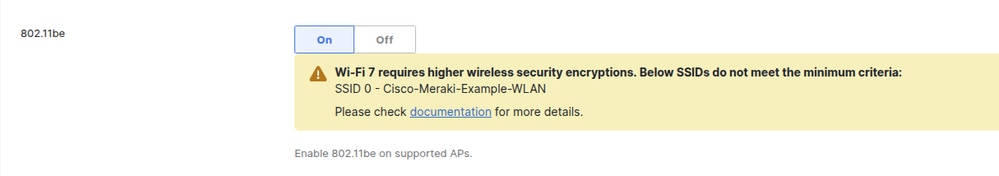
하나 이상의 WLAN이 Wi-Fi 7 사양에 필요한 것보다 약한 보안 설정으로 구성된 경우 대시보드에 아래와 같은 경고 배너가 표시됩니다.
대시보드에서 컨피그레이션을 저장할 수 있지만 Wi-Fi 7은 Wi-Fi 7 요구 사항을 준수할 때까지 플래그가 지정된 SSID에서 활성화되지 않습니다.
이 문서를 작성할 때 펌웨어 버전 MR 31.1.x 이상에서 Wi-Fi 7을 활성화하려면 네트워크에서 활성화된 모든 WLAN이 Wi-Fi 7 사양 요구 사항을 충족해야 합니다(이 동작은 향후 버전의 펌웨어 MR 32.1.x에서 변경됨).
SSID 컨피그레이션이 Wi-Fi 7 최소 기준을 충족하면 배너가 사라집니다.
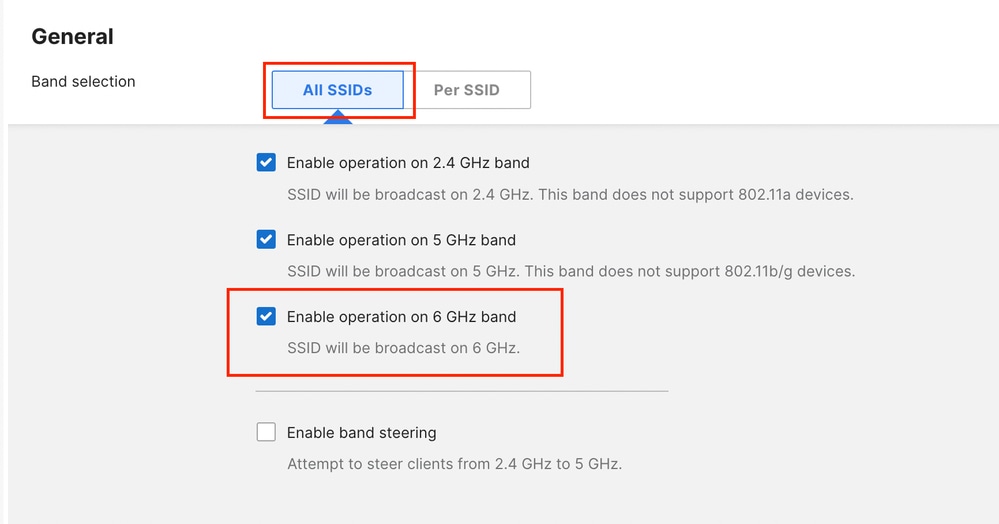
동일한 RF 프로필에서 AP에 6GHz 작동을 활성화해야 합니다.
이는 모든 SSID에 대해 대량으로 또는 개별 SSID별로 수행할 수 있습니다.
Band Steering은 2.4GHz에서 5GHz 사이에서만 사용할 수 있습니다.
모든 SSID에 대해 6GHz 활성화의 예.
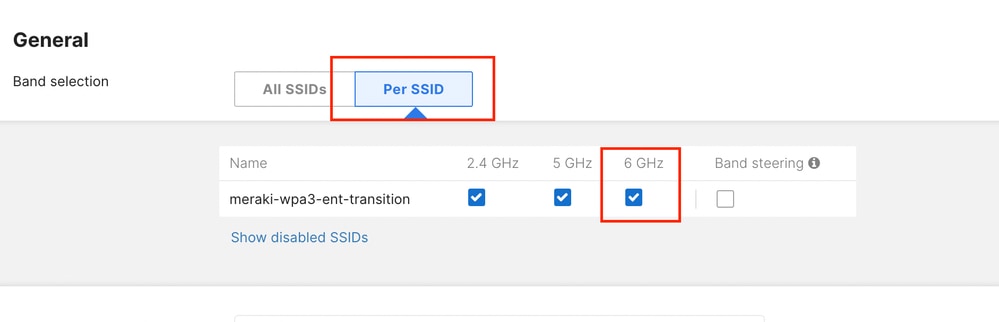
단일 SSID에 대한 6GHz 활성화의 예.
활용 사례
802.1X/WPA3-엔터프라이즈 네트워크
IOS XE의 WPA3-엔터프라이즈 컨피그레이션
802.1X 인증을 사용하는 WPA2/3 기반 엔터프라이즈 WLAN은 6GHz로 마이그레이션하기에 가장 쉽습니다.
6GHz에 대해 802.1X SSID를 활성화하려면 PMF 지원을 활성화해야 하며, 선택 사항인 경우에도 WPA3을 준수하는 802.1X-SHA256 및/또는 FT + 802.1X AKM을 활성화해야 합니다.
동일한 WLAN에서 표준 802.1X(SHA1)를 사용하는 WPA2를 계속 제공할 수 있으며, 이는 5GHz 대역에서만 광고됩니다.
Wi-Fi 7 지원에는 비컨 보호(Beacon Protection) 기능이 필요합니다. WPA2 802.1X(SHA1)는 WLAN에 이전 버전과의 호환성 옵션으로 남아 있을 수 있습니다.
AES128 및 GCMP256을 활성화하고, PMF를 옵션으로 설정하고, 일반 802.1X와 같은 WPA2 AKM을 허용하면 호환성을 위해 잠재적으로 많은 디바이스를 지원할 수 있습니다. 그러나 이는 고객에게 다양한 선택권을 제공합니다. 클라이언트가 Wi-Fi 7 지원을 광고하지만 Wi-Fi 7과 호환되지 않는 보안 컨피그레이션을 선택하는 경우 AP가 이를 거부해야 하므로 호환성 문제가 발생할 수 있습니다.
그러나 IOS XE 17.18.2 및 이전 버전에서는 엔터프라이즈 SSID에 대해 GCMP256을 지원하지 않습니다. 주로 Windows 11 랩톱을 실행하는 엔터프라이즈 환경에서는 이 활용 사례를 예약하는 것이 좋습니다.
17.18.3 이상을 실행하는 경우 GCMP256을 활성화하고 더 광범위한 모바일 디바이스 범주를 적절히 지원할 수 있습니다(일부 클라이언트는 SSID가 Wi-Fi 7이라고 주장하지만 AES128만 지원하는 경우 연결을 거부함).
Meraki 클라우드 대시보드는 GCMP256을 지원하며 SSID에서 Wi-Fi 7을 활성화해야 합니다. Wi-Fi 7 클라이언트는 AES128만 지원할 수 있지만 인증된 Wi-Fi 7 AP는 AES128과 GCMP256을 모두 제공해야 합니다.
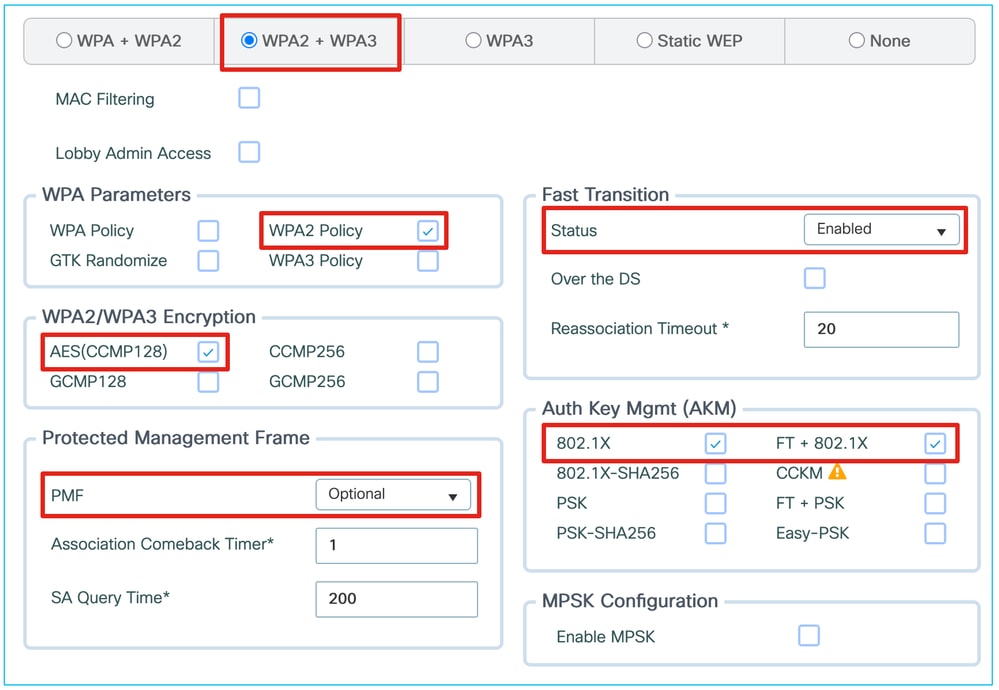
다음과 같은 L2 보안 설정을 사용하는 일반적인 WPA2 SSID에서
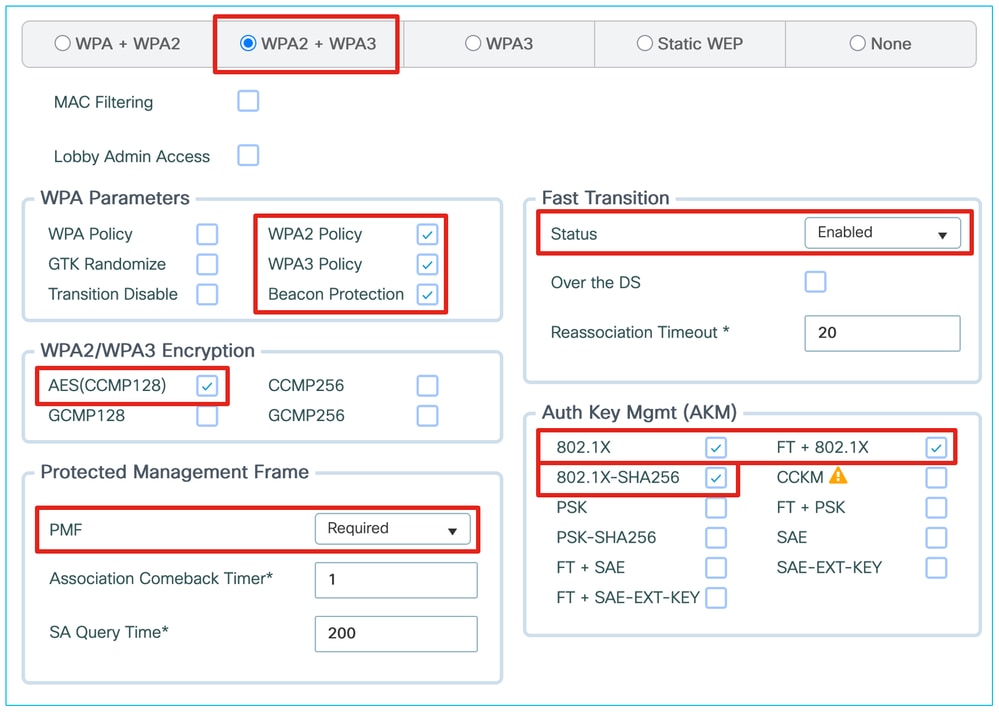
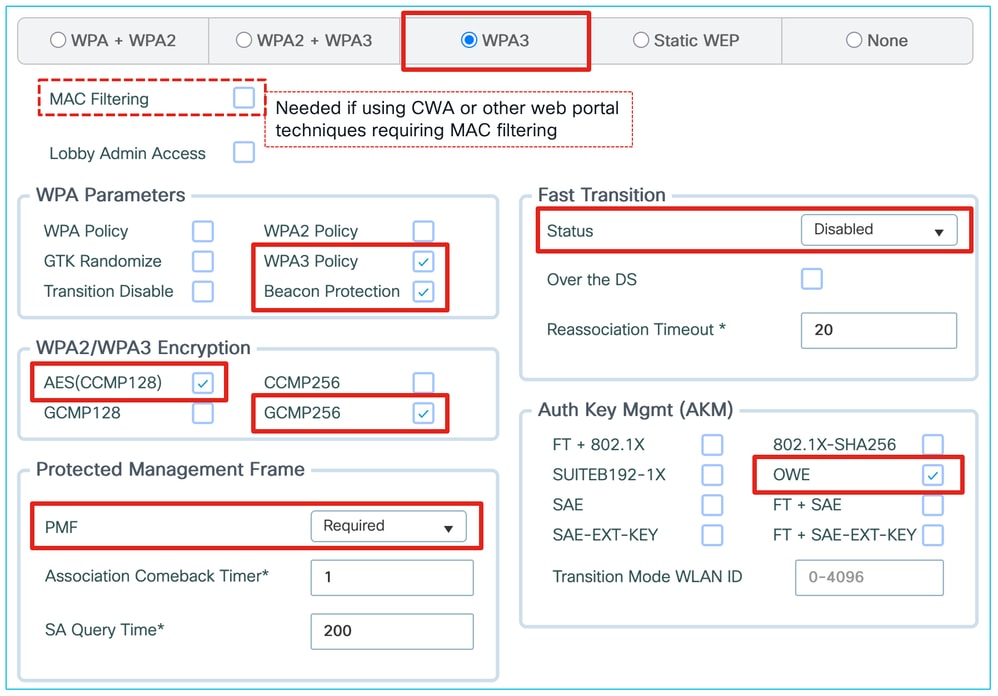
여기에 표시된 대로 WPA3, 6GHz 및 부분 Wi-Fi 7 지원을 위한 컨피그레이션을 마이그레이션할 수 있습니다.
이 마지막 화면 캡처에는 적절한 Wi-Fi 7 지원을 위한 GCMP256이 없습니다. 이렇게 다양한 암호를 제공하면 클라이언트 호환성 문제가 발생할 수 있으므로 가능한 한 빨리 AES128+GCMP256이 포함된 전체 WPA3 WLAN으로 이동하는 것이 좋습니다.
Cisco Meraki 대시보드의 WPA3-엔터프라이즈 컨피그레이션
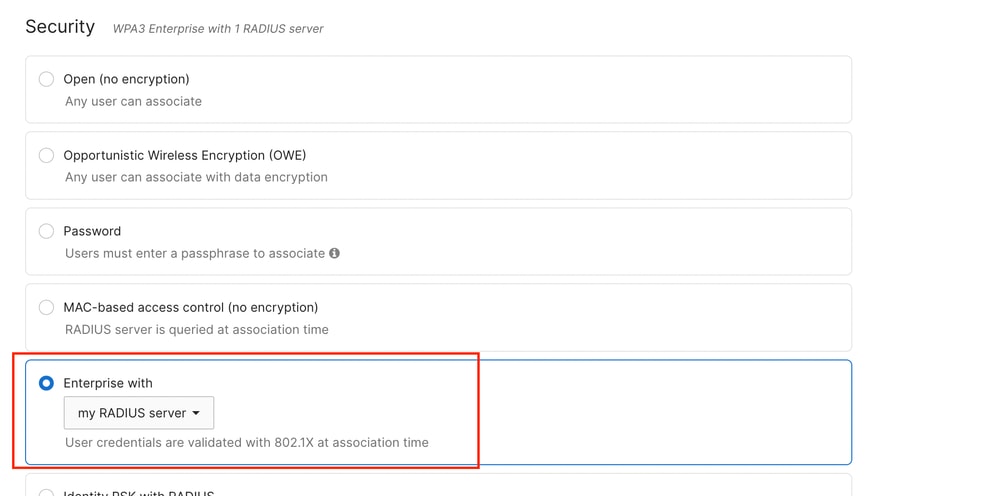
이 작성 시 WPA3-엔터프라이즈 작업은 외부 RADIUS 서버("내 RADIUS 서버"라고도 함)에서만 사용할 수 있습니다.
WPA3-Enterprise는 Meraki Cloud Authentication에서 사용할 수 없습니다.
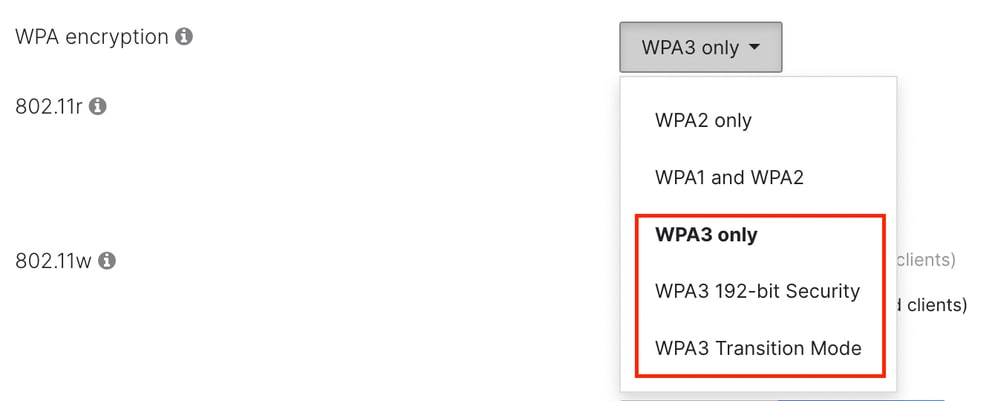
MR 31.x부터 WPA 유형은 다음과 같습니다.
- 'WPA3만' - WPA2와 동일한 암호를 사용하지만 802.11w(PMF)가 필요합니다.
- 'WPA3 192비트' - TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384, TLS_ECDHE_RSA_WITH_AES_256_GCM_SHA384 또는 TLS_DHE_RSA_WITH_AES_256_GCM_SHA384를 사용하는 EAP-TLS 방법만 허용합니다. 이 모드를 활성화하려면 RADIUS 서버에 동일한 암호를 구성해야 합니다.
- 'WPA3 전환 모드'(혼합 모드라고도 함)를 사용하면 WPA3에 사용되는 동일한 WLAN에서 WPA2 클라이언트를 함께 사용할 수 있습니다.
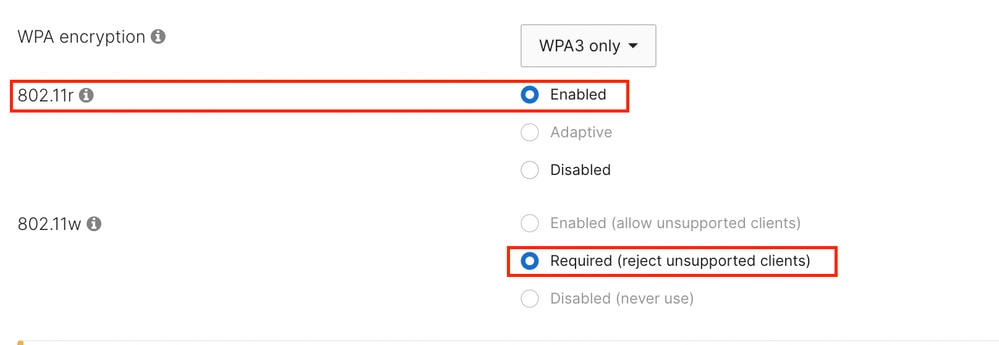
'WPA3만' 또는 'WPA3 192비트 보안'을 사용하는 경우 모든 클라이언트에 대해 PMF가 반드시 필요합니다.
대부분의 애플리케이션에서는 외부 RADIUS 서버를 사용할 때 로밍 및 재인증 지연 시간의 영향을 완화하기 위해 FT(802.11r)를 활성화하는 것이 좋지만 필수는 아닙니다.
6GHz 작동을 수행하려면 PMF(802.11w)를 활성화해야 합니다.
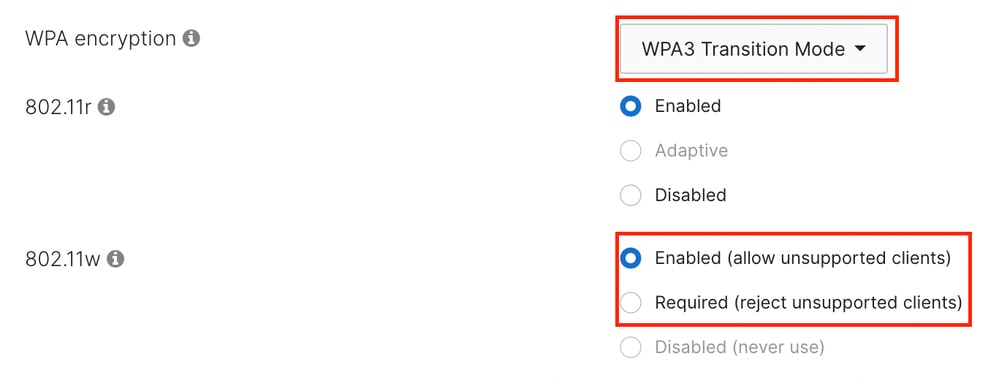
WPA3 전환 모드를 선택하면 WPA3을 사용할 수 있는 모든 클라이언트가 기본적으로 PMF를 사용합니다. 6GHz로 작동하는 모든 클라이언트는 WPA3을 사용합니다.
이 모드에서는 WPA2를 사용하는 레거시 클라이언트가 PMF를 사용해야 하는지(802.11w 필요) 또는 해당 기능이 선택 사항인지(802.11w 사용) 선택할 수 있습니다.
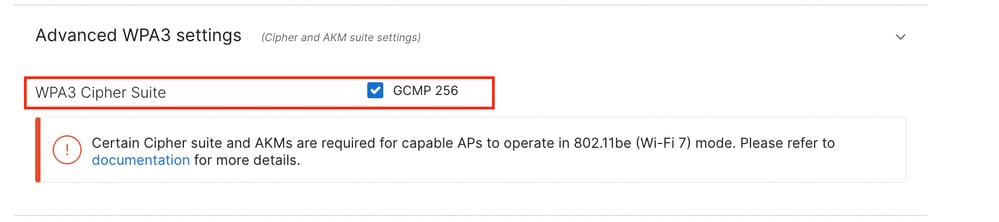
WPA3 선택과 상관없이 Cisco Meraki AP는 GCMP 256 암호 그룹이 Wi-Fi 7 모드에서 작동하도록 설정해야 합니다.
또한 AP가 Wi-Fi 7 모드에서 작동하는 경우 2.4, 5 및 6GHz에서 비컨 보호가 기본적으로 활성화됩니다.
암호/WPA3-개인/IoT 네트워크
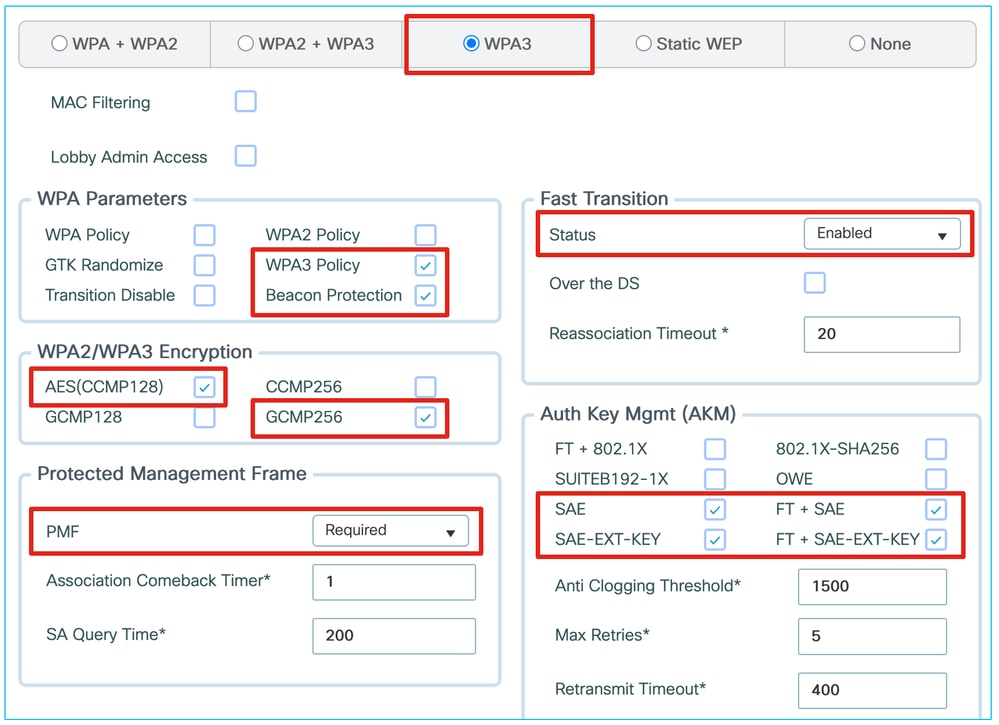
최대 Wi-Fi 6E를 지원하는 6GHz에 대해 패스프레이즈 SSID를 활성화하려면 SAE 및/또는 FT + SAE와 함께 필요한 경우 다른 WPA2 PSK AKM이 필요합니다. 그러나 Wi-Fi 7 지원의 경우 인증에서는 GCMP256 암호와 함께 SAE-EXT-KEY 및/또는 FT + SAE-EXT-KEY AKM을 추가해야 합니다.
Cisco IOS XE 17.18.1 이상에서는 위에서 언급한 4개의 SAE AKM 외에도 WPA2-PSK를 구성할 수 있습니다. 그러나 이렇게 하면 표준에서 컨피그레이션을 지원하지만 제대로 구현되지 않은 클라이언트 드라이버에 너무 많은 AKM이 표시될 수 있습니다. WPA2 클라이언트가 WLAN에서 활성화된 모든 AKM을 처리할 수 있는지 실제로 확인하는 것이 좋습니다. 이 경우 WPA2를 사용하여 연결하는 클라이언트는 MLO 또는 Wi-Fi 7을 사용할 수 없지만 SAE-EXT를 사용하여 연결하는 클라이언트는 MLO 또는 Wi-Fi 7을 사용할 수 있습니다. WLAN은 여전히 Wi-Fi 7 및 MLO 기능을 광고합니다.
이러한 경우 SAE, FT + SAE, SAE-EXT-KEY 및 FT + SAE-EXT-KEY를 사용하여 전용 WPA3 전용 SSID를 구성할 수 있으며, 이는 최신 Wi-Fi 6E 및 Wi-Fi 7 클라이언트에 대해 AES(CCMP128) 및 GCMP256 암호를 모두 제공합니다.
이 모든 시나리오에서 SAE를 사용할 때는 FT를 활성화하는 것이 좋습니다. SAE 프레임 교환은 WPA2 PSK 4방향 핸드셰이크보다 리소스를 많이 사용하며 시간이 오래 걸립니다.
Apple과 같은 일부 디바이스 제조업체는 SAE를 사용할 때 FT가 활성화될 것으로 예상하며, FT를 사용할 수 없는 경우 디바이스가 연결을 거부할 수 있습니다.
IOS XE의 WPA3-SAE 컨피그레이션
참고: WLAN에서 (FT +) SAE가 활성화되어 있고 Wi-Fi 7 클라이언트가 (FT +) SAE-EXT-KEY 대신 SAE와의 연결을 시도하면 거부됩니다. (FT +) SAE-EXT-KEY도 활성화된 경우 Wi-Fi 7 클라이언트는 후자의 AKM을 사용해야 하므로 이 문제는 발생하지 않습니다.
레거시 PSK 전용 WLAN과 WPA3 전용 WLAN을 함께 사용하면 총 SSID 수가 늘어나지만 하나의 SSID에서 최대 호환성을 유지할 수 있습니다. 또한 호환성에 영향을 줄 수 있는 고급 기능을 비활성화할 수 있습니다. 이는 많은 IoT 시나리오에서 도움이 될 수 있으며, 다른 SSID를 통해 최신 디바이스에 최대 기능 및 성능을 제공할 수 있습니다. 이는 더 오래되거나 더 민감한 IoT 디바이스가 구축된 경우 선호하는 접근 방식이 될 수 있습니다. IoT 디바이스가 없는 경우 SSID를 하나만 광고하므로 단일 전환 모드 WLAN을 사용하는 것이 더 효율적일 수 있습니다.
Cisco Meraki 대시보드의 WPA3-SAE 컨피그레이션
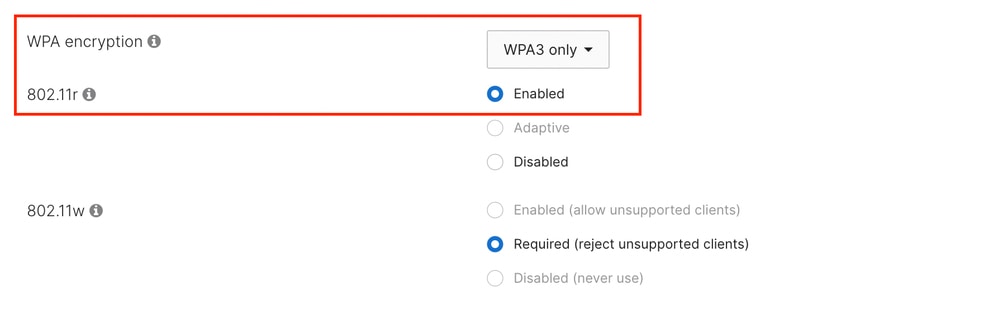
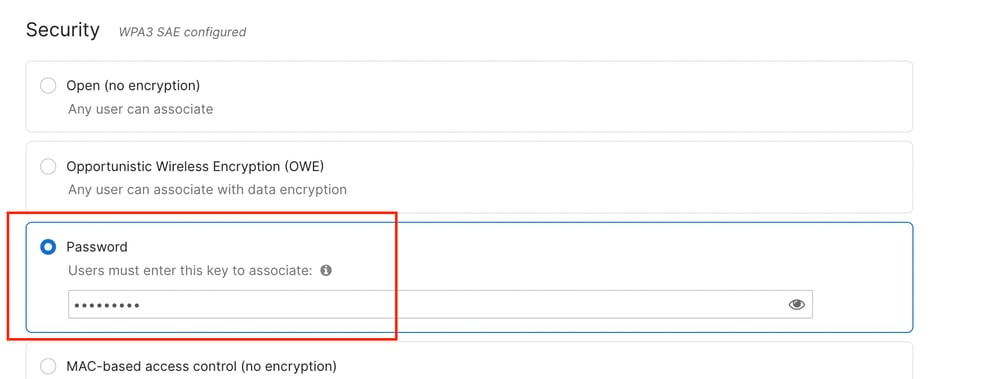
펌웨어 MR 30.x까지 지원되는 WPA 유형은 'WPA3만'이며 대시보드에서 다른 방법을 선택할 수 없습니다.
이 구성에서는 PMF가 반드시 필요하지만 SAE를 사용할 경우 FT(802.11r)가 더 잘 활성화됩니다.
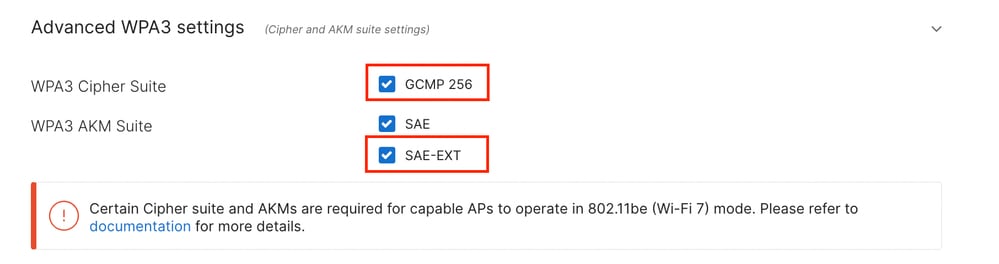
Wi-Fi 7 작업을 허용하려면 SSID 구성 시 GCMP 256 암호 그룹 및 SAE-EXT AKM 그룹을 활성화해야 합니다.
이러한 항목은 기본적으로 비활성화되어 있으며 '고급 WPA3 설정'에서 활성화할 수 있습니다.
이 문서를 작성할 때 네트워크에서 활성화된 모든 WLAN은 펌웨어 버전 MR 31.1.x 이상에서 활성화하려면 Wi-Fi 7 사양 요구 사항을 충족해야 합니다.
즉, 이전에 설명한 대로 구성된 Wi-Fi 7 SSID는 WPA2-개인 또는 WPA3-SAE 전환 모드를 사용하여 다른 SSID와 함께 사용할 수 없습니다.
대시보드 네트워크에 WPA2-개인 SSID가 구성되어 있으면 모든 Wi-Fi 7 AP가 Wi-Fi 6E 작업으로 돌아갑니다.
이 동작은 펌웨어 MR 32.1.x의 향후 버전에서 변경됩니다.
개방형/향상된 개방형/OWE/게스트 네트워크
게스트 네트워크는 다양한 형태로 제공됩니다. 일반적으로 연결할 때 802.1X 자격 증명 또는 암호가 필요하지 않으며 자격 증명 또는 코드가 필요한 스플래시 페이지 또는 포털을 포함할 수 있습니다. 이는 일반적으로 개방형 SSID 및 로컬 또는 외부 게스트 포털 솔루션에서 처리됩니다. 그러나 6GHz 또는 Wi-Fi 7 지원에서는 개방형 보안(암호화 없음)을 사용하는 SSID가 허용되지 않습니다.
보수적인 접근 방식은 기껏해야 게스트 네트워크를 5GHz 대역 및 Wi-Fi 6에 할당하는 것입니다. 따라서 6GHz 대역은 기업 장치에 맞게 남겨두고 복잡성을 줄이며 최대 호환성을 제공하지만 Wi-Fi 6E/7 성능은 제공하지 않습니다.
Enhanced Open은 "개방형" 환경을 유지하면서 개인 정보를 제공하는 강력한 보안 방식이지만(최종 사용자는 802.1X 자격 증명 또는 암호를 입력할 필요가 없음), 엔드포인트 지원은 여전히 제한적입니다. 일부 고객은 여전히 이를 지원하지 않으며, 지원하더라도 환경이 항상 원활하지는 않습니다. 디바이스는 보안이 설정된 경우 연결을 안전하지 않은 것으로 표시하거나, OWE에 암호가 필요하지 않은 경우에도 연결을 암호로 보호된 것으로 표시할 수 있습니다. 게스트 네트워크는 관리되지 않는 모든 게스트 디바이스와 함께 작동해야 하므로 Enhanced Open SSID만 제공하기에는 너무 이릅니다. 별도의 SSID를 통해 두 옵션을 모두 제공하는 것이 좋습니다. 5GHz의 Open SSID와 5GHz 및 6GHz의 OWE-Enabled SSID가 있으며, 둘 다 필요한 경우 동일한 종속 포털을 사용합니다. 802.11 표준에 따르면 SSID 이름은 클라이언트가 원활하게 로밍할 수 있는 모든 BSS를 식별하기 때문에 두 네트워크는 서로 다른 SSID 이름을 사용해야 합니다. 따라서 동일한 SSID 이름을 다른 보안 설정과 함께 사용하는 것은 잘못되고 위험합니다. 전환 모드는 Wi-Fi 6E, 6GHz(소프트웨어에서 허용하더라도) 또는 Wi-Fi 7에서는 지원되지 않으므로 권장되지 않습니다. 모든 포털 리디렉션 기술(내부 또는 외부 웹 인증, 중앙 웹 인증 등)은 OWE를 통해 계속 지원됩니다.
IOS XE의 OWE 컨피그레이션
게스트에게 6GHz 서비스를 제공하려면 Enhanced Open/OWE(Opportunistic Wireless Encryption)를 사용하여 별도의 SSID를 생성하는 것이 좋습니다. 최대 Wi-Fi 6E의 클라이언트와의 호환성을 위한 AES(CCMP128) 암호와 Wi-Fi 7 지원 클라이언트의 GCMP256을 모두 제공할 수 있습니다.
현재 많은 모바일 클라이언트가 OWE/Enhanced Open을 부분적으로 지원하거나 사용자에게 친숙하지 않게 지원합니다. 고객과 함께 테스트하여 지원을 측정합니다.
별도의 게스트 WLAN 2개(Open 및 Enhanced Open 각각 1개)를 사용하는 것이 해결책이 될 수 있습니다. 특히 WISE 보안 게스트 WLAN을 6GHz에서만 유지하고 완전히 개방된 게스트 WLAN을 5GHz에서만 유지하는 것이 해결책입니다. 그러나 두 게스트 WLAN을 서로 다른 서브넷으로 분리해야 합니다. 그렇지 않으면 Open WLAN은 동일한 서브넷에 대한 암호화되지 않은 액세스를 제공하여 보안 WLAN의 보안 이점을 무력화합니다.
Cisco Meraki 대시보드의 OWE 컨피그레이션
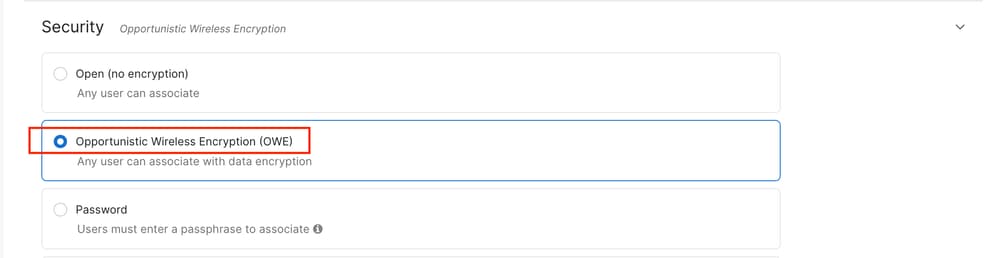
IOS XE와 마찬가지로, 6GHz에서 작동하는 Enhanced Open/OWE를 사용하는 별도의 게스트 SSID를 생성하는 것이 좋습니다.
Cisco Meraki 대시보드의 Wireless(무선) > Access Control(액세스 제어)에서 'Opportunistic Wireless Encryption(OWE)'을 보안 방법으로 선택하여 구성합니다.
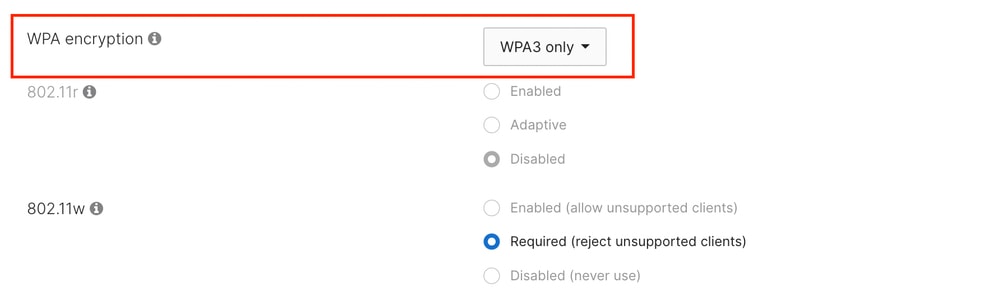
MR 31까지 펌웨어를 실행할 경우 지원되는 WPA 유형은 'WPA3만'이며 대시보드에서 다른 방법을 선택할 수 없습니다.
이 구성에서는 PMF가 필수이지만 FT(802.11r)는 활성화할 수 없습니다.
OWE가 WPA3 표준의 일부가 아니기 때문에 레이블 'WPA3만'이 잘못된 것입니다. 그러나 이 컨피그레이션에서는 전환 모드가 없는 OWE를 참조합니다.
WISE 전환 모드는 향후 MR 32.1.x 릴리스에서 사용할 수 있습니다.
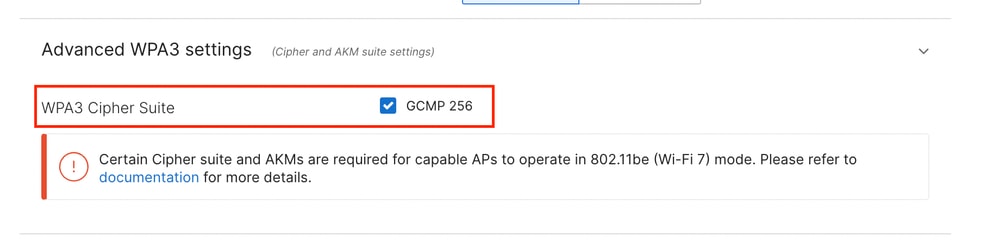
AES(CCMP128) 암호는 최대 Wi-Fi 6E 클라이언트와의 호환성을 위해 기본적으로 활성화되어 있습니다.
GCMP256은 Wi-Fi 7 요구 사항을 준수하기 위해 CCMP128과 함께 활성화할 수 있습니다.
추가 WPA3 및 관련 옵션
WPA3 옵션은 WPA3 구축 가이드에서 가장 잘 설명하고 다루지만, 이 섹션에서는 특히 6GHz 및 Wi-Fi 7 지원과 관련된 WPA3에 대한 몇 가지 추가 권장 사항을 다룹니다.
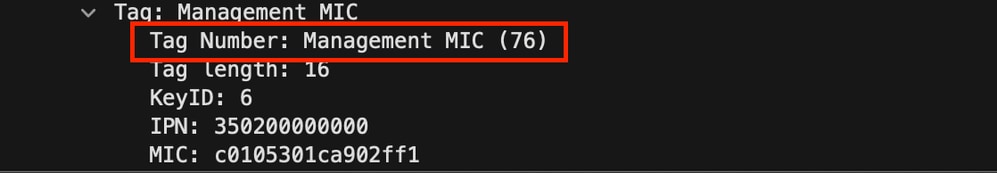
비컨 보호
이 기능은 공격자가 합법적인 액세스 포인트를 가장하는 비콘을 전송하고 이미 연결된 클라이언트에 대한 보안 또는 기타 설정을 변경하기 위해 필드를 수정할 수 있는 취약성을 해결합니다. 신호 보호는 서명 역할을 하는 신호에 정보 요소(관리 MIC)를 추가하여 적법한 액세스 포인트가 신호를 보냈으며 변조되지 않았음을 입증합니다. WPA3 암호화 키가 있는 연결된 클라이언트만 비컨 합법성을 확인할 수 있습니다. 프로빙 클라이언트는 확인할 방법이 없습니다. 추가 정보 요소를 지원하지 않는 클라이언트(즉, 비 Wi-Fi 7 클라이언트)는 이를 무시해야 하며, 일반적으로 클라이언트에 잘못 프로그래밍된 드라이버가 없으면 호환성 문제가 발생하지 않습니다.
17.18 이후에는 WLAN이 Wi-Fi 7을 준수하는 경우 비컨 보호 확인란의 활성화 여부와 상관없이 비컨 보호 요소가 자동으로 활성화됩니다.
이 스크린샷은 관리 MIC 정보 요소의 콘텐츠의 예를 보여줍니다.
GCMP256
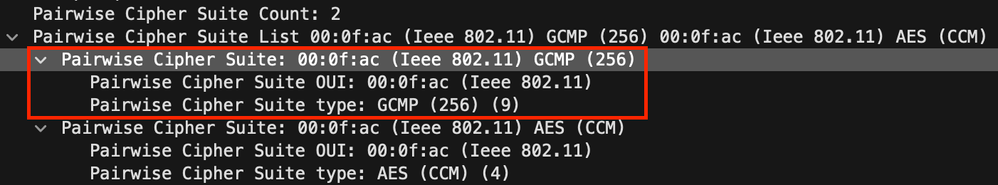
Wi-Fi 7 인증까지는 대부분의 클라이언트가 AES(CCMP128) 암호 암호화를 구현했습니다. CCMP256 및 GCMP256은 SUITE-B 802.1X AKM과 관련된 특정 변종입니다. 시중의 일부 초기 Wi-Fi 7 클라이언트는 Wi-Fi 7 지원을 주장하지만 항상 GCMP256 암호화를 구현하지는 않습니다. 이 문제는 Wi-Fi 7 AP가 표준을 적용하고 적절한 GCMP256 지원 없이 클라이언트가 연결되지 않도록 할 때 발생할 수 있습니다.
GCMP256이 활성화되면 WLAN용 비컨 프레임의 RSNE(Robust Security Network Element)는 여기에 표시된 대로 Pairwise Cipher Suite List의 기능을 광고합니다.
문제 해결 및 확인
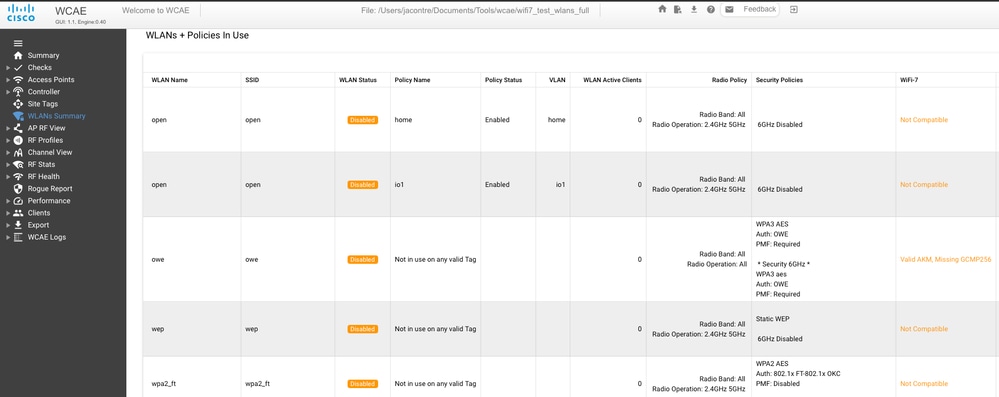
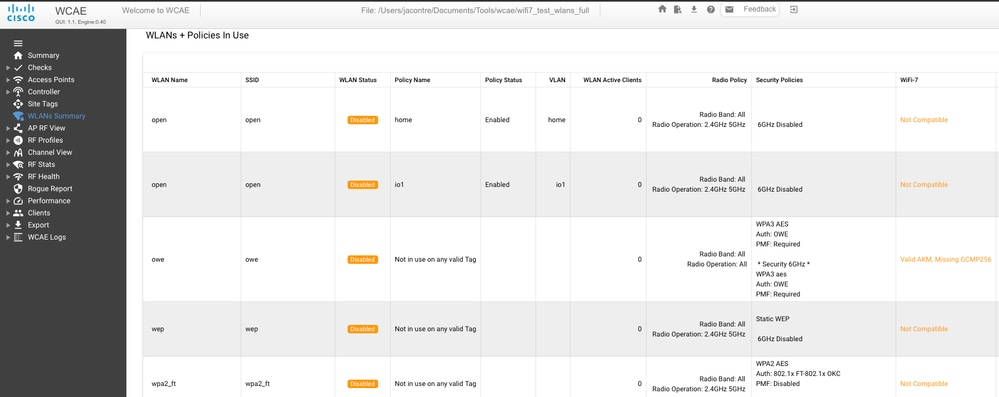
최신 버전의 Wireless Configuration Analyzer Express(https://developer.cisco.com/docs/wireless-troubleshooting-tools/wireless-config-analyzer-express-gui/)에는 앞서 언급한 모든 Wi-Fi 7 요구 사항과 비교하여 9800 컨피그레이션을 평가하는 Wi-Fi 7 준비도 검사가 포함되어 있습니다.
컨피그레이션이 Wi-Fi 7을 사용할 준비가 되었는지 여전히 확실하지 않으면 WCAE에서 무엇이 잘못되었는지 확인합니다.
문제 해결 체크리스트
- 웹 UI(R32 또는 17.18.2 이상)에서는 WLAN이 Wi-Fi 7 표준을 준수하는지 여부를 알려줍니다. 이 문서를 사용하여 보안 설정이 호환되는지 확인하십시오.
- 클라이언트가 Wi-Fi 7을 지원하는지 확인하십시오. Windows 랩탑에는 Windows 11 24H2 이상이 필요합니다. 무선 어댑터 드라이버가 최신 버전인지 확인하십시오.
- Windows의 "netsh wlan show drivers" 명령은 무선 어댑터의 기능을 나열하고 상태를 확인하는 데 매우 유용합니다.
- 랩톱의 경우 어댑터 설정으로 이동하여 어댑터의 11be 모드가 활성화되었는지 확인합니다. 11과 함께 처음 제공된 많은 어댑터는 호환성을 위해 비활성화되고 11ax로 작동됩니다.
- 의심스러운 경우, OTA(over-the-air) 패킷 캡처를 통해 다음을 확인합니다.
- AP는 비콘에서 EHT 정보 요소를 브로드캐스트하고 있습니다. 스니퍼로 캡처할 수 있습니다. 신호가 레거시 속도로 전송되므로 Wi-Fi 7을 지원할 필요가 없습니다.
- AP가 EHT를 올바르게 브로드캐스트하는 경우 클라이언트는 연결 요청에서 EHT 요소를 보내야 합니다. 그렇지 않은 경우 클라이언트에서 Wi-Fi 7 또는 802.11be를 준수하는 AP 보안 설정이 어댑터 속성에서 비활성화된 것으로 간주하지 않습니다.
참조
개정 이력
| 개정 | 게시 날짜 | 의견 |
|---|---|---|
10.0 |
22-Jul-2026
|
GCMP256을 지원하지 않는 AP 목록 업데이트 |
9.0 |
12-May-2026
|
GCMP256 17.18.3 변경 내용을 업데이트했습니다. |
8.0 |
05-Mar-2026
|
게스트 SSID 섹션을 업데이트했습니다. |
7.0 |
17-Feb-2026
|
6GHz에서 txpower를 중심으로 문장을 다시 썼습니다. |
6.0 |
16-Jan-2026
|
최신 피드백에 따라 업데이트된 권장 사항 |
5.0 |
13-Aug-2025
|
17.18.1에 대해 다시 업데이트됨 |
4.0 |
04-Jul-2025
|
일시적으로 17.18 섹션을 제거하고(소프트웨어가 릴리스될 때까지) WPA 사양 3.5에 따라 wifi7 SSID에서 WPA2-PSK가 이제 수락된다는 사실을 수정했습니다. |
3.0 |
01-Jul-2025
|
추가된 CX 설계 가이드 스탬프 |
2.0 |
25-Jun-2025
|
추가된 Meraki 콘텐츠 |
1.0 |
26-May-2025
|
최초 릴리스 |
 피드백
