AMP for Endpoints 포털에서 Threat Grid로 파일 제출

소개
이 문서에서는 AMP(Advanced Malware Protection) for Endpoints 포털에서 TG(Threat Grid) 클라우드로 샘플을 제출하는 프로세스에 대해 설명합니다.
문제
분석을 위해 AMP for Endpoints 포털에서 Threat Grid Cloud로 파일을 제출합니다.
환경
필요한 지식은 다음과 같습니다.
- Cisco AMP for Endpoints
- Threat Grid 클라우드
이 문서에서 참조하는 제품 릴리스: Cisco AMP for Endpoints 콘솔 버전 5.4.20190709.
이 문서에 설명된 시나리오의 조건 및 제한 사항은 다음과 같습니다.
- Cisco AMP for Endpoints 포털 액세스
- 파일 크기가 20MB 이하임
- 하루에 100건 미만 제출
파일 분석 제한 사항
- 파일 이름은 59자의 유니코드 문자로 제한됩니다.
- 파일은 16바이트보다 작거나 20MB보다 클 수 없습니다.
- 지원되는 파일 형식: .exe, .dll, .jar, .swf, .pdf, .rtf, .doc(x), .xls(x), .ppt(x), .zip, .vbn 및 .sep
이 문서의 정보는 특정 랩 환경의 디바이스를 토대로 작성되었습니다. 이 문서에 사용된 모든 디바이스는 초기화된(기본) 컨피그레이션으로 시작되었습니다. 현재 네트워크가 작동 중인 경우 모든 명령의 잠재적인 영향을 미리 숙지하시기 바랍니다.
해결
1. Cisco AMP for Endpoints 포털에 로그인할 수 있는지 확인합니다.
2. 샘플이 파일 분석 제한(파일 크기, 지원되는 파일 유형 및 일일 제출 제한)을 충족하는지 확인합니다.
3. AMP 포털에서 Analysis(분석) > File Analysis(파일 분석)로 이동합니다.
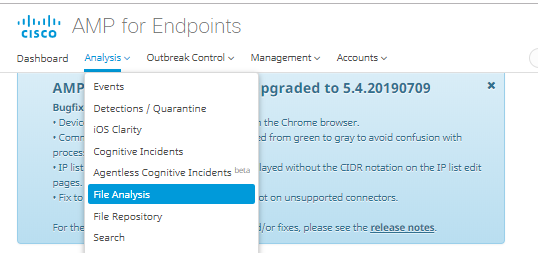 파일 분석 AMP page.png
4. 파일 선택(또는 업로드 제어)을 클릭한 다음 실행할 파일을 선택합니다.
5. 분석에 사용할 Windows 이미지 버전을 선택합니다.
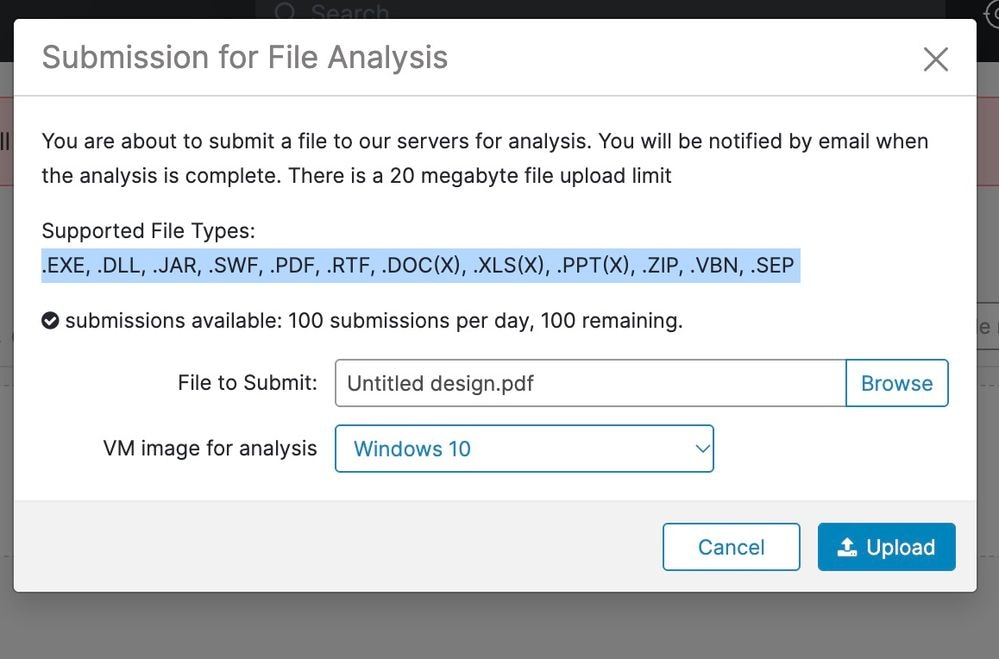 file.jpeg 제출
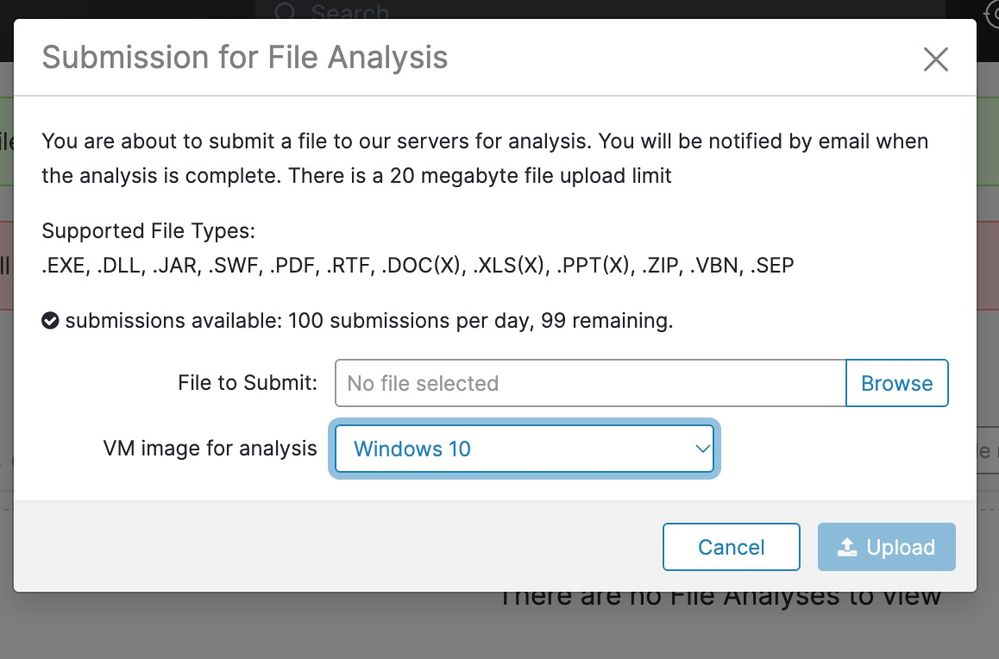 파일 2.jpeg 제출
6. 분석이 완료될 때까지 기다립니다. 분석은 일반적으로 30~60분이 소요됩니다.

참고: 기간은 시스템 로드에 따라 다릅니다.
7. 분석이 완료될 때 전자 메일 통지가 수신되는지 확인합니다.
8. 파일 분석이 준비되면 보고서를 클릭하여 위협 점수 세부 정보를 확인합니다.
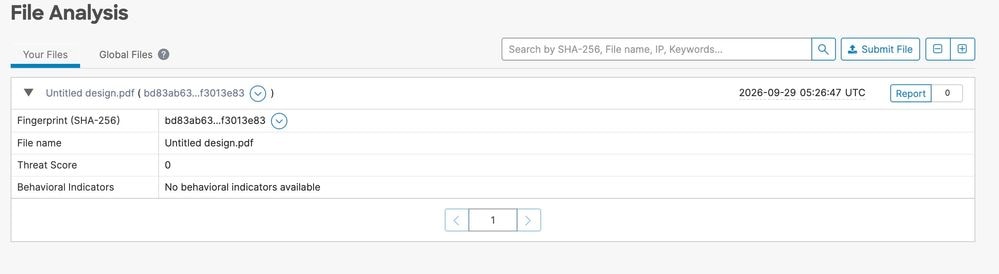 파일 Ready.jpeg
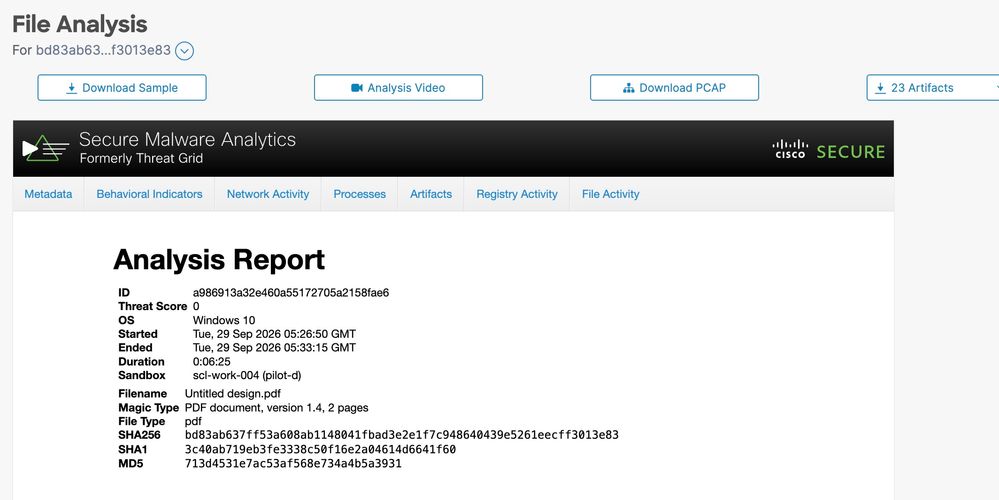 Report.jpeg
선택적 객체(사용 가능한 경우)는 다음과 같습니다.
- 샘플 다운로드: 제출된 샘플을 다운로드합니다.
- 분석 비디오: 이 옵션은 분석 중에 생성된 샘플 비디오를 제공합니다.
- PCAP 다운로드: 분석에서 패킷 캡처를 다운로드합니다.
예상 결과: 분석 상태가 완료로 변경되고 Threat Score 세부 정보와 사용 가능한 아티팩트가 포함된 Report(보고서) 보기가 열립니다.
개정 이력
| 개정 | 게시 날짜 | 의견 |
|---|---|---|
2.0 |
27-Oct-2026
|
재인증 |
1.0 |
16-Jan-2020
|
최초 릴리스 |
 피드백
