FMC LDAPS 외부 인증 인증서 - 잘못된 파일 형식 오류

목차
문제
Cisco FMC(Firepower Management Center) 버전 7.6.5에서 LDAPS(LDAP over SSL) 외부 인증에 갱신된 인증서를 사용하려고 하면 External Authentication(외부 인증) 페이지에 다음 오류 메시지가 표시됩니다.
"잘못된 파일 형식입니다. 확장명이 .pem, .crt 또는 .cer인 파일을 업로드합니다."
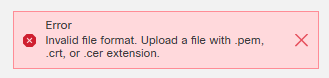
이 오류는 LDAPS 컨피그레이션이 제대로 작동하지 않도록 하며 외부 사용자가 FMC에 로그인할 수 없게 합니다.
FMC 메시지 로그의 추가 오류 세부 정보는 FMC 외부 인증 페이지에서 테스트 로그인을 실행할 때 인증서가 갱신되지 않은 것으로 표시됩니다.
[Wed May 06 15:14:08.156870 2026] [cgi:error] [pid 5067:tid 23059043894848] [client 10.X.X.36:49727] AH01215: Action is Test: /usr/local/sf/htdocs/platinum/authconfig.cgi, referer: https://example.fmc.net/platinum/authconfig.cgi?id=uuid
[Wed May 06 15:14:08.156971 2026] [cgi:error] [pid 5067:tid 23059043894848] [client 10.X.X.36:49727] AH01215: checkLDAPFilter: <(&(objectClass=user)(memberof:1.2.840.113556.1.4.1941:=CN=GRPD-FMC,OU=Network Engineers,OU=Groups,OU=EXAMPLE,DC=sfmc,DC=net))> valid at /usr/local/sf/lib/perl/5.32.1/SF/AuthConfigObject.pm line 951, <DATA> line 275.: /usr/local/sf/htdocs/platinum/authconfig.cgi, referer: https://example.fmc.net/platinum/authconfig.cgi?id=uuid
[Wed May 06 15:14:08.157014 2026] [cgi:error] [pid 5067:tid 23059043894848] [client 10.X.X.36:49727] AH01215: Checking cert expiration error: expired_cert_given at /usr/local/sf/lib/perl/5.32.1/SF/X509Certificates.pm line 629, <DATA> line 275.: /usr/local/sf/htdocs/platinum/authconfig.cgi, referer: https://example.fmc.net/platinum/authconfig.cgi?id=uuid
[Wed May 06 15:14:08.157065 2026] [cgi:error] [pid 5067:tid 23059043894848] [client 10.X.X.36:49727] AH01215: Invalid certificate! Probably binary format! at /usr/local/sf/lib/perl/5.32.1/SF/UI/Platinum/AuthConfig.pm line 1510, <DATA> line 275.: /usr/local/sf/htdocs/platinum/authconfig.cgi, referer: https://example.fmc.net/platinum/authconfig.cgi?id=uuid
환경
이전 LDAPS 외부 인증 컨피그레이션이 포함된 Cisco FMC(Firepower Management Center)
중간 인증서 만료를 포함하는 인증서 갱신 프로세스
해결
인증서 파일이 LDAPS 인증을 위한 FMC 형식 요구 사항을 충족하는지 확인합니다.
1.- 인증서 파일은 PEM으로 인코딩되어야 하며 전체 인증서 체인을 다음 순서대로 포함해야 합니다.
-----BEGIN CERTIFICATE-----
(certificate for your server)
-----END CERTIFICATE-----
-----BEGIN CERTIFICATE-----
(the intermediate certificate)
-----END CERTIFICATE-----
-----BEGIN CERTIFICATE-----
(the root certificate for the CA)
-----END CERTIFICATE-----
2.- 인증서 파일에 다음이 포함되어 있는지 확인합니다.
-----BEGIN CERTIFICATE----- 마커 앞에 빈 줄이나 공백이 더 이상 없습니다.
-----END CERTIFICATE----- 마커 뒤에 추가 텍스트 없음
인증서 마커 간의 올바른 base64 인코딩
이진 형식 인코딩 없음
3.- 인증서에 다음이 포함되는지 확인합니다.
LDAP 서버의 서버 인증서
중간 CA 인증서
루트 CA 인증서
CA가 "True"로 설정된 경우 "critical"로 표시된 기본 제약 조건
대체 해결
인증서 서식 문제가 지속되면 LDAPS 인증서 기반 인증의 대안으로 SSO(Single Sign-On) 인증을 구현하는 것이 좋습니다. 이 접근 방식은 안전한 외부 인증 기능을 제공하는 동시에 즉각적인 인증서 형식 요구 사항을 제거합니다.
원인
LDAPS 인증서 갱신 프로세스 중에 형식이 잘못된 인증서 파일이 업로드되어 문제가 발생합니다. 특히 갱신된 인증서가 다음에 대한 FMC 요구 사항을 충족하지 않았습니다.
올바른 PEM 인코딩 형식
완전한 인증서 체인 구조
적절한 인증서 헤더 및 바닥글
이진 인코딩 또는 추가 서식 문자가 없습니다.
FMC 유효성 검사 프로세스에서 인증서 형식 문제가 있음을 감지하고 파일이 잘못된 것으로 거부되어 갱신된 LDAPS 인증서를 업로드하고 구성할 수 없습니다.
관련 콘텐츠
개정 이력
| 개정 | 게시 날짜 | 의견 |
|---|---|---|
1.0 |
27-Oct-2026
|
최초 릴리스 |
 피드백
