OTV 유니캐스트를 통한 ASR1000 암호화 구성

다운로드 옵션
편견 없는 언어
본 제품에 대한 문서 세트는 편견 없는 언어를 사용하기 위해 노력합니다. 본 설명서 세트의 목적상, 편견 없는 언어는 나이, 장애, 성별, 인종 정체성, 민족 정체성, 성적 지향성, 사회 경제적 지위 및 교차성에 기초한 차별을 의미하지 않는 언어로 정의됩니다. 제품 소프트웨어의 사용자 인터페이스에서 하드코딩된 언어, RFP 설명서에 기초한 언어 또는 참조된 서드파티 제품에서 사용하는 언어로 인해 설명서에 예외가 있을 수 있습니다. 시스코에서 어떤 방식으로 포용적인 언어를 사용하고 있는지 자세히 알아보세요.
이 번역에 관하여
Cisco는 전 세계 사용자에게 다양한 언어로 지원 콘텐츠를 제공하기 위해 기계 번역 기술과 수작업 번역을 병행하여 이 문서를 번역했습니다. 아무리 품질이 높은 기계 번역이라도 전문 번역가의 번역 결과물만큼 정확하지는 않습니다. Cisco Systems, Inc.는 이 같은 번역에 대해 어떠한 책임도 지지 않으며 항상 원본 영문 문서(링크 제공됨)를 참조할 것을 권장합니다.
소개
이 문서에서는 IPSec 암호화를 사용하는 OTV(Overlay Transport Virtualization)를 실행하는 데 사용되는 기본 컨피그레이션 집합을 설명합니다. OTV를 통한 암호화에서는 OTV 측의 추가 컨피그레이션이 필요하지 않습니다. OTV와 IPSEC이 어떻게 공존하는지 이해하기만 하면 됩니다.
OTV를 통한 암호화를 추가하려면 OTV PDU 위에 ESP(Encapsulating Security Payload) 헤더를 추가해야 합니다. 다음 두 가지 방법으로 ASR1000 ED(Edge Device)에서 암호화를 달성할 수 있습니다. (i) IPSec (ii) GETVPN
사전 요구 사항
요구 사항
이 문서에 대한 특정 요건이 없습니다.
사용되는 구성 요소
이 문서의 정보는 다음 소프트웨어 및 하드웨어 버전을 기반으로 합니다.
- ED(Edge Device)용 ASR1000 라우터
- 코어(ISP 클라우드)
- Catalyst 2960 스위치를 각 사이트의 액세스 스위치로 사용
이 문서의 정보는 특정 랩 환경의 디바이스를 토대로 작성되었습니다. 이 문서에 사용된 모든 디바이스는 초기화된(기본) 컨피그레이션으로 시작되었습니다. 현재 네트워크가 작동 중인 경우 모든 명령의 잠재적인 영향을 미리 숙지하시기 바랍니다.
배경 정보
OTV의 기본 기능 및 구성은 이 문서의 사용자가 알고 있는 것으로 간주됩니다.
또한 다음 문서를 따라 이동할 수도 있습니다.
구성
네트워크 다이어그램
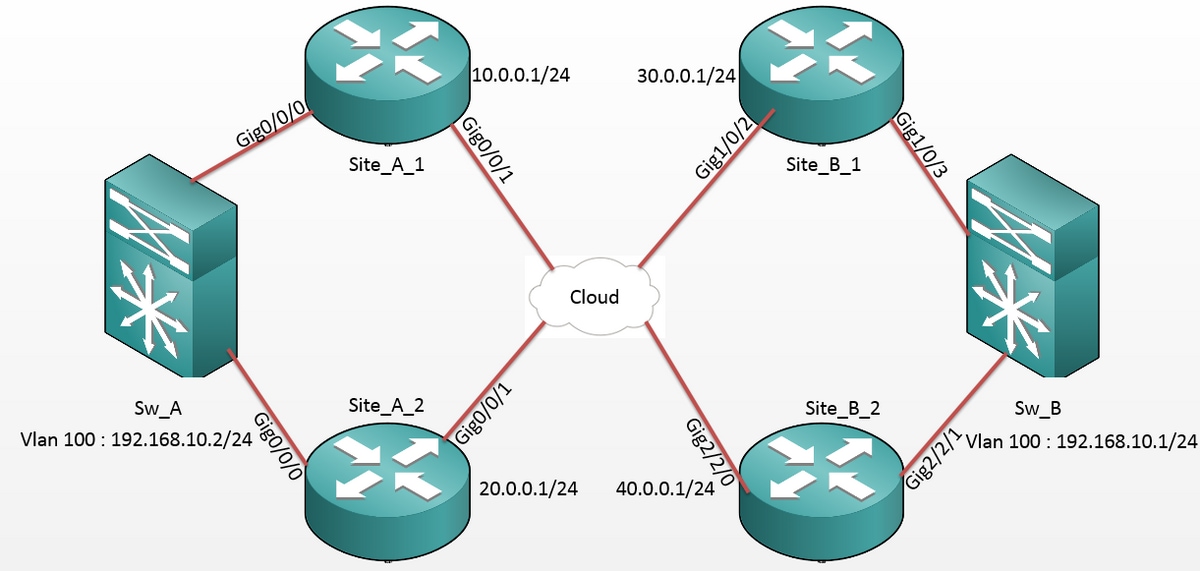
설정
사이트 A: ED 구성:
Site_A_1#show run |
Site_A_2#show run |
사이트 B: ED 구성:
Site_B_1#sh run |
Site_B_2#sh run |
다음을 확인합니다.
구성이 올바르게 작동하는지 확인하려면 이 섹션을 활용하십시오.
- 내부 VLAN 호스트(이 경우 2960 catalyst 스위치의 SVI)의 MAC 주소가 OTV 경로 테이블에서 학습되었는지 확인합니다.
- 오버레이(OTV 트래픽) 트래픽에 대해 암호화 캡슐화 및 디캡이 수행되었는지 확인합니다.
조인 인터페이스에서 암호화 맵을 구성한 후 OTV가 시작되면 활성 전달자에서 로컬 VLAN(이 예에서는 VLAN 100 및 101)을 확인합니다. 이는 사이트 A의 VLAN 100에서 사이트 B의 VLAN 100으로 시작된 ping에 대한 트래픽 암호화를 테스트하므로 Site_A_1 및 Site_B_2가 짝수 VLAN에 대한 활성 전달자임을 보여줍니다.
Site_A_1#show otv vlan

Key:  SI - Service Instance, NA - Non AED, NFC - Not Forward Capable.

Overlay 99 VLAN Configuration Information

 Inst VLAN BD   Auth ED              State                Site If(s)

 0    100  100  *Site_A_1            active              Gi0/0/0:SI100

 0    101  101   Site_A_2            inactive(NA)        Gi0/0/0:SI101

 0    200  200  *Site_A_1            active              Gi0/0/0:SI200

 0    201  201   Site_A_2            inactive(NA)        Gi0/0/0:SI201

 Total VLAN(s): 4
Site_B_2#show otv vlan

Key:  SI - Service Instance, NA - Non AED, NFC - Not Forward Capable.


Overlay 99 VLAN Configuration Information

 Inst VLAN BD   Auth ED              State                Site If(s)

0    100  100  *Site_B_2            active              Gi2/2/1:SI100

 0    101  101   Site_B_1            inactive(NA)        Gi2/2/1:SI101

 0    200  200  *Site_B_2            active              Gi2/2/1:SI200

 0    201  201   Site_B_1            inactive(NA)        Gi2/2/1:SI201

 Total VLAN(s): 4
패킷이 실제로 ED에서 캡슐화되고 역캡슐화되는지 확인하려면 IPSec 세션이 활성 상태인지, 그리고 암호화 세션의 카운터 값을 확인하여 패킷이 실제로 암호화 및 암호 해독되고 있는지 확인해야 합니다. IPSec 세션이 활성 상태인지 확인하려면 트래픽이 통과하는 경우에만 활성화되므로 show crypto isakmp sa의 출력을 확인합니다. 여기서는 활성 전달자에 대한 출력만 확인되지만, OTV over encryption이 작동하려면 모든 ED의 활성 상태가 표시됩니다.
Site_A_1#show crypto isakmp sa

IPv4 Crypto ISAKMP SA

dst             src             state          conn-id status

10.0.0.1        30.0.0.1        QM_IDLE           1008 ACTIVE

10.0.0.1        40.0.0.1        QM_IDLE           1007 ACTIVE

Site_B_2#sh crypto isakmp sa

IPv4 Crypto ISAKMP SA

dst             src             state          conn-id status

20.0.0.1        40.0.0.1        QM_IDLE           1007 ACTIVE

10.0.0.1        40.0.0.1        QM_IDLE           1006 ACTIVE
이제 패킷이 암호화 및 암호 해독되는지 확인하려면 먼저 show crypto session detail의 출력에서 예상되는 내용을 알아야 합니다. 따라서 Sw_A 스위치에서 Sw_B로 ICMP 에코 패킷을 시작하면 다음과 같이 됩니다.
- ICMP 에코가 VLAN 100의 활성 전달자인 Site_A_1 ED에서 나가는 동안에는 OTV 페이로드(ICMP 에코 + MPLS + GRE)를 캡슐화해야 합니다
- 그런 다음 ICMP 에코가 VLAN 100의 활성 전달자인 Site_B_2 ED에 도달하면 OTV 페이로드(ICMP 에코 + MPLS + GRE)를 역캡슐화해야 합니다
- 이제 Site_B_2 ED가 Sw_B에서 ICMP 에코 응답을 수신하면 OTV 페이로드(ICMP 에코 + MPLS + GRE)를 다시 캡슐화해야 합니다
- 그리고 ICMP 에코 응답이 Site_A_1 ED에 도달하면 다시 OTV 페이로드(ICMP 에코 + MPLS + GRE)를 역캡슐화해야 합니다
Sw_A에서 Sw_B로의 ping이 성공하면 활성 전달자 ED의 show crypto session detail 출력의 "enc" 및 "dec" 섹션 아래에 5개의 카운터가 증가합니다.
이제 ED에서도 동일한 내용을 확인하십시오.
Site_A_1(config-if)#do show crypto session detail | section enc

K - Keepalives, N - NAT-traversal, T - cTCP encapsulation

        Outbound: #pkts enc'ed 0 drop 0 life (KB/Sec) 4608000/3345

        Outbound: #pkts enc'ed 10 drop 0 life (KB/Sec) 4607998/3291 <<<< 10 counter before ping
Site_A_1(config-if)#do show crypto session detail | section dec

        Inbound:  #pkts dec'ed 0 drop 0 life (KB/Sec) 4608000/3343

        Inbound:  #pkts dec'ed 18 drop 0 life (KB/Sec) 4607997/3289 <<<< 18 counter before ping
Site_B_2(config-if)#do show crypto session detail | section enc

K - Keepalives, N - NAT-traversal, T - cTCP encapsulation

        Outbound: #pkts enc'ed 18 drop 0 life (KB/Sec) 4607997/3295 <<<< 18 counter before ping

        Outbound: #pkts enc'ed 9 drop 0 life (KB/Sec) 4607999/3295
Site_B_2(config-if)#do show crypto session detail | section dec

        Inbound:  #pkts dec'ed 10 drop 0 life (KB/Sec) 4607998/3293 <<<< 10 counter before ping

        Inbound:  #pkts dec'ed 1 drop 0 life (KB/Sec) 4607999/3293
Sw_A(config)#do ping 192.168.10.1 source vlan 100


Type escape sequence to abort.

Sending 5, 100-byte ICMP Echos to 192.168.10.1, timeout is 2 seconds:

Packet sent with a source address of 192.168.10.2

!!!!!

Success rate is 100 percent (5/5), round-trip min/avg/max = 1/3/10 ms

Sw_A(config)#
Site_A_1(config-if)#do show crypto session detail | section enc

K - Keepalives, N - NAT-traversal, T - cTCP encapsulation

        Outbound: #pkts enc'ed 0 drop 0 life (KB/Sec) 4608000/3339

        Outbound: #pkts enc'ed 15 drop 0 life (KB/Sec) 4607997/3284 <<<< 15 counter after ping (After ICMP Echo)
Site_A_1(config-if)#do show crypto session detail | section dec

        Inbound:  #pkts dec'ed 0 drop 0 life (KB/Sec) 4608000/3338

        Inbound:  #pkts dec'ed 23 drop 0 life (KB/Sec) 4607997/3283 <<<< 23 counter after ping (After ICMP Echo Reply)
Site_B_2(config-if)#do show crypto session detail | section enc

K - Keepalives, N - NAT-traversal, T - cTCP encapsulation

        Outbound: #pkts enc'ed 23 drop 0 life (KB/Sec) 4607997/3282 <<<< 23 counter after ping (After ICMP Echo Reply)

        Outbound: #pkts enc'ed 9 drop 0 life (KB/Sec) 4607999/3282
Site_B_2(config-if)#do show crypto session detail | section dec

        Inbound:  #pkts dec'ed 15 drop 0 life (KB/Sec) 4607997/3281 <<<< 15 counter after ping (After ICMP Echo)

        Inbound:  #pkts dec'ed 1 drop 0 life (KB/Sec) 4607999/3281
이 컨피그레이션 가이드에서는 유니캐스트 코어 듀얼 홈 설정에 IPSec을 사용하는 데 필요한 컨피그레이션 세부사항을 전달할 수 있습니다.
문제 해결
현재 이 설정에 사용할 수 있는 특정 문제 해결 정보가 없습니다.
 피드백
