ASR1K에서 VRF를 통한 Xconnect 인식 L2TPv3

다운로드 옵션
편견 없는 언어
본 제품에 대한 문서 세트는 편견 없는 언어를 사용하기 위해 노력합니다. 본 설명서 세트의 목적상, 편견 없는 언어는 나이, 장애, 성별, 인종 정체성, 민족 정체성, 성적 지향성, 사회 경제적 지위 및 교차성에 기초한 차별을 의미하지 않는 언어로 정의됩니다. 제품 소프트웨어의 사용자 인터페이스에서 하드코딩된 언어, RFP 설명서에 기초한 언어 또는 참조된 서드파티 제품에서 사용하는 언어로 인해 설명서에 예외가 있을 수 있습니다. 시스코에서 어떤 방식으로 포용적인 언어를 사용하고 있는지 자세히 알아보세요.
이 번역에 관하여
Cisco는 전 세계 사용자에게 다양한 언어로 지원 콘텐츠를 제공하기 위해 기계 번역 기술과 수작업 번역을 병행하여 이 문서를 번역했습니다. 아무리 품질이 높은 기계 번역이라도 전문 번역가의 번역 결과물만큼 정확하지는 않습니다. Cisco Systems, Inc.는 이 같은 번역에 대해 어떠한 책임도 지지 않으며 항상 원본 영문 문서(링크 제공됨)를 참조할 것을 권장합니다.
목차
소개
이 문서에서는 L2TP(Layer 2 Tunneling Protocol)v3 Xconnect over IP 및 MPLS(Multiprotocol Label Switching) 네트워크를 구성할 때 VRF(Virtual Routing and Forwarding)를 사용하는 방법에 대해 설명합니다.
배경 정보
L2TP는 인터넷을 통한 다이얼 액세스 공간에서 VPN(Virtual Private Network)을 제공하기 위해 ISP(Internet Service Provider)에서 사용하는 터널링 프로토콜입니다.
Cisco의 L2F(Layer 2 Forwarding) 프로토콜과 Microsoft의 PPTP(Point-to-Point Tunneling Protocol)의 장점을 모두 갖추었습니다. L2TP의 주요 구성 요소는 L2TP LAC(Access Controller) 및 L2TP LNS(Network Server)입니다.
L2TP 액세스 컨트롤러: LAC는 PSTN(Public Switched Telephone Network)에 연결된 액세스 서버입니다. LAC는 수신 통화의 개시자 및 발신 통화의 수신자입니다. LAN 또는 WAN을 통해 LNS에 연결됩니다.
L2TP 네트워크 서버: LNS는 PPP 세션이 종료되고 인증되는 L2TP 프로토콜용 네트워크 서버입니다. LNS는 발신 통화의 개시자 및 수신 통화의 수신자입니다.
L2TPv2는 IP 네트워크를 통해 PPP 트래픽을 전달하도록 설계되었습니다. 네트워크 액세스 장비(DSL, 케이블 모뎀 또는 전화 접속 액세스 인터페이스)가 가입자의 PPP 연결을 허용하고 L2TP를 통해 PPP 세션을 ISP로 터널링했습니다. 새 버전 L2TPv3은 버전 2에서 지원된 유일한 페이로드였던 PPP 외에 모든 레이어 2 페이로드를 전달하도록 설계되었습니다. 특히, L2TPv3는 레이어 2 VPN을 사용하여 IP 코어 네트워크를 통해 레이어 2 페이로드를 터널링하는 L2TP 프로토콜을 정의합니다. 이 기능의 이점은 다음과 같습니다.
- L2TPv3는 VPN 구축을 간소화함
- L2TPv3에는 MPLS가 필요하지 않습니다.
- L2TPv3는 모든 페이로드에 대해 IP를 통한 레이어 2 터널링을 지원합니다
다음은 L2TPv3 pseudowire의 샘플 구성입니다.
1. enable
2 .configure종말
3 .interface 슬롯/포트 유형
4.xconnect피어 IP 주소 vcid캡슐화 l2tpv3pw-classpw 클래스 이름
이제 VRF를 사용할 때 L2TPv3 Xconnect가 어떻게 동작하는지 알아보십시오. 데모에 사용되는 토폴로지는 VRF의 ASR1000에 엔드포인트가 있는 ASR1004(MPLS) 및 CPE 간에 Xconnect가 구성된 것입니다(VRF 인식 L2TPv3는 ASR1000 플랫폼에서 지원되지 않음).
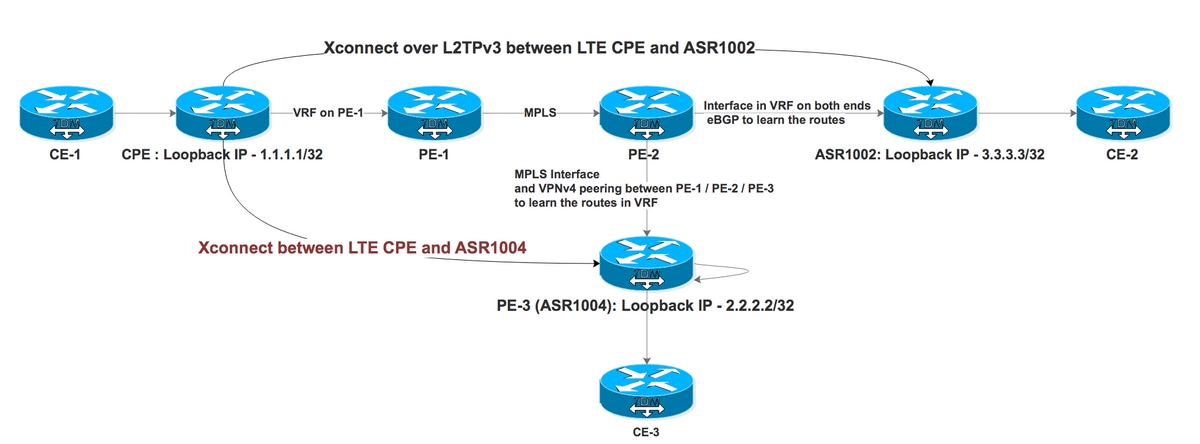
테스트 사례 I: L2TPv3 Xconnect over IP network with Endpoints in VRF
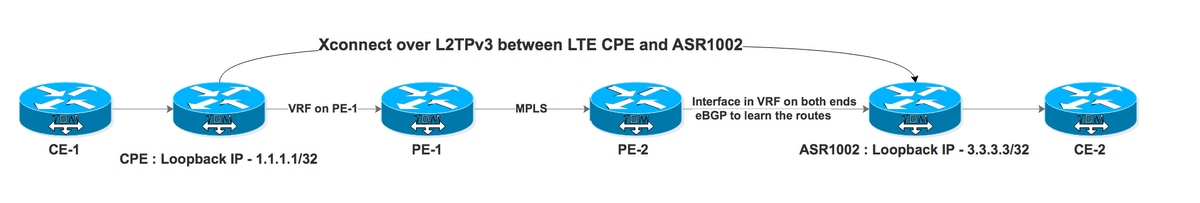
PE-1 및 PE-2는 ISP용 MPLS 네트워크를 구성합니다. CPE는 VRF를 통해 PE-1에 연결되고 ASR1002는 VRF를 통해 PE-2에 연결됩니다. ASR1002는 또한 PE-2에 연결된 인터페이스에 VRF가 있습니다. ASR1002에서 CPE 루프백에 연결하는 것은 VRF over IP 인터페이스를 통한 것입니다.
ASR1002에 대한 Xconnect용 CPE의 구성:
interface FastEthernet4.2381

encapsulation dot1Q 2381

xconnect 3.3.3.3 2381 encapsulation l2tpv3 pw-class PSEUDO_CLASS >>>>>>>>>>> Xconnect with ASR1002


pseudowire-class PSEUDO_CLASS

encapsulation l2tpv3

interworking vlan

protocol l2tpv3 L2TP_CLASS

ip local interface Loopback0

ip tos reflect


l2tp-class L2TP_CLASS

authentication

password cisco


interface Gigabit0/1

ip address 192.168.8.190 255.255.255.0

end


Interface Loopback0

ip address 1.1.1.1 255.255.255.255

end


ip route 0.0.0.0 0.0.0.0 192.168.8.1 >>>>>>>>>>>>>> Default route towards PE-1
ASR1002에서 작업 구성:
interface GigabitEthernet0/0/0.906 —————————————————> Interface connected to PE-2 is in VRF

encapsulation dot1Q 906

ip vrf forwarding L2TP_VRF

ip address 10.1.1.1 255.255.255.252


interface GigabitEthernet0/0/1.2381

encapsulation dot1Q 2381

xconnect 1.1.1.1 2381 encapsulation l2tpv3 pw-class PSEUDO_CLASS


pseudowire-class PSEUDO_CLASS

encapsulation l2tpv3

interworking vlan

protocol l2tpv3 L2TP_CLASS

ip local interface Loopback11


l2tp-class L2TP_CLASS

authentication

password cisco


interface Loopback11

ip vrf forwarding L2TP_VRF ————————————————————————————> Source is in VRF

ip address 3.3.3.3 255.255.255.255


router bgp 1


address-family ipv4 vrf L2TP_VRF

redistribute connected

neighbor 10.1.1.2 remote-as 2 ———————————————> eBGP with PE-2 in VRF

neighbor 10.1.1.2 activate

neighbor 10.1.1.2 soft-reconfiguration inbound

exit-address-family
VRF L2TP_VRF:
B 1.1.1.1/32 [20/0] via 10.1.1.2, 1d ——————————> Xconnect end point learned via eBGP in VRF
이제 CPE에서 Xconnect의 상태를 확인해 보겠습니다.
CPE #sh xconnect all de

Legend:    XC ST=Xconnect State  S1=Segment1 State  S2=Segment2 State

  UP=Up       DN=Down            AD=Admin Down      IA=Inactive

  SB=Standby  HS=Hot Standby     RV=Recovering      NH=No Hardware


XC ST  Segment 1                         S1 Segment 2                         S2

------+---------------------------------+--+---------------------------------+--


UP pri   ac Fa4.2381:2381(Eth VLAN)      UP l2tp 3.3.3.3:2381              DOWN

            Interworking: vlan                   Session ID: 1906980494

                                                 Tunnel ID: 2886222725

                                                Protocol State: DOWN

                                                Remote Circuit State: DOWN

                                                pw-class: PSEUDO_CLASS_VLAN
세그먼트 2가 다운되었다고 나오는데, 이는 CPE에서 ASR1002로의 경로에 문제가 있음을 의미합니다. 그러나 엔드포인트에 ping을 수행할 수 있습니다. CPE의 디버그는 엔드포인트에 대한 터널이 실패했거나 엔드포인트에 대한 경로가 없음을 보여줍니다.
*Feb 15 08:12:47.225: L2TP _____:18136:8DF92CB9/uid:0[1.1.1.1/2381]: I CDN, flg TLS, ver 3, len 80

*Feb 15 08:12:47.225: L2TP _____:18136:8DF92CB9/uid:0[1.1.1.1/2381]:IETF v2:

*Feb 15 08:12:47.225: L2TP _____:18136:8DF92CB9/uid:0[1.1.1.1/2381]:Result Code

*Feb 15 08:12:47.225: L2TP _____:18136:8DF92CB9/uid:0[1.1.1.1/2381]:   Call disconnected for administrative reasons(3)

*Feb 15 08:12:47.225: L2TP _____:18136:8DF92CB9/uid:0[1.1.1.1/2381]:   Error code

*Feb 15 08:12:47.225: L2TP _____:18136:8DF92CB9/uid:0[1.1.1.1/2381]:     No error(0)

*Feb 15 08:12:47.225: L2TP _____:18136:8DF92CB9/uid:0[1.1.1.1/2381]:   Optional msg

*Feb 15 08:12:47.225: L2TP _____:18136:8DF92CB9/uid:0[1.1.1.1/2381]:       "Tunnel failed to 3.3.3.3" >>>>>>>>>>>>>>>>>

*Feb 15 08:12:47.225: L2TP _____:18136:8DF92CB9/uid:0[1.1.1.1/2381]:Cisco v3:
여기서 가장 큰 문제는 ASR1002에서 VRF를 통해 엔드포인트에 연결할 수 있다는 것입니다. Xconnect 엔드포인트를 사용하려면 전역 라우팅 테이블에 있어야 합니다. 이제 VRF에 있는 인터페이스 GigabitEthernet0/0/0.906을 가리키는 전역에서 CPE 루프백 1.1.1.1/32에 대한 경로를 구성하겠습니다.
 ip route 1.1.1.1 255.255.255.255 GigabitEthernet0/0/0.906 10.1.1.2


              S        1.1.1.1/32 [1/0] via 10.1.1.2, GigabitEthernet0/0/0.906
더미 고정 경로가 구성되면 Xconnect가 나타납니다. 또한 Null0을 가리킬 수 있습니다. 이는 라우터가 엔드포인트가 VRF가 아닌 전역을 통해 연결할 수 있고 제어 플레인에만 사용된다고 믿도록 하기 위한 해결 방법입니다. 실제 데이터 플레인 트래픽은 VRF를 통해서만 이루어집니다.
다음은 VRF가 있는 경우와 없는 경우의 ping 결과입니다.
ASR1002 #ping 1.1.1.1

Type escape sequence to abort.

Sending 5, 100-byte ICMP Echos to 1.1.1.1, timeout is 2 seconds:

.....

Success rate is 0 percent (0/5)


Ping vrf L2TP_VRF 1.1.1.1

Type escape sequence to abort.

Sending 5, 100-byte ICMP Echos to 1.1.1.1, timeout is 2 seconds:

!!!!!

Success rate is 100 percent (5/5), round-trip min/avg/max = 33/50/72 ms
CPE의 Xconnect 상태:
CPE #sh xconnect all de

Legend:    XC ST=Xconnect State  S1=Segment1 State  S2=Segment2 State

  UP=Up       DN=Down            AD=Admin Down      IA=Inactive

  SB=Standby  HS=Hot Standby     RV=Recovering      NH=No Hardware


XC ST  Segment 1                         S1 Segment 2                         S2

------+---------------------------------+--+---------------------------------+--


UP pri   ac Fa4.2381:2381(Eth VLAN)      UP l2tp3.3.3.3:2381             UP

            Interworking: vlan                   Session ID: 1906980494

                                                 Tunnel ID: 2886222725

                                                Protocol State: UP

                                                Remote Circuit State: UP

                                                pw-class: PSEUDO_CLASS_VLAN
테스트 사례 II: VRF의 엔드포인트를 사용하여 MPLS 네트워크를 통한 L2TPv3 Xconnect
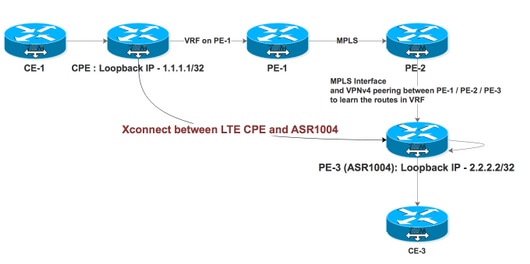
PE-1, PE-2 및 PE-3은 PE-2가 RR(Route Reflector) 역할을 하는 ISP용 MPLS 네트워크를 구성합니다. CPE는 VRF를 통해 PE-1에 연결되고 ASR1004는 인터페이스에서 활성화된 MPLS를 사용하여 PE-2에 연결됩니다. ASR1004에는 RR을 통해 PE-1로부터 VPNv4 경로를 받아야 하는 VRF도 있습니다. ASR1004에서 CPE looback에 연결하는 기능은 VRF over MPLS 인터페이스를 통해 이루어집니다.
ASR1004에 대한 Xconnect용 CPE의 구성:
interface FastEthernet4.2380

encapsulation dot1Q 2380

xconnect 2.2.2.2 2380 encapsulation l2tpv3 pw-class PSEUDO_CLASS  >>>>>>>>>>Xconnect with ASR1004


interface FastEthernet4.2381

encapsulation dot1Q 2381

xconnect 3.3.3.3 2381 encapsulation l2tpv3 pw-class PSEUDO_CLASS >>>>>>>>>>> Xconnect with ASR1002


pseudowire-class PSEUDO_CLASS

encapsulation l2tpv3

interworking vlan

protocol l2tpv3 L2TP_CLASS

ip local interface Loopback0

ip tos reflect


l2tp-class L2TP_CLASS

authentication

password cisco


interface Gigabit0/1

ip address 192.168.8.190 255.255.255.0

end


Interface Loopback0

ip address 1.1.1.1 255.255.255.255

end


ip route 0.0.0.0 0.0.0.0 192.168.8.1 >>>>>>>>>>>>>> Default route towards PE-1
ASR1004 구성:
interface GigabitEthernet0/0/1

no ip address

negotiation auto

service instance 2 ethernet

encapsulation dot1q 2380

xconnect 1.1.1.1 2380 encapsulation l2tpv3 pw-class PSEUDO_CLASS_VLAN

!

end


interface Loopback11

ip vrf forwarding L2TP_VRF —————————————————> Source Loopback in in VRF

ip address 2.2.2.2 255.255.255.255

end


pseudowire-class PSEUDO_CLASS_VLAN

encapsulation l2tpv3

interworking vlan

protocol l2tpv3 L2TP_CLASS

ip local interface Loopback11


l2tp-class L2TP_CLASS

authentication

password cisco


router bgp 2

address-family ipv4 vrf L2TP_VRF

redistribute connected

redistribute static

default-information originate

exit-address-family
Xconnect 엔드포인트에 대한 경로 항목:
ASR1004#sh ip rou vrf L2TP_VRF 1.1.1.1 .   ——————————————————> Xconnect End Point also learned via VRF

Routing Table: L2TP_VRF
Routing entry for 1.1.1.1/32
 Known via "bgp 2", distance 200, metric 0, type internal
 Last update from 11.11.11.11 6d17h ago
 Routing Descriptor Blocks:
 * 11.11.11.11 (default), from 22.22.22.22, 6d17h ago
 Route metric is 0, traffic share count is 1
 AS Hops 0
 MPLS label: 18
 MPLS Flags: MPLS Required


We observed that Segment 2 was continuously flapping on both ends.


ASR1004#sh xc all de

Legend:    XC ST=Xconnect State  S1=Segment1 State  S2=Segment2 State

  UP=Up       DN=Down            AD=Admin Down      IA=Inactive

  SB=Standby  HS=Hot Standby     RV=Recovering      NH=No Hardware


XC ST  Segment 1                         S1 Segment 2                         S2

------+---------------------------------+--+---------------------------------+--

DN pri   ac Gi0/0/1:2380(Eth VLAN)       UP l2tp 1.1.1.1:2380           DN  >>>>>>>>>>>>>>

            Interworking: vlan                   Session ID: 2543426569

                                                 Tunnel ID: 3352120314

                                                 Protocol State: DOWN

                                                 Remote Circuit State: DOWN

                                                 pw-class: PSEUDO_CLASS_VLAN

ASR1004#sh xc all de

Legend:    XC ST=Xconnect State  S1=Segment1 State  S2=Segment2 State

  UP=Up       DN=Down            AD=Admin Down      IA=Inactive

  SB=Standby  HS=Hot Standby     RV=Recovering      NH=No Hardware


XC ST  Segment 1                         S1 Segment 2                         S2

------+---------------------------------+--+---------------------------------+--

UP pri   ac Gi0/0/1:2380(Eth VLAN)       UP l2tp 1.1.1,1:2380           UP >>>>>>>>>>>>>>>>

            Interworking: vlan                   Session ID: 2543426569

                                                 Tunnel ID: 3352120314

                                                 Protocol State: UP

                                                 Remote Circuit State: UP

                                                 pw-class: PSEUDO_CLASS_VLAN
CPE의 로그:
CPE#sh xconnect all de

Legend:    XC ST=Xconnect State  S1=Segment1 State  S2=Segment2 State

  UP=Up       DN=Down            AD=Admin Down      IA=Inactive

  SB=Standby  HS=Hot Standby     RV=Recovering      NH=No Hardware


XC ST  Segment 1                         S1 Segment 2                         S2

------+---------------------------------+--+---------------------------------+--

DN pri   ac Fa4.2380:2380(Eth VLAN)      UP l2tp 2.2.2.2:2380            DN ---------------à Flapping with ASR1004

            Interworking: vlan                   Session ID: 3434660693

                                                 Tunnel ID: 1760690853

                                                 Protocol State: DOWN

                                                 Remote Circuit State: DOWN

                                                 pw-class: PSEUDO_CLASS

UP pri   ac Fa4.2381:2381(Eth VLAN)      UP l2tp 3.3.3.3:2381              UP ---------------------à Stable with ASR1002

            Interworking: vlan                   Session ID: 1906980494

                                                 Tunnel ID: 2886222725

                                                 Protocol State: UP

                                                 Remote Circuit State: UP

                                                 pw-class: PSEUDO_CLASS


CPE#sh l2tp session


L2TP Session Information Total tunnels 2 sessions 2


LocID      RemID      TunID      Username, Intf/      State  Last Chg Uniq ID

                                 Vcid, Circuit

2714490989 3697021268 1760690853 2380, Fa4.2380:2380  est   00:00:03 0  ————————> Flapping with ASR1004

1906980494 2361475239 2886222725 2381, Fa4.2381:2381  est   15:37:06 0       ————————> Stable with ASR1002
이 경우 종료 인터페이스가 MPLS 지원 인터페이스이므로 고정 경로를 구성할 수 없습니다. 해결 방법으로, 서로 루프백되는 두 인터페이스가 있으며 VRF에서 하나가 다른 인터페이스와 전역으로 구성되어 있습니다. 그런 다음 VRF 인터페이스를 향하는 전역 포인트에서 고정 경로를 구성했으며 이 Xconnect가 안정되었습니다.
ASR1004#sh run int gi0/0/2

Building configuration...


Current configuration : 95 bytes

!

interface GigabitEthernet0/0/2 ——————————> Looped to Gi0/0/3

ip address 20.20.20.2 255.255.255.252

negotiation auto

end


#sh run int gi0/0/3

Building configuration...


Current configuration : 126 bytes

!

interface GigabitEthernet0/0/3

ip vrf forwarding L2TP_VRF

ip address 20.20.20.1 255.255.255.252

negotiation auto

end


ip route 10.246.131.62 255.255.255.255 20.20.20.1 ———————> Static route pointing towards an IP interface in Global


CPE#sh xconnect all de

Legend:    XC ST=Xconnect State  S1=Segment1 State  S2=Segment2 State

  UP=Up       DN=Down            AD=Admin Down      IA=Inactive

  SB=Standby  HS=Hot Standby     RV=Recovering      NH=No Hardware


XC ST  Segment 1                         S1 Segment 2                         S2

------+---------------------------------+--+---------------------------------+--

DN pri   ac Fa4.2380:2380(Eth VLAN)      UP l2tp 2.2.2.2:2380            UP

            Interworking: vlan                   Session ID: 3434660693

                                                 Tunnel ID: 1760690853

                                                 Protocol State: DOWN

                                                 Remote Circuit State: DOWN

                                                 pw-class: PSEUDO_CLASS

UP pri   ac Fa4.2381:2381(Eth VLAN)      UP l2tp 3.3.3.3:2381              UP

            Interworking: vlan                   Session ID: 1906980494

                                                 Tunnel ID: 2886222725

                                                 Protocol State: UP

                                                 Remote Circuit State: UP

                                                 pw-class: PSEUDO_CLASS


CPE#sh l2tp session
L2TP 세션 정보 총 터널 2 세션 2:
LocID      RemID      TunID      Username, Intf/      State  Last Chg Uniq ID

                                 Vcid, Circuit

2714490989 3697021268 1760690853 2380, Fa4.2380:2380  est   00:20:03 0

1906980494 2361475239 2886222725 2381, Fa4.2381:2381  est   15:37:06 0
트래픽 흐름은 ASR1004의 경우와 같이 표시됩니다.
- ASR1004의 CPE에서 트래픽이 발생할 경우, MPLS 인터페이스 Gi0/0/1에서 Gi0/0/0 액세스 포트로 직접 스위칭됩니다.
- 액세스 포트 Gi0/0/0에서 트래픽이 오면 Gi0/0/0 -> Gi0/0/2 -> Gi0/0/3 -> Gi0/0/1의 루프 경로를 사용합니다.
이 해결 방법의 주요 문제는 패킷 처리가 두 번 수행될 때 ASR1000 플랫폼의 QFP 사용률입니다.
ASR1004#  show platform packet-trace summary

Pkt   Input             Output            State  Reason

0     Gi0/0/3           Gi0/0/1           FWD

1     Gi0/0/3           Gi0/0/1           FWD

2     Gi0/0/3           Gi0/0/1           FWD

3     Gi0/0/0           Gi0/0/2           FWD

4     Gi0/0/0           Gi0/0/2           FWD

5     Gi0/0/0           Gi0/0/2           FWD

6     Gi0/0/0           Gi0/0/2           FWD

7     Gi0/0/0           Gi0/0/2           FWD
이 동작은 문서 버그에 문서화되어 있습니다. CSCvi42964
 피드백
