Single Sign On 관리 자체 복구 옵션 문제 해결

소개
이 문서에서는 SSO(Single Sign-On)가 작동하지 않는 경우 Control Hub의 Admin-Self 복구에 대해 설명합니다.
사전 요구 사항
요구 사항
다음 주제에 대한 지식을 보유하고 있으면 유용합니다.
- 단일 로그인
- Webex Control Hub
사용되는 구성 요소
이 문서의 정보는 다음 소프트웨어 및 하드웨어 버전을 기반으로 합니다.
- Azure AD ldP
이 문서의 정보는 특정 랩 환경의 디바이스를 토대로 작성되었습니다. 이 문서에 사용된 모든 디바이스는 초기화된(기본) 컨피그레이션으로 시작되었습니다. 현재 네트워크가 작동 중인 경우 모든 명령의 잠재적인 영향을 미리 숙지하시기 바랍니다.
배경
이전에는 관리자가 SSO, ldP 또는 SP 인증서를 사용한 로그인에 실패했을 때 잘못된 컨피그레이션으로 인해 운영 중단이 발생하면 만료되었습니다. 사용자는 컨피그레이션을 복구하기 위해 백엔드에서 SSO를 비활성화하려면 TAC에 문의해야 했습니다.
Self Recovery 옵션을 사용하면 사용자가 보안 백도어 API를 사용하여 Single Sign-On을 업데이트하거나 비활성화할 수 있습니다.
로그인 오류
이는 SSO가 손상되어 admin.webex.com 또는 Webex에 액세스할 수 없는 경우를 보여주는 예입니다.
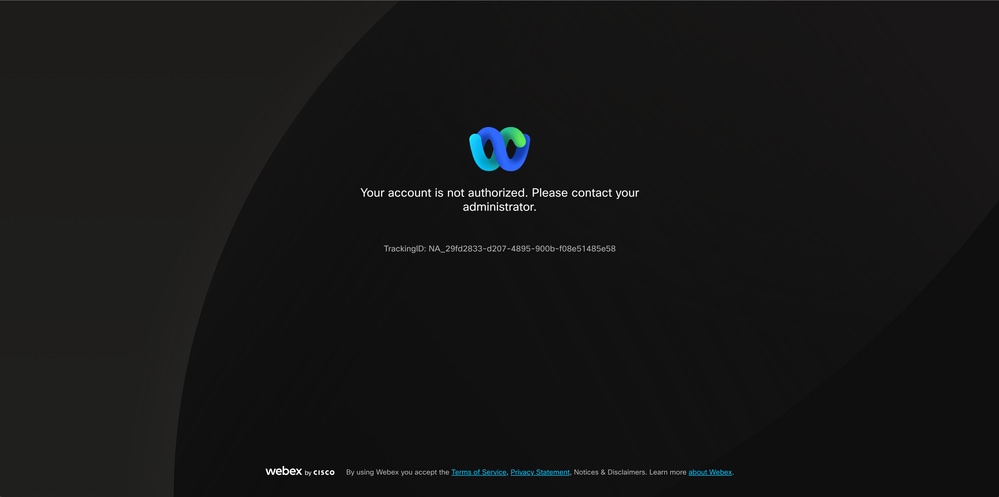 오류
Single Sign-On 바이패스
- 익명 브라우저를 사용하는 것이 좋습니다. Webex - Manage SSO(SSO 관리)로 이동하여 관리자 이메일을 입력합니다.
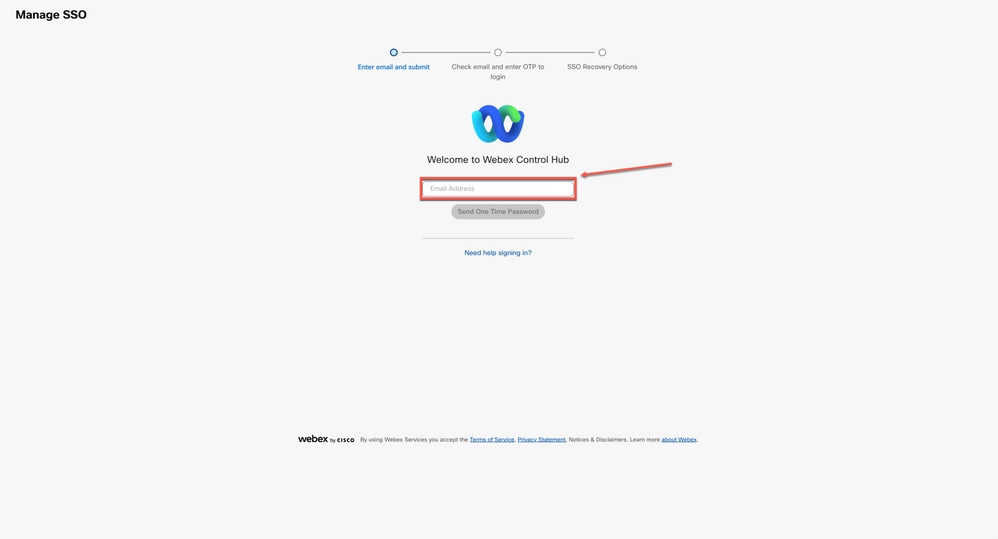 로그인
2. 1회 비밀번호 발송을 선택합니다.
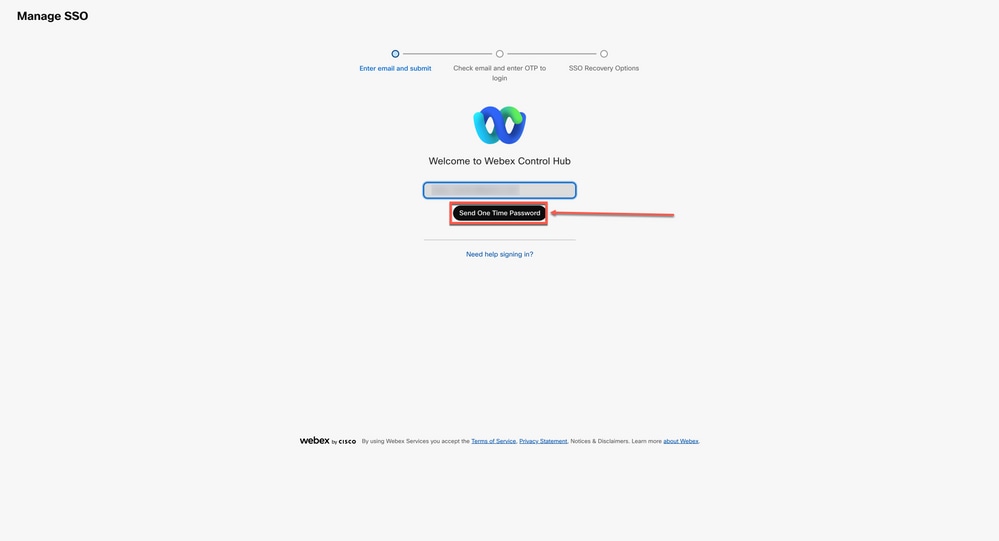 로그인 2
3. 1회 비밀번호 PIN은 webex_comm@webex.com에서 전송됩니다.
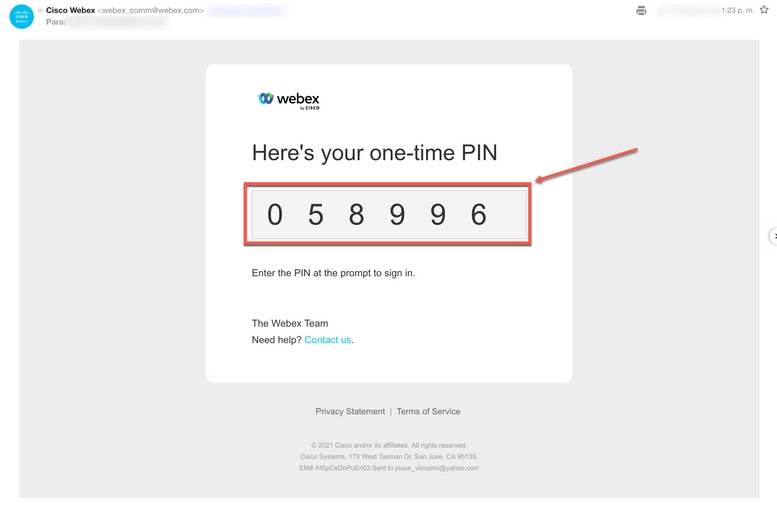 로그인 3
4. 수신한 일회용 PIN을 입력하고 로그인 버튼을 클릭합니다.
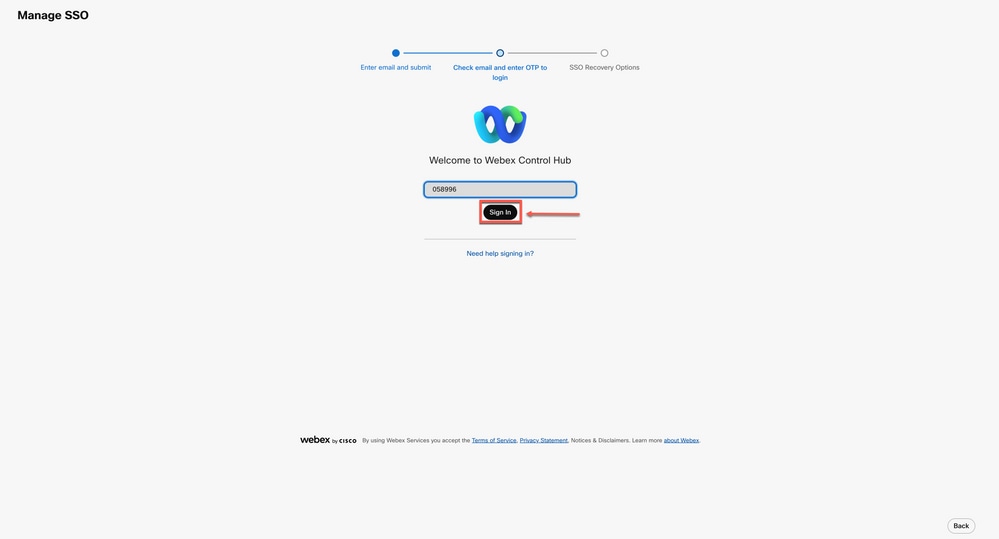 로그인 4
5. SSO 복구 옵션에서 옵션 1을 선택합니다. SSO 또는 옵션 2 비활성화: 인증서를 업데이트하고 메타데이터를 다운로드합니다.
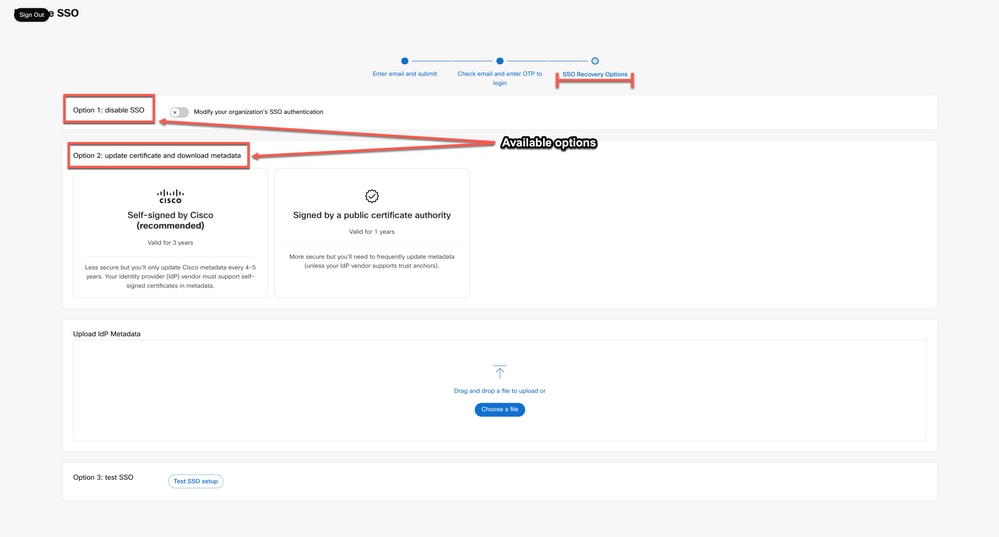 로그인 5
옵션 1
- Modify your organization's SSO authentication(조직의 SSO 인증 수정) 토글을 선택합니다.
 옵션 1
2. 조치를 확인하고 비활성화 버튼을 선택합니다.
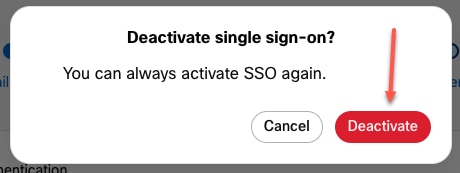 옵션 1 - 2
3. Single Sign-On이 성공적으로 비활성화되고 기본 Webex 인증이 사용되고 있습니다.
옵션 2
- Certificate(인증서)를 선택하고 업데이트된 ldP 메타데이터 파일을 업로드합니다.
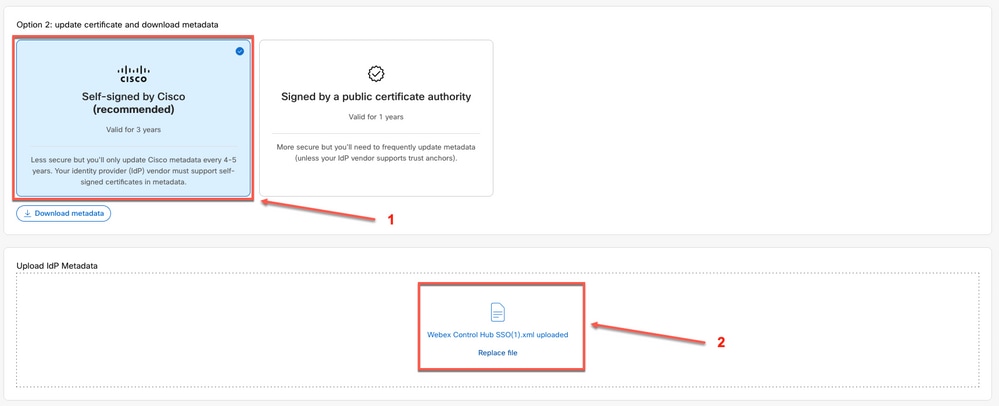 옵션 2
2. SSO 테스트 설정 버튼을 클릭합니다.
 옵션 2 - 2
3. Single Sign-On이 성공하면 Manage-SSO 포털에서 안전하게 로그아웃할 수 있습니다.
 옵션 2 - 3
관련 정보
개정 이력
| 개정 | 게시 날짜 | 의견 |
|---|---|---|
2.0 |
12-Aug-2026
|
제목, 소개, 문법, 맞춤법, 가독성을 위해 별도의 섹션에 삽입된 가로 줄, 업데이트된 URL 및 CCW 알림 |
1.0 |
14-Apr-2023
|
최초 릴리스 |
 피드백
