Expressway MRAでのGoDaddyルート移行の影響について

はじめに
このドキュメントでは、GoDaddyルート証明書をG2から(R1 + R1V1)に移行した結果について説明します。
バックグラウンド情報
GoDaddyは古いルート(G2)ポリシーから新しいR1ルート証明書チェーンに移行します。新しい証明書には、サーバ認証EKUのみを含める必要があります。
この移行は、GoDaddy証明書をインストールしたExpresswayおよびその他のエッジ製品に影響を与えます。
ルートの移行は、次の理由で行われます。
- G2署名・発行中間機関はEKUリストを持たないため、この階層はChromeルートプログラム要件に準拠していません。その結果、影響を受けたG2中間国からの発行は、同日までに停止しなければならない。
- EKUは、すべての目的が証明書によって提供されることを意味しません。
証明書の詳細
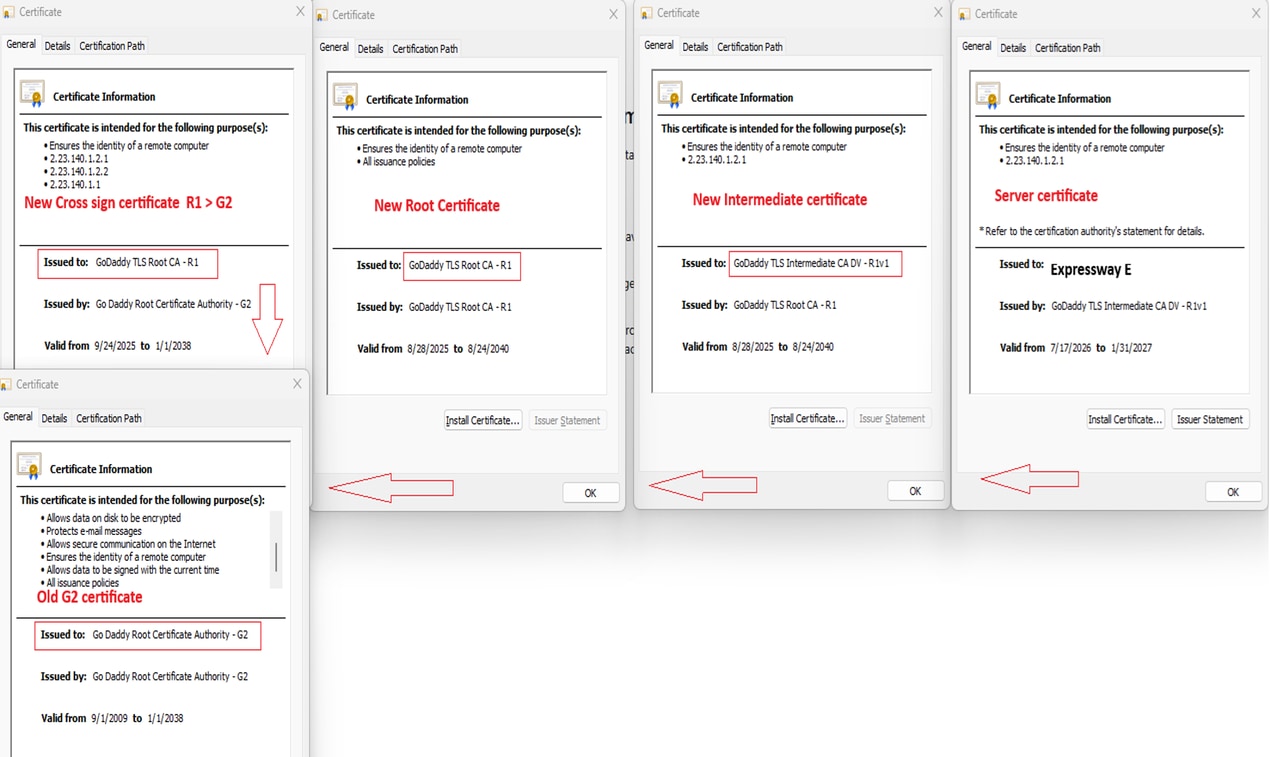
古いルート
CN:GoDaddyルート認証局 – G2
有効期限2038年1月1日金曜日午前5:29:59
シリアル00
この古いルートは、新しいルートR1に置き換えられます。
新しいルート
CN = GoDaddy TLSルートCA - R1
有効期限2040年8月24日(金午後5:29:59)
SN 00da62ff9e2619b1257a4809368ee8e3f7
次のセクションで概説するように、新しいR1ルートが新しい中間ルートに署名します。
新しい中間
CN = GoDaddy TLS中間CA DV - R1v1
有効期限2040年8月24日(金午後5:29:59)
SN 008aaa80515c0bc688c7955d70f27758ac
古いG2ルートを持つOS信頼ストアは、この目的のために新しい証明書チェーン(R1 + R1V1)を信頼しません。GoDaddyはクロス署名の信頼パスを作成しました。
新しいR1ルート証明書は、古いG2ルート証明書を信頼します。
クロス署名証明書
CN = GoDaddy TLSルートCA - R1
有効期限:2038年1月1日(金)午前5:29:59
SN 0090de6c7fb3b50b3c0617724fc13402ad
正しいチェーンがインストールされていない場合、またはExpressway信頼ストアに新しいチェーン(R1 + R1v1)のみがインストールされている場合、MRA IP電話の登録は停止します。
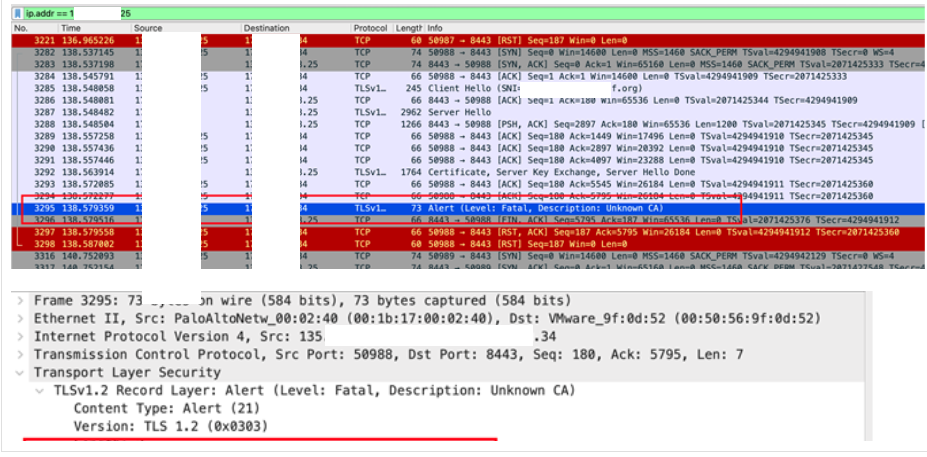
Expressway pcapに表示されるエラーは、IP Phoneからの不明なCAです。IP Phone信頼ストアにCAが存在しないと仮定できます。
88xx ip phone 135.x.x.25
172.x.x.34 Expressway
また、新しいルート証明書とクロスサイン証明書がCN = GoDaddy TLSルートCA - R1のように同じCN名を持つため、Expressway信頼ストアがクロスサイン証明書を受け入れない場合もあります。
この場合、次のようになります。
1. 新しいルートR1証明書SN 00da62ff9e2619b1257a4809368ee8e3f7を削除します。
2. クロスサイン証明書SN 0090de6c7fb3b50b3c0617724fc13402ad CN = GoDaddy TLSルートCA - R1をアップロードします。
証明書ツリー(新規から旧へ)
重要なファイル
リーフ証明書はR1 DV発行側CAで発行されますが、クライアントは、公開されたR1 → G2クロス証明書を使用してGoDaddyクラス2ルート – G2へのチェーンを構築することで、リーフ証明書を検証します。リポジトリ内の該当するアーティファクトは、G2トラストアンカー(gdroot-g2)、クロス証明書(gd_tls_root-r1-cross-g2)、R1 DV発行中間(gd_tls_issuing_dv-r1v1)、およびネイティブ階層ルート(gd_tls_root-r1)certs.godaddy.comです。このクロスサインアプローチにより、ブラウザは現在のチェーンを検証し(G2にアンカー)、R1信頼は時間の経過とともに伝播します。
関連情報
古いルートから新しいルートへの移行に関する詳細は、次のドキュメントに記載されています。
GoDaddyはなぜClientAuth EKUを削除し、DV TLS発行のR1ルート階層に移行するのですか。
この問題が発生した場合は、こちらが証明書をダウンロードするGodaddyリポジトリです。
更新履歴
| 改定 | 発行日 | コメント |
|---|---|---|
1.0 |
05-Aug-2026
|
初版 |
 フィードバック
