CLIによるスイッチでの802.1xサプリカントクレデンシャルの設定
はじめに
IEEE 802.1xは、クライアントとサーバ間のアクセス制御を容易にする標準です。ローカルエリアネットワーク(LAN)またはスイッチによってクライアントにサービスを提供する前に、スイッチポートに接続されたクライアントは、リモート認証ダイヤルインユーザーサービス(RADIUS)を実行する認証サーバーによって認証される必要があります。
802.1x認証は、許可されていないクライアントが公的にアクセス可能なポートを経由してLANに接続することを制限します。802.1x認証はクライアント/サーバモデルです。このモデルでは、ネットワークデバイスには次のような固有の役割があります。
- クライアントまたはサプリカント:クライアントまたはサプリカントは、LANへのアクセスを要求するネットワークデバイスです。クライアントはオーセンティケータに接続されます。
- オーセンティケータ:オーセンティケータは、ネットワークサービスを提供し、サプリカントポートが接続されるネットワークデバイスです。次の認証方式がサポートされています。
- 802.1xベース:すべての認証モードでサポートされます。802.1xベースの認証では、オーセンティケータは802.1xメッセージまたはEAP over LAN(EAPoL)パケットから拡張認証プロトコル(EAP)メッセージを抽出し、RADIUSプロトコルを使用して認証サーバに渡します。
- MACベース:すべての認証モードでサポートされます。Media Access Control(MAC;メディアアクセス制御)ベースでは、ネットワークアクセスを求めるクライアントに代わって、オーセンティケータ自身がソフトウェアのEAPクライアント部分を実行します。
- Webベース:マルチセッションモードでのみサポートされます。Webベースの認証では、ネットワークアクセスを求めるクライアントに代わって、オーセンティケータ自身がソフトウェアのEAPクライアント部分を実行します。
- 認証サーバ:認証サーバは、クライアントの実際の認証を実行します。デバイスの認証サーバは、EAP拡張を備えたRADIUS認証サーバです。
注:ネットワークデバイスは、ポートごとに、クライアントまたはサプリカント、オーセンティケータ、またはその両方にすることができます。
次の図は、特定のロールに従ってデバイスを設定したネットワークを示しています。この例では、SG350Xスイッチを使用しています。
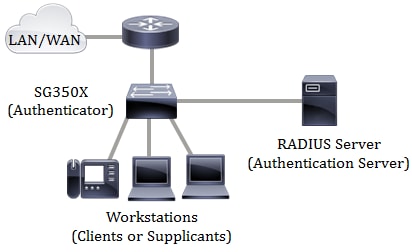
ただし、スイッチ上の一部のポートをサプリカントとして設定することもできます。スイッチの特定のポートでサプリカントクレデンシャルを設定すると、802.1xに対応していないデバイスを直接接続できるため、デバイスはセキュリティで保護されたネットワークにアクセスできます。次の図は、スイッチをサプリカントとして設定したネットワークのシナリオを示しています。
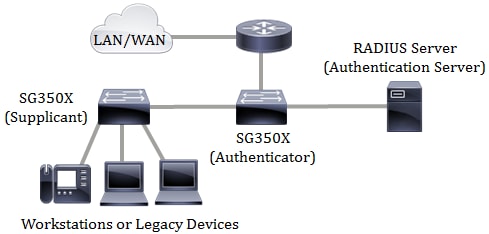
802.1xの設定のガイドライン:
- RADIUS サーバを設定します。スイッチでRADIUSサーバを設定する方法については、ここをクリックしてください。
- 仮想ローカルエリアネットワーク(VLAN)を作成します。 スイッチのWebベースのユーティリティを使用してVLANを作成するには、ここをクリックしてください。コマンドラインインターフェイス(CLI)ベースの手順については、ここをクリックしてください。
- スイッチでポートからVLANへの設定を行います。Webベースのユーティリティを使用して設定するには、ここをクリックしてください。CLIを使用する場合は、ここをクリックしてください。
- スイッチでグローバル802.1xプロパティを設定します。スイッチのWebベースのユーティリティを使用してグローバル802.1xプロパティを設定する方法については、ここをクリックしてください。CLI を使用した手順についてはこちらをクリックしてください。
- (オプション)スイッチで時間範囲を設定します。スイッチで時間範囲を設定する方法については、ここをクリックしてください。CLIを使用する場合は、ここをクリックしてください。
- スイッチで802.1xサプリカントクレデンシャルを設定します。Webベースのユーティリティを使用して設定する方法については、ここをクリックしてください。CLIベースの手順はこの記事に記載されています。
- 802.1xポート認証を設定します。スイッチのWebベースのユーティリティを使用するには、ここをクリックしてください。CLIを使用する場合は、ここをクリックしてください。
目的
スイッチは、有線ネットワーク上で802.1xサプリカント(クライアント)として設定できます。暗号化されたユーザ名とパスワードは、スイッチが802.1xを使用して認証できるように設定できます。
IEEE 802.1xポートベースのネットワークアクセスコントロールを使用するネットワークでは、802.1xオーセンティケータがアクセスを許可するまで、サプリカントはネットワークへのアクセスを取得できません。ネットワークで802.1xを使用している場合は、オーセンティケータに情報を提供できるように、スイッチで802.1x認証情報を設定する必要があります。
この記事では、CLIを使用してスイッチに802.1xサプリカントクレデンシャルを設定する方法について説明します。
適用可能なデバイス
- Sx350Xシリーズ
- SG350X シリーズ
- SG550Xシリーズ
[Software Version]
- 2.3.0.130
802.1xサプリカントクレデンシャルの設定
802.1xサプリカントクレデンシャルの作成
ステップ 1:スイッチのコンソールにログインします。デフォルトのユーザー名とパスワードは、cisco/cisco です。新しいユーザー名またはパスワードを設定している場合は、代わりにそのログイン情報を入力します。
注:SSHまたはTelnetを使用してSMBスイッチのCLIにアクセスする方法については、ここをクリックしてください。
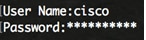
注:コマンドは、スイッチのモデルによって異なる場合があります。この例では、Telnet を介して SG350X スイッチにアクセスします。
ステップ 2スイッチの特権 EXEC モードで、次のコマンドを入力してグローバル コンフィギュレーション モードを開始します。

ステップ 3802.1xクレデンシャル構造の名前を定義し、dot1xクレデンシャルコンフィギュレーションモードを開始するには、次のように入力します。

- name:クレデンシャル構造名は最大32文字です。
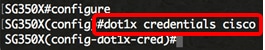
注:スイッチは最大24のクレデンシャルをサポートします。この例では、ciscoを使用します。
ステップ4:(オプション)クレデンシャル構造を削除するには、次のように入力します。

注:使用されているクレデンシャルは削除できません。
ステップ 5802.1xクレデンシャル構造のユーザ名を指定するには、次のように入力します。

- username:ユーザ名は最大32文字です。
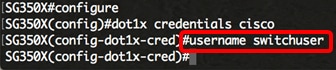
注:この例では、switchuserは指定されたユーザ名です。
ステップ6:(オプション)ユーザ名を削除するには、次のように入力します。

ステップ 7802.1xクレデンシャル構造のパスワードを指定するには、次のいずれかを入力します。
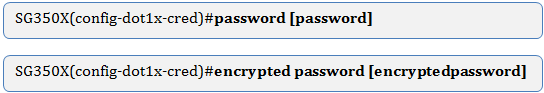
- encrypted password:パスワードは暗号化形式です。
- password:最大64文字のプレーンテキストパスワードを入力できます。
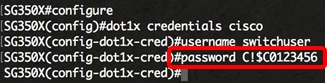
注:この例では、プレーンテキストのパスワードC!$C0123456が入力されています。
ステップ8:(オプション)パスワードを削除するには、次のように入力します。

ステップ9:(オプション)802.1xクレデンシャル構造の説明を追加するには、次のように入力します。

注:この例で使用する説明は、sg350x-supplicantです。
ステップ10:(オプション)説明を削除するには、次のように入力します。

ステップ 11endコマンドを入力して、特権EXECモードに戻ります。

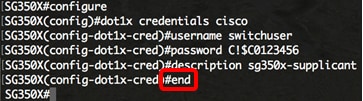
ステップ12:(オプション)設定した802.1xクレデンシャルを表示するには、次のように入力します。

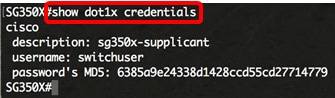
ステップ13:(オプション)スイッチの特権EXECモードで、次のように入力して設定をスタートアップコンフィギュレーションファイルに保存します。

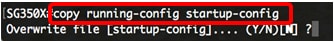
ステップ 14: (任意)[ファイル [startup-config] の上書き…(Overwrite file [startup-config]…)] プロンプトが表示されたら、「はい」の場合はキーボードの [Y] 、「いいえ」の場合は [N] を押します。
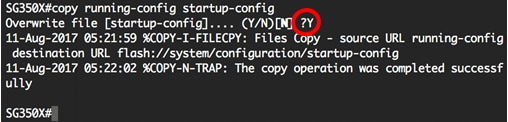
これで、CLIを使用してスイッチに802.1xクレデンシャルが正常に設定されました。
802.1xサプリカントインターフェイスの設定
設定された802.1xサプリカントクレデンシャルを適用するには、スイッチで802.1x認証情報を設定して、オーセンティケータに情報を提供できるようにする必要があります。次の手順に従って、802.1xサプリカントインターフェイスを設定します。
ステップ 1:スイッチの特権 EXEC モードで、次のコマンドを入力してグローバル コンフィギュレーション モードを開始します。

ステップ 2グローバルコンフィギュレーションモードで、次のように入力してインターフェイスコンフィギュレーションコンテキストを入力します。

- interface-id:設定するインターフェイスIDを指定します。
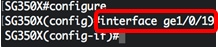
注:サプリカントがインターフェイス上で有効になると、インターフェイスはunauthorized状態になります。この例では、インターフェイスge1/0/19が設定されています。
ステップ 3インターフェイスのdot1xサプリカントロールを有効にするには、次を入力します。

- name:インターフェイスに適用されるクレデンシャル構造の名前。
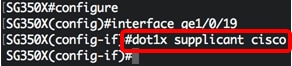

注:この例では、前に作成したクレデンシャル名ciscoが使用されます。
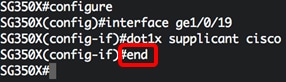
ステップ 4endコマンドを入力して、特権EXECモードに戻ります。

ステップ 5設定されたインターフェイスの802.1xステータスを表示するには、特権EXECモードでshow dot1xコマンドを使用します。

- interface-id:イーサネットポートを指定します。
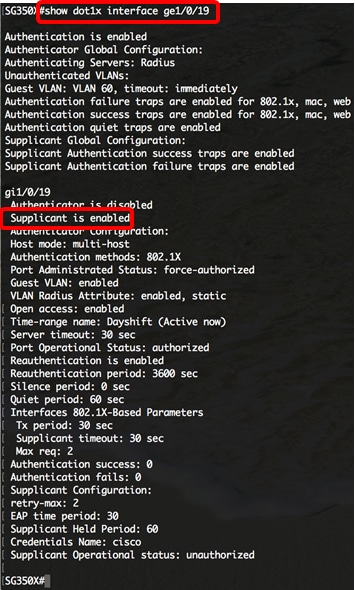
注:この例では、インターフェイスge1/0/19の802.1x情報が表示されます。
これで、CLIを使用してスイッチのインターフェイスに802.1xサプリカントが正常に設定されました。
 フィードバック
