RV34xシリーズルータでの在宅勤務者VPNクライアントの設定
目的
在宅勤務者のVPNクライアント機能を使用すると、デバイスをCisco VPNハードウェアクライアントとして動作させることができるので、リモートロケーションでの設定要件が最小限になります。在宅勤務者のVPNクライアントがVPN接続を開始すると、IPSec VPNサーバはIPSecポリシーを在宅勤務者のVPNクライアントにプッシュし、対応するトンネルを作成します。
この記事では、RV34xシリーズルータで在宅勤務者のVPN Clientを設定する方法について説明します。
適用可能なデバイス
- RV34xシリーズルータ
[Software Version]
- 1.0.01.17
在宅勤務者のVPNクライアントの設定
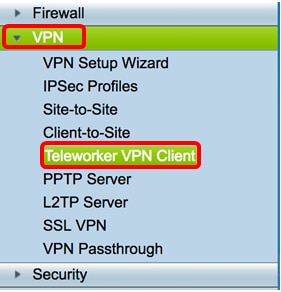
ステップ 1:Webベースのユーティリティにログインし、VPN > Teleworker VPN Clientの順に選択します。
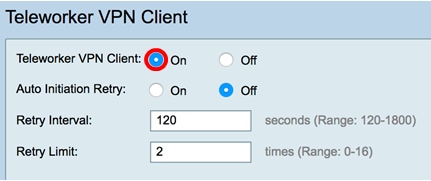
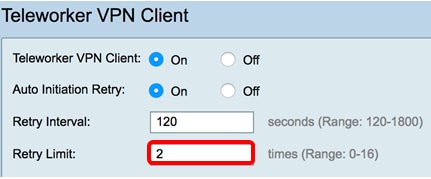
ステップ 2在宅勤務者のVPN ClientエリアでOnオプションボタンをクリックして、在宅勤務のVPN Clientを有効にします。
注:起動時にアクティブな接続を持つことができるテレワーカーのVPNクライアントは1つだけです。
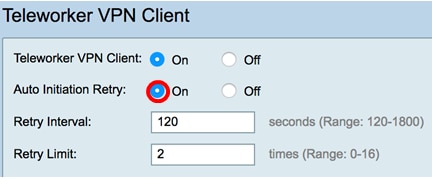
ステップ3:(オプション)Auto Initiation Retry領域で、オプションボタンのOnまたはOffをクリックして、障害発生後の自動開始の試行を有効または無効にします。On をクリックすると、障害発生後にルータが開始を試行することを意味します。
注:この例では、Onが選択されています。
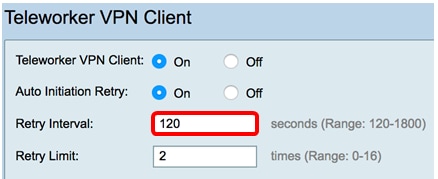
ステップ 4Retry Intervalフィールドには、ルータが接続を開始しようとする秒数を入力します。デフォルトは 120 秒です。
注:この例では、デフォルト値が使用されます。
ステップ 5Retry Limit フィールドで、障害後にルータが自動的に開始を試行する回数を指定します。
注:この例では、入力した番号は2です。
基本設定
ステップ 6在宅勤務者のVPNクライアントのテーブルで、追加をクリックして在宅勤務者のVPNクライアントを作成および設定します。

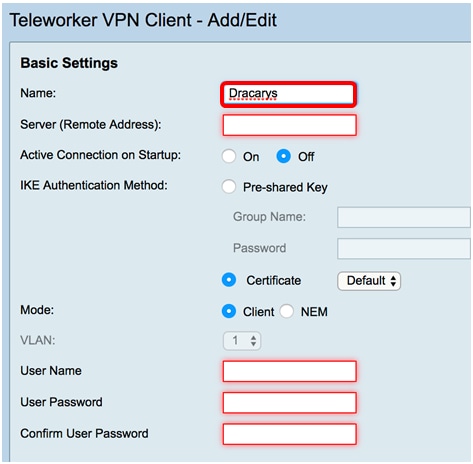
ステップ 7Basic Settings領域で、NameフィールドにVPNトンネルの名前を入力します。
注:この例では、Dracarysが使用されています。
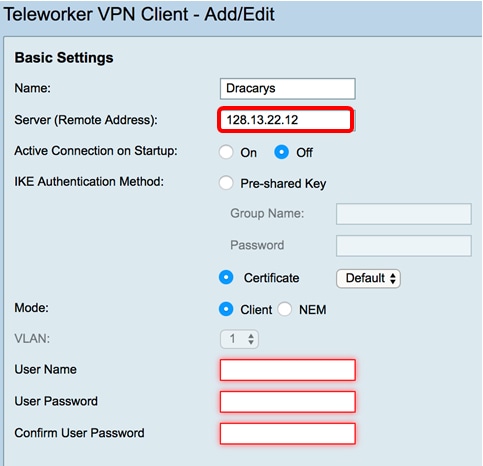
手順.8.Server (Remote Address)フィールドに、リモートサーバのIPアドレスを入力します。
注:この例では、128.13.22.12が使用されています。
ステップ 9起動時に接続を開始するには、[起動時にアクティブな接続]領域で[開始]をクリックします。接続を手動で開始するには、Offをクリックします。
注:この例では、Onが選択されています。
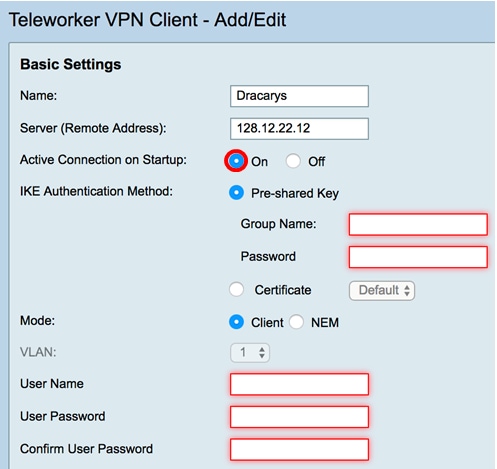
ステップ 10IKE Authentication Method領域で、IKEベースのトンネルのIKEネゴシエーションで使用する認証方式を選択します。次のオプションがあります。
- 事前共有キー:IKEピアは、事前共有キーを含むデータのキー付きハッシュを計算して送信することで、相互の認証を行います。受信側ピアが事前共有キーを使用して同じハッシュを個別に作成できる場合、両方のピアが同じ秘密を共有する必要があり、他方のピアが認証されます。各IPSecピアは、セッションを確立する他のすべてのピアの事前共有キーを使用して設定する必要があるため、事前共有キーは十分に拡張できません。これを選択した場合は、次の手順に進みます。
- 証明書:デジタル証明書は、ベアラの証明書ID(名前またはIPアドレス、証明書のシリアル番号の有効期限、証明書ベアラの公開キーのコピー)などの情報を含むパッケージです。標準のデジタル証明書形式は、X.509仕様で定義されています。X.509バージョン3では、証明書のデータ構造が定義されています。これが選択されている場合は、ステップ13に進んでください。
注:この例では、Pre-shared Keyが選択されています。
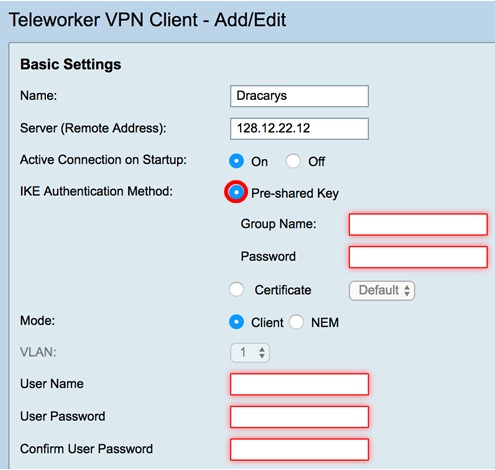
ステップ 11ステップ10でPre-shared Keyを選択した場合は、Group Nameフィールドにグループ名を入力します。
注:この例では、グループ名としてFreeFolkが使用されています。
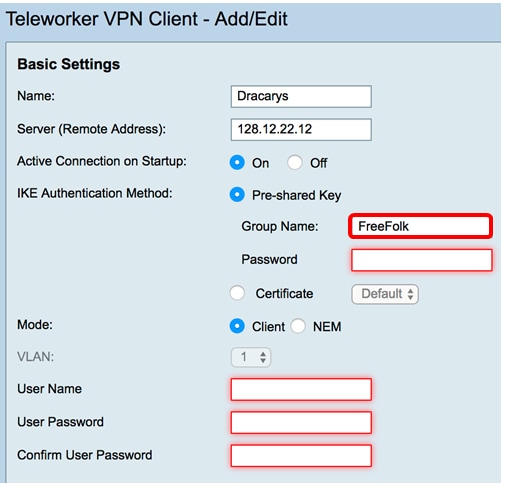
ステップ 12Passwordフィールドに、グループに関連付けるパスワードを入力します。
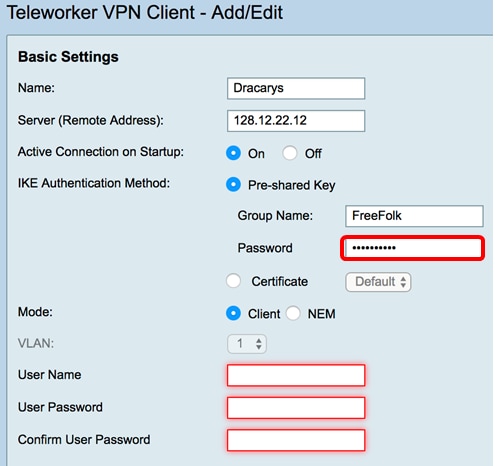
ステップ 13ステップ10でCertificateを選択した場合は、使用しているルータに適した証明書を選択します。
注:この例では、デフォルトが選択されています。
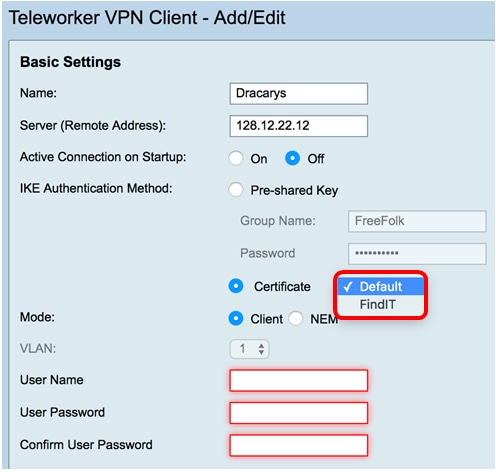
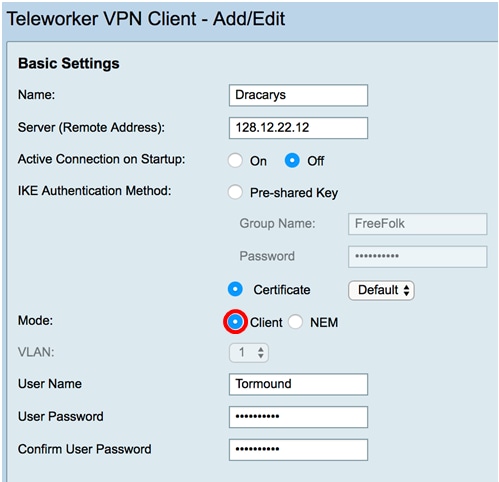
手順 14:オプションボタンをクリックして、モードを選択します。次のオプションがあります。
- Client:このオプションを使用すると、クライアントはIPアドレスを要求でき、サーバは設定されたアドレス範囲のIPアドレスを提供します。これが選択されている場合は、ステップ16に進んでください。
- Network Extension Mode(NEM):このオプションを使用すると、クライアントは、サーバの背後にあるLANとクライアントによって提示されたサブネット間のトラフィックにVPNサービスを適用する必要があるサブネットを提示できます。また、VLANを選択するように求められます。これが選択されている場合は、ステップ15に進んでください。
注:この例では、Clientが選択されています。
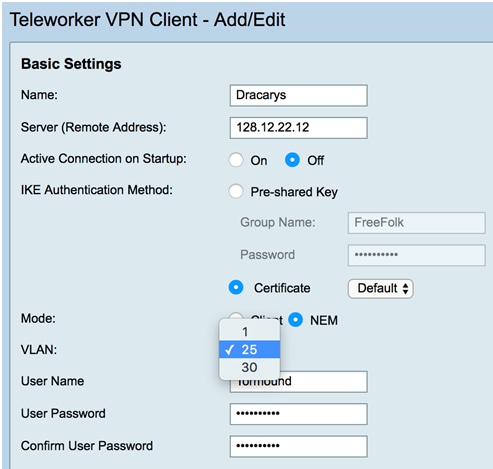
手順 15:ステップ14でNEMが選択された場合、ドロップダウンリストからVLANを選択します。このオプションは、事前設定されたVLAN設定によって異なります。
注:この例では、25が選択されています。
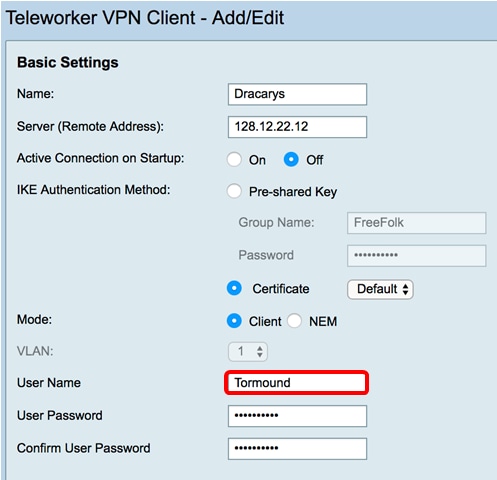
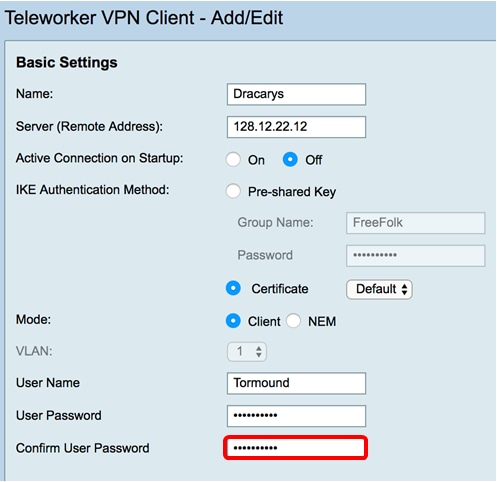
ステップ 16:User Nameフィールドに、在宅勤務VPN Clientに関連付けるユーザ名を入力します。
注:この例では、Tormundを使用します。
ステップ 17:User Passwordフィールドに、ユーザ名のパスワードを入力します。
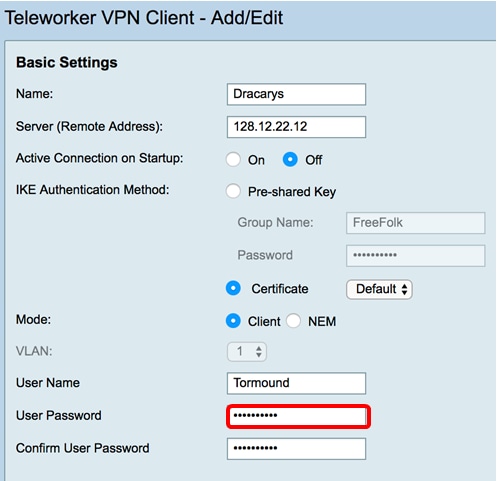
ステップ 18:Confirm User Passwordフィールドにパスワードを再入力して、パスワードを確認します。正しくないパスワードを入力すると、フィールドが赤色に変わります。
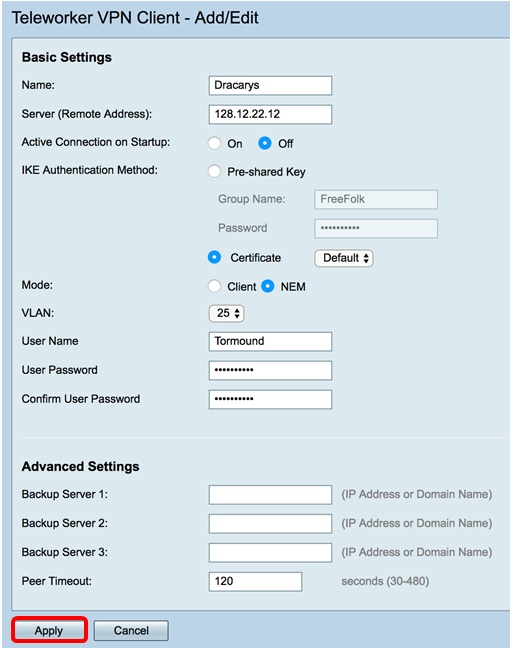
ステップ 19:[Apply] をクリックして設定を保存します。
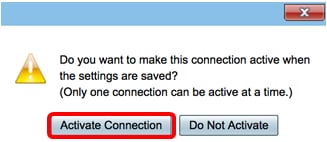
ステップ 20:設定の保存時に接続をアクティブにするよう求めるポップアップウィンドウが表示されます。Activate Connectionボタンをクリックしてアクティブ化を確定し、Do Not Activateボタンをクリックして後で接続をアクティブ化します。
注:この例では、Activate Connectionが選択されています。
Teleworker VPN Clientのメインページに戻ります。
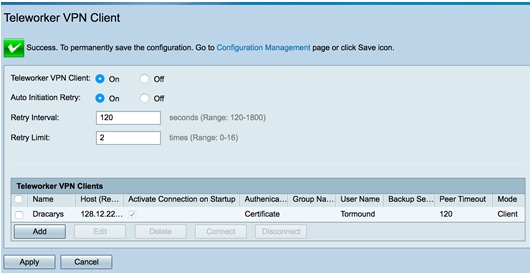
これで、RV34xシリーズルータの在宅勤務者のVPNクライアントの基本設定が正常に設定されました。
詳細設定を構成する
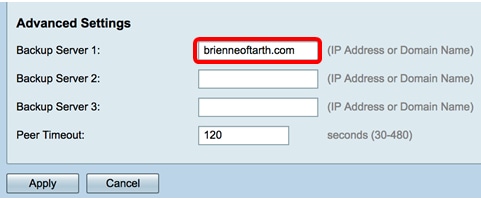
ステップ1:(オプション)Backup Server 1フィールドに、バックアップサーバのIPアドレスまたはドメイン名を入力します。プライマリIPSec VPNサーバに障害が発生した場合、デバイスはこの場所からVPN接続を開始できます。表示されるフィールドには、最大3台のバックアップサーバを入力できます。3台のサーバの中でバックアップサーバ1が最も優先度が高く、バックアップサーバ3が最も低い。
注:この例では、brienneoftarth.comを使用しています。
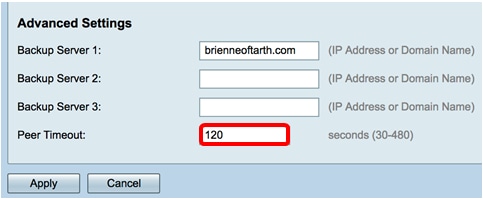
ステップ 2Peer Timeoutフィールドに、ピアが接続解除されるまでのアイドル時間を秒数で入力します。範囲は30 ~ 480秒です。デフォルトは 120 です。
ステップ 3[APPLY] をクリックします。
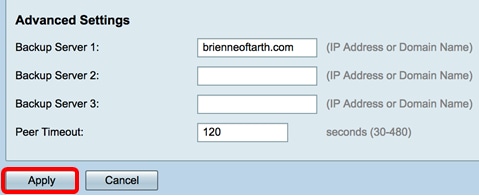
これで、RV34xシリーズルータで在宅勤務者のVPNの詳細設定が正常に設定されました。
次のリンクをクリックすると、次のトピックに関する記事が表示されます。
 フィードバック
