Secure Network Analytics外部接続ガイド

概要
このガイドを使用して、特定のSecure Network Analytics機能を迅速に動作させるために必要な外部接続を確認します。これらの外部接続は、ドメインまたはエンドポイントにすることができます。ドメインは、インターネット上のリソース(通常はWebサイトまたはサービス)を識別するために使用される名前です。エンドポイントは、ネットワーク経由で通信する実際のデバイスまたはノードです。このガイドではWebサービスに焦点を当てているため、URLとして示しています。この表は、外部接続URLをアルファベット順に示しています。
外部接続
| 外部接続URL | 目的 |
|---|---|
| https:// |
Secure Cloud Analyticsサービスとのテレメトリデータ交換のためにSecure Network Analyticsで使用されます。 |
| https: |
アジア太平洋、日本、および中国(APJC)リージョンのアマゾンウェブサービス(AWS)へのデータ転送にシスコが必要とします。アラートをCisco XDRに転送するときや、カスタマーサービスメトリックに使用されます。 |
| https:// |
ヨーロッパ(EU)リージョンのアマゾンウェブサービス(AWS)へのデータ転送にシスコが必要とします。アラートをCisco XDRに転送するときや、カスタマーサービスメトリックに使用されます。 |
| https:// |
米国(US)リージョンのアマゾンウェブサービス(AWS)へのデータ転送にシスコが必要とします。アラートをCisco XDRに転送するときや、カスタマーサービス/サクセスメトリックに使用されます。 |
| https:// |
ソフトウェアの直接ダウンロード機能のSecure Network Analyticsで使用されます。 |
| https: |
顧客の成功メトリックの送信と収集に必要 |
| https: |
顧客の成功メトリックの送信と収集に必要 |
| https: |
顧客の成功メトリックの送信と収集に必要 |
| https:// |
Secure Network Analyticsのアラートと監視に使用される脅威フィードに必要です。分析が有効になっている場合に必要です。 |
| https:// |
ソフトウェアの直接ダウンロード機能のSecure Network Analyticsで使用されます。 |
| https:// |
Secure Network Analyticsのアラートと監視に使用される脅威フィードに必要です。分析が有効になっている場合に必要です。 |
| https:// |
Secure Network Analyticsのアラートと監視に使用される脅威フィードに必要です。分析が有効になっている場合に必要です。 |
| https:// |
Secure Network Analyticsのアラームとセキュリティイベントに使用されるSecure Network Analytics Threat Intelligence Feedに必要です。これには、Secure Network Analytics脅威インテリジェンスフィードライセンスが必要です。 |
| https: |
顧客の成功メトリックの送信と収集に必要 |
| https:// |
分析が有効な場合に、アラートのMITER情報にアクセスできます。 |
| https:// |
分析が有効な場合に、アラートのMITER情報にアクセスできます。 |
| https:// |
分析が有効な場合に、アラートのMITER情報にアクセスできます。 |
| https:// |
必須の脅威フィード。Analyticsが有効な場合に、Secure Network Analyticsのアラートと監視に使用されます。 |
| https:// |
必須の脅威フィード。Analyticsが有効な場合に、Secure Network Analyticsのアラートと監視に使用されます。 |
| https:// |
アジア太平洋、日本、および中国(APJC)リージョンのアマゾンウェブサービス(AWS)へのデータ転送にシスコが必要とします。アラートをCisco XDRに転送するときや、カスタマーサービスメトリックに使用されます。 |
| https:// |
ヨーロッパ(EU)リージョンのアマゾンウェブサービス(AWS)へのデータ転送にシスコが必要とします。アラートをCisco XDRに転送するときや、カスタマーサービスメトリックに使用されます。 |
| https:// |
米国(US)リージョンのアマゾンウェブサービス(AWS)へのデータ転送にシスコが必要とします。アラートをCisco XDRに転送するときや、カスタマーサービスメトリックに使用されます。 |
| https:// |
Cisco Smart Software Licensingへのアクセスに使用されます。詳細については、『スマートライセンスガイド』を参照してください。必要に応じて、別のオフラインライセンスも使用できます。詳細については、リリースノートを参照してください。 |
| https:// |
ソフトウェアの直接ダウンロード機能のSecure Network Analyticsで使用されます。 |
| https:// |
ソフトウェアの直接ダウンロード機能のSecure Network Analyticsで使用されます。 |
| https:// |
スマートライセンス、クラウドプロキシ、およびファイアウォール接続のテストに使用されるシスコドメインに必要です。 |
追加情報
特定のドメインおよびエンドポイント接続の使用方法と使用理由の詳細については、次を参照してください。
Cisco Secured Service Exchange(SSE)
SSEエンドポイントは、Amazon Web Services(AWS)へのデータ転送、サービスメトリックに関するシスコによるデータ転送、およびCisco XDRへのアラートの転送時に使用されます。地域とホストによって異なります。エンドポイントは、SSEコネクタが提供するサービス検出メカニズムを使用して動的に検出されます。Cisco XDRに検出を公開する際、Secure Network Analyticsは「xdr-data-platform」という名前のサービスとそのAPIエンドポイント「Events」を検出しようとします。
リージョンとホスト
実稼働環境のリージョンに応じて、次のホストがあります。
JP
- https://
api-sse.cisco.com - https:/
/sensor.ext.obsrvbl.com
EU
- https://
api.eu.ss e.itd.cisco.com - https://
sensor.eu-prod.obsrvbl.com
APJC
- https://
api.apj.sse.itd.cisco.com - https://
sensor.anz-prod.obsrvbl.com
ソフトウェアの直接ダウンロード(ベータ版)
ソフトウェアの直接ダウンロード機能では、次の接続を使用します。
- https://
apix.cisco.com - https://
software.cisco.com - https://
id.cisco.com
この新機能を使用してソフトウェアとパッチアップデートファイルをUpdate Managerに直接ダウンロードするには、cisco.comユーザID(CCOID)を使用して登録したことを確認してください。
- Managerにログインします。
- メインメニューから、Configure > Global > Central Managementの順に選択します。
- Update Managerタブを選択します。
- Direct Software Downloadsリンクを選択して、登録ページを開きます。
- Registerボタンを選択して登録を開始します。
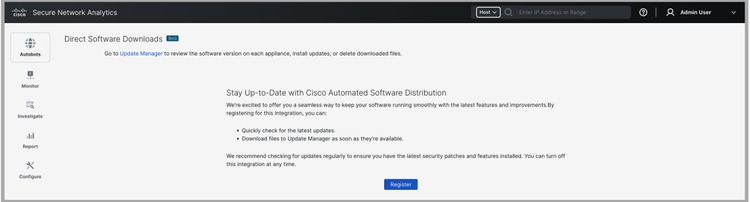
- 表示されたリンクをクリックします。
- Activate Your DeviceページでNextを選択します。
- cisco.comユーザID(CCOID)でログインします。
- アクティブ化が完了すると、「デバイスのアクティブ化」メッセージが表示されます。
- マネージャのDirect Software Downloads(登録ユーザ専用)ページに戻り、Continueを選択します。
- EULAおよびK9契約のリンクを選択して、条項を読み、同意します。条項に同意したら、Continueを選択します。
ソフトウェアの直接ダウンロードの詳細については、シスコサポートにお問い合わせください。
MITER ATT&CK®フレームワーク
MITER ATT&CK®フレームワークは、現実世界の観察に基づく敵対戦術および手法の公開されたナレッジベースです。Secure Network Analytics内で分析を有効にすると、MITERの戦術と手法がサイバーセキュリティ脅威のインテリジェンス、検出、対応に役立ちます。
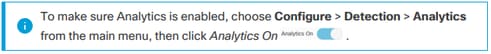
次の接続により、Secure Network AnalyticsはアラートのMITER情報にアクセスできます。
- https://
raw.githubusercontent.com/mitre/cti/master/ics-attack/ics-attack.json - https://
raw.githubusercontent.com/mitre/cti/master/mobile-attack/mobileattack.json - https://
raw.githubusercontent.com/mitre/cti/master/enterprise-attack/enterpriseattack.json
脅威フィード
Cisco Secure Network Analytics Threat Feed(旧称Stealthwatch Threat Intelligence Feed)は、ネットワークに対する脅威に関するグローバル脅威フィードのデータを提供します。フィードは頻繁に更新され、IPアドレス、ポート番号、プロトコル、ホスト名、悪意のあるアクティビティに使用されることが判明しているURLが含まれます。フィードには、コマンドアンドコントロールサーバ、ログオン、およびTorのホストグループが含まれています。
中央管理で脅威フィードを有効にするには、ヘルプの指示に従ってください。
1. プライマリ・マネージャにログインします。
2. Configure > Global > Central Managementの順に選択します。
3. (ヘルプ)アイコンを選択し、次にヘルプを選択します。
4. Appliance Configuration > Threat Feedの順に選択します。
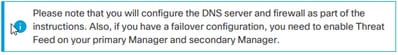
脅威フィードの詳細については、『システムコンフィギュレーションガイド』を参照してください。
サポートへの連絡
テクニカルサポート:
- 最寄りのシスコパートナーにお問い合わせください。
- シスコサポートに連絡する
- Ciscoサポートでサービスリクエストをオープンする
- 電話:1-800-553-2447(米国)
- 各国のサポート番号については、シスコワールドワイドサポートの連絡先を参照してください。
更新履歴
| 改定 | 発行日 | コメント |
|---|---|---|
1.0 |
29-Oct-2025
|
初版 |
 フィードバック
