SEGに対する脅威スキャナのポリシーごとのスキャンの設定

概要
このドキュメントでは、Cisco Secure Email Gateway(SEG)のポリシー統合ごとの脅威スキャナ(TS)のサービスと設定について説明します。
前提条件
SEGの一般的な設定と設定に関する知識が必要です。
使用するコンポーネント
このドキュメントの情報は、次のソフトウェアのバージョンに基づいています。
- Cisco Secure Email Gateway(SEG)AsyncOS 15.5.1以降。
- グレイメールサービス。
- スパム対策サービス
- 受信メール ポリシー.
このドキュメントの情報は、特定のラボ環境にあるデバイスに基づいて作成されました。このドキュメントで使用するすべてのデバイスは、初期(デフォルト)設定の状態から起動しています。本稼働中のネットワークでは、各コマンドによって起こる可能性がある影響を十分確認してください。
概要
Graymailサービスの新たに起動されたサブコンポーネントである脅威スキャナ(TS)は、スパム対策CASEと統合されており、スパム対策の検出をより効果的に行うことができます。
グレイメールサービスがアクティブになると、各受信メールポリシーのスパム対策設定内で脅威スキャナを有効にするオプションがアクティブになります。TSを有効にすると、HTMLの密入国の検出に重点を置いて、スパム対策全体の検出が向上します。
- HTML解析と悪意のあるスクリプトの検出
- URL解析とリダイレクト検出
スパム対策CASEエンジンは2つのサービスを制御し、アップデートとスパムの有罪判決を管理します。
TSには、各受信メールポリシーのスパム対策の設定内で目に見える有効化/無効化の設定があります。
TSは判定に影響を与えるため、最終的なスパム対策CASE判定の重要性が高まります。
設定
設定は、グレイメール検出の有効化と着信メールポリシー内でのTSの有効化の2つのアクションで構成されます。
- TSをアクティブにするには、Graymailグローバルサービスを有効にする必要があります。
- Graymailがグローバルに有効になると、受信メールポリシーの「スパム対策」オプションから「脅威スキャナを有効にする」オプションが使用可能になります。
Webインターフェイスの設定
WebUIlでGraymailを有効にするには、次の手順を実行します。
- セキュリティサービスに移動します
- IMSおよびGraymail
- Graymailグローバル設定
- グレイメール設定の編集
- グレイメール検出を有効にするオプションを選択します。
- グレイメール設定の編集
- Graymailグローバル設定
- IMSおよびGraymail
- 変更を送信して確定し、操作を完了します。
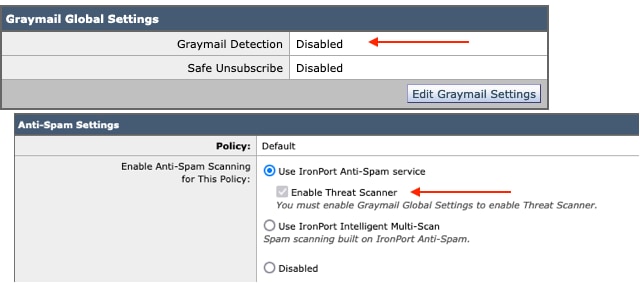 設定前のビュー
グレイメールを有効にすると、各受信メールポリシーで脅威スキャナの選択ボックスが使用可能になります。
WebUIで脅威スキャナを有効にするには、次の手順を実行します。
- メールポリシーに移動
- 受信メール ポリシー
- 目的のメールポリシーを選択します。
- Anti-Spamを選択します。
- 設定ページの上部に、Enable Threat Scannerのチェックボックスオプションが表示されます。
- Anti-Spamを選択します。
- 目的のメールポリシーを選択します。
- 受信メール ポリシー
- 変更を送信して確定し、設定を確定します
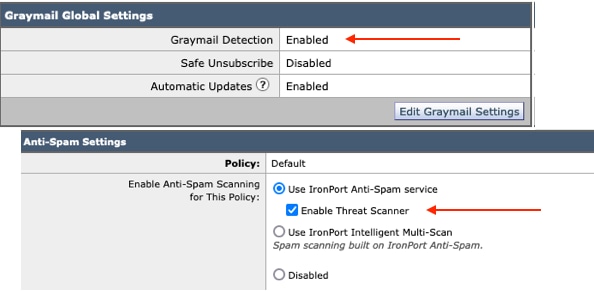 スパム対策内の脅威スキャナオプション
コマンドラインインターフェイスの設定
CLIコマンドを使用してグレイメールサービスを有効にします。
- imsandgraymailconfig
- グレイメール
- セットアップ
- グレイメール検出を使用しますか?[Y]>
- グレイメールエンジンの自動更新を有効にしますか?[Y]>
- グレイメール検出を使用しますか?[Y]>
- セットアップ
- 残りのプロンプトを完了して、メインマシンプロンプトに戻ります。
- グレイメール
- コミット+必要なコメントの追加> 「Return」キーを押してアクションを完了します。
CLIからのポリシー内の脅威スキャナの有効化または無効化
- CLI>ポリシー設定
受信メールポリシーまたは送信メールポリシーを構成しますか、またはヘッダーの優先度を一致させますか?
- 受信メール ポリシー
- 送信メール ポリシー
- ヘッダーの優先度の一致
[1]> 1
受信メールポリシーの設定
1. 北1
2. BLOCKED_LIST
3. ALLOWED_LIST
4. ALLOW_SPOOF
5. デフォルト
編集するエントリの名前または番号を入力してください:
[]> 1
実行する操作を選択します。
- NAME – ポリシーの名前を変更
- NEW – 新しいポリシーメンバ行を追加します
- DELETE – ポリシーメンバー行を削除します
- PRINT – ポリシーメンバ行を印刷します
- ANTISPAM – スパム対策ポリシーの変更
– ウイルス対策 – ウイルス対策ポリシーの変更
- OUTBREAK – アウトブレイクフィルタポリシーの変更
- ADVANCED MALWARE - Advanced Malware Protectionポリシーの変更
- GRAYMAIL - Graymailポリシーの変更
- THREATDEFENSECONNECTOR - Threat Defenseコネクタの変更
- FILTERS – フィルタを修正します
[]>スパム対策
実行する操作を選択します。
- DISABLE – アンチスパムポリシーを無効にします(ポリシー関連のアクションをすべて無効にします)。
- ENABLE – アンチスパムポリシーを有効にする
[]>有効
スパム対策設定の開始
このポリシーでインテリジェントマルチスキャンを使用しますか?[N]>
このポリシーでIronPortスパム対策を使用しますか?[Y]>
スパムとして識別されるメッセージもあります。次のメッセージがあります
スパムの疑いとして識別されます。IronPort Anti-Spam Suspected Spam
しきい値を下回っています。
設定オプションは、次のように明確に識別されるメッセージに適用されます
スパム:
Threat Scanner判定の特別な処理を有効にしますか?[N]> y
メニューの選択を続行してメールポリシーの選択を完了し、[Return]キーを押して各選択のデフォルトのアクションを受け入れます。
コマンドを使用して保存を完了します。
- コミット+必要なコメントの追加> 「Return」キーを押してアクションを完了します。
確認
ログの読み方と解釈方法
Mail Logging of Threat Scannerでは暫定的な判定のみが表示され、CASEでは最終的な判定が表示されます。
メールログには、クリーンと有罪判決を受けたThreat Scannerの判定に関する2つの異なる判定が示されています
- Threat Scanner Interimの判定がクリーンである場合、ログはこれらのサンプルと同様に表示されます。
- 情報:中間グレイメール判定- LEGIT (0) <メッセージを消去>
- Info: interim graymail verdict - MCE (11) <その他のメールキャンペーン>
- Threat Scanner Interimによる有罪判決の場合、ログはこれらのサンプルと同様に表示されます。
- 情報:interim ThreatScanner verdict - PHISHING (101)
- 情報:暫定ThreatScanner判定 – ウイルス(2)
メールログのサンプル:脅威スキャナクリーン判定では、グレイメール判定という異なる判定を使用します。
Wed Jan 31 08:19:32 2024 Info: MID 3189755 interim graymail verdict - LEGIT (0)
Wed Jan 31 08:19:33 2024 Info: MID 3189755 interim verdict using engine: CASE negative
Wed Jan 31 08:19:33 2024 Info: MID 3189755 using engine: CASE spam negative
メッセージトラッキングには、脅威スキャナのログエントリは表示されません。CASE: Final Verdictのみが表示されます。
次に示すThreat Scanner(TS)のサンプルは、4つの判定シナリオを示しています。
メールログのサンプル:フィッシングTSの有罪判決とアンチスパムの有罪判決の両方が存在します
Thu Jan 25 09:05:23 2024 Info: MID 3057397 interim ThreatScanner verdict - PHISHING (101) <Message detected as phishing either by heuristic analysis or by detecting the link as fraudulent>
Thu Jan 25 09:05:23 2024 Info: MID 3057397 interim verdict using engine: CASE spam positive
Thu Jan 25 09:05:23 2024 Info: MID 3057397 using engine: CASE spam positive
Thu Jan 25 09:05:23 2024 Info: Message aborted MID 3057397 Dropped by CASE
追跡サンプル:フィッシングTSの有罪判決は存在せず、CASEの有罪判決が存在します。
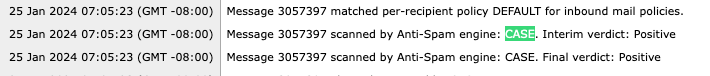 フィッシングTSに有罪判決、アンチスパムに有罪判決
メールログのサンプル:フィッシングTSの有罪判決とアンチスパムの否定の両方が存在します。
Thu Jan 25 09:05:47 2024 Info: MID 3057413 interim ThreatScanner verdict - PHISHING (101) <Message detected as phishing either by heuristic analysis or by detecting the link as fraudulent>
Thu Jan 25 09:05:47 2024 Info: MID 3057413 interim verdict using engine: CASE spam negative
Thu Jan 25 09:05:47 2024 Info: MID 3057413 using engine: CASE spam negative
追跡サンプル:フィッシングTSは有罪判決を受け、アンチスパムネガが存在します。
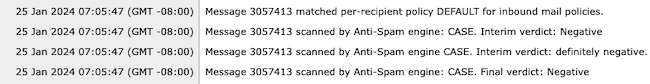
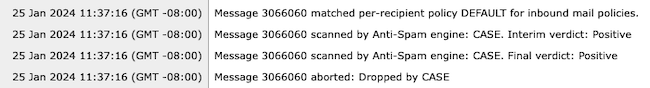
メールログのサンプル:メールログのVIRUS TS ConvictionおよびAntiSpam Convictionサンプル。
Thu Jan 25 13:37:16 2024 Info: MID 3066060 interim ThreatScanner verdict - VIRUS (2) <Virus detected by ThreatScanner engine>
Thu Jan 25 13:37:16 2024 Info: MID 3066060 interim verdict using engine: CASE spam positive
Thu Jan 25 13:37:16 2024 Info: MID 3066060 using engine: CASE spam positive
Thu Jan 25 13:37:16 2024 Info: Message aborted MID 3066060 Dropped by CASE
追跡サンプル:VIRUS TS Conviction absentおよびAntiSpam Conviction is present.
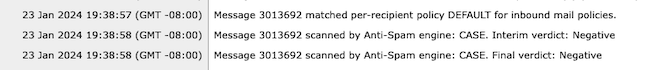
メールログのサンプル:VIRUS TS ConvictionとAntiSpam Negativeの両方が表示されます。
Jan 23 21:38:57 2024 Info: MID 3013692 interim ThreatScanner verdict - VIRUS (2) <Virus detected by ThreatScanner engine>
Jan 23 21:38:58 2024 Info: MID 3013692 interim verdict using engine: CASE spam negative
Jan 23 21:38:58 2024 Info: MID 3013692 using engine: CASE spam negative
追跡サンプル:VIRUS TS Conviction absentおよびAntiSpam Negative
Graymailログには、誤検出のチャレンジが行われた場合のTALOS分析のための脅威スキャナによる判定とサポートコンテンツが含まれています。
Threat Scannerの未処理の結果が存在するため、Graymailのロギングがより迅速にロールオーバーされました。この動作に対処するために、Graymailログに対してSEGの変更が行われました。
- AsyncOS 15.5では、Graymailログファイルのデフォルトログサブスクリプションを20に設定して、ログの保持期間を増やします。
- アップグレード時に設定が20より大きい場合、ログファイルの設定は変更されません。
- 受信Graymail Interim convictedメッセージは、フルスキャンの未処理結果を情報レベルで表示します。
- 他のすべてのメッセージのグレイメールスキャン結果は、デバッグレベルで表示されます。
関連情報
更新履歴
| 改定 | 発行日 | コメント |
|---|---|---|
1.0 |
18-Apr-2024
|
初版 |
 フィードバック
