概要
このドキュメントでは、Cisco Identity Services Engine(ISE)とネットワークアクセスデバイス(NAD)の互換性を確認する方法について説明します。
ISEによるRADIUSおよびTACACSプロトコルのサポート
ネットワークデバイスが標準のRADIUSおよびTACACSプロトコルを使用してアクセス制御要求を発行できる場合、ISEはそれをサポートできます。
ISEはRADIUSをサポートし、ネットワークデバイスのハードウェアとソフトウェアがサポートする強制メカニズムを使用してアクセス制御を実行します。
IEEE 802.1X標準を使用してポートベースのアクセスコントロールを行う特定のネットワークデバイスの機能はソフトウェアであり、多くの場合ハードウェアに依存します。RADIUSを単にサポートするだけでは、ネットワークデバイスで、MAC認証バイパス(MAB)、RADIUS認可変更(CoA)[RFC-5176]、レイヤ3/4アクセスコントロールリスト(ACL)、ドメインベースのACL、URLリダイレクション、またはCisco TrustSecによるソフトウェア定義のセグメンテーションなど、多くの有用な適用機能がサポートされるわけではありません。特定のネットワークデバイスが何に対応できるかを常に把握できるとは限らず、ベンダーまたは製品チームと調査する必要がある場合があります。
人々が尋ねるとき、ISEはネットワークデバイスをサポートしていますか。つまり、ISEは、この古い安価なスイッチを使用しても、このような最新のアクセスコントロール機能をすべて提供してくれるでしょうか。
これらの古くて安価なスイッチに対して、ISEはSNMP CoAや認証VLANなどの機能を提供し、ゲスト、BYOD、およびポスチャフローの処理に必要な同様の機能を提供します。
ISE互換性ガイド
品質保証(QA)チームが各ISEリリースに対して検証した内容については、常に『ISE Compatibility Guides』を確認してください。
ISEのネットワークデバイス機能
ISE機能の提供に通常必要とされる最新のネットワークデバイス機能を次に示します。
| ISE機能 |
ネットワークデバイスの機能 |
| [AAA] |
802.1X、MAB、VLAN割り当て、ダウンロード可能ACL |
| プロファイリング |
RADIUS CoAおよびプロファイリングプローブ |
| 個人所有デバイス持ち込み |
RADIUS CoA、URLリダイレクション+ SessionID |
| ゲスト |
RADIUS CoA、URLリダイレクション+ SessionID、ローカルWeb認証 |
| ゲスト発信URL |
RADIUS CoA、URLリダイレクション+ SessionID、ローカルWeb認証 |
| ポスチャ |
RADIUS CoA、URLリダイレクション+ SessionID |
| MDM |
RADIUS CoA、URLリダイレクション+ SessionID |
| TrustSecの |
SGTの分類 |
では、ネットワークデバイスにISE機能の機能のすべてが備わっていない場合はどうすればよいのでしょうか。
ネットワークアクセスデバイス(NAD)プロファイルを作成します。
ネットワークデバイスの機能をどのように把握していますか?
検証済みのハードウェアとソフトウェアの組み合わせに関する機能は、ISE互換性ガイドに簡単に記載されています。その他のベンダーについては、ベンダーのWebサイト、製品ドキュメント、フォーラムなどで調査する必要があります。ラボ演習を行うだけで、機能するものと機能しないものを探し出し、さまざまな機能の組み合わせに対応するネットワークデバイスプロファイルを作成できる場合があります。
ISE互換性ガイドにハードウェアまたはソフトウェアが表示されない
ハードウェアモデルまたはソフトウェアリリースが明示的にリストされていないからといって、それが機能しないということではありません。ISEで検証していないということだけです。『ISE Compatibility Guides』の「Supported Network Access Devices」セクションには、ISEはベンダーやモデルに関係なくRADIUSをサポートすると記載されています。
|
Cisco ISEは、標準ベースの認証用に共通のRADIUS動作(Cisco IOS 12.xと同様)を実装する、シスコ製またはシスコ製以外のRADIUSクライアントネットワークアクセスデバイス(NAD)との相互運用性をサポートしています。
|
ISEは、RADIUS、それに関連するRFC標準、TACACS+などのプロトコル標準をサポートします。ネットワークデバイスがRADIUSまたはTACACS+をサポートしている場合、ISEはRADIUSまたはTACACS+をサポートできます。
シスコデバイスとシスコ以外のデバイスの両方が表示されない理由は多数あります。
- QAチームは、すべてのISEリリースですべてのハードウェアとソフトウェアの組み合わせをテストする余裕はありません。
- 新しいハードウェアプラットフォームを取得してテストする必要があります。通常は、ハードウェアリリースから6 ~ 9ヵ月以内に実施されます。
- ハードウェアファミリのすべてのモデルは検証されません。1つのモデルが選択され、そのモデルがハードウェアファミリを表すために使用されます。
- すべてのソフトウェアリリースは検証されません。プラットフォームチームが推奨するリリース済みのプラットフォームソフトウェアバージョンが1つ選択されます。これは、QA検証計画の実際のISEリリースの数ヵ月前に行われます。
- 古いISEリリースは、新しいネットワークデバイスソフトウェアでテストされませんが、標準に従ってテストする必要があります。
ISEで実行できる処理は、ネットワークデバイスのハードウェアとソフトウェアの機能によって決まります。ISEを実稼働環境に導入する前に、ラボでネットワークデバイスのハードウェアとソフトウェアを試してみることをお勧めします。これにより、期待どおりに動作することを確信できます。
ISEネットワークアクセスデバイス(NAD)プロファイル
次の場合:
- シスコ以外のハードウェア
- 安価でローエンドのネットワークデバイスハードウェア
- 古いネットワークデバイスハードウェア
- 古いネットワークデバイスソフトウェア
その後、ISEサードパーティNADプロファイルおよび設定を使用するか、独自のカスタムNADプロファイルを作成できます。NADプロファイルを使用すると、RADIUS CoA用のカスタムポート上にある場合でも、URLリダイレクションの代わりに認証VLANを使用する必要がある場合でも、ISEがネットワークデバイスと通信する方法を完全にカスタマイズできます。
認証VLANのサポート
802.1Xに対応できない古いレガシースイッチがある場合、ISEは認証VLANを使用してエンドポイントを制御できます。これは、DNSとDHCPを使用してHTTPトラフィックをWebポータルにリダイレクトし、そこでユーザが認証を受ける、非常に粗雑な制御方法です。詳細については、『ISE Administrators Guides』の「Third-Party Network Device Support in Cisco ISE」を参照してください。
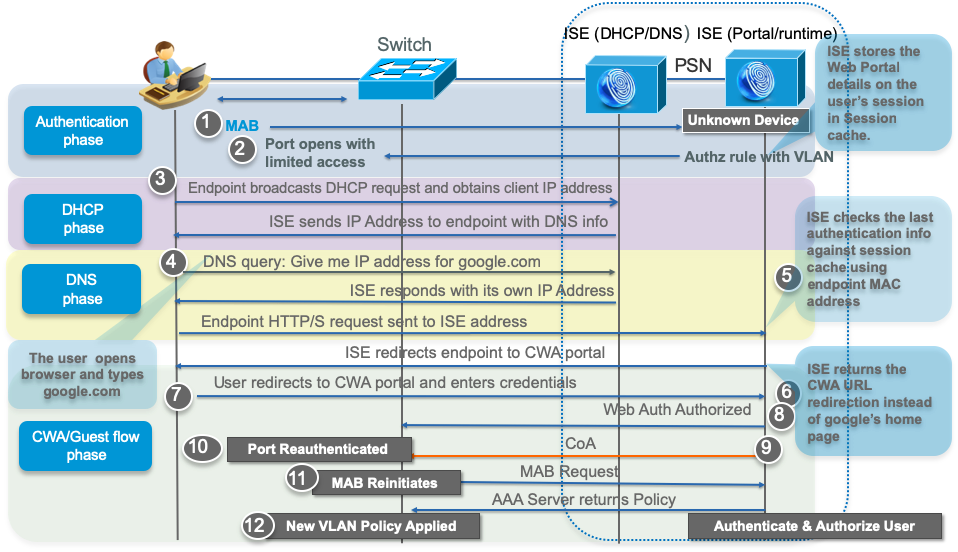
認証VLANの使用に関する問題
- ポートごとに複数のデバイスを制御することはできません。
- L2 VLANではトラフィックフィルタリングは非常に粗雑で、VACLまたはVRFを使用する場合を除き、L3/4 IP/プロトコル/ポート制御はありません。
- VLAN内に東西のセグメンテーションが存在しないため、マルウェアは信頼されているかどうかにかかわらず、VLAN内の他のエンドポイントに容易に拡散されます。
 フィードバック
