Migrazione a 6 GHz e Wi-Fi 7 con Cisco Wireless
Sommario
Introduzione
Questo documento descrive le linee guida di progettazione e configurazione per ottimizzare le prestazioni di Wi-Fi 7 e sfruttare appieno lo spettro a 6 GHz.
Guida alla progettazione di CX
Le guide alla progettazione di sistemi CX sono scritte da specialisti Cisco CX in collaborazione con tecnici di altri reparti e revisionate da esperti Cisco; le guide si basano sulle procedure leader di Cisco, nonché sulle conoscenze e sull'esperienza acquisite con innumerevoli implementazioni presso i clienti nel corso di molti anni. Le reti progettate e configurate in linea con i suggerimenti riportati in questo documento consentono di evitare i problemi comuni e migliorare il funzionamento della rete.
Perché 6 GHz e Wi-Fi 7
La banda a 6 GHz è diventata disponibile per le operazioni WLAN nel 2020 ed è stata richiesta per la certificazione Wi-Fi 6E. Mentre Wi-Fi 6 funziona nelle bande da 2,4 GHz e 5 GHz, Wi-Fi 6E utilizza lo stesso standard IEEE 802.11ax ma estende la propria funzionalità alla banda da 6 GHz, a condizione che vengano soddisfatti requisiti specifici.
La nuova certificazione Wi-Fi 7 è basata sullo standard IEEE 802.11be e supporta operazioni nelle bande a 2,4 GHz, 5 GHz e 6 GHz. Wi-Fi 7 introduce inoltre nuove funzionalità e miglioramenti rispetto alle certificazioni precedenti.
Il supporto della banda a 6 GHz e/o di Wi-Fi 7 prevede requisiti specifici, che spesso richiedono nuove configurazioni e progettazioni di RF, soprattutto se confrontato con le procedure stabilite per le bande a 2,4 GHz e a 5 GHz con Wi-Fi 6.
Ad esempio, proprio come l'uso della sicurezza WEP obsoleta impedisce l'adozione di standard 802.11 oltre 802.11a/b/g, gli standard più recenti impongono prerequisiti di sicurezza ancora più severi per incoraggiare l'installazione di reti più sicure.
Al contrario, l'introduzione della banda 6 GHz offre l'accesso a frequenze più pulite, migliori prestazioni e il supporto per nuovi casi d'uso. e un'implementazione più semplice delle applicazioni esistenti, come ad esempio videoconferenze e voice over IP.
Requisiti di base per operazioni a 6 GHz e Wi-Fi 7
Questi sono i requisiti di sicurezza specificati dalle certificazioni per le operazioni a 6 GHz e Wi-Fi 7.
Requisiti di banda a 6 GHz
La banda a 6 GHz consente solo WPA3 o Enhanced Open WLAN, il che significa una delle seguenti opzioni di sicurezza:
- WPA3-Enterprise con autenticazione 802.1X
- Autenticazione simultanea WPA3 di Equals (SAE) (alias WPA3-Personale) con una passphrase. SAE-FT (SAE con Fast Transition) è un altro possibile AKM ed è consigliato perché l'handshake SAE non è banale, mentre FT permette di saltare scambi più lunghi.
- Apertura migliorata con crittografia wireless opportunistica (OWE)
Sebbene la specifica WPA3 v3.4 (sezione 11.2) indichi che la modalità di transizione Aperta avanzata non è supportata su 6 GHz, molti fornitori (incluso Cisco fino a IOS® XE 17.18) non applicano ancora questa restrizione. Pertanto, è tecnicamente possibile configurare, ad esempio, un Open SSID su 5 GHz e un Enhanced Open SSID corrispondente su 5 e 6 GHz, entrambi con la modalità di transizione attivata, senza rispettare le specifiche standard. Tuttavia, in uno scenario di questo tipo, configurare invece un Enhanced Open SSID senza modalità di transizione, disponibile solo su 6 GHz (i client che supportano 6 GHz supportano in genere anche Enhanced Open), mantenendo il nostro Open SSID standard su 5 GHz, anche senza modalità di transizione.
A parte l'imposizione 802.11w/PMF (Protected Management Frame), WPA3-Enterprise non prevede nuovi requisiti specifici per la cifratura o l'algoritmo. Molti fornitori, tra cui Cisco, considerano solo 802.1X-SHA256 o "FT + 802.1X" (ovvero 802.1X con SHA256 e Fast Transition) come conforme a WPA3. Lo standard 802.1X (che utilizza SHA1) è considerato parte di WPA2 e quindi non è adatto o supportato per 6 GHz.
Requisiti Wi-Fi 7
Con la certificazione Wi-Fi 7 dello standard 802.11be, la Wi-Fi Alliance ha aumentato i requisiti di sicurezza. Alcuni di questi requisiti consentono l'utilizzo di velocità dati 802.11be e miglioramenti del protocollo, mentre altri supportano operazioni Multi-Link (MLO), consentendo ai dispositivi compatibili (client e/o access point) di utilizzare più bande di frequenza mantenendo la stessa associazione.
In generale, Wi-Fi 7 richiede uno dei seguenti tipi di protezione:
- WPA3-Enterprise con AES (CCMP128) e 802.1X-SHA256 o FT + 802.1X (che utilizza ancora SHA256, anche se non è esplicito nel suo nome). La nuova specifica WPA3 (v3.4) modifica il requisito in "L'access point deve offrire l'algoritmo GCMP256", anche se al client è ancora consentito l'utilizzo di AES128. Questo crea differenze nel comportamento del client: alcuni client tentano di utilizzare Wi-Fi 7 Enterprise con AES128, mentre altri si aspettano già GCMP256.
- WPA3-Personale con GCMP256 e SAE-EXT-KEY e/o FT + SAE-EXT-KEY (AKM 24 o 25). Wi-Fi 6E impone WPA3 SAE e/o FT + SAE con AES (CCMP128) regolare e nessun uso esteso della chiave; ciò significa che è stata introdotta una nuova cifratura specifica per Wi-Fi 7.
- Apertura/OWE avanzata con GCMP256. Sebbene sia ancora possibile configurare AES(CCMP128) sullo stesso SSID, i client che utilizzano AES 128 non supportano Wi-Fi 7. Prima di Wi-Fi 7, la maggior parte dei client che supportano AES 128 utilizzava solo AES 128, quindi si tratta di un nuovo requisito più avanzato. Per quanto riguarda il supporto a 6 GHz, non è consentita alcuna modalità di transizione.
Indipendentemente dal tipo di sicurezza selezionato, per il supporto di Wi-Fi 7 sulla WLAN sono richiesti PMF (Protected Management Frames) e protezione beacon.
Poiché Wi-Fi 7 è ancora una certificazione recente al momento della stesura di questo documento, molti fornitori non hanno applicato tutti questi requisiti di sicurezza sin dall'inizio.
Più di recente, Cisco ha progressivamente imposto le opzioni di configurazione per essere conforme alla certificazione Wi-Fi 7. Di seguito sono riportati i comportamenti specifici della versione:
IOS XE 17.15.3 e versioni successive 17.15.x
In questa sezione, tutte le WLAN vengono trasmesse come SSID Wi-Fi 7, a condizione che Wi-Fi 7 sia abilitato a livello globale, indipendentemente dalle impostazioni di sicurezza.
Un client può associarsi come dispositivo compatibile con Wi-Fi 7 e ottenere velocità dati Wi-Fi 7 indipendentemente dal metodo di sicurezza utilizzato, a condizione che tale metodo sia supportato dalla WLAN. Tuttavia, il client può essere associato come compatibile con MLO (su una o più bande) solo se soddisfa i rigorosi requisiti di sicurezza Wi-Fi 7; in caso contrario, è respinta.
Ciò potrebbe causare problemi quando i primi client Wi-Fi 7 che non supportano cifrature più sicure, ad esempio GCMP256, tentano un'associazione MLO con una WLAN le cui impostazioni di sicurezza non soddisfano i requisiti Wi-Fi 7. In questo caso, il client viene rifiutato a causa di impostazioni di sicurezza non valide, anche se è ancora possibile configurare tali impostazioni sulla WLAN.
IOS XE 17.18.1/17.18.2
La protezione beacon viene attivata automaticamente se la rete WLAN è compatibile con Wi-Fi 7, indipendentemente dal fatto che sia stata selezionata o meno la casella di controllo.
Cisco IOS XE 17.18.1 e versioni successive annunciano una WLAN come compatibile con Wi-Fi 7 e MLO solo se le impostazioni WLAN abilitano i requisiti di sicurezza appropriati. Ad esempio, una WLAN che pubblicizza solo SAE, non SAE-EXT, viene trasmessa come MLO incompatibile.
La sezione 17.18 introduce un profilo 802.11be che può essere collegato a un profilo WLAN per controllare l'attivazione di Wi-Fi 7 per SSID o anche per radio.
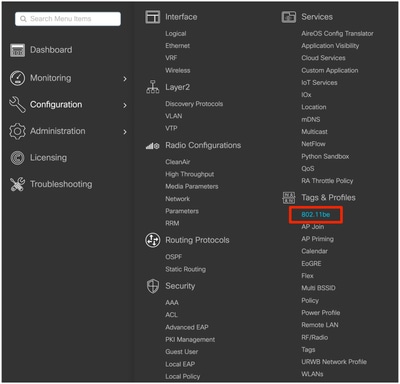
Un profilo 802.11be preconfigurato denominato "default-dot11be-profile" è disponibile per default nel nuovo menu Configurazione > Tag e profili > 802.11be.
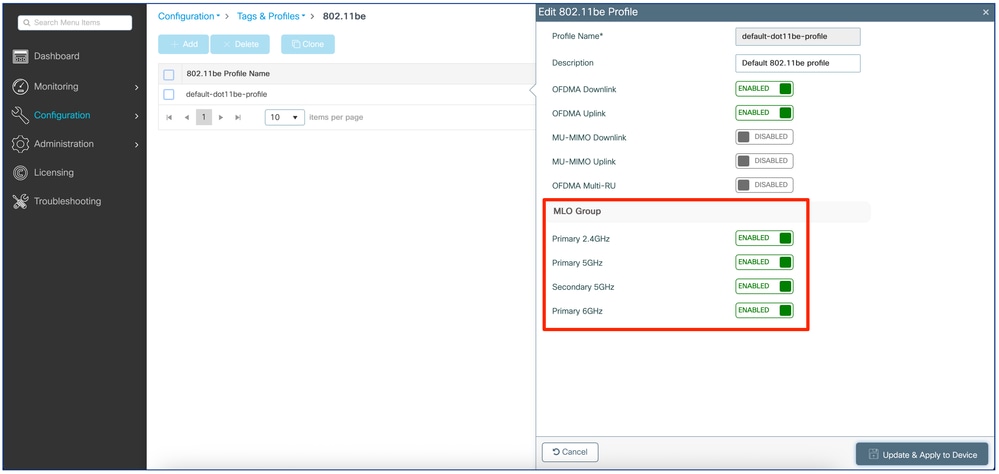
Le quattro impostazioni principali per l'attivazione o la disattivazione di Wi-Fi 7 si trovano nella sezione "MLO Group". Disabilitando tutte e quattro le impostazioni si disabilita Wi-Fi 7 su ogni banda di qualsiasi profilo WLAN a cui è collegato il profilo 802.11be. Abilitando alcune o tutte queste funzioni si abilita Wi-Fi 7 sulle bande/radio corrispondenti del profilo WLAN collegato.
Il "default-dot11be-profile" abilita MLO e Wi-Fi 7 su tutte le radio ed è collegato per impostazione predefinita a ogni profilo WLAN.
Creando un nuovo profilo 802.11be con tutte le impostazioni "MLO Group" disattivate e collegandolo a specifici profili WLAN, possiamo, ad esempio, disabilitare in modo selettivo Wi-Fi 7 per alcuni dei nostri SSID.
Nella scheda "Advanced" settings (Impostazioni avanzate) di ciascun profilo WLAN, è allegato un profilo 802.11be corrispondente:
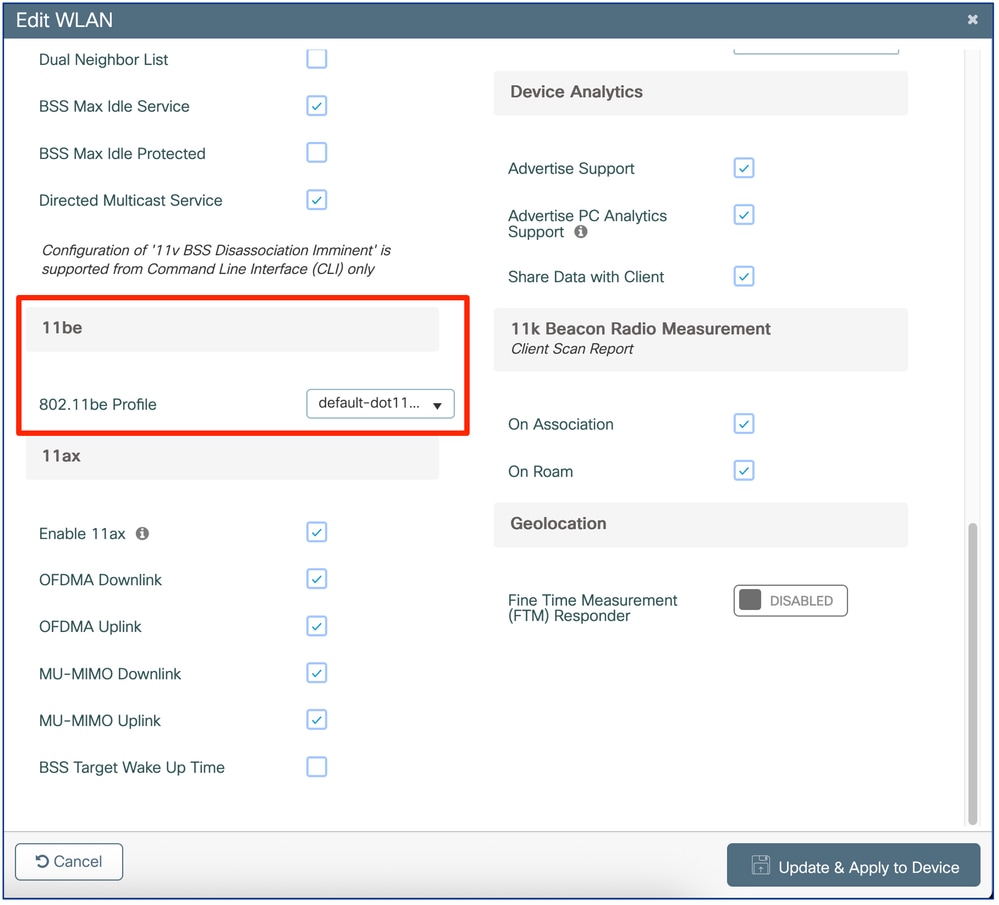
Come si può vedere nell'esempio, il "default-dot11be-profile" è collegato per impostazione predefinita a qualsiasi profilo WLAN.

Nota: se Wi-Fi 7 non è abilitato globalmente sul controller, come spiegato più avanti, Wi-Fi 7 è disabilitato per tutti i profili WLAN e i profili 802.11be non sono applicati.
17.18.2 introduce una piccola procedura guidata nella pagina di modifica della WLAN che consente di visualizzare se la WLAN è compatibile con Wi-Fi 7 e mostra ciò che manca:
 17.18.2 procedura guidata per la protezione
IOS XE 17.18.3 e versioni successive
IOS 17.18.3 consente di configurare la cifratura GCMP256 per un SSID aziendale 802.1X, che non era possibile nelle versioni precedenti. Ciò soddisfa i requisiti di alcuni client che prevedono che gli SSID Wi-Fi 7 Enterprise offrano GCMP256 oltre alle cifrature AES128 ed è conforme alla specifica WPA3 v3.4.
GCMP256 viene aggiunto automaticamente alla configurazione al momento dell'aggiornamento se il SSID era compatibile con Wi-Fi 7 prima dell'aggiornamento, per evitare che venga declassato a un SSID Wi-Fi 6E se GCMP256 non è stato abilitato dopo l'aggiornamento alla versione 17.18.3.
Considerazioni sulla progettazione radio per la copertura a 6 GHz
Senza cercare di essere una guida prescrittiva ai sondaggi sul sito, questa sezione descrive brevemente alcune considerazioni di base quando si progetta la copertura a 6 GHz, soprattutto quando si migra un'installazione esistente a 2,4/5 GHz a Wi-Fi 6E o 7.
Come per qualsiasi nuova installazione Wi-Fi nelle bande a 2,4 GHz e/o 5 GHz, un nuovo progetto wireless a 6 GHz deve includere anche un'indagine dedicata sul sito a 6 GHz.
Quando i punti di accesso pre-Wi-Fi 6E/7 sono già posizionati per soddisfare specifiche esigenze di copertura a 5 GHz, in alcuni casi possiamo aspettarci di sostituirli con punti di accesso compatibili con Wi-Fi 6E/7 e di ottenere comunque una buona copertura a 6 GHz. Affinché questo approccio funzioni, i nostri punti di accesso esistenti devono già fornire un'adeguata copertura a 5 GHz per le esigenze previste (solo dati, voce, applicazioni specifiche e così via), con almeno 3-4 livelli di potenza di trasmissione al di sotto del loro massimo. I punti di accesso hanno in genere da 7 a 8 livelli di alimentazione e ogni livello di alimentazione successivo riduce la potenza di trasmissione. Un comodo punto di funzionamento è quindi vicino al centro dell'intervallo di potenza di trasmissione consentito.
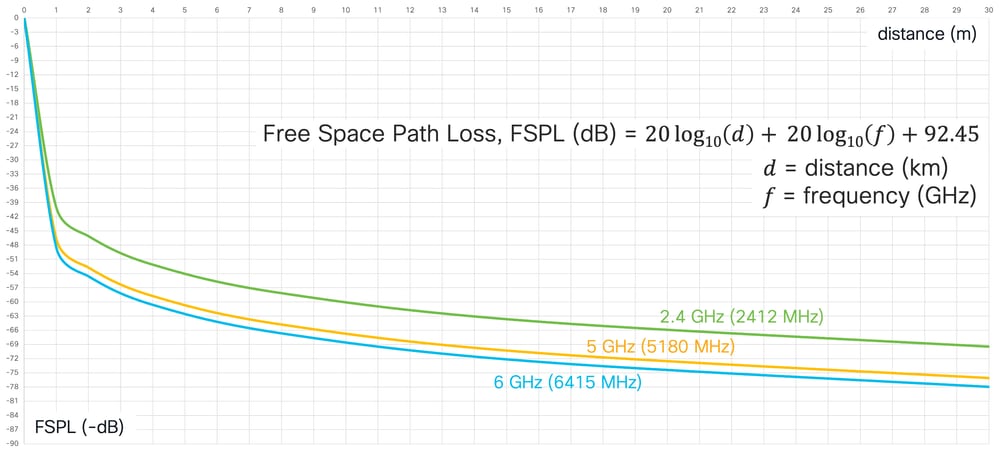
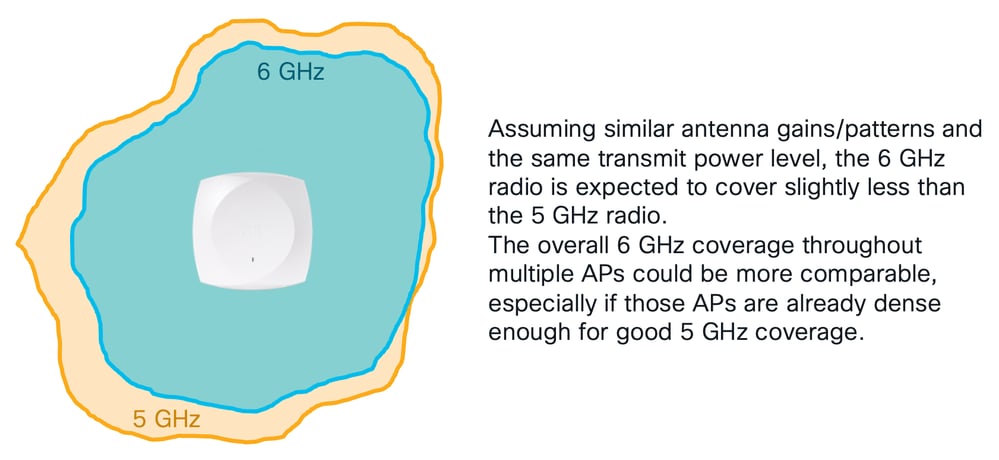
Secondo i calcoli di perdita di spazio libero, i segnali a 6 GHz hanno un'attenuazione maggiore di 2 dB rispetto ai segnali a 5 GHz. Inoltre, i segnali a 6 GHz possono essere influenzati più dagli ostacoli che dai loro equivalenti a 5 GHz.
Quando un Cisco AP aumenta o diminuisce la sua potenza di trasmissione di un livello, lo fa in un "salto" di 3 dB. Ad esempio, un punto di accesso che passa dal livello di alimentazione 4, con una potenza di trasmissione di 11 dBm, al livello di alimentazione 3, aumenta la potenza di trasmissione a 14 dBm. I valori di 11 dBm per il livello di potenza 4 e di 14 dBm per il livello di potenza 3 sono solo esempi generici, in quanto modelli e generazioni di punti di accesso diversi possono avere valori di potenza di trasmissione leggermente diversi in dBm per lo stesso numero di livello di potenza.
Se un access point pre-Wi-Fi 6E/7 offre già una buona copertura a 5 GHz sul livello di alimentazione 4, ad esempio, un access point Wi-Fi 6E/7 più recente con modelli radio simili a 5 GHz potrebbe sostituire il precedente senza alcun impatto significativo sulla rete a 5 GHz esistente.
Inoltre, la radio a 6 GHz del nuovo Wi-Fi 6E/7 AP potrebbe fornire una copertura simile a quella della radio a 5 GHz, utilizzando un livello di potenza di trasmissione (3 dB) più alto.
Se la radio AP a 5 GHz fornisce già un'adeguata copertura a 5 GHz a livelli di potenza da 3 a 4 inferiori al suo massimo, la radio corrispondente a 6 GHz potrebbe pertanto essere impostata a livelli di potenza da 2 a 3 inferiori al suo massimo per una copertura comparabile. Questa ipotesi funziona a condizione che le norme nel paese di diffusione consentano alle radio a 6 GHz e ai livelli EIRP di utilizzare una potenza superiore a quella a 5 GHz. Anche l'aggregazione dei canali e il modello specifico di punto di accesso possono essere presi in considerazione; per informazioni specifiche sul paese, fare riferimento alla tabella delle impostazioni di alimentazione di ciascun modello AP.
Inoltre, se la radio a 6 GHz fornisce già una copertura adeguata a 2-3 livelli di potenza al di sotto del suo massimo, potrebbe comunque aumentare di un paio di livelli in situazioni eccezionali, per esempio, per aggirare i fori di copertura temporanei e inattesi causati da un guasto del punto di accesso adiacente, ostacoli non annunciati, nuovi requisiti RF e così via.
Comportamenti di roaming tra i punti di accesso precedenti a Wi-Fi 6E/7 e Wi-Fi 6E/7
L'installazione di punti di accesso che supportano diversi standard e/o bande di frequenza nella stessa area di copertura non è mai stata consigliata, soprattutto se diverse generazioni di punti di accesso sono installate in modo "sale e pepe" (cioè, mescolate nella stessa zona).
Mentre un controller wireless è in grado di gestire le operazioni (ad esempio, l'assegnazione dinamica dei canali, il controllo della potenza di trasmissione, la distribuzione della cache PMK e così via) per un gruppo di diversi modelli AP, i client che si spostano tra diversi standard e bande di frequenza talvolta non gestiscono correttamente queste transizioni e possono sperimentare problemi di roaming.
Inoltre, i Wi-Fi 6E/7 AP supportano i cifrari GCMP256 per WPA3, ma lo stesso non è sempre vero per alcuni modelli Wi-Fi 6 e AP precedenti. Per le passphrase/WPA3-Personal e i SSID Open/OWE avanzati che richiedono sia le cifrature AES(CCMP128) che GCMP256, alcuni access point Wi-Fi 6 (ad esempio le serie 9105, 9115 e 9120 e gli access point serie 802.11ac Wave 2 x800) non supportano GCMP256 e possono offrire solo AES(CCMP128) per associare i client, incluso Client Wi-Fi 6E/7. Se questi client Wi-Fi 6E/7 devono effettuare il roaming tra punti di accesso Wi-Fi 6E/7 adiacenti che supportano GCMP256, devono completare una nuova associazione perché la rinegoziazione delle cifrature tra AES (CCMP128) e GCMP256 non è supportata per il roaming trasparente. Inoltre, generalmente non è ottimale disporre di punti di accesso che offrano funzionalità diverse nella stessa area: tale installazione non consente ai client di utilizzare queste funzionalità in modo affidabile durante lo spostamento e può causare persistenza o disconnessioni.
Anche se questo scenario è un caso d'angolo, tenere presente che, con i cifrari GCMP256 configurati sulla WLAN, il roaming dei client Wi-Fi 6E/7 tra 9105/9115/9120 AP e 9130/9124/916x/917x AP potrebbe non essere possibile, in quanto la seconda serie supporta GCMP256 e la prima non lo supporta.
Larghezze di canale di 40 MHz o più su 6 GHz possono anche causare persistenza per i client idonei a 6 GHz, che potrebbero rifiutarsi di riassociarsi su altre bande. Questo è un altro motivo per non combinare AP da 6 GHz e AP da 6 GHz nella stessa area di roaming.
Abilitazione di Wi-Fi 7 a livello globale
Abilitazione globale di Wi-Fi 7 su IOS XE
Quando si installa o si esegue l'aggiornamento a una versione di IOS XE che supporta Wi-Fi 7, il supporto per Wi-Fi 7 è globalmente disabilitato per impostazione predefinita.
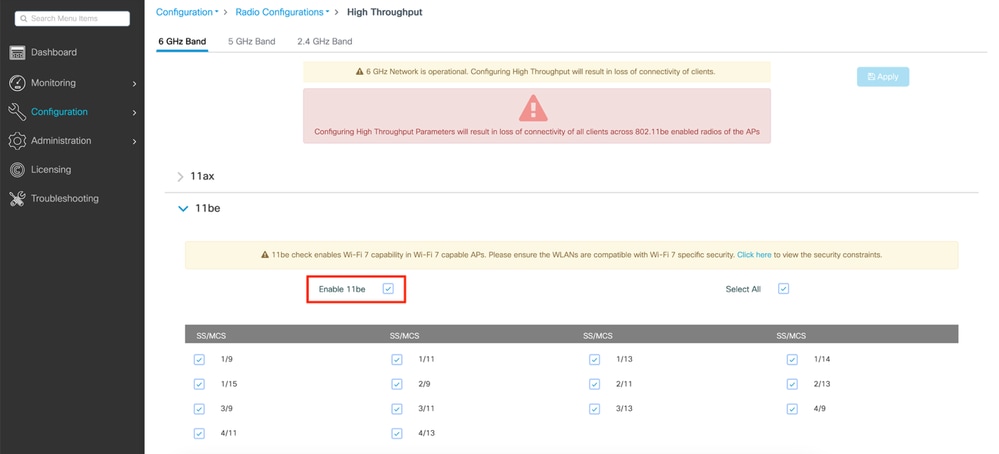
Per attivarlo, dobbiamo passare al menu di configurazione High Throughput per ciascuna banda a 2.4/5/6 GHz e selezionare la casella per abilitare 11be.

In alternativa, eseguire questi tre comandi tramite SSH o la console in modalità di configurazione terminale:
ap dot11 24ghz dot11be
ap dot11 5ghz dot11be
ap dot11 6ghz dot11be
Come indicato nella nota di avviso, quando si tenta di modificare queste impostazioni, la modifica dello stato del supporto 802.11be comporta una breve perdita di connettività per tutti i client tramite le radio dei Wi-Fi 7 AP. Se si desidera eseguire MLO, ovvero i client che si connettono a più bande contemporaneamente, è necessario abilitare 11be su tutte le bande a cui si desidera connettere il client. Non è necessario attivare tutte le bande, ma consigliato semplicemente per le prestazioni.
Abilitazione di Wi-Fi 7 a livello globale su Cisco Meraki Dashboard
Quando si aggiungono per la prima volta access point compatibili con Wi-Fi 7 (ad esempio, CW9178I o CW9176I/D1) a una rete Cisco Meraki Dashboard, il supporto per il funzionamento 802.11be è abilitato nel profilo RF predefinito.
Per attivarlo, selezionare Wireless > Impostazioni radio, fare clic sulla scheda Profilo RF e selezionare il profilo assegnato all'access point (il profilo predefinito è 'Profilo base per interni' per access point interni).
Nella sezione Generale, abilitare 802.11be (on), come mostrato in questa schermata:
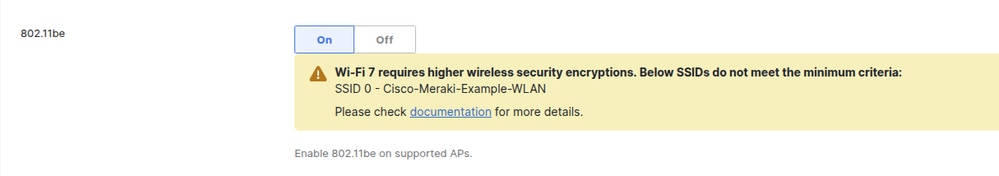
Se una o più WLAN sono configurate con impostazioni di protezione inferiori a quelle richieste dalla specifica Wi-Fi 7, il dashboard visualizza un banner di avviso, come mostrato di seguito.
Sebbene il dashboard consenta il salvataggio della configurazione, Wi-Fi 7 non è abilitato sugli SSID contrassegnati finché non sono conformi ai requisiti di Wi-Fi 7.
A partire da questa data, affinché Wi-Fi 7 sia abilitato sulla versione del firmware MR 31.1.x e successive, tutte le WLAN abilitate nella rete devono soddisfare i requisiti della specifica Wi-Fi 7 (questo comportamento cambia in una versione futura del firmware MR 32.1.x).
Quando la configurazione dell'SSID soddisfa i criteri minimi di Wi-Fi 7, il banner scompare.
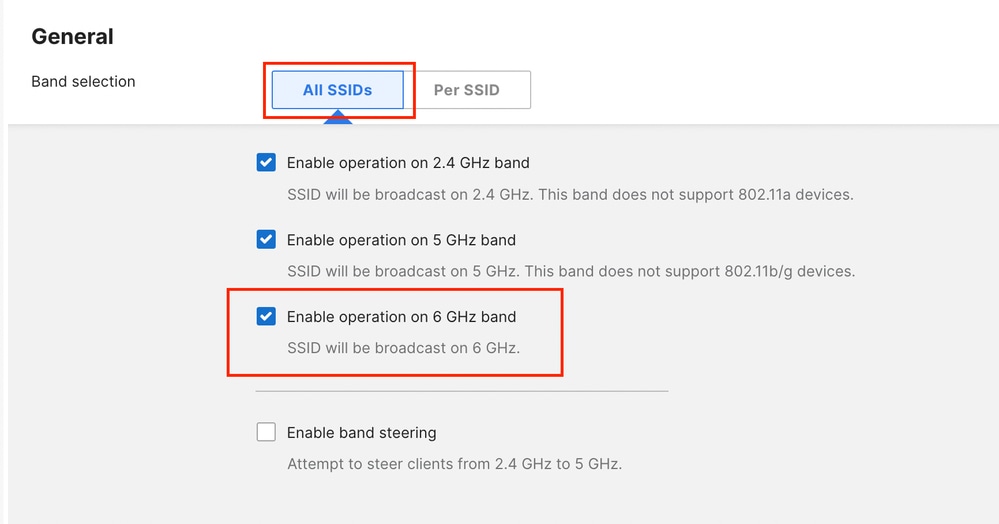
Nello stesso profilo RF, assicurarsi di abilitare il funzionamento a 6 GHz sui punti di accesso.
Questa operazione può essere eseguita per tutti gli SSID in blocco o per singolo SSID.
Il Band Steering è disponibile solo tra 2,4 e 5 GHz.
Esempio di abilitazione a 6 GHz per tutti gli SSID.
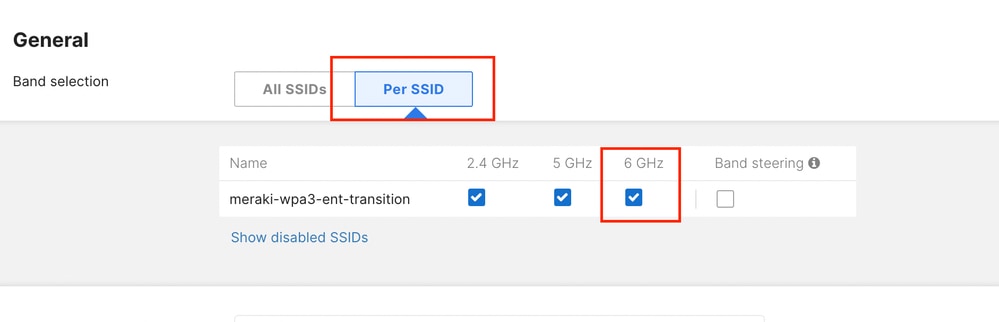
Esempio di abilitazione a 6 GHz per un singolo SSID.
Scenari d'uso
Reti 802.1X / WPA3-Enterprise
Configurazione WPA3-Enterprise su IOS XE
Le WLAN aziendali basate su WPA2/3 con autenticazione 802.1X sono le più facili da migrare a 6 GHz.
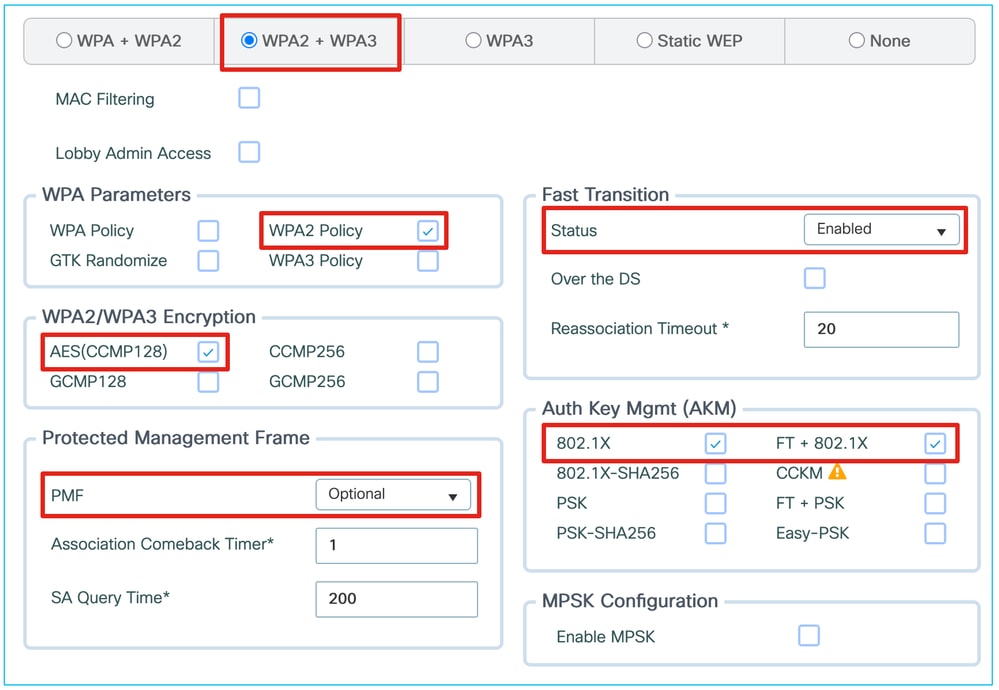
Per abilitare il SSID 802.1X per 6 GHz è necessario abilitare il supporto PMF, anche se opzionale, nonché gli AKM 802.1X-SHA256 e/o FT + 802.1X, entrambi compatibili con WPA3.
Possiamo continuare a offrire WPA2 con lo standard 802.1X (SHA1) sulla stessa WLAN, che è pubblicizzato solo sulla banda a 5 GHz.
Il supporto Wi-Fi 7 richiede l'attivazione della protezione beacon; WPA2 802.1X (SHA1) può rimanere sulla WLAN come opzione di compatibilità con le versioni precedenti.
L'attivazione di AES128 e GCMP256, l'impostazione di PMF come opzionale e l'attivazione di AKM WPA2 come il normale 802.1X possono potenzialmente supportare molti dispositivi per la compatibilità. In questo modo, tuttavia, i client possono scegliere tra più opzioni. Se i client annunciano il supporto di Wi-Fi 7 ma selezionano una configurazione di protezione non compatibile con Wi-Fi 7, l'access point deve rifiutarla, il che può causare problemi di compatibilità.
Tuttavia, IOS XE 17.18.2 e versioni precedenti non supportano GCMP256 per un SSID aziendale. La raccomandazione principale è quella di riservare questo caso di utilizzo agli ambienti aziendali che eseguono principalmente notebook Windows 11.
Quando si esegue la versione 17.18.3 o successive, è possibile abilitare GCMP256 e supportare correttamente categorie di dispositivi mobili più ampie (alcuni client rifiutano la connessione se il SSID dichiara di essere Wi-Fi 7 ma supporta solo AES128).
Il dashboard Meraki Cloud supporta GCMP256 e lo richiede per abilitare Wi-Fi 7 sul SSID. Sebbene un client Wi-Fi 7 possa supportare solo AES128, un access point Wi-Fi 7 certificato deve fornire sia AES128 che GCMP256.
Da un SSID WPA2 tipico con queste impostazioni di protezione L2:
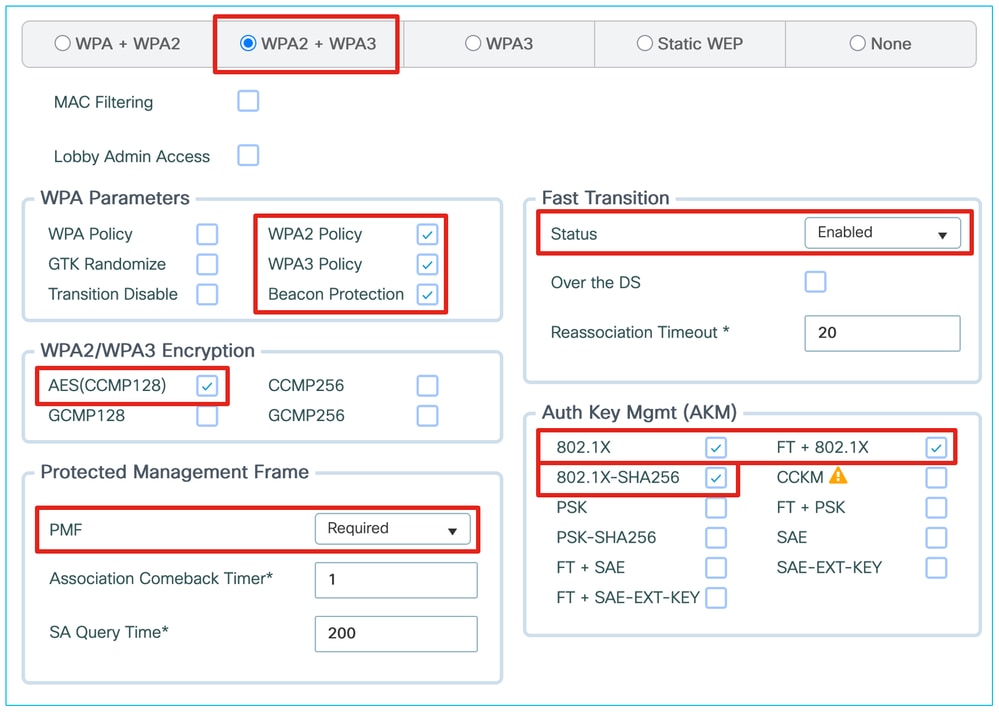
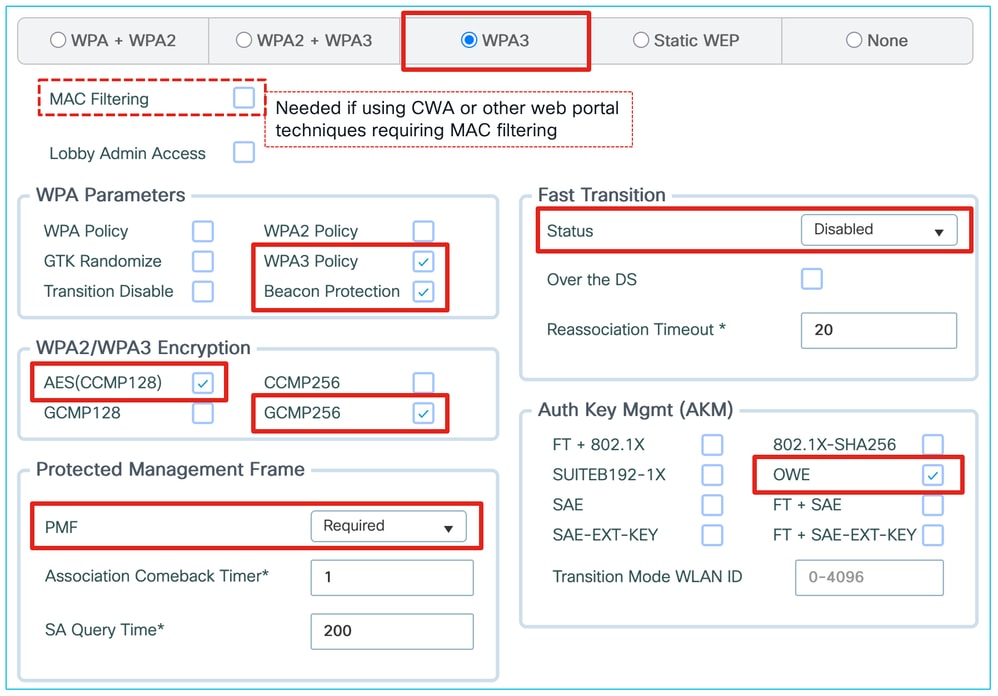
È possibile eseguire la migrazione della configurazione per il supporto di WPA3, 6 GHz e Wi-Fi 7 parziale, come mostrato di seguito:
Nell'ultima schermata non è presente GCMP256 per il supporto Wi-Fi 7 corretto. L'offerta di un numero così elevato di cifrari diversi può causare problemi di compatibilità con i client. Pertanto, è consigliabile passare il più presto possibile a una WLAN WPA3 completa con AES128+GCMP256.
Configurazione WPA3-Enterprise sul dashboard Cisco Meraki
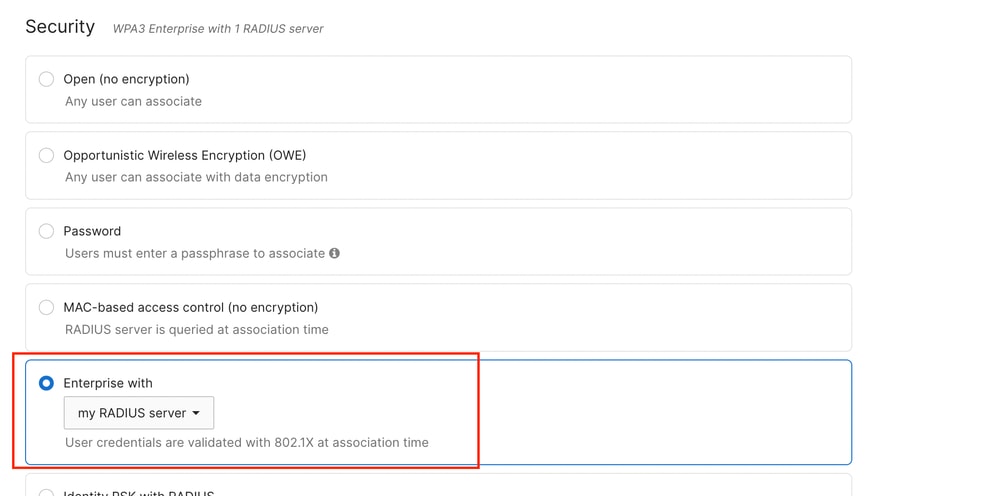
Al momento della stesura di questo documento, l'operazione WPA3-Enterprise è disponibile solo con un server RADIUS esterno (detto "server RADIUS").
WPA3-Enterprise non è disponibile con l'autenticazione cloud Meraki.
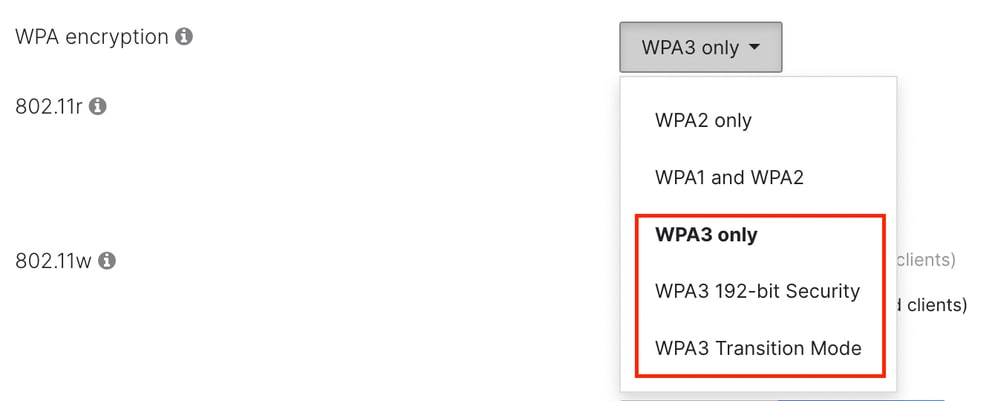
A partire da MR31.x, i tipi di WPA sono:
- Solo WPA3, che utilizza gli stessi cifrari di WPA2, ma richiede 802.11w (PMF).
- 'WPA3 a 192 bit', che consente solo il metodo EAP-TLS con cifratura TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384, TLS_ECDHE_RSA_WITH_AES_256_GCM_SHA384 o TLS_DHE_RSA_WITH_AES_256_GCM_SHA384. Per attivare questa modalità, è necessario configurare gli stessi cifrari sul server RADIUS.
- 'Modalità transizione WPA3' (o modalità mista), che consente la coesistenza di client WPA2 sulla stessa WLAN utilizzata per WPA3.
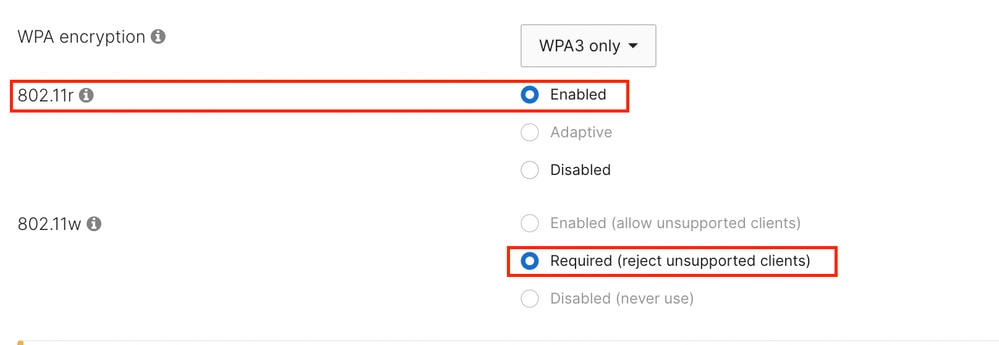
Quando si utilizza 'WPA3 only' o 'WPA3 192-bit Security', PMF è obbligatorio per tutti i client.
Nella maggior parte delle applicazioni, è consigliabile abilitare FT (802.11r), sebbene non sia obbligatorio, per ridurre l'impatto della latenza di roaming e riautenticazione quando si utilizza un server RADIUS esterno.
Il funzionamento a 6 GHz richiede l'abilitazione di PMF (802.11w).
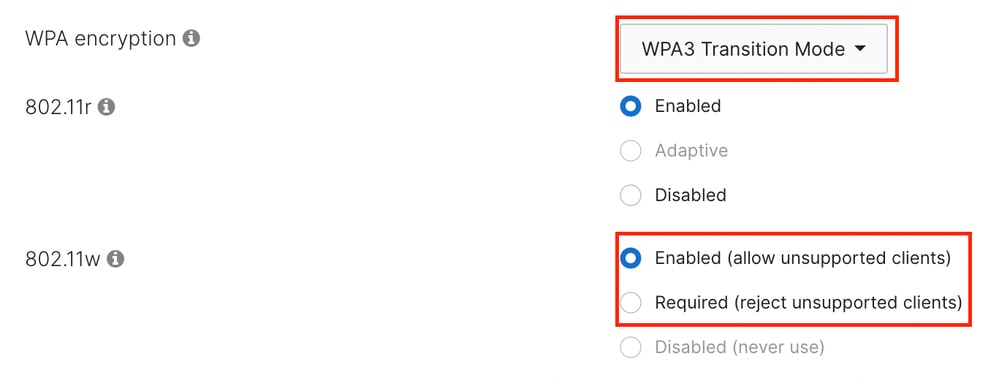
Quando si seleziona la modalità di transizione WPA3, tutti i client in grado di utilizzare WPA3 utilizzano PMF come impostazione predefinita. Tutti i client che operano su 6 GHz utilizzano WPA3.
In questa modalità è possibile scegliere se i client legacy che utilizzano WPA2 devono utilizzare PMF (richiesto 802.11w) o se tale funzionalità è facoltativa (abilitato 802.11w).
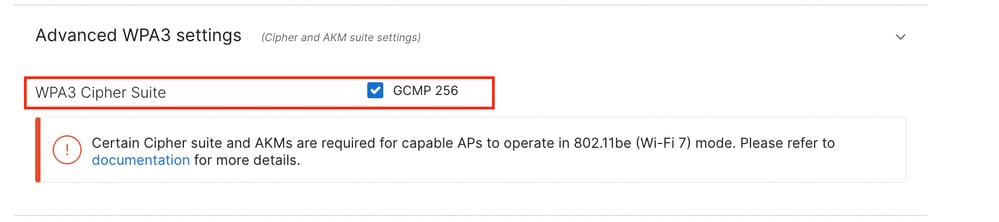
Indipendentemente dalla selezione di WPA3, gli access point Cisco Meraki richiedono che la suite di cifratura GCMP 256 sia abilitata per funzionare in modalità Wi-Fi 7.
Inoltre, la protezione beacon è attivata per impostazione predefinita su 2,4, 5 e 6 GHz quando gli access point funzionano in modalità Wi-Fi 7.
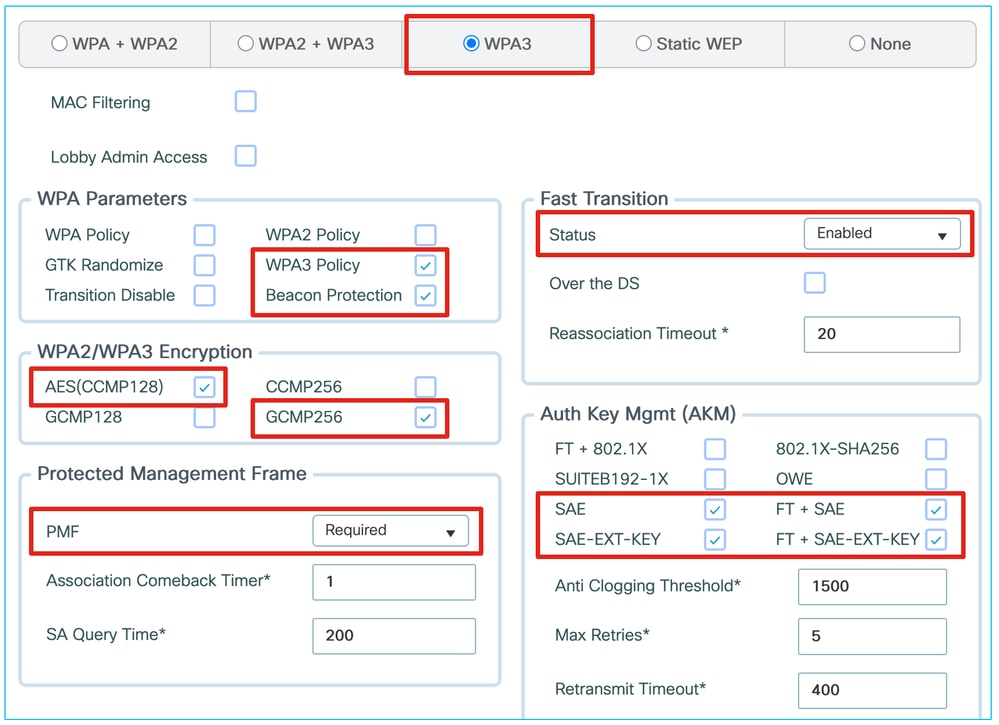
Passphrase / WPA3-Personal / Reti IoT
L'attivazione di una passphrase SSID per 6 GHz, fino al supporto Wi-Fi 6E, è semplice e richiede SAE e/o FT + SAE, insieme ad altri PSK AKM WPA2, se necessario. Tuttavia, per il supporto Wi-Fi 7, la certificazione richiede l'aggiunta di AKM SAE-EXT-KEY e/o FT + SAE-EXT-KEY, insieme alla cifratura GCMP256.
Cisco IOS XE 17.18.1 e versioni successive consentono di configurare WPA2-PSK in aggiunta ai quattro AKM SAE sopra menzionati. Tuttavia, questo può presentare un numero eccessivo di AKM per i driver client non implementati correttamente, anche se la configurazione è supportata dallo standard. È consigliabile verificare in pratica se i client WPA2 sono in grado di gestire tutti gli AKM abilitati sulla WLAN. In questo caso, i client che si connettono tramite WPA2 non possono utilizzare MLO o Wi-Fi 7, mentre i client che si connettono tramite SAE-EXT possono farlo. La WLAN stessa continua a pubblicizzare le funzionalità Wi-Fi 7 e MLO.
In questi casi, è possibile configurare un SSID dedicato solo WPA3 con SAE, FT + SAE, SAE-EXT-KEY e FT + SAE-EXT-KEY, offrendo sia la cifratura AES(CCMP128) che GCMP256 per i client Wi-Fi 6E e Wi-Fi 7 più recenti.
In tutti questi scenari è consigliabile attivare FT quando si utilizza SAE. Lo scambio di frame SAE richiede un utilizzo più intensivo delle risorse e un tempo maggiore rispetto all'handshake a quattro vie WPA2 PSK.
Alcuni produttori di dispositivi, come Apple, si aspettano che FT sia abilitato quando SAE viene utilizzato e i loro dispositivi potrebbero rifiutarsi di connettersi se FT non è disponibile.
Configurazione WPA3-SAE su IOS XE
Nota: Se (FT +) SAE è abilitato sulla WLAN e un client Wi-Fi 7 tenta di associarlo a esso anziché (FT +) SAE-EXT-KEY, l'associazione viene rifiutata. Finché anche (FT +) SAE-EXT-KEY è abilitato, i client Wi-Fi 7 devono usare l'ultimo AKM, in modo che questo problema non si verifichi.
Sebbene l'uso di una WLAN legacy solo PSK in aggiunta a una WLAN solo WPA3 aumenti il numero totale di SSID, ci consente di mantenere la massima compatibilità su un SSID. Possiamo anche disabilitare le funzionalità avanzate che potrebbero influire sulla compatibilità, che possono essere utili in molti scenari IoT, offrendo al contempo le massime funzionalità e prestazioni ai dispositivi più recenti tramite l'altro SSID. Questo può essere l'approccio preferito se sono installati dispositivi IoT più vecchi o più sensibili. Se non si dispone di dispositivi IoT, l'utilizzo di una singola WLAN in modalità di transizione può essere più efficiente in quanto viene annunciato un solo SSID.
Configurazione WPA3-SAE sul dashboard Cisco Meraki
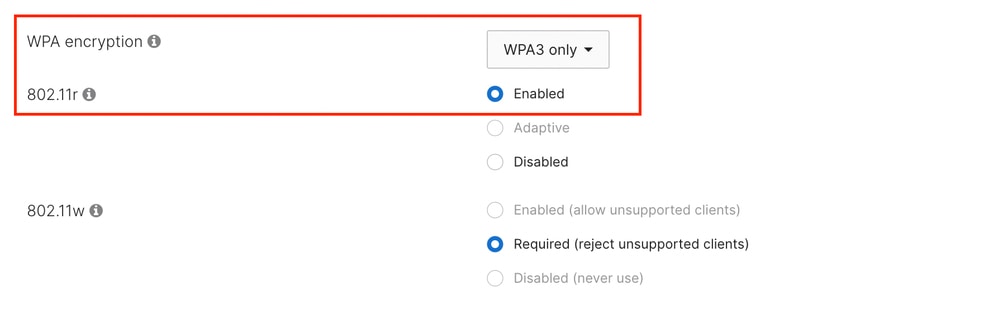
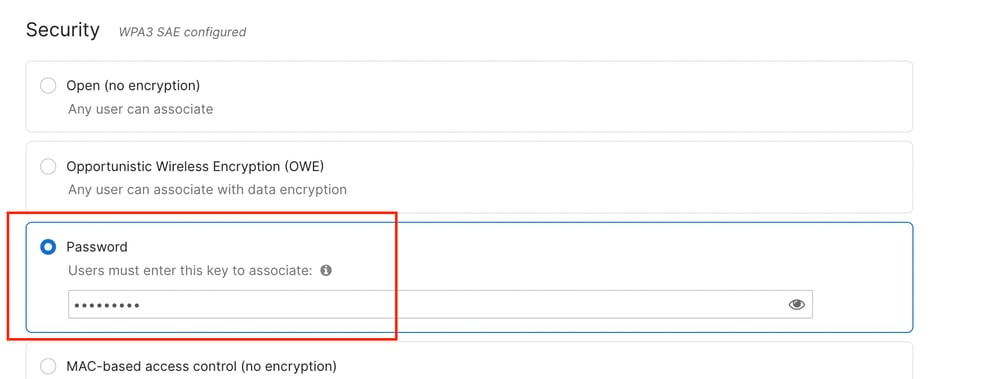
Fino al firmware MR 30.x, l'unico tipo WPA supportato è 'WPA3 only' e il dashboard non consente di selezionare un metodo diverso.
PMF è obbligatorio in questa configurazione, mentre FT (802.11r) è abilitato meglio quando si utilizza SAE.
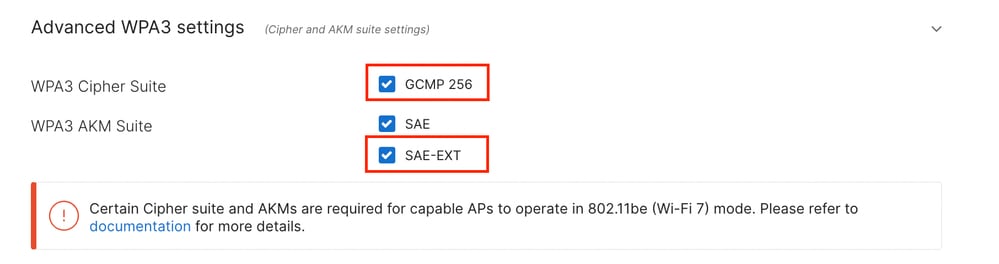
Per consentire il funzionamento di Wi-Fi 7, è necessario abilitare la suite di cifratura GCMP 256 e la suite SAE-EXT AKM durante la configurazione dell'SSID.
Sono disattivati per impostazione predefinita e possono essere attivati in 'Impostazioni WPA3 avanzate'.
A partire da questa data, tutte le WLAN abilitate nella rete devono soddisfare i requisiti delle specifiche Wi-Fi 7 per essere abilitate sulla versione del firmware MR 31.1.x e successive.
Ciò significa che un SSID Wi-Fi 7 configurato come descritto in precedenza non può coesistere con un altro SSID utilizzando la modalità di transizione WPA2-Personale o WPA3-SAE.
Se nella rete del dashboard è configurato un SSID WPA2-Personal, tutti gli access point Wi-Fi 7 torneranno al funzionamento Wi-Fi 6E.
Questo comportamento cambia in una versione futura del firmware MR 32.1.x.
Reti aperte / migliorate aperte / OWE / Guest
Le reti guest sono disponibili in molti formati. In genere, non richiedono credenziali o passphrase 802.1X per la connessione e possono includere una pagina iniziale o un portale che richiede credenziali o un codice. Questa operazione viene in genere gestita con un SSID aperto e una soluzione di portale guest locale o esterna. Tuttavia, gli SSID con protezione aperta (senza crittografia) non sono consentiti su 6 GHz o per il supporto di Wi-Fi 7.
Un approccio conservativo consiste nel dedicare le reti guest alla banda a 5 GHz e al Wi-Fi 6 nel migliore dei casi. In questo modo la banda a 6 GHz rimane riservata ai dispositivi aziendali, riduce la complessità e fornisce la massima compatibilità, ma non fornisce prestazioni Wi-Fi 6E/7.
Sebbene l'apertura avanzata sia un metodo di protezione efficace che garantisce la privacy mantenendo l'esperienza di apertura (gli utenti finali non devono immettere credenziali 802.1X o una passphrase), il supporto per l'endpoint rimane limitato. Alcuni clienti ancora non la supportano e, anche quando lo fanno, l'esperienza non è sempre fluida: una periferica può visualizzare la connessione come non protetta quando è protetta oppure come protetta da passphrase anche se non richiede alcuna passphrase. Poiché è previsto che una rete guest funzioni con tutti i dispositivi guest non gestiti, potrebbe essere troppo presto per fornire solo un Enhanced Open SSID. Si consiglia di fornire entrambe le opzioni tramite SSID separati: un Open SSID a 5 GHz e un OWE-enabled SSID a 5 e 6 GHz, utilizzando entrambi lo stesso portale captive, se necessario. Le due reti devono utilizzare nomi SSID diversi perché, in base allo standard 802.11, il nome SSID identifica tutti i BSS in cui un client può eseguire il roaming senza problemi. L'utilizzo dello stesso nome SSID con impostazioni di protezione diverse non è pertanto valido e pericoloso. La modalità Transizione non è supportata su Wi-Fi 6E, 6 GHz (anche se il software lo consente ancora) o Wi-Fi 7, pertanto è sconsigliata. Tutte le tecniche di reindirizzamento del portale (autenticazione Web interna o esterna, autenticazione Web centrale e così via) sono ancora supportate in OWE.
Configurazione OWE su IOS XE
Per fornire un servizio a 6 GHz agli ospiti, si consiglia di creare un SSID separato con Enhanced Open/OWE (Opportunistic Wireless Encryption). Poteva offrire sia la cifratura AES(CCMP128) per la massima compatibilità con i client fino a Wi-Fi 6E che GCMP256 per i client Wi-Fi 7.
Al momento, molti client mobili offrono un supporto parziale o non così facile da usare di OWE/Enhanced Open. Provare con i client per misurare il supporto.
La soluzione è avere due WLAN guest separate (una aperta e una aperta OWE/Enhanced), in particolare se si mantiene la WLAN guest protetta da OWE solo su 6 GHz e la WLAN guest completamente aperta solo su 5 GHz. Tuttavia, è necessario separare le due WLAN guest in subnet diverse; in caso contrario, la WLAN aperta nega i vantaggi della sicurezza della WLAN protetta fornendo accesso non crittografato alla stessa subnet.
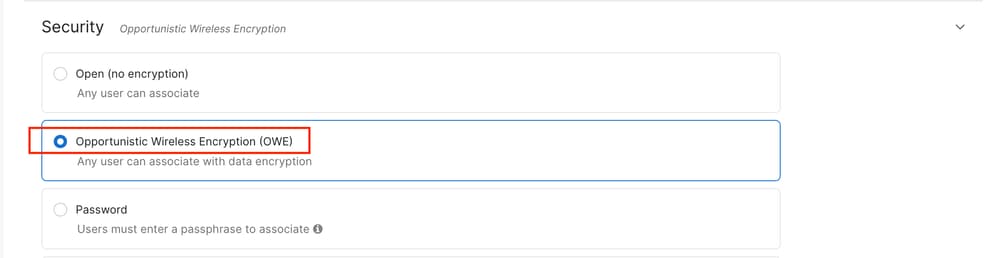
Configurazione OWE sul dashboard Cisco Meraki
Come per IOS XE, si consiglia di creare un SSID guest separato con Enhanced Open/OWE che operi a 6 GHz.
Configurarlo sul dashboard di Cisco Meraki in Wireless > Controllo accesso selezionando 'Opportunistica crittografia wireless (OWE)' come metodo di sicurezza.
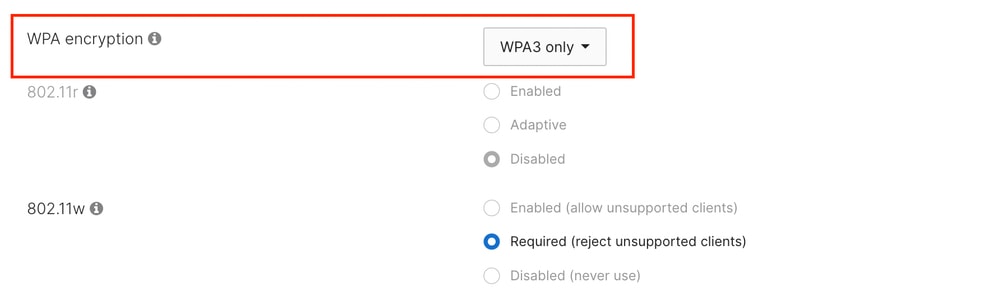
Quando si esegue il firmware fino a MR31, l'unico tipo WPA supportato è 'WPA3 only' e il dashboard non consente di selezionare un metodo diverso.
PMF è obbligatorio in questa configurazione, mentre FT (802.11r) non può essere abilitato.
Si noti che l'etichetta 'solo WPA3' è fuorviante perché OWE non fa parte dello standard WPA3; tuttavia, questa configurazione fa riferimento a OWE senza modalità di transizione.
OWE Transition Mode è disponibile in una versione futura di MR32.1.x.
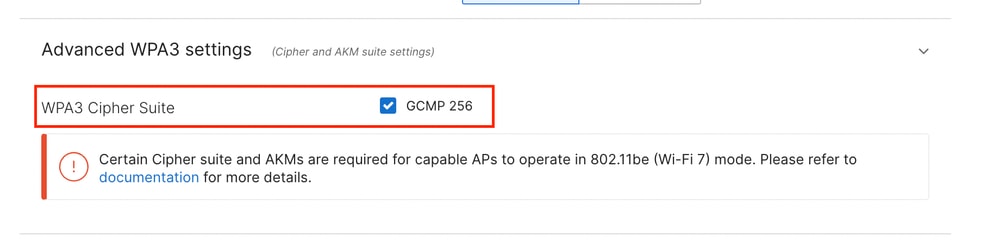
Per impostazione predefinita, la cifratura AES(CCMP128) è abilitata per garantire la massima compatibilità fino ai client Wi-Fi 6E.
GCMP256 può essere abilitato insieme a CCMP128 per la conformità con i requisiti Wi-Fi 7.
WPA3 aggiuntivo e opzioni correlate
Mentre le opzioni WPA3 sono descritte e trattate in modo più approfondito nella guida all'installazione di WPA3, questa sezione fornisce alcuni consigli aggiuntivi per WPA3 relativi in modo specifico al supporto di 6 GHz e Wi-Fi 7.
Protezione beacon
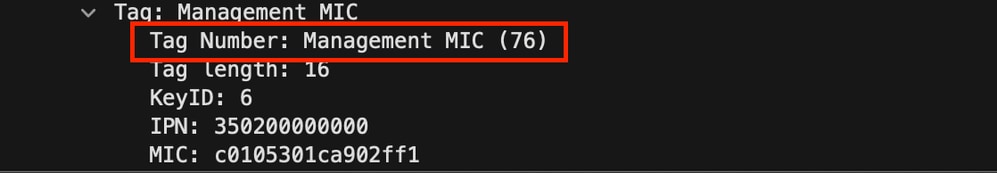
Questa funzionalità consente di risolvere una vulnerabilità in cui un utente non autorizzato può trasmettere beacon che rappresentano il punto di accesso legittimo e modificare i campi per modificare la sicurezza o altre impostazioni per i client già associati. La protezione dei beacon aggiunge un elemento di informazione (Management MIC) al beacon che funge da firma, dimostrando che il punto di accesso legittimo ha inviato il beacon e che non è stato manomesso. Solo i client associati con una chiave di crittografia WPA3 possono verificare la legittimità del beacon. i clienti in prova non dispongono di mezzi per verificarlo. I client che non supportano l'elemento di informazioni aggiuntive (ovvero i client non Wi-Fi 7) devono semplicemente ignorarlo e non causa problemi di compatibilità a meno che un client non disponga di un driver programmato in modo errato.
Dopo la versione 17.18, gli elementi di protezione del beacon vengono attivati automaticamente se la WLAN è compatibile con Wi-Fi 7, indipendentemente dal fatto che la casella di controllo della protezione del beacon sia attivata o meno.
In questa schermata viene mostrato un esempio del contenuto dell'elemento di informazione Management MIC:
GCMP256
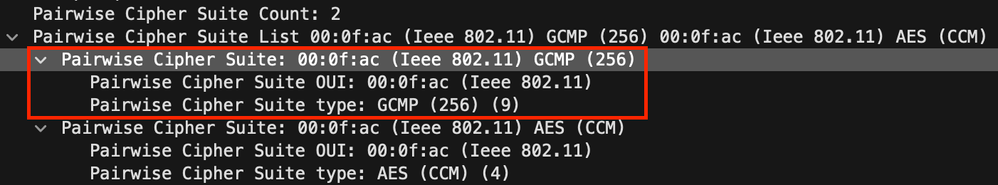
Fino alla certificazione Wi-Fi 7, la maggior parte dei client ha implementato la crittografia AES(CCMP128). CCMP256 e GCMP256 sono varianti specifiche relative alla SUITE-B 802.1X AKM. Anche se alcuni dei primi client Wi-Fi 7 sul mercato rivendicano il supporto Wi-Fi 7, non sempre implementano la crittografia GCMP256. Questo può diventare un problema quando i Wi-Fi 7 AP applicano lo standard e impediscono ai client che non dispongono del supporto GCMP256 appropriato di connettersi.
Quando GCMP256 è abilitato, il robusto RSNE (Security Network Element) nei frame beacon per la WLAN annuncia la funzionalità nell'elenco Pairwise Cipher Suite, come mostrato di seguito.
Risoluzione dei problemi e verifica
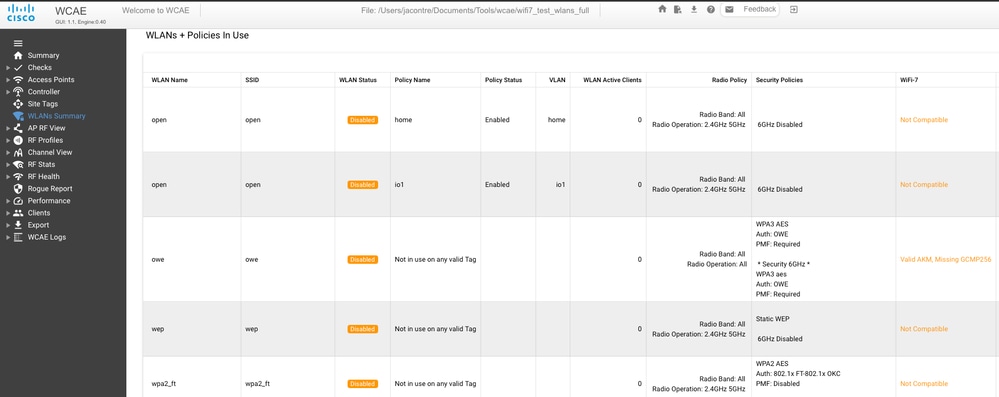
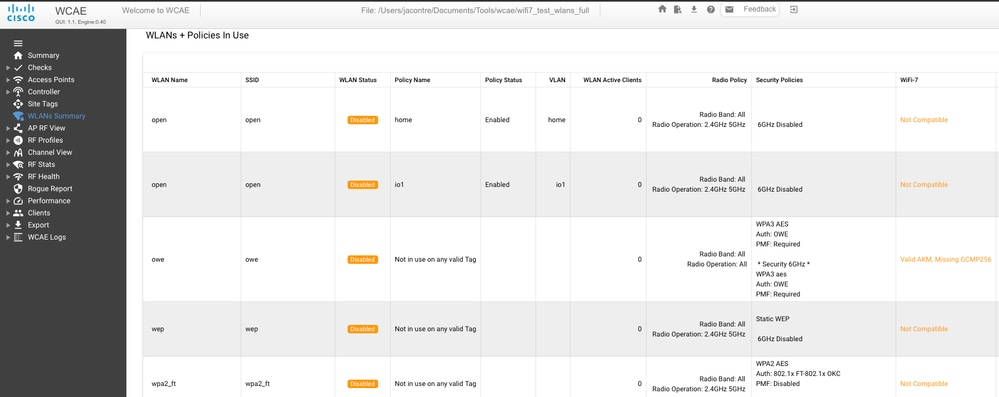
L'ultima versione di Wireless Configuration Analyzer Express (https://developer.cisco.com/docs/wireless-troubleshooting-tools/wireless-config-analyzer-express-gui/) dispone di un controllo di fattibilità Wi-Fi 7 che valuta la configurazione 9800 rispetto a tutti i requisiti Wi-Fi 7 menzionati in precedenza.
Se non si è ancora certi che la configurazione sia predisposta per Wi-Fi 7, WCAE identifica il problema.
Elenco di controllo per la risoluzione dei problemi
- L'interfaccia utente Web (in R32 o 17.18.2 e versioni successive) indica se la WLAN è conforme allo standard Wi-Fi 7. Utilizzare questo documento per verificare che le impostazioni di protezione siano conformi.
- Verificare che il client supporti Wi-Fi 7. Un laptop Windows richiede almeno Windows 11 24H2. Verificare che i driver della scheda di rete wireless siano aggiornati.
- Il comando "netsh wlan show drivers" in Windows è molto utile per elencare le funzionalità della scheda di rete wireless e verificarne lo stato.
- Per un portatile, passare alle impostazioni della scheda e verificare che la modalità 11be sia attivata. Molte schede sono state inizialmente fornite con 11be disattivato e funzionavano come 11ax per la compatibilità.
- In caso di dubbio, acquisire un pacchetto over-the-air per verificare che:
- L'access point sta trasmettendo un elemento di informazione EHT nel beacon. Questa condizione può essere rilevata con qualsiasi sniffer; non è necessario supportare Wi-Fi 7 perché il beacon viene inviato a velocità preesistenti.
- Se l'access point sta trasmettendo correttamente EHT, il client deve inviare l'elemento EHT nella richiesta di associazione. In caso contrario, il client non considera le impostazioni di sicurezza dell'access point conformi a Wi-Fi 7 o 802.11be disabilitate nelle proprietà della scheda di rete.
Riferimenti
Cronologia delle revisioni
| Revisione | Data di pubblicazione | Commenti |
|---|---|---|
10.0 |
22-Jul-2026
|
Elenco aggiornato di access point che non supportano GCMP256 |
9.0 |
12-May-2026
|
Aggiornamento della modifica GCMP256 17.18.3 completato |
8.0 |
05-Mar-2026
|
Sezione SSID guest aggiornata |
7.0 |
17-Feb-2026
|
Nuova formulazione per txpower a 6 GHz |
6.0 |
16-Jan-2026
|
Consigli aggiornati in base ai feedback più recenti |
5.0 |
13-Aug-2025
|
Aggiornato di nuovo per la versione 17.18.1 |
4.0 |
04-Jul-2025
|
Rimossa temporaneamente la sezione 17.18 (fino al rilascio del software) e corretto il fatto che WPA2-PSK è ora accettato su SSID wifi7 come da specifiche WPA 3.5 |
3.0 |
01-Jul-2025
|
Aggiunta del timbro della guida alla progettazione CX |
2.0 |
25-Jun-2025
|
Contenuto Meraki aggiunto |
1.0 |
26-May-2025
|
Versione iniziale |

 Feedback
