Abilita rinnovo del certificato dei controller SDWAN tramite metodo manuale
Introduzione
Questo documento descrive la procedura per rinnovare il certificato SD-WAN sui controller tramite Cisco o manualmente.
Metodi disponibili
Sono disponibili quattro diverse opzioni per l'autorizzazione dei certificati dei controller.
- Cisco (consigliato) - Processo semi-automatizzato che utilizza il portale Plug and Play (PnP) di Cisco per firmare il CSR generato da vManage per scaricarlo e installarlo automaticamente.
- Manuale - Firma manuale del certificato tramite Cisco Plug and Play.
- Symantec - Firma manuale del certificato di terze parti tramite Symantec/Digicert.
- Certificato radice dell'organizzazione - Firma manuale del certificato tramite un'Autorità di certificazione (CA) radice privata.
In questo documento vengono descritti solo i passaggi per i metodi Cisco (consigliato) e Manual.

Attenzione: I certificati descritti in questo documento non sono correlati al certificato Web per vManage.
Requisiti
- Un PC/notebook.
- Un account Netadmin per l'interfaccia grafica di vManage e per ciascun controller (vManage, vSmart e vBond).
- Accesso al server CA.
- Per Cisco (scelta consigliata) o Manual, un account/password valida per il portale PnP.
- Per Cisco (scelta consigliata), vManage deve avere accesso a Internet.
- Tutti i controller necessitano di un server NTP valido e/o tutti devono avere la data e l'ora corrette.
- Comunicazione tra vBond e vSmart a vManage.

Nota: L'installazione del certificato in vManage non influisce sul control plane o sul data plane. Per il certificato nella vSmart, le connessioni dei controlli possono essere interessate. Il piano di controllo continua a funzionare grazie al timer corretto di OMP. Per eseguire una modifica del certificato, è necessario pianificare una finestra di manutenzione per l'attività.
Processo di rinnovo
Questa è una procedura di alto livello:
- Identificare l'opzione Controller Certificate Authorization (Autorizzazione certificato controller) in uso nell'interfaccia GUI di vManage.
- Generare un nuovo CSR tramite l'interfaccia grafica utente di vManage.
- Crea un nuovo certificato.
- Scaricare il certificato.
- Installare il certificato.
Cisco (consigliato)
- Passare a vManage > Administration > Settings > Certificate Authority Server.
- Verificare che sia selezionata l'opzione corretta.
- Selezionare la durata del certificato.

2. Scorrere fino a visualizzare le credenziali dello Smart Account e immettere la password o l'utente valido. Le credenziali devono avere accesso allo Smart Account in cui è configurata la sovrapposizione SD-WAN, come mostrato nell'immagine.

3. Passare a vManage > Configuration > Certificates > Controllers.
- Selezionare i puntini di sospensione (...) sul controller (vBond, vSmart o vManage).
- Selezionare Genera CSR.

4. Sono necessari da 5 a 20 minuti per completare il processo.
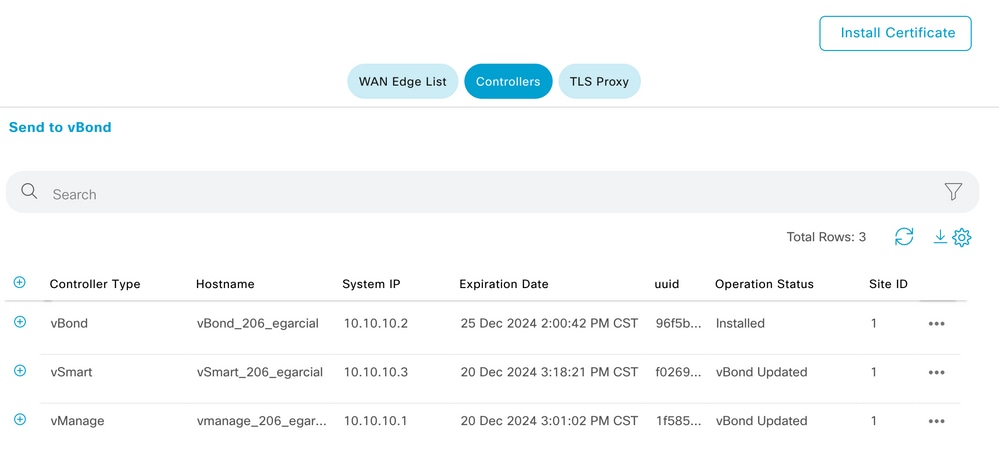
Verificare che l'installazione sia corretta nella GUI vManage > Configuration > Certificates > Controllers.
Manuale (PnP)
1. Passare a vManage > Administration > Settings > Certificate Authority Server.
- Verificare che sia selezionata l'opzione corretta.
2. Passare a vManage > Configuration > Certificates > Controllers.
- Selezionare i puntini (...) sul controller (vBond, vSmart o vManage).
- Selezionare Genera CSR.
- Copiare e salvare tutto il testo in un file temporale.
3. Accedere al portale PnP, selezionare la sovrapposizione SD-WAN e passare ai certificati, come mostrato nell'immagine.

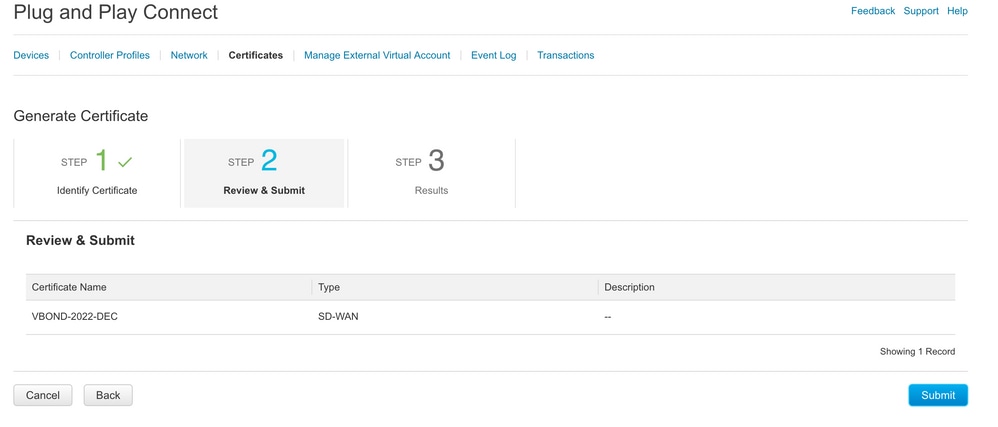
4. Nella sezione Certificati, fare clic su Genera un nuovo certificato e immettere tutte le informazioni.
- In Richiesta di firma certificato, immettere il CSR generato nel passaggio 2.

5. Fare clic su Sottometti e Fine.
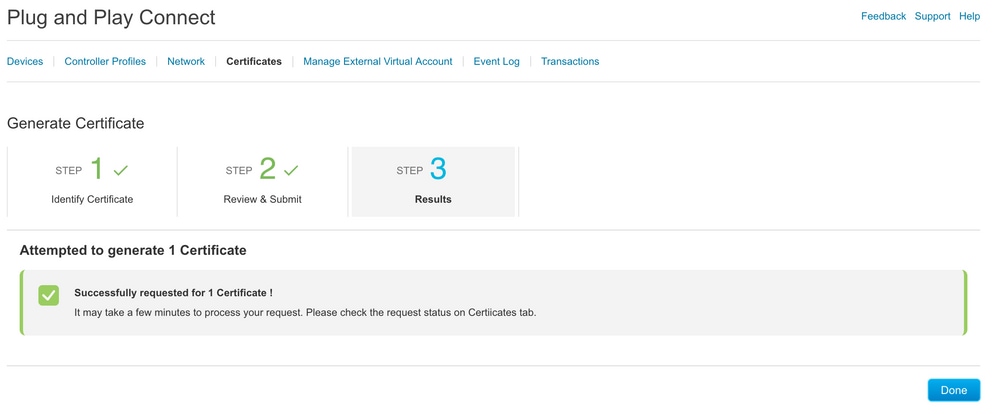
6. Dopo alcuni minuti, il certificato è pronto per il download.
- Scaricare il file del certificato.
- Accedere alla GUI di vManage.
- Selezionare installa certificato in vManage > Certificate > Controllers.
- Selezionare il certificato nella finestra popup.


7. Il certificato è stato installato.

Problemi comuni
Mancata sincronizzazione temporale
Sui controller ospitati nel cloud Cisco è configurato un server NTP. Se l'NTP non è presente a causa di una modifica della configurazione, i controller possono avere orari diversi e ciò può interferire con l'installazione del certificato o con la generazione della CSR. Verificare che i controller abbiano lo stesso tempo.
Impossibile stabilire la connessione
I controller SD-WAN devono essere raggiungibili tramite l'interfaccia configurata in VPN0. Verificare che la comunicazione sia di livello 3 e 4. È possibile controllare i log del controller tramite la console per ulteriori dettagli sul problema.
Cronologia delle revisioni
| Revisione | Data di pubblicazione | Commenti |
|---|---|---|
2.0 |
24-Jun-2026
|
Sezione di introduzione aggiornata, grammatica, ortografia, spaziatura, testo alternativo, struttura della frase e avvisi CCW. |
1.0 |
27-Apr-2023
|
Versione iniziale |

 Feedback
