Certificato di autenticazione esterna LDAPS FMC - Errore formato file non valido
Sommario
Problema
Quando si tenta di utilizzare un certificato rinnovato per l'autenticazione esterna LDAPS (LDAP su SSL) su Cisco Firepower Management Center (FMC) versione 7.6.5, il sistema visualizza questo messaggio di errore nella pagina Autenticazione esterna:
"Formato file non valido. Caricare un file con estensione pem, crt o cer."
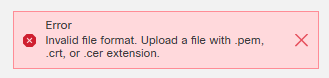
Questo errore impedisce il corretto funzionamento della configurazione LDAPS e impedisce agli utenti esterni di accedere al FMC.
Nei log dei messaggi FMC vengono riportati ulteriori dettagli sull'errore che indicano che il certificato non è stato rinnovato quando si esegue un accesso di prova dalla pagina Autenticazione esterna FMC:
[Wed May 06 15:14:08.156870 2026] [cgi:error] [pid 5067:tid 23059043894848] [client 10.X.X.36:49727] AH01215: Action is Test: /usr/local/sf/htdocs/platinum/authconfig.cgi, referer: https://example.fmc.net/platinum/authconfig.cgi?id=uuid
[Wed May 06 15:14:08.156971 2026] [cgi:error] [pid 5067:tid 23059043894848] [client 10.X.X.36:49727] AH01215: checkLDAPFilter: <(&(objectClass=user)(memberof:1.2.840.113556.1.4.1941:=CN=GRPD-FMC,OU=Network Engineers,OU=Groups,OU=EXAMPLE,DC=sfmc,DC=net))> valid at /usr/local/sf/lib/perl/5.32.1/SF/AuthConfigObject.pm line 951, <DATA> line 275.: /usr/local/sf/htdocs/platinum/authconfig.cgi, referer: https://example.fmc.net/platinum/authconfig.cgi?id=uuid
[Wed May 06 15:14:08.157014 2026] [cgi:error] [pid 5067:tid 23059043894848] [client 10.X.X.36:49727] AH01215: Checking cert expiration error: expired_cert_given at /usr/local/sf/lib/perl/5.32.1/SF/X509Certificates.pm line 629, <DATA> line 275.: /usr/local/sf/htdocs/platinum/authconfig.cgi, referer: https://example.fmc.net/platinum/authconfig.cgi?id=uuid
[Wed May 06 15:14:08.157065 2026] [cgi:error] [pid 5067:tid 23059043894848] [client 10.X.X.36:49727] AH01215: Invalid certificate! Probably binary format! at /usr/local/sf/lib/perl/5.32.1/SF/UI/Platinum/AuthConfig.pm line 1510, <DATA> line 275.: /usr/local/sf/htdocs/platinum/authconfig.cgi, referer: https://example.fmc.net/platinum/authconfig.cgi?id=uuid
Ambiente
Cisco Firepower Management Center (FMC) con la precedente configurazione dell'autenticazione esterna LDAPS
Processo di rinnovo del certificato che comporta una scadenza intermedia
Risoluzione
Verificare che il file di certificato soddisfi i requisiti di formattazione FMC per l'autenticazione LDAPS:
1.- Il file del certificato deve essere codificato PEM e includere l'intera catena di certificati nell'ordine seguente:
-----BEGIN CERTIFICATE-----
(certificate for your server)
-----END CERTIFICATE-----
-----BEGIN CERTIFICATE-----
(the intermediate certificate)
-----END CERTIFICATE-----
-----BEGIN CERTIFICATE-----
(the root certificate for the CA)
-----END CERTIFICATE-----
2.- Verificare che il file del certificato contenga:
Non inserire righe vuote o spazi prima di —BEGIN CERTIFICATE— marcatori
Nessun testo aggiuntivo dopo i marcatori —END CERTIFICATE
Codifica Base64 corretta tra i marcatori di certificato
Nessuna codifica del formato binario
3.- Assicurarsi che il certificato includa:
Certificato server per il server LDAP
Certificato CA intermedio
Certificato CA radice
Vincoli di base contrassegnati come "critici" se CA è impostato su "True"
Risoluzione alternativa
Se i problemi di formattazione dei certificati persistono, è consigliabile implementare l'autenticazione Single Sign-On (SSO) come alternativa all'autenticazione basata sui certificati LDAPS. Questo approccio elimina i requisiti immediati di formattazione dei certificati e fornisce funzionalità di autenticazione esterna sicura.
Causa
Il problema è causato da un file di certificato formattato in modo errato caricato durante il processo di rinnovo del certificato LDAPS. In particolare, il certificato rinnovato non soddisfaceva i requisiti del CCP per:
Correggi formato di codifica PEM
Completa struttura catena di certificati
Intestazioni e piè di pagina certificati appropriati
Assenza di codifica binaria o caratteri di formattazione aggiuntivi
Il processo di convalida del CCP ha rilevato i problemi relativi al formato del certificato e ha rifiutato il file perché non valido, impedendo il caricamento e la configurazione del certificato LDAPS rinnovato.
Contenuto correlato
Cronologia delle revisioni
| Revisione | Data di pubblicazione | Commenti |
|---|---|---|
1.0 |
27-Oct-2026
|
Versione iniziale |

 Feedback
