Migrazione da FMC locale a cloud (cdFMC) con Security Cloud Control
Problema
Un utente ha bisogno di assistenza per la migrazione della propria appliance virtuale di produzione Firewall Management Center (FMCv300) a FMC distribuito tramite cloud (cdFMC) nel tenant Security Cloud Control (SCC). Le preoccupazioni specifiche comprendono:
Comprendere quali parti del processo di migrazione possono causare downtime e come ridurre al minimo l'impatto sulla produzione.
Istruzioni dettagliate per il flusso di lavoro di migrazione.
Determinare le operazioni da eseguire con FMCv300 dopo il completamento della migrazione.
Pianificare un approccio di migrazione a fasi per più dispositivi Firewall Threat Defense (FTD) in configurazioni ad alta disponibilità (HA).
Chiarire se la configurazione FMC locale deve essere importata manualmente in cdFMC prima di avviare la migrazione guidata.
Ambiente
FMC di origine: Appliance virtuale FMCv300, versione 7.6.5. È possibile installare anche altre piattaforme hardware (hardware) e software (software).
Destinazione: Provisioning del tenant cdFMC eseguito.
I dispositivi gestiti sono FTD di versioni hardware e software diverse, ad esempio:
2 Secure Firewall 3130, FTD 7.6.4, configurati in coppia HA.
2 Firepower 2130, FTD 7.4.4, configurati in coppia HA.
1x FTDv in Azure, 7.6.4, configurazione standalone.
Risoluzione
Prerequisiti per la migrazione e convalida della versione
Le versioni dell'ambiente soddisfano i prerequisiti per la migrazione a cdFMC:
FMC 7.6.5 soddisfa i requisiti minimi documentati per il flusso di lavoro di migrazione.
Le versioni FTD 7.6.4 e 7.4.4 soddisfano i requisiti minimi documentati per la migrazione.
cdFMC supporta i treni di rilascio FTD nell'ambiente.
Passaggi di convalida pre-migrazione
Prima di avviare la migrazione, verificare i seguenti prerequisiti:
Nessuna distribuzione in sospeso in FMCv300.
Entrambe le coppie HA sono integre e sincronizzate.
Backup di FMCv300 completato.
Spazio su disco FMC adeguato (almeno il 10% libero).
Risoluzione DNS funzionante dal percorso di gestione FTD.
Connettività in uscita consentita dalle interfacce di gestione FTD a cdFMC sulle porte di gestione cloud richieste (TCP 443 e TCP 8305).
FMCv300 dispone di accesso HTTPS in uscita a SCC.
Processo di importazione della configurazione
Non è necessario importare manualmente la configurazione locale di FMCv300 in cdFMC prima di eseguire la migrazione guidata. Il flusso di lavoro "Migra FTD a cdFMC" gestisce l'importazione della configurazione come parte del processo di migrazione:
SCC si connette all'FMCv300 locale.
Esporta la configurazione pertinente dal CCP locale.
Importa criteri/oggetti condivisi in cdFMC.
Importa la configurazione specifica del dispositivo, come le interfacce e il routing.
Registra i dispositivi FTD selezionati in cdFMC.
Il periodo di valutazione di 14 giorni inizia dopo il completamento della migrazione.
Se prima della migrazione si creano manualmente criteri o oggetti in cdFMC con gli stessi nomi degli elementi presenti in FMCv300, il flusso di lavoro della migrazione può utilizzare l'elemento cdFMC esistente anziché importare la versione locale, il che può causare risultati imprevisti.
Sequenza di migrazione consigliata
Fase 1: Configurazione pre-migrazione
Distribuire cdFMC nel tenant SCC.
A bordo dell'attuale FMCv300 fino a SCC.
Confermare Smart Licensing per cdFMC.
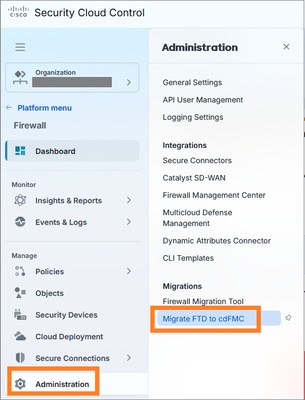
Avviare il flusso di lavoro di migrazione da Firewall > Amministrazione > Migrazioni > Migra FTD a cdFMC:
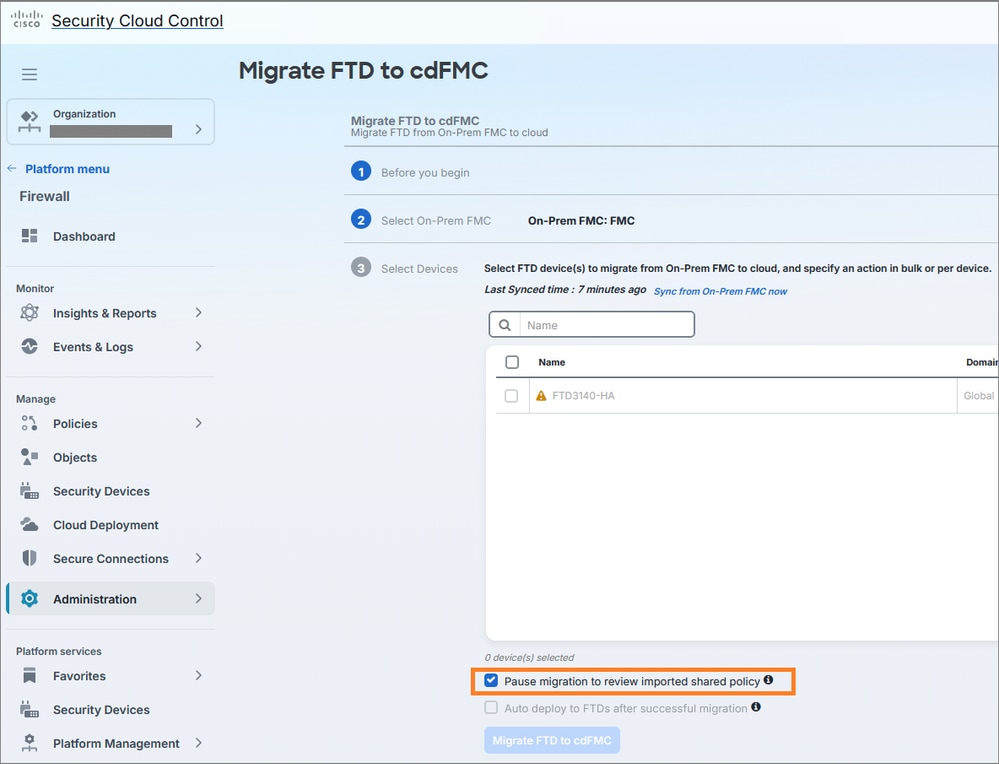
Utilizzare l'opzione per sospendere dopo l'importazione dei criteri condivisi per la revisione:
Fase 2: Esecuzione della migrazione
Durante la finestra di manutenzione, eseguire la migrazione dei dispositivi utilizzando un approccio in più fasi:
Iniziare con l'FTD standalone (impatto minimo).
Eseguire la migrazione della prima coppia HA.
Convalidare lo stato e la funzionalità del dispositivo.
Eseguire la migrazione della seconda coppia HA.
Fase 3: Convalida post-migrazione
Dopo la migrazione di ciascun dispositivo o coppia HA:
Verificare lo stato del dispositivo in cdFMC.
Confermare lo stato HA, se applicabile.
Esaminare l'anteprima/gli avvisi di distribuzione.
Eseguire la distribuzione da cdFMC.
Convalidare la visibilità del traffico e degli eventi.
Piano di migrazione in tre fasi con blocco della configurazione
L'approccio consigliato prevede l'esecuzione delle migrazioni FTD in tre fasi, ognuna delle quali avviene in date separate, con un minimo di tre giorni di monitoraggio post-cutover per fase. Questo approccio riduce i rischi e fornisce il tempo necessario per convalidare:
Distribuzione dei criteri da cdFMC.
Stato di integrità del dispositivo.
stato HA per entrambe le coppie HA.
Visibilità di eventi/analisi nel cloud.
Eventuali problemi operativi prima di passare alla fase successiva.
Implementazione del blocco della configurazione
Implementare un congelamento della configurazione durante il periodo di migrazione/valutazione con questo approccio:
Opzione migliore: Bloccare tutte le modifiche alla configurazione relative a FTD in FMCv300 e cdFMC fino alla convalida e al commit di ogni fase.
Opzione minima: Bloccare i dispositivi di cui è in corso la migrazione, oltre a eventuali criteri/oggetti condivisi utilizzati dai dispositivi migrati e da quelli non migrati.
Evitare di modificare gli stessi criteri/oggetti condivisi in FMCv300 e cdFMC durante la migrazione per fasi.
Evitare modifiche di rilievo durante il periodo di valutazione.
Processo di modifica di emergenza
Per le modifiche di emergenza durante la migrazione:
Applica la modifica solo al programma di gestione autorevole corrente per il dispositivo:
Dispositivi non ancora migrati: FMCv300
Dispositivi già migrati: CdFMC.
Documentare la modifica, il criterio/oggetto interessato, il timestamp e l'ambito del dispositivo.
Eseguire la quadratura della modifica dopo il completamento della fase, soprattutto se influisce sugli oggetti condivisi o sui criteri condivisi.
Gestione periodo di valutazione
Considerazioni importanti per la finestra di valutazione di 14 giorni:
Tenere traccia della finestra di valutazione di 14 giorni per ogni fase/processo di migrazione.
Evitare che le fasi raggiungano il commit automatico in modo non intenzionale.
Se il monitoraggio di tre giorni ha esito positivo, eseguire il commit della fase manualmente anziché attendere i 14 giorni completi.
Processo di disattivazione di FMCv300
Non spegnere o rimuovere FMCv300 subito dopo la migrazione della periferica. Mantieni disponibile FMCv300 fino al:
Migrazione di tutti i dispositivi FTD completata.
Le distribuzioni di cdFMC sono state completate.
Analisi/eventi cloud confermati.
La migrazione è stata eseguita.
Sono soddisfatti tutti i requisiti di conservazione dei registri e degli eventi.
Il backup finale di FMCv300 viene conservato in base a criteri organizzativi.
Una volta soddisfatte queste condizioni, è possibile rimuovere FMCv300 dall'utilizzo attivo e rimuoverlo in base ai processi di ritiro delle macchine virtuali standard.
Causa
Si tratta di una migrazione pianificata dal CCP locale al CdFMC. La migrazione è guidata dalla necessità di sfruttare le funzionalità di gestione basate su cloud e smantellare l'appliance virtuale FMCv300 esistente.
Contenuto correlato
Cronologia delle revisioni
| Revisione | Data di pubblicazione | Commenti |
|---|---|---|
1.0 |
14-Sep-2026
|
Versione iniziale |

 Feedback
