Xconnect over VRF L2TPv3 in ASR1K

Opzioni per il download
Linguaggio senza pregiudizi
La documentazione per questo prodotto è stata redatta cercando di utilizzare un linguaggio senza pregiudizi. Ai fini di questa documentazione, per linguaggio senza di pregiudizi si intende un linguaggio che non implica discriminazioni basate su età, disabilità, genere, identità razziale, identità etnica, orientamento sessuale, status socioeconomico e intersezionalità. Le eventuali eccezioni possono dipendere dal linguaggio codificato nelle interfacce utente del software del prodotto, dal linguaggio utilizzato nella documentazione RFP o dal linguaggio utilizzato in prodotti di terze parti a cui si fa riferimento. Scopri di più sul modo in cui Cisco utilizza il linguaggio inclusivo.
Informazioni su questa traduzione
Cisco ha tradotto questo documento utilizzando una combinazione di tecnologie automatiche e umane per offrire ai nostri utenti in tutto il mondo contenuti di supporto nella propria lingua. Si noti che anche la migliore traduzione automatica non sarà mai accurata come quella fornita da un traduttore professionista. Cisco Systems, Inc. non si assume alcuna responsabilità per l’accuratezza di queste traduzioni e consiglia di consultare sempre il documento originale in inglese (disponibile al link fornito).
Sommario
Introduzione
In questo documento viene descritto come utilizzare il VRF (Virtual Routing and Forwarding) quando si configura la rete Xconnect over IP e Multiprotocol Label Switching (MPLS) (L2TP)v3.
Premesse
L2TP è il protocollo di tunneling utilizzato dai provider di servizi Internet (ISP) per fornire la VPN (Virtual Private Network) nello spazio di accesso dial su Internet.
Combina il meglio del protocollo L2F (Layer 2 Forwarding) di Cisco e del protocollo PPTP (Point-to-Point Tunneling Protocol) di Microsoft. I componenti principali di L2TP sono L2TP Access Controller (LAC) e L2TP Network Server (LNS).
L2TP Access Controller: Il LAC è un server di accesso connesso alla PSTN (Public Switched Telephone Network). Il LAC è l'iniziatore delle chiamate in arrivo e il destinatario delle chiamate in uscita. È connesso a LAN su LAN o WAN.
Server di rete L2TP: LNS è il server di rete per il protocollo L2TP in cui le sessioni PPP terminano e vengono autenticate. L'LNS è l'iniziatore delle chiamate in uscita e il destinatario delle chiamate in arrivo.
L2TPv2 è stato progettato per trasportare il traffico PPP su reti IP. Le apparecchiature di accesso alla rete (DSL, modem via cavo o interfacce di accesso remoto) accettavano le connessioni PPP dagli abbonati e collegavano le sessioni PPP all'ISP su L2TP. La nuova versione L2TPv3 è progettata per trasportare qualsiasi payload di layer 2 in aggiunta al PPP, che era l'unico payload supportato dalla versione 2. In particolare, L2TPv3 definisce il protocollo L2TP per il tunneling dei payload di layer 2 su una rete core IP con l'utilizzo di VPN di layer 2. I vantaggi di questa funzionalità includono:
- L2TPv3 semplifica l'installazione delle VPN
- L2TPv3 non richiede MPLS
- L2TPv3 supporta il tunneling di livello 2 su IP per qualsiasi payload
Di seguito è riportata la configurazione di esempio dello pseudowire L2TPv3:
1. enable
2.configureterminale
3.interface tipo slot/port
4.xconnectvcid indirizzo ip peerincapsulamento classe l2tpv3pwpw-class-name
A questo punto è possibile esaminare il comportamento di L2TPv3 Xconnect quando si utilizza VRF. Di seguito è riportata la topologia utilizzata per la dimostrazione in cui Xconnect è configurato tra CPE e ASR1002 (IP) e ASR1004 (MPLS) con endpoint ASR1000 in VRF (VRF Aware L2TPv3 non è supportato sulla piattaforma ASR1000).
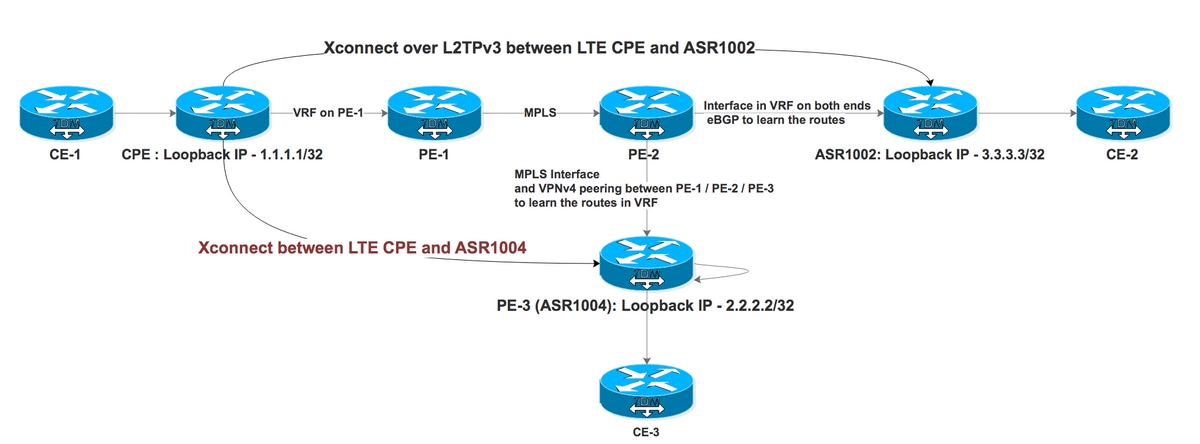
Test case I: L2TPv3 Xconnect su rete IP con endpoint in VRF
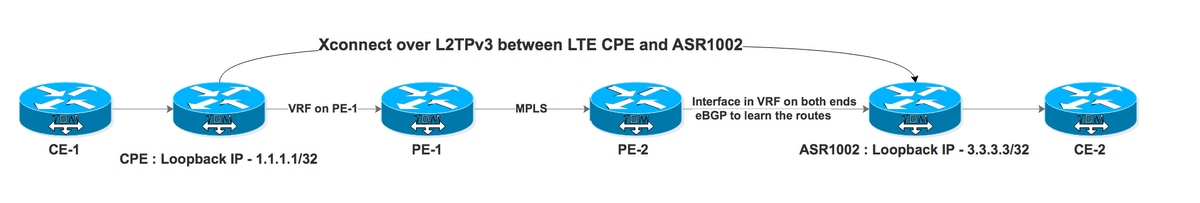
PE-1 e PE-2 rendono la rete MPLS per ISP. CPE è collegato a PE-1 su VRF e ASR1002 è collegato a PE-2 su VRF. ASR1002 dispone inoltre di VRF sull'interfaccia collegata a PE-2. La raggiungibilità del loopback CPE da ASR1002 avviene tramite l'interfaccia VRF over IP.
Configurazione su CPE per Xconnect verso ASR1002:
interface FastEthernet4.2381

encapsulation dot1Q 2381

xconnect 3.3.3.3 2381 encapsulation l2tpv3 pw-class PSEUDO_CLASS >>>>>>>>>>> Xconnect with ASR1002


pseudowire-class PSEUDO_CLASS

encapsulation l2tpv3

interworking vlan

protocol l2tpv3 L2TP_CLASS

ip local interface Loopback0

ip tos reflect


l2tp-class L2TP_CLASS

authentication

password cisco


interface Gigabit0/1

ip address 192.168.8.190 255.255.255.0

end


Interface Loopback0

ip address 1.1.1.1 255.255.255.255

end


ip route 0.0.0.0 0.0.0.0 192.168.8.1 >>>>>>>>>>>>>> Default route towards PE-1
Configurazione di lavoro su ASR1002:
interface GigabitEthernet0/0/0.906 —————————————————> Interface connected to PE-2 is in VRF

encapsulation dot1Q 906

ip vrf forwarding L2TP_VRF

ip address 10.1.1.1 255.255.255.252


interface GigabitEthernet0/0/1.2381

encapsulation dot1Q 2381

xconnect 1.1.1.1 2381 encapsulation l2tpv3 pw-class PSEUDO_CLASS


pseudowire-class PSEUDO_CLASS

encapsulation l2tpv3

interworking vlan

protocol l2tpv3 L2TP_CLASS

ip local interface Loopback11


l2tp-class L2TP_CLASS

authentication

password cisco


interface Loopback11

ip vrf forwarding L2TP_VRF ————————————————————————————> Source is in VRF

ip address 3.3.3.3 255.255.255.255


router bgp 1


address-family ipv4 vrf L2TP_VRF

redistribute connected

neighbor 10.1.1.2 remote-as 2 ———————————————> eBGP with PE-2 in VRF

neighbor 10.1.1.2 activate

neighbor 10.1.1.2 soft-reconfiguration inbound

exit-address-family
VRF L2TP_VRF:
B 1.1.1.1/32 [20/0] via 10.1.1.2, 1d ——————————> Xconnect end point learned via eBGP in VRF
Verificare ora lo stato di Xconnect su CPE:
CPE #sh xconnect all de

Legend:    XC ST=Xconnect State  S1=Segment1 State  S2=Segment2 State

  UP=Up       DN=Down            AD=Admin Down      IA=Inactive

  SB=Standby  HS=Hot Standby     RV=Recovering      NH=No Hardware


XC ST  Segment 1                         S1 Segment 2                         S2

------+---------------------------------+--+---------------------------------+--


UP pri   ac Fa4.2381:2381(Eth VLAN)      UP l2tp 3.3.3.3:2381              DOWN

            Interworking: vlan                   Session ID: 1906980494

                                                 Tunnel ID: 2886222725

                                                Protocol State: DOWN

                                                Remote Circuit State: DOWN

                                                pw-class: PSEUDO_CLASS_VLAN
Viene indicato che il segmento 2 è inattivo, ovvero il percorso da CPE ad ASR1002 presenta un problema. Tuttavia, è possibile eseguire il ping dell'endpoint. I debug su CPE mostrano che il tunnel verso l'endpoint non è riuscito o non è disponibile alcuna route verso l'endpoint.
*Feb 15 08:12:47.225: L2TP _____:18136:8DF92CB9/uid:0[1.1.1.1/2381]: I CDN, flg TLS, ver 3, len 80

*Feb 15 08:12:47.225: L2TP _____:18136:8DF92CB9/uid:0[1.1.1.1/2381]:IETF v2:

*Feb 15 08:12:47.225: L2TP _____:18136:8DF92CB9/uid:0[1.1.1.1/2381]:Result Code

*Feb 15 08:12:47.225: L2TP _____:18136:8DF92CB9/uid:0[1.1.1.1/2381]:   Call disconnected for administrative reasons(3)

*Feb 15 08:12:47.225: L2TP _____:18136:8DF92CB9/uid:0[1.1.1.1/2381]:   Error code

*Feb 15 08:12:47.225: L2TP _____:18136:8DF92CB9/uid:0[1.1.1.1/2381]:     No error(0)

*Feb 15 08:12:47.225: L2TP _____:18136:8DF92CB9/uid:0[1.1.1.1/2381]:   Optional msg

*Feb 15 08:12:47.225: L2TP _____:18136:8DF92CB9/uid:0[1.1.1.1/2381]:       "Tunnel failed to 3.3.3.3" >>>>>>>>>>>>>>>>>

*Feb 15 08:12:47.225: L2TP _____:18136:8DF92CB9/uid:0[1.1.1.1/2381]:Cisco v3:
Il problema principale qui è che l'endpoint è raggiungibile tramite VRF su ASR1002. L'endpoint Xconnect deve essere incluso nella tabella di routing globale per essere visualizzato. Configuriamo ora un percorso per CPE Loopback 1.1.1.1/32 nel puntamento globale all'interfaccia Gigabit Ethernet0/0/0.906 che è a sua volta in VRF.
 ip route 1.1.1.1 255.255.255.255 GigabitEthernet0/0/0.906 10.1.1.2


              S        1.1.1.1/32 [1/0] via 10.1.1.2, GigabitEthernet0/0/0.906
Una volta configurata la route statica fittizia, viene visualizzato Xconnect. È inoltre possibile puntarlo a Null0. Si tratta di una soluzione che consente al router di ritenere che l'endpoint sia raggiungibile tramite Global e non VRF e che venga utilizzato solo per il Control Plane. Il traffico del data plane effettivo sarà solo via VRF.
Di seguito sono riportati i risultati del ping con e senza VRF:
ASR1002 #ping 1.1.1.1

Type escape sequence to abort.

Sending 5, 100-byte ICMP Echos to 1.1.1.1, timeout is 2 seconds:

.....

Success rate is 0 percent (0/5)


Ping vrf L2TP_VRF 1.1.1.1

Type escape sequence to abort.

Sending 5, 100-byte ICMP Echos to 1.1.1.1, timeout is 2 seconds:

!!!!!

Success rate is 100 percent (5/5), round-trip min/avg/max = 33/50/72 ms
Stato di Xconnect su CPE:
CPE #sh xconnect all de

Legend:    XC ST=Xconnect State  S1=Segment1 State  S2=Segment2 State

  UP=Up       DN=Down            AD=Admin Down      IA=Inactive

  SB=Standby  HS=Hot Standby     RV=Recovering      NH=No Hardware


XC ST  Segment 1                         S1 Segment 2                         S2

------+---------------------------------+--+---------------------------------+--


UP pri   ac Fa4.2381:2381(Eth VLAN)      UP l2tp3.3.3.3:2381             UP

            Interworking: vlan                   Session ID: 1906980494

                                                 Tunnel ID: 2886222725

                                                Protocol State: UP

                                                Remote Circuit State: UP

                                                pw-class: PSEUDO_CLASS_VLAN
Test case II: L2TPv3 Xconnect su rete MPLS con endpoint in VRF
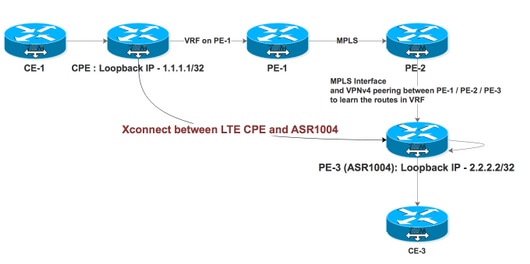
PE-1, PE-2 e PE-3 rendono la rete MPLS per ISP con PE-2 che funge da Route Reflector (RR). CPE è collegato a PE-1 su VRF e ASR1004 è collegato a PE-2 con MPLS abilitato sull'interfaccia. ASR 1004 ha anche il VRF in cui si presume che riceva le route VPNv4 da PE-1 tramite RR. La raggiungibilità del loopback CPE da ASR1004 è garantita dall'interfaccia VRF su MPLS.
Configurazione su CPE per Xconnect verso ASR1004:
interface FastEthernet4.2380

encapsulation dot1Q 2380

xconnect 2.2.2.2 2380 encapsulation l2tpv3 pw-class PSEUDO_CLASS  >>>>>>>>>>Xconnect with ASR1004


interface FastEthernet4.2381

encapsulation dot1Q 2381

xconnect 3.3.3.3 2381 encapsulation l2tpv3 pw-class PSEUDO_CLASS >>>>>>>>>>> Xconnect with ASR1002


pseudowire-class PSEUDO_CLASS

encapsulation l2tpv3

interworking vlan

protocol l2tpv3 L2TP_CLASS

ip local interface Loopback0

ip tos reflect


l2tp-class L2TP_CLASS

authentication

password cisco


interface Gigabit0/1

ip address 192.168.8.190 255.255.255.0

end


Interface Loopback0

ip address 1.1.1.1 255.255.255.255

end


ip route 0.0.0.0 0.0.0.0 192.168.8.1 >>>>>>>>>>>>>> Default route towards PE-1
Configurazione su ASR1004:
interface GigabitEthernet0/0/1

no ip address

negotiation auto

service instance 2 ethernet

encapsulation dot1q 2380

xconnect 1.1.1.1 2380 encapsulation l2tpv3 pw-class PSEUDO_CLASS_VLAN

!

end


interface Loopback11

ip vrf forwarding L2TP_VRF —————————————————> Source Loopback in in VRF

ip address 2.2.2.2 255.255.255.255

end


pseudowire-class PSEUDO_CLASS_VLAN

encapsulation l2tpv3

interworking vlan

protocol l2tpv3 L2TP_CLASS

ip local interface Loopback11


l2tp-class L2TP_CLASS

authentication

password cisco


router bgp 2

address-family ipv4 vrf L2TP_VRF

redistribute connected

redistribute static

default-information originate

exit-address-family
Voce route per endpoint Xconnect:
ASR1004#sh ip rou vrf L2TP_VRF 1.1.1.1 .   ——————————————————> Xconnect End Point also learned via VRF

Routing Table: L2TP_VRF
Routing entry for 1.1.1.1/32
 Known via "bgp 2", distance 200, metric 0, type internal
 Last update from 11.11.11.11 6d17h ago
 Routing Descriptor Blocks:
 * 11.11.11.11 (default), from 22.22.22.22, 6d17h ago
 Route metric is 0, traffic share count is 1
 AS Hops 0
 MPLS label: 18
 MPLS Flags: MPLS Required


We observed that Segment 2 was continuously flapping on both ends.


ASR1004#sh xc all de

Legend:    XC ST=Xconnect State  S1=Segment1 State  S2=Segment2 State

  UP=Up       DN=Down            AD=Admin Down      IA=Inactive

  SB=Standby  HS=Hot Standby     RV=Recovering      NH=No Hardware


XC ST  Segment 1                         S1 Segment 2                         S2

------+---------------------------------+--+---------------------------------+--

DN pri   ac Gi0/0/1:2380(Eth VLAN)       UP l2tp 1.1.1.1:2380           DN  >>>>>>>>>>>>>>

            Interworking: vlan                   Session ID: 2543426569

                                                 Tunnel ID: 3352120314

                                                 Protocol State: DOWN

                                                 Remote Circuit State: DOWN

                                                 pw-class: PSEUDO_CLASS_VLAN

ASR1004#sh xc all de

Legend:    XC ST=Xconnect State  S1=Segment1 State  S2=Segment2 State

  UP=Up       DN=Down            AD=Admin Down      IA=Inactive

  SB=Standby  HS=Hot Standby     RV=Recovering      NH=No Hardware


XC ST  Segment 1                         S1 Segment 2                         S2

------+---------------------------------+--+---------------------------------+--

UP pri   ac Gi0/0/1:2380(Eth VLAN)       UP l2tp 1.1.1,1:2380           UP >>>>>>>>>>>>>>>>

            Interworking: vlan                   Session ID: 2543426569

                                                 Tunnel ID: 3352120314

                                                 Protocol State: UP

                                                 Remote Circuit State: UP

                                                 pw-class: PSEUDO_CLASS_VLAN
Registri da CPE:
CPE#sh xconnect all de

Legend:    XC ST=Xconnect State  S1=Segment1 State  S2=Segment2 State

  UP=Up       DN=Down            AD=Admin Down      IA=Inactive

  SB=Standby  HS=Hot Standby     RV=Recovering      NH=No Hardware


XC ST  Segment 1                         S1 Segment 2                         S2

------+---------------------------------+--+---------------------------------+--

DN pri   ac Fa4.2380:2380(Eth VLAN)      UP l2tp 2.2.2.2:2380            DN ---------------à Flapping with ASR1004

            Interworking: vlan                   Session ID: 3434660693

                                                 Tunnel ID: 1760690853

                                                 Protocol State: DOWN

                                                 Remote Circuit State: DOWN

                                                 pw-class: PSEUDO_CLASS

UP pri   ac Fa4.2381:2381(Eth VLAN)      UP l2tp 3.3.3.3:2381              UP ---------------------à Stable with ASR1002

            Interworking: vlan                   Session ID: 1906980494

                                                 Tunnel ID: 2886222725

                                                 Protocol State: UP

                                                 Remote Circuit State: UP

                                                 pw-class: PSEUDO_CLASS


CPE#sh l2tp session


L2TP Session Information Total tunnels 2 sessions 2


LocID      RemID      TunID      Username, Intf/      State  Last Chg Uniq ID

                                 Vcid, Circuit

2714490989 3697021268 1760690853 2380, Fa4.2380:2380  est   00:00:03 0  ————————> Flapping with ASR1004

1906980494 2361475239 2886222725 2381, Fa4.2381:2381  est   15:37:06 0       ————————> Stable with ASR1002
In questo caso non è possibile configurare una route statica perché l'interfaccia di uscita è abilitata per MPLS. Per risolvere il problema, sono disponibili due interfacce collegate tramite loop tra loro e configurate una in VRF con l'altra in globale. È stata quindi configurata una route statica in un'interfaccia globale che punta a VRF, con questa connessione Xconnect che è diventata stabile.
ASR1004#sh run int gi0/0/2

Building configuration...


Current configuration : 95 bytes

!

interface GigabitEthernet0/0/2 ——————————> Looped to Gi0/0/3

ip address 20.20.20.2 255.255.255.252

negotiation auto

end


#sh run int gi0/0/3

Building configuration...


Current configuration : 126 bytes

!

interface GigabitEthernet0/0/3

ip vrf forwarding L2TP_VRF

ip address 20.20.20.1 255.255.255.252

negotiation auto

end


ip route 10.246.131.62 255.255.255.255 20.20.20.1 ———————> Static route pointing towards an IP interface in Global


CPE#sh xconnect all de

Legend:    XC ST=Xconnect State  S1=Segment1 State  S2=Segment2 State

  UP=Up       DN=Down            AD=Admin Down      IA=Inactive

  SB=Standby  HS=Hot Standby     RV=Recovering      NH=No Hardware


XC ST  Segment 1                         S1 Segment 2                         S2

------+---------------------------------+--+---------------------------------+--

DN pri   ac Fa4.2380:2380(Eth VLAN)      UP l2tp 2.2.2.2:2380            UP

            Interworking: vlan                   Session ID: 3434660693

                                                 Tunnel ID: 1760690853

                                                 Protocol State: DOWN

                                                 Remote Circuit State: DOWN

                                                 pw-class: PSEUDO_CLASS

UP pri   ac Fa4.2381:2381(Eth VLAN)      UP l2tp 3.3.3.3:2381              UP

            Interworking: vlan                   Session ID: 1906980494

                                                 Tunnel ID: 2886222725

                                                 Protocol State: UP

                                                 Remote Circuit State: UP

                                                 pw-class: PSEUDO_CLASS


CPE#sh l2tp session
Informazioni sessione L2TP Totale tunnel 2 sessioni 2:
LocID      RemID      TunID      Username, Intf/      State  Last Chg Uniq ID

                                 Vcid, Circuit

2714490989 3697021268 1760690853 2380, Fa4.2380:2380  est   00:20:03 0

1906980494 2361475239 2886222725 2381, Fa4.2381:2381  est   15:37:06 0
Il flusso del traffico viene visto come nel caso di ASR1004:
- Quando il traffico proviene da CPE su ASR1004, viene inoltrato nell'interfaccia MPLS Gi0/0/1 e commutato direttamente alla porta di accesso Gi0/0/0.
- Quando il traffico proviene dalla porta di accesso Gi0/0/0, assume il percorso con loop di Gi0/0/0 -> Gi0/0/2 -> Gi0/0/3 -> Gi0/0/1.
Il problema principale di questa soluzione è l'utilizzo di QFP sulla piattaforma ASR1000, in quanto l'elaborazione dei pacchetti viene eseguita due volte:
ASR1004#  show platform packet-trace summary

Pkt   Input             Output            State  Reason

0     Gi0/0/3           Gi0/0/1           FWD

1     Gi0/0/3           Gi0/0/1           FWD

2     Gi0/0/3           Gi0/0/1           FWD

3     Gi0/0/0           Gi0/0/2           FWD

4     Gi0/0/0           Gi0/0/2           FWD

5     Gi0/0/0           Gi0/0/2           FWD

6     Gi0/0/0           Gi0/0/2           FWD

7     Gi0/0/0           Gi0/0/2           FWD
Questo comportamento è documentato nel documento Bug: CSCvi42964
Contributo dei tecnici Cisco
- Yogita BansalCisco TAC Engineer
 Feedback
