Prévention contre les intrusions
Les politiques d'analyse de réseau et de prévention des intrusions fonctionnent ensemble dans le cadre de la fonction de détection et de prévention des intrusions.
-
L’expression « détection des intrusions » fait généralement référence au processus de surveillance et d’analyse passives du trafic réseau à la recherche des intrusions potentielles et de stockage des données d’attaque pour l’analyse de la sécurité. Il est parfois appelé « système de détection d’intrusion (IDS) ».
-
Le terme « prévention des intrusions » comprend le concept de détection des intrusions, mais ajoute la possibilité de bloquer ou de modifier le trafic malveillant lorsqu’il traverse votre réseau. Il est parfois appelé « système de prévention des intrusions (IPS) ».
-
utilise des politiques d’analyse de réseau et de prévention des intrusions pour fournir une inspection complète des paquets et une protection contre les menaces.
Composants et fonctionnement de la prévention des intrusions
Dans un déploiement de prévention des intrusions, lorsque le système examine les paquets :
-
Une politique d’analyse de réseau régit la façon dont le trafic est décodé et prétraité afin qu'il puisse être évalué de manière plus approfondie, en particulier pour détecter un trafic anormal qui pourrait signaler une tentative d'intrusion.
-
Une politique de prévention des intrusions utilise des règles d’intrusion et de préprocesseur (parfois appelées collectivement règles de prévention des intrusions) pour examiner les paquets décodés à la recherche d’attaques basées sur des modèles. Les politiques de prévention des intrusions sont associées à des ensembles de variables, ce qui vous permet d’utiliser des valeurs nommées pour refléter avec précision votre environnement réseau.
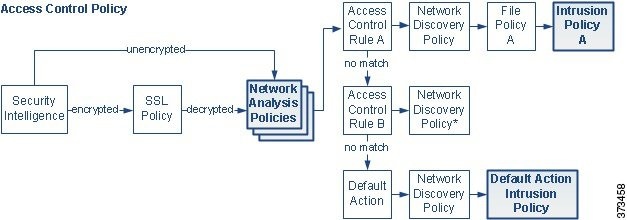
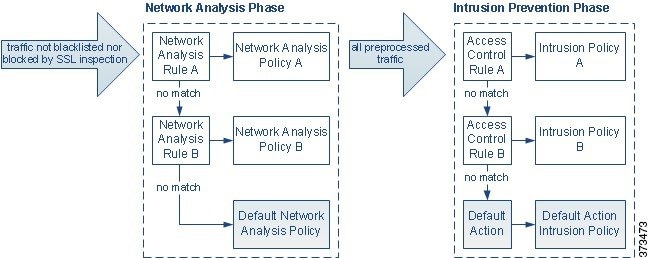
Les politiques d’analyse de réseau et de prévention des intrusions sont toutes deux appelées par une politique de contrôle d’accès parente, mais à des moments différents. Pendant que le système analyse le trafic, la phase d’analyse de réseau (décodage et prétraitement) se produit avant et séparément de la phase de prévention des intrusions (prétraitement et règles de prévention des intrusions supplémentaires). Ensemble, les politiques d’analyse de réseau et de prévention des intrusions permettent une inspection large et approfondie des paquets. Elles peuvent vous aider à détecter le trafic réseau, à vous alerter et à vous protéger contre le trafic réseau qui pourrait menacer la disponibilité, l’intégrité et la confidentialité des hôtes et de leurs données.
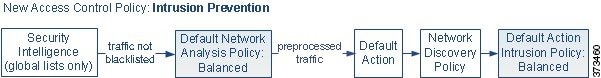
Le système est livré avec plusieurs politiques d’analyse de réseau et de prévention des intrusions du même nom (par exemple, Sécurité et connectivité équilibrées) qui se complètent et fonctionnent ensemble. En utilisant des politiques fournies par le système, vous pouvez profiter de l’expérience de Cisco Talos Intelligence Group (Talos). Pour ces politiques, Talos définit les états des règles de prévention des intrusions et des inspecteurs, et fournit les configurations initiales pour les inspecteurs et d’autres paramètres avancés.
Vous pouvez également créer des politiques personnalisées d'analyse de réseau et de prévention des intrusions. Vous pouvez ajuster les paramètres des politiques personnalisées pour inspecter le trafic de la manière qui vous semble la plus importante, afin d'améliorer à la fois les performances de vos périphériques gérés et votre capacité à répondre efficacement aux événements qu'ils génèrent.
Vous créez, modifiez, enregistrez et gérez les politiques d’analyse de réseau et de prévention des intrusions à l’aide d’éditeurs de politiques similaires dans l’interface Web. Lorsque vous modifiez l'un ou l'autre de ces types de politique, un panneau de navigation s'affiche sur le côté gauche de l'interface Web; le côté droit affiche diverses pages de configuration.
Reportez-vous aux vidéos pour obtenir de l’aide et des renseignements supplémentaires :
 Attention |
Obsolescence du mode de détection : à partir de la version 7.4.0 du centre de gestion, pour une politique d’analyse de réseau (NAP), le mode d’inspection de détection est obsolète et sera supprimé dans une prochaine version. Le mode de détection était destiné à être utilisé comme mode de test afin que vous puissiez activer les inspections et voir comment elles se comportent dans votre réseau avant de le configurer pour abandonner le trafic, c’est-à-dire pour afficher le trafic qui serait abandonné. Ce comportement est amélioré lorsque tous les abandons de l’inspecteur sont contrôlés par l’état de la règle et que vous pouvez définir chacun d’eux pour générer des événements. Ceci est fait pour les tester avant de configurer l’état de la règle pour abandonner le trafic. Comme nous avons maintenant un contrôle fin des pertes de trafic dans Snort 3, le mode de détection ne fait qu’ajouter plus de complexité au produit et n’est pas nécessaire, le mode de détection est donc obsolète. Si vous modifiez une Politique d’analyse de réseau (NAP) de détection à Prévention, la Politique d’analyse de réseau (NAP) qui traite le trafic des incidents d’intrusion qui « sera abandonnée » est « abandonnée », et le trafic correspondant abandonnera le trafic de ces événements. Cela s’applique aux règles dont les GID ne sont pas 1 ou 3. Les GID 1 et 3 sont des règles de texte ou compilées (généralement fournies par Talos ou à partir de vos règles personnalisées ou importées), et tous les autres GID sont des inspections pour détecter des anomalies. Il s'agit de règles moins courantes à déclencher dans un réseau. Il est peu probable que le passage en mode de prévention ait un impact sur le trafic. Il vous suffit de désactiver la règle de prévention des intrusions qui s’applique au trafic abandonné et de la régler sur généré ou désactivé. Nous vous recommandons de choisir Prévention comme mode d'inspection, mais si vous choisissez Prévention, vous ne pouvez pas revenir au mode Détection. |

 Commentaires
