Configurer l'inscription et le renouvellement automatiques des certificats via CAPF Online CA
Table des matières
Introduction
Ce document décrit l'inscription et le renouvellement automatiques des certificats via la fonctionnalité CAPF Online pour Cisco Unified Communications Manager (CUCM).
Conditions préalables
Exigences
Cisco vous recommande de prendre connaissance des rubriques suivantes :
- Solutions Cisco Unified Communications Manager
- Certificats X.509
- Windows Server
- Windows Active Directory (AD)
- Services Internet (IIS) Windows
- Authentification NT (nouvelle technologie) LAN Manager (NTLM)
Composants utilisés
Les informations contenues dans ce document sont basées sur les versions de matériel et de logiciel suivantes :
- CUCM version 12.5.1.10000-22
- Windows Server 2012 R2
- Téléphone IP CP-8865 / Microprogramme : SIP 12-1-1SR1-4 et 12-5-1SR2.
The information in this document was created from the devices in a specific lab environment. All of the devices used in this document started with a cleared (default) configuration. Si votre réseau est en ligne, assurez-vous de bien comprendre l’incidence possible des commandes.
Informations générales
Ce document couvre la configuration de la fonctionnalité et les ressources associées pour des recherches supplémentaires.
Valider la date et l'heure du serveur
Assurez-vous que le serveur Windows a la date, l'heure et le fuseau horaire corrects configurés car ils affectent les heures de validité du certificat de l'autorité de certification racine du serveur ainsi que les certificats émis par celui-ci.
Nom du serveur de mise à jour
Par défaut, le nom de l'ordinateur serveur a un nom aléatoire tel que WIN-730K65R6BSK. La première chose à faire avant d'activer les services de domaine AD est de s'assurer de mettre à jour le nom de l'ordinateur serveur en fonction de ce que vous voulez que le nom d'hôte du serveur et le nom de l'émetteur de l'autorité de certification racine soient avant la fin de l'installation ; sinon, il faut beaucoup d'étapes supplémentaires pour changer cela après l'installation des services AD.
- Accédez à Local Server, sélectionnez le nom de l'ordinateur pour ouvrir les Propriétés système
- Cliquez sur le bouton Modifier et tapez le nouveau nom de l'ordinateur.
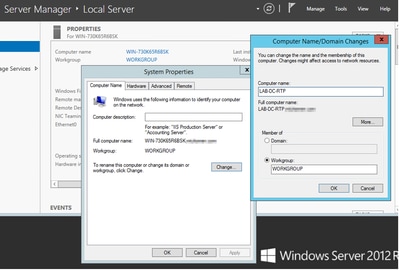
- Redémarrez le serveur pour que les modifications soient appliquées.
Configurer
Services AD, utilisateur et modèle de certificat
Activer et configurer les services Active Directory
- Dans le Gestionnaire de serveur, sélectionnez Ajouter des rôles et des fonctionnalités, puis sélectionnez Installation basée sur les rôles ou basée sur les fonctionnalités.
- Sélectionnez le serveur dans le pool (il ne doit y en avoir qu'un seul).
- Sélectionnez Services de domaine Active Directory.
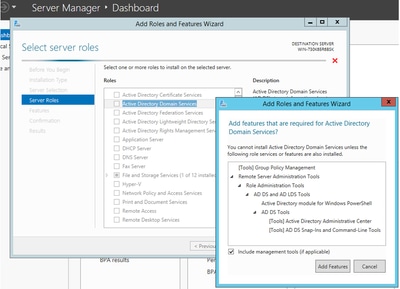
- Cliquez sur le bouton Suivant, puis sur Installer.
- Cliquez sur le bouton Fermer une fois l'installation terminée.
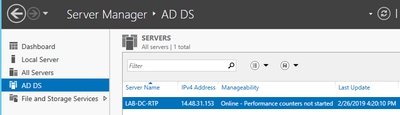
- Un onglet d'avertissement apparaît sous Gestionnaire de serveur > AD DS avec le titre Configuration requise pour les services de domaine Active Directory. Sélectionnez autres liens, puis l'action disponible pour démarrer l'assistant de configuration.
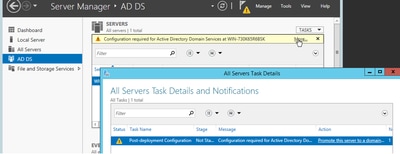
- Complétez les invites de l'assistant de configuration de domaine, ajoutez une nouvelle forêt avec le nom de domaine racine souhaité et décochez la case DNS le cas échéant. Définissez le mot de passe DSRM.
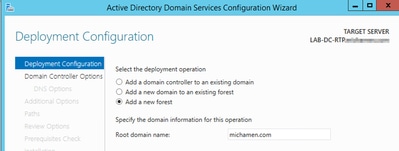
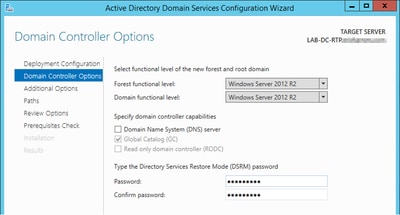
- Spécifiez un nom de domaine NetBIOS (MICHAMEN1 utilisé dans ces travaux pratiques).
- Terminez l'Assistant. Le serveur redémarre ensuite pour terminer l'installation.
- Spécifiez le nouveau nom de domaine lors de votre prochaine connexion. Par exemple, MICHAMEN1\Administrateur.
Activer et configurer les services de certificats
- Dans le Gestionnaire de serveur, sélectionnez Ajouter des rôles et des fonctionnalités.
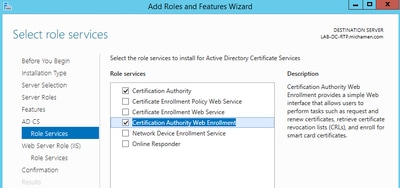
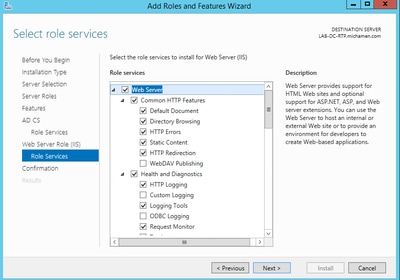
- Sélectionnez Services de certificats Active Directory et ajoutez les fonctionnalités requises (toutes les fonctionnalités disponibles ont été sélectionnées dans les services de rôle qui ont été activés pour ces travaux pratiques).
- Pour les services de rôle, vérifiez l'inscription Web de l'autorité de certification.
- Un onglet d'avertissement doit apparaître sous Gestionnaire de serveur > AD DS avec le titre Configuration requise pour les services de certificats Active Directory ; Sélectionnez le lien Autres, puis l'action disponible.
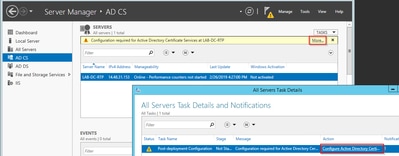
Complétez ces étapes dans l'assistant Post Install Configuration d'AD-CS :
- Sélectionnez les rôles d'inscription Web Autorité de certification et Autorité de certification.
- Choisissez Enterprise CA avec les options suivantes :
- Autorité de certification racine
- Créez une nouvelle clé privée.
- Utiliser la clé privée - SHA1 avec les paramètres par défaut.
- Définissez un nom commun pour l'autorité de certification (doit correspondre au nom d'hôte du serveur).
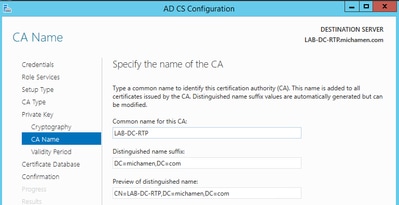
- Définissez Validité pour 5 ans (ou plus si vous le souhaitez).
- Sélectionnez le bouton Next dans le reste de l'assistant.
Création d'un modèle de certificat pour CiscoRA
- Ouvrez MMC. Sélectionnez le logo de démarrage de Windows et tapez mmc dans Exécuter.
- Ouvrez une fenêtre MMC, ajoutez les composants logiciels enfichables (utilisés à différents points de la configuration) et sélectionnez OK.
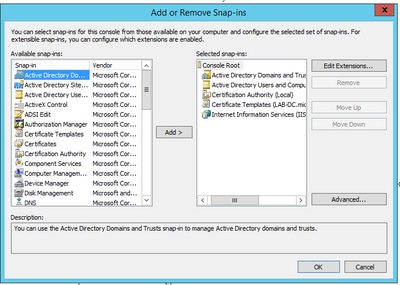
- Sélectionnez File > Save et enregistrez cette session de console sur le bureau pour un accès rapide.
- Dans les composants logiciels enfichables, sélectionnez Modèles de certificats.
- Créez ou clonez un modèle (de préférence le modèle Autorité de certification racine si disponible) et nommez-le CiscoRA.
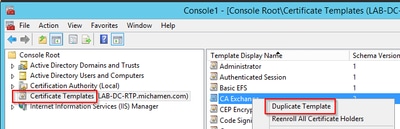
- Cliquez avec le bouton droit sur le modèle et sélectionnez Propriétés.
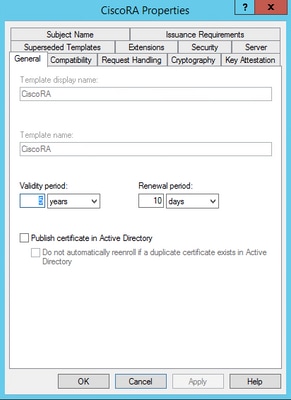
- Sélectionnez l'onglet Général et définissez la période de validité sur 20 ans (ou une autre valeur si vous le souhaitez). Dans cet onglet, assurez-vous que le modèle, le nom d'affichage et le nom, les valeurs correspondent.
- Sélectionnez l'onglet Extensions, mettez en surbrillance Application Policies, puis sélectionnez Edit.
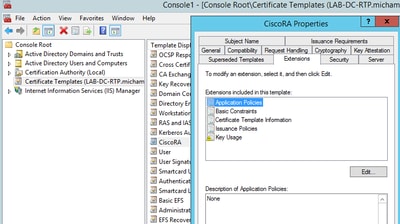
- Supprimez toutes les stratégies affichées dans la fenêtre qui s'affiche.
- Sélectionnez l'onglet Subject Name et sélectionnez la case d'option Supply in Request.
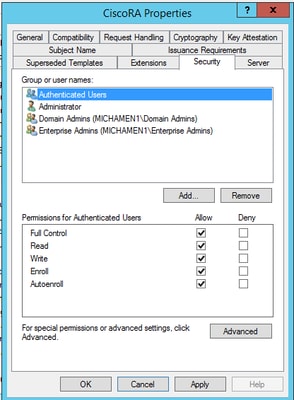
- Sélectionnez l'onglet Sécurité et accordez des autorisations en fonction de vos besoins en termes de noms de groupes/d'utilisateurs.

Remarque : Dans cet exemple, des autorisations complètes ont été accordées à tous les niveaux pour plus de simplicité, mais cela a des implications en matière de sécurité. Dans un environnement de production, les autorisations d'écriture et d'inscription ne doivent être accordées qu'aux utilisateurs et aux groupes qui en ont besoin. Pour plus d'informations, reportez-vous à la documentation Microsoft.
Rendre le modèle de certificat disponible pour l'émission
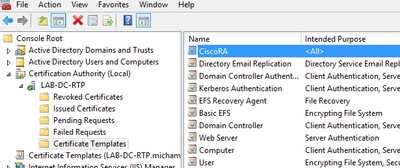
- Dans les composants logiciels enfichables MMC, sélectionnez Autorité de certification et développez l'arborescence des dossiers pour localiser le dossier Modèles de certificats.
- Cliquez avec le bouton droit de la souris dans l'espace blanc du cadre contenant le nom et l'objectif souhaité.
- Sélectionnez Nouveau et Modèle de certificat à émettre.
- Sélectionnez le nouveau modèle CiscoRA créé et modifié.
Création de compte CiscoRA Active Directory
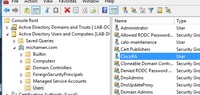
- Accédez à Composants logiciels enfichables MMC et sélectionnez Utilisateurs et ordinateurs Active Directory.
- Sélectionnez le dossier Users dans l'arborescence du volet le plus à gauche.
- Cliquez avec le bouton droit dans l'espace blanc du cadre contenant Nom, Type et Description.
- Sélectionnez Nouveau et Utilisateur.
- Créez le compte CiscoRA avec le nom d'utilisateur/mot de passe (ciscora/Cisco123 a été utilisé pour ces travaux pratiques) et cochez la case Password never expires lorsqu'elle est affichée.
Configuration de l'authentification IIS et de la liaison SSL
Activer l'authentification NTLM
- Accédez aux composants logiciels enfichables MMC et, sous le composant logiciel enfichable Gestionnaire des services Internet (IIS), sélectionnez votre nom de serveur.
- La liste des fonctions s'affiche dans la trame suivante. Double-cliquez sur Authentification.
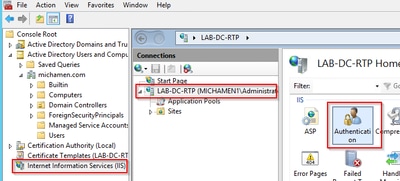
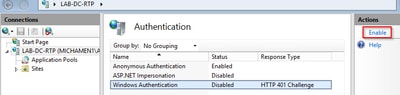
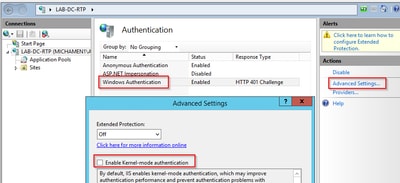
- Sélectionnez Authentification Windows et, dans le cadre Actions (volet droit), sélectionnez Activer.
- Sélectionnez Advanced Settings et désactivez la case à cocher Enable Kernel-mode authentication.
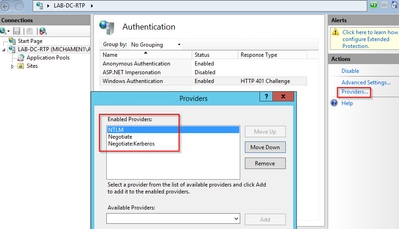
- Sélectionnez Providers et mettez en ordre NTML, puis Negotiate.
Générer le certificat d'identité pour le serveur Web
Si vous ne l'avez pas encore fait, générez un certificat et un certificat d'identité pour votre service Web qui est signé par l'autorité de certification, car CiscoRA ne peut pas s'y connecter si le certificat du serveur Web est auto-signé.
- Sélectionnez votre serveur Web dans le composant logiciel enfichable IIS et double-cliquez sur Certificats de serveur.
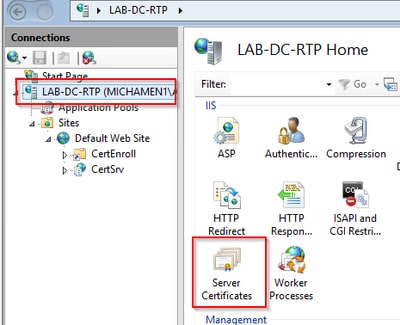
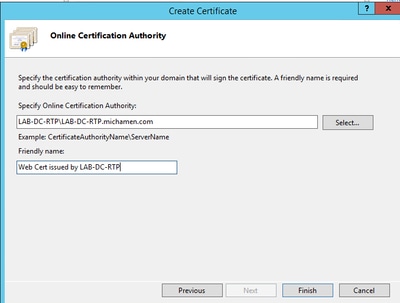
- Par défaut, un certificat y est répertorié, à savoir le certificat CA racine auto-signé. Dans le menu Actions, sélectionnez Créer un certificat de domaine. Entrez les valeurs dans l'assistant de configuration pour créer votre nouveau certificat. Assurez-vous que le nom commun est un nom de domaine complet (FQDN) résoluble et sélectionnez Suivant.
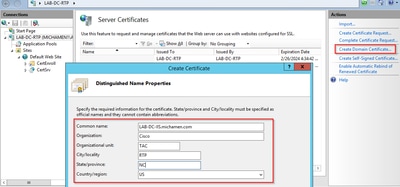
- Sélectionnez le certificat de votre autorité de certification racine comme émetteur et sélectionnez Terminer.
Le certificat CA et votre certificat d'identité de serveur Web sont répertoriés.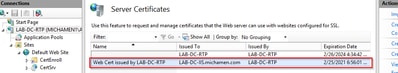
Liaison SSL du serveur Web
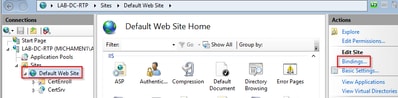
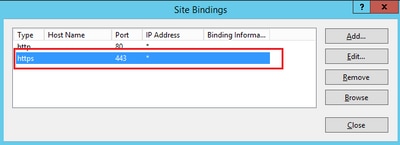
- Sélectionnez un site dans l'arborescence (vous pouvez utiliser le site Web par défaut ou le rendre plus granulaire pour des sites spécifiques) et sélectionnez Liaisons dans le volet Actions. L'éditeur de liaisons qui s'affiche vous permet de créer, modifier et supprimer des liaisons pour votre site Web. Sélectionnez Add pour ajouter votre nouvelle liaison SSL au site.
- Les paramètres par défaut d'une nouvelle liaison sont définis sur HTTP sur le port 80. Pour Type, sélectionnez https. Sélectionnez le certificat auto-signé que vous avez créé dans la section précédente dans la liste déroulante Certificat SSL, puis cliquez sur OK.
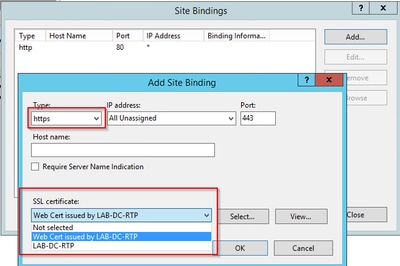
- Maintenant, vous avez une nouvelle liaison SSL sur votre site et tout ce qui reste est de vérifier qu'il fonctionne en sélectionnant Browse * : 443 (https) option du menu et assurez-vous que la page Web IIS par défaut utilise HTTPS.
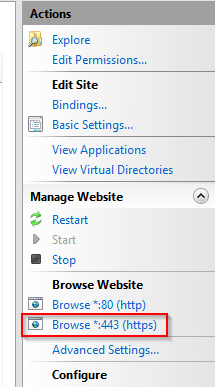
- N'oubliez pas de redémarrer le service IIS après les modifications de configuration. Utilisez l'option Redémarrer du volet Actions.
Configuration CUCM
- Accédez à votre page Web AD CS (https://
YOUR_SERVER_FQDN/certsrv/) et téléchargez le certificat CA. 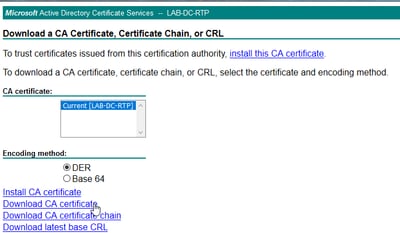
- Accédez à Security > Certificate Management depuis la page OS Administration et sélectionnez le bouton Upload Certificate/Certificate chain pour télécharger le certificat CA avec l'objectif défini sur CAPF-trust.
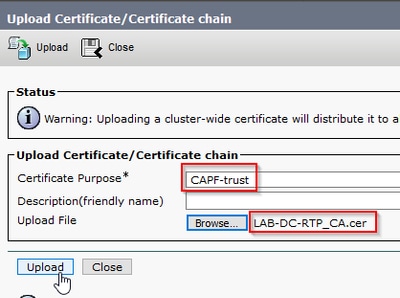
Téléchargez le même certificat CA que CallManager-trust car il est nécessaire si le chiffrement de signalisation sécurisé est activé pour les terminaux, ce qui est probable si le cluster est en mode mixte.
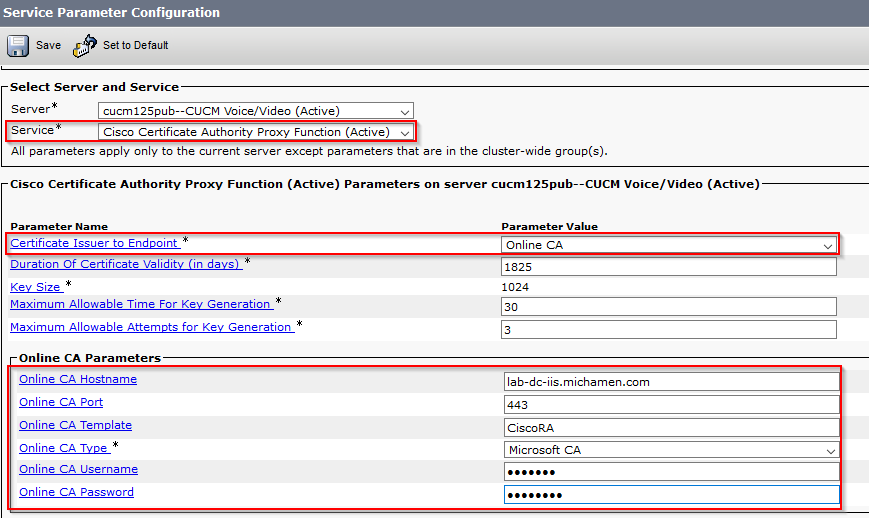
- Accédez à System > Service Parameters. Sélectionnez le serveur de publication Unified CM dans le champ Serveur et la fonction Proxy de l'autorité de certification Cisco dans le champ Service.
- Définissez la valeur de Certificate Issuer sur Endpoint sur Online CA et entrez les valeurs pour les champs Online CA Parameters. Veillez à utiliser le nom de domaine complet du serveur Web, le nom du modèle de certificat créé précédemment (CiscoRA), le type d'autorité de certification en tant qu'autorité de certification Microsoft et utilisez les informations d'identification du compte utilisateur CiscoRA créé précédemment.
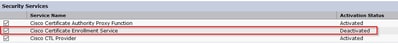
- Une fenêtre contextuelle vous informe que le service CAPF doit être redémarré. Commencez par activer le service d'inscription de certificat Cisco via Cisco Unified Serviceability > Tools > Service Activation, sélectionnez l'éditeur dans le champ server, activez la case à cocher Cisco Certificate Enrollment Service, puis cliquez sur le bouton Save.
Vérifier
Vérifier les certificats IIS
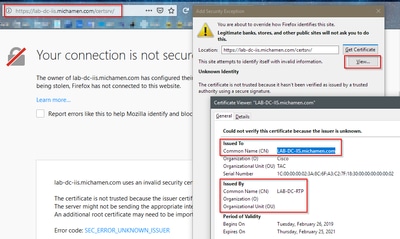
- À partir d'un navigateur Web sur un PC connecté au serveur (de préférence sur le même réseau que le serveur de publication CUCM), accédez au nom de domaine complet de votre serveur (https://)
YOUR_SERVER_FQDN/certsrv/). - L'alerte Certificat non approuvé s'affiche. Ajoutez l'exception et vérifiez le certificat. Assurez-vous qu'il correspond au nom de domaine complet attendu.
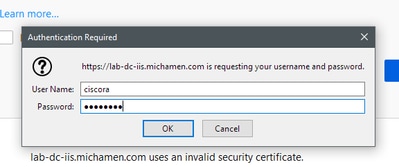
- Après avoir accepté l'exception, vous devez vous authentifier ; à ce stade, vous devez utiliser les informations d'identification configurées pour le compte CiscoRA précédemment.
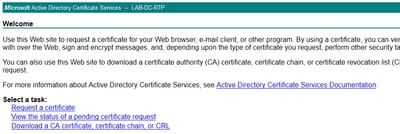
- Après l'authentification, vous devez pouvoir afficher la page d'accueil AD CS (Active Directory Certificate Services).
Vérification de la configuration CUCM
Suivez les étapes pour installer un certificat LSC sur l'un des téléphones.
- Ouvrez la page CallManager Administration, Device, puis Phone.
- Cliquez sur le bouton Rechercher pour afficher les téléphones.
- Sélectionnez le téléphone sur lequel vous souhaitez installer le contrôleur LSC.
- Faites défiler jusqu'à Certification Authority Proxy Function (CAPF) Information.
- Sélectionnez Install/Upgrade dans Certificate Operation (Opération de certificat).
- Sélectionnez le mode d'authentification. (Par chaîne Null convient pour les tests.)
- Faites défiler la page jusqu'en haut et sélectionnez save (enregistrer) puis Apply Config (Appliquer la configuration) pour le téléphone.
- Après le redémarrage du téléphone et l'enregistrement, utilisez le filtre LSC Status pour confirmer que le LSC a été correctement installé.
Et continuez :
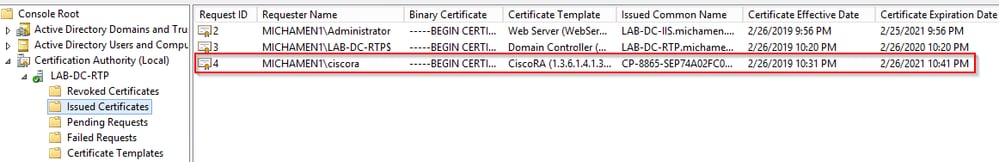
- Côté serveur AD, ouvrez MMC et développez le composant logiciel enfichable Autorité de certification pour sélectionner le dossier Certificats émis.
- L'entrée du téléphone s'affiche dans la vue récapitulative, avec les détails suivants :
- ID de la demande : Numéro de séquence unique
- Nom du demandeur : Le nom d'utilisateur du compte CiscoRA configuré doit être affiché.
- Modèle de certificat : Le nom du modèle CiscoRA créé doit être affiché.
- Nom usuel émis : Le modèle du téléphone ajouté au nom du périphérique doit être affiché.
- Date d'effet et d'expiration du certificat
Liens connexes
Historique de révision
| Révision | Date de publication | Commentaires |
|---|---|---|
3.0 |
01-Oct-2026
|
Texte de remplacement ajouté. Mise à jour des liens cibles, des exigences de style et du formatage pour se conformer aux directives de Cisco en matière d'externalisation. |
2.0 |
08-Jun-2023
|
Confirmé avec BU que kerbeos n'est pas pris en charge, donc en supprimant toute configuration suggérée associée. |
1.0 |
05-Jun-2019
|
Première publication |

 Commentaires
Contacter Cisco
- Ouvrir un dossier d’assistance

- (Un contrat de service de Cisco est requis)