Configurer la restriction du service partagé Microsoft 365 sur SWA
Introduction
Ce document décrit le processus de configuration de la restriction de service partagé Microsoft 365 dans l'appareil Web sécurisé (SWA).
Conditions préalables
Exigences
Cisco vous recommande de prendre connaissance des rubriques suivantes :
- Accès à l'interface graphique utilisateur (GUI) de SWA
- Privilèges administratifs sur le SWA.
- Connaissance de l'administration SWA.
Composants utilisés
Ce document n'est pas limité à des versions de matériel et de logiciel spécifiques.
The information in this document was created from the devices in a specific lab environment. All of the devices used in this document started with a cleared (default) configuration. Si votre réseau est en ligne, assurez-vous de bien comprendre l’incidence possible des commandes.
Configuration Steps
| Étape 1. Créer une catégorie d'URL personnalisée pour le site Web |
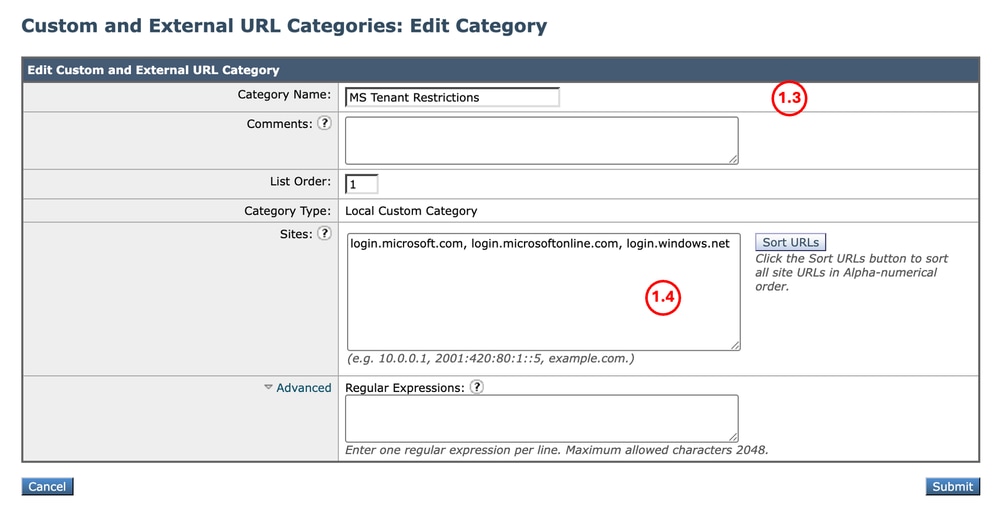
Étape 1.1. Dans l’interface graphique, accédez à Web Security Manager et sélectionnez Custom and External URL Categories. Étape 1.2. Cliquez sur Add Category pour créer une nouvelle catégorie d'URL personnalisée. Étape 1.3. Entrez le nom de la nouvelle catégorie. Étape 1.4. Définissez ces URL dans la section Sites : Étape 1.5. Soumettre les modifications
|
| Étape 2 : déchiffrement du trafic |
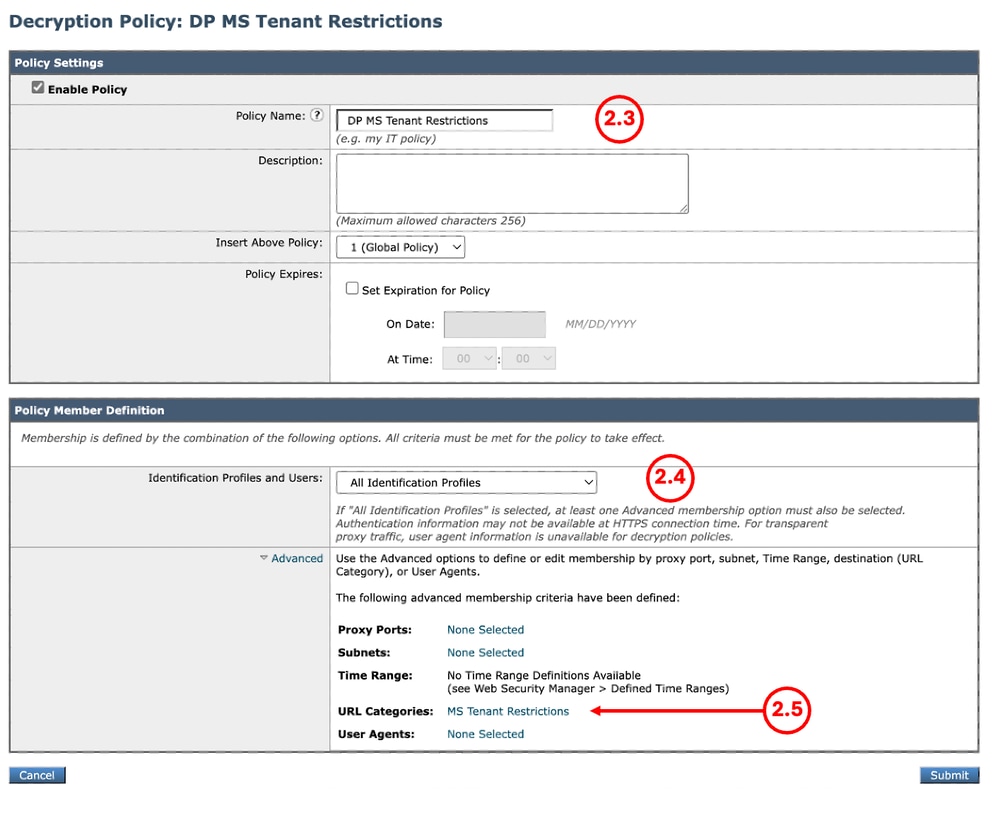
Étape 2.1. À partir de l’interface utilisateur graphique, accédez à Web Security Manager et sélectionnez Decryption Policies. Étape 2.2. Cliquez sur Add Policy. Étape 2.3. Entrez le nom de la stratégie. Étape 2.4. Sélectionnez le profil d'identification qui doit s'appliquer à cette stratégie. Étape 2.5. Dans la section Définition de membre de stratégie, cliquez sur les liens Catégories d'URL pour ajouter la catégorie d'URL personnalisée. Étape 2.6. Sélectionnez la catégorie d'URL créée à l'étape 1. Étape 2.7. Cliquez sur Submit.
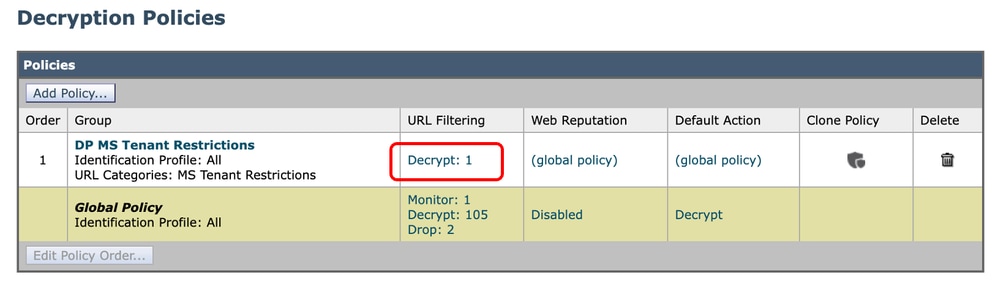
Étape 2.8. Dans la page Decryption Policies, cliquez sur le lien du filtrage d’URL qui a été créé à l’étape 1.
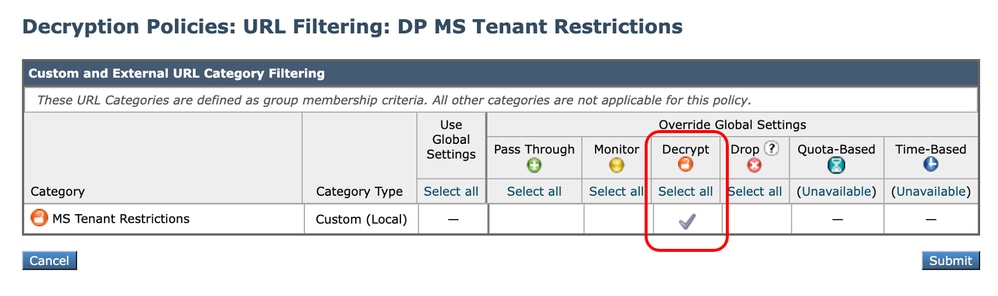
Étape 2.9. Choisissez Decrypt comme action pour Custom URL Category. Étape 2.10. Cliquez sur Envoyer.
|
| Étape 3 : création d'un profil de réécriture HTTP |
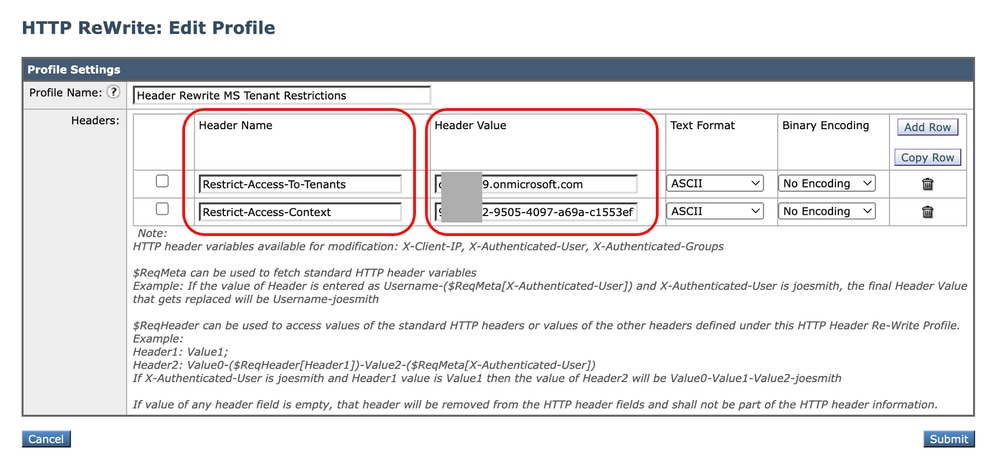
Étape 3.1. Dans l’interface graphique, accédez à Web Security Manager et sélectionnez HTTP ReWrite Profiles. Étape 3.2. Cliquez sur Add Profile. Étape 3.3. Entrez le nom du nouveau profil. Étape 3.4. Utilisez Restrict-Access-To-Tenants pour le premier nom d'en-tête. Étape 3.5. Pour le paramètre Restrict-Access-To-Tenants, utilisez la valeur <allowed tenant list>, qui doit être une liste séparée par des virgules des locataires auxquels les utilisateurs sont autorisés à accéder. Étape 3.6. Cliquez sur Add Row. Étape 3.7. Utilisez Restrict-Access-Context comme deuxième nom d’en-tête. Étape 3.8. Pour le paramètre Restrict-Access-Context, utilisez la valeur d'un ID de répertoire unique pour spécifier le service partagé qui définit les restrictions du service partagé. Étape 3.9. Cliquez sur Submit.
|
| Étape 4 : création d’une stratégie d’accès |
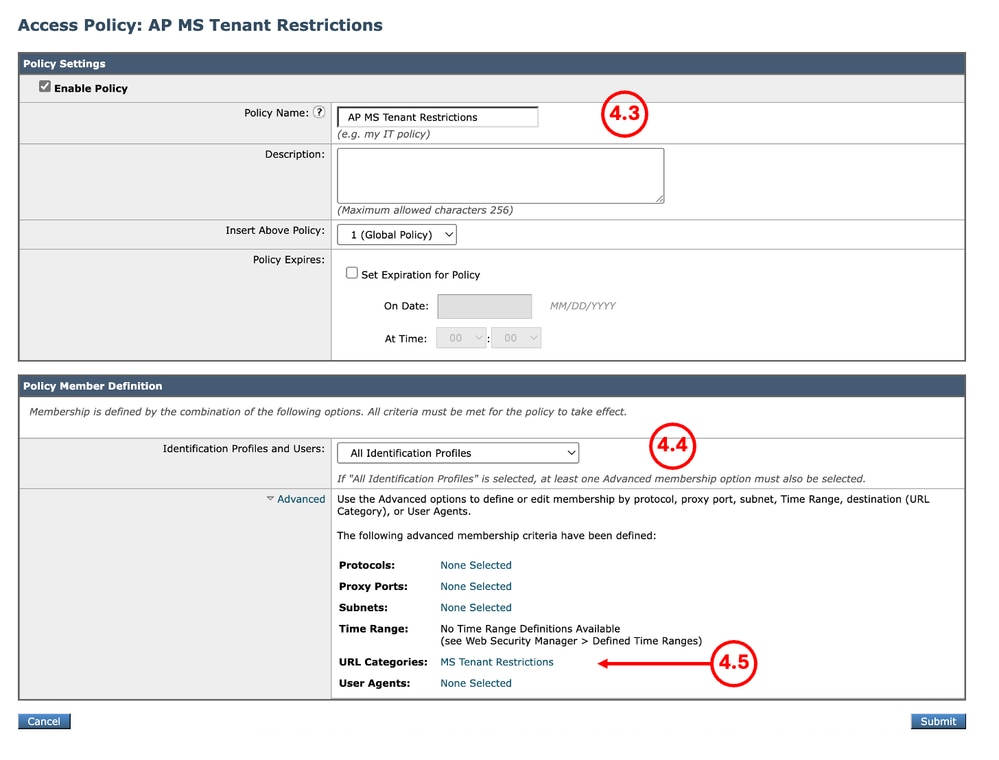
Étape 4.1. À partir de l’interface utilisateur graphique, accédez à Web Security Manager et sélectionnez Access Policies. Étape 4.2. Cliquez sur Add Policy. Étape 4.3. Entrez le nom de la stratégie. Étape 4.4. Sélectionnez le profil d'identification qui doit s'appliquer à cette stratégie. Étape 4.5. Dans la section Définition de membre de stratégie, cliquez sur les liens Catégories d'URL pour ajouter la catégorie d'URL personnalisée. Étape 4.6. Sélectionnez la catégorie d'URL créée à l'étape 1. Étape 4.7. Cliquez sur Submit.
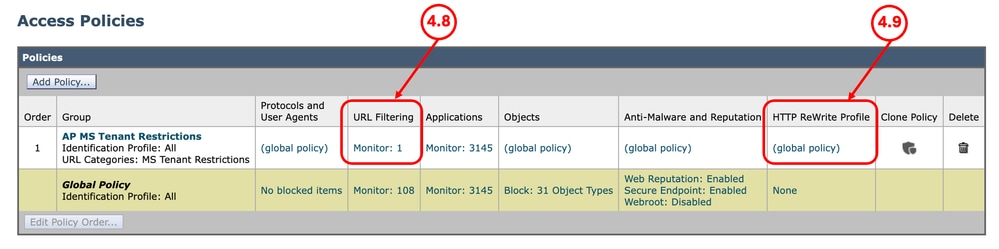
Étape 4.8. Dans la page Access Policies, assurez-vous que l'action du filtrage d'URL est définie sur Monitor. Étape 4.9. Cliquez sur le lien dans Profil de réécriture HTTP pour ajouter le profil d'en-tête HTTP à cette stratégie.
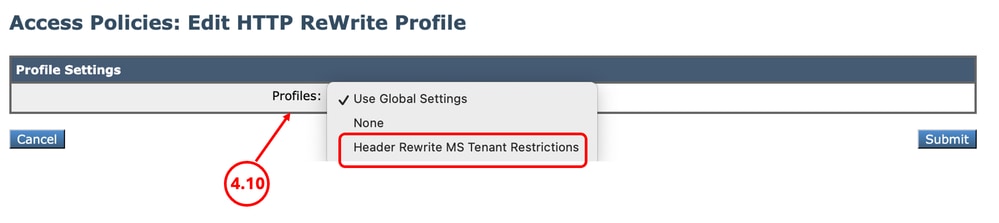
Étape 4.10. Choisissez les profils de réécriture HTTP, créés à l'étape 3.
Étape 4.11. Cliquez sur Submit. Étape 4.12. Valider les modifications |
Rapports et journaux
Journaux
Vous pouvez ajouter un champ personnalisé aux journaux d'accès ou aux journaux W3C pour afficher le nom du profil de réécriture de l'en-tête HTTP.
| Spécificateur de format dans les journaux d'accès | Champ Log dans les journaux W3C | Description |
| %] | x-http-rewrite-profile-name | Nom du profil de réécriture d'en-tête HTTP. |
Rapports
Vous pouvez générer un rapport de suivi Web pour afficher les rapports du trafic en fonction du nom de la stratégie d'accès.
Pour générer les rapports, procédez comme suit :
Étape 1. Dans l’interface utilisateur graphique, sélectionnez Reporting et choisissez Web Tracking.
Étape 2. Choisissez la plage horaire souhaitée.
Étape 3. Cliquez sur le lien Avancé pour rechercher des transactions à l'aide de critères avancés.
Étape 4. Dans la section Stratégie, sélectionnez Filtrer par stratégie et tapez le nom de la stratégie d'accès qui a été créée précédemment.
Étape 5. Cliquez sur Rechercher pour consulter le rapport.
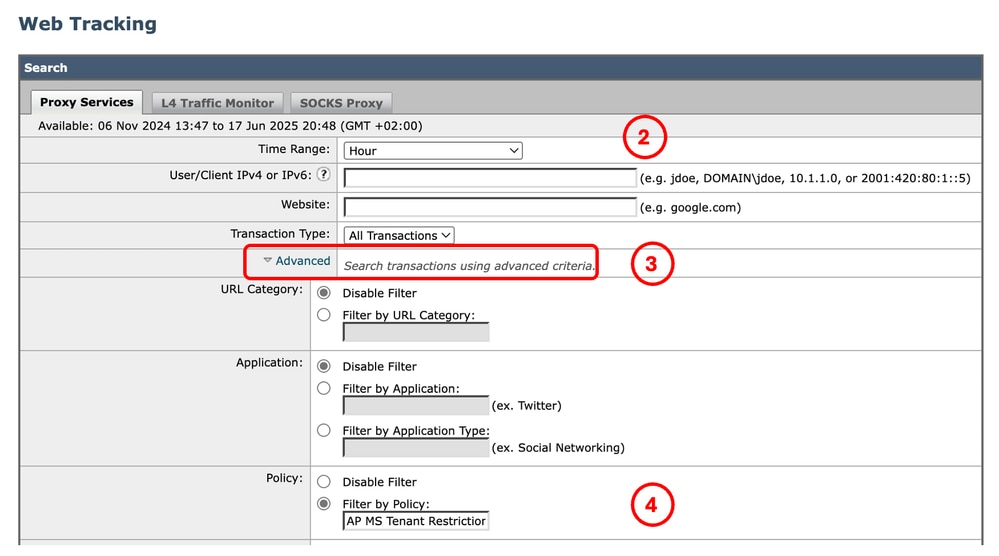 Image - Rapport de suivi Web
Informations connexes
- Guide de l'utilisateur d'AsyncOS 15.2 pour Cisco Secure Web Appliance
- Guide d'installation de l'appliance virtuelle Cisco Secure Email and Web
- Configurer des catégories d'URL personnalisées dans Secure Web Appliance - Cisco
-
Utilisation des meilleures pratiques de sécurisation des appliances Web
-
Configurer le certificat de déchiffrement dans l'appareil Web sécurisé
-
Configuration des journaux de transmission SCP dans l'appliance Web sécurisée avec Microsoft Server
-
Activer une chaîne/vidéo YouTube spécifique et bloquer le reste de YouTube dans SWA
-
Comprendre le format de journal d'accès HTTPS dans l'appliance Web sécurisée
-
Contourner l'authentification dans l'appliance Web sécurisée
-
Contourner le trafic des mises à jour Microsoft dans l'appliance Web sécurisée
Historique de révision
| Révision | Date de publication | Commentaires |
|---|---|---|
2.0 |
21-Oct-2026
|
Recertification - Mise en forme mise à jour |
1.0 |
26-Jun-2025
|
Première publication |

 Commentaires
Contacter Cisco
- Ouvrir un dossier d’assistance

- (Un contrat de service de Cisco est requis)