Déployer une passerelle FTDv dans Azure à l'aide de MCD
Introduction
Ce document décrit comment configurer les conditions préalables Microsoft Azure et déployer une passerelle virtuelle de défense contre les menaces de pare-feu (FTDv) via MCD.
Conditions préalables
- Abonnement Azure acquis et enregistré, et associé à l'ID Microsoft Entra. Confirmez-le dans la liste des inscriptions d'applications dans le portail Azure.
- Rôle personnalisé créé pour l'abonnement Azure qui accorde à Multicloud Defense (MCD) l'accès aux ressources et actions spécifiques qui seraient autrement bloquées.
- Un abonnement à Azure Event Grid, afin que MCD puisse recevoir des mises à jour en temps réel de l'abonnement Azure.
- L'abonnement Azure est connecté au contrôleur de défense multicloud à partir du tableau de bord MCD.
- Conditions de Cisco Marketplace acceptées dans Azure, si c'est la première fois que le compte Azure est intégré à MCD.
- (Facultatif) Identité gérée attribuée par l'utilisateur configurée, si vous avez besoin d'un accès au coffre de clés ou au stockage Blob.
- Un nouveau réseau virtuel de service. Les réseaux virtuels créés avant l'introduction de la prise en charge de la passerelle FTDv ne peuvent pas être utilisés pour un déploiement de passerelle FTDv.
- Un abonnement actif au centre de gestion des pare-feu fourni dans le cloud (cdFMC), qui gère la stratégie de contrôle d'accès pour le périphérique FTDv.
- Au moins une licence FTDv achetée auprès de votre vendeur ou partenaire Cisco.
Exigences
Cisco vous recommande de prendre connaissance des rubriques suivantes :
- Navigation sur le portail Microsoft Azure
- Enregistrement d'application Microsoft Entra ID (Azure AD) et contrôle d'accès basé sur les rôles (RBAC)
- Cisco Multicloud Defense (MCD)
- Cisco Secure Firewall Threat Defense Virtual (FTDv)
Composants utilisés
Ce document n'est pas limité à des versions de matériel et de logiciel spécifiques.
The information in this document was created from the devices in a specific lab environment. All of the devices used in this document started with a cleared (default) configuration. Si votre réseau est en ligne, assurez-vous de bien comprendre l’incidence possible des commandes.
Configurer
Utilisez ces procédures afin de préparer Microsoft Azure, de connecter votre compte Azure à MCD et de déployer une passerelle FTDv.
Enregistrer une demande
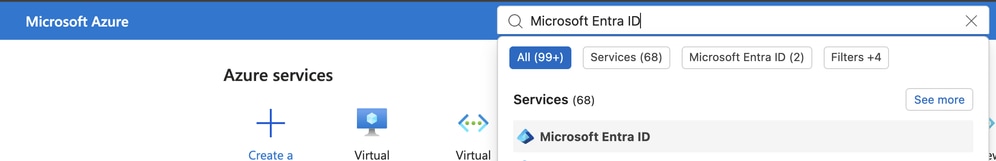
- Accédez à Microsoft Entra ID avec la barre de recherche du portail Azure.
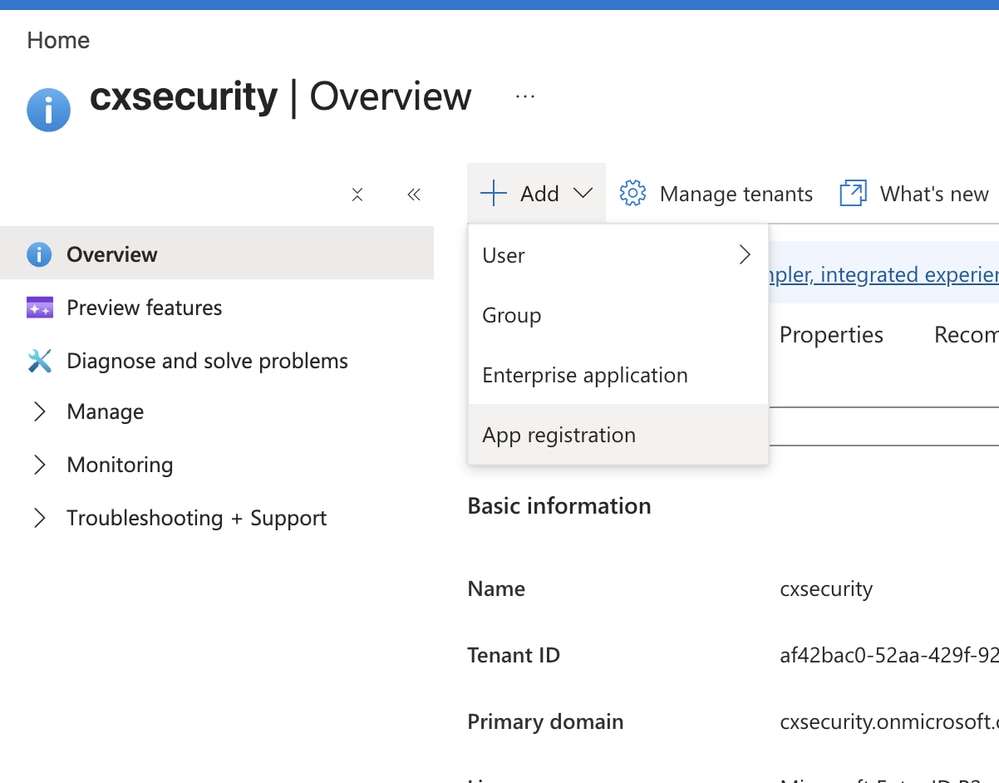
- Cliquez sur Add, puis sélectionnez App registration.
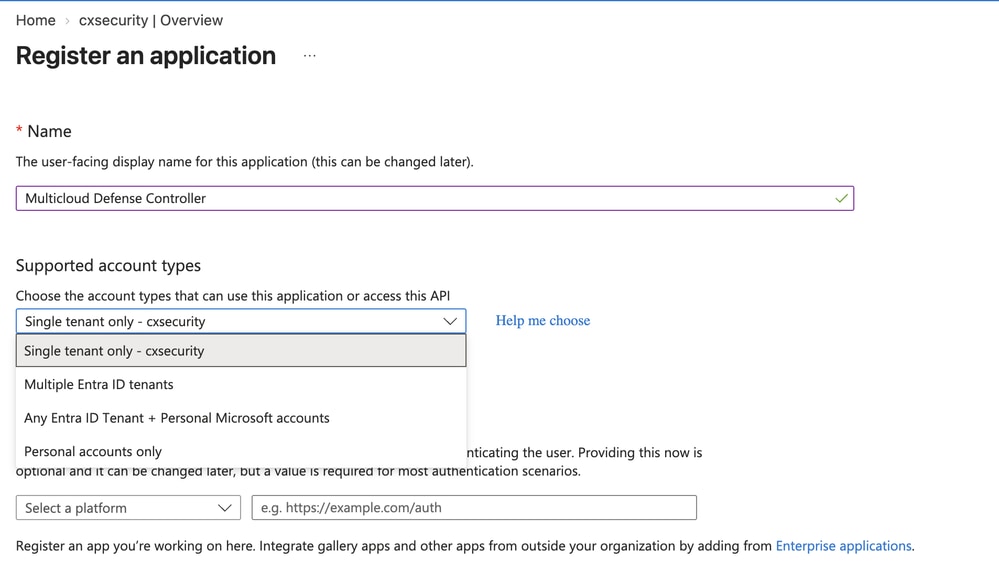
- Dans le formulaire Register an application, saisissez les valeurs suivantes :
- Name : Nom facilement identifiable pour l'application.
- Types de comptes pris en charge : Sélectionnez l'option qui convient le mieux à votre environnement. Ce document utilise le service partagé unique uniquement.
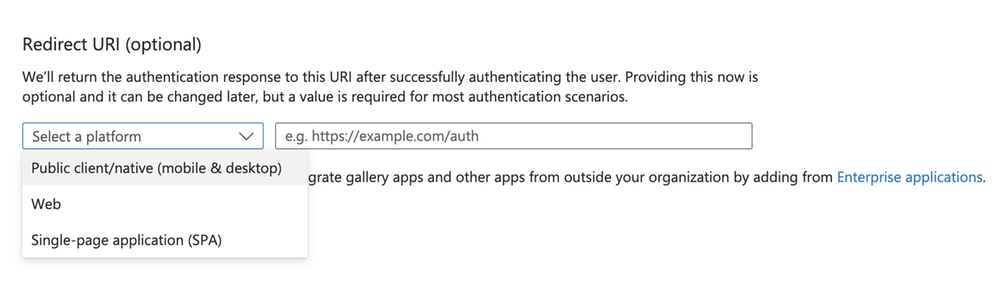
- Pour URI de redirection (facultatif), choisissez l'option appropriée pour votre environnement. Ce document ne configure pas d'URI de redirection.
- Cliquez sur Register.
- Une fois l'application enregistrée, la page de présentation apparaît. Copiez et enregistrez l'ID d'application (client) et l'ID de répertoire (locataire) dans un bloc-notes.
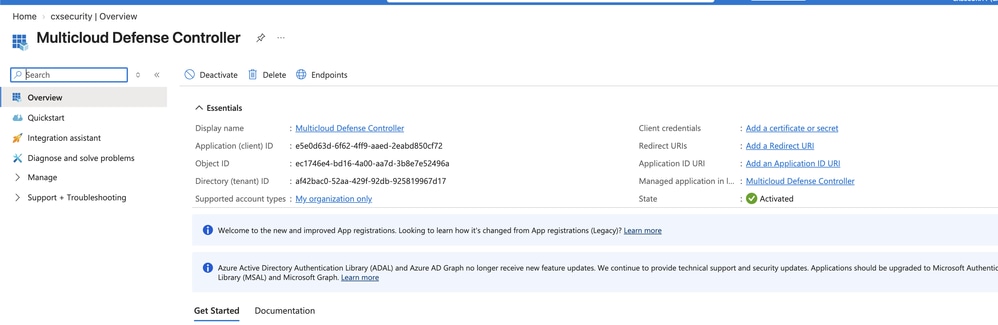
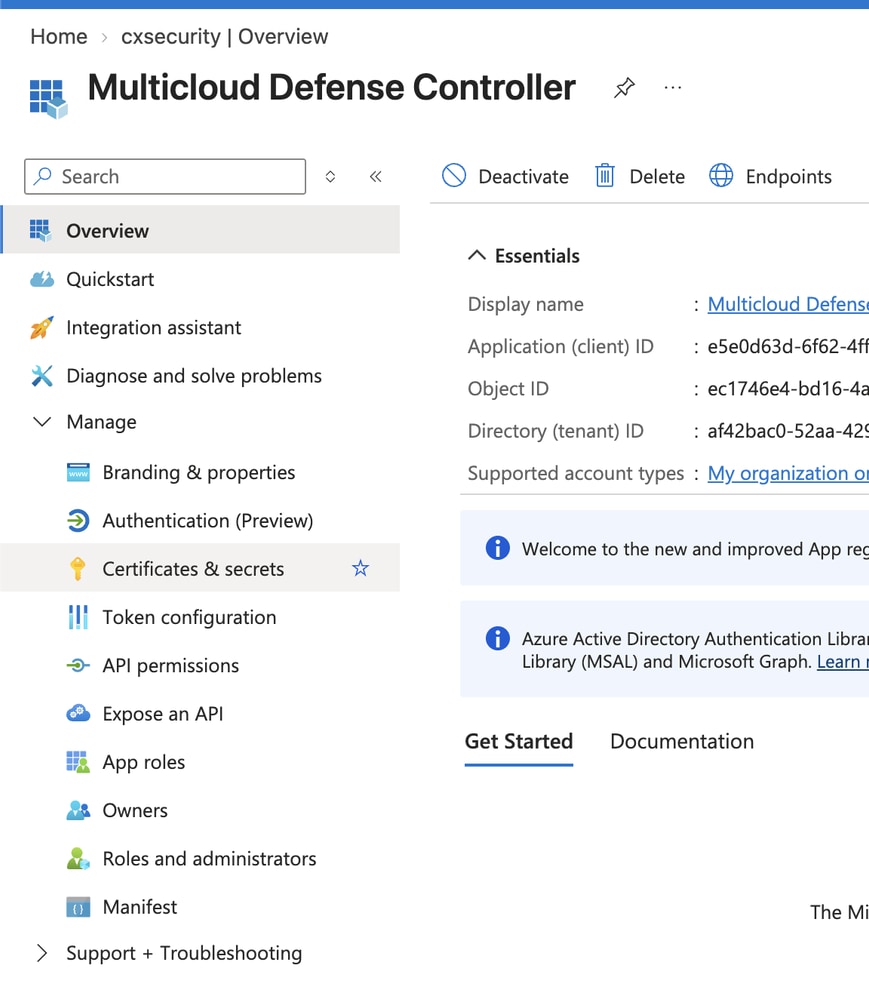
- Dans le volet de navigation gauche de la page de l'application, accédez à Manage > Certificates & secrets.
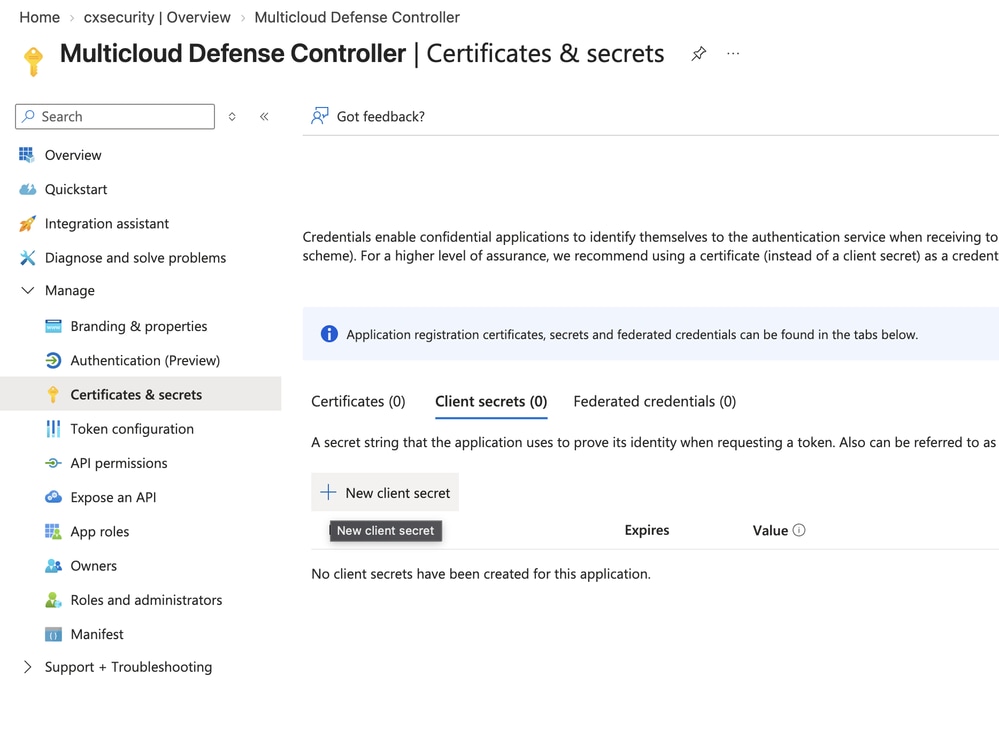
- Cliquez sur Nouveau secret client.
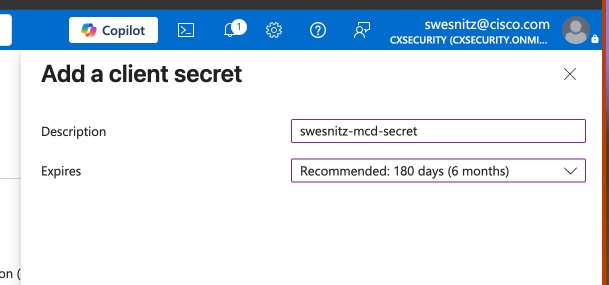
- Sur la page Add a client secret, entrez ces valeurs, puis cliquez sur Add :
- Description: Description appropriée du secret client.
- Expire : Dans le menu déroulant, choisissez l'option qui convient le mieux à votre environnement.

Remarque : Vous devez créer un nouveau secret lorsque le secret actuel expire.
- Copiez et enregistrez la valeur et l'ID secret dans un bloc-notes.

Avertissement : Vous ne pouvez afficher la valeur secrète qu'au moment de la création.
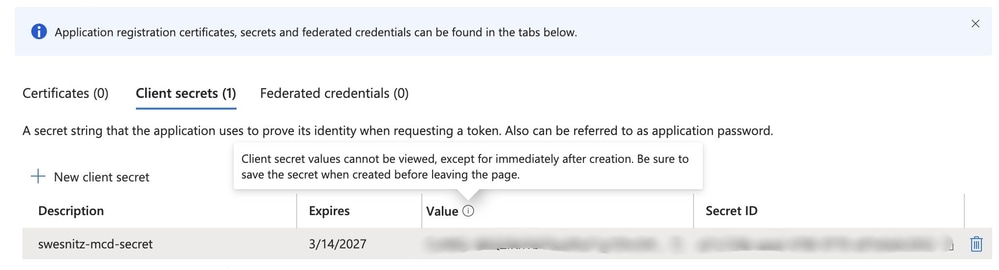

Conseil : Le secret client est répertorié dans la colonne Valeur.
Créer un rôle personnalisé
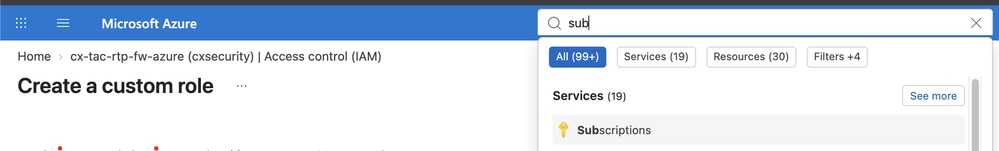
- Accédez à Abonnements avec la barre de recherche du portail Azure.
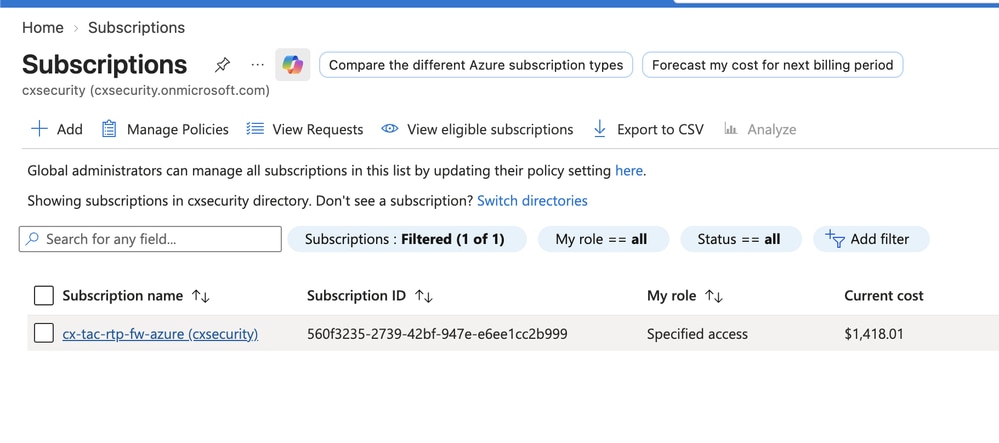
- Cliquez sur votre abonnement.
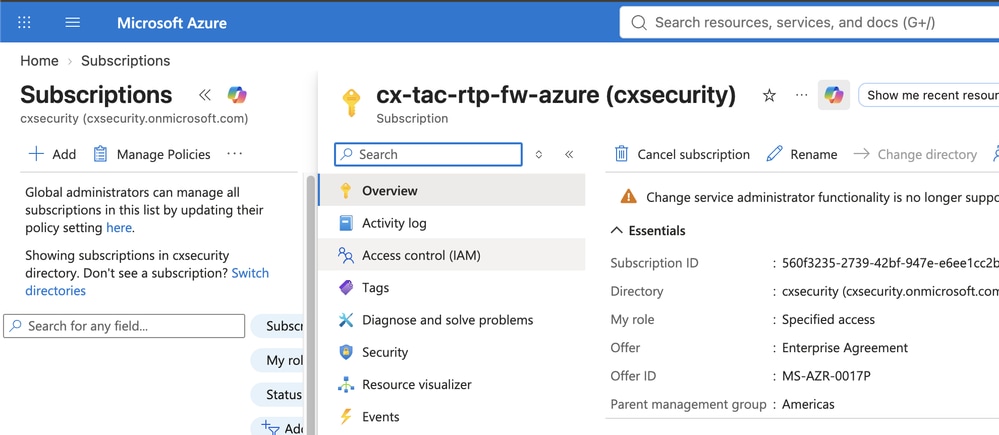
- Cliquez sur Contrôle d'accès (IAM).
- Cliquez sur Add, puis sélectionnez Add custom role dans le menu déroulant.
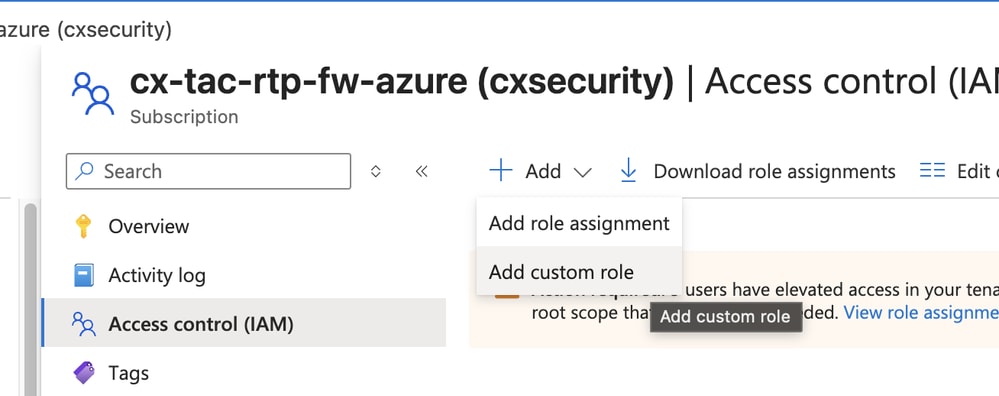
- Entrez les valeurs suivantes :
- Nom du rôle personnalisé : Nom facilement identifiable pour le rôle personnalisé.
- Description: Description du rôle.
- Autorisations de base : Cliquez sur le bouton radio Démarrer à partir de zéro, s'il n'est pas déjà sélectionné.
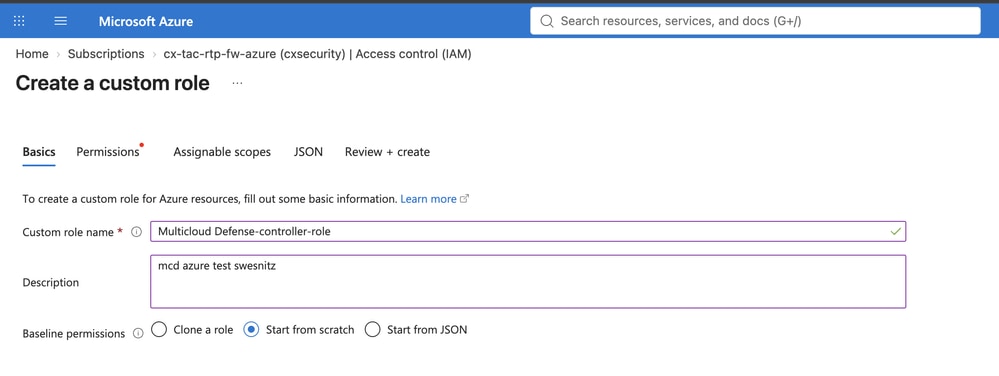
Remarque : Le fichier JSON que vous fournissez, et non l'onglet Autorisations, attribue des autorisations au rôle personnalisé.
- Cliquez sur JSON.
- Cliquez sur Modifier.
- Collez ce bloc de code entre crochets pour les actions :
"Microsoft.ApiManagement/service/*",
"Microsoft.Compute/disks/*",
"Microsoft.Compute/images/read",
"Microsoft.Compute/sshPublicKeys/read",
"Microsoft.Compute/virtualMachines/*",
"Microsoft.ManagedIdentity/userAssignedIdentities/read",
"Microsoft.ManagedIdentity/userAssignedIdentities/assign/action",
"Microsoft.Network/loadBalancers/*",
"Microsoft.Network/natGateways/*",
"Microsoft.Network/networkinterfaces/*",
"Microsoft.Network/networkSecurityGroups/*",
"Microsoft.Network/publicIPAddresses/*",
"Microsoft.Network/routeTables/*",
"Microsoft.Network/virtualNetworks/*",
"Microsoft.Network/virtualNetworks/subnets/*",
"Microsoft.Resources/subscriptions/resourcegroups/*",
"Microsoft.Storage/storageAccounts/blobServices/*",
"Microsoft.Storage/storageAccounts/listkeys/action",
"Microsoft.Network/networkWatchers/*",
"Microsoft.Network/applicationSecurityGroups/*",
"Microsoft.Compute/diskEncryptionSets/read",
"Microsoft.Insights/Metrics/Read",
"Microsoft.Network/locations/serviceTagDetails/read",
"Microsoft.Network/locations/serviceTags/read",
"Microsoft.CognitiveServices/*/read",
"Microsoft.CognitiveServices/accounts/listkeys/action",
"Microsoft.Network/virtualHubs/*",
"Microsoft.Network/virtualHubs/hubRouteTables/*",
"Microsoft.MarketplaceOrdering/offertypes/publishers/offers/plans/agreements/*",
"Microsoft.Authorization/roleAssignments/read",
"Microsoft.Authorization/roleDefinitions/read"
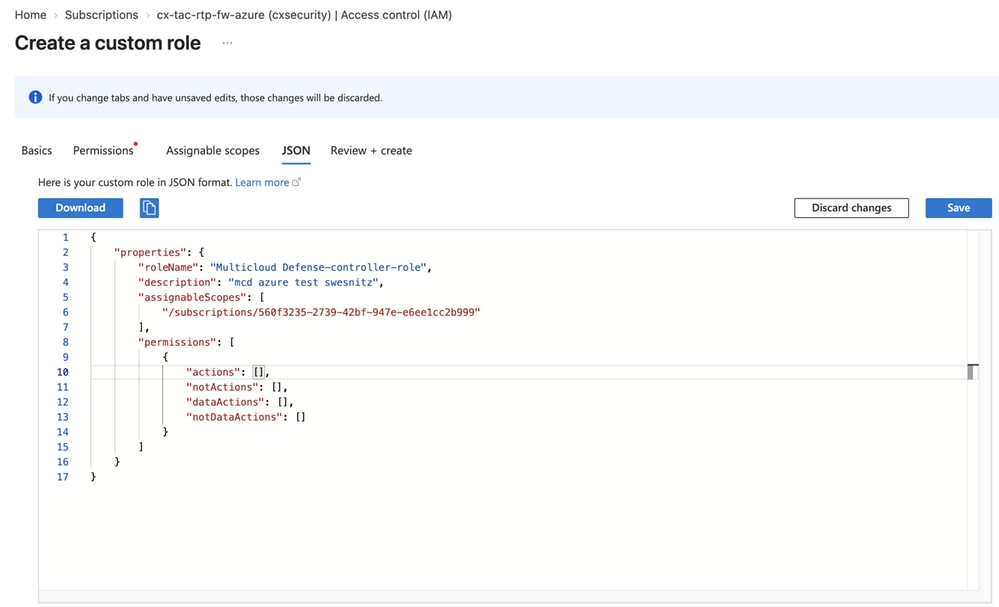
Remarque : Vérifiez l'espacement et les tabulations corrects pour le bloc de code JSON.
Voici un exemple de la définition de rôle terminée :
{
    "id": "/subscriptions/redacted/providers/Microsoft.Authorization/roleDefinitions/redacted",
    "properties": {
        "roleName": "Multicloud Defense-controller-role",
        "description": "mcd azure test swesnitz",
        "assignableScopes": [
            "/subscriptions/redacted"
        ],
        "permissions": [
            {
                "actions": [
                    "Microsoft.ApiManagement/service/*",
                    "Microsoft.Compute/disks/*",
                    "Microsoft.Compute/images/read",
                    "Microsoft.Compute/sshPublicKeys/read",
                    "Microsoft.Compute/virtualMachines/*",
                    "Microsoft.ManagedIdentity/userAssignedIdentities/read",
                    "Microsoft.ManagedIdentity/userAssignedIdentities/assign/action",
                    "Microsoft.Network/loadBalancers/*",
                    "Microsoft.Network/natGateways/*",
                    "Microsoft.Network/networkinterfaces/*",
                    "Microsoft.Network/networkSecurityGroups/*",
                    "Microsoft.Network/publicIPAddresses/*",
                    "Microsoft.Network/routeTables/*",
                    "Microsoft.Network/virtualNetworks/*",
                    "Microsoft.Network/virtualNetworks/subnets/*",
                    "Microsoft.Resources/subscriptions/resourcegroups/*",
                    "Microsoft.Storage/storageAccounts/blobServices/*",
                    "Microsoft.Storage/storageAccounts/listkeys/action",
                    "Microsoft.Network/networkWatchers/*",
                    "Microsoft.Network/applicationSecurityGroups/*",
                    "Microsoft.Compute/diskEncryptionSets/read",
                    "Microsoft.Insights/Metrics/Read",
                    "Microsoft.Network/locations/serviceTagDetails/read",
                    "Microsoft.Network/locations/serviceTags/read",
                    "Microsoft.CognitiveServices/*/read",
                    ...
Attribuer le rôle personnalisé
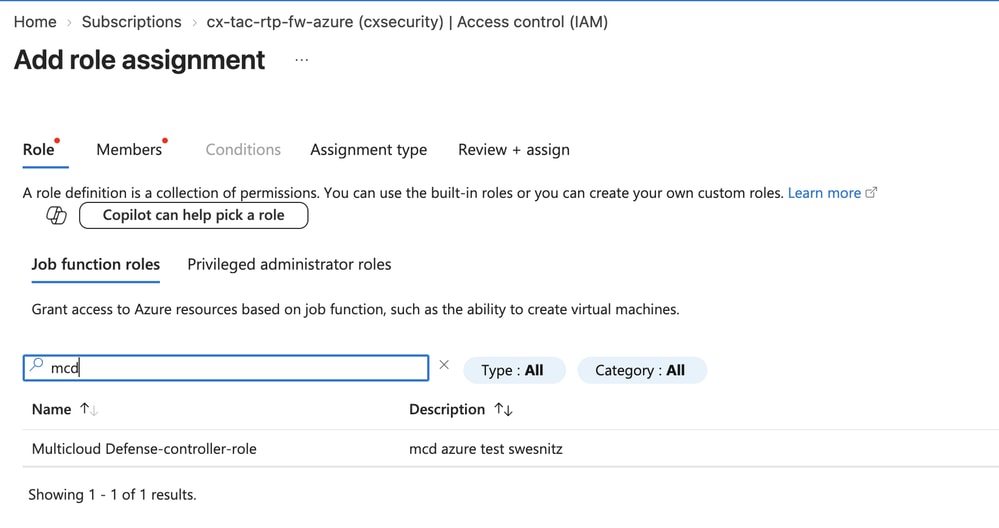
- Dans la page Contrôle d'accès aux abonnements (IAM), cliquez sur Ajouter une affectation de rôle.
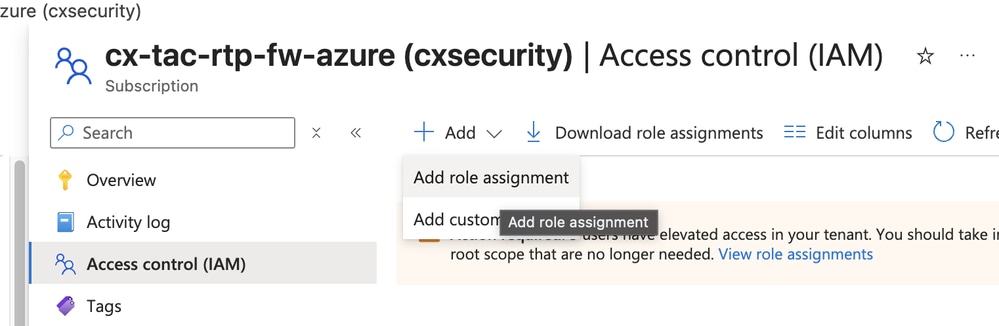
- Recherchez le rôle que vous avez créé dans la section Créer un rôle personnalisé.
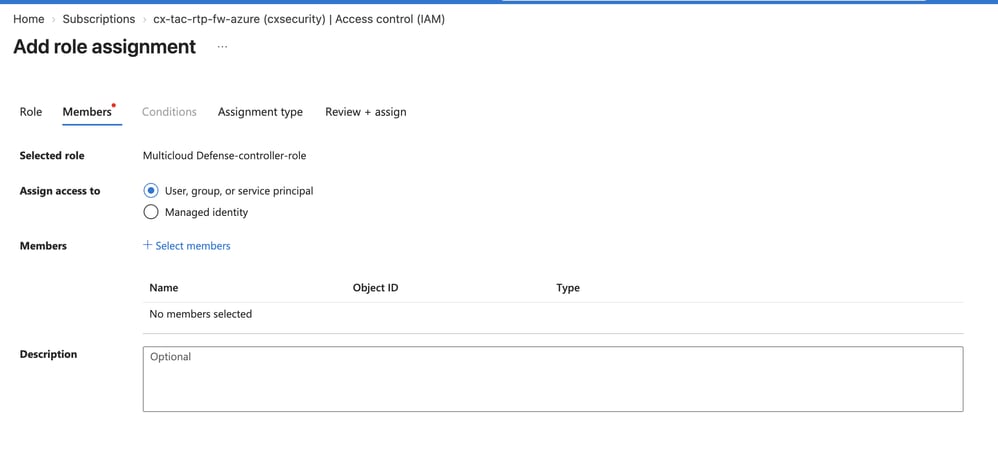
- Cliquez sur Suivant et laissez Affecter l'accès défini sur Utilisateur, groupe ou principal de service.
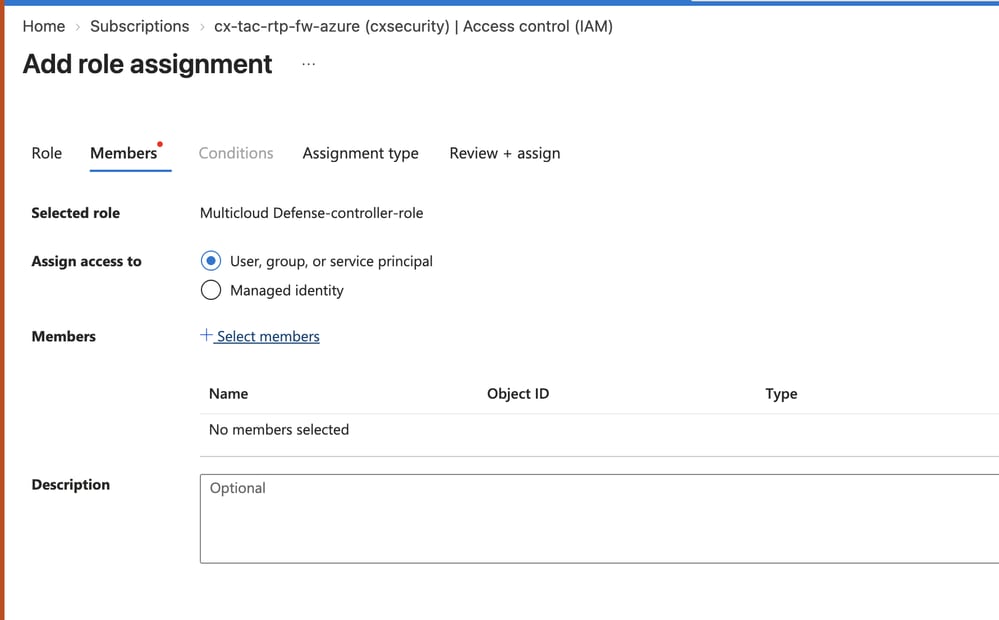
- Cliquez sur Sélectionner les membres.
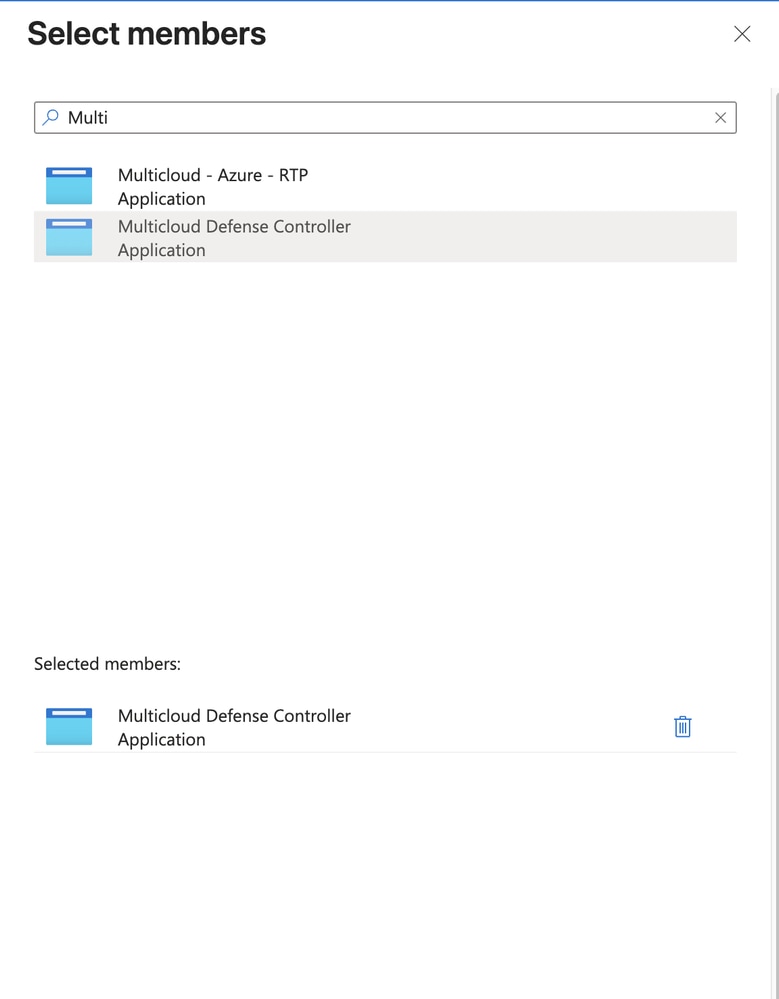
- Ajoutez le rôle que vous avez créé dans la section Créer un rôle personnalisé.
- Cliquez sur Next, puis copiez l'ID d'abonnement.
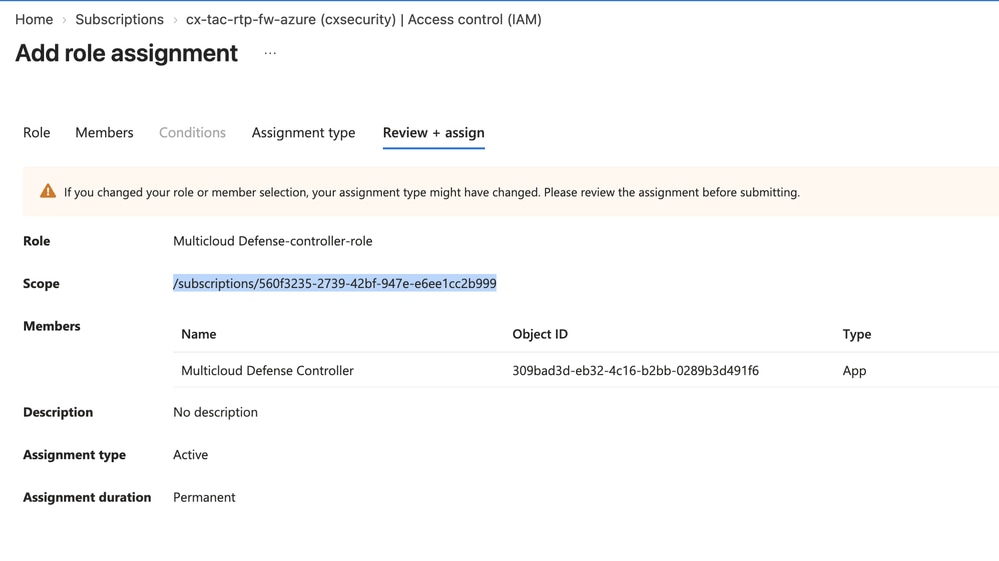
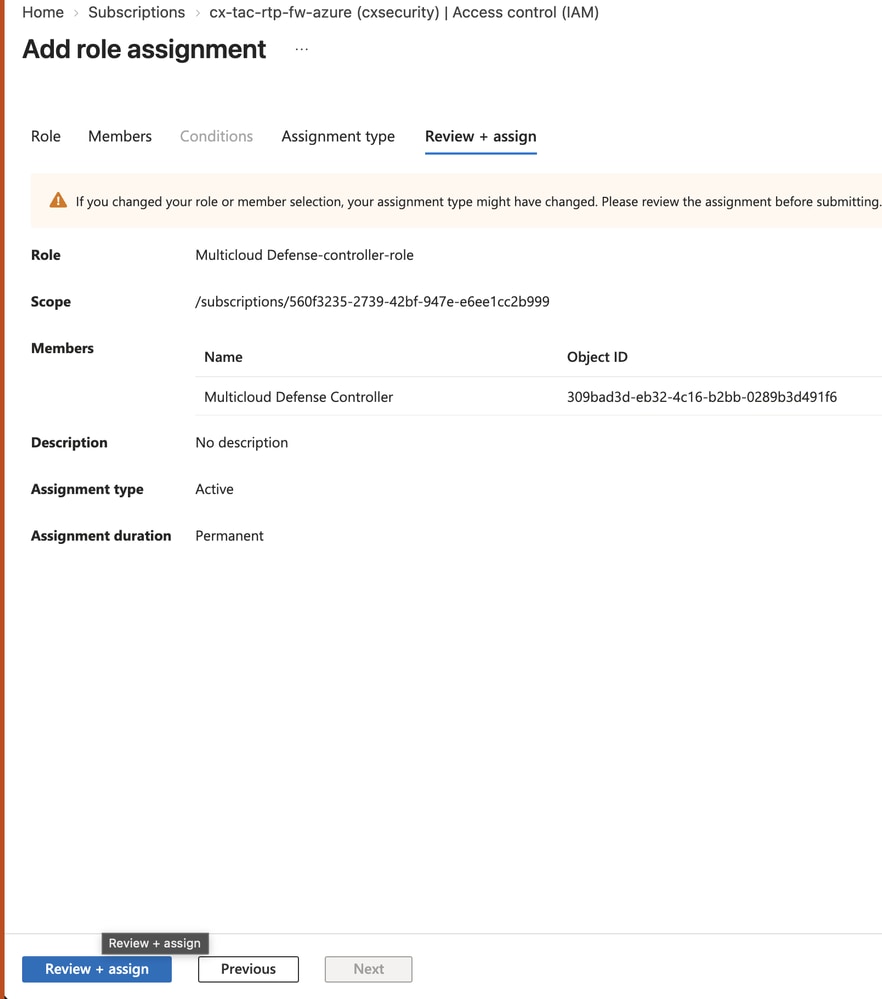
- Cliquez sur Vérifier + affecter.
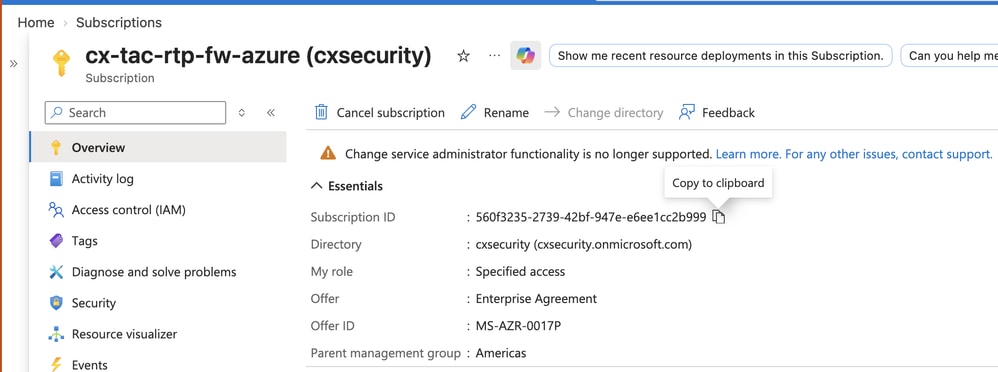
- La page de présentation de l'abonnement s'affiche. Dans le menu de gauche, accédez à Overview et copiez l'ID d'abonnement.
Les conditions préalables Azure permettant d'ajouter le compte Azure au MCD sont remplies. Ces procédures décrivent l'intégration et le déploiement via MCD.
Connecter le compte Azure à MCD
- Accédez à SCC > Multicloud Defense.
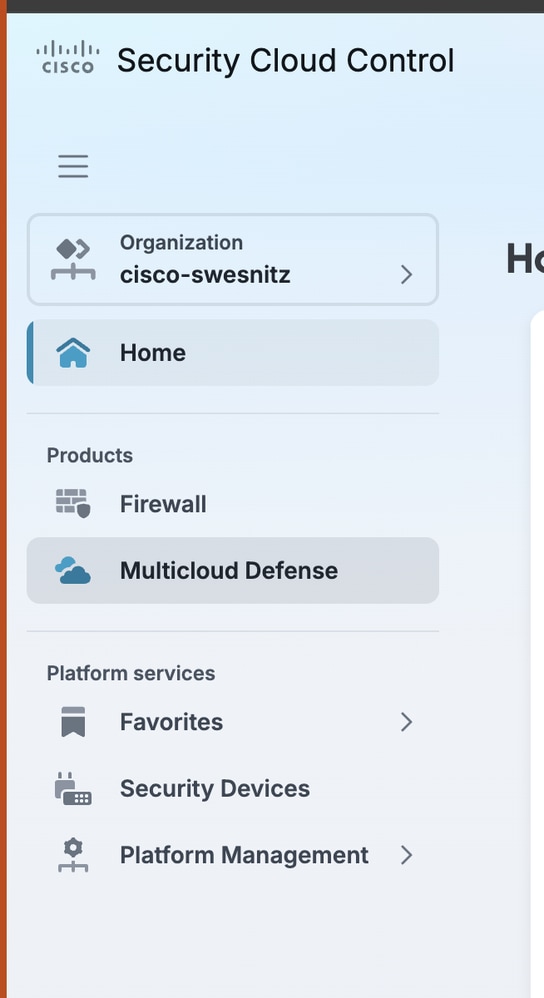
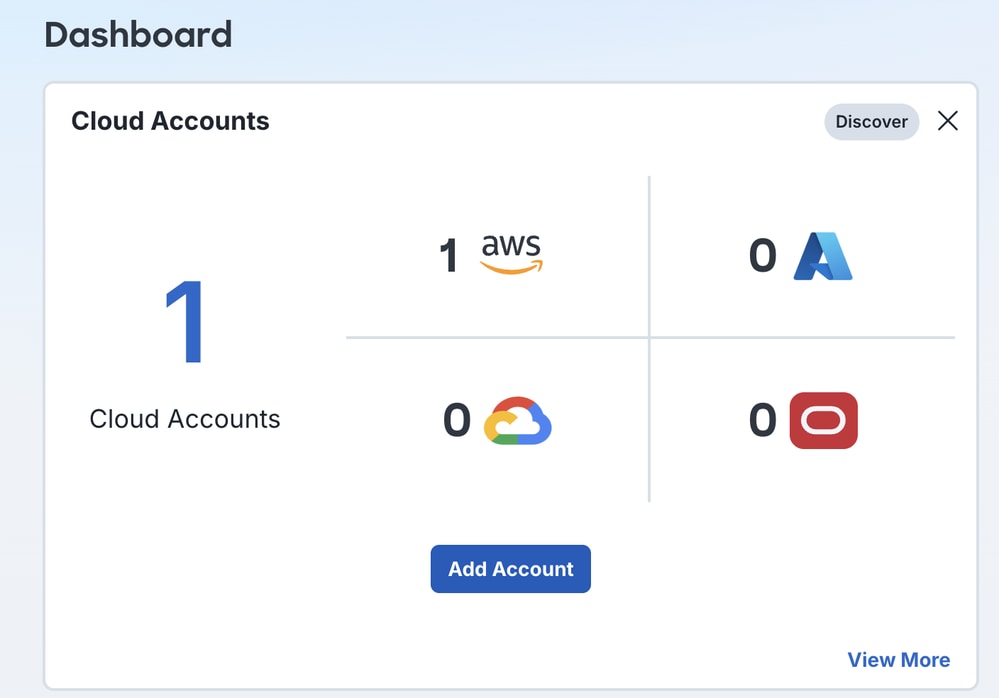
- Dans le tableau de bord principal, cliquez sur Ajouter un compte dans le volet Cloud Accounts.
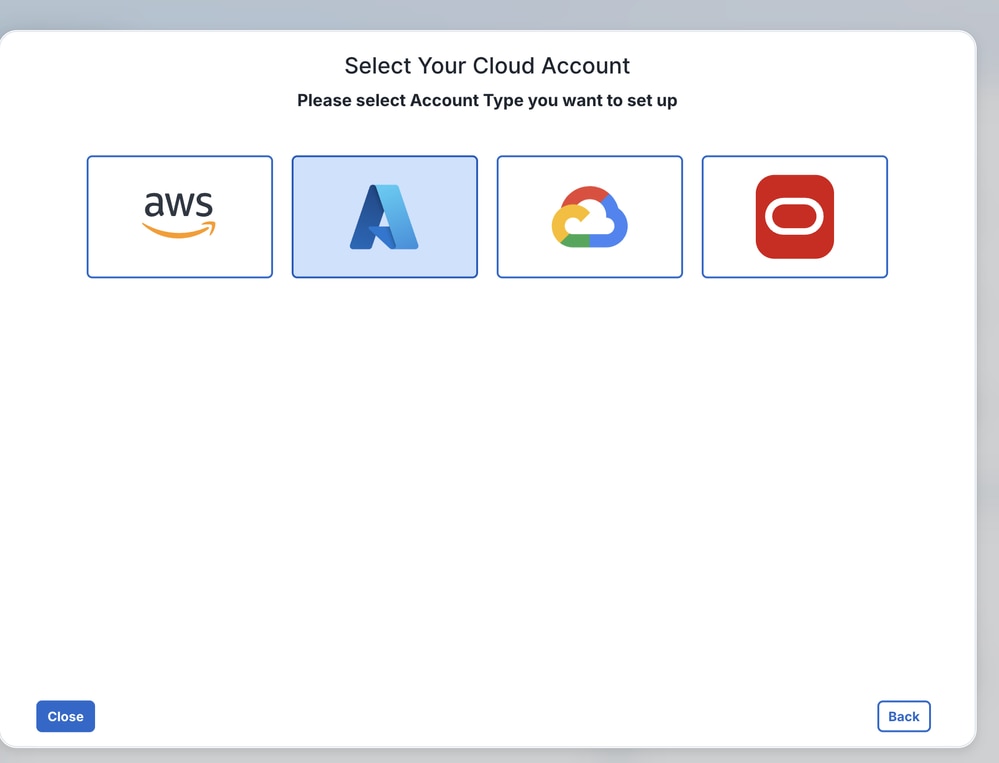
- Cliquez sur l'icône Azure.
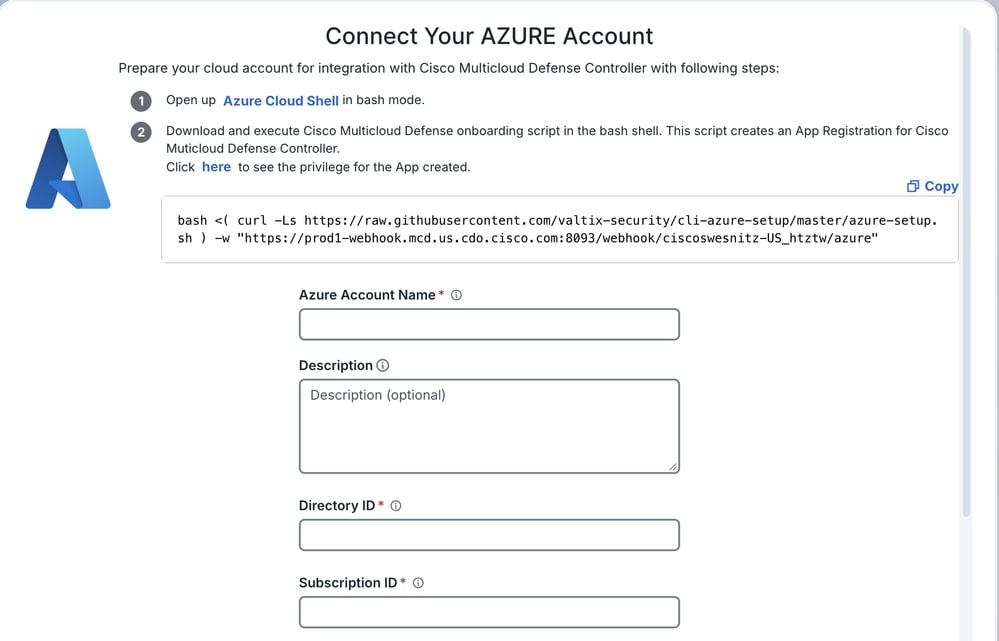
- Sur la page Connectez votre compte Azure, entrez les valeurs suivantes :
- Nom du compte Azure : Nom du compte Azure du point de vue de MCD.
- ID de répertoire : ID de répertoire que vous avez enregistré dans la section Register an Application.
- ID d'abonnement : ID d'abonnement que vous avez enregistré dans la section Affecter le rôle personnalisé.
- ID d'application : ID d'application que vous avez enregistré dans la section Register an Application.
- Secret client : Valeur que vous avez enregistrée dans la section Register an Application.
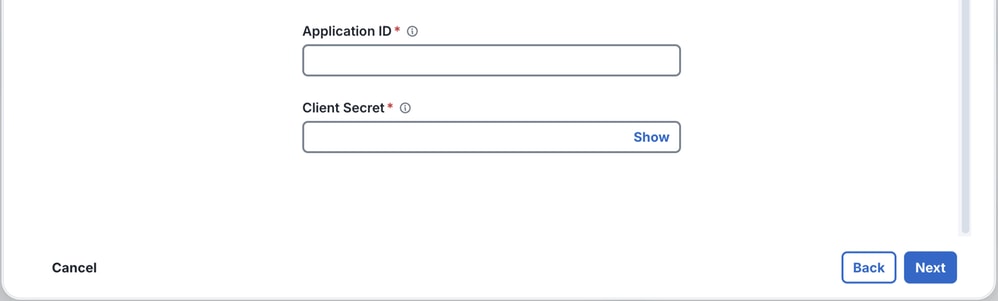
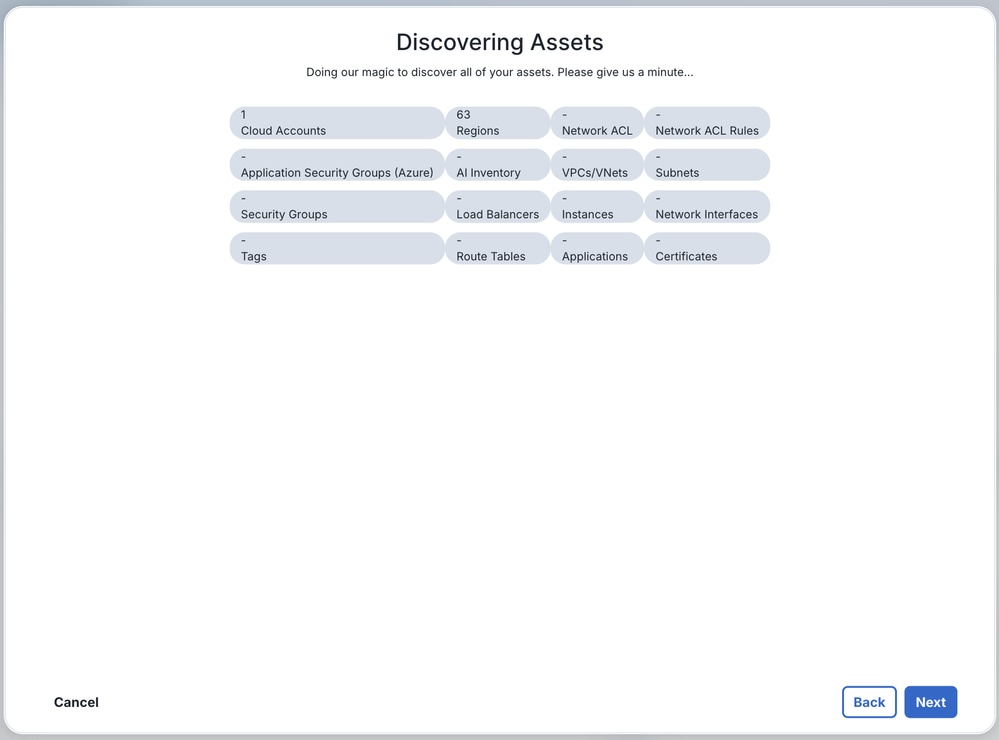
- MCD détecte et affiche les ressources Azure. Cliquez sur Suivant.
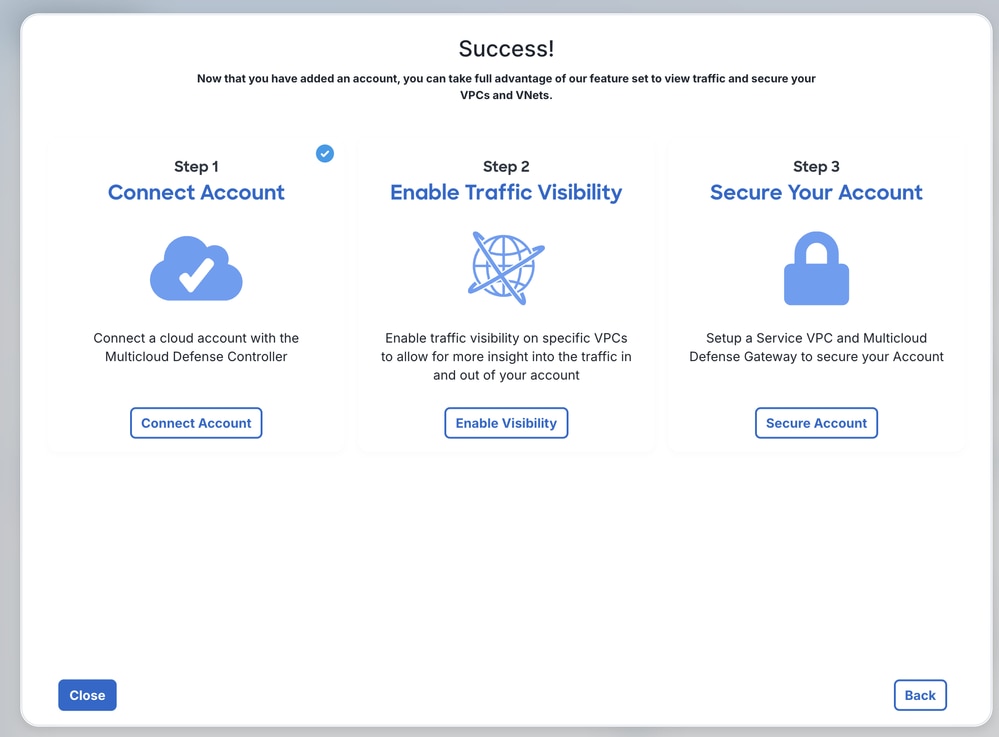
- Cliquez sur Fermer.
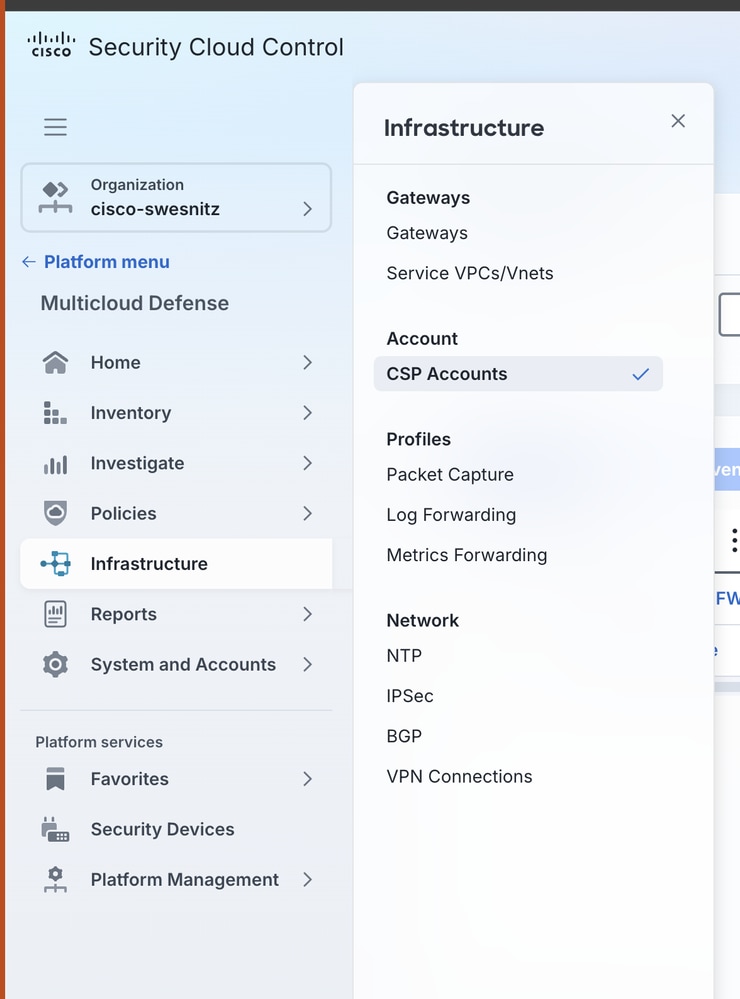
- Vous pouvez maintenant afficher le compte intégré à partir de Infrastructure > CSP Accounts.
Créer un réseau virtuel
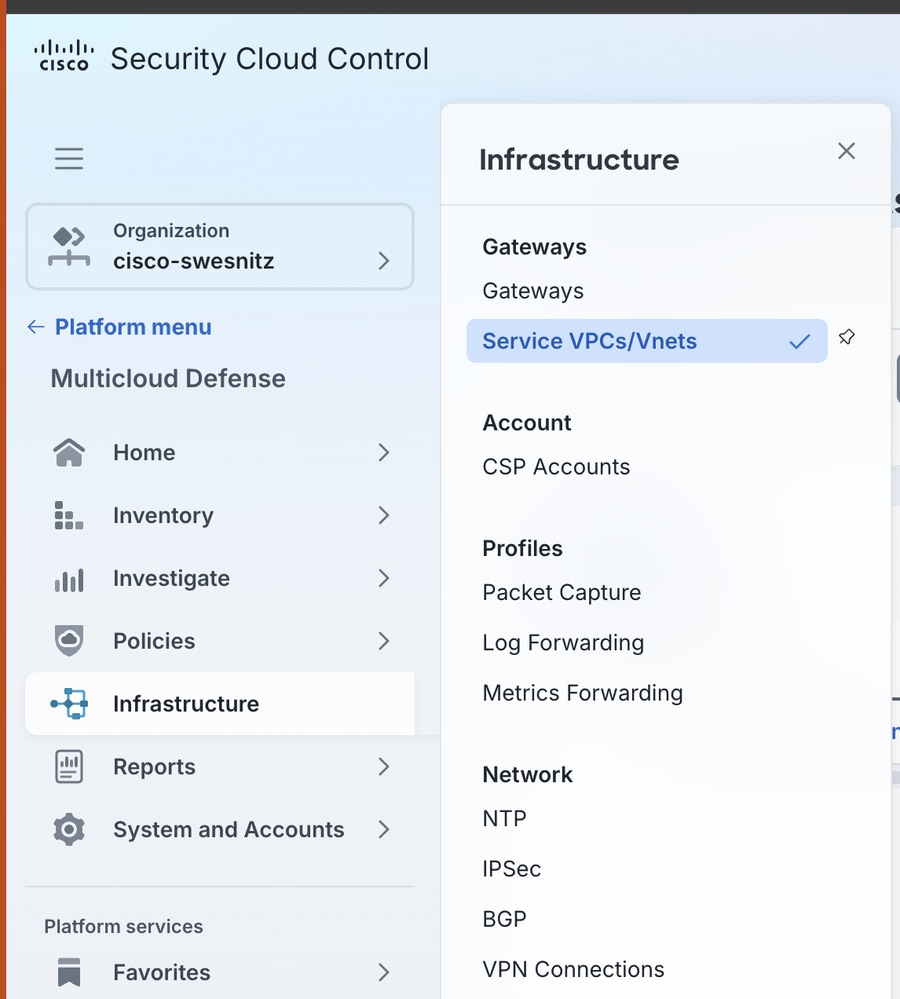
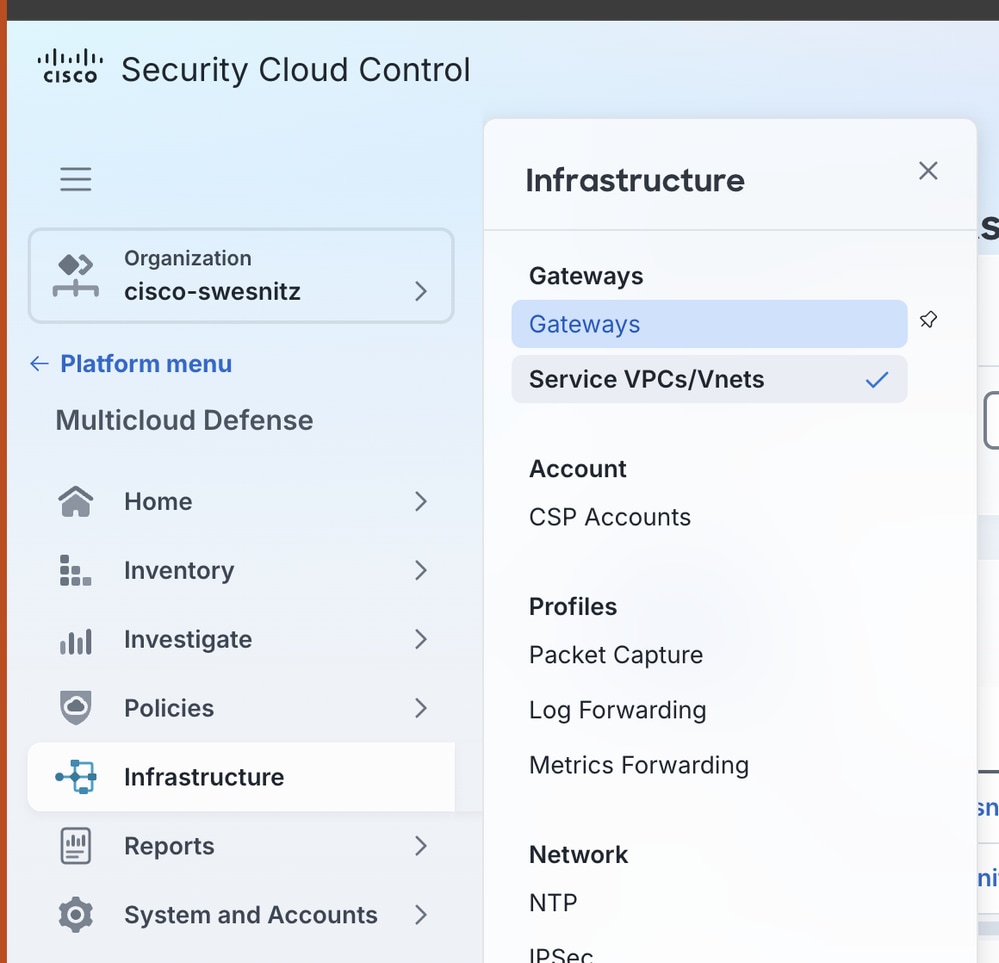
- Accédez à Infrastructure > Service VPC/VNets.
- Cliquez sur Créer.
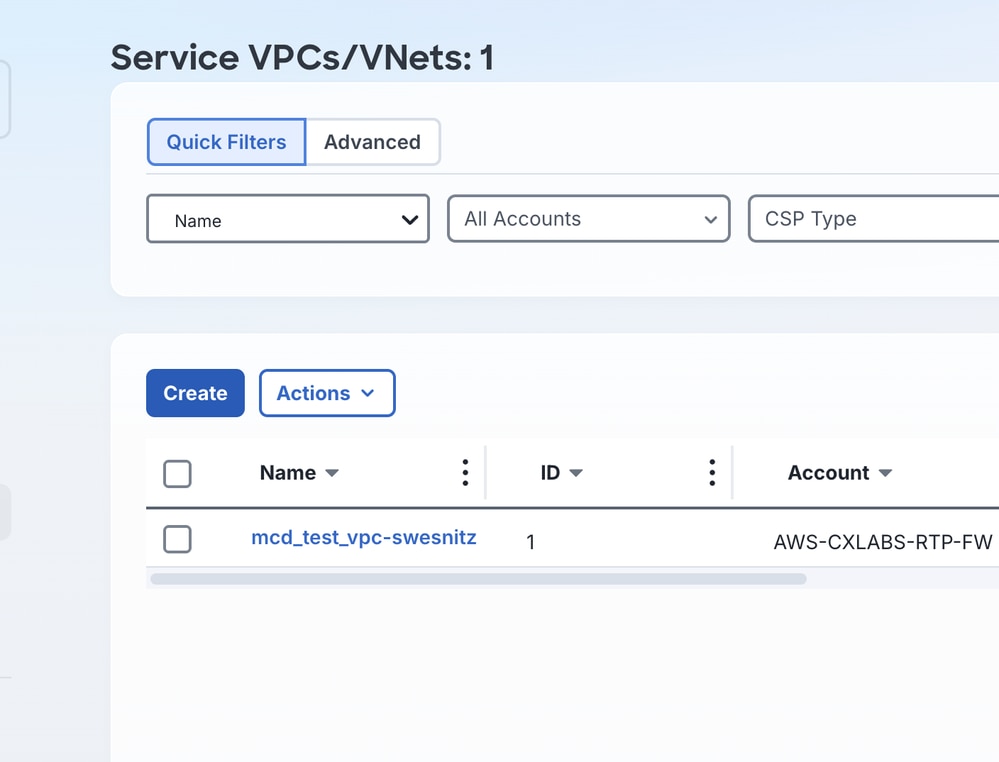
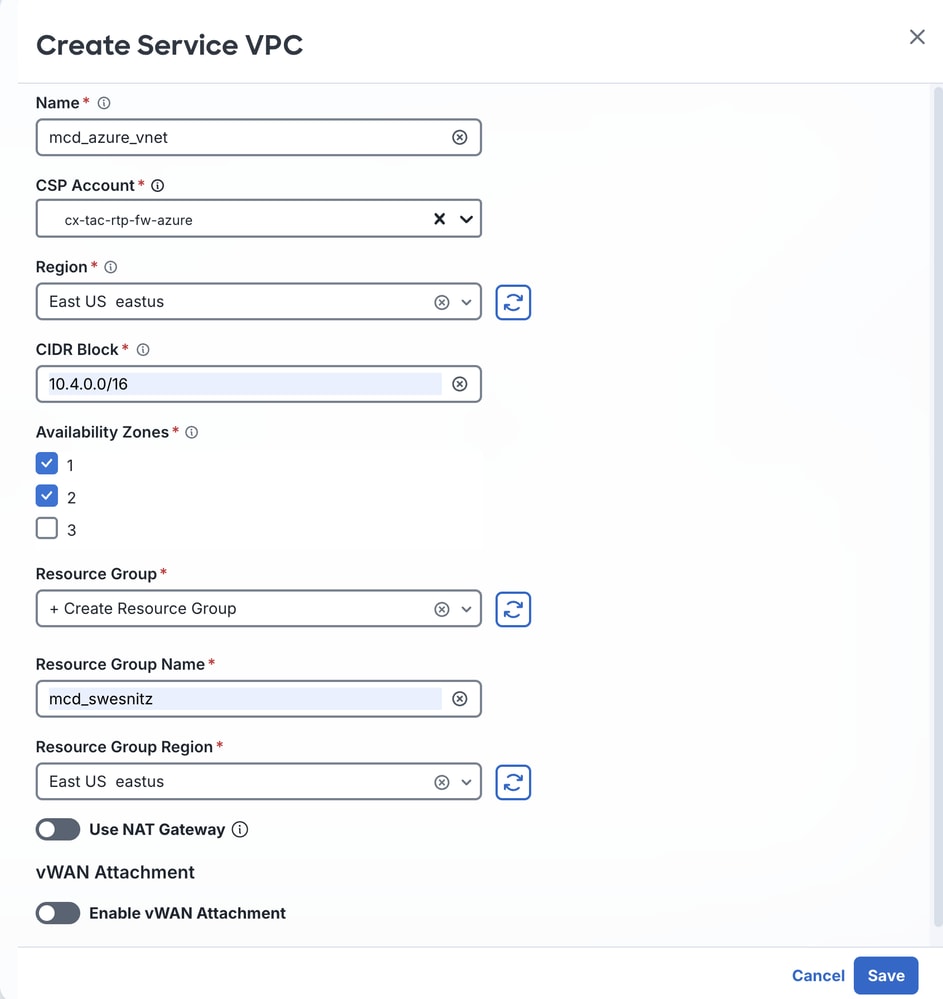
- Entrez les valeurs suivantes :
- Name : Nom facilement identifiable du réseau virtuel créé par cette procédure pour la passerelle FTDv.
- Compte CSP : Nom que vous avez attribué dans la section Connecter le compte Azure à MCD.
- Région : Région dans laquelle la passerelle FTDv est déployée.
- Bloc CIDR : Bloc IP unique pour la passerelle de transit associée au réseau virtuel.
- Zones de disponibilité : Sélectionnez au moins deux zones de disponibilité pour la résilience.
- Groupe de ressources : Sélectionnez + Créer un groupe de ressources dans le menu déroulant.
- Nom du groupe de ressources : Nom du groupe de ressources.
- Région du groupe de ressources : Région alignée sur la région que vous avez sélectionnée pour Région.
- Un message de réussite s'affiche.
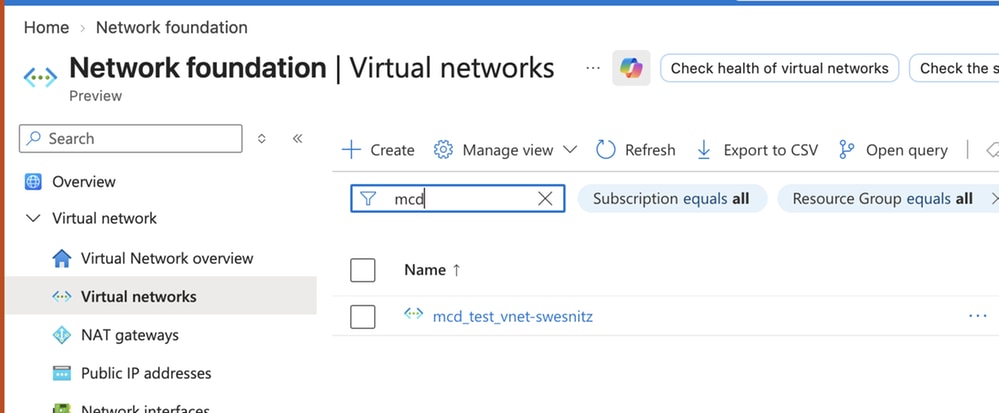
Confirmez la création du VNet du côté Azure, accédez à Fondation du réseau > Vue d'ensemble des réseaux virtuels > Réseaux virtuels.
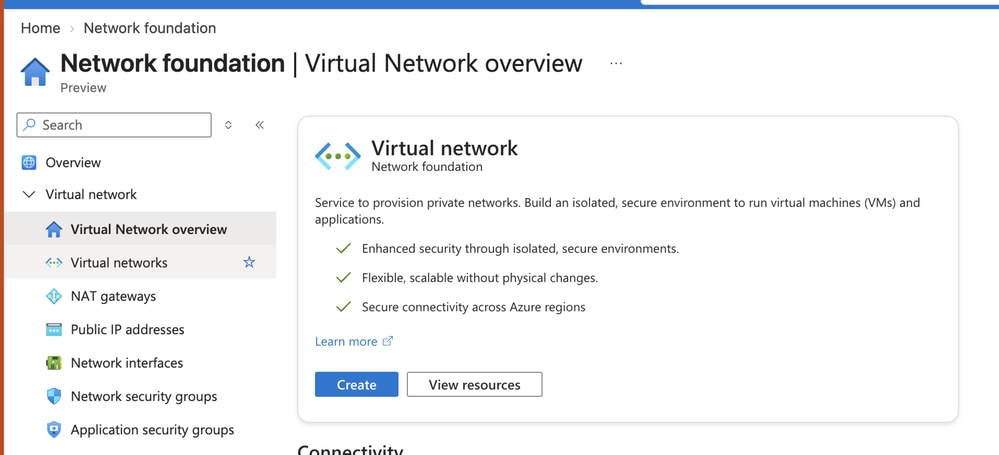
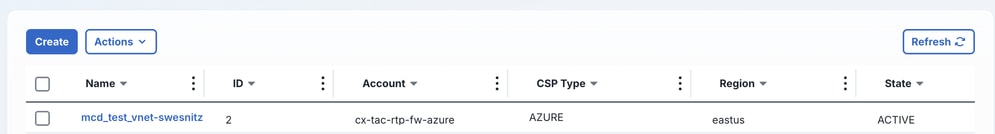
Une fois créé, le réseau virtuel passe à l'état Actif.
Créer la passerelle Azure MCD FTDv
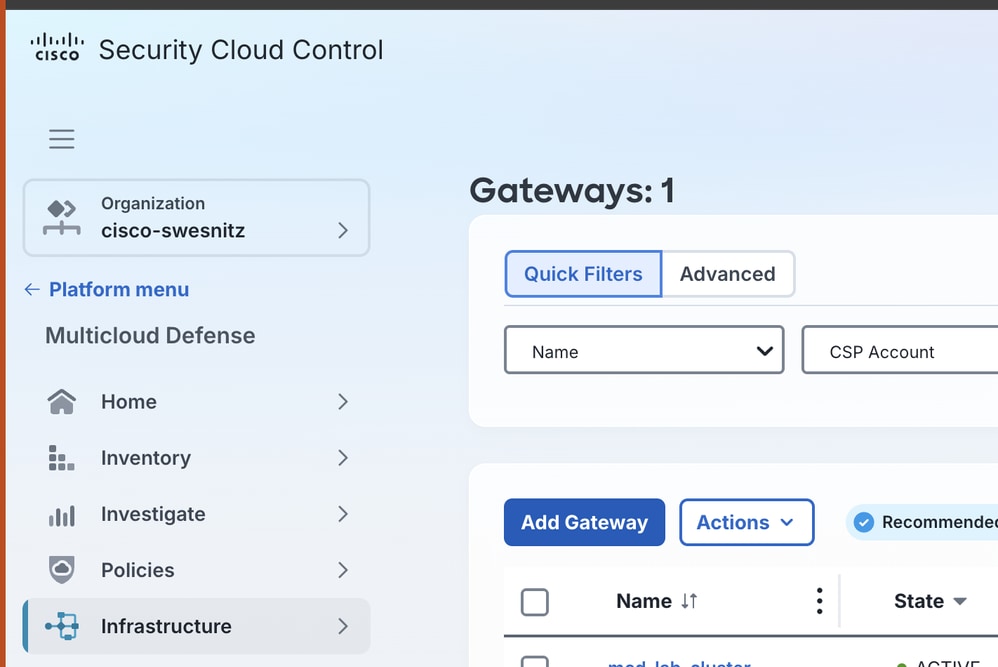
- Accédez à Infrastructure > Gateways.
- Cliquez sur Add Gateway.
- Entrez les valeurs suivantes :
- Comptes : Dans le menu déroulant, sélectionnez le compte Azure que vous avez lié dans la section Connecter le compte Azure à MCD.
- Type de passerelle : Sélectionnez Passerelle FTDv.
- Name : Nom facilement identifiable pour la passerelle FTDv.
- Type d'instance : Type d'instance approprié à votre environnement.
- Instances minimales : Sélectionnez au moins une instance dans le menu déroulant.
- Nombre maximal d'instances : Nombre maximal d'instances FTDv souhaité pour votre environnement. Le maximum autorisé est 10.
- Port HealthCheck : La valeur par défaut est 65534. Ce document ne modifie pas cette valeur.
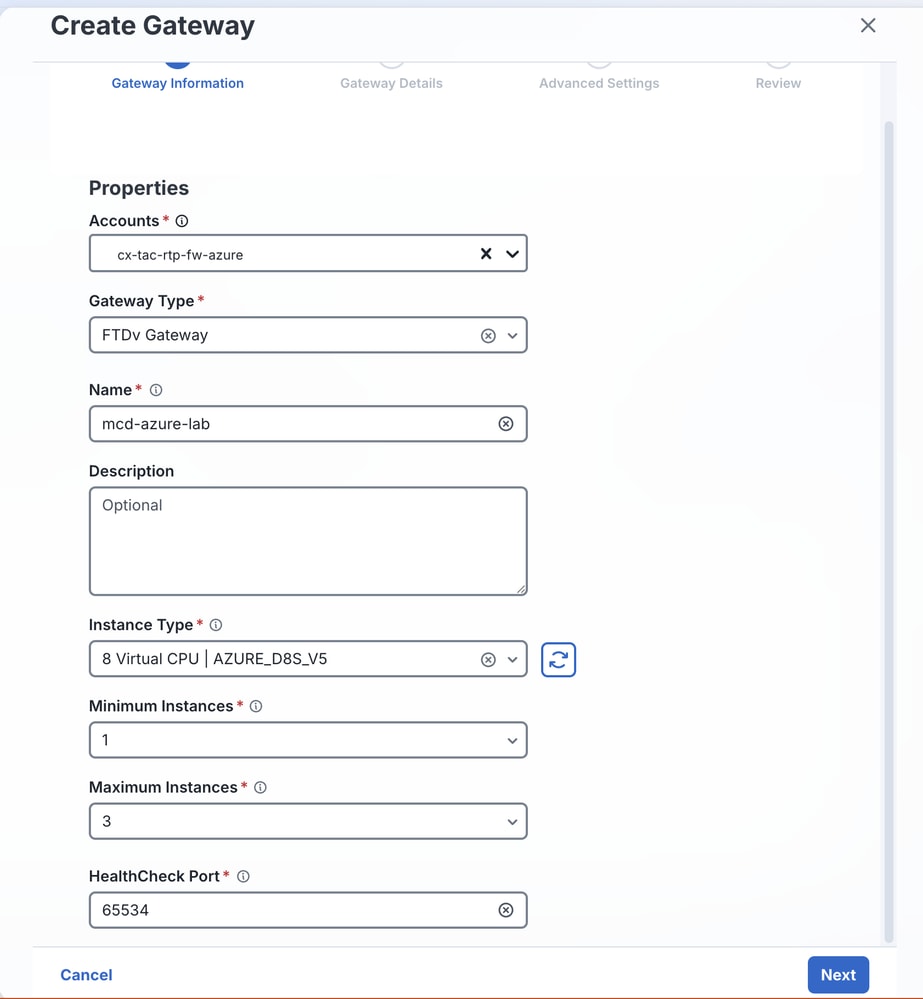
Remarque : Le port HealthCheck est le numéro de port que l'équilibreur de charge de la défense multicloud utilise pour vérifier l'intégrité des instances. Les groupes de sécurité de chemin de données affectés aux instances doivent autoriser le trafic sur ce port.
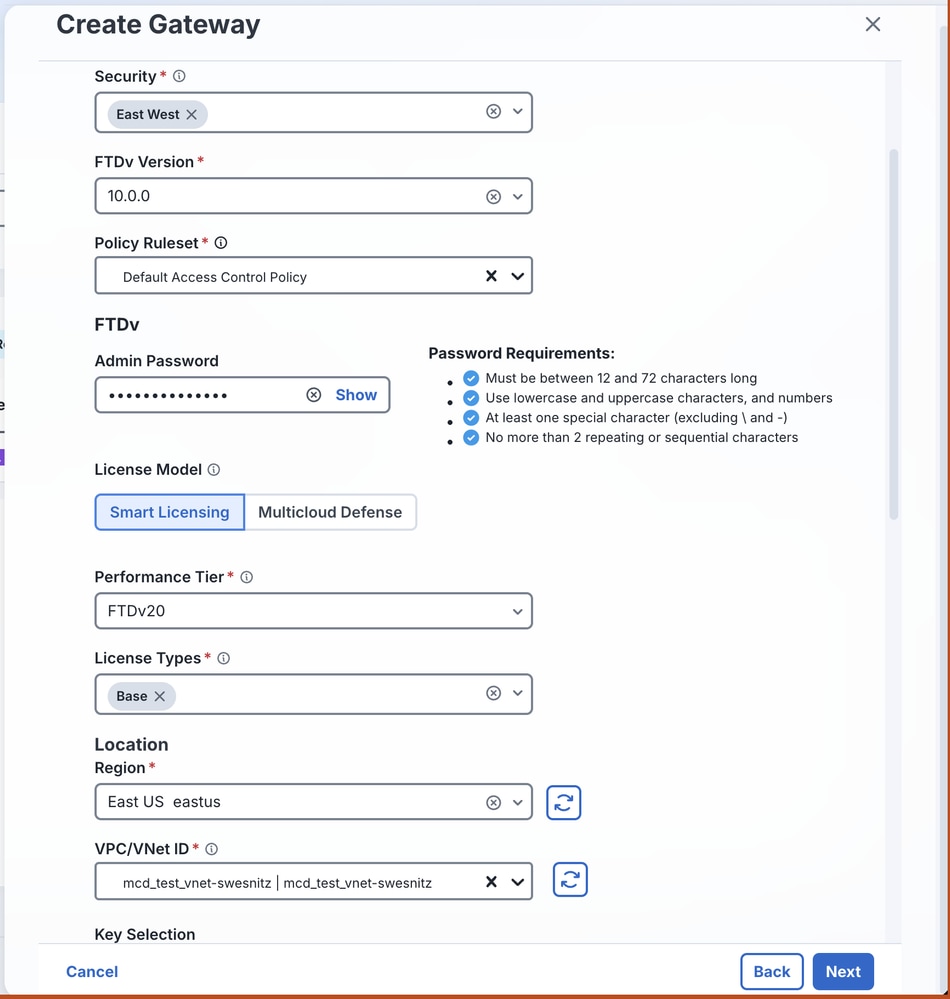
- Entrez les valeurs suivantes :
- Propriétés : Sélectionnez Egress ou East-West.
- Version FTDv : La version logicielle la mieux adaptée à l'environnement.
- Ensemble de règles de stratégie : Stratégie de contrôle d'accès (ACP) à appliquer à ce cluster FTDv.
- Mot de passe : Mot de passe pour les instances FTDv.
- Modèle de licence : Le modèle de licence souhaité.
- Niveau de performances : Niveau approprié pour le débit de périphérique attendu.
- Types de licence : Types de licence achetés pour ce déploiement.
- Région : Région dans laquelle ces instances FTDv sont déployées.
- ID VPC/VNet : VNet de service que vous avez créé dans la section Créer un VNet.
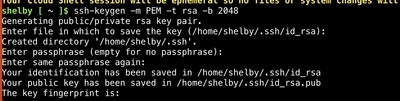
- Créez une paire de clés publiques. Référez-vous à Créer une paire de clés SSH sur Windows pour obtenir de l'aide.
- Entrez les valeurs des groupes de clés publiques et de ressources SSH.
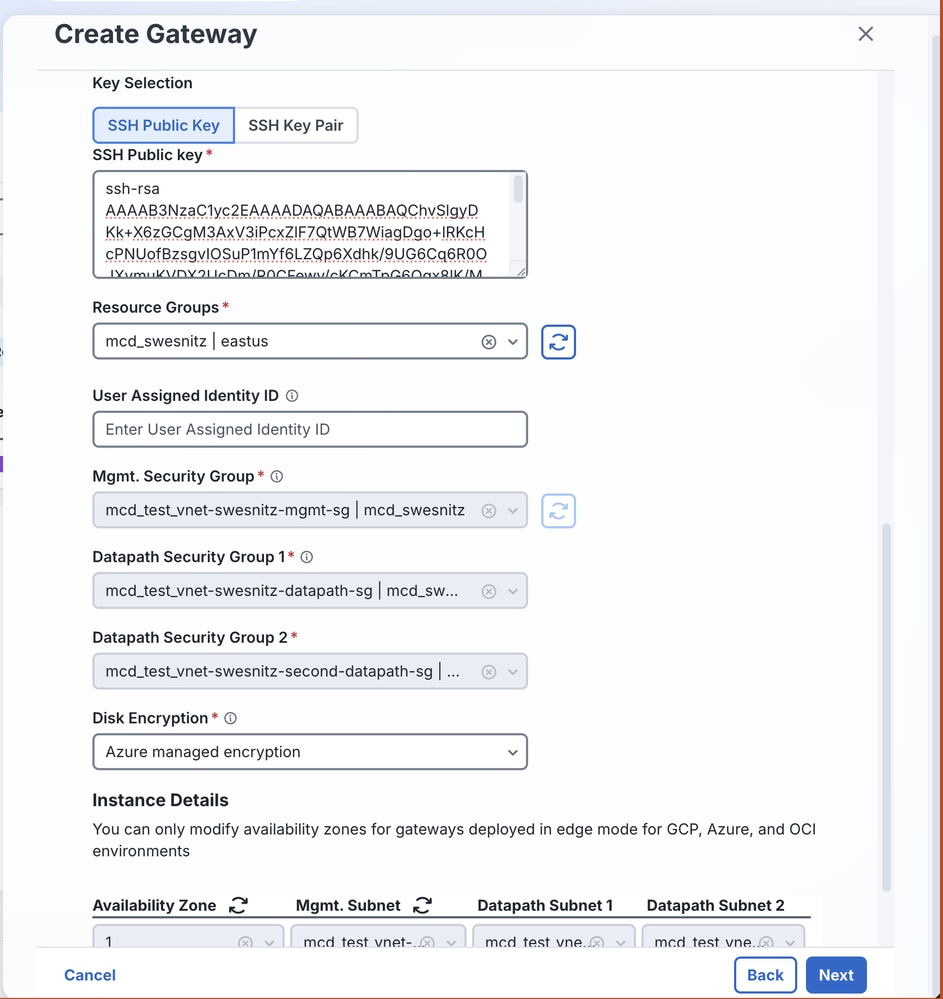
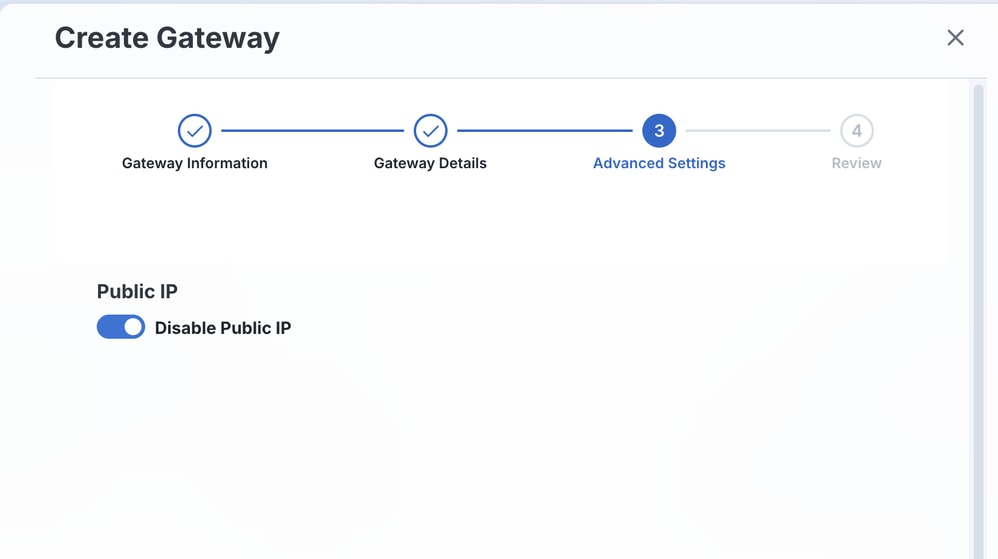
- Désactivez l'adresse IP publique, puis cliquez sur Suivant.
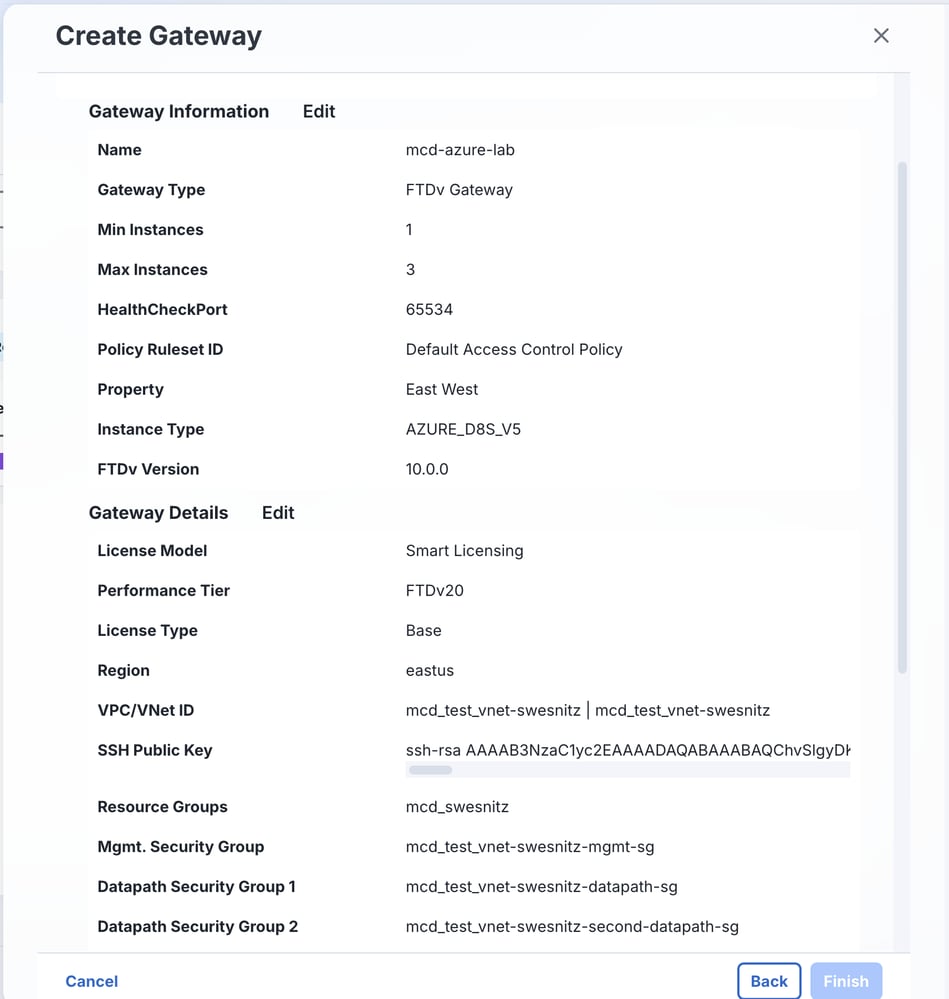
- Vérifiez toutes les valeurs que vous avez spécifiées.
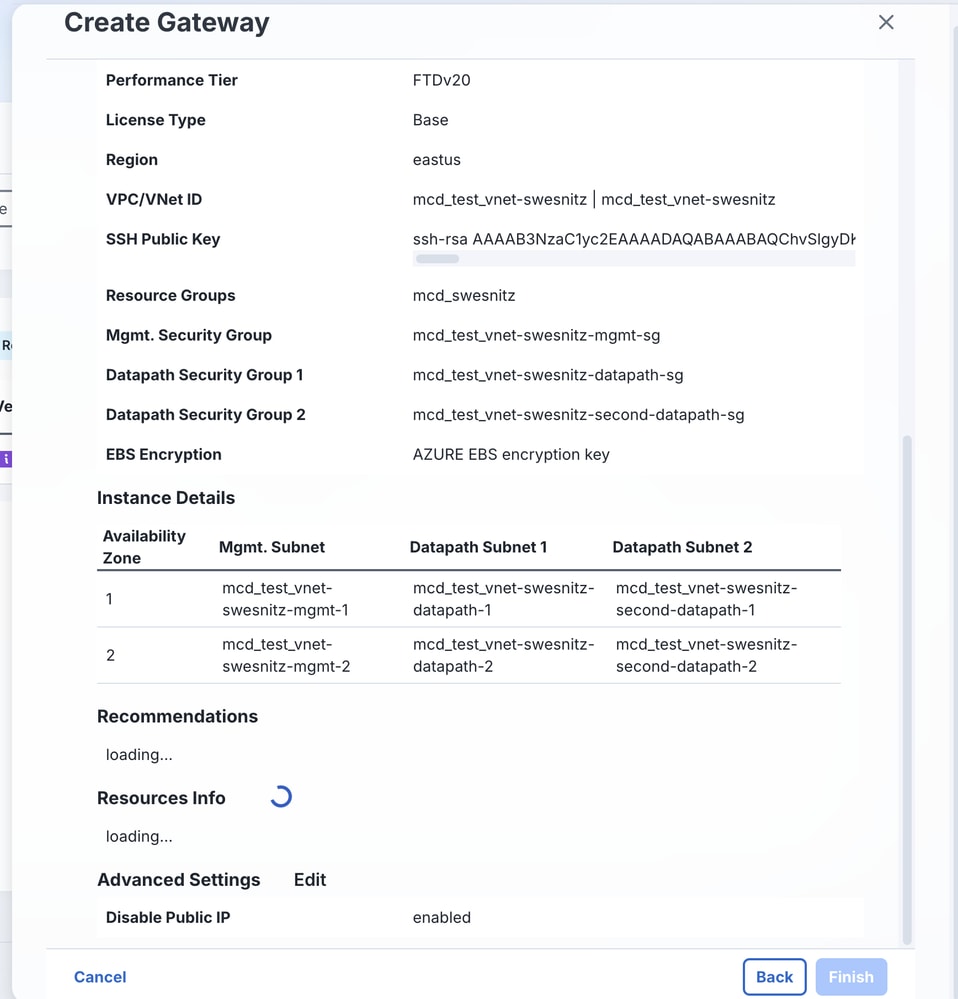
- Après avoir vérifié les valeurs et terminé le chargement des ressources, cliquez sur Terminer.
Affichage Tableau de bord une fois les ressources chargées.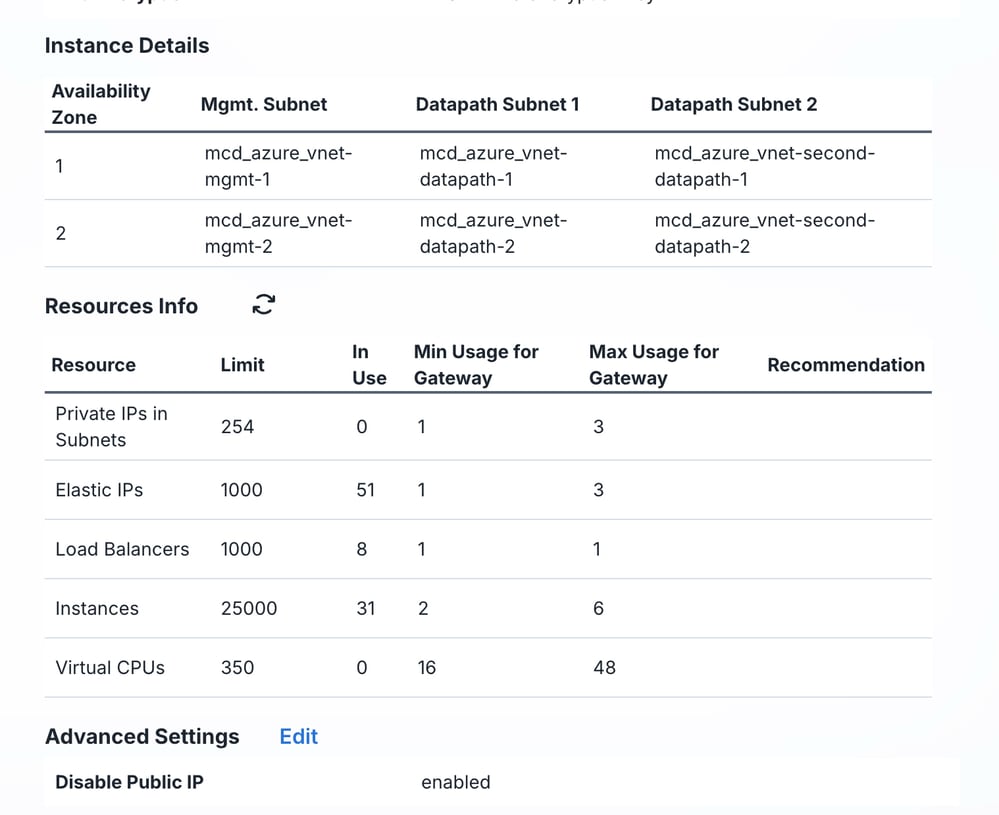
Tableau de bord du déploiement de la passerelle.
- Une fois la création de la passerelle commencée, un message de réussite s'affiche. Click OK.
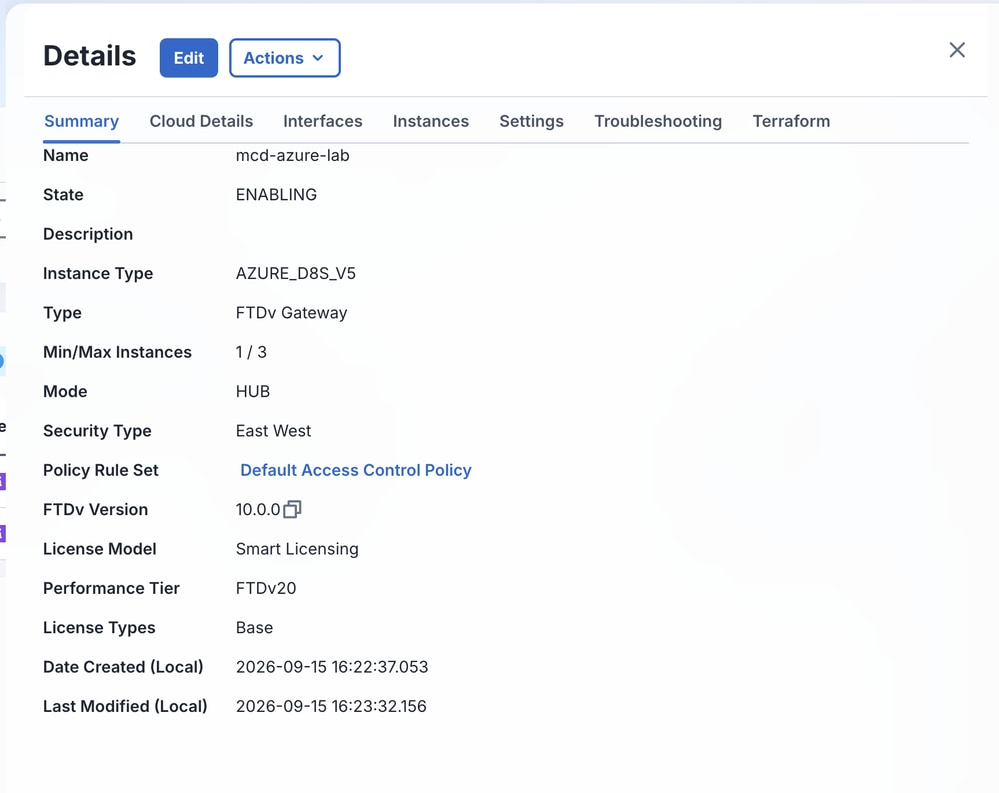
Dans le tableau de bord MCD, l'état affiche ENABLING.

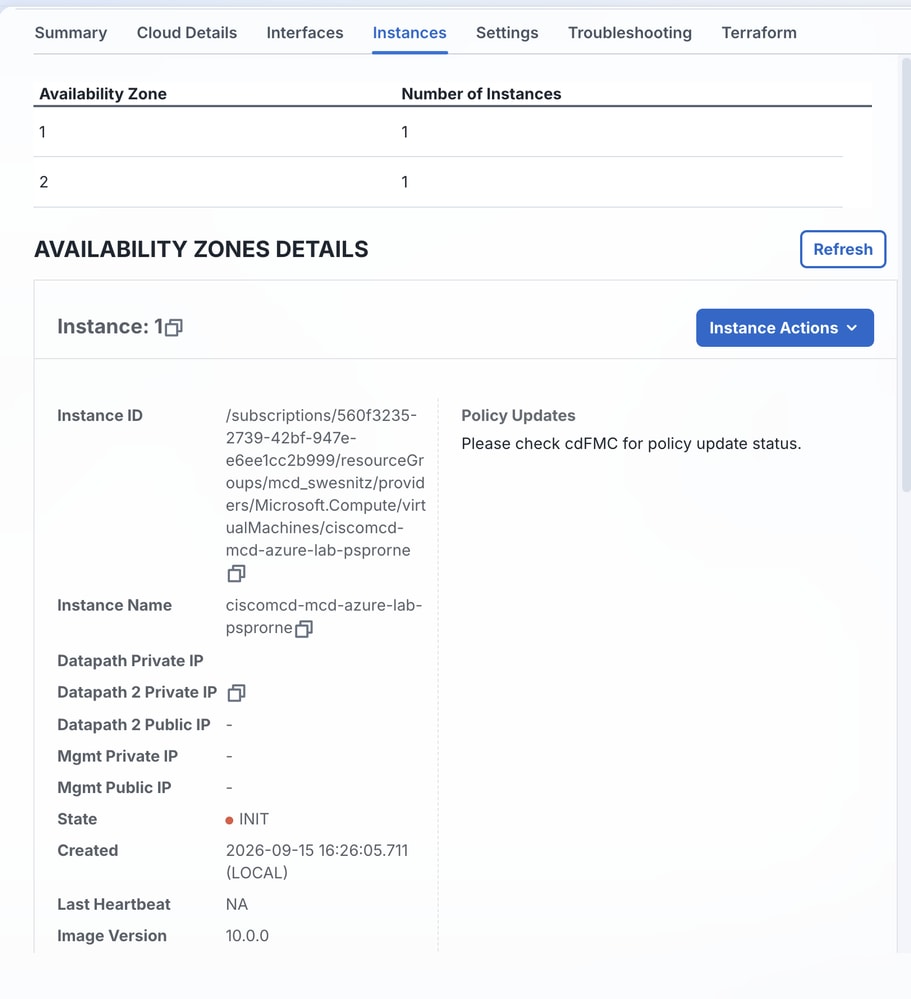
Surveillez l'état à partir des onglets Résumé et Instances.
Vérifier
Utilisez cette section pour confirmer que votre configuration fonctionne correctement.
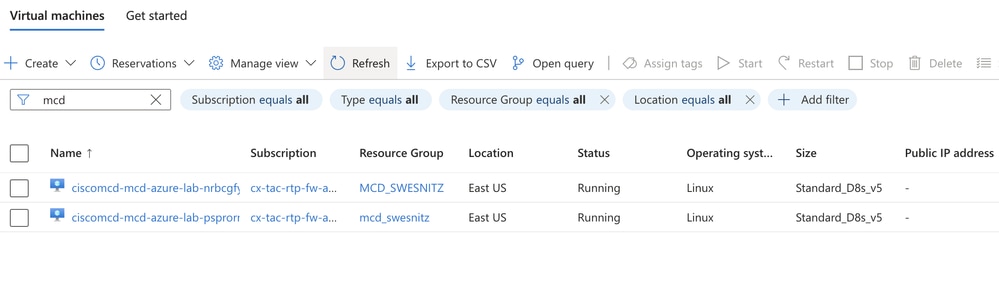
- Sous Compute > Virtual machines dans Azure, surveillez les instances FTDv. L'état passe de Création à En cours.
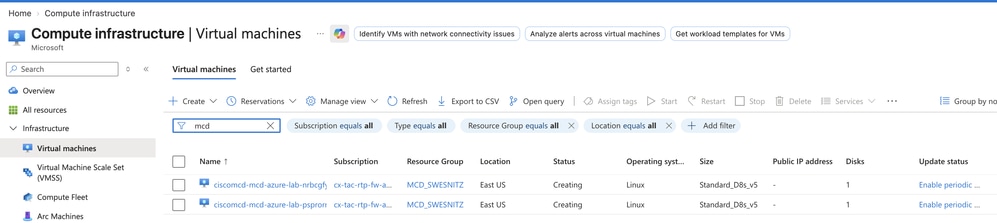
- Confirmez l'état de la passerelle à partir du tableau de bord MCD.
Informations connexes
- Créer un VPC ou un VNet de service
- Procédure d'intégration FTDv
- Configuration des prérequis de passerelle
- Présentation de Multicloud Defense for Azure
- Créer et utiliser une paire de clés publique-privée SSH pour les machines virtuelles Linux dans Azure
- Assistance et documentation techniques - Cisco Systems
Historique de révision
| Révision | Date de publication | Commentaires |
|---|---|---|
2.0 |
15-Oct-2026
|
Mise à jour du titre du cluster à la passerelle pour éliminer la confusion sur la technologie. |
1.0 |
09-Oct-2026
|
Première publication |

 Commentaires
Contacter Cisco
- Ouvrir un dossier d’assistance

- (Un contrat de service de Cisco est requis)