Certificat d'authentification externe LDAPS FMC - Erreur de format de fichier non valide
Table des matières
Problème
Lorsque vous essayez d'utiliser un certificat renouvelé pour l'authentification externe LDAP (LDAP sur SSL) sur Cisco Firepower Management Center (FMC) version 7.6.5, le système affiche le message d'erreur suivant dans la page Authentification externe :
"Format de fichier non valide. Téléchargez un fichier portant l'extension .pem, .crt ou .cer."
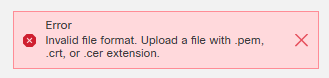
Cette erreur empêche la configuration LDAPS de fonctionner correctement et empêche les utilisateurs externes de se connecter au FMC.
Des détails d'erreur supplémentaires provenant des journaux des messages FMC indiquent que le certificat n'a pas été renouvelé lors de l'exécution d'un test de connexion à partir de la page Authentification externe FMC :
[Wed May 06 15:14:08.156870 2026] [cgi:error] [pid 5067:tid 23059043894848] [client 10.X.X.36:49727] AH01215: Action is Test: /usr/local/sf/htdocs/platinum/authconfig.cgi, referer: https://example.fmc.net/platinum/authconfig.cgi?id=uuid
[Wed May 06 15:14:08.156971 2026] [cgi:error] [pid 5067:tid 23059043894848] [client 10.X.X.36:49727] AH01215: checkLDAPFilter: <(&(objectClass=user)(memberof:1.2.840.113556.1.4.1941:=CN=GRPD-FMC,OU=Network Engineers,OU=Groups,OU=EXAMPLE,DC=sfmc,DC=net))> valid at /usr/local/sf/lib/perl/5.32.1/SF/AuthConfigObject.pm line 951, <DATA> line 275.: /usr/local/sf/htdocs/platinum/authconfig.cgi, referer: https://example.fmc.net/platinum/authconfig.cgi?id=uuid
[Wed May 06 15:14:08.157014 2026] [cgi:error] [pid 5067:tid 23059043894848] [client 10.X.X.36:49727] AH01215: Checking cert expiration error: expired_cert_given at /usr/local/sf/lib/perl/5.32.1/SF/X509Certificates.pm line 629, <DATA> line 275.: /usr/local/sf/htdocs/platinum/authconfig.cgi, referer: https://example.fmc.net/platinum/authconfig.cgi?id=uuid
[Wed May 06 15:14:08.157065 2026] [cgi:error] [pid 5067:tid 23059043894848] [client 10.X.X.36:49727] AH01215: Invalid certificate! Probably binary format! at /usr/local/sf/lib/perl/5.32.1/SF/UI/Platinum/AuthConfig.pm line 1510, <DATA> line 275.: /usr/local/sf/htdocs/platinum/authconfig.cgi, referer: https://example.fmc.net/platinum/authconfig.cgi?id=uuid
Environnement
Cisco Firepower Management Center (FMC) avec configuration précédente d'authentification externe LDAPS
Processus de renouvellement de certificat impliquant une expiration de certificat intermédiaire
Résolution
Assurez-vous que le fichier de certificat respecte les exigences de formatage FMC pour l'authentification LDAPS :
1.- Le fichier de certificat doit être codé en PEM et inclure la chaîne de certificats complète dans cet ordre :
-----BEGIN CERTIFICATE-----
(certificate for your server)
-----END CERTIFICATE-----
-----BEGIN CERTIFICATE-----
(the intermediate certificate)
-----END CERTIFICATE-----
-----BEGIN CERTIFICATE-----
(the root certificate for the CA)
-----END CERTIFICATE-----
2.- Vérifiez que le fichier de certificat contient :
Aucune ligne ou espace vide supplémentaire avant les marqueurs -----BEGIN CERTIFICATE-----
Aucun texte supplémentaire après les marqueurs -----END CERTIFICATE-----
Codage Base64 approprié entre les marqueurs de certificat
Aucun codage de format binaire
3.- Assurez-vous que le certificat inclut :
Certificat de serveur pour le serveur LDAP
Certificat CA intermédiaire
Certificat CA racine
Contraintes de base marquées comme "critiques" si l'autorité de certification est définie sur "Vrai"
Résolution De Remplacement
Si les problèmes de formatage de certificat persistent, envisagez d'implémenter l'authentification SSO (Single Sign-On) comme alternative à l'authentification basée sur les certificats LDAPS. Cette approche élimine les exigences immédiates de formatage de certificat tout en offrant des fonctionnalités d'authentification externe sécurisées.
Motif
Le problème est causé par un fichier de certificat mal formaté téléchargé lors du processus de renouvellement de certificat LDAPS. Plus précisément, le certificat renouvelé ne répondait pas aux exigences du CGF concernant :
Format de codage PEM correct
Structure complète de la chaîne de certificats
En-têtes et pieds de page de certificat appropriés
Absence de codage binaire ou de caractères de mise en forme supplémentaires
Le processus de validation FMC a détecté des problèmes de format de certificat et a rejeté le fichier comme étant non valide, empêchant le téléchargement et la configuration réussis du certificat LDAPS renouvelé.
Autres informations utiles
Historique de révision
| Révision | Date de publication | Commentaires |
|---|---|---|
1.0 |
27-Oct-2026
|
Première publication |

 Commentaires
Contacter Cisco
- Ouvrir un dossier d’assistance

- (Un contrat de service de Cisco est requis)