Configurer ISE pour attribuer des balises de groupe de sécurité Trustsec aux sessions PassiveID
Table des matières
Introduction
Ce document décrit comment configurer et attribuer des balises de groupe de sécurité (SGT) aux sessions d'ID passif via des stratégies d'autorisation dans ISE 3.2.
Conditions préalables
Exigences
Cisco vous recommande de prendre connaissance des rubriques suivantes :
- Cisco ISE 3.2
- ID passif, TrustSec et PxGrid
Composants utilisés
Les informations contenues dans ce document sont basées sur les versions de matériel et de logiciel suivantes :
- Cisco ISE 3.2
- FMC 7.0.1
- WS-C3850-24P qui exécute 16.12.1
The information in this document was created from the devices in a specific lab environment. All of the devices used in this document started with a cleared (default) configuration. Si votre réseau est en ligne, assurez-vous de bien comprendre l’incidence possible des commandes.
Informations générales
Cisco Identity Services Engine (ISE) 3.2 est la version minimale qui prend en charge cette fonctionnalité. Ce document ne couvre pas la configuration PassiveID, PxGrid et SXP. Pour obtenir des informations connexes, consultez le Guide d'administration.
Dans ISE 3.1 ou les versions antérieures, une balise de groupe de sécurité (SGT) ne peut être attribuée qu'à une session Radius ou à une authentification active telle que 802.1x et MAB. Avec ISE 3.2, nous pouvons configurer des stratégies d'autorisation pour les sessions PassiveID de telle sorte que lorsque Identity Services Engine (ISE) reçoit des événements de connexion utilisateur d'un fournisseur tel que WMI ou Agent AD DC (Active Directory Domain Controllers), il attribue une balise SGT (Security Group Tag) à la session PassiveID en fonction de l'appartenance au groupe Active Directory (AD) de l'utilisateur. Le mappage IP-SGT et les détails du groupe AD pour l'ID passif peuvent être publiés dans le domaine TrustSec via le protocole SXP (SGT Exchange Protocol) et/ou vers les abonnés Platform Exchange Grid (pxGrid) tels que Cisco Firepower Management Center (FMC) et Cisco Secure Network Analytics (Stealthwatch).
Configurer
Diagramme De Flux
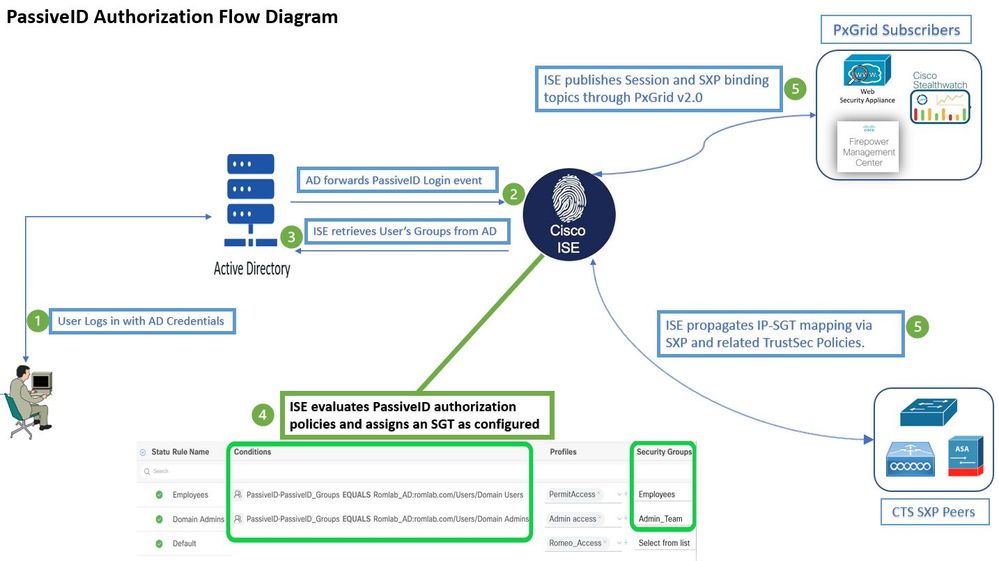 Diagramme De Flux
Configurations
Activez le flux d’autorisation :
Naviguez jusqu'à Active Directory > Advanced Settings > PassiveID Settings et cochez la Authorization Flow case afin de configurer les stratégies d'autorisation pour les utilisateurs de connexion PassiveID. Cette option est désactivée par défaut.
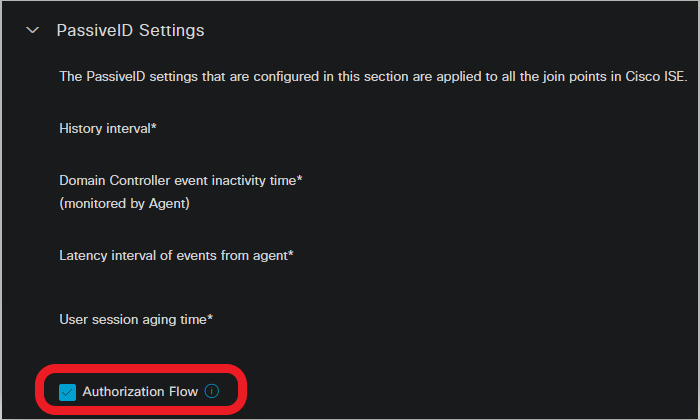 Activer le flux d’autorisation
Configuration du jeu de stratégies :
- Créez un ensemble de stratégies distinct pour PassiveID (recommandé).
- Pour Conditions, utilisez l'attribut
PassiveID·PassiveID_Provideret sélectionnez votre type de fournisseur.
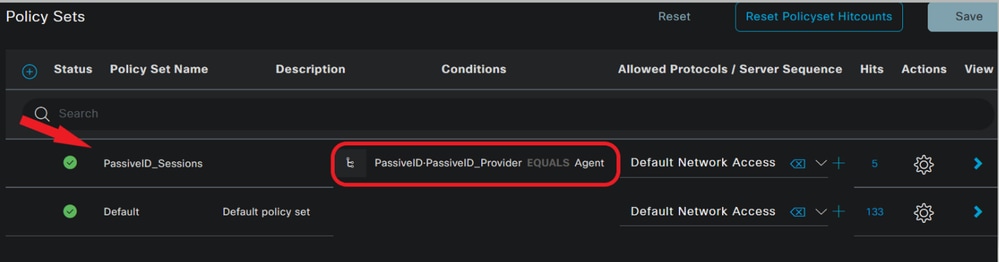 Ensembles de stratégies
- Configurez les règles d'autorisation pour l'ensemble de stratégies créé à l'étape 1.
- Créez une condition pour chaque règle et utilisez le dictionnaire PassiveID basé sur les groupes Active Directory, les noms d'utilisateur ou les deux.
- Attribuez une balise de groupe de sécurité pour chaque règle et enregistrez les configurations.
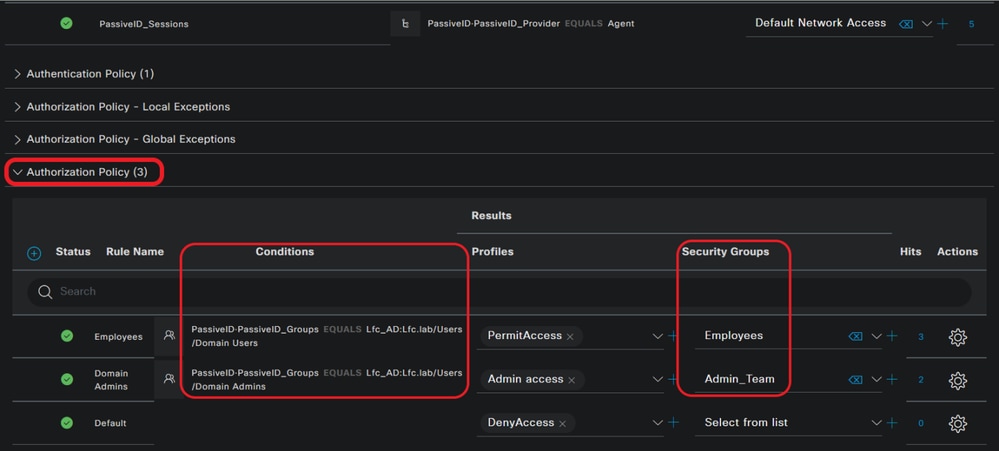 Politique d'autorisation
4. Accédez à Work Centers > TrustSec > Settings > SXP Settings pour activer Publish SXP bindings on pxGrid et partager les mappings PassiveID avec les abonnés PxGrid, Add RADIUS and PassiveID Mappings into SXP IP SGT Mapping Table puis incluez-les dans la table des mappings SXP sur ISE.
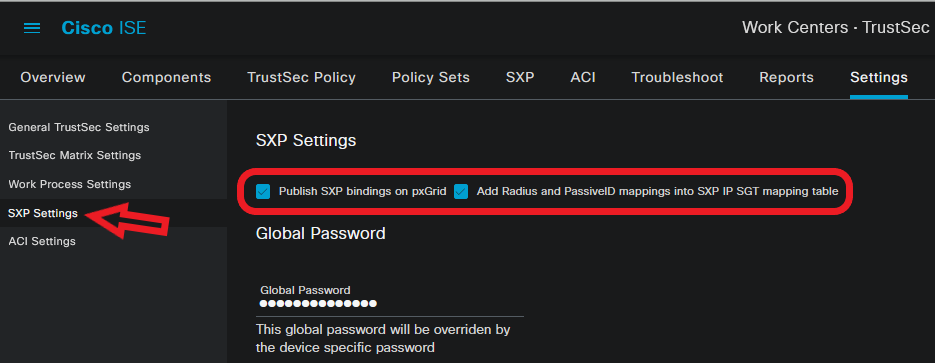 Paramètres SXP
Vérifier
Utilisez cette section pour confirmer que votre configuration fonctionne correctement.
Vérification ISE
Une fois que les événements de connexion de l'utilisateur ont été envoyés à ISE par un fournisseur tel que WMI ou Agent AD DC (Active Directory Domain Controllers), vérifiez les journaux actifs. Naviguez jusqu'à Operations > Radius > Live Logs.
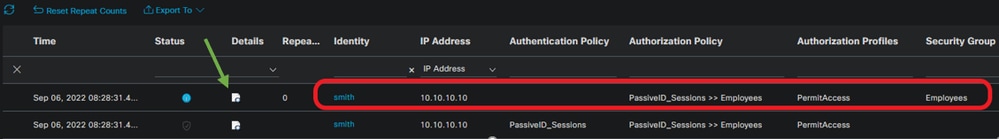 Journaux dynamiques Radius
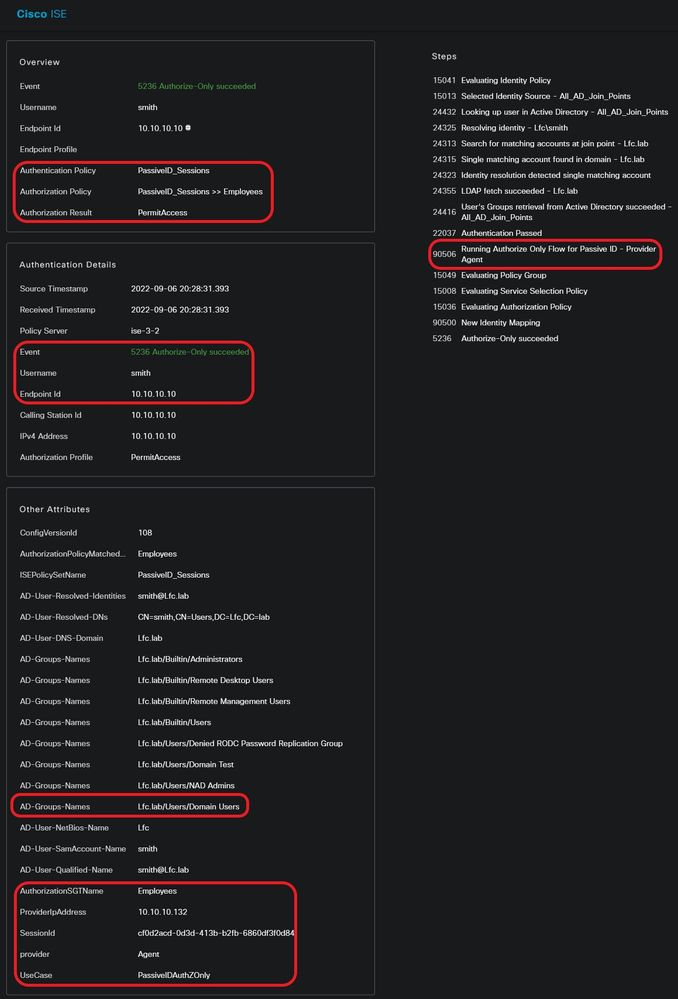
Cliquez sur l'icône loupe dans la colonne Détails pour afficher un rapport détaillé pour un utilisateur, dans cet exemple smith (Utilisateurs de domaine) comme illustré ici.
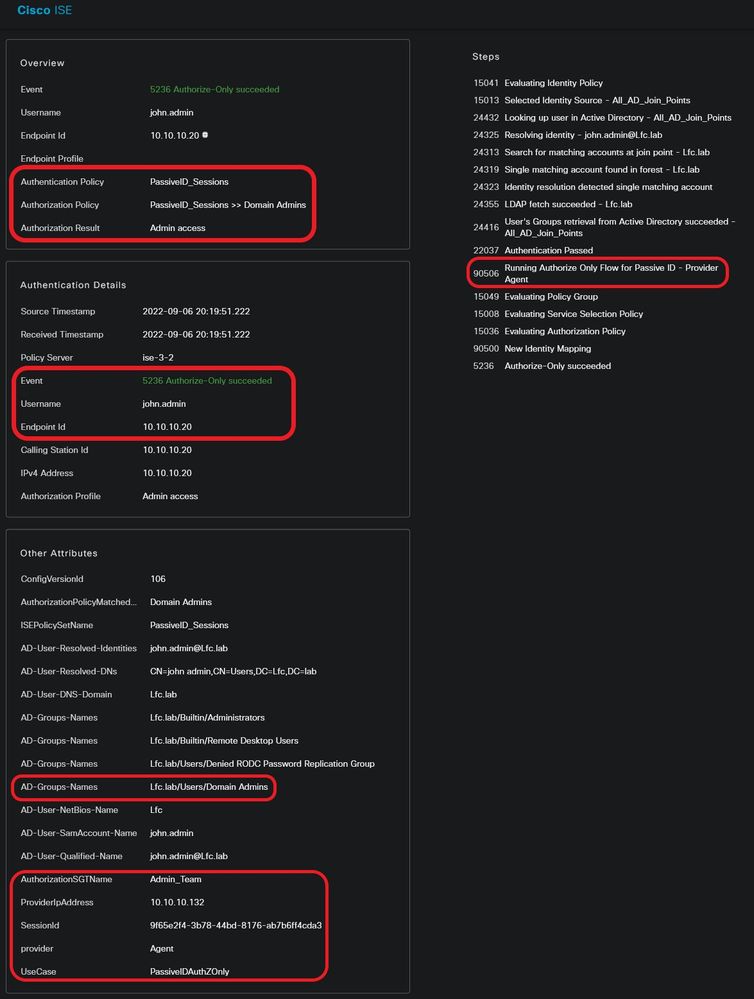
Rapport détaillé pour un autre utilisateur (administrateurs de domaine). Comme indiqué ici, un SGT différent est attribué selon la stratégie d'autorisation configurée.
Vérifiez la table de mappage SGT/IP dans ISE. Naviguez jusqu'à Work Centers > TrustSec > All SXP Mappings.
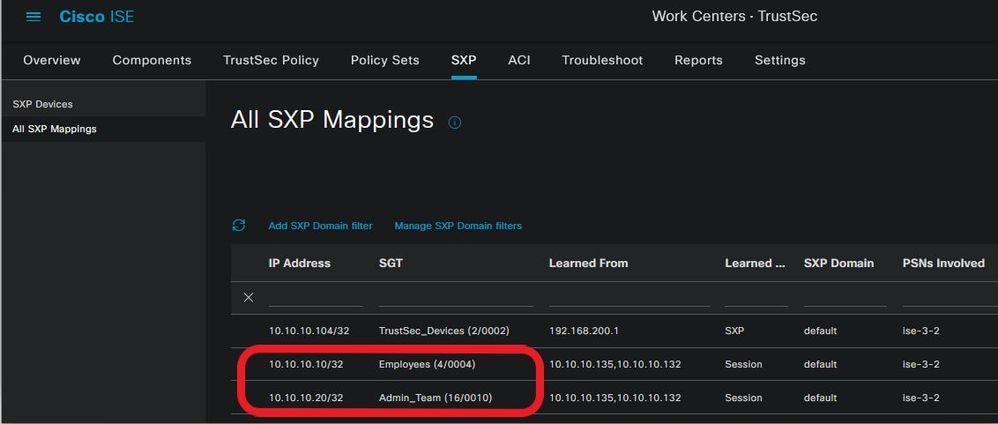 Table de mappages SXP
Vérification des abonnés PxGrid
Cet extrait de CLI vérifie que le FMC a appris les mappages IP-SGT pour les sessions PassiveID mentionnées précédemment à partir d'ISE.
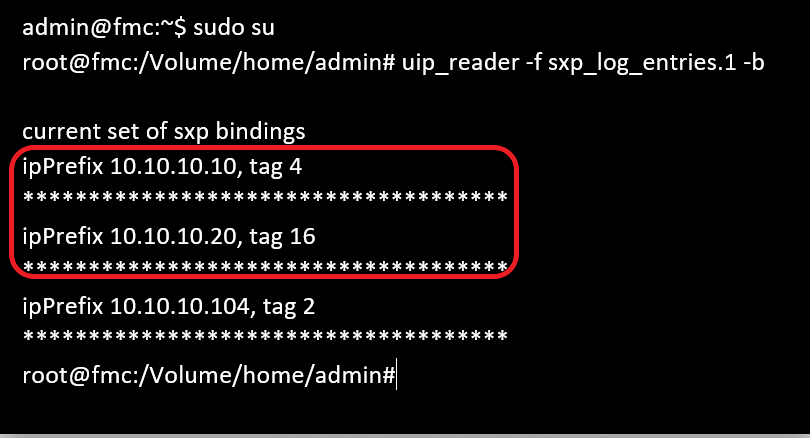 Vérification CLI FMC
Vérification des homologues TrustSec SXP
Le commutateur a appris les mappages IP-SGT pour les sessions PassiveID à partir d'ISE, comme le montre cet extrait de l'interface de ligne de commande.
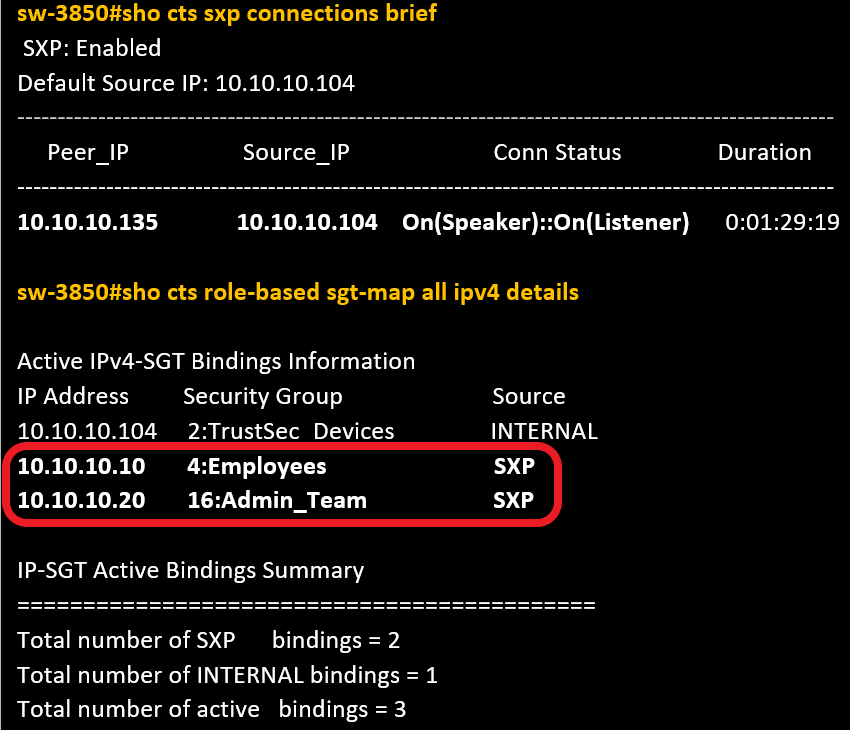 Vérification CLI du commutateur
Dépannage
Cette section fournit des informations que vous pouvez utiliser afin de dépanner ce flux.
Activer les débogages sur ISE
Accédez à Administration > System > Logging > Debug Log Configuration pour définir les composants suivants sur le niveau spécifié.
| Noeud |
Nom du composant |
Niveau de consignation |
Nom du fichier journal |
| ID passif |
passif |
Suivre |
passiveid-*.log |
| PxGrid |
grille pxgrid |
Suivre |
pxgrid-server.log |
| SXP |
sxp |
Déboguer |
sxp.log |
Extraits de journaux
1. ISE reçoit des événements de connexion du fournisseur :
Fichier Passiveid-*.log :
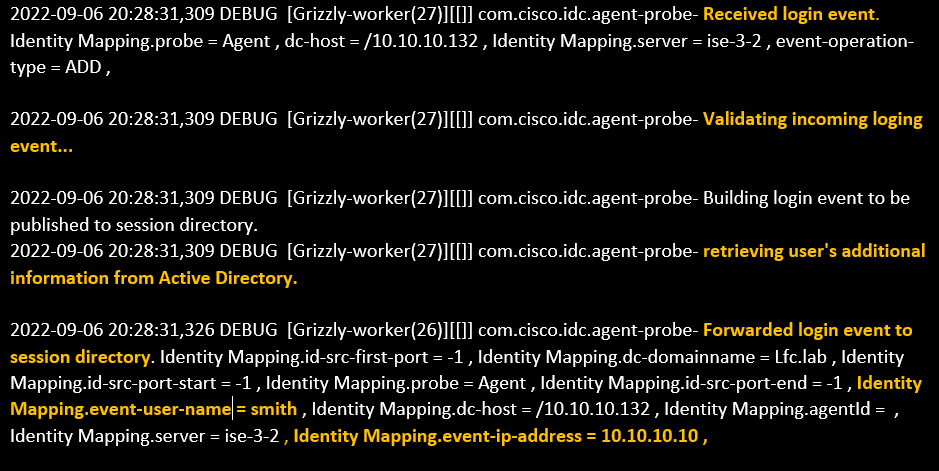 Fichier Passiveid-*.log
2. ISE attribue les balises SGT conformément à la stratégie d'autorisation configurée et publie le mappage IP-SGT pour les utilisateurs PassiveID vers les abonnés PxGrid et les homologues SXP :
fichier sxp.log :
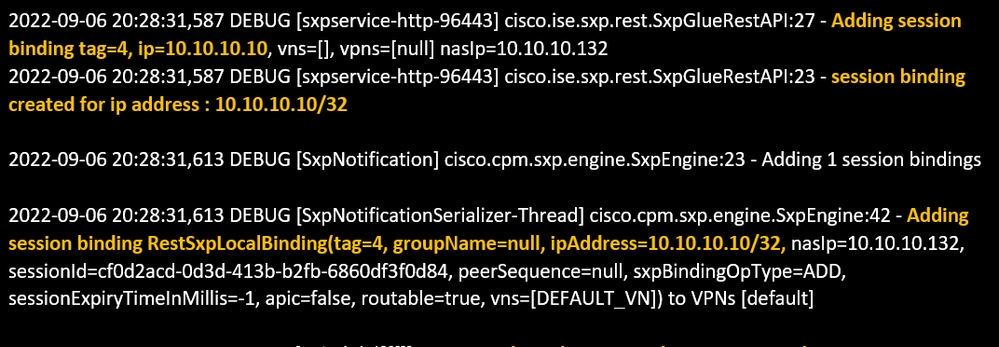 fichier sxp.log
fichier pxgrid-server.log :
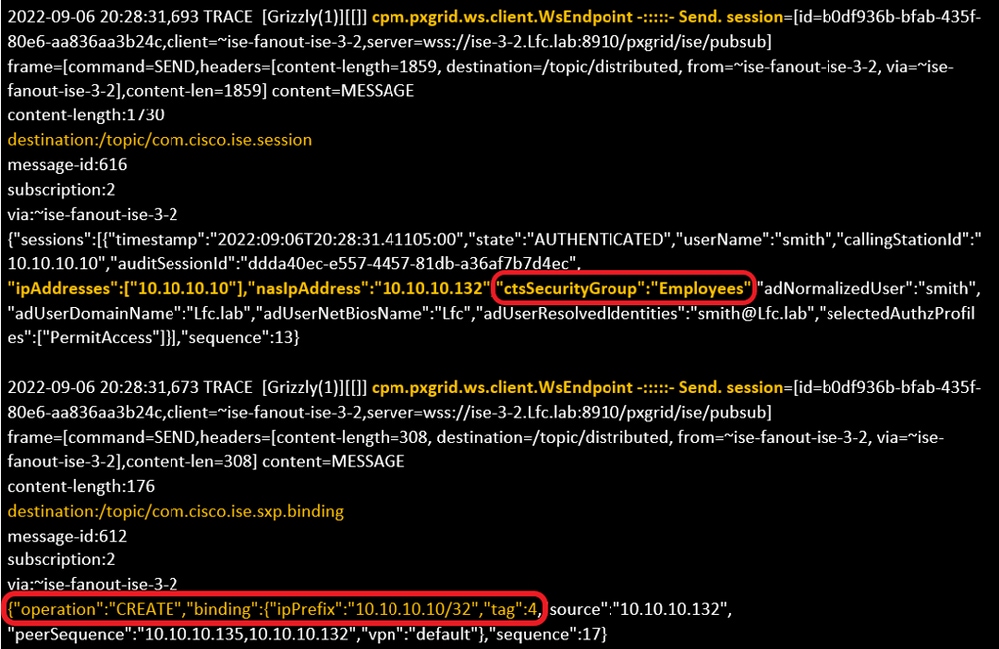 fichier pxgrid-server.log
Historique de révision
| Révision | Date de publication | Commentaires |
|---|---|---|
3.0 |
18-Sep-2026
|
Recertification - Mise à jour du texte de remplacement, des liens cibles et du formatage. |
2.0 |
15-Feb-2023
|
Première publication |
1.0 |
09-Feb-2023
|
Première publication |

 Commentaires
Contacter Cisco
- Ouvrir un dossier d’assistance

- (Un contrat de service de Cisco est requis)