Impossible de gérer les utilisateurs SAML via l'interface utilisateur Splunk.
Applicabilité
Splunk Cloud Splunk EnterpriseDescription
Les administrateurs ne peuvent pas gérer les utilisateurs SAML comme ils le peuvent avec les comptes créés localement via l'interface utilisateur Utilisateurs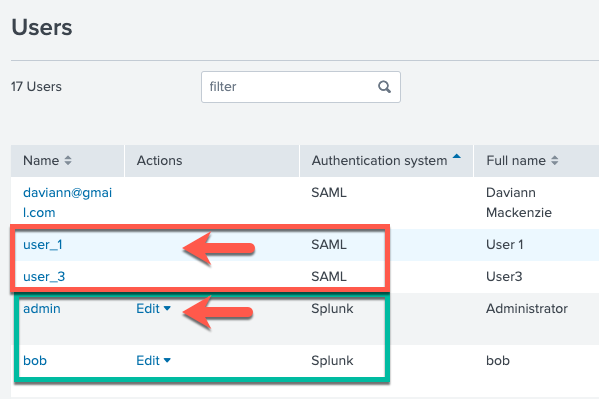 .
Résolution
Les utilisateurs qui sont provisionnés via l'intégration SAML ne peuvent être gérés qu'à l'aide de deux mécanismes :
1. IdP (fournisseur d'identité) : Le fournisseur d'identité enverra à l'instance Splunk pendant la connexion les « Rôles » associés à la connexion de l'utilisateur. Si des rôles doivent être ajoutés ou supprimés pour un utilisateur, cette opération sera effectuée via le fournisseur d'identités ou via LDAP si le fournisseur d'identités récupère des utilisateurs à partir de cet emplacement.
2. Groupes SAML (mappage) : https://<instance de splunk>/en-GB/manager/launcher/saml
À partir de cette interface, le rôle utilisateur provenant du fournisseur d'identité peut être mappé à des rôles Splunk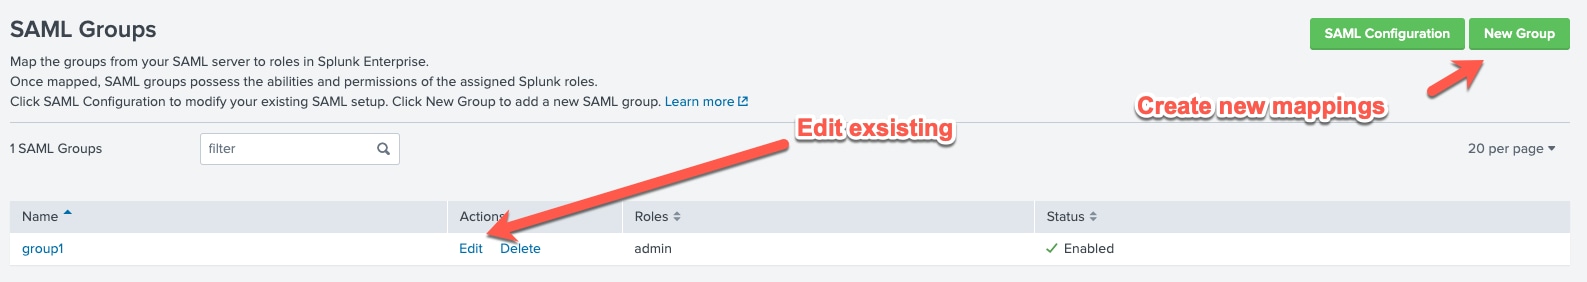
La documentation Modifier ou supprimer les mappages de rôles couvre ces options
Si vous souhaitez supprimer des utilisateurs SAML, vous devez d'abord procéder au niveau IdP/LDAP en supprimant les rôles associés (utilisés dans le mappage Groupes dans Splunk). Une fois cette opération effectuée, le ou les utilisateurs peuvent être supprimés de l'instance Splunk.
Si vous utilisez Splunk Cloud, s'il vous plaît jeter un oeil à cet article Comment supprimer les anciens utilisateurs SAML dans Splunk
Si vous utilisez une instance Splunk sur site, passez en revue cette solution de communauté Supprimer les anciens utilisateurs SAML
Historique de révision
| Révision | Date de publication | Commentaires |
|---|---|---|
1.0 |
28-Sep-2026
|
Première publication |
 Commentaires
Contacter Cisco
- Ouvrir un dossier d’assistance

- (Un contrat de service de Cisco est requis)