La configuration SAML pour Microsoft Azure AD ne mappe pas les groupes.
Applicabilité
Cloud SplunkDescription
L'authentification SAML est configurée conformément à la documentation Splunk :Configurez SSO avec Microsoft Azure AD ou AD FS comme fournisseur d'identité
Cependant, les autorisations n'ont pas été mappées correctement.
Enquête
L'erreur suivante est observée lorsqu'un utilisateur tente de se connecter à partir de l'interface utilisateur Web Splunk :
'no valid role found in local mapping'
Les groupes de mappage dans le nuage Splunk ne correspondent pas, le nom du groupe ne correspond pas à l'ObjectId du groupe Azure AD, les groupes de mappage Splunk doivent être appelés avec l'ObjectId Azure AD du groupe à mapper dans le nuage Splunk, par exemple, ce qui suit est attendu :
Azure AD ObjectId du groupe à mapper : 99fvd7-fvddfv999-99999njhhb
Nom du groupe de mappage de splunk : 99fvd7-fvddfv999-99999njhhb
Pour valider les groupes d'un utilisateur lors de sa connexion, activez le débogage pour SAML dans l'interface graphique Splunk :
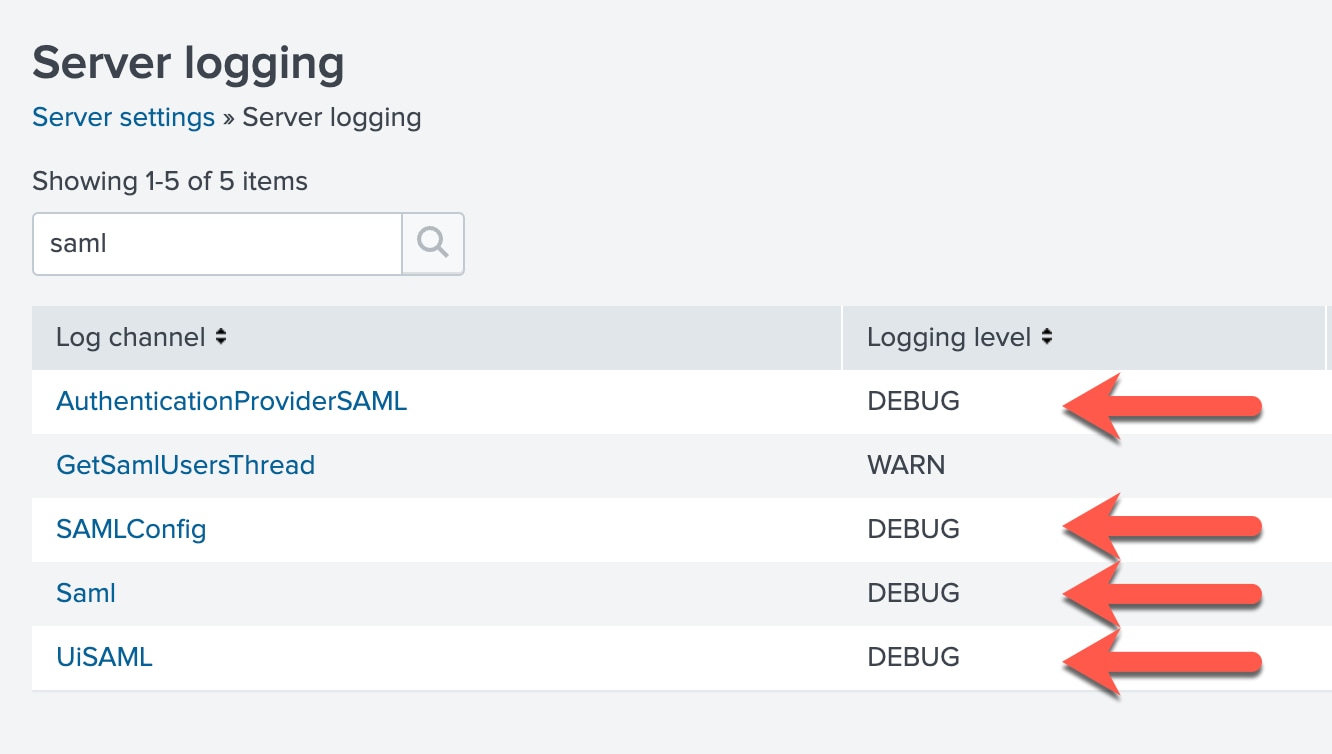
Ensuite, demandez à l'utilisateur de se reconnecter et exécutez le SPL suivant pour afficher les groupes renvoyés :
index=_internal sourcetype=splunkd samlpÀ partir de là, vous pouvez voir si les petits mappages dans le splunk correspondent à ce qui est retourné par le fournisseur d'identité.
Résolution
Dans ce scénario, les groupes de mappage existants devaient être supprimés et recréés, de sorte que la configuration soit mise à jour et corresponde à ce qui est renvoyé par le groupe Azure AD IdP. Dès que les utilisateurs du groupe Azure AD mappé se connectent à Splunk Cloud, l'utilisateur apparaît dans la section Authentication, dans Settings > Access Control > Users with SAML authentication type.
Liens connexes
Configurez SSO avec Microsoft Azure AD ou AD FS comme fournisseur d'identitéHistorique de révision
| Révision | Date de publication | Commentaires |
|---|---|---|
1.0 |
28-Sep-2026
|
Première publication |
 Commentaires
Contacter Cisco
- Ouvrir un dossier d’assistance

- (Un contrat de service de Cisco est requis)