L'instance de spplunk n'a pas de bouton « DÉCONNEXION ».
Applicabilité
Nuage SpunkDescription
Le lien de déconnexion est désactivé par défaut lors de l'utilisation de SAML. Il est contrôlé par le paramètre idpSLOUrl dans authentication.conf.
La définition de ce paramètre est documentée dans Configurer SAML SSO en utilisant des fichiers de configuration sur Splunk Enterprise
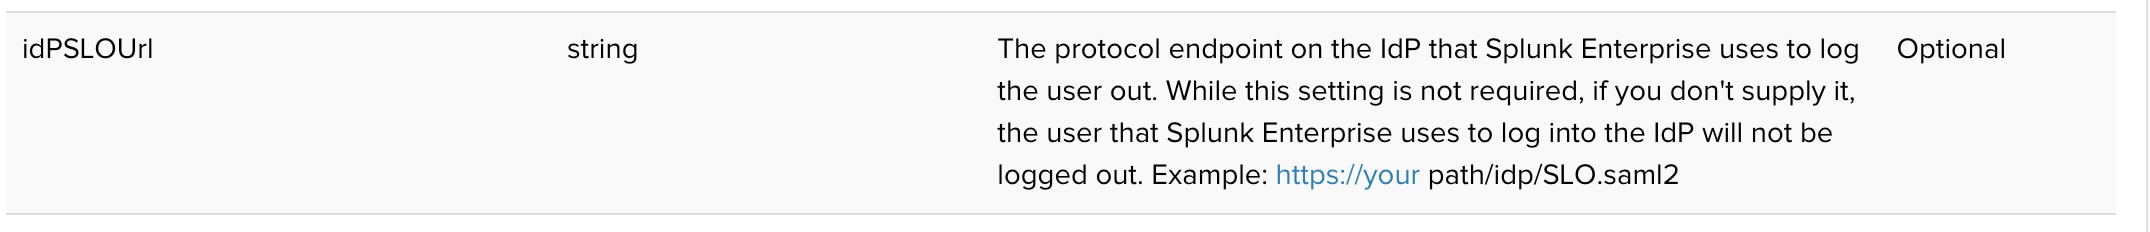
Remarque : Ce document est uniquement disponible pour Splunk Enterprise. Cependant, le paramètre s'applique également au cloud Splunk.
Enquête
Cette valeur peut être vérifiée à l'aide de l'interface utilisateur en naviguant dans le paramètre de configuration SAML dans Splunk Web.
- Paramètres> Méthodes d'authentification
- cliquez sur le lien SAML_settings
- cliquez sur le bouton Configuration SAML
- Afficher la valeur dans « URL de déconnexion unique (SLO) »
La valeur peut également être vérifiée via l'examen en ligne de commande du fichier authentication.conf et la recherche du paramètre idpSLOUrl. ( Le chemin à partir de ces résultats a été défini sur l'exemple utilisé dans la documentation )
splunk@sh-node:~$ splunk btool authentication list --debug | grep idpSLOUrl
/opt/splunk/etc/system/local/authentication.conf idpSLOUrl = https://yourpath/idp/SSO.saml2Résolution
Lorsque l'URL de déconnexion unique (SLO) ( idpSLOUrl dans authentication.conf ) n'est pas spécifiée, le bouton de déconnexion n'est pas disponible comme dans une configuration sso classique.
Pour activer le lien de déconnexion, vous devez saisir une entrée dans le champ URL de déconnexion unique (SLO) sous la configuration SAML.
- Paramètres> Méthodes d'authentification
- cliquez sur le lien SAML_settings
- cliquez sur le bouton Configuration SAML
- Définissez la valeur de « Single Log Out (SLO) URL » comme protocole/workflow de déconnexion du fournisseur d'identité. (Cette valeur est souvent très similaire à l'URL SSO (Single Sign On) , il est très peu probable que ces deux valeurs se correspondent exactement.)
Remarque importante : pour permettre aux utilisateurs de se déconnecter du fournisseur d'identité et du Splunk, cette valeur doit être définie sur le protocole/workflow de déconnexion du fournisseur d'identité, sinon l'utilisateur ne sera pas déconnecté du fournisseur d'identité ou du Splunk. Si le protocole de déconnexion/l'URL de flux de travail de l'Idp n'est pas utilisé, le lien de déconnexion s'affiche, mais lorsque vous appuyez dessus, l'utilisateur n'est PAS déconnecté de l'IdP ou du Splunk.
Liens connexes
Configurez l'authentification unique de base en utilisant SAML avec le fichier authentication.conf
Historique de révision
| Révision | Date de publication | Commentaires |
|---|---|---|
1.0 |
28-Sep-2026
|
Première publication |
 Commentaires
Contacter Cisco
- Ouvrir un dossier d’assistance

- (Un contrat de service de Cisco est requis)