Configuration par périphérique pour le WLC Catalyst 9800 dans Catalyst Center
Table des matières
Introduction
Ce document décrit comment utiliser la configuration par périphérique dans Catalyst Center pour gérer un contrôleur LAN sans fil Catalyst 9800 existant.
Conditions préalables
Exigences
Cisco vous recommande de prendre connaissance des rubriques suivantes :
- Modèle de configuration du Catalyst 9800 (profils de réseau local sans fil (WLAN), profils de politique et balises de politique, de site et de radiofréquence (RF))
- Inventaire Cisco Catalyst Center, hiérarchie des sites et mise en service des périphériques
Avant de commencer, assurez-vous que :
- Catalyst Center exécute la version 2.3.7.9 ou ultérieure.
- Le Catalyst 9800 exécute Cisco IOS XE version 17.12 ou ultérieure.
- Le Catalyst 9800 figure dans l'inventaire de Catalyst Center (ajouté par l'intermédiaire de Discovery, manuellement, par l'importation de fichiers CSV (valeurs séparées par des virgules) ou avec Prime Data Migration Tool) et son état est Managed.
- Le protocole de configuration réseau (NETCONF) est activé sur le Catalyst 9800 (netconf-yang, port TCP 830) et les informations d'identification NETCONF sont configurées dans Catalyst Center.
- La hiérarchie du site existe.
- Le contrôleur n'a pas été provisionné avec un provisionnement basé sur l'intention (profil réseau). Si tel est le cas, la configuration par périphérique s'ouvre en mode lecture seule.
Composants utilisés
Les informations contenues dans ce document sont basées sur les versions de matériel et de logiciel suivantes :
- Cisco Catalyst Center version 3.2.3
- Contrôleur sans fil Cisco Catalyst 9800-CL, Cisco IOS XE version 17.18.4a
- Points d'accès Cisco en mode local 9178I
The information in this document was created from the devices in a specific lab environment. All of the devices used in this document started with a cleared (default) configuration. Si votre réseau est en ligne, assurez-vous de bien comprendre l’incidence possible des commandes.
Produits associés
Ce document peut également être utilisé avec les versions matérielles et logicielles suivantes :
- Cisco Catalyst Center version 3.1.x. Les fonctions de configuration sont regroupées sous différents noms de menu, comme décrit dans la section Zones configurables.
- Contrôleurs LAN sans fil de la gamme Catalyst 9800 qui exécutent Cisco IOS XE version 17.12 ou ultérieure
Informations générales
Catalyst Center gère traditionnellement les contrôleurs sans fil avec un provisionnement basé sur l'intention : vous définissez la conception sans fil au niveau du site (SSID, profils réseau, profils RF et configurations de modèles) et Catalyst Center génère et transmet la configuration du contrôleur. Pour les contrôleurs qui exécutent déjà une configuration de production, cette approche nécessite que la configuration soit recréée ou apprise dans la conception.
Dans Catalyst Center version 2.3.7.9, le workflow Learn Device Configuration était déconseillé et la configuration par périphérique pour les contrôleurs LAN sans fil (WLC) de la gamme Catalyst 9800 a été introduite. La configuration par périphérique vous permet de créer, de modifier, de cloner et de supprimer des objets de configuration sur un seul contrôleur directement à partir de Catalyst Center, d'une manière similaire à l'interface Web du contrôleur. Grâce à lui, Cisco Catalyst Center peut gérer un contrôleur existant (de zone de friche) sans déplacer sa configuration vers des profils réseau basés sur des intentions. La fonctionnalité est désactivée par défaut et activée par contrôleur.
Configuration par périphérique et provisionnement basé sur l'intention
| Configuration par périphérique |
Provisionnement basé sur les intentions |
|
| Source de la configuration |
Les objets qui existent sur le contrôleur |
Conception au niveau du site (profils réseau, paramètres réseau, configurations de modèles) |
| Ajustement optimal |
Contrôleurs Brownfield, paramètres spécifiques au contrôleur |
Déploiements sur de nouveaux sites, conceptions multisites standardisées |
| Reconception requise |
Non |
Oui, pour les contrôleurs existants |
| Accès défini par logiciel (SD-Access) sans fil |
Non pris en charge |
Pris en charge |
| Coexistence sur le même contrôleur |
Non pris en charge. Un contrôleur provisionné avec un provisionnement basé sur l'intention affiche la configuration par périphérique en mode lecture seule |
- |
Zones configurables
Dans la version 3.2.3, l'onglet Configuration de la fenêtre de détails du périphérique regroupe les fonctionnalités du contrôleur comme indiqué dans ce tableau. Les noms des menus sont affichés tels qu'ils apparaissent dans l'interface utilisateur graphique. Les options disponibles dépendent de la version de Cisco IOS XE qui s'exécute sur le contrôleur.
| Menu |
Caractéristiques |
| SSID |
Profils WLAN, profils de stratégie, profils LAN distants, stratégies LAN distantes, balises de stratégie, profils 802.11be |
| RF |
Profils RF, profils radio, étiquettes RF, profils BSSID multiples, profil réseau URWB, valeurs RF par défaut |
| POINT D'ACCÈS |
Profils de jointure AP, maillage, profils d'alimentation, profils flexibles, balises de site, profils de calendrier |
| Mappage de balise |
Amorçage du point d'accès, mappage de balise (priorité de balise, mappage statique, basé sur l'emplacement et basé sur les règles) |
| Sécurité |
AAA, politique AAA, ACL, EAP, filtres d'URL, utilisateur invité, authentification Web, TrustSec, WPP, LSC, politique de certificat d'AP |
| Sans fil mondial |
CleanAir, haut débit, paramètres multimédias, ATF, paramètres réseau, paramètres globaux, RRM, avancé, mDNS, multidiffusion, emplacement, pays, paramètres d'intégration Cisco DNA, politique de point d'accès, géolocalisation sans fil |
| Services |
Stratégie locale, QoS, AVC, EoGRE, flux multimédia, réseau local invité, clients exclus |
| Couche 2 |
VLAN, interfaces, protocoles de détection |
| Paramètres réseau |
DNS, pools DHCP, HTTP/HTTPS, SNMP, NTP |
| Couche 3 |
Routage |
| Gestion |
Périphérique, Administration des utilisateurs, Configuration de la mise à niveau AP |
| Mobilité |
Mobilité |

Remarque : Les menus ont été réorganisés dans la version 3.2.2. Dans les versions 2.3.7.x et 3.1.x, les mêmes fonctionnalités sont regroupées sous WLAN, RF, AP Join, Flex Profiles, Tags, Security, Global Radio, Global Wireless, Other, Layer 2, Network Settings, Layer 3 et Administration.
Historique des fonctionnalités
| Version de Catalyst Center |
Change |
| 2.3.7.9 |
Introduction de la configuration par périphérique. Apprendre la configuration du périphérique déconseillée. |
| 2.3.7.11 |
Améliorations 802.11be pour Cisco IOS XE 17.18.1 |
| 3.1.3 |
Paramètres supplémentaires. La configuration des points d'accès ajoute la balise VLAN (Virtual LAN), le DNS (Domain Name System), le port LAN et la couleur BSS (Basic Service Set). Cloner des profils sur plusieurs contrôleurs. Amorçage AP. Catalyst 9800-CL sur Microsoft Azure. |
| 3.2.2 |
Réorganisation du menu. Cisco TrustSec (CTS) sur HTTPS, SXP (SGT Exchange Protocol) sur IPv6, MACsec. Prise en charge de Cisco IOS XE 17.18.2 et 26.1.1. Avertissements pour les options non sécurisées telles que le protocole LEAP (Lightweight Extensible Authentication Protocol). |
Restrictions
- La configuration par périphérique et le provisionnement basé sur l'intention ne peuvent pas être utilisés ensemble sur le même contrôleur.
- La technologie sans fil SD-Access (fabric) n'est pas prise en charge.
- La gestion améliorée des ressources radio (RRM) AI est prise en charge uniquement avec l'option Enable Without Device Provisioning et uniquement dans le cas d'une utilisation avec assurance.
- Les routes statiques de couche 3 sont prises en charge sans VRF (Virtual Routing and Forwarding).
- Dans les déploiements IPv6, la configuration par périphérique continue de prendre en charge les configurations IPv4 (version 3.2.3).
- Une fois la configuration par périphérique activée sur un contrôleur, elle ne peut pas être désactivée. Les objets de configuration créés à l'aide de cette commande peuvent être modifiés ou supprimés à tout moment.
Configurer
Diagramme du réseau
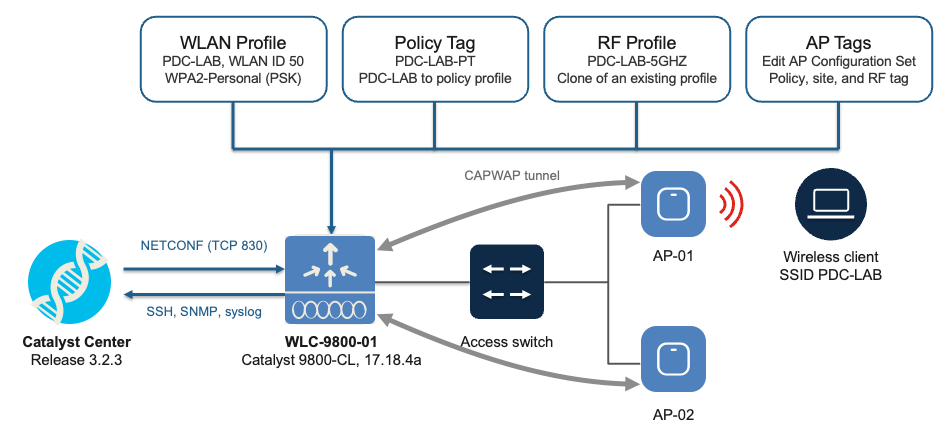
Cette image présente la topologie utilisée dans cet exemple. Catalyst Center gère le contrôleur avec NETCONF, et les points d'accès se connectent au contrôleur avec le protocole CAPWAP (Control and Provisioning of Wireless Access Points).
Configurations
Dans cet exemple, le contrôleur exécute déjà des WLAN, des balises et des profils, comme dans un déploiement de zone de travail. La configuration par périphérique permet d'ajouter un WLAN, de le prévisualiser et de le déployer, de le mapper à un profil de stratégie dans une balise de stratégie, de cloner un profil RF et d'attribuer des balises aux points d'accès. Chaque modification de la configuration par périphérique utilise le même flux de révision, de provisionnement, d'aperçu et de déploiement, présenté en détail à l'étape 5.
Étape 1. Préparation du commutateur Catalyst 9800 pour Catalyst Center
Catalyst Center utilise NETCONF pour lire et écrire la configuration du contrôleur. Assurez-vous que NETCONF est activé sur le contrôleur :
WLC# configure terminal
WLC(config)# netconf-yang
WLC(config)# end
Remarque : NETCONF nécessite un nouveau modèle et un utilisateur de niveau de privilège 15 autorisé par les listes de méthodes AAA (Authentication, Authorization, and Accounting) utilisées. Sur un contrôleur de production, ne modifiez pas les listes de méthodes AAA existantes sans révision, car cela peut affecter l'accès administrateur.
Vérifiez que les processus NETCONF s'exécutent :
WLC# show platform software yang-management process
cond : Marche
nesd : Marche
syncfd : Marche
ncsshd : Marche
dmiauthd : Marche
nginx : Marche
ndbmand : Marche
pubd : Marche
gnmib : Non en cours
Étape 2. Affectation du contrôleur à un site et resynchronisation
- Accédez à Provisionner > Stock.
- Sélectionnez le contrôleur, puis choisissez Actions > Provisionnement > Assign Device to Site. Sélectionnez le bâtiment que le contrôleur dessert et cliquez sur Assign et attendez que le contrôleur affiche Managed and Reachable.
- Cliquez sur le nom du contrôleur pour ouvrir la fenêtre des détails du périphérique et sélectionnez View Device Details.
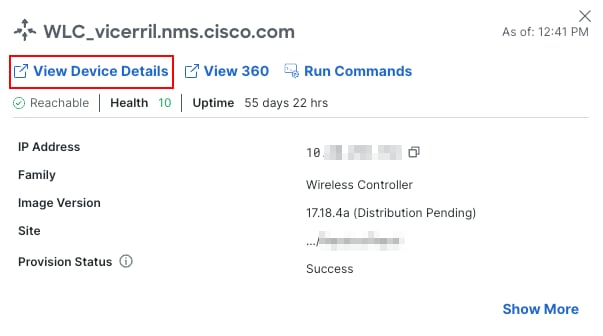
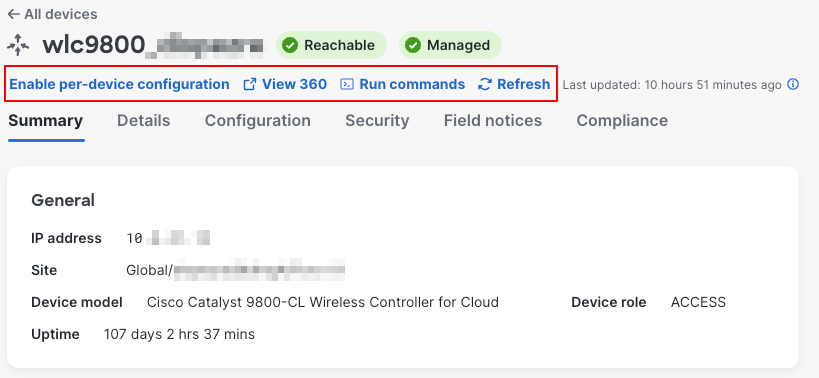
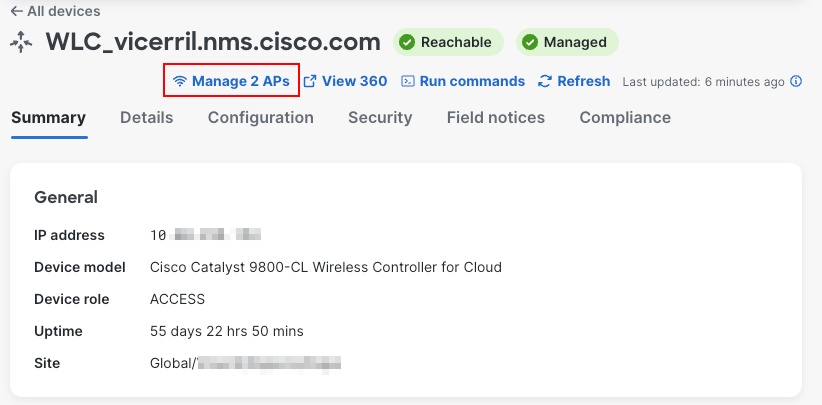
- La page des détails du périphérique s'ouvre et le menu affiche l'état du contrôleur et les options Enable per-device configuration, View 360, Run command et Refresh.
Étape 3 : activation de la configuration par périphérique
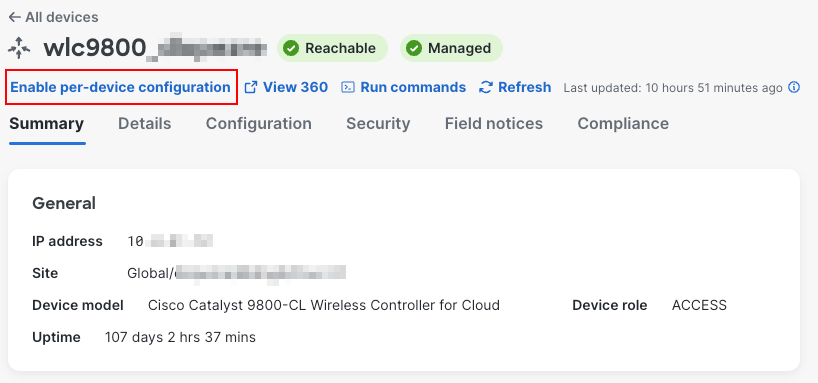
- Activer la configuration par périphérique pour le contrôleur et confirmer
- Resynchronisez le contrôleur (Actions > Inventory > Resync Device) afin que Catalyst Center lise la configuration actuelle.
- Une nouvelle option dans les détails du périphérique montre le nombre d'AP gérés et enregistrés par ce WLC
- Dans la fenêtre des détails du périphérique du contrôleur, cliquez sur l'onglet Configuration.
Après la resynchronisation, l'onglet Configuration affiche l'étiquette Configuration par périphérique et répertorie les objets existants du contrôleur. Le menu de gauche regroupe les fonctionnalités (SSID, RF, AP, Tag Mapping, Security, Global Wireless, Services, Layer 2, Network Settings, Layer 3, Administration et Mobility), et chaque tableau offre Add et Clone from another WLC.
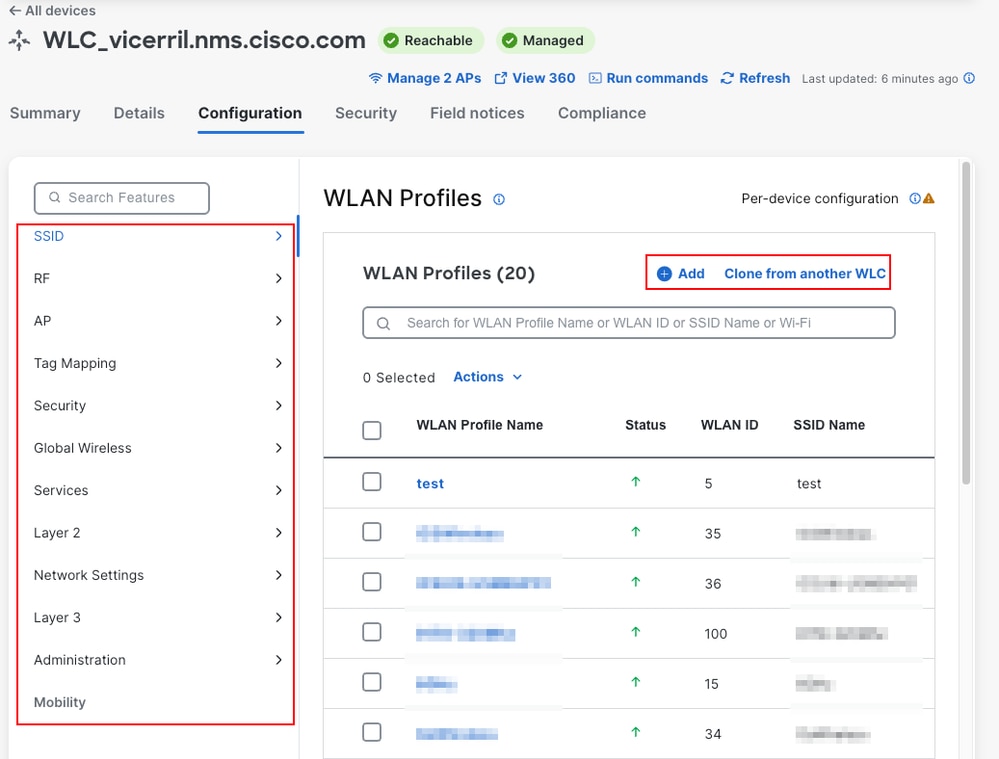
L'icône d'informations en regard de l'étiquette affiche : La configuration par périphérique permet d'apporter des modifications en modifiant la configuration directement sur cette page.
Remarque : La configuration par périphérique ne peut pas être désactivée une fois qu'elle est activée.
Étape 4. Création d’un profil WLAN
- Dans l'onglet Configuration, choisissez SSID > WLAN Profiles et cliquez sur Add.
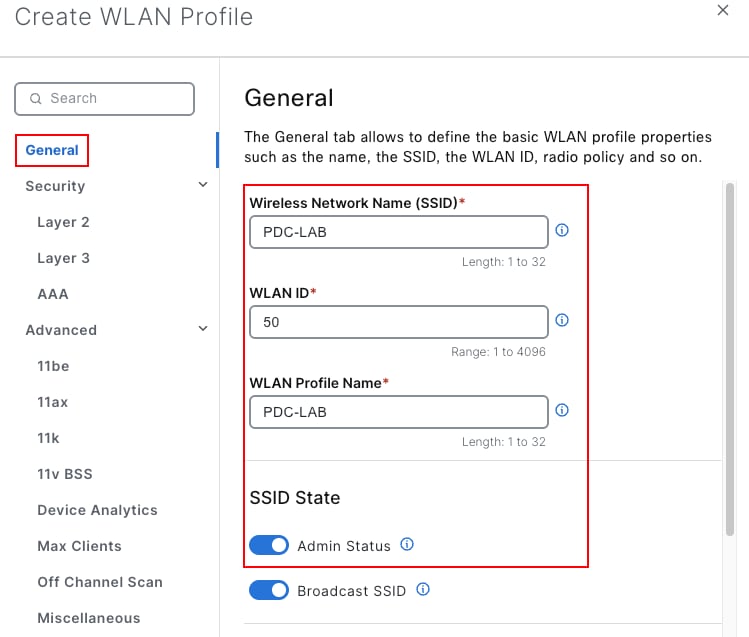
- En général, configurez :
- Nom du réseau sans fil (SSID) : PDC-LAB
- ID WLAN : 50 (plage de 1 à 4096 ; utiliser un ID qui n'est pas utilisé sur le contrôleur)
- Nom du profil WLAN : PDC-LAB
- État SSID : État admin activé
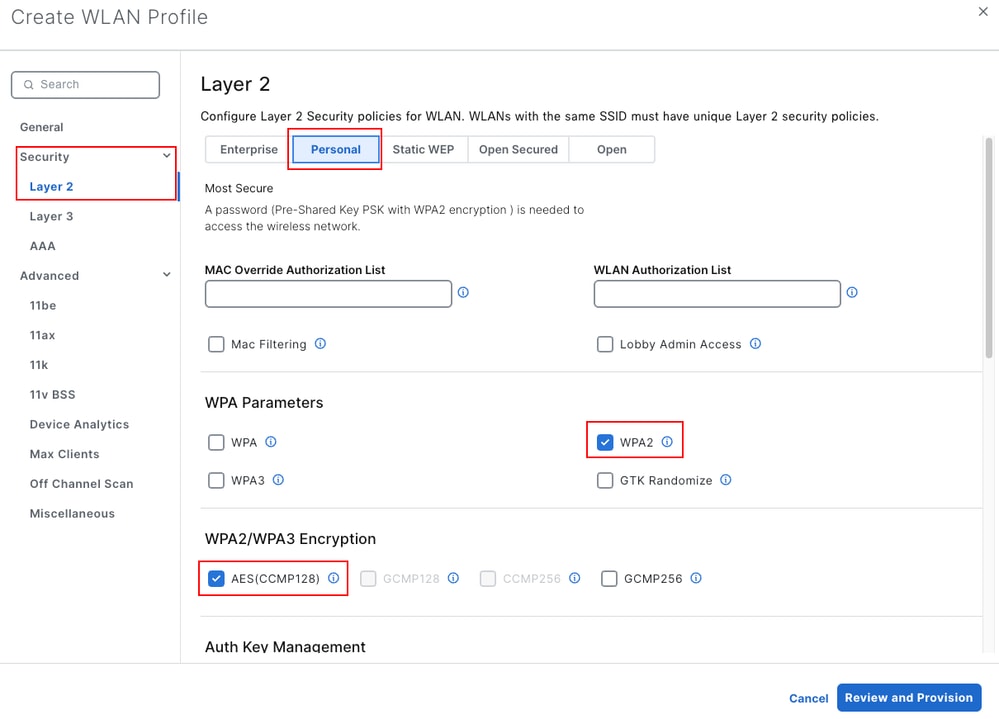
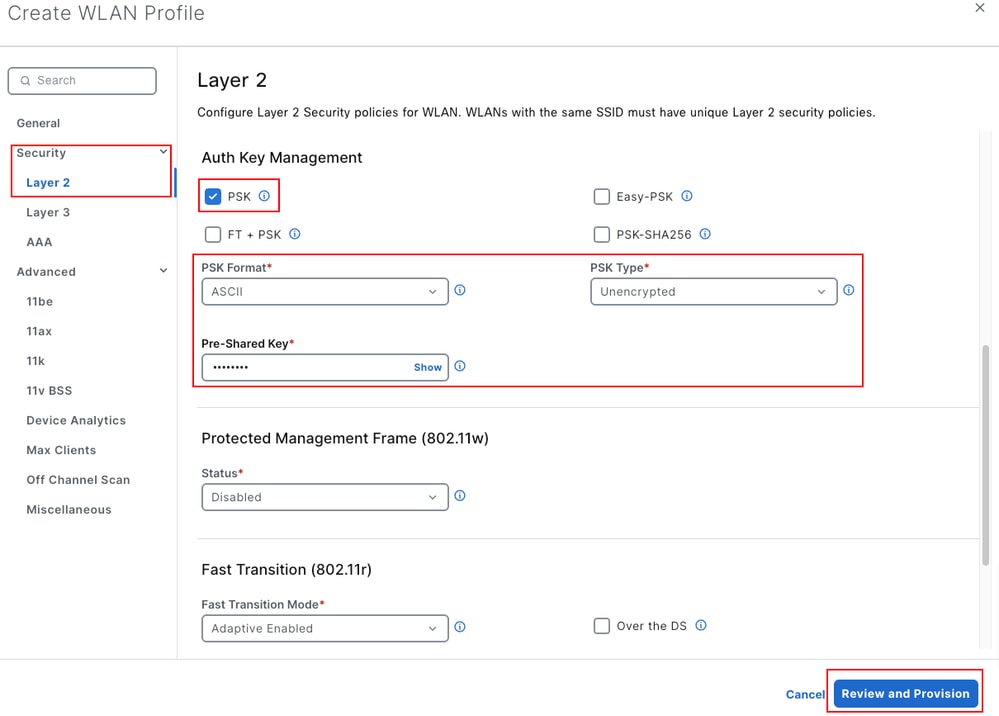
- Dans Security > Layer 2, choisissez Personal, et conservez WPA2 (Wi-Fi Protected Access 2), AES (CCMP128), et la gestion de clé d'authentification (AKM) PSK (clé pré-partagée). Définissez le format PSK sur ASCII et entrez la clé prépartagée. L'option de couche 2 par défaut est Enterprise. Avancé contient les paramètres 11be, 11ax, 11k et 11v.
- Cliquez sur Vérifier et provisionner.
Étape 5. Aperçu et déploiement de la modification
- Dans le volet Provisionner, choisissez comment déployer :
- Déploiement immédiat. Il n'est pas disponible lorsque Système > Paramètres > Visibilité et contrôle des configurations applique un aperçu avant le déploiement, comme dans ces travaux pratiques.
- Planifie le déploiement ultérieurement.
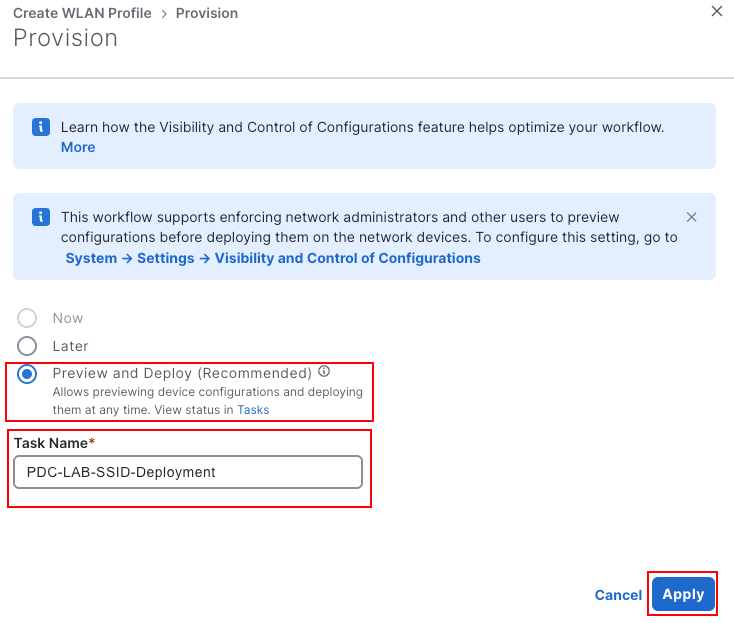
- Aperçu et déploiement (recommandé) prépare la configuration afin que vous puissiez la consulter sans impact sur le réseau en cours d'exécution et la déployer ultérieurement.
- Choisissez Preview and Deploy, entrez un nom de tâche (cet exemple utilise PDC-Create-WLAN-PDC-LAB), puis cliquez sur Apply.
- Catalyst Center affiche l'étape 2 sur 3 : Préparation des périphériques et des modèles de configuration pendant le calcul de la configuration. Pour le consulter ultérieurement, cliquez sur Quitter et sur Aperçu ultérieurement. L'élément de travail reste dans Activités > Tâches.
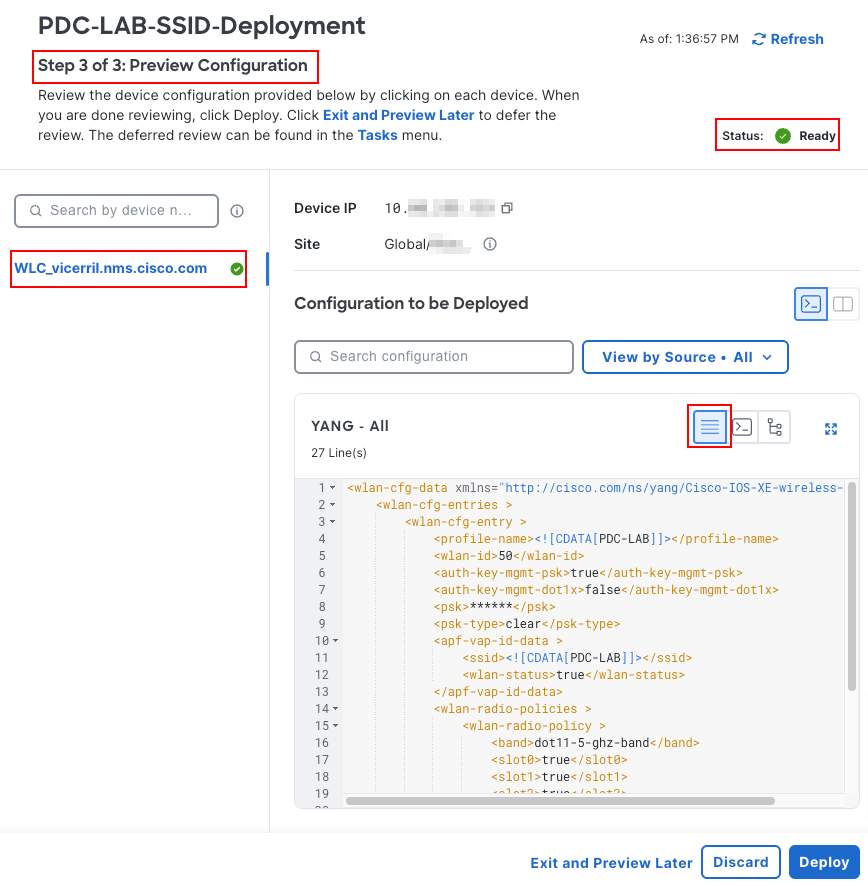
- À l'étape 3 sur 3 : Aperçu de la configuration, cliquez sur le nom du contrôleur. La configuration à déployer affiche la charge utile NETCONF basée sur les modèles de données YANG (encore une nouvelle génération) (vue DEFAULT). Pour un WLAN, la charge utile utilise le modèle Cisco-IOS-XE-wireless-wlan-cfg.
- Cliquez sur YANG_TO_CLI pour afficher l'interface de ligne de commande générée, qui est l'équivalent de la charge utile YANG. Comme l'indique la fenêtre, cette interface de ligne de commande est une prévisualisation uniquement et ne doit pas être appliquée directement au périphérique.
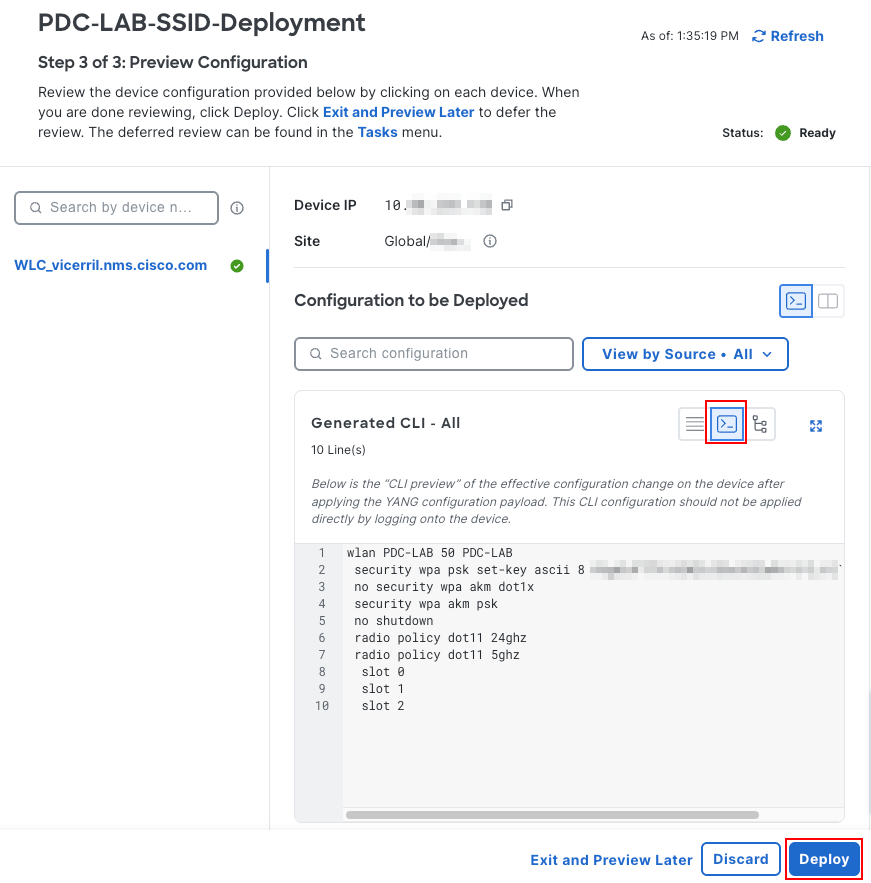
L'interface de ligne de commande générée pour cet exemple est :
wlan PDC-LAB 50 PDC-LAB
 security wpa psk set-key ascii 8 <encrypted-key>
 no security wpa akm dot1x
 security wpa akm psk
 radio policy dot11 24ghz
 radio policy dot11 5ghz
  slot 0
  slot 1
  slot 2
- Cliquez sur Déployer. Dans le volet Déployer, sélectionnez Maintenant (ou Plus tard), confirmez le nom de la tâche, puis cliquez sur Envoyer.
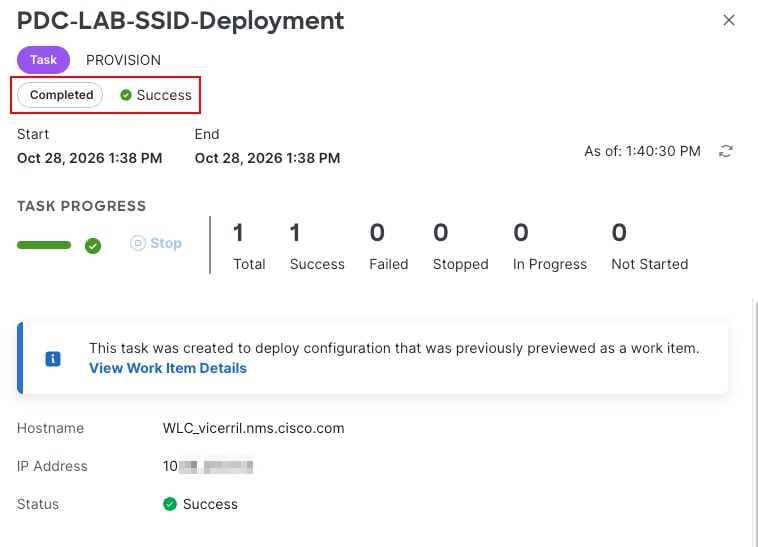
- Accédez à Activités > Tâches et ouvrez la tâche. Le type de tâche est PROVISION, et l'état passe à Success quand le contrôleur accepte la configuration.
Étape 6. Mappage du WLAN à un profil de stratégie dans une balise de stratégie
- Si le WLAN a besoin d'un profil de politique dédié (par exemple, avec un VLAN différent), créez-le d'abord dans SSID > Policy Profiles with Add. Cet exemple utilise le default-policy-profile existant.
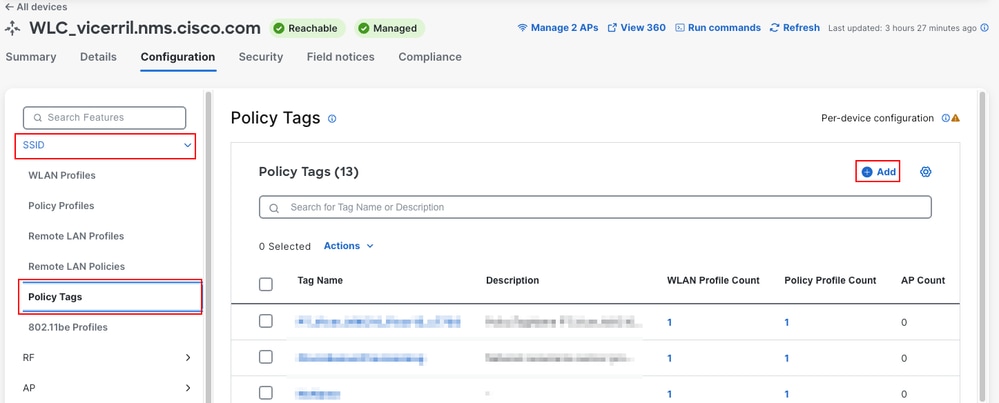
- Choisissez SSID > Policy Tags et cliquez sur Add.
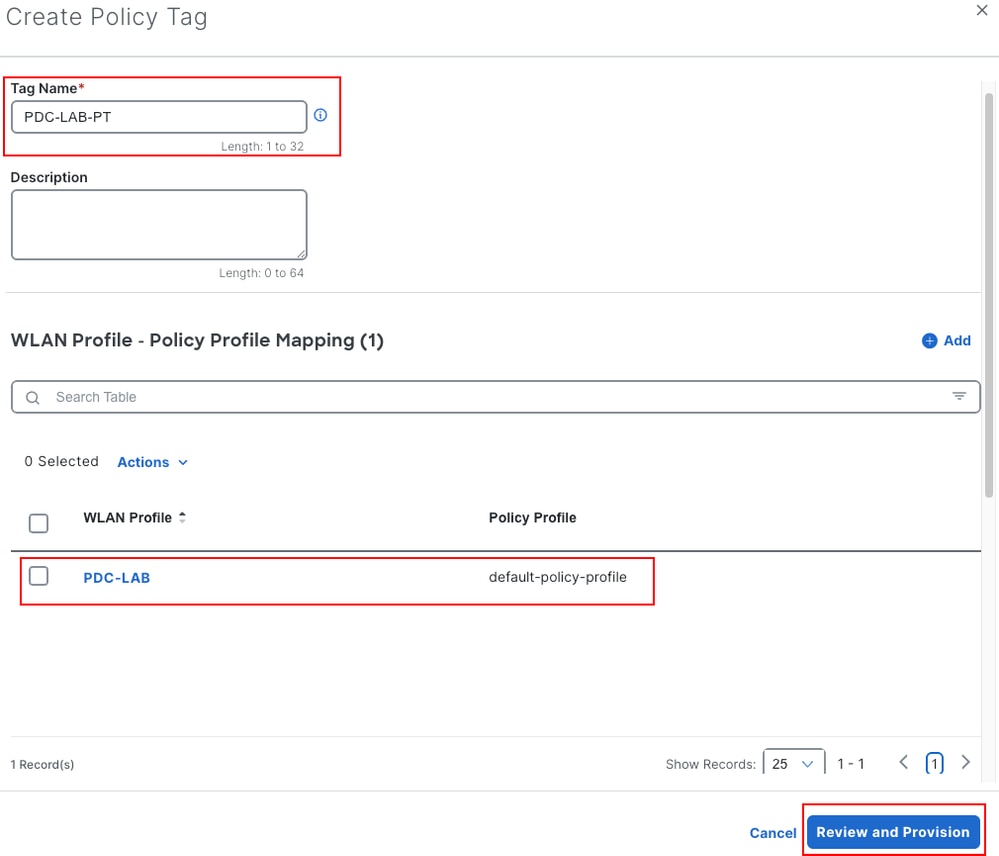
- Dans Créer une balise de stratégie, entrez le nom PDC-LAB-PT.
- Dans Profil WLAN - Mappage du profil de stratégie, cliquez sur Ajouter, sélectionnez le profil WLAN PDC-LAB et le profil de stratégie, puis enregistrez le mappage.
- Cliquez sur Vérifier et provisionner, et terminez le déploiement comme décrit à l'étape 5.
Étape 7. Cloner un profil RF existant
Le clonage réutilise un objet existant du contrôleur comme point de départ.
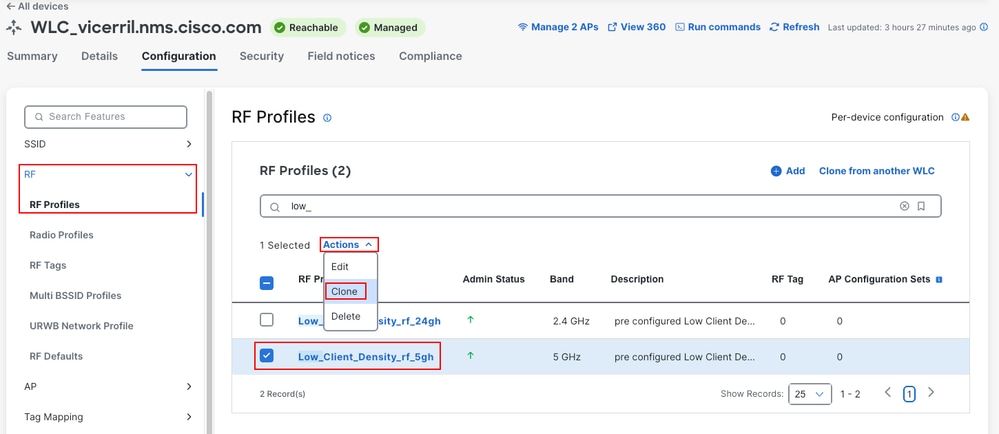
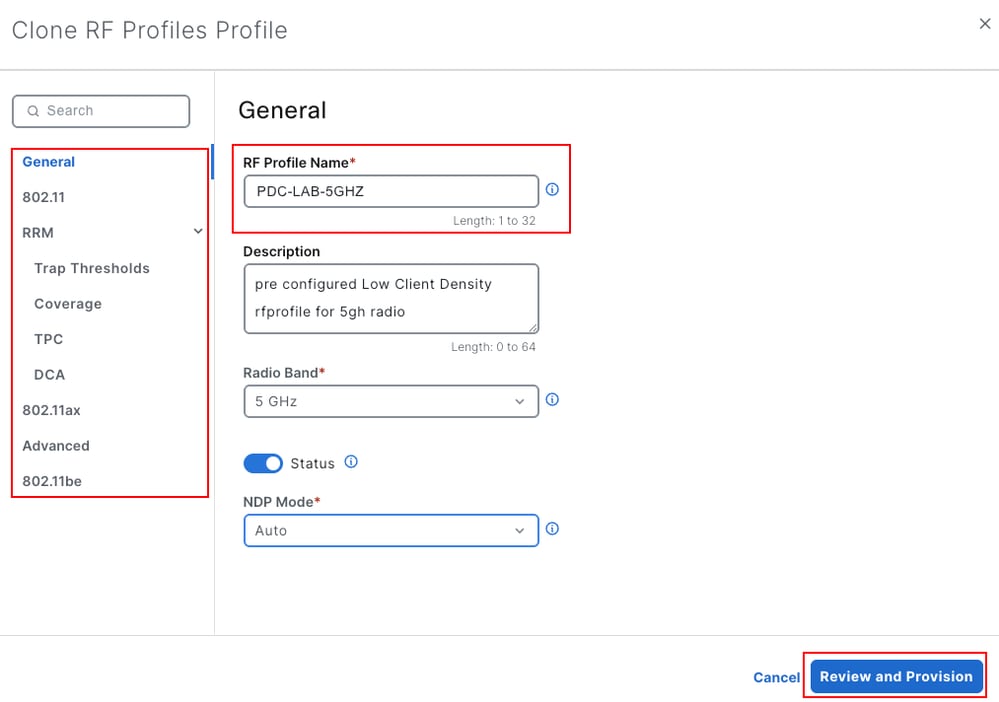
- Choisissez RF > RF Profiles, sélectionnez un profil existant (par exemple, Low_Client_Density_rf_5gh) et choisissez Actions > Clone.
- Dans Général, entrez le nom du profil RF PDC-LAB-5GHZ et ajustez les paramètres dans les sections 802.11, RRM, 802.11ax, Advanced et 802.11be si nécessaire.
- Cliquez sur Vérifier et provisionner, et terminez le déploiement comme décrit à l'étape 5.

Conseil : Pour copier des objets d'un autre Catalyst 9800 qui est géré par le même Catalyst Center, utilisez Clone d'un autre WLC dans la table du type d'objet.
Étape 8. Attribution de balises aux points d’accès
- Dans l'en-tête de la fenêtre des détails du périphérique, cliquez sur Manage APs. Le tableau Operational Access Points indique la balise de stratégie, la balise de site, la balise RF et la source de balise de chaque point d'accès. Ce tableau montre l'état du réseau après la dernière resynchronisation du contrôleur.
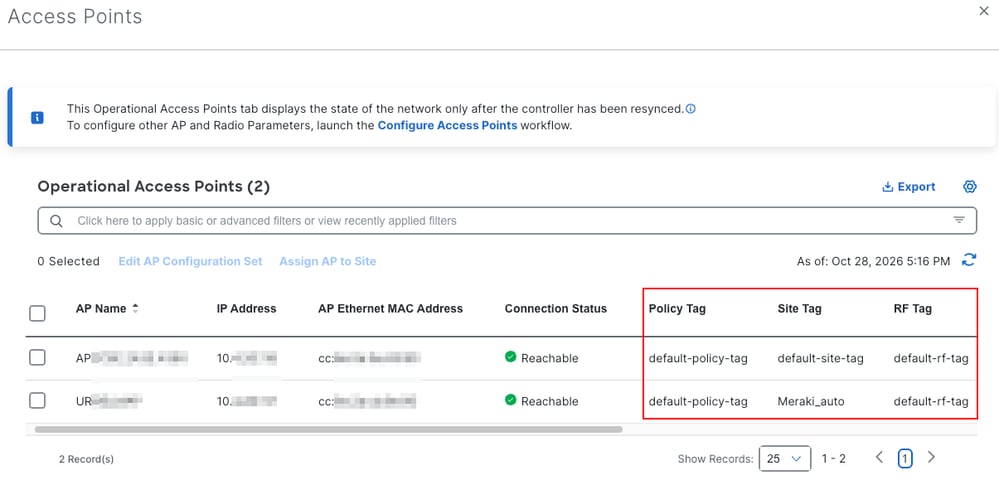
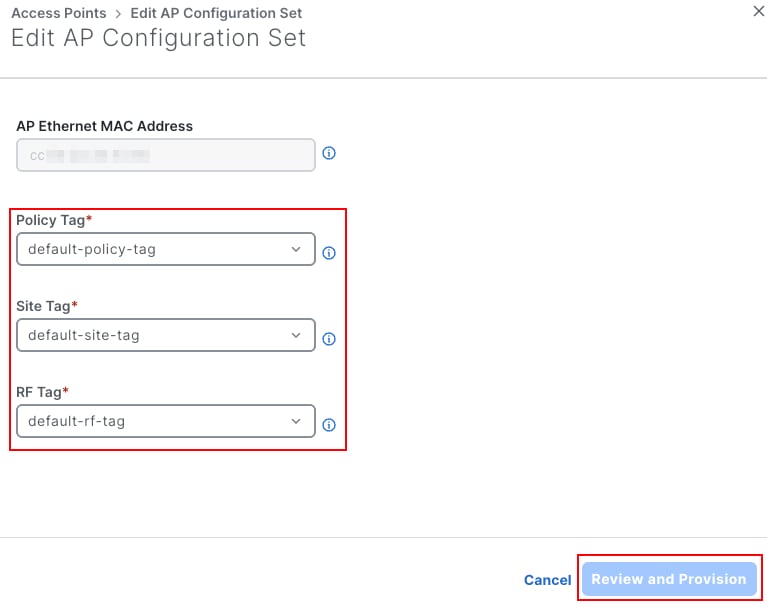
- Sélectionnez le point d'accès et cliquez sur Modifier le jeu de configuration du point d'accès.
- Sélectionnez la balise de stratégie (par exemple, PDC-LAB-PT), la balise de site et la balise de radiofréquence.
- Cliquez sur Vérifier et provisionner, et terminez le déploiement comme décrit à l'étape 5.

Mise en garde : Une modification de balise peut faire en sorte que le point d'accès rejoigne le contrôleur ou réinitialise ses radios, ce qui déconnecte ses clients. Planifier les modifications de balise pour les points d'accès de production dans une fenêtre de maintenance. Avant de modifier les balises, enregistrez les balises actuelles des points d'accès afin de pouvoir les rétablir.
Étape 9. Suppression d’un objet de configuration
La configuration par périphérique supprime également les objets du contrôleur avec le même flux d'aperçu et de déploiement. Cet exemple supprime le WLAN PDC-LAB :
- Choisissez SSID > WLAN Profiles, sélectionnez PDC-LAB, puis choisissez Actions > Delete.
- Confirmez l'avertissement Voulez-vous vraiment supprimer les profils WLAN sélectionnés ? avec Oui.
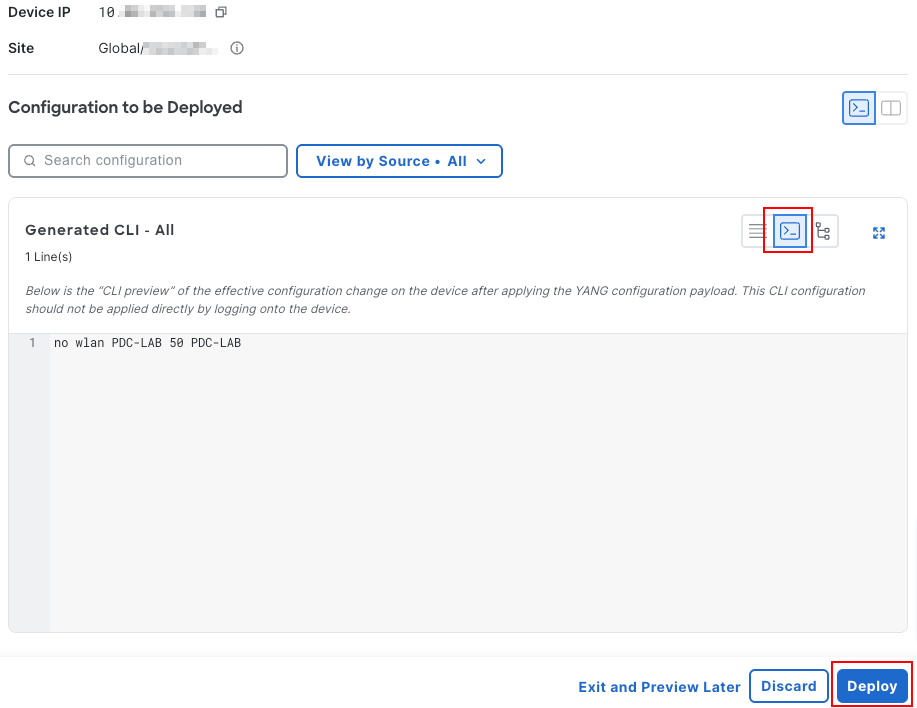
- Terminez le déploiement comme décrit à l'étape 5. La charge utile YANG utilise l'opération de suppression sur l'entrée WLAN, et l'interface de ligne de commande générée est :
no wlan PDC-LAB 50 PDC-LAB
Vérifier
Référez-vous à cette section pour vous assurer du bon fonctionnement de votre configuration.
Sur Catalyst Center
- La tâche de mise en service affiche Success in Activities > Tasks (Image 8).
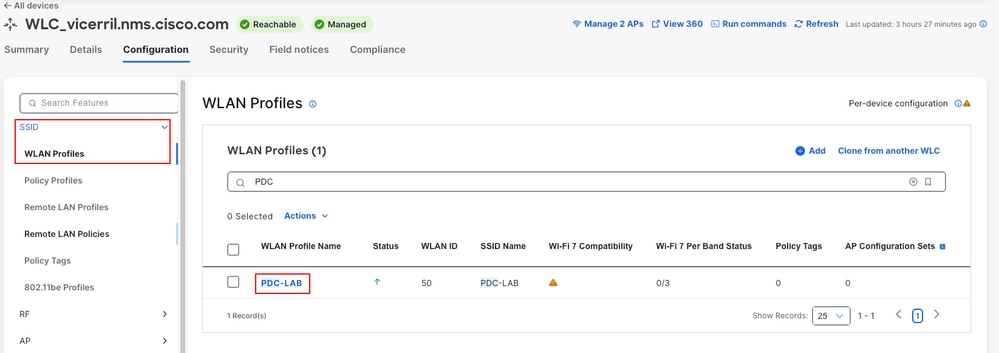
- Dans l'onglet Configuration du contrôleur, le nouvel objet est répertorié. Dans cet exemple, SSID > WLAN Profiles répertorie PDC-LAB avec l'ID WLAN 50, comme illustré dans l'image 14. Le WLAN n'est pas encore mappé à une balise de stratégie, donc son nombre de balises de stratégie est 0.
- Dans Manage APs, le tableau Operational Access Points affiche les balises attribuées à chaque AP (Image 11).
Sur le Catalyst 9800
Vous pouvez exécuter ces commandes sur l'interface de ligne de commande du contrôleur, ou à partir des commandes d'exécution (Command Runner) dans l'en-tête de la fenêtre des détails du périphérique.
- show running-config | section WLAN PDC-LAB - Montre la configuration WLAN que Catalyst Center a poussée.
- show wlan summary - Répertorie les WLAN configurés sur le contrôleur et leur état.
- show wireless tag policy detailed PDC-LAB-PT - Affiche les mappages de profil WLAN à stratégie de la balise de stratégie.
- show ap tag summary - Affiche les balises de stratégie, de site et RF de chaque point d'accès et la source des balises.
- show logging | include DMI-5-AUTH_PASSED|NDBMAN-5-CONFIG_I - Affiche les sessions NETCONF et les modifications de configuration effectuées par Catalyst Center.
- show wireless client summary - Répertorie les clients associés et leur état.
Voici la configuration WLAN sur le contrôleur après le déploiement :
WLC# show running-config | section wlan PDC-LAB
wlan PDC-LAB 50 PDC-LAB
 radio policy dot11 24ghz
 radio policy dot11 5ghz
  slot 0
  slot 1
  slot 2
 security wpa psk set-key ascii 8 xxxxxxxx
 no security wpa akm dot1x
 security wpa akm psk
Les journaux du contrôleur indiquent que Catalyst Center (10.X.X.X) a ouvert une session NETCONF et configuré la fonctionnalité sans fil :
WLC# show logging | include DMI-5-AUTH_PASSED|NDBMAN-5-CONFIG_I
Oct 27 21:22:58.653: %DMI-5-AUTH_PASSED: Chassis 1 R0/0: dmiauthd: User 'USERX'
 authenticated successfully from 192.168.10.10:62453  for netconf over ssh.
 External groups: PRIV15
Oct 27 21:24:13.977: %NDBMAN-5-CONFIG_I: Chassis 1 R0/0: ndbmand: Configured
 feature 'wireless' from 192.168.10.10:62453 via NETCONF user dnac
 session 5311, transaction-id 5924
Le message %NDBMAN-5-CONFIG_I affiche la fonctionnalité qui a été configurée, l'adresse Catalyst Center et le nom d'utilisateur NETCONF.
Une fois que les AP ont utilisé la balise de stratégie, connectez un client à PDC-LAB et confirmez avec show wireless client summary que le client atteint l'état Exécuté.
Modifications hors bande
Catalyst Center détecte les modifications effectuées en dehors de Catalyst Center, par exemple à partir de l'interface de ligne de commande du contrôleur ou de l'interface Web. Comme l'indique l'icône d'avertissement en regard de l'étiquette de configuration par périphérique (Image 15), ces modifications sont importées lors de la prochaine synchronisation d'inventaire et peuvent provoquer des conflits. Pour assurer la cohérence de la configuration, utilisez Catalyst Center pour toutes les configurations prises en charge.
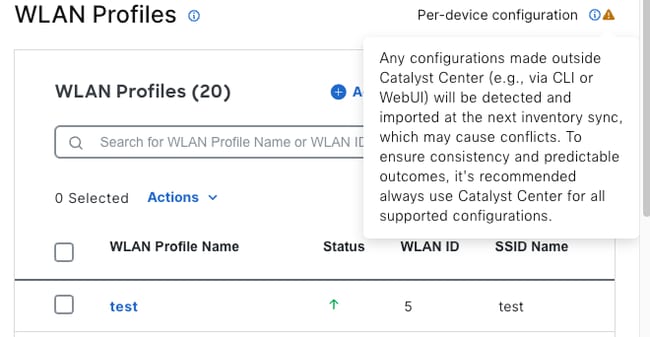 Image 15. Avertissement concernant les configurations effectuées en dehors de Catalyst Center
À partir de la version 3.1.3, un événement de modification de configuration resynchronise uniquement le contrôleur. Pour actualiser les données AP, exécutez une resynchronisation complète avec Actions > Inventory > Resync Device.
Dépannage
Cette section fournit des informations que vous pouvez utiliser pour dépanner votre configuration.
L'Option Activer La Configuration Par Périphérique N'Est Pas Affichée
- Vérifiez que Catalyst Center exécute la version 2.3.7.9 ou ultérieure.
- Vérifiez que le contrôleur est un contrôleur de la gamme Catalyst 9800 avec Cisco IOS XE version 17.12 ou ultérieure.
- Vérifiez que le contrôleur est géré et accessible dans l'inventaire. Resynchronisez-le si nécessaire.
- La configuration par périphérique n'est pas prise en charge pour les connexions sans fil SD-Access (fabric).
La configuration par périphérique s'ouvre en mode lecture seule
Ceci est attendu lorsque le contrôleur a déjà été provisionné avec un provisionnement basé sur l'intention (profil réseau). Les deux modèles ne peuvent pas être combinés sur le même contrôleur. Dans l'onglet Configuration de la fenêtre des détails du périphérique, l'étiquette Géré via des profils réseau basés sur le site s'affiche et son icône d'informations s'affiche : Ce périphérique est géré à l'aide de profils réseau basés sur le site. Toutes les configurations sont en mode lecture seule. Les modifications peuvent uniquement être effectuées via le profil réseau.
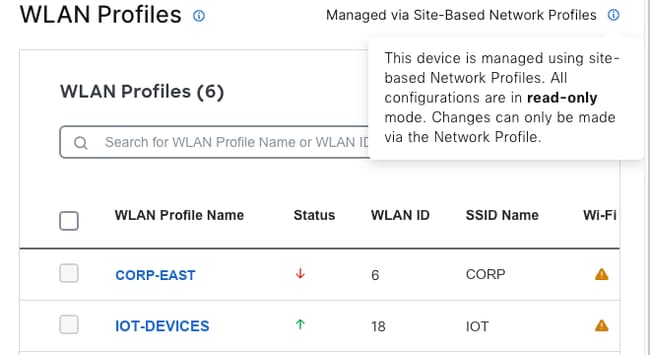 Image 16. Contrôleur géré par des profils réseau basés sur site en mode lecture seule
La Tâche De Provisionnement Échoue
- Ouvrez la tâche ayant échoué dans Activités > Tâches et vérifiez les détails de l'erreur.
- Resynchronisez le contrôleur et réessayez.
- Sur le contrôleur, vérifiez NETCONF :
- show platform software yang-management process - Tous les processus doivent indiquer Running.
- show netconf-yang sessions - Répertorie les sessions NETCONF actives, y compris la session depuis Catalyst Center.
- Vérifiez que les informations d'identification NETCONF (TCP 830) et Secure Shell (SSH) dans Catalyst Center sont valides et qu'aucun pare-feu ne bloque la connexion entre Catalyst Center et le contrôleur.
Les modifications apportées au contrôleur n'apparaissent pas dans Catalyst Center
Resynchronisez le contrôleur avec Actions > Inventory > Resync Device. À partir de la version 3.1.3, un événement de modification de configuration resynchronise uniquement le contrôleur, pas ses AP, de sorte qu'une resynchronisation complète est requise pour actualiser les données AP.
Historique de révision
| Révision | Date de publication | Commentaires |
|---|---|---|
1.0 |
29-Oct-2026
|
Première publication |
 Commentaires
Contacter Cisco
- Ouvrir un dossier d’assistance

- (Un contrat de service de Cisco est requis)