Migre a 6 GHz y a Wi-Fi 7 con Cisco Wireless
Contenido
Introducción
Este documento describe las pautas de diseño y configuración para optimizar el rendimiento de Wi-Fi 7 y aprovechar completamente el espectro de 6 GHz.
Guía de diseño de CX
Las guías de diseño de CX están escritas por especialistas de Cisco CX en colaboración con ingenieros de otros departamentos y son revisadas por expertos de Cisco; las guías se basan en las prácticas líderes de Cisco, así como en el conocimiento y la experiencia adquiridos a través de innumerables implementaciones en clientes durante muchos años. Las redes diseñadas y configuradas de acuerdo con las recomendaciones de este documento ayudan a evitar los obstáculos más comunes y a mejorar el funcionamiento de la red.
Por qué 6 GHz y Wi-Fi 7
La banda de 6 GHz comenzó a estar disponible para las operaciones de WLAN en 2020 y se necesitaba para la certificación Wi-Fi 6E. Mientras que Wi-Fi 6 funciona en las bandas de 2,4 GHz y 5 GHz, Wi-Fi 6E utiliza el mismo estándar IEEE 802.11ax, pero amplía su funcionalidad a la banda de 6 GHz, siempre que se cumplan los requisitos específicos.
La nueva certificación Wi-Fi 7 se basa en el estándar IEEE 802.11be y admite operaciones en las bandas de 2,4 GHz, 5 GHz y 6 GHz. Wi-Fi 7 también introduce nuevas funciones y mejoras en comparación con las certificaciones anteriores.
La compatibilidad con la banda de 6 GHz y/o Wi-Fi 7 conlleva requisitos específicos y, a menudo, requiere nuevas configuraciones y diseños de radiofrecuencia, especialmente en comparación con las prácticas establecidas para las bandas de 2,4 GHz y 5 GHz con Wi-Fi 6.
Por ejemplo, del mismo modo que el uso de una seguridad WEP obsoleta impide la adopción de estándares 802.11 más allá de 802.11a/b/g, los estándares más recientes imponen requisitos de seguridad aún más estrictos para fomentar la implementación de redes más seguras.
Por el contrario, la introducción de la banda de 6 GHz ofrece acceso a frecuencias más limpias, rendimiento mejorado y compatibilidad con nuevos casos prácticos. También permite una implementación más fluida de las aplicaciones existentes, como las conferencias de voz y vídeo.
Requisitos básicos para operaciones de 6 GHz y Wi-Fi 7
Estos son los requisitos de seguridad especificados en las certificaciones para operaciones de 6 GHz y Wi-Fi 7.
Requisitos de la banda de 6 GHz
La banda de 6 GHz sólo permite WLANs abiertas mejoradas o WPA3, lo que significa que una de estas opciones de seguridad es:
- WPA3-Enterprise con autenticación 802.1X
- WPA3: autenticación simultánea de iguales (SAE) (también denominada WPA3-Personal) con una frase de paso. SAE-FT (SAE con Fast Transition) es otro AKM posible y se recomienda porque el intercambio de señales SAE no es trivial, y FT permite que se omita ese intercambio más largo.
- Open mejorado con cifrado inalámbrico oportunista (OWE)
Aunque la especificación WPA3 v3.4 (Sección 11.2) establece que el modo de transición abierto mejorado no es compatible con 6 GHz, muchos proveedores (incluido Cisco hasta IOS® XE 17.18) aún no aplican esta restricción. Por lo tanto, es técnicamente posible configurar, por ejemplo, un SSID abierto a 5 GHz y un SSID abierto mejorado correspondiente a 5 y 6 GHz, ambos con el modo de transición activado, sin cumplir las especificaciones estándar. Sin embargo, en tal situación, configure en su lugar un SSID abierto mejorado sin modo de transición que esté disponible solo en 6 GHz (los clientes que admiten 6 GHz normalmente admiten también el modo abierto mejorado), mientras mantiene nuestro SSID abierto normal en 5 GHz, también sin modo de transición.
No existen nuevos requisitos específicos de cifrado o algoritmo para WPA3-Enterprise, aparte de la aplicación de 802.11w/Protected Management Frame (PMF). Muchos proveedores, incluido Cisco, consideran que solo 802.1X-SHA256 o "FT + 802.1X" (que es 802.1X con SHA256 y Fast Transition) son compatibles con WPA3. El estándar 802.1X sencillo (que utiliza SHA1) se considera parte de WPA2 y, por tanto, no es adecuado ni compatible con 6 GHz.
Requisitos de Wi-Fi 7
Con la certificación Wi-Fi 7 del estándar 802.11be, Wi-Fi Alliance aumentó los requisitos de seguridad. Algunos de estos requisitos permiten el uso de velocidades de datos 802.11be y mejoras en el protocolo, mientras que otros admiten operaciones de enlaces múltiples (MLO), lo que permite a los dispositivos compatibles (clientes o AP) utilizar varias bandas de frecuencia al tiempo que mantienen la misma asociación.
En general, Wi-Fi 7 exige uno de estos tipos de seguridad:
- WPA3-Enterprise con AES (CCMP128) y 802.1X-SHA256 o FT + 802.1X (que sigue utilizando SHA256, aunque no sea explícito en su nombre). La especificación WPA3 más reciente (v3.4) cambia el requisito a "El AP tiene que ofrecer el algoritmo GCMP256", incluso si el cliente todavía puede utilizar AES128. Esto crea diferencias en el comportamiento del cliente: algunos clientes intentan utilizar Wi-Fi 7 Enterprise con AES128, mientras que otros ya esperan GCMP256.
- WPA3-Personal con GCMP256 y SAE-EXT-KEY o FT + SAE-EXT-KEY (AKM 24 o 25). Wi-Fi 6E exige WPA3 SAE y/o FT + SAE con AES (CCMP128) normal y sin uso adicional de clave ampliada; esto significa que se introdujo un nuevo cifrado específicamente para Wi-Fi 7.
- Apertura/OWE mejorada con GCMP256. Aunque AES (CCMP128) se puede seguir configurando en el mismo SSID, los clientes que utilizan AES 128 no admiten Wi-Fi 7. Antes de Wi-Fi 7, la mayoría de los clientes que admitían AES mejorado solo utilizaban AES 128, por lo que este es un requisito nuevo y más importante. En cuanto a la compatibilidad con 6 GHz, no se permite ningún modo de transición.
Independientemente del tipo de seguridad seleccionado, se requieren marcos de gestión protegidos (PMF) y protección de baliza para admitir Wi-Fi 7 en la WLAN.
Dado que Wi-Fi 7 sigue siendo una certificación reciente en el momento de redactar este documento, muchos proveedores no han aplicado todos estos requisitos de seguridad desde el principio.
Más recientemente, Cisco ha ido aplicando progresivamente las opciones de configuración para cumplir con la certificación Wi-Fi 7. Estos son los comportamientos específicos de la versión:
IOS XE versión 17.15.3 y posterior versión 17.15.x
En esta sucursal, todas las WLAN se transmiten como SSID de Wi-Fi 7, siempre que Wi-Fi 7 esté habilitado globalmente, independientemente de la configuración de seguridad.
Un cliente puede asociarse como un dispositivo compatible con Wi-Fi 7 y lograr velocidades de datos de Wi-Fi 7 independientemente del método de seguridad que utilice, siempre que el método sea compatible con la WLAN. Sin embargo, el cliente puede asociarse como habilitado para MLO (en una o más bandas) solo si cumple con los estrictos requisitos de seguridad de Wi-Fi 7; en caso contrario, se rechaza.
Esto podría causar problemas cuando los primeros clientes Wi-Fi 7 que no admiten cifrados más seguros, como GCMP256, intentan una asociación MLO con una WLAN cuya configuración de seguridad no cumple los requisitos de Wi-Fi 7. En tal situación, el cliente es rechazado debido a las configuraciones de seguridad inválidas, aunque esas configuraciones todavía se pueden configurar en el WLAN.
IOS XE 17.18.1/17.18.2
La protección de baliza se activa automáticamente si su WLAN es compatible con Wi-Fi 7, independientemente de si activa la casilla de verificación.
Cisco IOS XE 17.18.1 y versiones posteriores anuncian una WLAN como compatible con Wi-Fi 7 y MLO solo si los requisitos de seguridad adecuados están habilitados en la configuración de WLAN. Por ejemplo, una WLAN que anuncia solamente SAE, no SAE-EXT, se transmite como MLO incapaz.
La sucursal 17.18 introduce un perfil 802.11be que se puede conectar a un perfil WLAN para controlar la activación de Wi-Fi 7 por SSID o incluso por radio.
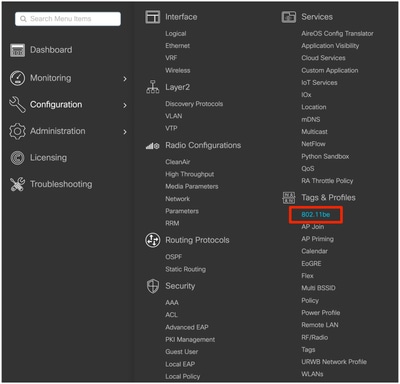
Un perfil 802.11be preconfigurado denominado "default-dot11be-profile" está disponible de forma predeterminada en el nuevo menú Configuration > Tags & Profiles > 802.11be.
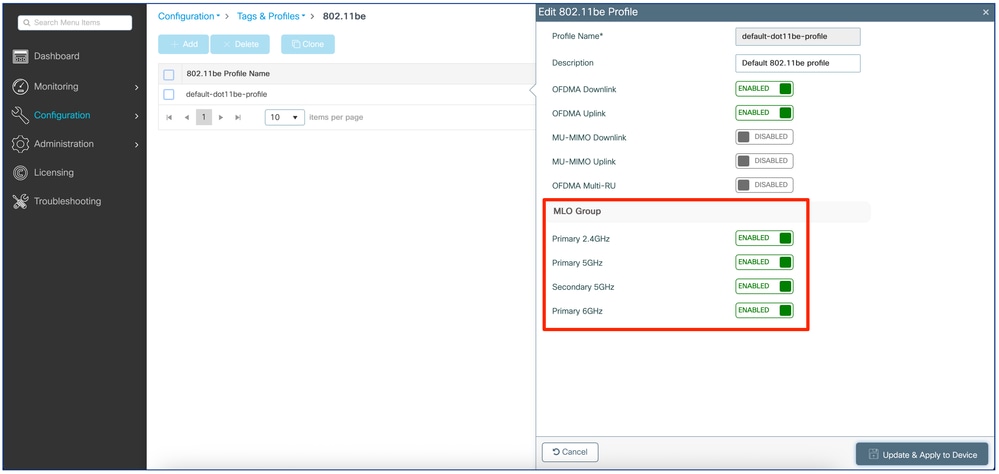
Los cuatro parámetros principales para activar o desactivar Wi-Fi 7 se encuentran en la sección "Grupo MLO". Al desactivar los cuatro parámetros, se desactiva Wi-Fi 7 en cada banda de cualquier perfil WLAN al que esté conectado el perfil 802.11be. Si se activan algunas o todas, se activará Wi-Fi 7 en las bandas/radios correspondientes del perfil WLAN conectado.
El "default-dot11be-profile" habilita MLO y Wi-Fi 7 en todas las radios, y está conectado de forma predeterminada a cada perfil WLAN.
Al crear un nuevo perfil 802.11be con todos los parámetros del "grupo MLO" desactivados y asociarlo a perfiles WLAN específicos, podemos, por ejemplo, desactivar selectivamente Wi-Fi 7 para algunos de nuestros SSID.
En la ficha "Advanced" settings (Parámetros avanzados) de cada perfil WLAN, se adjunta un perfil 802.11be correspondiente:
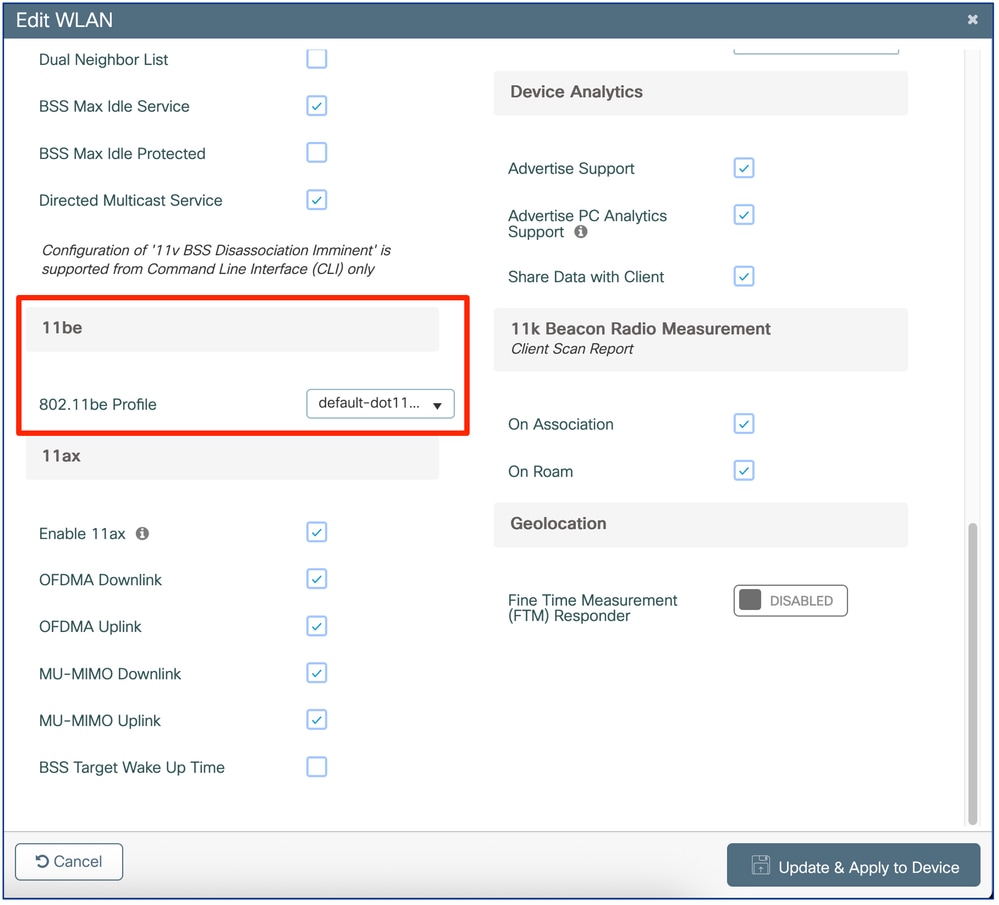
Como podemos ver en el ejemplo, el "default-dot11be-profile" está conectado de forma predeterminada a cualquier perfil WLAN.

Nota: Si Wi-Fi 7 no está habilitado globalmente en el controlador, como se explicó más adelante, Wi-Fi 7 está deshabilitado para todos los perfiles WLAN y no se aplican los perfiles 802.11be.
17.18.2 introduce un pequeño asistente en la página de edición de WLAN que le ayuda a visualizar si su WLAN es compatible con Wi-Fi 7 y le muestra lo que falta:
 17.18.2 asistente para seguridad
IOS XE 17.18.3 y posterior
IOS 17.18.3 permite configurar el cifrado GCMP256 para un SSID de empresa 802.1X, lo que no era posible en versiones anteriores. Esto satisface el requisito de algunos clientes para que los SSID de Wi-Fi 7 Enterprise ofrezcan GCMP256 además de los cifrados AES128 y cumple con la especificación WPA3 v3.4.
GCMP256 se agrega automáticamente a su configuración al actualizar si su SSID era compatible con Wi-Fi 7 antes de la actualización, para evitar que se degrade a un SSID Wi-Fi 6E si GCMP256 no estaba habilitado después de actualizar a 17.18.3.
Consideraciones de diseño de radio para la cobertura de 6 GHz
Sin intentar ser una guía completa prescriptiva para los sondeos del sitio, esta sección describe brevemente algunas consideraciones básicas a la hora de diseñar una cobertura de 6 GHz, especialmente al migrar una instalación existente de 2,4/5 GHz a Wi-Fi 6E o 7.
Al igual que con cualquier implementación de Wi-Fi nueva en las bandas de 2,4 GHz o 5 GHz, un nuevo proyecto inalámbrico de 6 GHz también debe incluir un sondeo del sitio dedicado de 6 GHz.
Cuando los AP 6E/7 pre-Wi-Fi ya están posicionados para satisfacer necesidades específicas de cobertura de 5 GHz, en algunos casos, podemos esperar reemplazarlos con APs compatibles con Wi-Fi 6E/7 y aún así obtener una buena cobertura en 6 GHz. Para que este enfoque funcione, nuestros puntos de acceso existentes ya deben proporcionar una cobertura de 5 GHz adecuada para las necesidades previstas (solo datos, voz, aplicaciones específicas, etc.) mientras funcionan con al menos 3-4 niveles de potencia de transmisión por debajo de su máximo. Los AP típicamente tienen de 7 a 8 niveles de energía, y cada nivel de energía sucesivo reduce a la mitad la potencia de transmisión. Por lo tanto, un punto de funcionamiento cómodo se encuentra cerca del centro del rango de potencia de transmisión permitido.
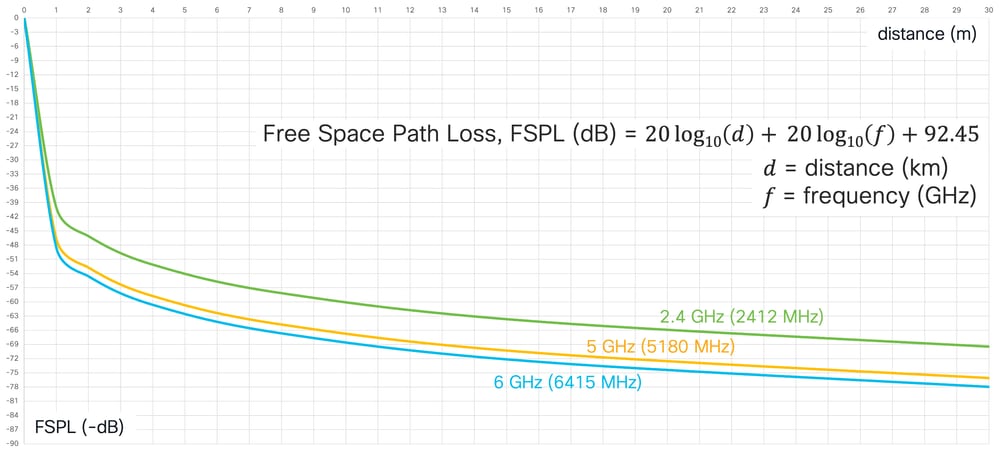
Según los cálculos de pérdida de espacio libre, las señales de 6 GHz experimentan 2 dB más de atenuación que las señales de 5 GHz. Además, las señales de 6 GHz pueden verse más afectadas por obstáculos que sus equivalentes de 5 GHz.
Cuando un AP de Cisco aumenta o disminuye su potencia de transmisión en un nivel, lo hace en un "salto" de 3 dB. Por ejemplo, un AP que se mueve del nivel de potencia 4, con una potencia de transmisión de 11 dBm, al nivel de potencia 3 aumenta su potencia de transmisión a 14 dBm. Los valores de 11 dBm para el nivel de potencia 4 y 14 dBm para el nivel de potencia 3 son solo ejemplos genéricos, ya que los diferentes modelos y generaciones de AP pueden tener valores de potencia de transmisión ligeramente diferentes en dBm para el mismo número de nivel de potencia.
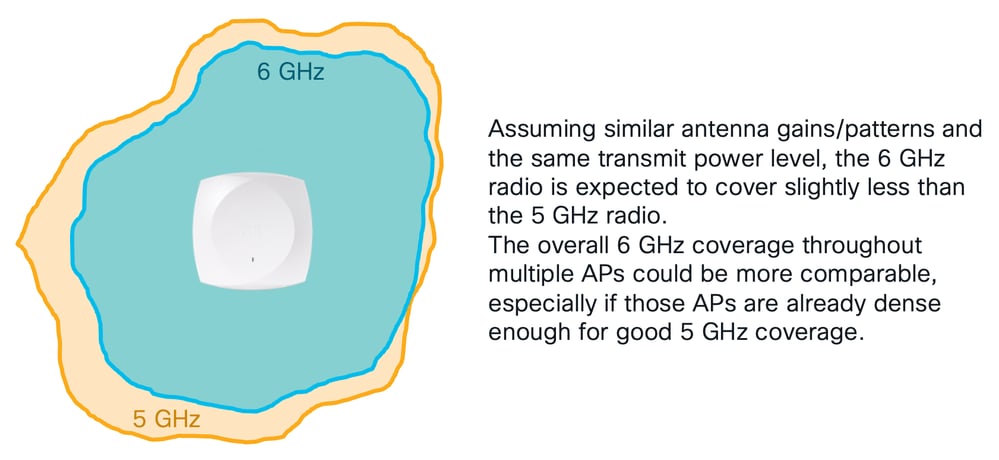
Si un AP 6E/7 pre-Wi-Fi ya proporciona una buena cobertura a 5 GHz en el nivel de potencia 4, por ejemplo, un AP 6E/7 Wi-Fi más nuevo con patrones de radio similares de 5 GHz podría reemplazar a ese AP anterior sin ningún impacto significativo en la red de 5 GHz existente.
Además, la radio de 6 GHz del nuevo punto de acceso Wi-Fi 6E/7 podría proporcionar una cobertura similar a la de la radio de 5 GHz al utilizar un nivel de potencia de transmisión (3 dB) mayor.
Si la radio AP de 5 GHz ya proporciona una cobertura adecuada de 5 GHz a 3-4 niveles de potencia por debajo de su máximo, la radio correspondiente de 6 GHz podría, por tanto, establecerse en 2-3 niveles de potencia por debajo de su máximo para una cobertura comparable. Esta suposición funciona siempre que las normativas del país de implementación permitan que las radios de 6 GHz y los niveles EIRP utilicen una potencia superior a la de 5 GHz. También puede ser necesario tener en cuenta la agregación de canales y el modelo de punto de acceso específico; consulte la tabla de configuración de energía de cada modelo de AP para obtener información específica del país.
Además, si la radio de 6 GHz ya proporciona una cobertura adecuada a 2-3 niveles de potencia por debajo de su máximo, todavía podría aumentar en un par de niveles en situaciones excepcionales, por ejemplo, para trabajar en torno a agujeros de cobertura temporales e inesperados causados por una falla de AP vecino, obstáculos no anunciados, nuevos requisitos de RF, etc.
Comportamientos de roaming entre puntos de acceso 6E/7 anteriores a la conexión Wi-Fi y 6E/7 de Wi-Fi
Nunca se ha recomendado la implementación de AP que admitan diferentes estándares y/o bandas de frecuencia en la misma área de cobertura, especialmente si se instalan diferentes generaciones de AP de manera "salada y pimienta" (es decir, se mezclan en la misma zona).
Mientras que un controlador inalámbrico puede manejar operaciones (por ejemplo, asignación de canal dinámica, control de potencia de transmisión, distribución de caché PMK, etc.) para un grupo de varios modelos de AP, los clientes que se mueven entre diferentes estándares y bandas de frecuencia a veces no manejan esas transiciones correctamente y pueden experimentar problemas de roaming.
Además, los AP 6E/7 de Wi-Fi soportan los cifrados GCMP256 para WPA3, pero lo mismo no siempre es cierto para algunos modelos de AP de Wi-Fi 6 y anteriores. Para los SSID de frase de paso/WPA3-Personal y OWE/Abierto mejorado que requieren cifrado AES (CCMP128) y GCMP256, ciertos AP Wi-Fi 6 (como las series 9105, 9115 y 9120, así como los AP 802.11ac Wave 2 x800) no admiten GCMP256 y solo pueden ofrecer AES (CCMP128) para asociar clientes, incluidos clientes con capacidad Wi-Fi 6E/7. Si estos clientes Wi-Fi 6E/7 necesitan desplazarse entre los puntos de acceso Wi-Fi 6E/7 vecinos que admiten GCMP256, deben completar una nueva asociación porque no se admite la renegociación de cifrados entre AES(CCMP128) y GCMP256 para la itinerancia transparente. Además, generalmente no es óptimo tener AP que ofrezcan diferentes capacidades en la misma área: esta implementación no permite a los clientes utilizar estas funciones de forma fiable mientras se desplazan y puede dar lugar a adhesiones o desconexiones.
Aunque este escenario es un caso de esquina, tenga en cuenta que, con los cifrados GCMP256 configurados en la WLAN, el roaming de los clientes Wi-Fi 6E/7 entre los AP 9105/9115/9120 y los AP 9130/9124/916x/917x puede no ser posible, ya que la última serie admite GCMP256 y la primera no.
Los anchos de canal de 40 MHz o más en 6 GHz también pueden causar adhesividad para los clientes con capacidad para 6 GHz, que pueden negarse a reasociarse en otras bandas. Esta es otra razón para no mezclar APs con capacidad para 6 GHz y APs sin capacidad para 6 GHz en la misma área de roaming.
Habilitación global de Wi-Fi 7
Habilitación global de Wi-Fi 7 en IOS XE
Al instalar o actualizar a una versión de IOS XE compatible con Wi-Fi 7, la compatibilidad con Wi-Fi 7 está deshabilitada globalmente de forma predeterminada.
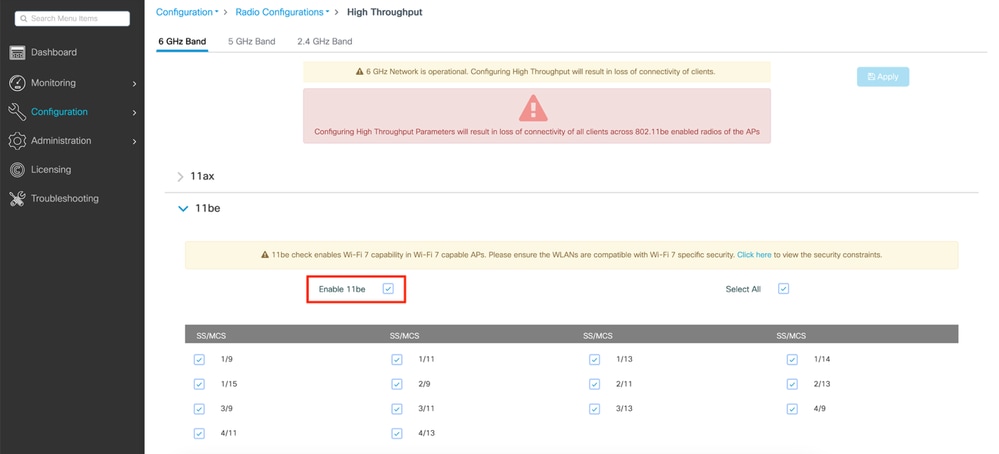
Para activarlo, debemos navegar hasta el menú de configuración de alto rendimiento para cada banda de 2,4/5/6 GHz y marcar la casilla para habilitar 11be.

Como alternativa, ejecute estos tres comandos a través de SSH o de la consola en el modo de configuración de terminal:
ap dot11 24ghz dot11be
ap dot11 5ghz dot11be
ap dot11 6ghz dot11be
Como se menciona en la nota de advertencia, al intentar modificar estos parámetros, el cambio del estado de la compatibilidad con 802.11be produce una breve pérdida de conectividad para todos los clientes de las radios de los puntos de acceso Wi-Fi 7. Si desea hacer MLO, lo que significa que los clientes se conectan a varias bandas al mismo tiempo, debe habilitar 11be en todas las bandas a las que desea que se conecte el cliente. No es necesario habilitar todas las bandas, pero se recomienda simplemente para el rendimiento.
Habilitación global de Wi-Fi 7 en el panel de Cisco Meraki
Al agregar puntos de acceso compatibles con Wi-Fi 7 (por ejemplo, CW9178I o CW9176I/D1) a una red Cisco Meraki Dashboard por primera vez, se habilita la compatibilidad con el funcionamiento 802.11be en su perfil de RF predeterminado.
Para activarlo, navegue hasta Wireless > Radio Settings, haga clic en la pestaña RF Profile y seleccione el perfil asignado al AP (el perfil predeterminado es 'Basic Indoor Profile' para AP interiores).
En la sección General, habilite 802.11be (encendido) como se muestra en esta captura de pantalla:
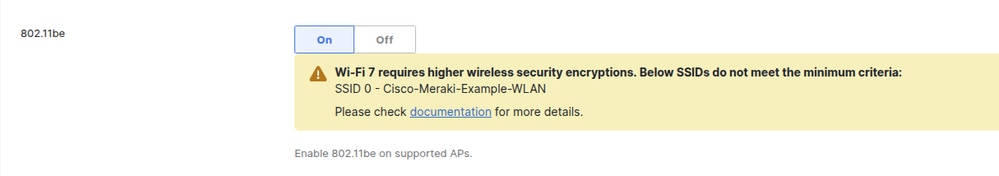
Si una o más WLAN se configuran con parámetros de seguridad más débiles que los requeridos por la especificación Wi-Fi 7, el panel muestra un banner de alerta, como se muestra a continuación.
Mientras que el panel permite guardar la configuración, Wi-Fi 7 no se activa en los SSID marcados hasta que cumplan los requisitos de Wi-Fi 7.
En el momento de escribir esto, para que Wi-Fi 7 se habilite en la versión de firmware MR 31.1.x y posteriores, todas las WLAN habilitadas en la red deben cumplir los requisitos de la especificación Wi-Fi 7 (este comportamiento cambia en una versión futura del firmware MR 32.1.x).
Una vez que la configuración del SSID cumple los criterios mínimos de Wi-Fi 7, el banner desaparece.
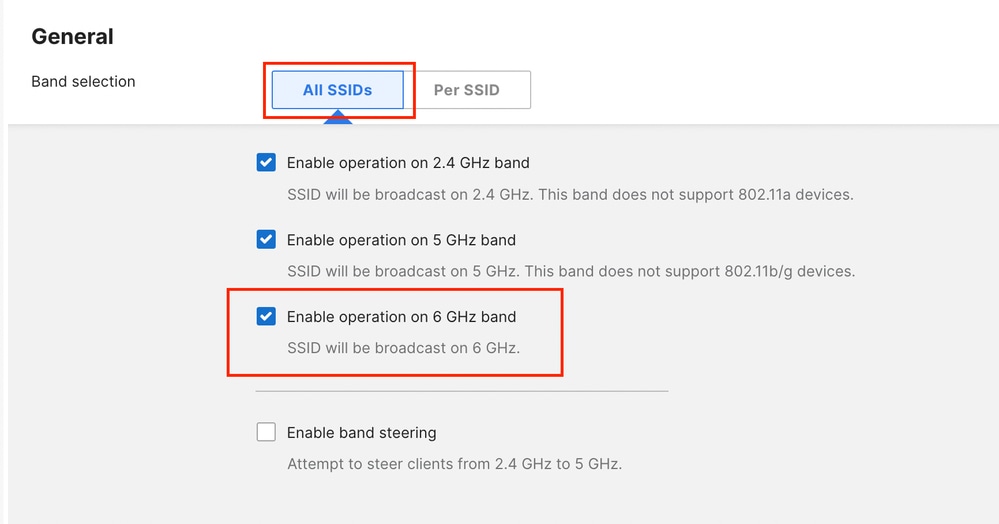
En el mismo perfil de RF, asegúrese de habilitar el funcionamiento de 6 GHz en los AP.
Esto se puede realizar para todos los SSID de forma masiva o por SSID individual.
Tenga en cuenta que la dirección en banda sólo está disponible entre 2,4 y 5 GHz.
Ejemplo de habilitación de 6 GHz para todos los SSID.
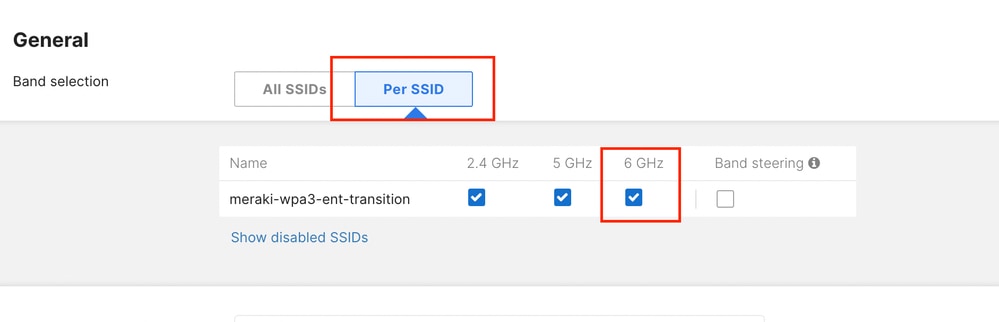
Ejemplo de habilitación de 6 GHz para un único SSID.
Casos de uso
Redes 802.1X / WPA3-Enterprise
Configuración WPA3-Enterprise en IOS XE
Las WLAN empresariales basadas en WPA2/3 con autenticación 802.1X son las más fáciles de migrar a 6 GHz.
Para activar el SSID 802.1X a 6 GHz es necesario activar la compatibilidad con PMF, aunque sea opcional, así como con los AKM 802.1X-SHA256 y/o FT + 802.1X, ambos compatibles con WPA3.
Podemos seguir ofreciendo WPA2 con 802.1X (SHA1) estándar en la misma WLAN, que se anuncia solo en la banda de 5 GHz.
La compatibilidad con Wi-Fi 7 requiere habilitar la protección de baliza; WPA2 802.1X (SHA1) puede permanecer en la WLAN como opción de compatibilidad con versiones anteriores.
La habilitación de AES128 y GCMP256, la configuración de PMF como opcional y la habilitación de AKM WPA2 como 802.1X normal pueden admitir potencialmente muchos dispositivos por compatibilidad. Sin embargo, esto presenta a los clientes con muchas opciones. Si los clientes anuncian el soporte de Wi-Fi 7 pero seleccionan una configuración de seguridad que no sea compatible con Wi-Fi 7, el AP debe rechazarlos, lo que puede causar problemas de compatibilidad.
Sin embargo, IOS XE 17.18.2 y las versiones anteriores no admiten GCMP256 para un SSID de empresa. La recomendación principal es reservar este caso práctico para entornos empresariales que ejecuten principalmente portátiles Windows 11.
Cuando se ejecuta 17.18.3 o posterior, puede habilitar GCMP256 y admitir correctamente categorías de dispositivos móviles más amplias (algunos clientes se niegan a conectarse si el SSID afirma ser Wi-Fi 7 pero solo admite AES128).
El panel de la nube de Meraki es compatible con GCMP256 y requiere que se active Wi-Fi 7 en el SSID. Aunque un cliente Wi-Fi 7 puede admitir solo AES128, un punto de acceso Wi-Fi 7 certificado debe proporcionar tanto AES128 como GCMP256.
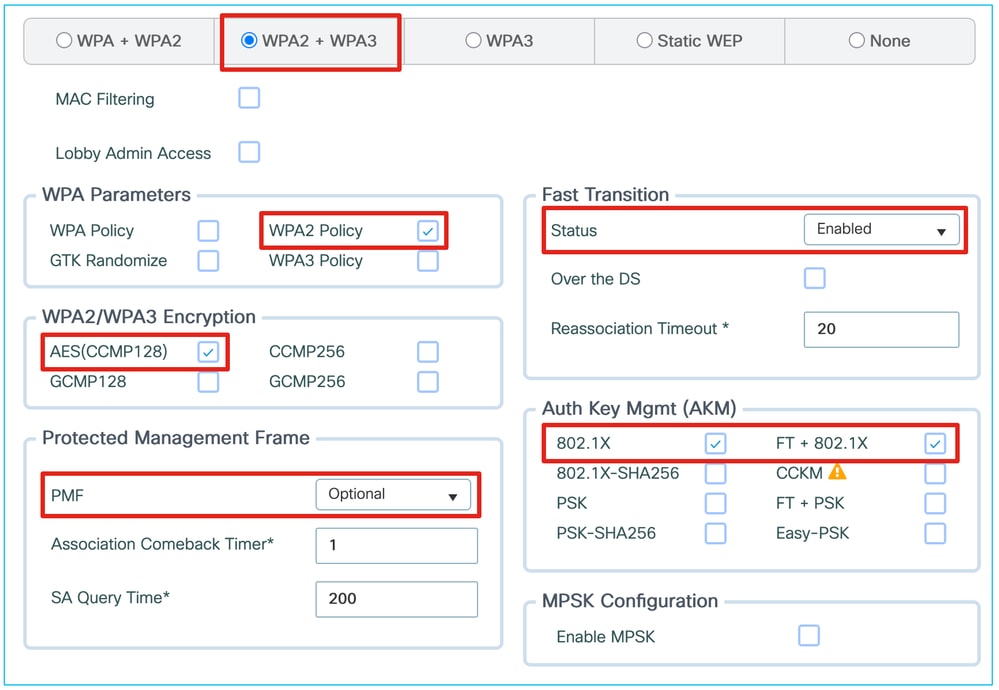
Desde un SSID WPA2 típico con estos parámetros de seguridad de capa 2:
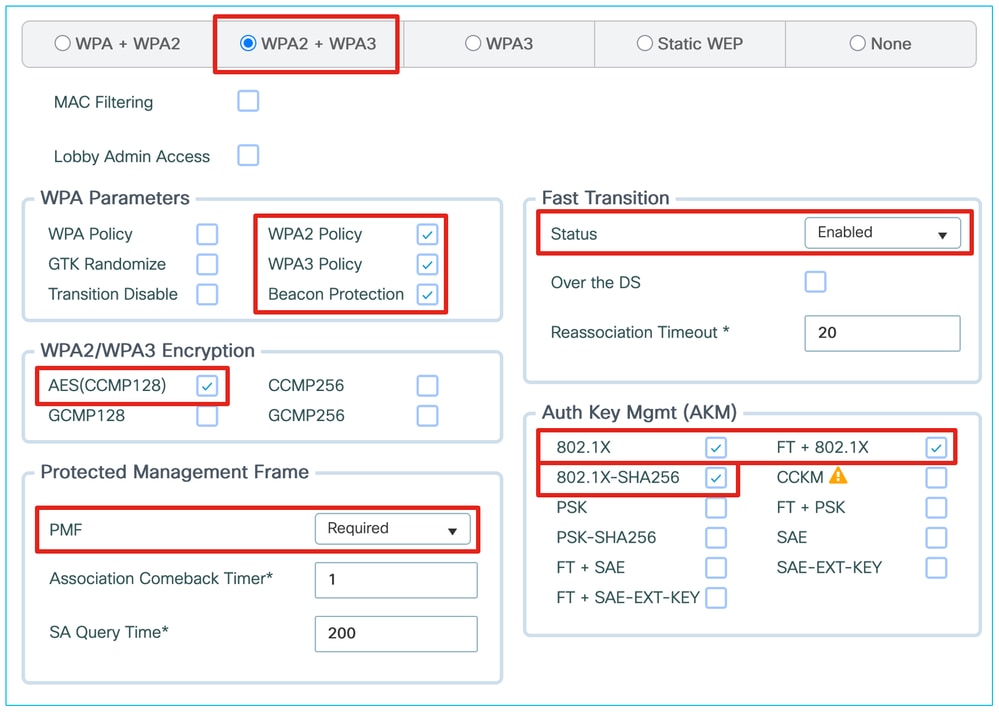
Podemos migrar la configuración para obtener compatibilidad con WPA3, 6 GHz y Wi-Fi 7 parcial, como se muestra a continuación:
A esta última captura de pantalla le falta GCMP256 para la compatibilidad correcta con Wi-Fi 7. Ofrecer estos muchos cifrados diferentes también puede causar problemas de compatibilidad del cliente, así que considere cambiar tan pronto como sea posible a una WLAN WPA3 completa con AES128+GCMP256.
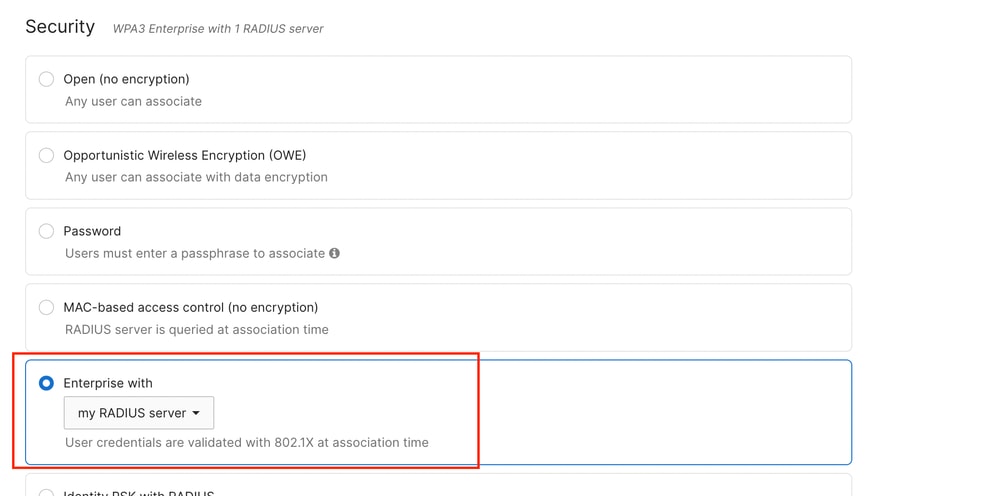
Configuración de WPA3-Enterprise en el panel de Cisco Meraki
En el momento de escribir este documento, el funcionamiento de WPA3-Enterprise sólo está disponible con un servidor RADIUS externo (también denominado "mi servidor RADIUS").
WPA3-Enterprise no está disponible con la autenticación de nube de Meraki.
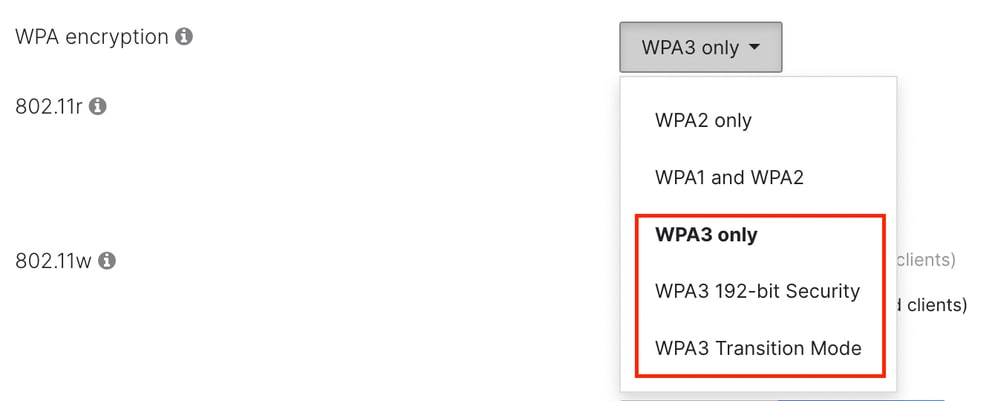
A partir de MR 31.x, los tipos WPA son:
- 'Sólo WPA3', que utiliza los mismos cifrados que WPA2, pero requiere 802.11w (PMF).
- 'WPA3 de 192 bits', que sólo permite el método EAP-TLS con cifrados TLS_ECDHE_ECDSA_WITH_AES_256_GCM_SHA384, TLS_ECDHE_RSA_WITH_AES_256_GCM_SHA384 o TLS_DHE_RSA_WITH_AES_256_GCM_SHA384. Se deben configurar los mismos cifrados en el servidor RADIUS para habilitar este modo.
- 'Modo de transición WPA3' (también denominado modo mixto), que permite la coexistencia de clientes WPA2 en la misma WLAN utilizada para WPA3.
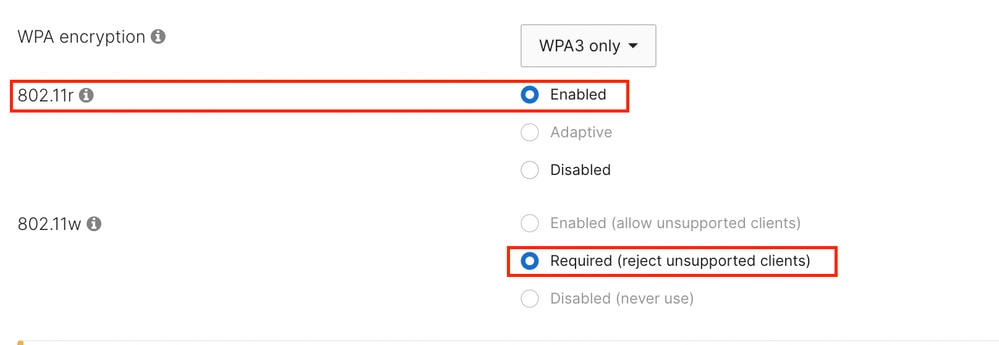
Al utilizar 'WPA3 only' (Sólo WPA3) o 'WPA3 192-bit Security' (Seguridad WPA3 de 192 bits), PMF es obligatorio para todos los clientes.
En la mayoría de las aplicaciones, se recomienda habilitar FT (802.11r), aunque no es obligatorio, para mitigar el impacto de la latencia de itinerancia y reautenticación cuando se utiliza un servidor RADIUS externo.
El funcionamiento a 6 GHz requiere la activación de PMF (802.11w).
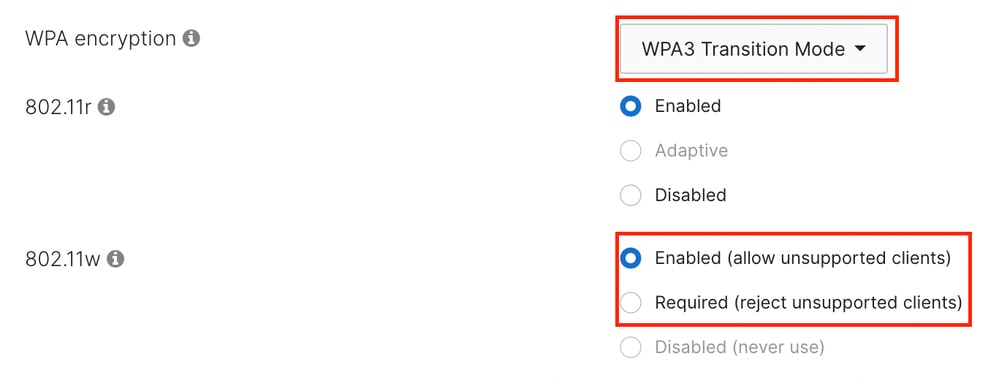
Al seleccionar el modo de transición WPA3, todos los clientes que pueden utilizar WPA3 utilizan PMF de forma predeterminada. Todos los clientes que funcionan a 6 GHz utilizan WPA3.
En este modo, puede seleccionar si los clientes heredados que utilizan WPA2 deben utilizar PMF (se requiere 802.11w) o si esa función es opcional (se habilita 802.11w).
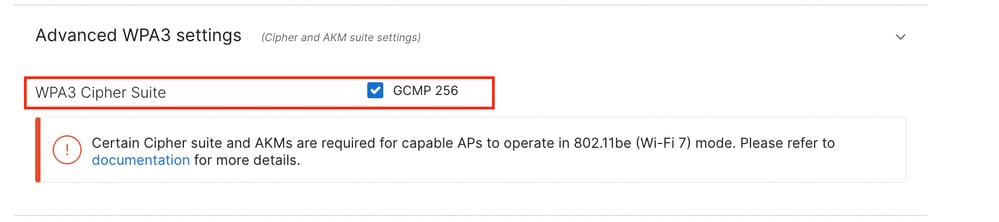
Independientemente de la selección de WPA3, los puntos de acceso Cisco Meraki requieren que el conjunto de cifrado GCMP 256 esté habilitado para funcionar en modo Wi-Fi 7.
Además, la protección de baliza está activada de forma predeterminada en 2,4, 5 y 6 GHz cuando los puntos de acceso funcionan en modo Wi-Fi 7.
Frase de paso/redes WPA3-Personal/IoT
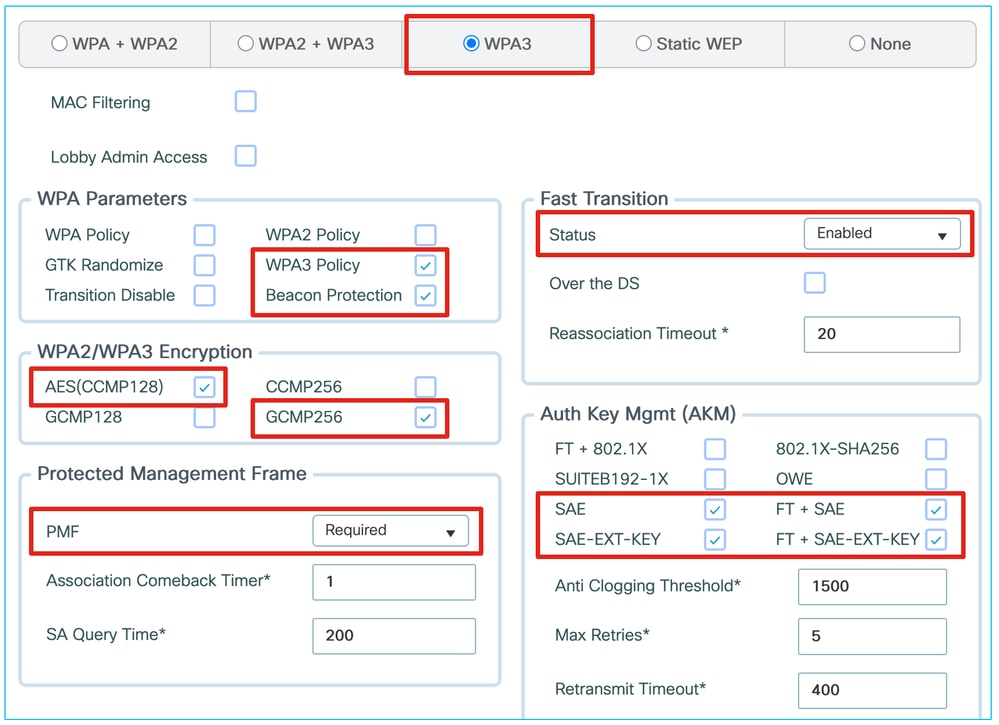
La activación de un SSID de frase de paso para 6 GHz, hasta la compatibilidad con Wi-Fi 6E, es sencilla y requiere SAE y/o FT + SAE, junto con otros AKM PSK WPA2 si es necesario. Sin embargo, para la compatibilidad con Wi-Fi 7, la certificación exige agregar AKM SAE-EXT-KEY y/o FT + SAE-EXT-KEY, junto con el cifrado GCMP256.
Cisco IOS XE 17.18.1 y versiones posteriores permiten configurar WPA2-PSK además de los cuatro AKM SAE mencionados anteriormente. Sin embargo, esto puede presentar demasiados AKM para los controladores de cliente mal implementados, aunque la configuración sea compatible con el estándar. Recomendamos verificar en la práctica si sus clientes WPA2 pueden manejar todos los AKMs habilitados en la WLAN. En esta situación, los clientes que se conectan mediante WPA2 no pueden utilizar MLO o Wi-Fi 7, pero los clientes que se conectan con SAE-EXT sí pueden. La propia WLAN sigue anunciando las capacidades de Wi-Fi 7 y MLO.
En estos casos, podemos configurar un SSID exclusivo para WPA3 con SAE, FT + SAE, SAE-EXT-KEY y FT + SAE-EXT-KEY, que ofrece cifrados AES (CCMP128) y GCMP256 para clientes Wi-Fi 6E y Wi-Fi 7 más recientes.
En todos estos casos, se recomienda encarecidamente habilitar FT al utilizar SAE. El intercambio de tramas SAE requiere más recursos y más tiempo que el protocolo de enlace de cuatro vías WPA2 PSK.
Algunos fabricantes de dispositivos, como Apple, esperan que la FT esté habilitada cuando se utiliza SAE y que sus dispositivos se nieguen a conectarse si la FT no está disponible.
Configuración de WPA3-SAE en IOS XE
Nota: Si (FT +) SAE está activado en la WLAN y un cliente Wi-Fi 7 intenta asociarse con él en lugar de (FT +) SAE-EXT-KEY, se rechaza. Siempre que (FT +) SAE-EXT-KEY también esté habilitado, los clientes Wi-Fi 7 deben utilizar el último AKM, por lo que este problema no se produce.
Aunque el uso de una WLAN exclusiva de PSK heredada además de una WLAN exclusiva de WPA3 aumenta el número total de SSID, nos permite mantener la máxima compatibilidad en un SSID. También podemos desactivar las funciones avanzadas que podrían afectar a la compatibilidad, lo que puede ayudar en muchos escenarios de IoT, a la vez que ofrecemos las funciones y el rendimiento máximos a los dispositivos más recientes a través del otro SSID. Este puede ser el enfoque preferido si tiene implementados dispositivos de IoT más antiguos o más confidenciales. Si no tiene dispositivos IoT, el uso de una WLAN de modo de transición única puede ser más eficiente porque anuncia solo un SSID.
Configuración de WPA3-SAE en el panel de Cisco Meraki
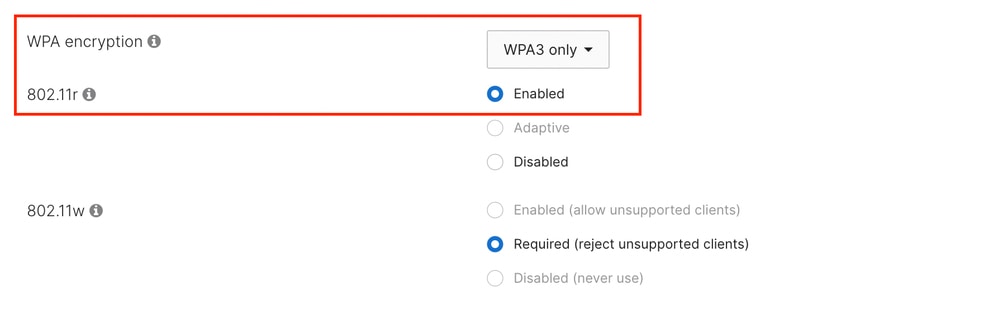
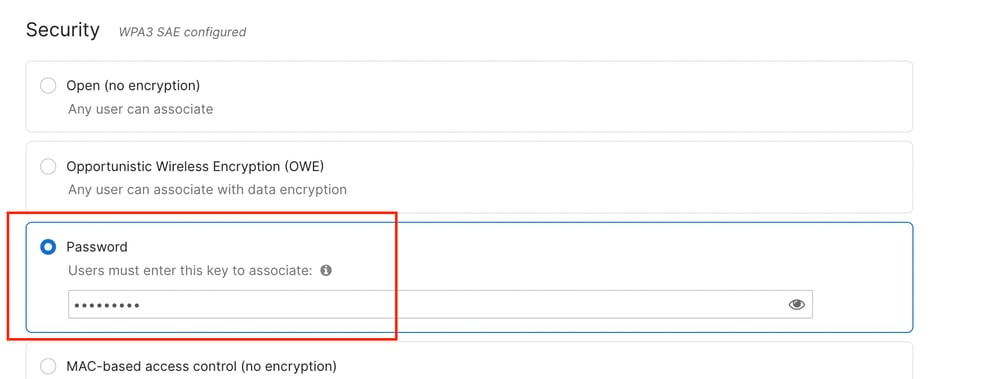
Hasta el firmware MR 30.x, el único tipo WPA admitido es 'Sólo WPA3' y el panel no permite seleccionar un método diferente.
PMF es obligatorio en esta configuración, mientras que FT (802.11r) se habilita mejor cuando se usa SAE.
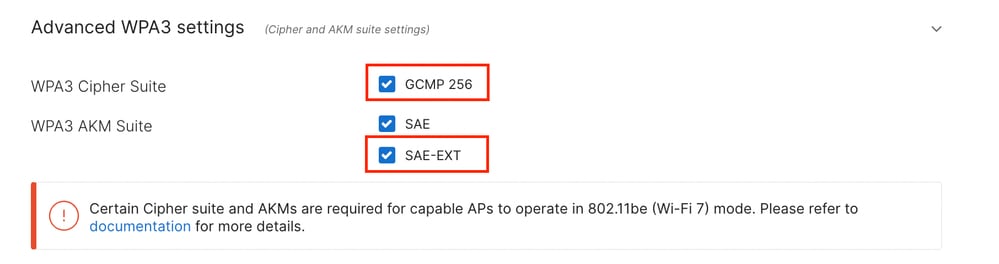
Para permitir el funcionamiento de Wi-Fi 7, el conjunto de cifrado GCMP 256 y el conjunto AKM SAE-EXT deben estar activados al configurar el SSID.
Están desactivados de forma predeterminada y se pueden activar en 'Configuración avanzada de WPA3'.
En el momento de escribir esto, todas las WLAN habilitadas en la red deben cumplir con los requisitos de la especificación Wi-Fi 7 para poder habilitarse en la versión de firmware MR 31.1.x y posteriores.
Esto significa que un SSID Wi-Fi 7 configurado como se ha descrito anteriormente no puede coexistir con otro SSID mediante el modo de transición WPA2-Personal o WPA3-SAE.
Si se configura un SSID WPA2-Personal en la red del panel de control, todos los puntos de acceso Wi-Fi 7 volverían al funcionamiento Wi-Fi 6E.
Este comportamiento cambia en una versión futura del firmware MR 32.1.x.
Redes abiertas/abiertas mejoradas/OWE/invitados
Las redes de invitados tienen muchos sabores. Normalmente, no requieren credenciales ni frase de contraseña 802.1X para conectarse y pueden incluir una página de bienvenida o un portal que requieran credenciales o un código. Tradicionalmente, esto se gestiona con un SSID abierto y una solución de portal de invitados local o externo. Sin embargo, los SSID con seguridad abierta (sin encriptación) no están permitidos en 6 GHz ni son compatibles con Wi-Fi 7.
Un enfoque conservador consiste en dedicar las redes de invitados a la banda de 5 GHz y Wi-Fi 6, en el mejor de los casos. Esto deja la banda de 6 GHz reservada para los dispositivos corporativos, reduce la complejidad y proporciona la máxima compatibilidad, pero no proporciona rendimiento Wi-Fi 6E/7.
Aunque la función de apertura mejorada es un método de seguridad fiable que proporciona privacidad sin perder la experiencia de "apertura" (los usuarios finales no necesitan introducir credenciales 802.1X o una frase de paso), la compatibilidad con los terminales sigue siendo limitada. Algunos clientes todavía no lo admiten e, incluso cuando lo hacen, la experiencia no siempre es fluida: un dispositivo puede mostrar la conexión como no segura cuando es segura, o puede mostrar la conexión como protegida por frase de contraseña aunque OWE no requiera frase de contraseña. Dado que se espera que una red para invitados funcione con todos los dispositivos invitados no administrados, es posible que sea demasiado pronto para proporcionar solo un SSID abierto mejorado. Recomendamos proporcionar ambas opciones a través de SSID independientes: un SSID abierto a 5 GHz y un SSID con OWE activado a 5 y 6 GHz, ambos con el mismo portal cautivo si es necesario. Las dos redes deben utilizar nombres SSID diferentes porque, según el estándar 802.11, el nombre SSID identifica todos los BSS en los que un cliente puede desplazarse sin problemas. Por lo tanto, el uso del mismo nombre SSID con diferentes parámetros de seguridad no es válido y es peligroso. El modo de transición no es compatible con Wi-Fi 6E, 6 GHz (aunque el software aún lo permita) o Wi-Fi 7, por lo que no se recomienda. Todas las técnicas de redirección del portal (autenticación web interna o externa, autenticación web central, etc.) siguen siendo compatibles con OWE.
Configuración OWE en IOS XE
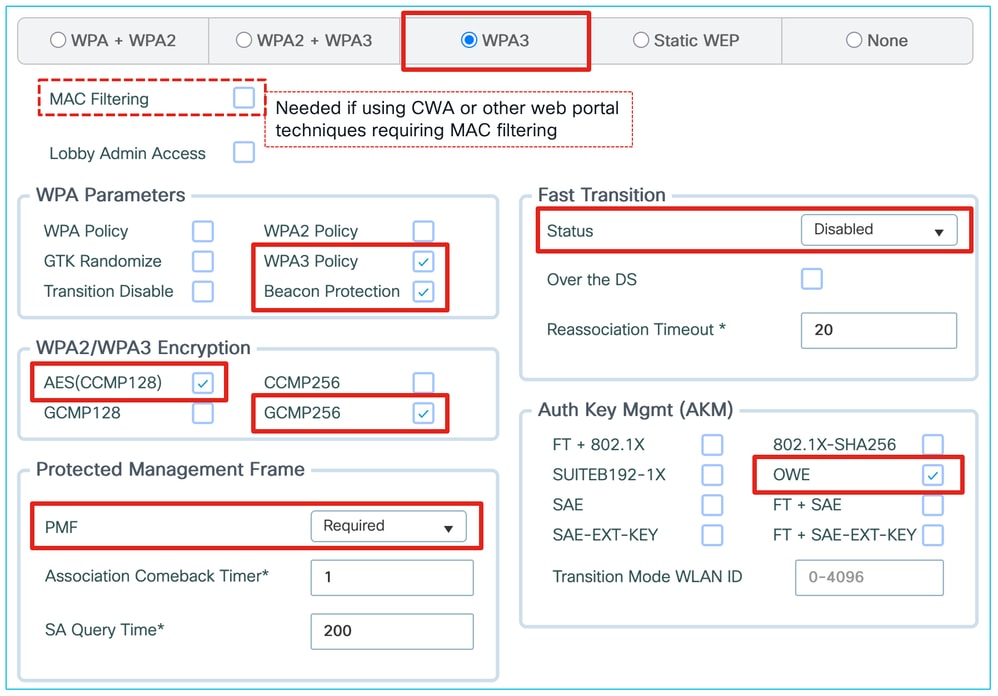
Para proporcionar un servicio de 6 GHz a los invitados, se recomienda crear un SSID independiente con Enhanced Open / OWE (cifrado inalámbrico oportunista). Podría ofrecer tanto el cifrado AES (CCMP128) para una máxima compatibilidad con clientes hasta Wi-Fi 6E y GCMP256 para clientes compatibles con Wi-Fi 7.
En este momento, muchos clientes móviles ofrecen soporte parcial o no tan fácil de usar de OWE/Enhanced Open. Pruebe con sus clientes para medir el apoyo.
Tener dos WLAN de invitado separadas (una abierta y una abierta OWE/abierta mejorada) puede ser una solución, especialmente si mantiene la WLAN de invitado segura OWE en 6 GHz solamente y la completamente abierta en 5 GHz solamente. Sin embargo, debe segregar las dos WLANs invitadas en subredes diferentes; de lo contrario, la WLAN abierta anula las ventajas de seguridad de la WLAN segura al proporcionar acceso no cifrado a la misma subred.
Configuración OWE en el panel de Cisco Meraki
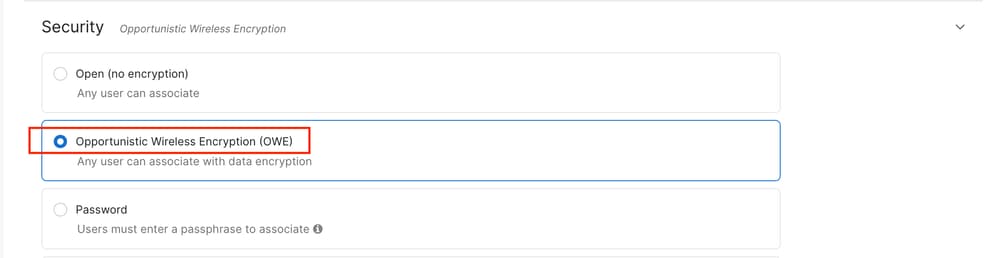
Al igual que con IOS XE, se recomienda crear un SSID de invitado independiente con Enhanced Open/OWE (Abierto mejorado/OWE) que funcione a 6 GHz.
Configure esto en el panel de Cisco Meraki en Wireless > Access Control seleccionando "Opportunistic Wireless Encryption (OWE)" (Encriptación inalámbrica oportunista, OWE) como método de seguridad.
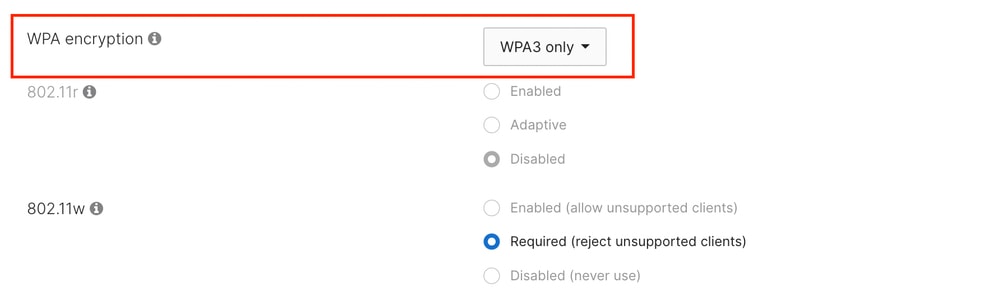
Cuando se ejecuta firmware hasta MR 31, el único tipo WPA admitido es 'Sólo WPA3' y el panel no permite seleccionar un método diferente.
PMF es obligatorio en esta configuración, mientras que FT (802.11r) no se puede habilitar.
Tenga en cuenta que la etiqueta 'Solo WPA3' es engañosa porque OWE no forma parte del estándar WPA3; sin embargo, esta configuración se refiere a OWE sin modo de transición.
El modo de transición OWE está disponible en una futura versión MR 32.1.x.
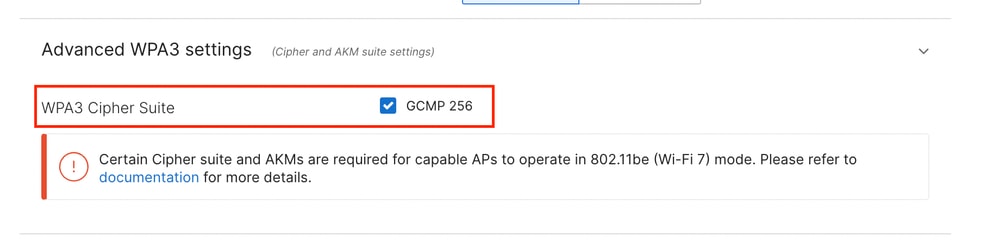
El cifrado AES (CCMP128) está activado de forma predeterminada para ofrecer la máxima compatibilidad hasta los clientes Wi-Fi 6E.
GCMP256 puede activarse junto con CCMP128 para cumplir los requisitos de Wi-Fi 7.
WPA3 adicional y opciones relacionadas
Aunque las opciones de WPA3 se describen mejor y se tratan en la guía de implementación de WPA3, en esta sección se tratan algunas recomendaciones adicionales para WPA3 relacionadas específicamente con la compatibilidad con 6 GHz y Wi-Fi 7.
Protección de baliza
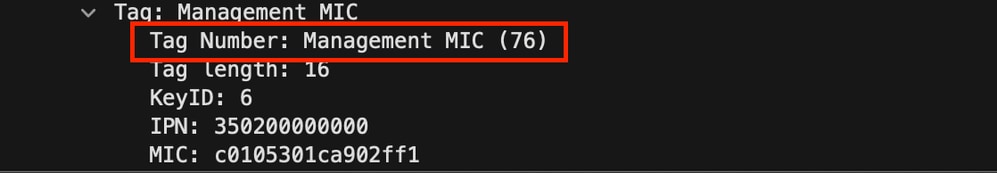
Esta función soluciona una vulnerabilidad en la que un atacante puede transmitir balizas que se hacen pasar por el punto de acceso legítimo y modificar los campos para cambiar la seguridad u otra configuración de los clientes ya asociados. La protección de baliza agrega un elemento de información (Management MIC) a la baliza que actúa como firma, lo que demuestra que el punto de acceso legítimo envió la baliza y que no se ha manipulado. Sólo los clientes asociados con una clave de cifrado WPA3 pueden verificar la legitimidad de la baliza; los clientes de sondeo no tienen medios para verificarlo. Los clientes que no admiten el elemento de información adicional (es decir, clientes que no sean Wi-Fi 7) deben ignorarlo y, normalmente, no causan problemas de compatibilidad a menos que el cliente tenga un controlador mal programado.
Después de la 17.18, los elementos de protección de baliza se activan automáticamente si su WLAN es compatible con Wi-Fi 7, independientemente de si activa la casilla de verificación de protección de baliza.
Esta captura de pantalla muestra un ejemplo del contenido del elemento de información Management MIC:
GCMP256
Hasta la certificación Wi-Fi 7, la mayoría de los clientes implementaban el cifrado AES (CCMP128). CCMP256 y GCMP256 son variantes específicas relacionadas con el AKM SUITE-B 802.1X. Aunque algunos de los primeros clientes Wi-Fi 7 del mercado afirman ser compatibles con Wi-Fi 7, no siempre implementan el cifrado GCMP256. Esto puede convertirse en un problema cuando Wi-Fi 7 APs hacen cumplir el estándar e impiden que los clientes sin el soporte adecuado GCMP256 se conecten.
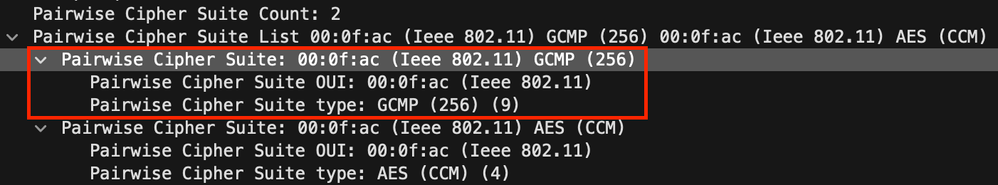
Cuando se habilita GCMP256, el Elemento de red de seguridad robusto (RSNE) en las tramas de baliza para la WLAN anuncia la capacidad en la Lista de conjuntos de cifrado de pares como se muestra aquí.
Solucionar problemas y comprobar
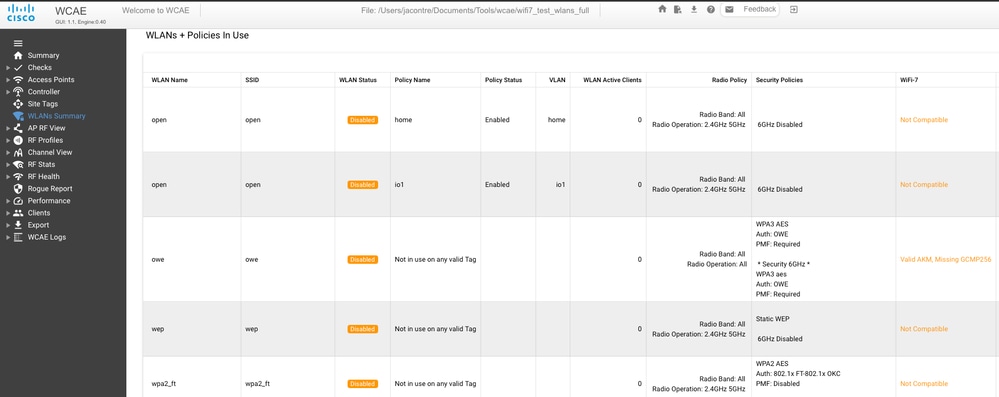
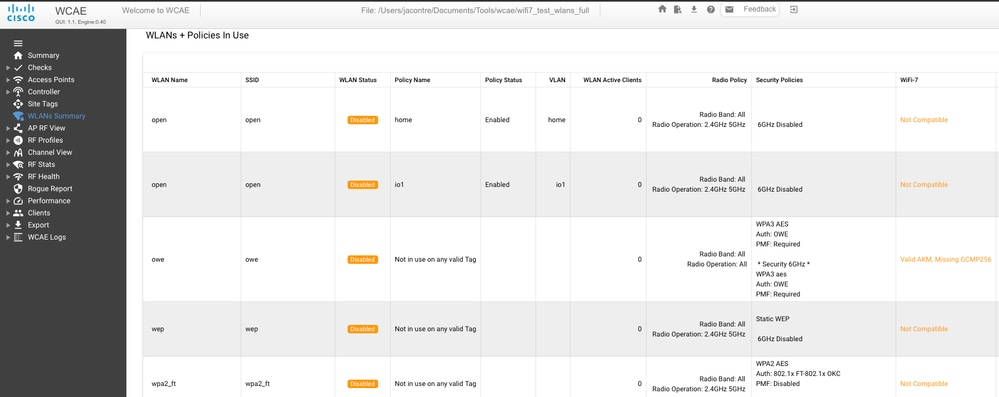
La versión más reciente de Wireless Configuration Analyzer Express (https://developer.cisco.com/docs/wireless-troubleshooting-tools/wireless-config-analyzer-express-gui/) incluye una comprobación de preparación para Wi-Fi 7 que evalúa la configuración 9800 frente a todos los requisitos de Wi-Fi 7 mencionados anteriormente.
Si aún no está seguro de si su configuración está preparada para Wi-Fi 7, WCAE identifica el problema.
Lista de comprobación de Troubleshooting
- La interfaz de usuario web (en R32 o 17.18.2 y versiones posteriores) le indica si su WLAN cumple con el estándar Wi-Fi 7. Utilice este documento para verificar que la configuración de seguridad es compatible.
- Asegúrese de que el cliente es compatible con Wi-Fi 7. Un equipo portátil con Windows requiere al menos Windows 11 24H2. Asegúrese de que los controladores del adaptador inalámbrico están actualizados.
- El comando "netsh wlan show drivers" en Windows es muy útil para enumerar las capacidades del adaptador inalámbrico y verificar su estado.
- En el caso de un ordenador portátil, vaya a la configuración del adaptador y compruebe que el adaptador tiene activado el modo 11be. Muchos de los adaptadores que se suministraron inicialmente con 11be se desactivaron y funcionaron como 11ax por motivos de compatibilidad.
- En caso de duda, realice una captura de paquetes por aire para verificar que:
- El AP está transmitiendo un elemento de información EHT en la baliza. Esto se puede capturar con cualquier sabueso; no es necesario que sea compatible con Wi-Fi 7 porque la baliza se envía a velocidades antiguas.
- Si el AP está transmitiendo correctamente EHT, el cliente debe enviar el elemento EHT en su solicitud de asociación. Si no lo hace, el cliente no considera que la configuración de seguridad del AP sea compatible con Wi-Fi 7 o 802.11be está inhabilitada en las propiedades del adaptador.
Referencias
Historial de revisiones
| Revisión | Fecha de publicación | Comentarios |
|---|---|---|
10.0 |
22-Jul-2026
|
Lista actualizada de AP que no soportan GCMP256 |
9.0 |
12-May-2026
|
Actualización del cambio GCMP256 17.18.3 |
8.0 |
05-Mar-2026
|
Se ha actualizado la sección de invitados SSID |
7.0 |
17-Feb-2026
|
Se reformuló una frase sobre txpower a 6 GHz |
6.0 |
16-Jan-2026
|
Recomendaciones actualizadas según los últimos comentarios |
5.0 |
13-Aug-2025
|
Actualizado para 17.18.1 de nuevo |
4.0 |
04-Jul-2025
|
Se ha eliminado temporalmente la sección 17.18 (hasta que se lanzó el software) y se ha corregido el hecho de que WPA2-PSK se acepta ahora en el SSID wifi7 según las especificaciones de WPA 3.5 |
3.0 |
01-Jul-2025
|
Añadido sello de guía de diseño CX |
2.0 |
25-Jun-2025
|
Añadido contenido Meraki |
1.0 |
26-May-2025
|
Versión inicial |

 Comentarios
Contacte a Cisco
- Abrir un caso de soporte

- (Requiere un Cisco Service Contract)