Comprender el efecto de la migración de la raíz de GoDaddy en Expressway MRA

Contenido
Introducción
Este documento describe el efecto de migrar el certificado raíz de GoDaddy de G2 a (R1 + R1V1).
Antecedentes
GoDaddy está realizando la transición de la política de raíz antigua (G2) a la nueva cadena de certificados raíz R1. Los nuevos certificados deben incluir solamente la EKU de autenticación de servidor.
Esta transición afecta a autopistas y otros productos periféricos que tienen instalados certificados de GoDaddy.
La transición de raíces se realiza debido a:
- Los intermediarios de firmas/emisiones G2 no tienen ninguna EKU en la lista, lo que hace que esa jerarquía no cumpla con el requisito del programa raíz de Chrome. Por consiguiente, la emisión de los intermediarios del G2 afectados debe detenerse antes de esa fecha.
- Sin EKU significa que todos los propósitos son servidos por certificado.
Características del certificado
Raíz antigua
CN: Autoridad de certificados raíz de GoDaddy: G2
Caducidad Viernes, 1 de enero de 2038 05:29:59
SN 00
Esta raíz antigua se reemplaza por la nueva raíz R1.
Nueva raíz
CN = CA raíz de TLS de GoDaddy - R1
Caducidad Viernes, 24 de agosto de 2040 5:29:59 p.m.
SN 00da62ff9e2619b1257a4809368ee8e3f7
La nueva raíz R1 firma el nuevo intermedio como se describe en las siguientes secciones.
Nuevo intermedio
CN = GoDaddy TLS intermedio CA DV - R1v1
Caducidad Viernes, 24 de agosto de 2040 5:29:59 p.m.
SN 008aaa80515c0bc688c7955d70f27758ac
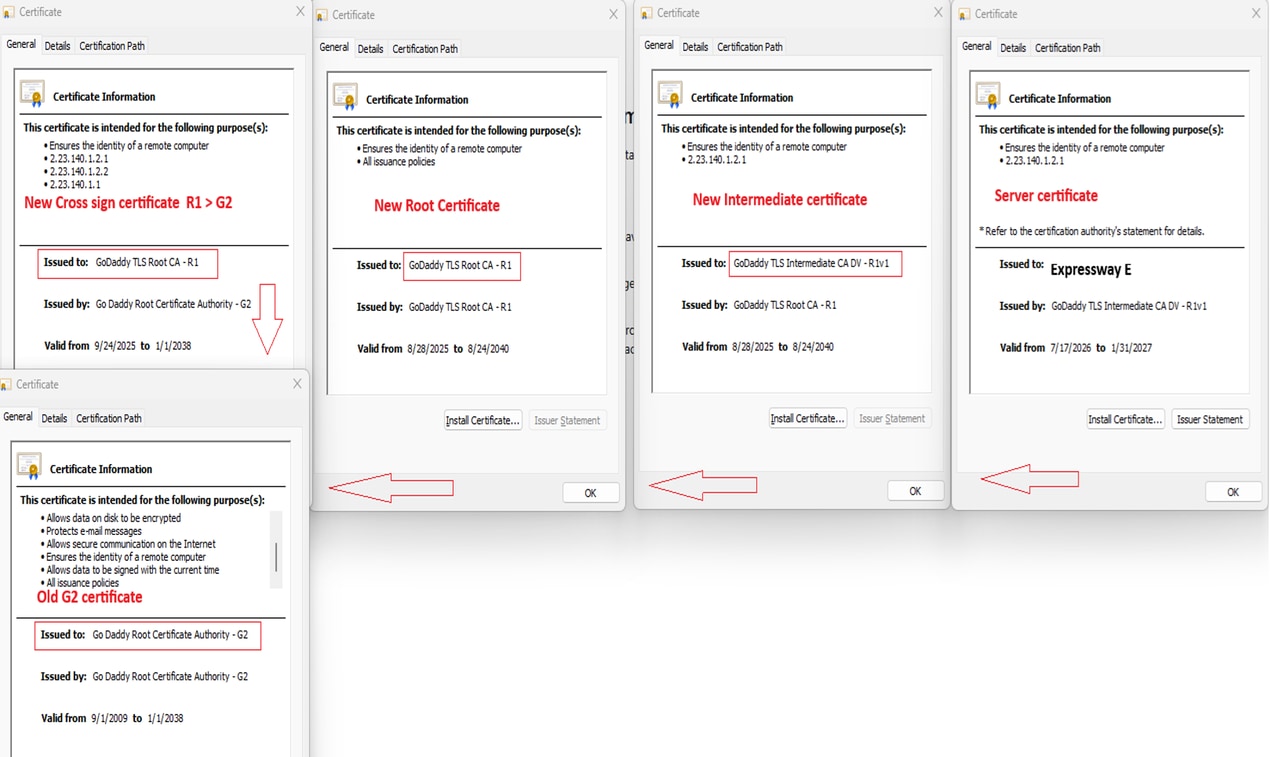
Los almacenes de confianza del sistema operativo que tienen una antigua raíz G2 no confiarán en la nueva cadena de certificados (R1 + R1V1) para este fin. GoDaddy ha creado una ruta de confianza de signo cruzado, donde
el nuevo certificado raíz R1 confía en el antiguo certificado raíz G2.
Certificado de firma cruzada
CN = CA raíz de TLS de GoDaddy - R1
Caducidad viernes, 1 de enero de 2038 05:29:59
SN 0090de6c7fb3b50b3c0617724fc13402ad
Si no tiene instalada la cadena correcta o solo tiene una cadena nueva (R1 + R1v1) instalada en el almacén de confianza de Expressway, el registro del teléfono IP de MRA se detiene.
El error observado en Expressway pcap es una CA desconocida que proviene de un teléfono IP. Puede suponer que falta una CA en el almacén de confianza del teléfono IP.
88xx ip phone 135.x.x.25
172.x.x.34 Expressway
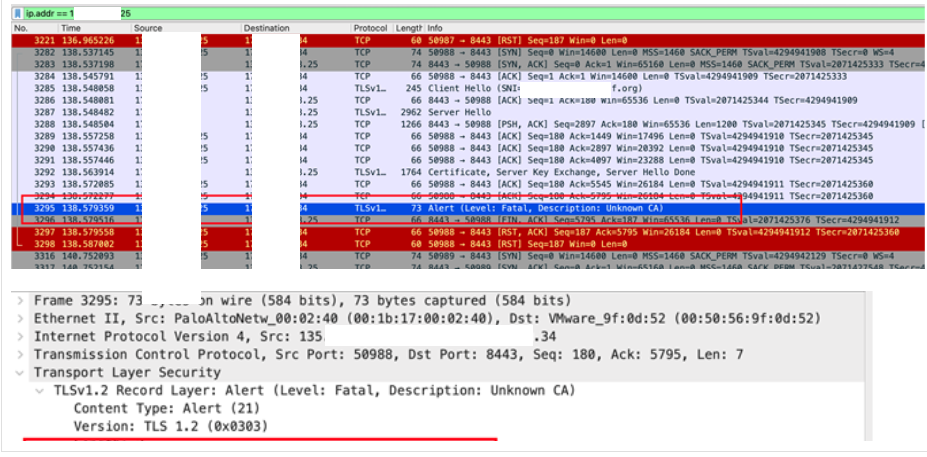
También existe una situación en la que el almacén de confianza de Expressway no acepta el certificado de firma cruzada porque el nuevo certificado raíz y el certificado de firma cruzada tienen el mismo nombre CN, como en CN = GoDaddy TLS Root CA - R1.
En tal caso:
1. DELETE Nuevo certificado raíz R1 SN 00da62ff9e2619b1257a4809368ee8e3f7.
2. Cargue el certificado de firma cruzada SN 0090de6c7fb3b50b3c0617724fc13402ad CN = CA raíz de TLS de GoDaddy - R1.
Árbol de certificados (nuevo en antiguo)
Archivos importantes
El certificado de hoja se emite bajo la CA emisora de DV de R1, pero los clientes lo validan creando una cadena a GoDaddy Class 2 Root - G2 usando el certificado cruzado publicado de R1 → G2. Los artefactos relevantes en el repositorio son el anclaje de confianza G2 (gdroot-g2), el certificado cruzado (gd_tls_root-r1-cross-g2), el intermediario de emisión de DV R1 (gd_tls_issue_dv-r1v1) y la raíz de jerarquía nativa (gd_tls_root-r1) certs.godaddy.com. Este enfoque de firma cruzada permite a los navegadores validar la cadena hoy (anclando en G2), mientras que la confianza de R1 se propaga con el tiempo.
Información Relacionada
Aquí se documentan los detalles sobre la transición de la raíz antigua a la nueva:
En caso de que encuentre este problema, aquí está el repositorio de Godaddy para descargar el certificado.
Historial de revisiones
| Revisión | Fecha de publicación | Comentarios |
|---|---|---|
1.0 |
05-Aug-2026
|
Versión inicial |
 Comentarios
