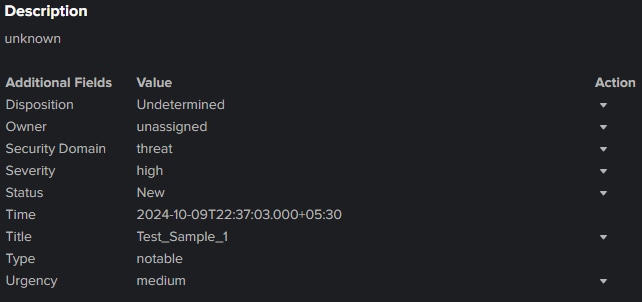
El campo Descripción no se está rellenando en el panel de revisión de incidentes para los elementos de Notables.
Aplicabilidad
Seguridad empresarial Splunk - 7.3.xDescripción
Investigación
- Se ha ejecutado la siguiente búsqueda manualmente para comprobar si los campos asociados estaban produciendo resultados. Al revisar el campo "rule_description", se muestra "unknown" (desconocido), a pesar del valor configurado durante la creación de la búsqueda de correlación.
| savedsearch "Incident Review - Main" time_filter="" event_id_filter="" source_filter="" security_domain_filter="" status_filter="" owner_filter="" urgency_filter="" tag_filter="" type_filter="" disposition_filter=""
| search
| eval _position=1
| accum _position
| eval _offset=_position - 1
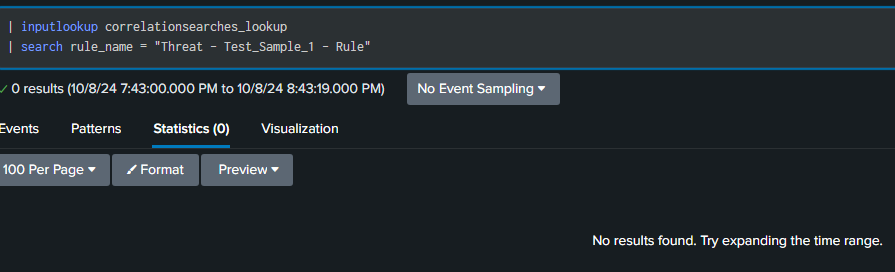
- Se ejecutó la búsqueda "Correlation searches_lookup" para comprobar si los datos se rellenan para la regla "Threat - [BDS] Anormal Webdav Execution - Rule", pero no se obtiene ningún resultado.
- Se comprobó si la búsqueda que generaba la búsqueda "Threat - Correlation searches - Lookupgen" estaba habilitada o no y se encontró que la búsqueda estaba deshabilitada.

Resolución
Para resolver el problema, siga estos pasos:
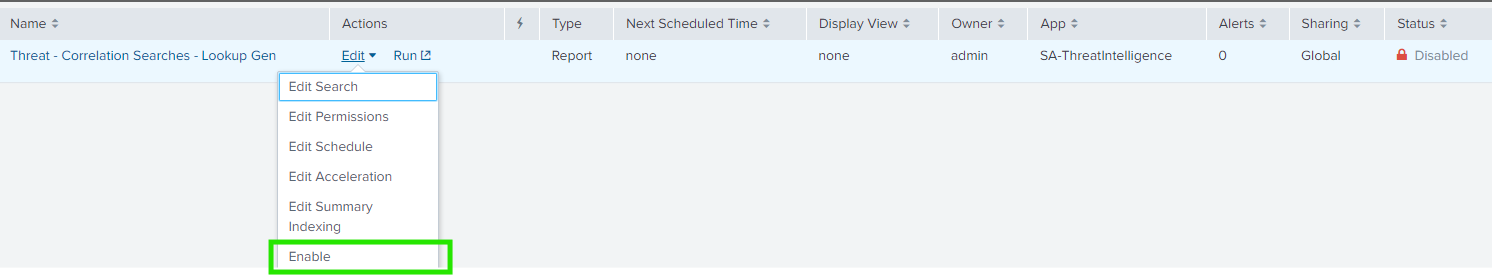
- Vaya a Configuración -> Búsquedas, informes y alertas
- Busque "Threat - Correlation searches - Lookupgen".
- Habilite la búsqueda haciendo clic en Edit -> Enable.
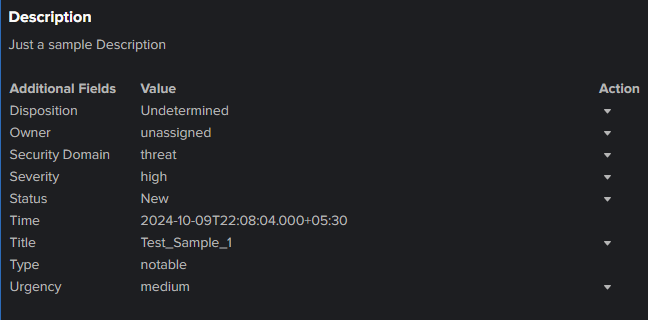
Después, al habilitar la búsqueda, la descripción y otros campos asociados se rellenaron en el panel de revisión de incidentes.
Enlaces relacionados
Documentación relacionada: Enlace
Historial de revisiones
| Revisión | Fecha de publicación | Comentarios |
|---|---|---|
1.0 |
29-Sep-2026
|
Versión inicial |
 Comentarios
Contacte a Cisco
- Abrir un caso de soporte

- (Requiere un Cisco Service Contract)
Related Articles
- Creating Saved Filters/Views for the Notables in the Incident Review Dashboard
- Notables appearing in the Incident Review dashboard after several days
- Cannot edit notable status in the Incident Review dashboard.
- Notables are not updated properly with required field values in the Incident Review Dashboard